
SOCKS5 oder HTTP-Proxy? So treffen Sie für Multi-Accounting die richtige Wahl
Kernaussage: SOCKS5- und HTTP-Proxys geben Ihrem Konto beide eine neue Exit-IP. Der Unterschied liegt in der Art, wie Requests verarbeitet werden: Der HTTP-Proxy arbeitet auf der Anwendungsschicht und liest die Requests mit; SOCKS5 baut nur einen Weiterleitungskanal und fasst die Anwendungsdaten nicht an. Für reine Web-Dashboards reicht beides, für Desktop-Clients und Skripte ist SOCKS5 die erste Wahl. Das richtige Protokoll ist aber nur ein Schritt: Im Anti-Detect-Browser folgen noch Eintragen, Binden, Prüfen und Fehlerbehebung. Dieser Artikel führt Sie einmal durch den gesamten Weg.
Viele halten die beiden Proxy-Typen für zwei Namen für dieselbe Sache. Schließlich kommt mit beiden das Internet zustande, Konten lassen sich in beiden anmelden, und die Wahl scheint reine Preisfrage. Spätestens wenn eine Plattform Netzwerkprobleme meldet oder mehrere Konten derselben Charge nacheinander zur Überprüfung gebeten werden, schaut man sich die Proxy-Schicht genauer an.
Tatsächlich arbeiten beide Protokolle schon an unterschiedlichen Positionen, verarbeiten Requests auf unterschiedliche Weise und verlangen unterschiedliche Wege bei Einrichtung und Fehlersuche. Dieser Artikel zerlegt zuerst die Protokollgrenze, fasst die Unterschiede in einer Tabelle zusammen und beschreibt zum Schluss die komplette Bedienkette in MostMate samt der Fehlerbehebung für drei typische Störungsbilder.
Die Protokollgrenze: Wer Ihren Request verarbeitet
Der HTTP-Proxy arbeitet auf der Anwendungsschicht, SOCKS5 eine Ebene darunter. Aus der Position ergibt sich die Zuständigkeit. Wer Ihren Request lesen kann, kann ihn auch verändern.
Der HTTP-Proxy wurde für Web-Traffic entworfen. Er versteht HTTP-Requests: welche Adresse aufgerufen wird, welche Header mitkommen, welche Methode verwendet wird. Diese Lesefähigkeit hat zwei Seiten. Positiv: Caching und Filterung sind machbar. Negativ: Er steht genau an der Stelle, an der Klartext-Requests sichtbar werden.
Die MDN-Erklärung zu Proxy-Servern und Tunneling weist darauf hin, dass manche HTTP-Proxys beim Weiterleiten Marker-Felder wie Via oder Forwarded ergänzen oder umschreiben; ob das geschieht, hängt von der jeweiligen Implementierung und Konfiguration ab. Requests, die über einen solchen Proxy laufen, können daher die Spur einer Proxy-Passage tragen, und die Seite könnte das erkennen. Es ist aber kein festes Verhalten jedes HTTP-Proxys.
SOCKS5 verfolgt einen anderen Ansatz. Definiert in RFC 1928, baut es einen Weiterleitungskanal und schickt die Daten unverändert hindurch. Es liest nicht, was Sie übertragen, und fügt darum auch nichts hinzu. Der Preis liegt ebenso auf dem Tisch: Caching, Filterung, eine Aufteilung nach Inhalten, all das kann es nicht. Ein Kanal bleibt ein Kanal.
An dieser Grenze zeigt sich im Multi-Accounting, dass die Netzwerkspuren der beiden Typen schon von der Form her verschieden sind. Welcher besser ist, hat keine allgemeine Antwort. Es hängt davon ab, welche Signale Ihre Plattform auswertet und welcher Traffic in Ihrem Geschäft läuft.
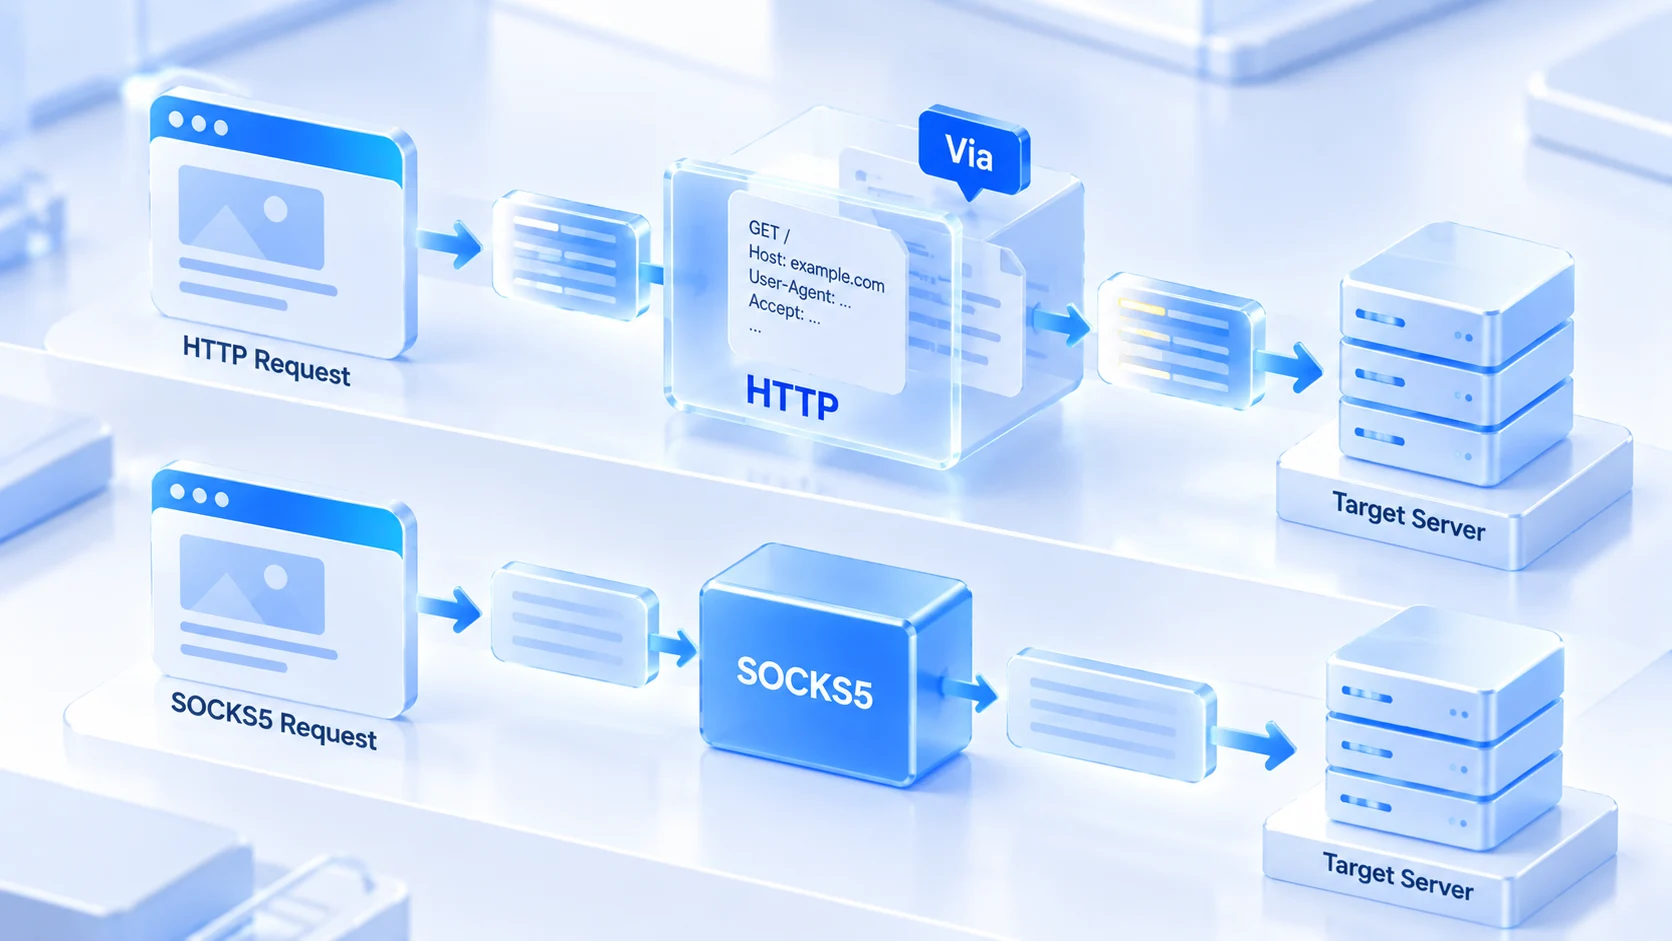
Alles in einer Tabelle: Vom Request-Handling bis zum Auflösungsort
Die Protokollunterschiede verlieren sich im Fließtext. Deshalb stehen sie jetzt in einer Tabelle. Die Wahl sollte aus einem Punkt-für-Punkt-Vergleich der Protokollfähigkeiten folgen, nicht aus einem einzelnen Merkmal:
| Vergleichsdimension | HTTP-Proxy | SOCKS5 |
|---|---|---|
| Arbeitsebene | Anwendungsschicht, versteht HTTP | Sitzungsschicht, nur Weiterleitung |
| Request-Verarbeitung | liest Requests, Caching und Filter möglich | kein Parsing, unveränderte Weiterleitung |
| Request-Header-Spuren | manche setzen oder ändern Marker-Felder | keine Änderung der Anwendungsdaten |
| UDP-Unterstützung | nicht vorhanden | UDP-Weiterleitung möglich |
| DNS-Auflösungsort | Domain geht meist an die Proxy-Seite | hängt vom Client ab, lokal oder Proxy-Seite |
| Typische Einsatzbereiche | Web-Dashboards, Web-Scraping | Desktop-Clients, Skripte, Audio/Video |
| Konfigurationshinweis | Typ muss zum tatsächlichen Protokoll passen | Auflösungsort als Leak-Fläche bedenken |
Die übrigen Zeilen der Tabelle verstehen Sie wörtlich. Die DNS-Zeile verdient einen eigenen Blick. Über einen HTTP-Proxy übergibt der Browser den Ziel-Domain in der Regel direkt an den Proxy, die Auflösung passiert auf der Proxy-Seite, und die lokalen Auflösungsanfragen verlassen Ihr Netz gar nicht. Bei SOCKS5 gibt es diese Voreinstellung nicht. Der Auflösungsort hängt davon ab, wie der Client die Zieladresse übergibt: Manche Clients lassen den Proxy den Domain auflösen, andere lösen lokal auf und verbinden sich erst danach. Bei der lokalen Variante gehen die DNS-Abfragen direkt aus Ihrem Netz an die DNS-Server, und ihr Inhalt hat mit der Proxy-Exit-IP nichts zu tun.
Im Alltag fällt diese Lücke nicht auf. Erst bei Problemen zeigt sie sich. Verdächtigen Sie, dass die Auflösung nicht dem Proxy folgt, gehen Sie die Schritte der Anleitung zum DNS-Leak-Check durch und sehen Sie nach, aus welchem Netz die Anfragen am Ende hinausgehen. Folgt der Auflösungsort der Exit-IP, bleibt auch die Domain-Spur Ihres Kontos stimmig.
So wählen Sie im Multi-Accounting: drei Linien
Zurück zur Wahl selbst. Bei den meisten Multi-Account-Geschäften lässt sich die Traffic-Zusammensetzung ohne viel Detektivarbeit bestimmen. Ordnen Sie sich einer von drei Linien zu:
1. Reine Web-Dashboards: Verkäufer-Backends im E-Commerce, Social-Media-Webversionen, Werbeverwaltungen. Der gesamte Traffic besteht aus Web-Requests, beide Protokolle tragen das. Dann lohnt es sich mehr, die Linie mit der besten Qualität zu nehmen, als sich über den Protokolltyp Gedanken zu machen.
2. Desktop-Clients und Skripte: Clients wie Telegram, Scraping-Skripte, Werkzeuge mit API-Anbindung. Dieser Traffic folgt nicht zwingend HTTP-Semantik; die universelle Weiterleitung von SOCKS5 passt hier besser. Wie die zweistufige Exit-Beziehung bei Clients aussieht, hat der Artikel zur Telegram-Proxy-Einrichtung nach Eingängen aufgeschlüsselt.
3. Echtzeit-Audio/Video und UDP-Traffic: Live-Interaktionen, Sprachanrufe. SOCKS5 unterstützt UDP-Weiterleitung, der HTTP-Proxy hat diese Fähigkeit nicht. Bleibt nur SOCKS5.
Neben dem Traffic-Typ gibt es eine Sache, die Sie schon beim Proxy-Kauf festlegen sollten: die Authentifizierung. Login und Passwort binden die Berechtigung an Ihr Konto; wechseln Sie das Gerät, bleibt die Proxy-Konfiguration unberührt. Eine IP-Whitelist bindet die Berechtigung an den lokalen Ausgang, und sobald sich Ihre Leitung ändert, müssen Sie die Liste im Anbieter-Backend pflegen. Wenn ein Team sich einen Proxy-Pool teilt, spart die Login-Variante spürbar Wartung.
Das richtige Protokoll löst nicht das Verknüpfungsrisiko
Ein Gedanke verdient es, einzeln auseinandergenommen zu werden: SOCKS5 liest keine Inhalte mit, also sei es unauffälliger für Multi-Accounting, und die Plattform erkenne nichts. Der erste Halbsatz stimmt. Der zweite geht nicht auf.
Wenn Plattformen Konten verknüpfen, schauen sie auf die Qualität und Historie der Exit-IP, auf die Konsistenz des Browser-Fingerabdrucks und auf die Muster im Kontoverhalten. Keines dieser Signale verschwindet, weil die Header sauber bleiben. Laufen zehn Konten hinter derselben Exit-IP, ändert der Wechsel zu SOCKS5 daran nichts. Dass SOCKS5 die Requests auf der Anwendungsschicht nicht liest, heißt nicht, dass der Rest des Netzwegs frei von erkennbaren Informationen wäre; Exit-Qualität und Traffic-Muster liegen genauso im Blickfeld.
IP-Typ und Protokoll sind zwei unabhängige Dimensionen. Die Exit-Qualität hängt davon ab, ob Sie eine Residential- oder eine Rechenzentrumsleitung kaufen; die Auswahllogik zerlegt der Artikel zu Residential-IP und Datacenter-IP. Wenn der Kanal steht, folgt die Prüfung. Die zweistufige Proxy-Prüfung nennt die Reihenfolge: erst die Erreichbarkeit des Ausgangs, dann die Übereinstimmung der Parameter.
Proxys in MostMate einrichten: vom Eintragen bis zur Prüfung
Ein gekaufter Proxy wird erst in einer Umgebung richtig nützlich. MostMate ist ein Anti-Detect-Browser, in dem Proxy- und Fingerabdruckparameter je Umgebung separat abgelegt werden. Jedes Konto läuft über seinen eigenen Ausgang, ohne dass sich Leitungen kreuzen. Vom Kauf eines Proxys bis zur echten Nutzung in einer Umgebung sind es sechs Schritte.
Schritt 1: Die Proxy-Parameter des Anbieters prüfen. Legen Sie vor dem Loslegen alle Angaben bereit: Protokolltyp, Adresse, Port, Authentifizierungsart. Richten Sie sich nach der Kennzeichnung des Anbieters und raten Sie nicht vom Port auf den Typ. Dass 1080 oft für SOCKS5 steht, ist Gewohnheit, keine Regel. Stimmt der Typ nicht, fällt die Prüfung garantiert durch.
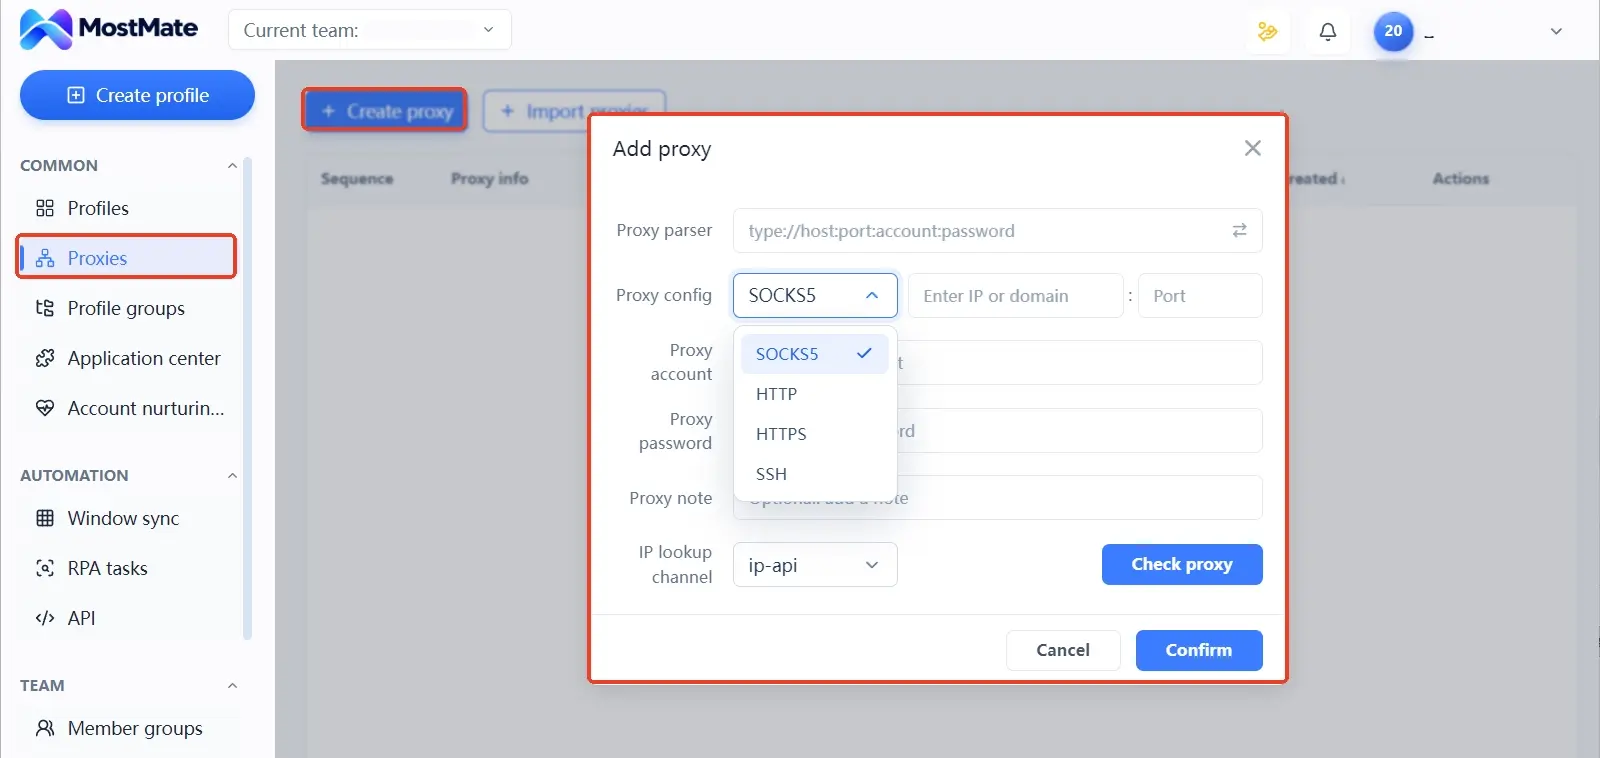
Schritt 2: Den Proxy in die Proxy-Verwaltung eintragen. In MostMate pflegen Sie Proxys gebündelt in einem eigenen Menü. Der Einstieg läuft über Neuer Proxy und Proxy-Import; die Liste führt für jeden Eintrag Proxydaten, Notiz, Exit-IP und Erstellungszeit auf. Füllen Sie die Notiz gleich beim Eintragen aus: Zweck, Anbieter oder Leitungsnummer. Die Notiz ist für die Person da, die später übernimmt.
Schritt 3: Den Proxy an eine Umgebung binden. Öffnen Sie das Formular zum Anlegen oder Bearbeiten einer Umgebung. In den Proxy-Einstellungen gibt es drei Optionen: keinen Proxy verwenden, einen eigenen Proxy angeben oder einen bereits eingetragenen Proxy direkt wählen. Das Typ-Auswahlfeld umfasst SOCKS5, HTTP, HTTPS und SSH. Die Auswahl muss zum tatsächlichen Protokoll passen. Geben Sie einen eigenen Proxy ein, folgen Sie dem Format-Hinweis im Formular: Lautet das Präfix des Anbieters socks5, wählen Sie SOCKS5.
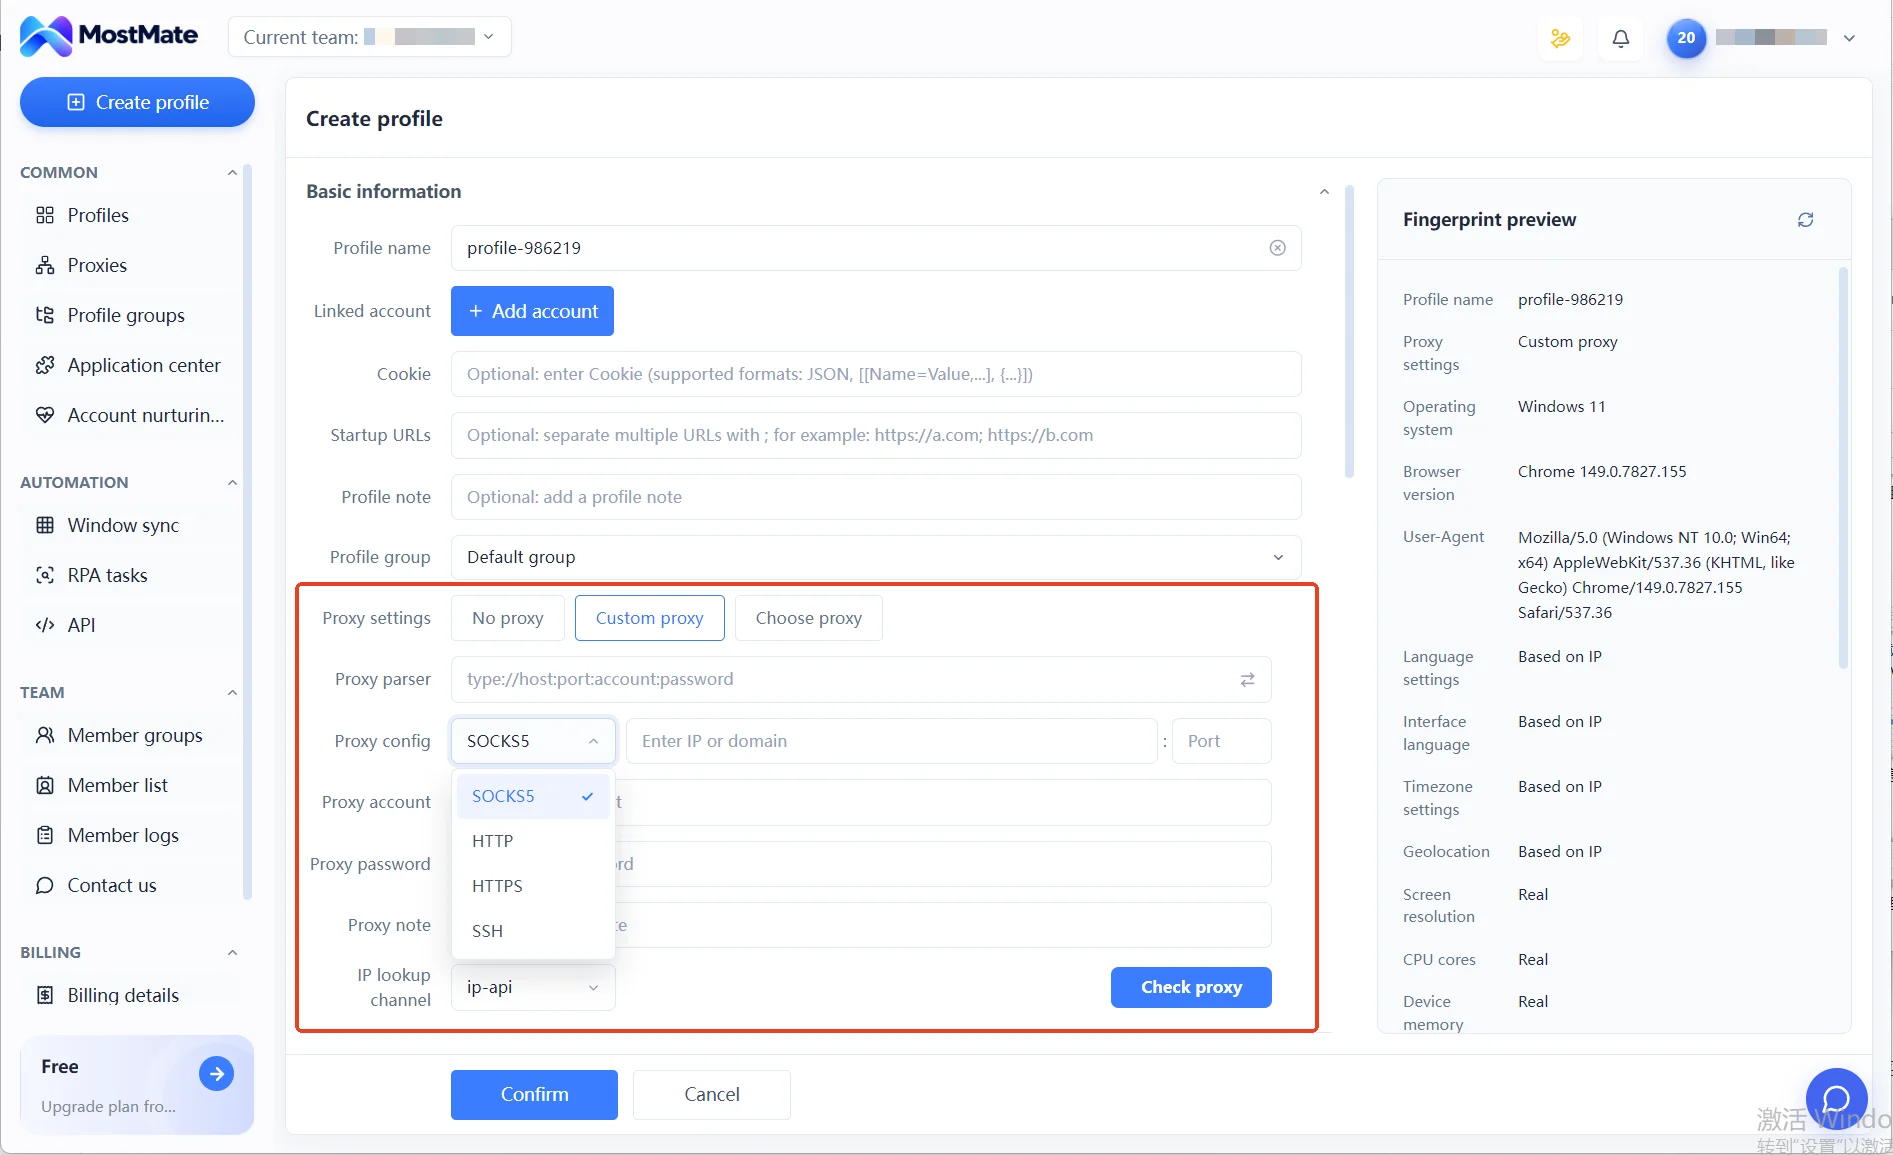
Schritt 4: Die Proxy-Verbindung prüfen. Im Formular steht ein Prüfknopf bereit, der die Erreichbarkeit testet; über den IP-lookup-Kanal gleichen Sie zusätzlich den Standort der Exit-IP ab. Das Bestehen dieser Prüfung ist nur die erste Hürde. Angaben wie DNS und WebRTC deckt der Knopf nicht ab; die prüfen Sie nach dem Start der Umgebung über eine externe Testseite nach.
Schritt 5: Die Umgebung starten und den tatsächlichen Ausgang gegenprüfen. Öffnen Sie die Umgebung erst nach bestandenem Test, rufen Sie eine IP-Testseite auf und bestätigen Sie, dass der tatsächliche Ausgang Ihrer Erwartung entspricht; im Zweifel ziehen Sie DNS und Zeitzone mit heran. Weicht das Ergebnis ab, halten Sie zuerst das Symptom fest und ändern dann jeweils genau eine Einstellung, bevor Sie neu messen. Ändern Sie mehrere Stellen gleichzeitig, lässt sich später nicht mehr sagen, wo das Problem saß.
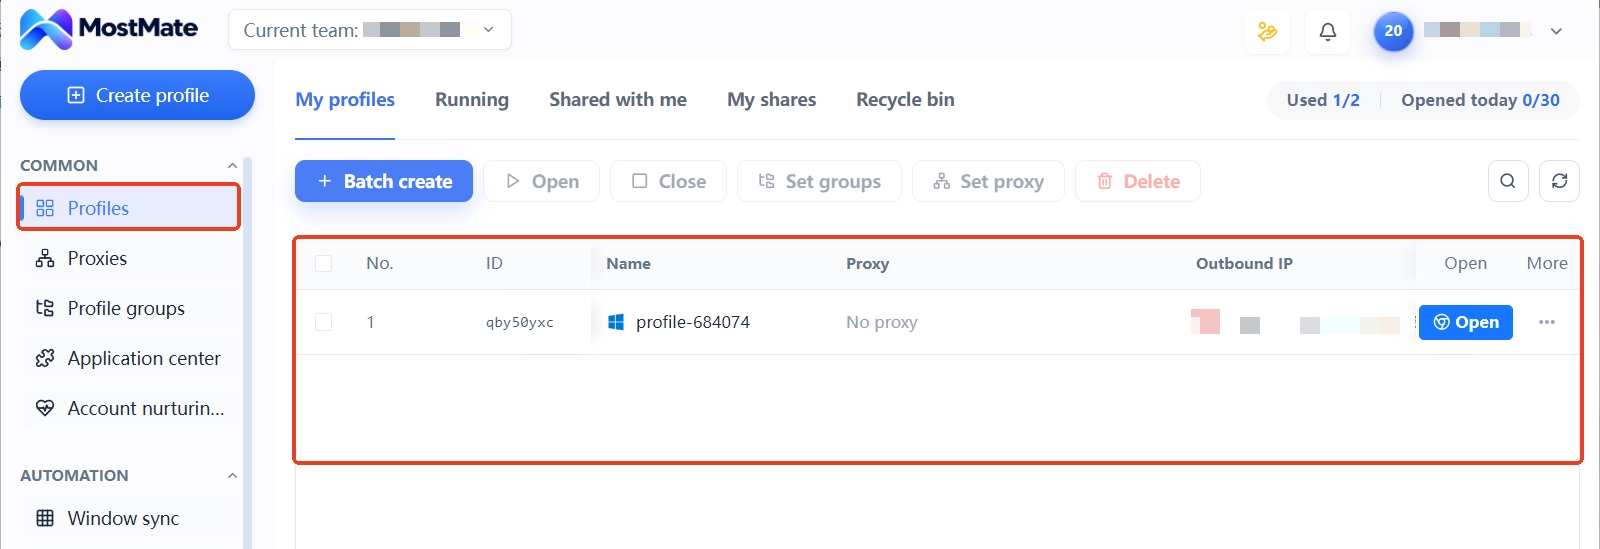
Schritt 6: Die Zuordnung von Umgebungen und Leitungen pflegen. In der Umgebungsliste sehen Sie Proxy-Spalte und Exit-IP-Spalte Zeile für Zeile; welches Konto über welche Leitung läuft, prüfen Sie jederzeit. Nach einem Proxy-Wechsel gehört die Aktualisierung der Notiz dazu. Gleichen Sie bei Übergaben im Team diese beiden Spalten ab, dann wird kein Proxy versehentlich einer fremden Umgebung zugeteilt.
Oberflächen und Felder der einzelnen Module zeigt Seite für Seite der Artikel Was ist MostMate. Ein eingerichteter Proxy ist nur ein Abschnitt beim Aufbau einer Umgebung; die vollständige Reihenfolge können Sie mit der Checkliste für neue Umgebungen Punkt für Punkt abhaken.
Eingerichtet, aber ohne Verbindung: Fehlersuche bei drei Symptomen
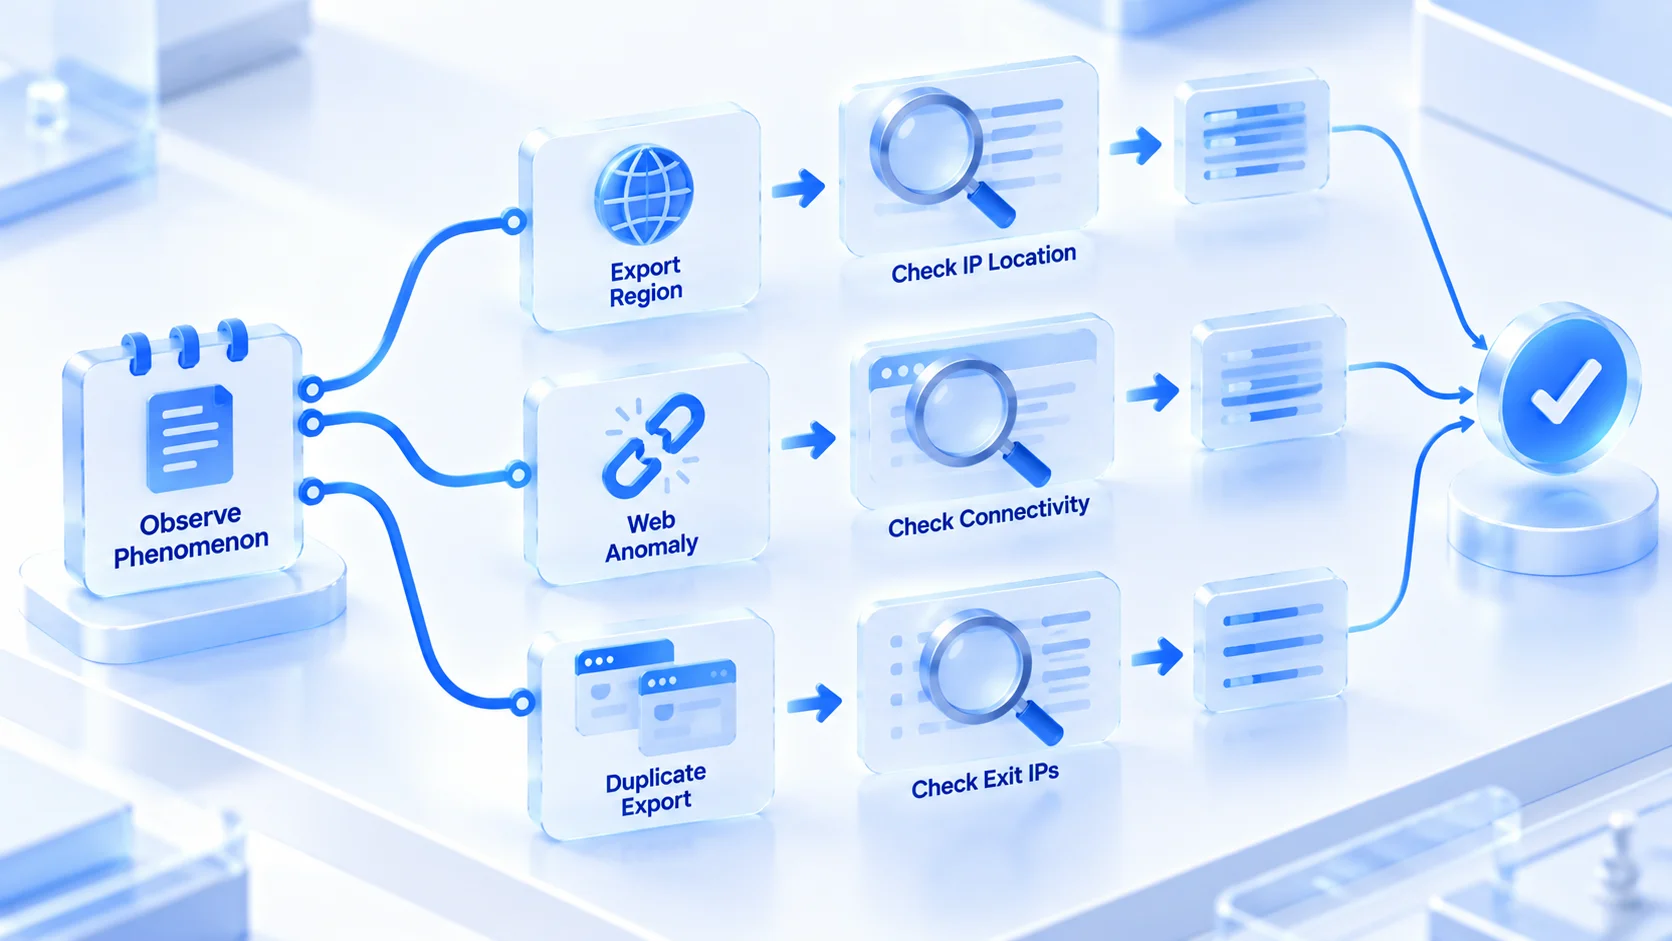
Ist die Konfigurationskette durchlaufen, bleibt die Störungsbehandlung. Die Fehlersuche sollte vom Symptom rückwärts zur Ursache führen, nicht damit beginnen, die komplette Konfiguration neu einzutippen. Im Multi-Accounting sind drei Symptome besonders häufig. Erst das Symptom notieren, dann die Ursache suchen.
Symptom 1: Prüfung bestanden, Region der Exit-IP falsch
Der Proxy verbindet sich, die zugeordnete Region ist aber nicht die, die der Anbieter versprochen hat. Drei Ursachen kommen infrage: Die zugewiesene Leitung entspricht nicht der Bestellung, die IP-Geolokalisierung weicht ab, oder der erhaltene Adressblock wurde falsch etikettiert. Zur Kontrolle testen Sie denselben Proxy einmal über den IP-lookup-Kanal und einmal über eine externe Testseite und legen beide Ergebnisse nebeneinander. Bleiben Abweichungen, lassen Sie die Leitung direkt beim Anbieter tauschen statt selbst an der Konfiguration zu drehen.
Symptom 2: Test bestanden, Seiten laden nicht
Der Knopf-Test läuft durch, einzelne Websites in der Umgebung laden aber fehlerhaft. Diese Abweichung sitzt meist am Ausgang selbst: Die Zielplattform hat den Adressblock der Leitung gesperrt, oder die Proxy-Bandbreite schwankt. Zur Kontrolle testen Sie dieselbe Umgebung über eine andere Leitung oder wechseln vorübergehend den Protokolltyp, um zu trennen, ob es am Kanal liegt oder der Ausgang erkannt wurde. Läuft die Testseite normal und die Zielplattform nicht, deutet das meiste auf einen erkannten Ausgang.
Symptom 3: Zwei Umgebungen zeigen dieselbe Exit-IP
In großen Umgebungsbeständen passiert das am ehesten: Beim Binden wurde zweimal derselbe Proxy gewählt, oder beim Klonen wurde die Konfiguration mitkopiert. Zur Kontrolle gehen Sie in der Umgebungsliste Proxy-Spalte und Exit-IP-Spalte Zeile für Zeile durch und lösen jede Doppelung sofort. Zwei Konten, die dauerhaft über dieselbe Leitung laufen, sind das direkteste Verknüpfungssignal. Diese Spalten lohnen eine regelmäßige Sichtprüfung.
Häufige Fragen
Kann man SOCKS5- und HTTP-Proxys in denselben Umgebungen mischen?
Ja. Nach Bedarf zu mischen ist völlig üblich. Die Proxys der Umgebungen bleiben jeweils unabhängig: Die Dashboard-Umgebungen laufen über den einen Typ, die Client- und Skript-Umgebungen über den anderen, ohne sich zu beeinträchtigen. Voraussetzung ist nur, dass der Typ in jeder Umgebung zum tatsächlichen Protokoll passt.
Wo steht der HTTPS-Proxy in dieser Betrachtung?
Er behandelt verschlüsselten Web-Traffic, indem er auf Basis des HTTP-Proxys einen Tunnel aufbaut. Für Web-Traffic ist er genauso brauchbar wie SOCKS5. Die Auswahlkriterien aus dem ersten Teil gelten unverändert. Den Platz spare ich für die größten Unterschiede; alles Übrige wiederhole ich hier nicht.
Was ist schneller, SOCKS5 oder HTTP-Proxy?
Die Geschwindigkeit hängt vor allem von Leitung, Entfernung und Bandbreite ab. Der Verarbeitungsaufwand des Protokolls selbst fällt unter heutigen Netzbedingungen kaum ins Gewicht. Zum gleichen Preis ist ein guter HTTP-Proxy spürbar schneller als ein schlechter SOCKS5. Wer das Protokoll als Geschwindigkeitsargument nimmt, wählt leicht in die falsche Richtung.
Brauche ich mit SOCKS5 noch einen Anti-Detect-Browser?
Ja, denn beide Dinge liegen auf unterschiedlichen Ebenen. Der Proxy wechselt nur den Netz-Ausgang; Fingerabdruck, Cookies und lokale Daten bleiben Sache des Browsers. Beim Multi-Accounting geht es um getrennte Ausgänge und getrennte Identitäten, und genau das übernehmen die Umgebungen eines Anti-Detect-Browsers. Die Grenzen der Fähigkeiten eines Anti-Detect-Browsers sind auf dieser Seite ausführlich beschrieben.
Fazit
Die Grenze zwischen SOCKS5- und HTTP-Proxy verläuft über die Art, Requests zu verarbeiten, und über den Auflösungsort: Der eine liest mit und kann Spuren hinterlassen, der andere baut nur einen Kanal und leitet unverändert weiter. Für Web-Dashboards taugt beides, für Clients und Skripte ist SOCKS5 die erste Wahl, und die Authentifizierungsart legen Sie schon beim Kauf fest. Nach der Wahl folgt der Rest: Proxy eintragen, an die Umgebung binden, prüfen und erst dann anmelden; bei Störungen vom Symptom auf die Ursache schließen. Erst dann ist die Kanal-Ebene sauber abgearbeitet. Wer die Unterschiede an der Exit-IP einmal selbst vergleichen will, lädt die kostenlose Version von MostMate, öffnet zwei Umgebungen mit je einer Leitung und misst nach.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



