
SOCKS5 vs HTTP proxy: alin ang pipiliin para sa multi-account
Pangunahing konklusyon: parehong pinapalitan ng SOCKS5 at HTTP proxy ang exit IP ng mga account, at ang pagitan nila ay nasa paraan ng pag-handle sa request. Gumagana ang HTTP proxy sa application layer at nababasa nito ang mga request; ang SOCKS5 ay nagtatayo lang ng forwarding channel at hindi humahawak ng application data. Sapat na ang alinman sa dalawa para sa mga web dashboard, pero mas mainam ang SOCKS5 para sa desktop clients at mga script. Ang tamang protocol ay isang hakbang lang: pagkatapos, may buong proseso pa sa MostMate na pagrehistro, pag-bind, pag-verify, at troubleshooting, at lahat iyon dadaanan natin sa artikulong ito.
Marami ang nag-iisip na ang dalawang proxy na ito ay iisa lang na bagay na magkaibang tawag. Kung ano man, kumokonekta naman ang internet, naka-login naman ang mga account, kaya tila presyo lang ang pinagkaiba. Kapag nagsimula nang mag-alerto ang isang platform tungkol sa network anomaly, o sunod-sunod na mapunta sa review ang iisang batch ng mga account, saka pa lang babalikan ang layer ng proxy.
Sa totoo lang, magkaiba ang dalawang protocol na ito mula sa kanilang kinatatayuan: magkaiba ang pag-handle sa mga request, kaya magkaiba rin ang daan ng setup at troubleshooting. Iuunawa muna ng artikulong ito ang hangganan ng mga protocol, pagkatapos isusama ang mga pagkakaiba sa isang table, at sa dulo isusulat nang buo ang kumpletong proseso sa MostMate at ang pag-troubleshoot ng tatlong karaniwang sira.
Ang hangganan ng dalawang protocol: sino ang humahawak sa iyong mga request
Gumagana ang HTTP proxy sa application layer, at nasa mas mababang layer ang SOCKS5. Magkaibang pwesto, magkaibang tungkulin. Kung sino ang nakakabasa ng iyong request, may tsansa ring baguhin iyon.
Ang HTTP proxy ay dinisenyo para sa web traffic. Nababasa nito ang mga HTTP request: anong address ang tinatakpan, anong request headers ang dala, anong method ang ginamit. Dalawang mukha ang ganyang kakayahan. Sa positive side, kayang mag-cache at mag-filter. Sa negative side, nasa puwesto ito kung saan nakikita ang mga request na hindi naka-encrypt.
Sa paliwanag ng MDN tungkol sa mga proxy server at tunneling, binanggit na ilang HTTP proxy ay nagdaragdag o nagsusulat muli ng mga marker field tulad ng Via at Forwarded habang nagfo-forward; depende ito sa implementation at configuration ng mismong proxy. Ang mga request na dumadaan sa ganyang proxy ay maaaring magdala ng bakas sa request headers na "dumaan sa proxy", at posibleng makita ito ng site, pero hindi ito fixed na gawi ng bawat HTTP proxy.
Iba ang diskarte ng SOCKS5. Defined ito sa RFC 1928 at iisa lang ang ginagawa: magtataguyod ng forwarding channel kung saan dumadaan ang data nang hindi nagbabago. Hindi nito binabasa kung ano ang ipinapasa mo, kaya walang idinaragdag sa mga request. Malinaw din ang kapalit: cache, filter, at content-based routing, wala lahat. Channel lang ang channel.
Sa multi-account operations, ang hangganang ito ay nangangahulugang magkaibang hugis ang network traces na iniwan ng dalawang protocol. Alin ang mas mabuti: walang sagot na para sa lahat; nakadepende ito sa mga signal na tinitingnan ng platform mo at sa uri ng traffic na pinapatakbo ng negosyo mo.
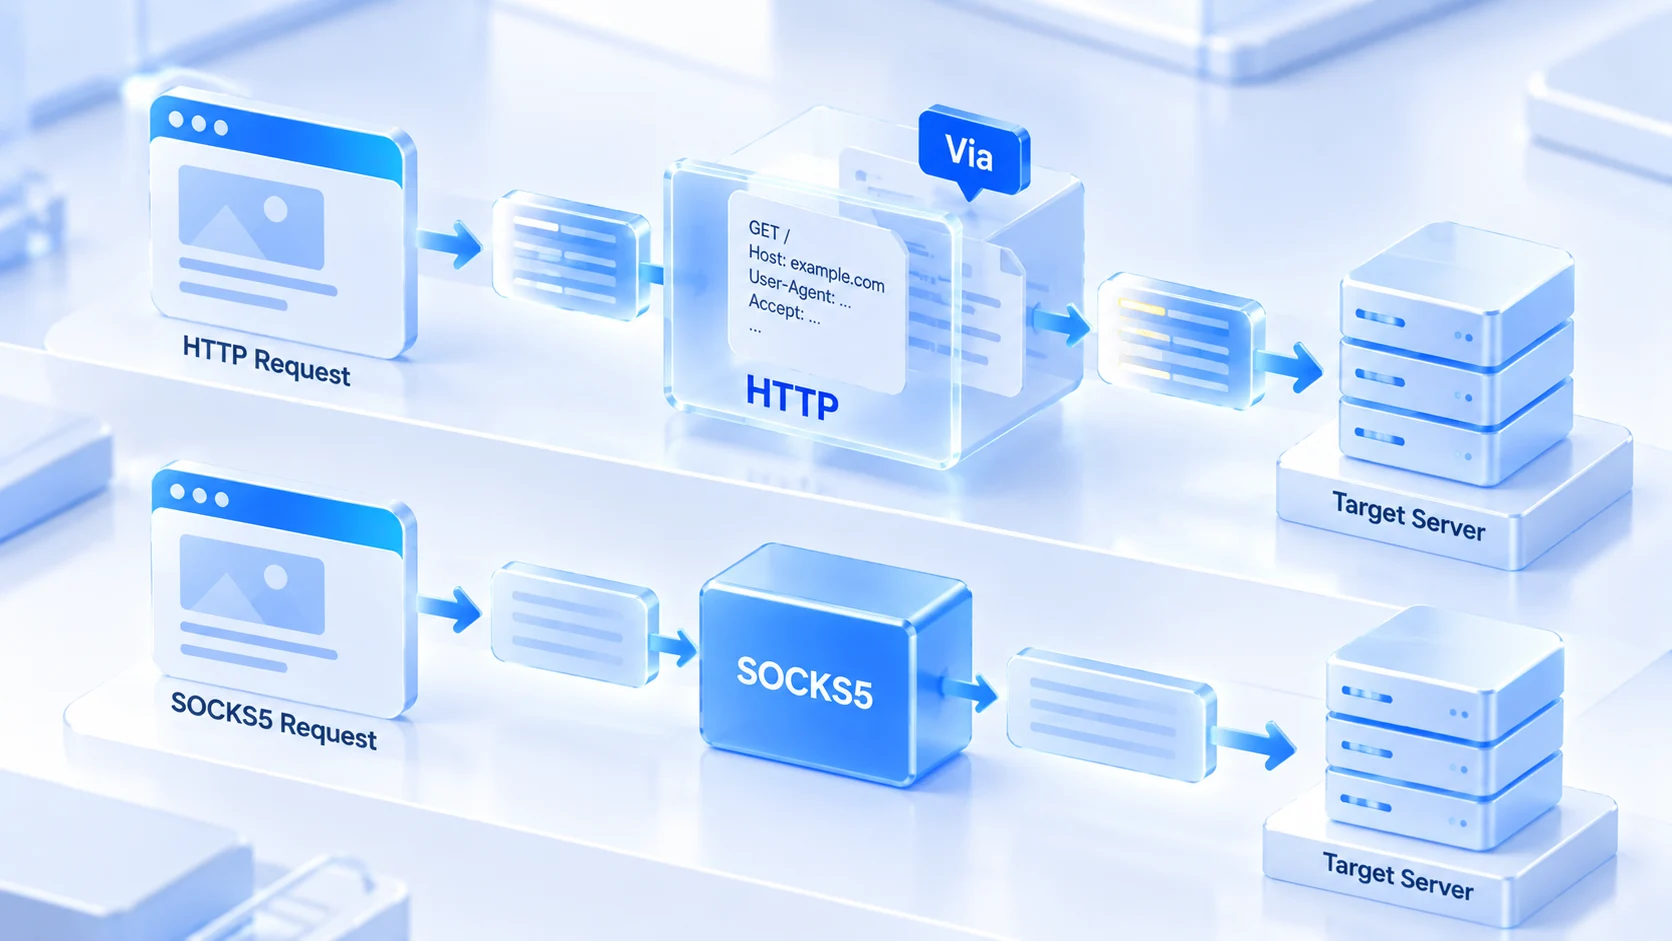
Buong paghahambing sa isang table: mula pag-handle ng request hanggang lugar ng DNS resolution
Kapag nakakalat sa mga talata ang pagkakaiba ng protocol, mahirap i-compare, kaya isusama muna natin sila sa isang table. Dapat manggaling ang pagpili sa hakbang-hakbang na paghahambing ng kakayahan ng mga protocol, hindi sa iisang dimensyon lang:
| Dimensyon | HTTP proxy | SOCKS5 |
|---|---|---|
| Layer ng operasyon | application layer, nauunawaan ang HTTP | session layer, forwarding channel lang |
| Pag-handle ng request | binabasa ang request, may cache at filter | hindi binabasa ang laman, ipinapasa nang buo |
| Bakas sa request headers | ilang proxy nagdaragdag/nagbabago ng marker | hindi ginagalaw ang application data |
| Suporta sa UDP | wala | may forwarding ng UDP |
| Lugar ng DNS resolution | karaniwang ipinapasa ang domain sa proxy | depende sa client: local o sa proxy |
| Karaniwang scenario | web dashboard, web scraping | desktop client, script, audio/video traffic |
| Paalala sa setup | dapat tumugma ang type sa aktwal na protocol | bantayan ang leakage mula sa DNS resolution |
Ang ibang row ng table ay maibabasa nang direct. Pero ang row tungkol sa DNS ay dapat pagtuunan. Sa HTTP proxy, karaniwang ibinibigay ng browser ang target domain mismo sa proxy, kaya sa gawi ng proxy nangyayari ang resolution, at walang lumalabas na DNS request mula sa iyong makina. Sa SOCKS5, walang ganyang default na kasunduan: ang lugar ng DNS resolution ay nakadepende sa paraan ng pagpasa ng client sa target address. May mga client na ipinapasa muna ang domain sa proxy, at may mga client na nagre-resolve nang local bago kumonekta. Sa pangalawang uri, ang mga DNS query ay lumalabas nang direkta mula sa iyong network papunta sa mga DNS server, at walang kaugnayan ang laman ng query sa proxy exit.
Hindi napapansin ang butas na ito sa pang-araw-araw na gamit; lumilitaw lang kapag may problema. Kapag may hinala na hindi sumusunod sa proxy ang resolution, sundan ang proseso sa DNS leak detection guide at tingnan kung aling network sa huli ang pinagmumulan ng mga DNS request. Kapag sumusunod sa exit ang lugar ng DNS resolution, magiging pare-pareho ang trail ng mga domain na binibisita ng account.
Paano pumili sa mga multi-account scenario: tatlong linya
Bumalik tayo sa mismong pagpili. Karamihan sa mga multi-account na negosyo ay madaling maintindihan ang mix ng traffic, kaya itugma ito sa tatlong linya sa ibaba:
1. Puro web dashboard ang operasyon: seller dashboard ng e-commerce, web version ng social media, ad manager. Lahat ng traffic ay web request, kaya kayang i-handle ng alinmang protocol. Sa ganitong kaso, mas sulit pumili ng mas magandang linya kaysa mag-isip nang sobra sa protocol type.
2. Desktop clients at mga script: mga client tulad ng Telegram, scraping scripts, at mga tool na kumokonekta sa API. Hindi laging sumusunod sa HTTP semantics ang ganitong traffic, kaya mas angkop ang general forwarding ng SOCKS5. Kung paano gumagana ang two-layer exit sa mga client scenario, tinatalakay ito ayon sa entry point sa Telegram proxy setup guide.
3. Real-time audio/video at UDP traffic: live na interaksyon, voice calls. Sinusuportahan ng SOCKS5 ang UDP forwarding; walang ganitong kakayahan ang HTTP proxy. SOCKS5 lang ang choice.
Bukod sa traffic type, may isa pang dapat pagdesisyunan habang bumibili pa lang: authorization method. Ang username/password auth ay nakatali sa account, kaya hindi na kailangang baguhin ang proxy setup kapag nagpalit ng device. Ang IP whitelist ay nakatali sa exit ng iyong makina: kapag nagbago ang linya mo, kailangang i-update ang listahan sa dashboard ng provider. Kapag iisang batch ng proxy ang pinagsasaluhan ng team, malaki ang tinatipid sa maintenance sa username/password.
Hindi sapat ang tamang protocol para matugunan ang linking risk
May isang ideya na dapat pag-isipan nang hiwalay: dahil hindi binabasa ng SOCKS5 ang laman, mas nakatago umano ang multi-account sa pamamagitan nito, at hindi kikilalanin ng platform. Tama ang unang kalahati ng lohika. Ang pangalawang kalahati, hindi tumutugma.
Kapag tinatantiya ng platform ang account linking, tinitingnan nito ang kalidad at history ng exit IP, ang pagkakatugma ng browser fingerprint, at ang pattern ng account behavior. Walang man sa mga signal na ito ang mawawala dahil lang sa "malinis na request headers". Sampung account sa iisang exit IP ay mananatiling magkakaugnay kahit maglipat ka pa sa SOCKS5. Ang hindi pagbasa ng SOCKS5 sa mga request sa application layer ay hindi rin nangangahulugang walang ibang makikilalang info sa buong network path: nasa saklaw ng obserbasyon din ang kalidad ng exit at ang mga katangian ng traffic.
Magkaibang dimensyon ang IP type at protocol. Nakadepende sa iyo ang kalidad ng exit kung residential o datacenter line ang binili; binuo ang logic ng pagpili sa residential IP vs datacenter IP. Pagkatapos ng channel layer, may verification pa: nagbibigay ang two-layer proxy check ng tamang pagkakasunod sa pag-verify ng exit connectivity at parameter consistency.
Pag-set up ng proxy sa MostMate: mula pag-input hanggang verification
May saysay lang ang napiling proxy kapag nasa loob na ng environment. Ang MostMate ay isang anti-detect browser kung saan hiwalay na nakaingatan ang proxy at fingerprint parameters sa bawat environment, kaya hindi nagtutugma ang exits ng mga account. Anim na hakbang ang mula sa biniling proxy hanggang sa environment na talagang gumagamit nito.
Hakbang 1: Tignan ang mga proxy parameter mula sa provider. Ihanda muna ang lahat ng impormasyon: protocol type, address, port, auth method. Sundin ang protocol na nakalagay sa provider, huwag hulaan sa port: karaniwan lang ang 1080 sa SOCKS5 bilang industry habit, hindi rule. Kapag mali ang type, siguradong bibigo ang check.
Hakbang 2: I-input ang proxy sa proxy management list. Sa MostMate, pinamamahalaan ang mga proxy sa hiwalay na menu: may options na New Proxy at Import Proxy, at nakalista sa listahan ang proxy info, notes, exit IP, at creation time. Habang nag-i-input, punan na rin ang notes: saan gagamitin, sino ang provider, o anong line number. Ang notes ay para sa susunod na hahawak.
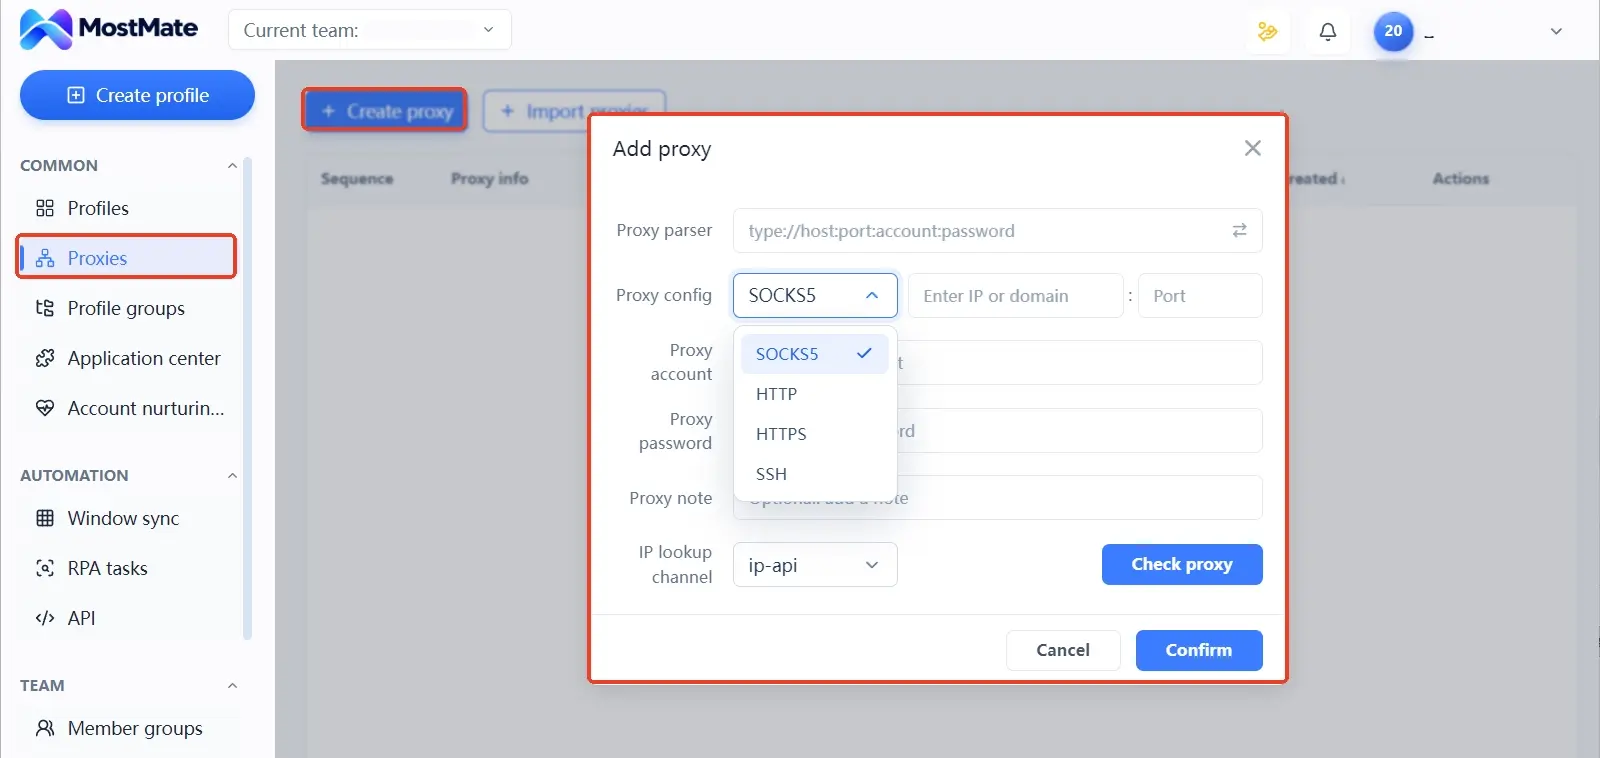
Hakbang 3: I-bind ang proxy sa environment. Pumasok sa form ng paggawa o pag-edit ng environment: tatlong option sa proxy settings: walang proxy, custom proxy, o direktang piliin ang naka-input na proxy. Saklaw ng type dropdown ang SOCKS5, HTTP, HTTPS, at SSH. Dapat tumugma ang pinili sa aktwal na protocol. Kapag naglalagay ng custom proxy, sundin ang format hint ng form: kung socks5 ang prefix mula sa provider, piliin ang SOCKS5.
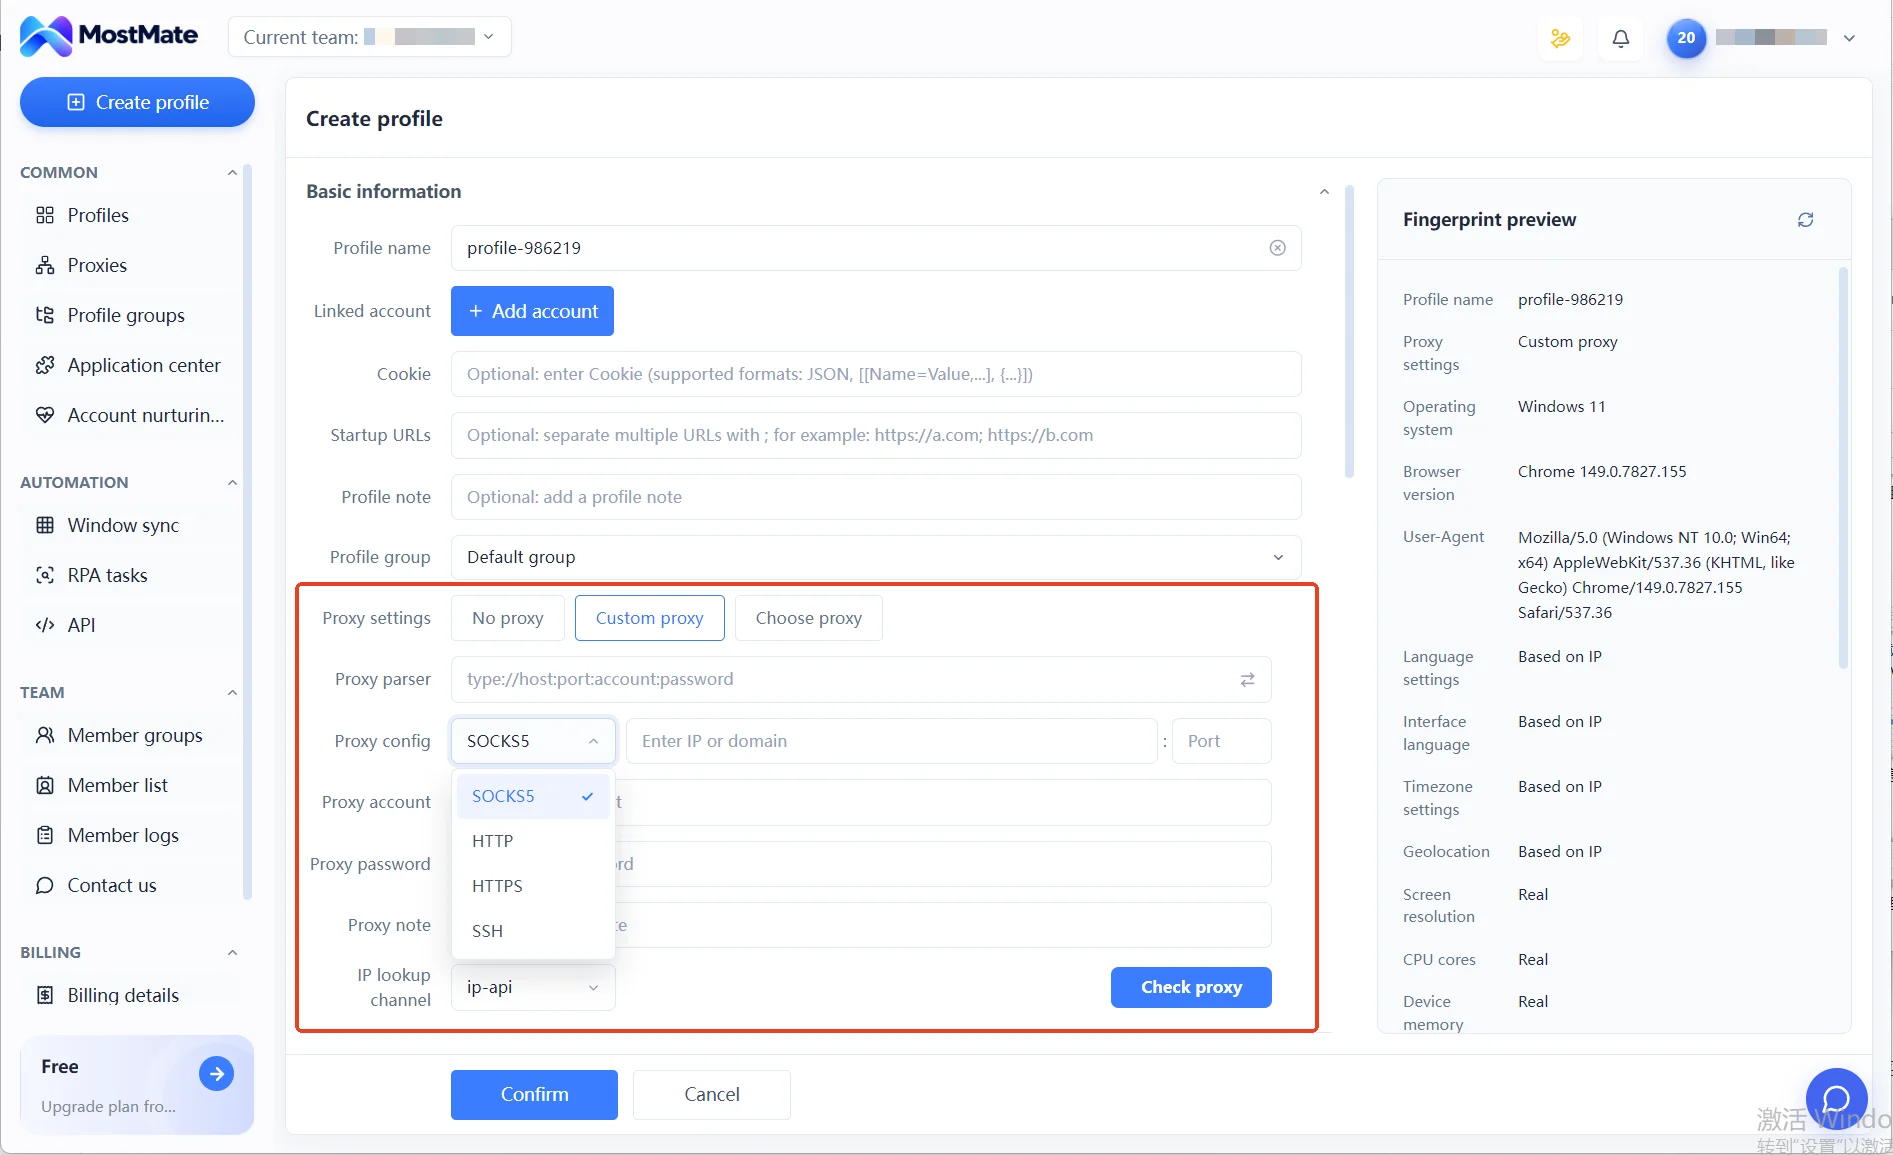
Hakbang 4: I-check ang proxy connection. May Check Proxy button sa form na sumusubok ng connectivity at ginagamit ang IP lookup channel para i-verify ang exit location. Ang pagpasa sa connection ay unang hakbang lang. Ang DNS, WebRTC, at mga katulad na impormasyon ay hindi saklaw ng button, kaya kailangang i-verify sa panlabas na detection page pagkatapos i-launch ang environment.
Hakbang 5: I-launch ang environment at i-double check ang aktwal na exit. Kapag pumasa sa test, buksan ang environment, puntahan ang IP detection page, at kumpirmahing tugma ang aktwal na exit sa inaasahan; kung kailangan, tingnan din ang DNS at timezone. Kapag kakaiba ang result, itala muna ang sintomas, tapos palitan ang iisang config item bago muling mag-test. Kapag sabay-sabay ang pagbabago, hindi malalaman kung saan nanggaling ang problema.
Hakbang 6: Panatilihin ang pagtutugma ng environment at line. Sa environment list, kitang-kita sa bawat row ang proxy column at exit IP column, kaya kahit kailan makikita kung aling account ang nasa aling line. Pagkatapos magpalit ng proxy, i-update ang notes. Sa team handoff, ang pag-check sa dalawang column na ito ay makaiwas sa pagkakamali ng pag-assign ng proxy sa ibang environment.
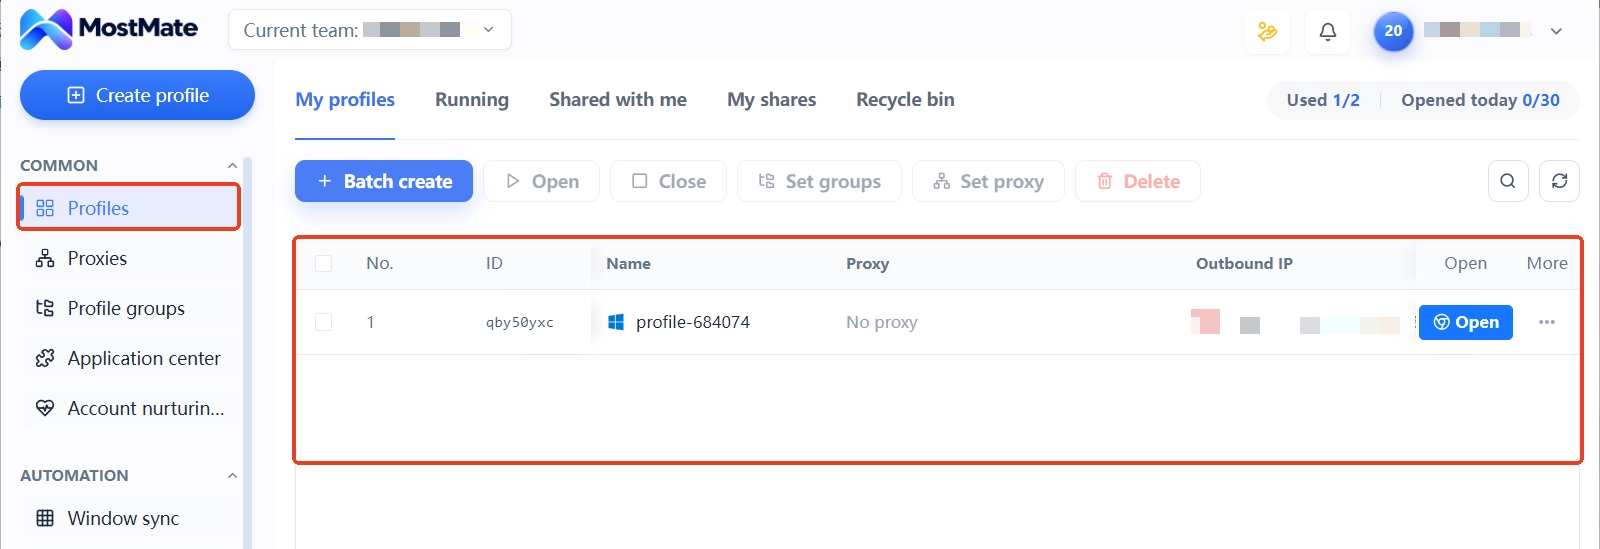
Ang interface at fields ng bawat module, may screenshot-by-screenshot na paghahambing sa Ano ang MostMate page. Ang pag-set up ng proxy ay bahagi lang ng paggawa ng environment; ang buong order ay mache-check isa-isa sa new environment setup checklist.
Naka-set up pero hindi kumokonekta: troubleshooting ng tatlong sintomas
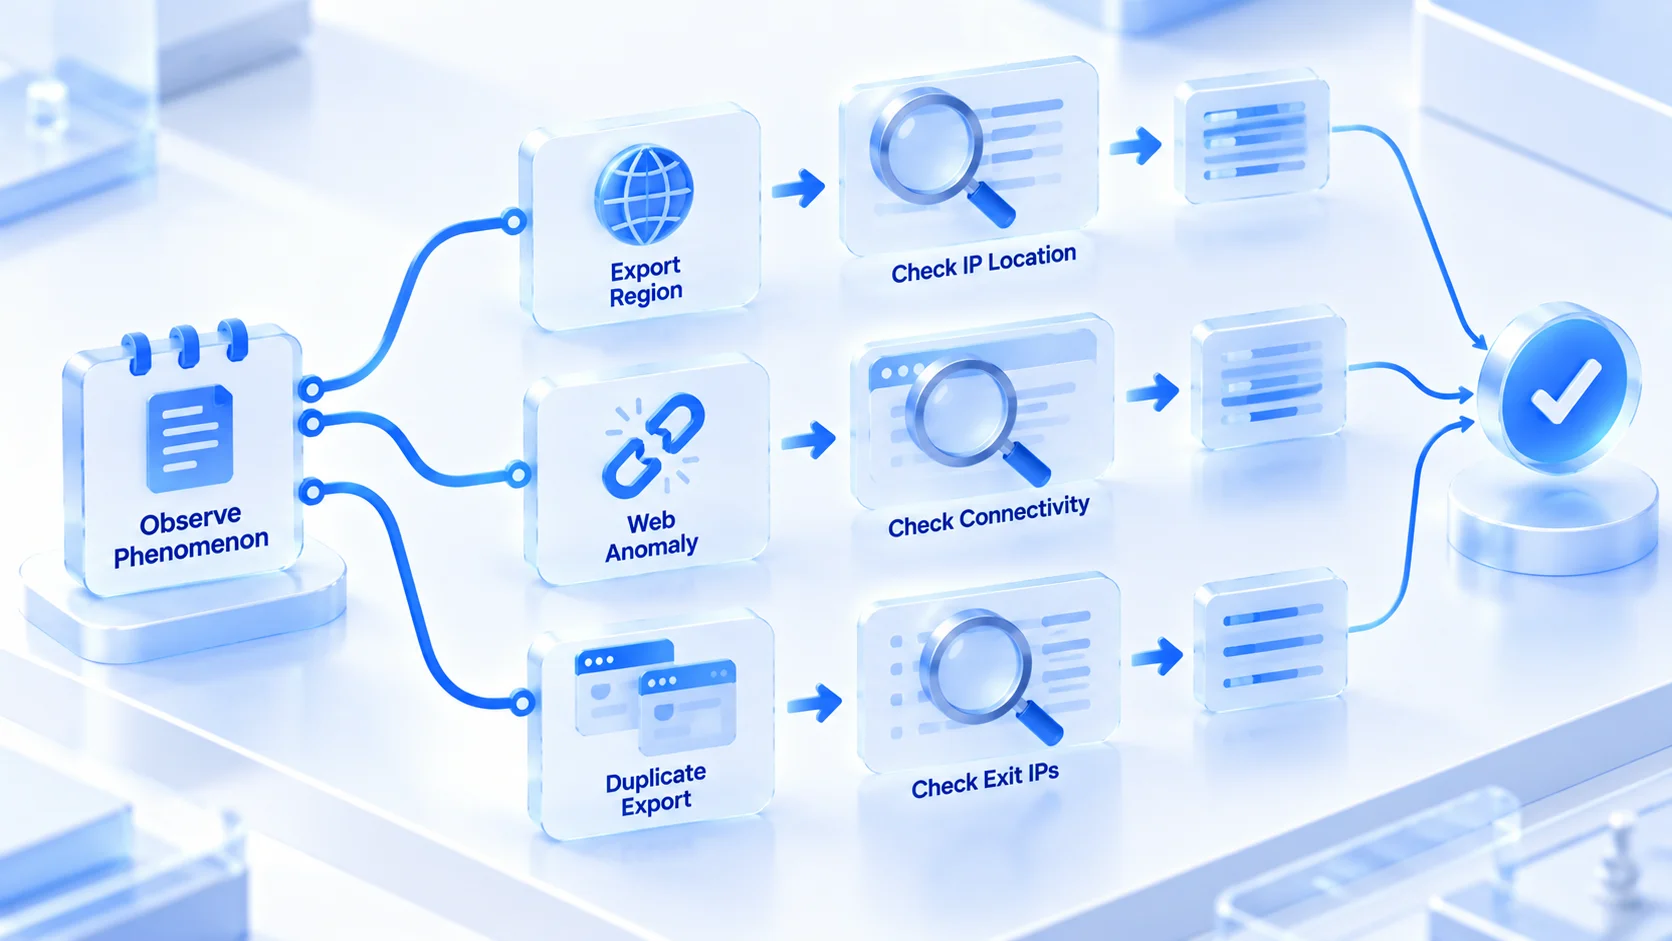
Pagkatapos ng setup chain, ang natitira ay pag-handle ng mga error. Ang pag-troubleshoot ay dapat mula sa sintomas pabalik sa sanhi, hindi ang muling punan ang buong config agad-agad. Tatlong uri ang pinakakaraniwan sa multi-account. Itala muna ang sintomas, bago hanapin ang sanhi.
Sintomas 1: Pumasa sa check, pero mali ang exit region
Kumokonekta ang proxy, pero hindi ang geography na ipinangako ng provider. Tatlong posibleng sanhi: hindi tugma ang naka-assign na line sa order, mali ang IP geolocation database, o maling naka-tag ang nakuhang IP range. Para i-verify, palitan ang IP lookup channel ng third-party detection page at subukang muli, pagkatapos ikumpara ang dalawa. Kapag paulit-ulit ang mismatch, direktang humingi ng line replacement sa provider, huwag nang mag-adjust nang mag-adjust ng config.
Sintomas 2: Pumasa sa detection, pero hindi gumagana ang mga website
Pumasa sa button test, pero may mga site sa environment na hindi ma-load. Kadalasan, ang sanhi ay nasa exit mismo: naka-block ng target platform ang IP range kung saan nasa ang line, o hindi stable ang bandwidth ng proxy. Para i-verify: magpalit ng line sa parehong environment at subukang muli, o pansamantalang magpalit ng protocol type para malaman kung channel issue ba o nakilala ang exit. Kapag normal ang detection page pero may problema ang target platform, kadalasang nakilala ang exit.
Sintomas 3: Parehong exit IP ang dalawang environment
Ito ang pinakamadaling mangyari sa malalaking environment batch: nadoble ang pagpili ng parehong proxy sa pag-bind, o nakopya ang config kasama ng cloned environment. Para i-verify: dumaan sa environment list, row-by-row sa proxy column at exit IP column, at agad mag-rebind kapag may nakitang shared. Ang dalawang account na matagal sa iisang line ang pinakadirektang signal para sa linking decision. Sulit na regular na tingnan ang column na ito.
Mga madalas itanong
Pwede bang i-mix ang SOCKS5 at HTTP proxy sa iisang batch ng environment?
Pwede. Normal na practice ang pag-mix kung ano ang kailangan; hiwalay ang proxy ng bawat environment, isang type sa mga web dashboard environment, isa naman sa mga client at script environment, at walang naiimpluwensyahan sa isa't isa. Ang kundisyon lang: sa bawat environment, dapat tugma ang type sa aktwal na protocol.
Saan pumapasok ang HTTPS proxy sa ganitong paghuhusga?
Ang paraan nito sa mga naka-encrypt na web page ay paggawa ng tunnel sa ibabaw ng HTTP proxy, at kasing-gamit nito ng SOCKS5 sa web traffic scenarios. Angkop din sa kanya ang lahat ng paghuhusga sa itaas. Inilaan ang espasyo sa mga part na pinakamalaki ang pagkakaiba, at hindi na inuulit ang iba pa.
Alin ang mas mabilis: SOCKS5 o HTTP proxy?
Ang bilis ay nakadepende sa kalidad ng line, distansya, at bandwidth; napakaliit ng difference sa processing overhead ng protocol mismo sa mga kasalukuyang network condition. Sa parehong price point, mas mabilis nang malaki ang HTTP proxy na maganda ang line kaysa SOCKS5 na pangit ang line. Madali kang magkamali ng direksyon kung protocol ang gawing batayan sa bilis.
Kailangan pa rin ba ng anti-detect browser kung may SOCKS5 na?
Oo, magkaibang layer ang dalawang bagay. Ang proxy ay nagpapalit lang ng network exit; ang browser fingerprint, cookies, at local data ay nasa desisyon pa rin ng browser. Ang hanap ng multi-account ay hiwalay na exit at identity, at ito ang part na hina-handle ng anti-detect browser environments; kumpleto ang paliwanag sa capabilities ng anti-detect browser page.
Konklusyon
Ang hangganan ng SOCKS5 at HTTP proxy ay nasa paraan ng pag-handle sa request at sa lugar ng DNS resolution: ang isa ay bumabasa ng request at maaaring mag-iwan ng bakas sa request headers, ang isa ay gumagawa lang ng channel at nagfo-forward nang buo. Para sa web dashboard, pwede ang dalawa; para sa clients at scripts, mas mainam ang SOCKS5; at piliin na ang auth method habang bumibili pa lang. Pagkatapos pumili, i-input ang proxy sa unified list, i-bind sa environment, magpasa sa verification bago mag-login, at kapag may problema, i-troubleshoot mula sa sintomas pabalik sa sanhi. Sa gayon, malinaw na ang channel layer. Gustong subukan sa sarili ang pagkakaiba ng exits: i-download ang libreng bersyon ng MostMate, gumawa ng dalawang environment na may kanya-kanyang line, at malalaman mo agad sa test.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



