
SOCKS5 và proxy HTTP khác nhau thế nào? Chọn loại nào khi vận hành nhiều tài khoản
Kết luận chính: SOCKS5 và proxy HTTP đều đổi IP đầu ra cho tài khoản, điểm phân chia nằm ở cách xử lý request. Proxy HTTP hoạt động ở lớp ứng dụng nên đọc được request; SOCKS5 chỉ dựng kênh chuyển tiếp, không đụng vào dữ liệu ứng dụng. Vận hành thuần web thì loại nào cũng đủ dùng, máy khách và script ưu tiên SOCKS5. Chọn giao thức mới chỉ là một bước: đưa vào trình duyệt antidetect còn cả chuỗi nhập liệu, gắn kết, kiểm tra và xử lý sự cố, bài viết này đi hết một lượt.
Không ít người coi hai loại proxy này chỉ là hai cách gọi của cùng một thứ. Cứ nghĩ cả hai đều nối mạng, tài khoản đều đăng nhập được, chọn loại nào hình như chỉ khác giá. Đến khi nền tảng bắt đầu báo lỗi mạng, hoặc cả lô tài khoản lần lượt rơi vào vòng xét duyệt lại, người ta mới quay ra soát tầng proxy.
Thực tế hai giao thức này khác nhau ngay từ vị trí hoạt động, xử lý request theo cách khác nhau, và lộ trình cấu hình lẫn xử lý sự cố cũng khác nhau. Bài viết tách ranh giới giao thức trước, gom hết khác biệt vào một bảng, sau đó viết rõ toàn bộ thao tác trong MostMate và cách xử lý ba loại sự cố thường gặp.
Ranh giới của hai giao thức: ai đang xử lý request của bạn
Proxy HTTP hoạt động ở lớp ứng dụng, SOCKS5 hoạt động ngay dưới đó một tầng. Vị trí khác nhau thì vai trò khác nhau. Ai đọc được request của bạn thì người đó có cơ hội chỉnh sửa nó.
Proxy HTTP được sinh ra cho lưu lượng web. Nó đọc hiểu request HTTP: truy cập địa chỉ nào, mang header gì, dùng method nào. Khả năng đọc hiểu này có hai mặt. Mặt lợi là cache và lọc đều làm được. Mặt hạn chế là nó đứng ở vị trí nhìn thấy request dạng văn bản rõ.
Tài liệu MDN về máy chủ proxy và tunneling có đề cập: một số proxy HTTP khi chuyển tiếp sẽ thêm hoặc ghi đè các trường đánh dấu như Via, Forwarded, tùy vào triển khai và cấu hình của từng proxy. Request đi qua loại proxy này có thể mang dấu vết trong header kiểu đã qua proxy, phía site có cơ hội nhận ra, nhưng đây không phải hành vi cố định của mọi proxy HTTP.
SOCKS5 là một tư duy khác. Được định nghĩa trong RFC 1928, nó chỉ làm một việc: dựng một kênh chuyển tiếp và đẩy dữ liệu đi nguyên trạng. Nó không phân tích bạn đang truyền gì, nên cũng chẳng thêm gì vào request. Cái giá cũng rõ. Cache, lọc nội dung, phân dòng theo nội dung, đều ngoài tầm với. Kênh chỉ là kênh.
Đặt ranh giới này vào vận hành nhiều tài khoản, nghĩa là hai giao thức để lại dấu vết mạng khác nhau ngay từ hình thái. Loại nào tốt hơn không có đáp án chung, tùy vào nền tảng của bạn coi tín hiệu nào và nghiệp vụ của bạn chạy lưu lượng gì.
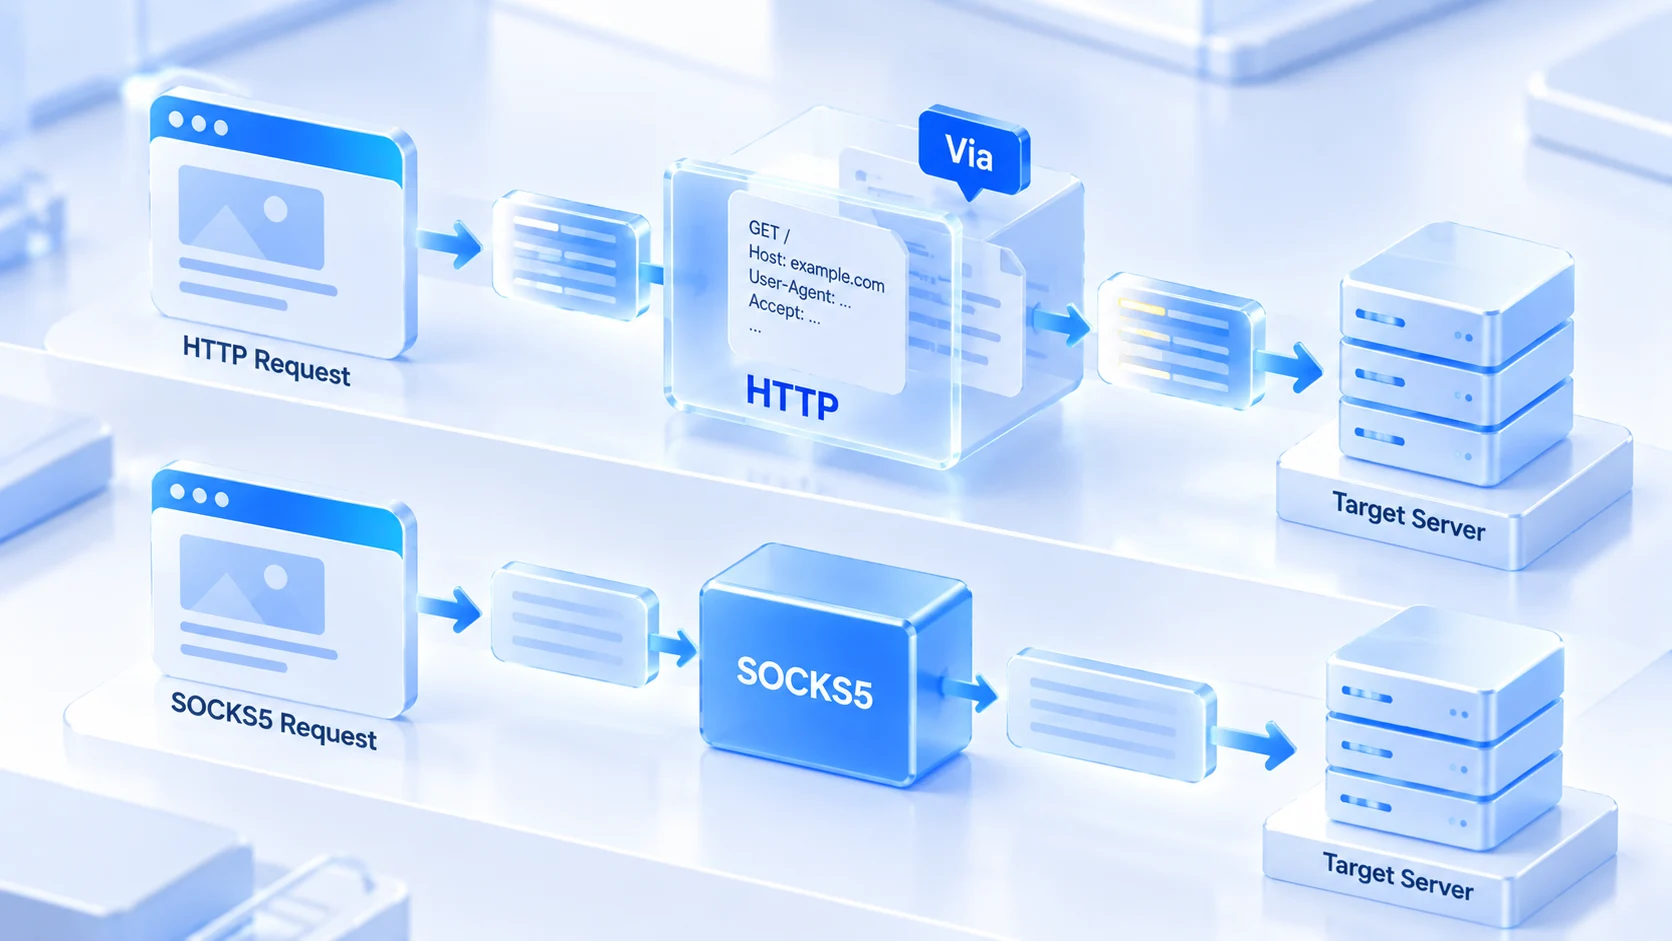
Một bảng nhìn hết: từ cách xử lý request đến nơi phân giải DNS
Khác biệt rải rác trong từng đoạn khó đối chiếu, gom vào một bảng trước đã. Căn cứ chọn nên đến từ việc so từng hạng mục năng lực của giao thức, chứ không phải chỉ nhìn một tiêu chí:
| Tiêu chí | Proxy HTTP | SOCKS5 |
|---|---|---|
| Tầng hoạt động | Lớp ứng dụng, hiểu ngữ nghĩa HTTP | Lớp phiên, chỉ dựng kênh chuyển tiếp |
| Xử lý request | Đọc hiểu, cache và lọc được | Không phân tích, chuyển tiếp nguyên trạng |
| Dấu vết trong header | Một số bản triển khai thêm hoặc sửa trường | Không đụng vào dữ liệu ứng dụng |
| Hỗ trợ UDP | Không hỗ trợ | Chuyển tiếp UDP được |
| Nơi phân giải DNS | Thường đẩy tên miền sang phía proxy | Tùy client: máy local hoặc phía proxy |
| Tình huống điển hình | Web backend, thu thập web | Máy khách, script, âm thanh và video |
| Lưu ý khi cấu hình | Loại phải khớp giao thức thực tế | Chú ý vùng lộ do nơi phân giải DNS |
Các dòng còn lại trong bảng đọc theo chữ là hiểu. Riêng dòng DNS đáng tách ra nói. Đi qua proxy HTTP, trình duyệt thường giao thẳng tên miền đích cho proxy, thao tác phân giải xảy ra ở phía proxy, request phân giải của máy bạn không ra ngoài. Đi qua SOCKS5 không có mặc định này, nơi phân giải phụ thuộc vào cách client truyền địa chỉ đích: có loại giao tên miền cho proxy phân giải trước, có loại phân giải ở máy local rồi mới nối. Loại phân giải tại máy thì truy vấn DNS đi từ mạng của máy thẳng tới server DNS, nội dung truy vấn chẳng liên quan gì đến IP đầu ra của proxy.
Khe hở này bình thường không ai cảm nhận được, chỉ lộ ra khi có sự cố. Nghi vấn phân giải không đi theo proxy, chạy theo quy trình trong hướng dẫn phát hiện rò rỉ DNS để xem truy vấn cuối cùng ra từ mạng nào. Nơi phân giải đi theo IP đầu ra thì dấu vết tên miền mà tài khoản để lại mới nhất quán.
Chọn theo kịch bản nhiều tài khoản: ba tuyến
Quay lại việc chọn. Cấu trúc lưu lượng của phần lớn nghiệp vụ nhiều tài khoản không khó đoán, xếp từng kịch bản vào một trong ba tuyến:
1. Vận hành thuần web backend: hậu đài thương mại điện tử, bản web mạng xã hội, trang quản lý quảng cáo. Lưu lượng toàn request web, hai giao thức đều gánh được. Lúc này chọn tuyến có chất lượng tốt hơn còn đáng giá hơn là bận tâm loại giao thức.
2. Máy khách và script: các client như Telegram, script thu thập, công cụ kết nối API. Lưu lượng này chưa chắc theo ngữ nghĩa HTTP, chuyển tiếp tổng quát của SOCKS5 phù hợp hơn. Quan hệ hai tầng IP đầu ra của kịch bản máy khách, bài cấu hình proxy cho Telegram đã tách theo từng cổng vào.
3. Âm thanh và video thời gian thực, lưu lượng UDP: livestream có tương tác, gọi thoại. SOCKS5 hỗ trợ chuyển tiếp UDP, proxy HTTP không có năng lực này. Chỉ còn SOCKS5.
Ngoài loại lưu lượng còn một việc nên chốt ngay lúc mua proxy: phương thức xác thực. Xác thực bằng tài khoản mật khẩu gắn ủy quyền vào tài khoản, đổi máy không phải sửa cấu hình proxy. Whitelist IP gắn ủy quyền vào IP đầu ra của máy bạn, đường truyền máy đổi là phải vào hậu đài nhà cung cấp sửa danh sách. Cả team dùng chung một lo proxy thì lượng bảo trì tiết kiệm được của kiểu tài khoản mật khẩu đáng kể.
Đúng giao thức chưa có nghĩa là hết rủi ro liên kết
Có một suy nghĩ đáng tách riêng: SOCKS5 không phân tích nội dung nên chạy nhiều tài khoản qua nó sẽ kín đáo hơn, nền tảng không nhận ra được. Nửa trước của suy luận đứng vững. Nửa sau không nối được.
Khi nền tảng đánh giá liên kết tài khoản, thứ họ nhìn là chất lượng và lịch sử của IP đầu ra, tính nhất quán của dấu vân tay trình duyệt, mẫu hành vi của tài khoản. Không tín hiệu nào trong số này biến mất chỉ vì request sạch. Mười tài khoản trên cùng một IP đầu ra vẫn là mười tài khoản trên cùng một IP, đổi sang SOCKS5 cũng vậy. SOCKS5 không phân tích request lớp ứng dụng, cũng không có nghĩa cả đường mạng không còn thông tin nhận dạng khác, chất lượng IP đầu ra và đặc trưng lưu lượng vẫn nằm trong tầm quan sát.
Loại IP và giao thức là hai trục độc lập. Chất lượng IP đầu ra phụ thuộc vào việc bạn mua residential hay datacenter, bài khác biệt giữa IP residential và IP datacenter đã bóc tách logic chọn. Xong tầng kênh còn bước kiểm tra, kiểm tra proxy hai tầng đưa thứ tự đối chiếu giữa thông nối IP đầu ra và khớp tham số.
Cấu hình proxy trong MostMate: từ nhập liệu đến kiểm tra
Proxy chọn xong phải đưa vào môi trường mới có nghĩa. MostMate là một trình duyệt antidetect: proxy và tham số vân tay được giữ riêng theo từng môi trường, IP đầu ra mỗi tài khoản ăn không dính vào nhau. Từ lúc mua một proxy đến khi môi trường thực sự dùng nó, chuỗi thao tác gồm sáu bước.
Bước 1: đối chiếu tham số proxy nhà cung cấp đưa. Trước khi làm, gom đủ thông tin: loại giao thức, địa chỉ, cổng, phương thức xác thực. Loại giao thức lấy theo ghi chú của nhà cung cấp, đừng đoán qua số cổng, 1080 thường thấy ở SOCKS5 chỉ là thói quen ngành chứ không phải quy tắc. Điền sai loại thì bước kiểm tra chắc chắn không qua.
Bước 2: nhập proxy vào danh sách quản lý proxy. Proxy của MostMate được quản lý tập trung trong menu riêng, cổng vào là tạo proxy mới và nhập proxy, danh sách ghi từng dòng thông tin proxy, ghi chú, IP đầu ra và thời gian tạo. Nhập xong tiện tay điền ghi chú, viết rõ mục đích, nhà cung cấp hay số tuyến. Ghi chú là viết cho người nhận việc sau này.
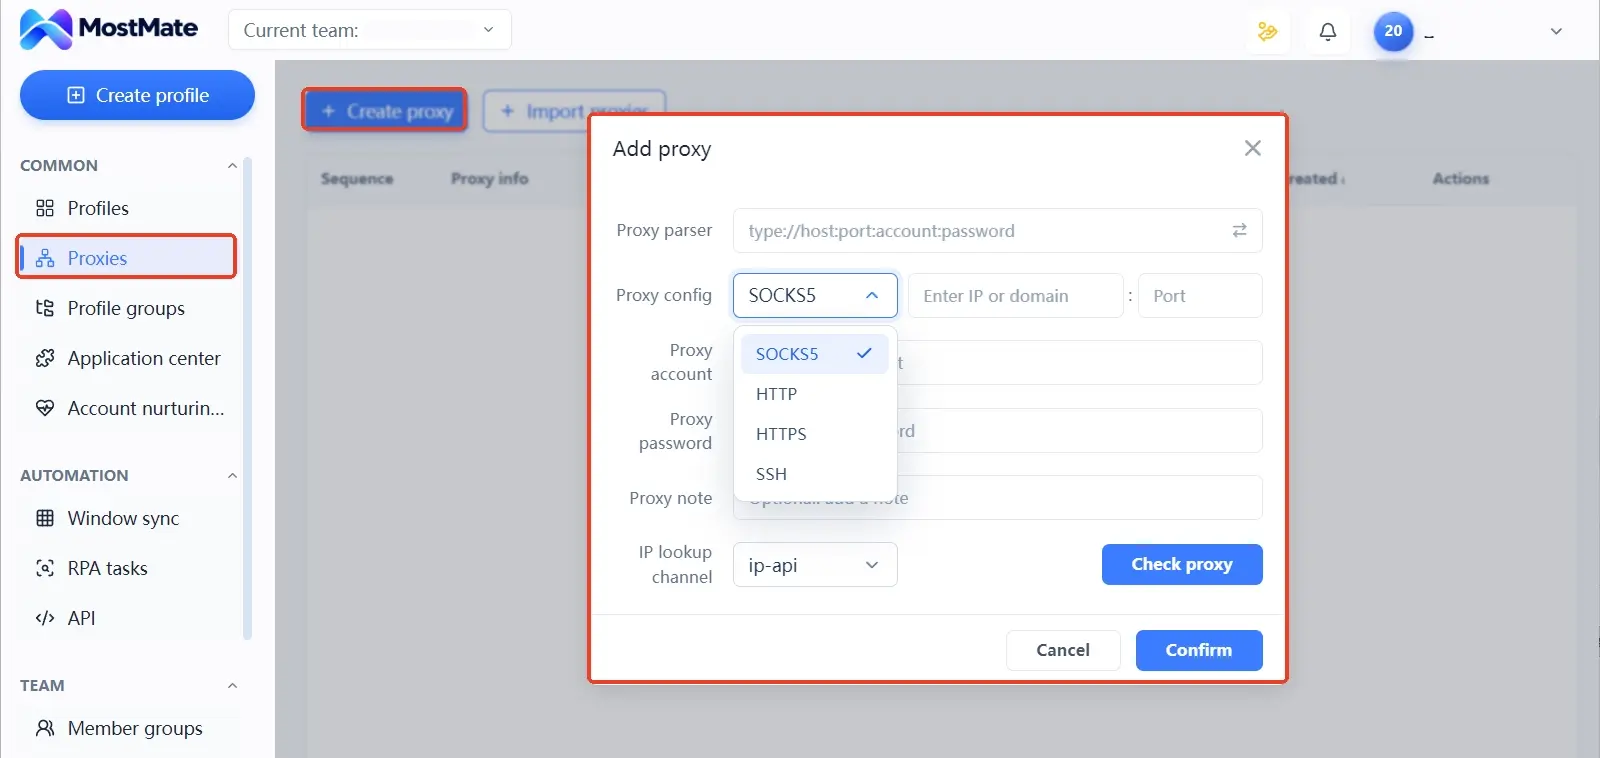
Bước 3: gắn proxy vào môi trường. Vào form tạo hoặc sửa môi trường, phần proxy có ba lựa chọn: không dùng proxy, proxy tùy chỉnh, hoặc chọn thẳng proxy đã nhập. Danh sách loại gồm SOCKS5, HTTP, HTTPS và SSH. Lựa chọn phải khớp giao thức thực tế. Điền proxy tùy chỉnh thì theo gợi ý định dạng của form, nhà cung cấp cho tiền tố socks5 thì chọn SOCKS5.
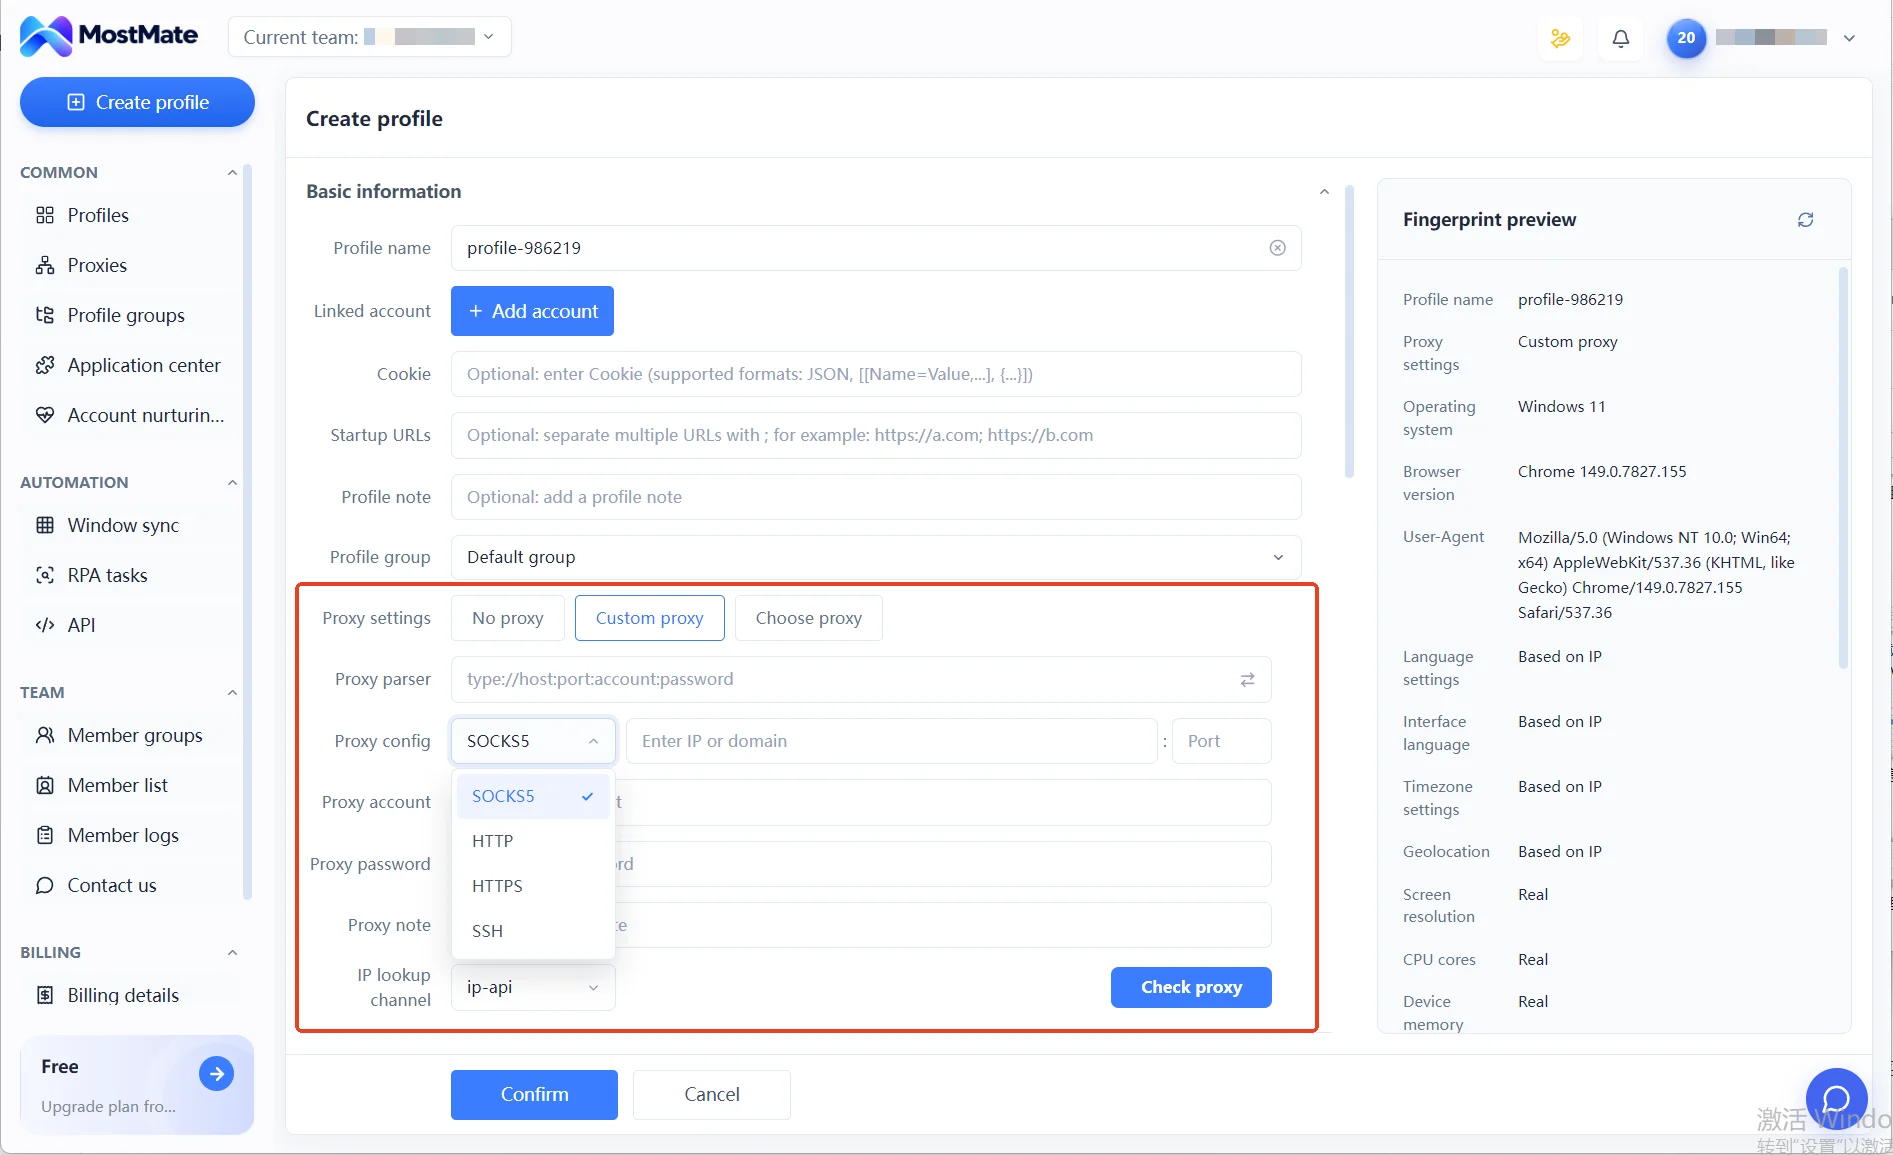
Bước 4: kiểm tra kết nối proxy. Form có nút kiểm tra proxy, đo thông nối, đồng thời dùng kênh IP lookup đối chiếu vị trí địa lý của IP đầu ra. Qua được nút kiểm tra mới chỉ là cửa đầu tiên. Thông tin DNS, WebRTC không nằm trong phạm vi nút bấm, cần khởi động môi trường rồi dùng trang kiểm tra bên ngoài xác minh thêm.
Bước 5: khởi động môi trường và soát lại IP đầu ra thực tế. Test xong mới mở môi trường, vào trang kiểm tra IP xác nhận IP đầu ra trùng kỳ vọng, cần thì xem luôn DNS, múi giờ. Kết quả bất thường thì ghi lại hiện tượng trước, rồi mỗi lần chỉ đổi một tham số và test lại. Đổi một lúc mấy chỗ thì không biết lỗi nằm ở đâu.
Bước 6: giữ khớp ứng giữa môi trường và tuyến. Trong danh sách môi trường, cột proxy và cột IP đầu ra hiển thị rõ từng dòng, số nào đi tuyến nào mở ra là thấy. Đổi proxy xong nhớ cập nhật ghi chú theo. Giao việc giữa các thành viên thì đối chiếu hai cột này, tránh trao nhầm proxy cho môi trường khác.
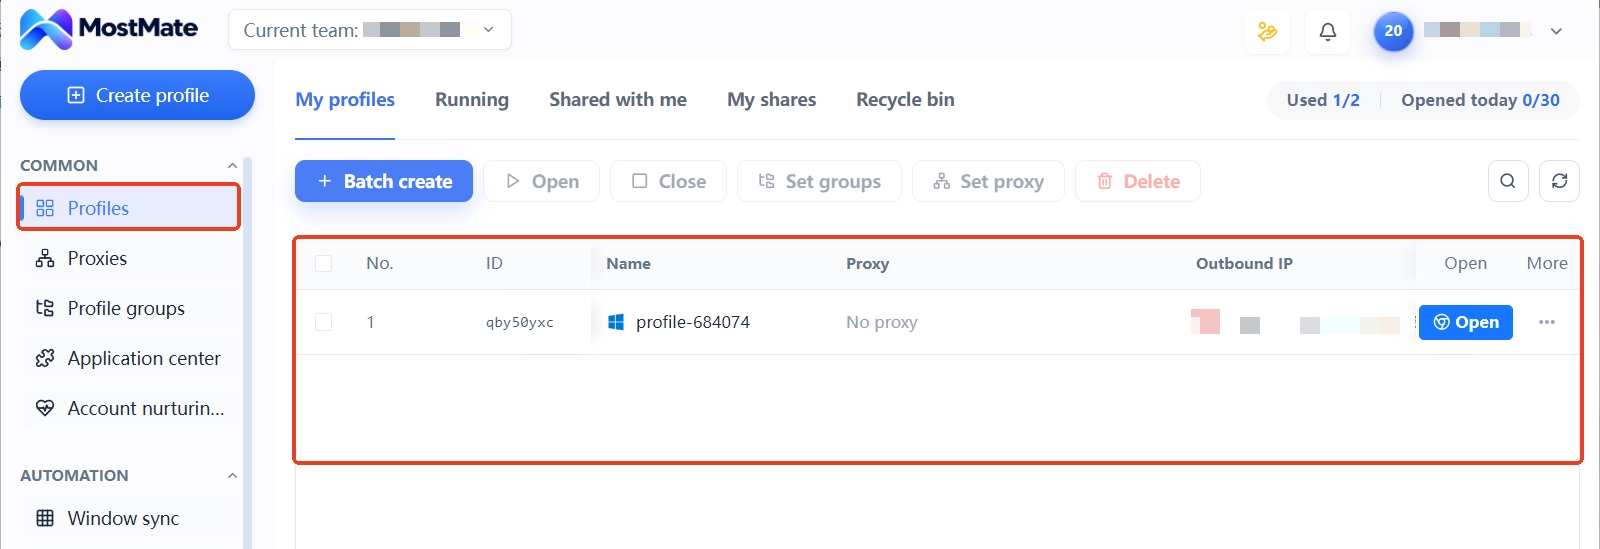
Giao diện và trường dữ liệu của từng module, trang MostMate là gì có ảnh chụp đối chiếu từng mục. Cấu hình proxy chỉ là một đoạn trong việc dựng môi trường, trình tự dựng môi trường đầy đủ có thể đối chiếu từng mục theo checklist môi trường mới.
Cấu hình xong mà không thông: xử lý ba loại hiện tượng
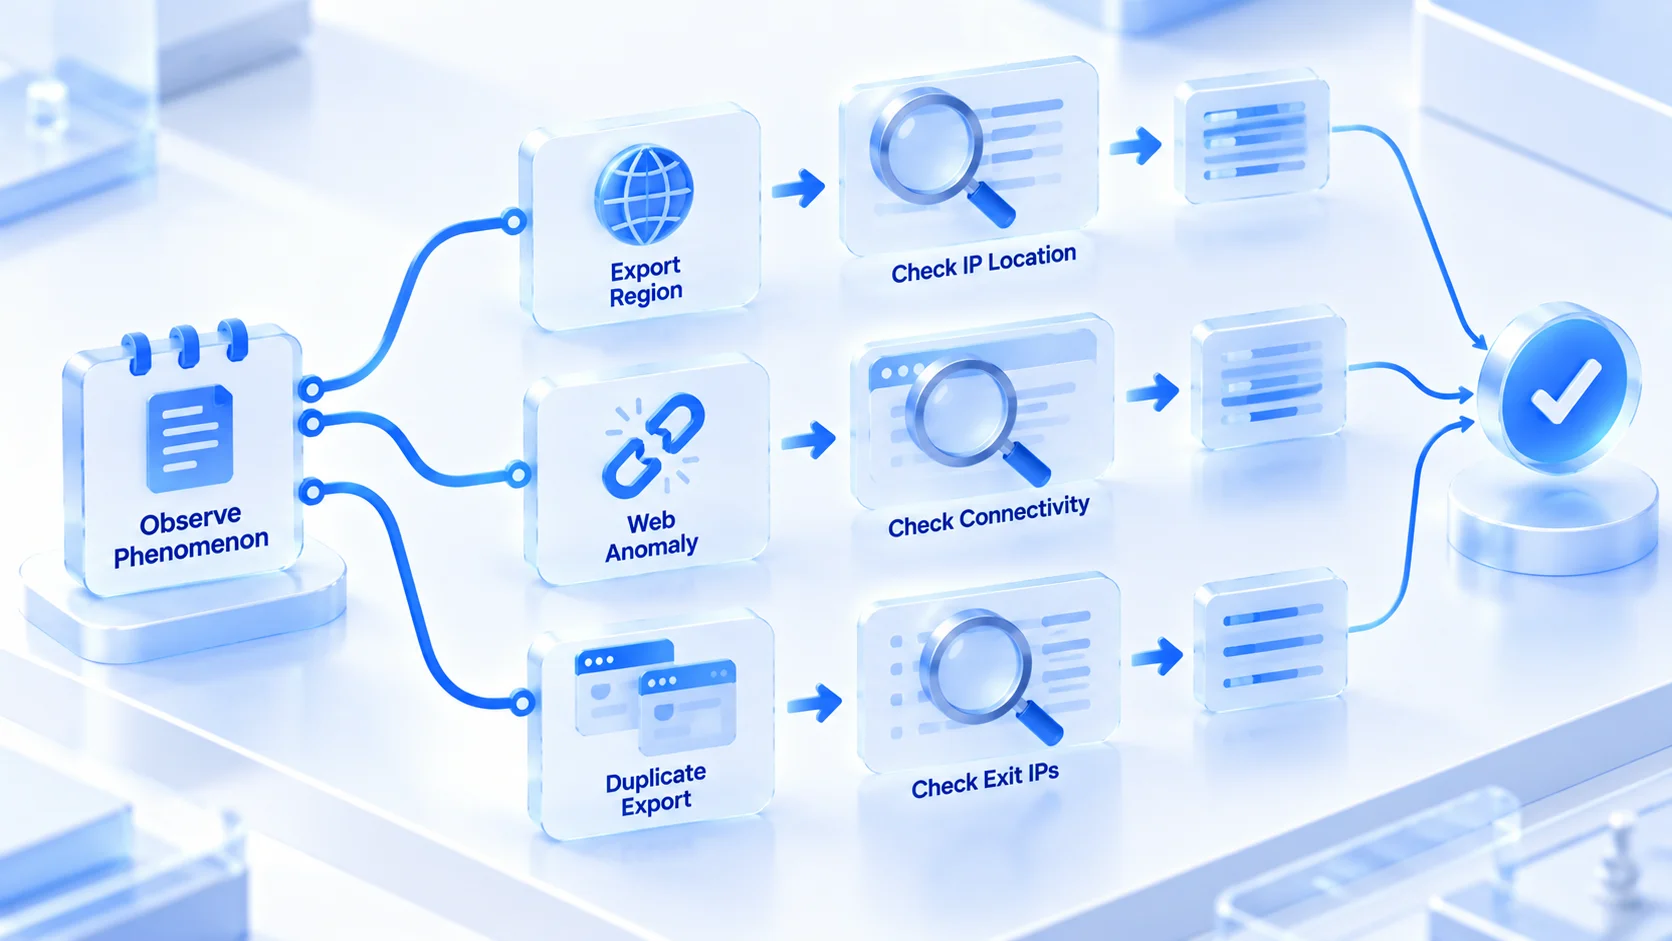
Chạy hết chuỗi cấu hình, phần còn lại là xử lý bất thường. Trình tự xử lý nên đi từ hiện tượng ngược về nguyên nhân, chứ không phải mở màn là điền lại toàn bộ cấu hình. Trong kịch bản nhiều tài khoản, ba loại dưới đây phổ biến nhất. Ghi hiện tượng trước, tra nguyên nhân sau.
Hiện tượng 1: kiểm tra đạt, IP đầu ra sai khu vực
Proxy thông nối được nhưng vị trí địa lý không phải cái nhà cung cấp tuyên bố. Ba nhóm nguyên nhân khả dĩ: tuyến nhà cung cấp cấp không khớp đơn hàng, thư viện định vị IP lệch, dải IP nhận được bị gắn nhầm nhãn. Cách đối chiếu là đổi kênh IP lookup sang trang kiểm tra bên thứ ba rồi đo lại, hai bên đặt cạnh nhau. Lệch nhiều lần thì yêu cầu nhà cung cấp đổi tuyến, đừng tự mày mò chỉnh cấu hình.
Hiện tượng 2: kiểm tra đạt, trang web không mở
Nút test báo thông, trong môi trường một số site lại tải lỗi. Kiểu lệch này phần lớn nằm ở IP đầu ra: nền tảng đích chặn dải IP của tuyến, hoặc băng thông proxy bất ổn. Cách đối chiếu là đổi sang tuyến khác trong cùng môi trường rồi thử lại, hoặc tạm đổi loại giao thức để tách lỗi kênh khỏi IP đầu ra bị nhận diện. Trang kiểm tra bình thường, nền tảng đích lỗi, phần lớn là IP đầu ra đã bị nhận diện.
Hiện tượng 3: hai môi trường hiển thị cùng một IP đầu ra
Trường hợp này hay gặp nhất ở lo môi trường số lượng lớn: lúc gắn chọn trùng một proxy, hoặc nhân bản môi trường kéo theo cấu hình. Cách đối chiếu là soi cột proxy và cột IP đầu ra trong danh sách môi trường từng dòng một, thấy dùng chung thì gắn lại ngay. Hai tài khoản đi chung một tuyến lâu dài chính là tín hiệu trực tiếp nhất cho phán quyết liên kết. Cột này đáng xem định kỳ.
Câu hỏi thường gặp
SOCKS5 và proxy HTTP có thể dùng trộn lẫn trong cùng một lo môi trường không?
Được. Trộn theo nhu cầu là cách làm bình thường, proxy của mỗi môi trường độc lập với nhau, môi trường web backend dùng loại này, môi trường chạy client và script dùng loại kia, không ảnh hưởng gì nhau. Điều kiện để trộn là trong từng môi trường, loại cấu hình phải khớp giao thức thực tế.
Proxy HTTPS xếp vào đâu trong bộ khung đánh giá này?
Cách nó xử lý trang web mã hóa là dựng tunnel trên nền proxy HTTP, kịch bản web dùng được y như SOCKS5. Cách đánh giá chọn lọc ở trên áp dụng cho nó nguyên vẹn. Bài viết dành dung lượng cho phần khác biệt lớn nhất, phần còn lại không lặp lại.
SOCKS5 và proxy HTTP cái nào nhanh hơn?
Tốc độ chủ yếu phụ thuộc vào chất lượng tuyến, khoảng cách và băng thông, chi phí xử lý của bản thân giao thức dưới điều kiện mạng hiện nay chênh nhau rất nhỏ. Cùng tầm giá, proxy HTTP tuyến tốt nhanh hơn hẳn SOCKS5 tuyến kém. Lấy giao thức làm căn cứ tốc độ dễ chọn nhầm hướng.
Đã dùng SOCKS5 thì còn cần trình duyệt antidetect không?
Cần, vì hai việc này không nằm cùng một tầng. Proxy chỉ đổi IP đầu ra, vân tay trình duyệt, cookie và dữ liệu local vẫn do trình duyệt quyết định. Nhiều tài khoản cần IP đầu ra và danh tính tách rời nhau, đúng phần mà môi trường trình duyệt antidetect xử lý, trang giới hạn năng lực của trình duyệt antidetect có giải thích trọn vẹn.
Lời kết
Ranh giới giữa SOCKS5 và proxy HTTP nằm ở cách xử lý request và nơi phân giải: một bên đọc hiểu request, có thể để lại dấu vết trong header; một bên chỉ dựng kênh, chuyển tiếp nguyên trạng. Web backend dùng loại nào cũng được, máy khách và script ưu tiên SOCKS5, phương thức xác thực nên chốt ngay lúc mua. Chọn xong giao thức, hãy đưa proxy vào danh sách tập trung, gắn vào môi trường, kiểm tra đạt rồi mới đăng nhập, gặp bất thường thì đi từ hiện tượng ngược về nguyên nhân, tầng kênh lúc đó mới coi như xử lý trọn vẹn. Muốn tự tay so IP đầu ra một lần, tải bản miễn phí của MostMate, mở hai môi trường mỗi bên gắn một tuyến, test phát là biết.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



