
SOCKS5 sau proxy HTTP? Diferențele și cum alegi pentru mai multe conturi
Concluzia de bază: atât proxy-ul SOCKS5, cât și cel HTTP îți schimbă ieșirea pentru cont; linia de despărțire stă în modul de tratare a cererilor. Proxy-ul HTTP lucrează în stratul de aplicație și înțelege cererile; SOCKS5 doar ridică un canal de transmitere și nu atinge datele aplicației. Pentru panouri exclusiv web oricare dintre ele ajunge, pentru aplicații desktop și scripturi prima alegere e SOCKS5. Alegerea protocolului e doar un pas; în browserul antidetect mai urmează lanțul complet de introducere, atașare, verificare și depanare, iar articolul îl parcurge dintr-o bucată.
Mulți tratează cele două tipuri de proxy ca pe două denumiri ale aceluiași lucru. Ambele dau acces la internet și ambele permit autentificarea, deci alegerea pare doar o chestiune de preț. Abia când platforma începe să semnaleze anomalii de rețea, iar conturile din aceeași serie intră pe rând în reverificare, te întorci să verifici stratul de proxy.
De fapt, cele două protocoale diferă deja prin locul unde lucrează; tratează cererile altfel, iar configurarea și depanarea urmează alte trasee. Articolul demontează întâi granița dintre protocoale, adună apoi diferențele într-un singur tabel și descrie la final lanțul complet de operațiuni din MostMate plus depanarea a trei fenomene frecvente.
Granița dintre protocoale: cine îți prelucrează cererile
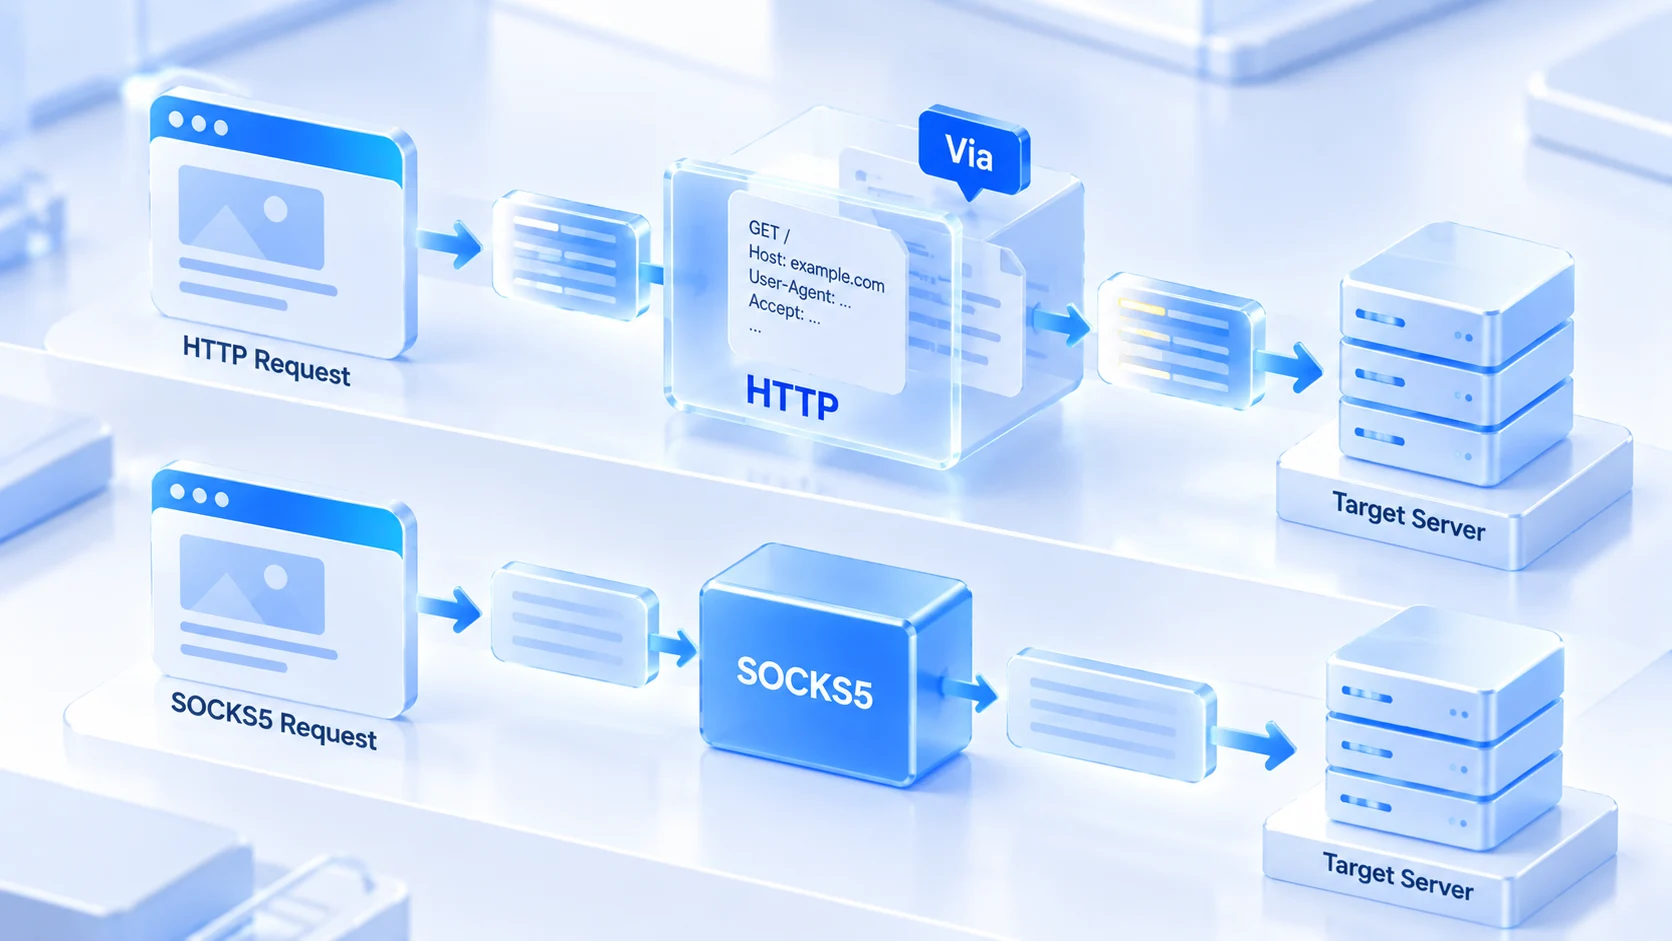
Proxy-ul HTTP lucrează în stratul de aplicație, iar SOCKS5 cu un strat mai jos. Altă poziție, altă împărțire a rolurilor. Cine îți poate citi cererile, poate și să le modifice.
Proxy-ul HTTP a fost gândit pentru traficul web. Își dă seama ce conțin cererile HTTP: ce adresă vizitezi, ce headere trimiți, ce metodă folosești. Această capacitate de citire are două laturi. Latura pozitivă: cache-ul și filtrarea devin posibile. Latura negativă: stă exact acolo unde cererile în clar pot fi văzute.
În explicația despre servere proxy și tunelare de la MDN se arată că o parte dintre proxy-urile HTTP adaugă sau rescriu la transmitere câmpuri de marcare precum Via ori Forwarded; dacă fac asta depinde de implementarea și de configurarea fiecărui proxy. Cererile care trec printr-un astfel de proxy pot purta urma „a trecut printr-un proxy”, iar site-ul are șansa să o observe; nu e însă un comportament fix al oricărui proxy HTTP.
SOCKS5 pornește de la o idee cu totul alta. Este definit în RFC 1928 și face un singur lucru: ridică un canal de transmitere prin care datele trec neschimbate. Nu analizează ce trimiți, deci nu adaugă nimic cererilor tale. Prețul e la fel de clar: cache, filtrare și direcționare după conținut, nimic din toate. Un canal rămâne canal.
Raportată la operarea mai multor conturi, această graniță înseamnă că cele două protocoale lasă urme de rețea cu forme diferite de la bun început. Care e mai potrivit nu are un răspuns unic; depinde de ce semnale urmărește platforma ta și ce trafic rulează afacerea ta.
Un singur tabel: de la tratarea cererilor la locația rezolvării DNS
Răspândite pe paragrafe, diferențele dintre protocoale sunt greu de pus față în față, așa că le adunăm întâi într-un tabel. Criteriul de alegere ar trebui să vină din comparația punct cu punct a capabilităților, nu dintr-un singur parametru:
| Criteriu de comparație | Proxy HTTP | SOCKS5 |
|---|---|---|
| Nivel de lucru | strat de aplicație, înțelege HTTP | strat de sesiune, doar canal de transmitere |
| Tratarea cererilor | citește cererile, filtrează și face cache | nu analizează conținutul, transmite ca atare |
| Urme în headerele cererilor | unele implementări adaugă câmpuri de marcare | nu modifică datele aplicației |
| Suport UDP | nu suportă | suportă transmiterea UDP |
| Locația rezolvării DNS | domeniul ajunge de regulă la proxy | depinde de client: local sau la proxy |
| Scenarii tipice | panouri web, colectare web | desktop, scripturi, trafic audio-video |
| Atenție la configurare | tipul să corespundă protocolului real | atenție la scurgeri prin rezolvarea DNS |
Rândurile rămase din tabel le citești ca atare; rândul despre DNS merită o privire separată. Prin proxy HTTP, browserul predă de regulă domeniul țintă direct proxy-ului, deci rezolvarea are loc de partea lui, iar cererile de pe calculatorul tău nu ies nicăieri. Prin SOCKS5 nu există o astfel de înțelegere implicită: locația rezolvării DNS depinde de modul în care clientul preda adresa țintă. Unele trimit mai întâi domeniul proxy-ului spre rezolvare, altele îl rezolvă local și abia apoi se conectează. În varianta locală, cererile DNS pleacă din rețeaua ta direct către serverele DNS, iar conținutul lor nu are nicio legătură cu ieșirea proxy-ului.
În utilizarea de zi cu zi fisura asta nu se simte; iese la iveală doar când ceva nu mai merge. Dacă bănuiești că rezolvarea nu merge împreună cu proxy-ul, parcurge pașii din ghidul de detectare a scurgerilor DNS și vezi din ce rețea ies în final cererile. Doar când locația rezolvării DNS călătorește odată cu ieșirea, traiectoria domeniilor vizitate de cont rămâne consistentă.
Cum alegi pe scenarii: trei direcții
Înapoi la alegerea propriu-zisă. Compoziția traficului în majoritatea afacerilor cu mai multe conturi nu e greu de evaluat; încadrează-te pe una dintre cele trei direcții:
1. Operare exclusiv pe panouri web: panourile magazinelor online, versiunile web ale rețelelor sociale, paginile de administrare a reclamelor. Tot traficul e format din cereri web, deci ambele protocoale duc treaba. Aici contează mai mult o linie de calitate decât tipul de protocol.
2. Aplicații desktop și scripturi: clientele de tip Telegram, scripturi de colectare, unelte care lucrează cu un API. Traficul acesta nu se supune neapărat semanticii HTTP, deci transmiterea generică din SOCKS5 se potrivește mai bine. Relația de ieșire pe două niveluri pentru aplicațiile client este explicată în ghidul de configurare a proxy-ului pentru Telegram, pe puncte de intrare.
3. Audio-video în timp real și trafic UDP: transmisiuni live cu interacțiune, apeluri vocale. SOCKS5 suportă transmiterea UDP, proxy-ul HTTP nu are această capacitate. Rămâne SOCKS5.
Dincolo de tipul de trafic, mai e un lucru pe care îl stabilești deja la cumpărarea proxy-ului: metoda de autorizare. Autentificarea cu utilizator și parolă leagă identitatea de cont, deci schimbarea dispozitivului nu cere modificarea proxy-ului. Lista albă de IP leagă autorizarea de ieșirea calculatorului tău; se schimbă linia, trebuie actualizată lista în panoul furnizorului. Când o echipă folosește aceeași serie de proxy-uri, varianta cu utilizator și parolă economisește o porție serioasă de mentenanță.
Protocolul ales corect nu rezolvă riscul de asociere
O idee merită demontată separat: pentru că SOCKS5 nu analizează conținutul, rularea mai multor conturi pe el ar fi mai discretă și platforma nu le-ar recunoaște. Prima jumătate a raționamentului stă în picioare. A doua nu se leagă.
Platformele judecă asocierea de conturi după calitatea și istoricul IP-ului de ieșire, după consistența amprentei browserului și după tiparele de comportament ale conturilor. Niciunul dintre aceste semnale nu dispare pentru că „headerele sunt curate”. Zece conturi pe același IP de ieșire rămân zece conturi pe același IP și după trecerea pe SOCKS5. Că SOCKS5 nu analizează cererile din stratul de aplicație nu înseamnă că pe restul traseului de rețea nu există alte informații identificabile; calitatea ieșirii și caracteristicile traficului se aflau tot sub observație.
Tipul de IP și protocolul sunt două axe independente. Calitatea ieșirii depinde de ce cumperi: linii rezidențiale sau de datacenter; logica alegerii este explicată de ghidul despre diferența dintre IP rezidențiale și IP de datacenter. După ce ai tras linie la stratul de canal, urmează verificarea: verificarea proxy pe două niveluri dă ordinea de control între conectivitatea ieșirii și consistența parametrilor.
Configurarea proxy-ului în MostMate: de la introducere la verificare
Un proxy ales are sens doar când ajunge într-un mediu. MostMate este un browser antidetect în care proxy-ul și parametrii amprentei se păstrează separat pentru fiecare mediu, iar fiecare cont primește o ieșire care nu se încrucișează cu celelalte. De la cumpărarea unui proxy până la momentul în care mediul chiar îl folosește, traseul are șase pași.
Pasul 1: verifică parametrii proxy-ului de la furnizor. Înainte de orice, adună informațiile: tipul de protocol, adresa, portul, metoda de autentificare. Tipul de protocol îl iei din mențiunile furnizorului, nu ghicești după port; faptul că 1080 apare des la SOCKS5 e doar un obicei de industrie, nu o regulă. Cu tipul greșit, niciun control nu trece.
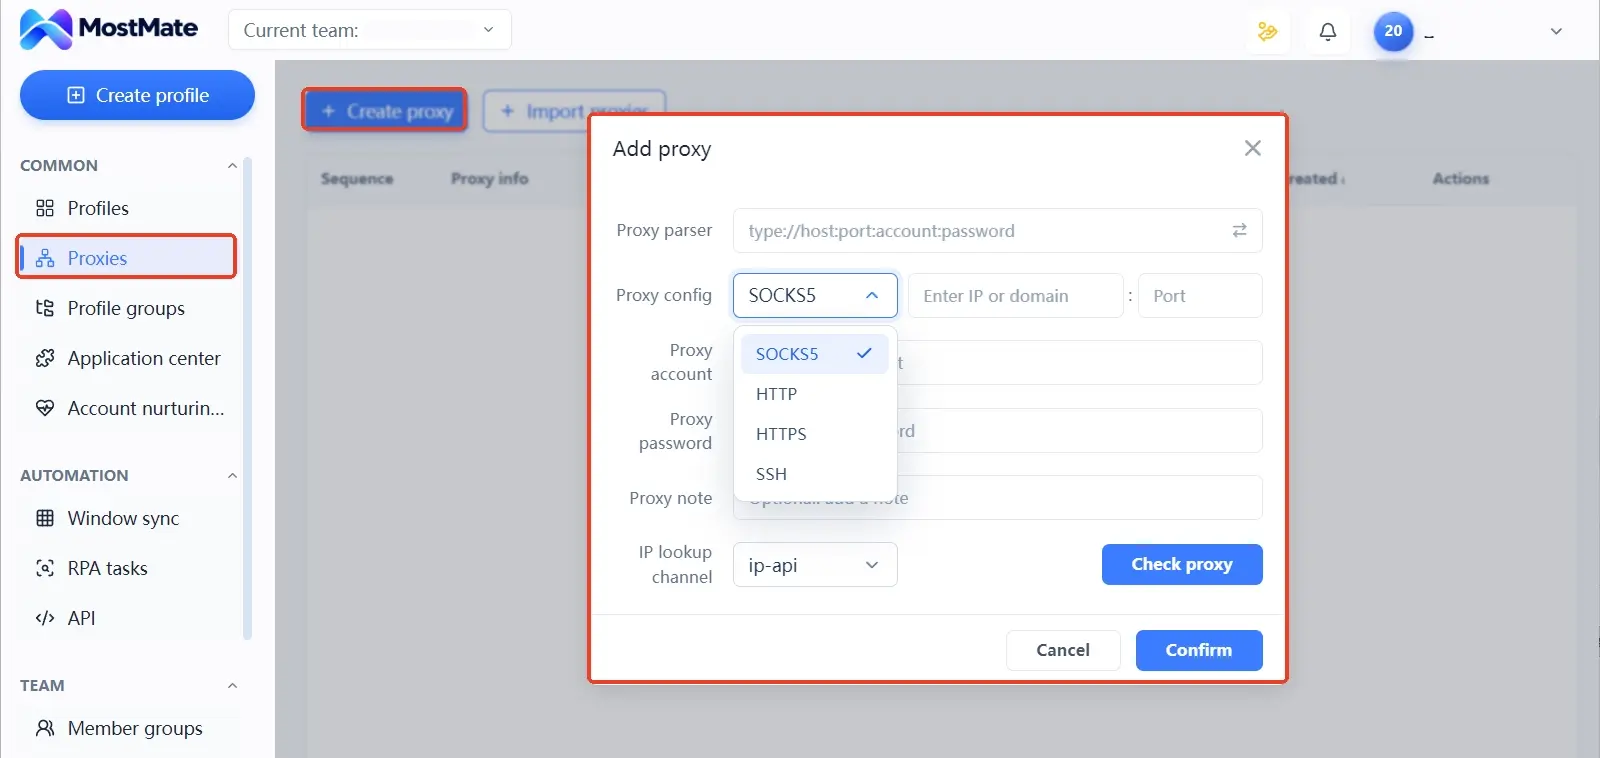
Pasul 2: introdu proxy-ul în lista de administrare a proxy-urilor. În MostMate, proxy-urile se țin într-un meniu separat; intrarea e prin proxy nou și import de proxy, iar lista consemnează pe rânduri informațiile proxy-ului, nota, IP-ul de ieșire și data creării. La introducere, completează imediat nota: la ce servește linia, la ce furnizor, ce număr de linie. Nota e pentru cel care preia după tine.
Pasul 3: atașează proxy-ul la mediu. Intră în formularul de creare sau de editare a mediului; la setările proxy sunt trei opțiuni: fără proxy, proxy personalizat, sau alegerea directă a unui proxy introdus. Lista tipului acoperă SOCKS5, HTTP, HTTPS și SSH. Alegerea trebuie să corespundă protocolului real. La proxy personalizat, urmează indicația de format din formular; dacă furnizorul dă prefixul socks5, alegi SOCKS5.
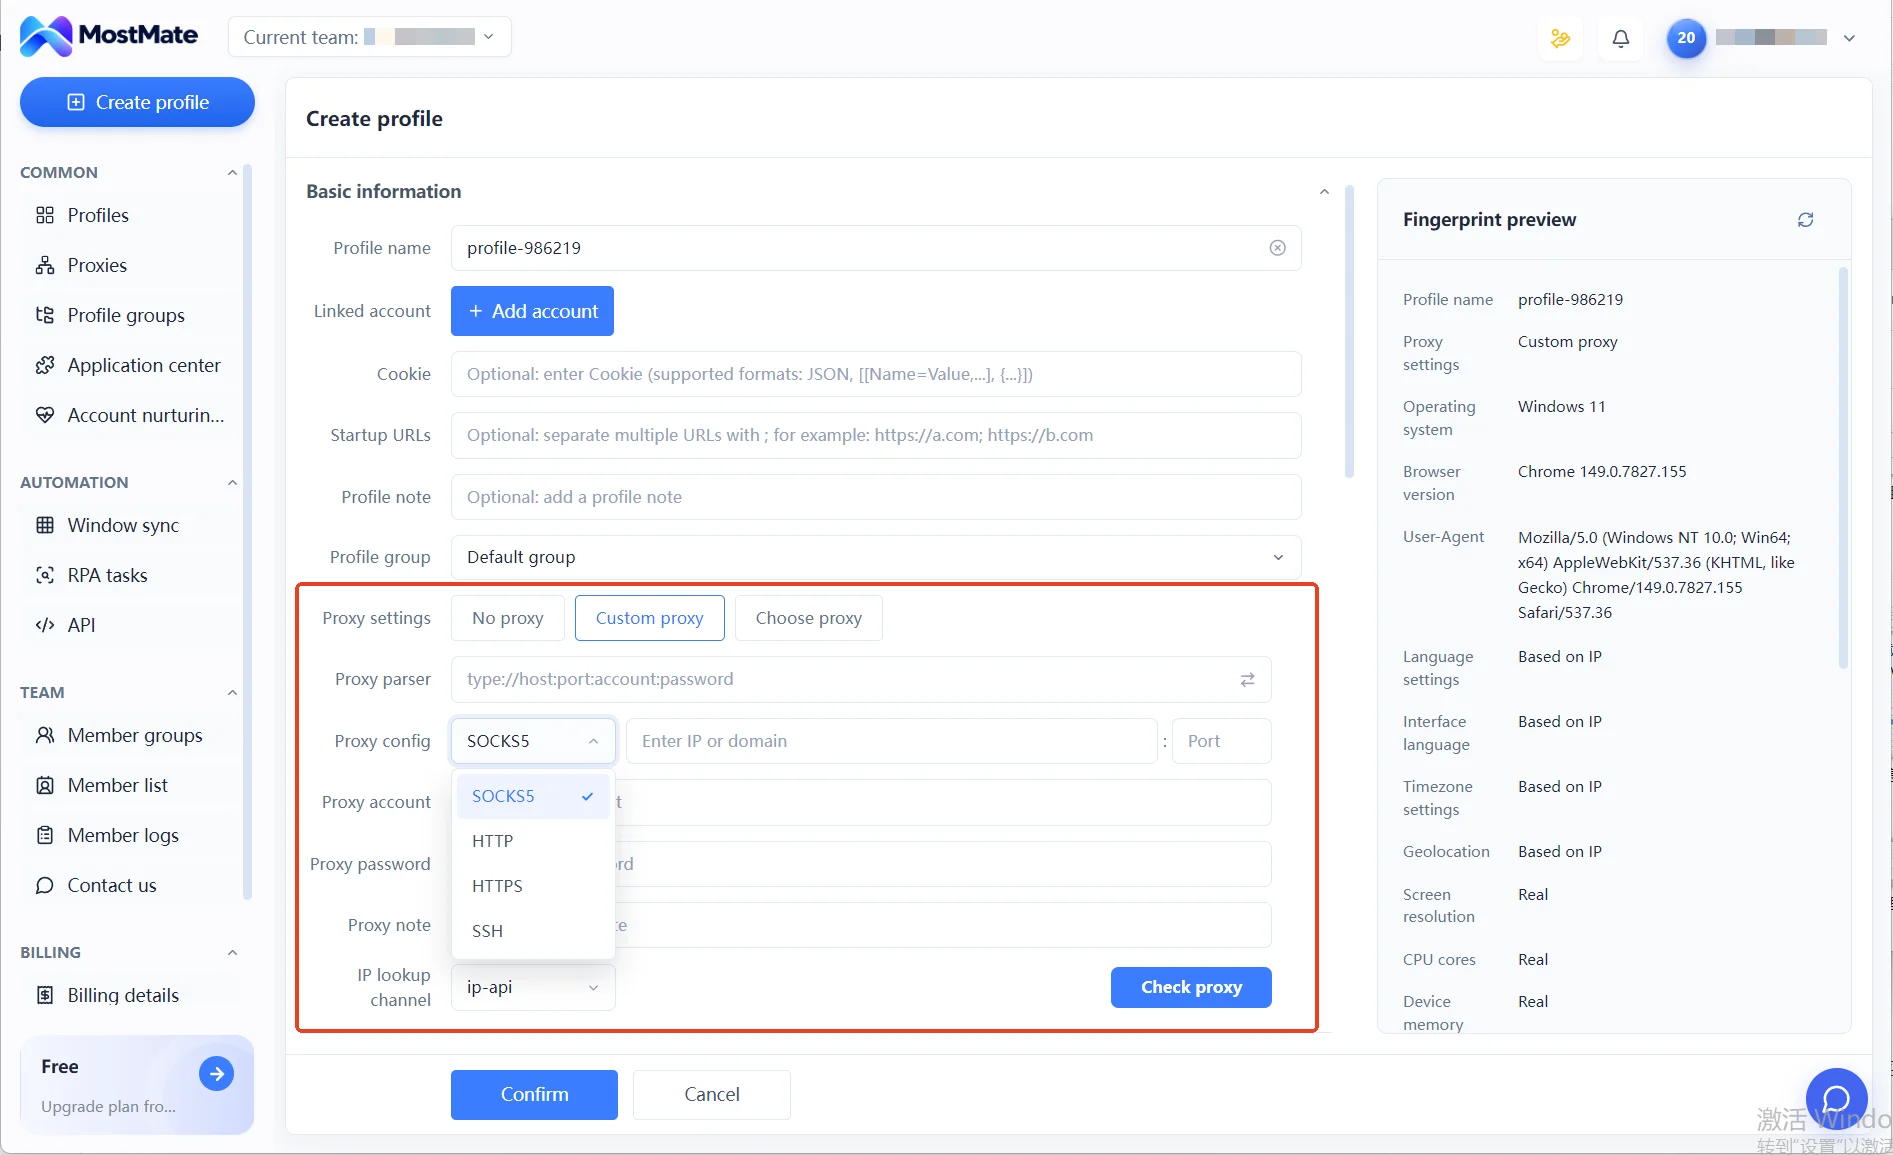
Pasul 4: verifică conexiunea proxy-ului. În formular există butonul de verificare a proxy-ului: testează conectivitatea și, prin canalul IP lookup, confirmă apartenența de regiune a ieșirii. Testul trecut e doar primul prag. Informații precum DNS sau WebRTC nu intră în raza butonului; le verifici după pornirea mediului, pe pagini de test externe.
Pasul 5: pornește mediul și reverifică ieșirea reală. După testul reușit deschizi mediul, intri pe pagina de verificare a IP-ului și confirmi că ieșirea reală corespunde așteptării; la nevoie privești DNS-ul și fusul orar împreună. Când rezultatul e anormal, notezi întâi fenomenul, apoi schimbi câte un singur parametru pe încercare. Dacă modifici mai multe simultan, nu mai poți spune unde stă problema.
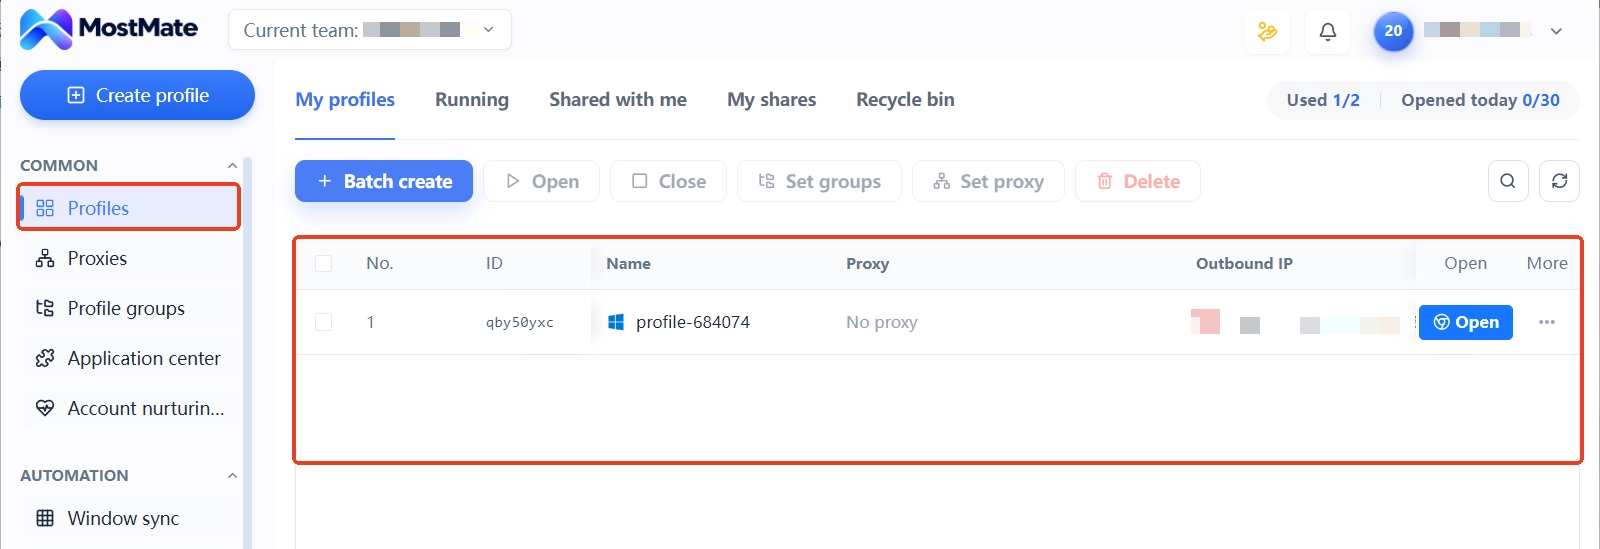
Pasul 6: menține corespondența dintre medii și linii. În lista mediilor, coloanele cu proxy-ul și cu IP-ul de ieșire se văd rând cu rând, deci la fiecare deschidere vezi ce cont merge pe ce linie. După schimbarea unui proxy, amintește-ți să actualizezi nota. La predarea către echipă, verificatul acestor două coloane previne atribuirea greșită a unui proxy către alt mediu.
Interfețele și câmpurile modulelor le compari captură cu captură pe pagina ce este MostMate. Proxy-ul configurat e doar o secțiune din construirea unui mediu; ordinea completă de construire o parcurgi punct cu punct cu lista de verificare pentru un mediu nou.
Configurat, dar nu merge: depanarea a trei fenomene
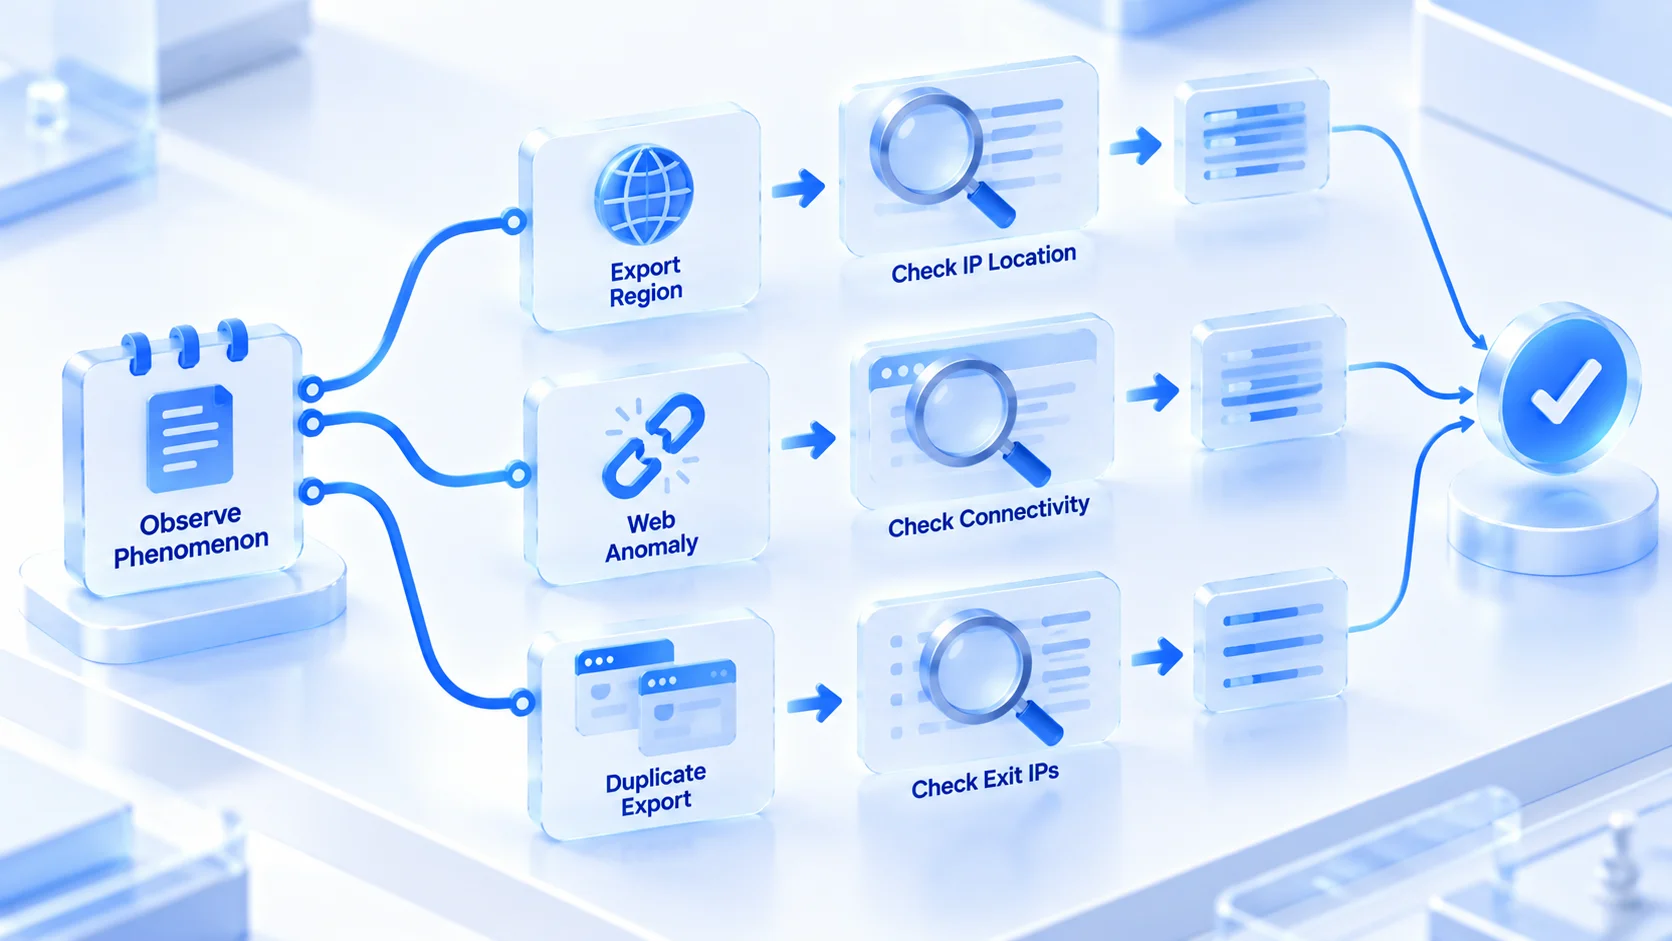
După ce lanțul de configurare s-a încheiat, rămâne tratarea anomaliilor. Depanarea pornește de la fenomen înapoi spre cauză, nu de la rescrierea dintr-o dată a întregii configurații. În scenariul multi-cont cele mai des întâlnite sunt trei tipuri. Reține întâi fenomenul, apoi caută cauza.
Fenomenul unu: verificarea trece, regiunea ieșirii nu corespunde
Proxy-ul se conectează, dar apartenența de regiune nu e cea anunțată de furnizor. Cauzele posibile sunt trei: linia atribuită nu corespunde comenzii, baza de geolocalizare IP greșește, sau blocul de adrese primit e etichetat greșit. Verificarea: înlocuiești canalul IP lookup cu o pagină de test terță și repezi măsurarea, apoi pui cele două rezultate față în față. La nepotriviri repetate, ceri direct furnizorului o linie nouă, fără să mai rotești singur configurația în cerc.
Fenomenul doi: testul trece, paginile nu se deschid
Testul butonului e verde, dar în mediu o parte din site-uri se încarcă anormal. O astfel de abatere stă de cele mai multe ori în ieșirea însăși: platforma țintă a blocat blocul de adrese în care se află linia, sau banda proxy-ului e instabilă. Verificarea: în același mediu treci pe altă linie sau schimbi temporar tipul de protocol, ca să separi o problemă de canal de o ieșire recunoscută. Pagina de test merge, platforma țintă nu: în majoritatea cazurilor indică o ieșire recunoscută.
Fenomenul trei: două medii arată același IP de ieșire
Asta se întâmplă cel mai ușor la un număr mare de medii: la atașare s-a ales de două ori același proxy, sau clonarea mediului a copiat configurația cu totul. Verificarea: în lista mediilor parcurgi coloanele cu proxy-ul și cu IP-ul de ieșire rând cu rând, iar la folosire dublă reatașezi imediat. Două conturi care merg mult timp pe aceeași linie sunt cel mai direct semnal pentru judecata asocierii. Coloana asta merită privită periodic.
Întrebări frecvente
Pot fi combinate proxy-urile SOCKS5 și HTTP în aceeași serie de medii?
Da. Combinarea după nevoie e practică normală: proxy-ul fiecărui mediu e independent, deci mediile pentru panouri web merg pe un tip, iar cele pentru aplicații și scripturi pe altul, fără influență reciprocă. Condiția este ca în fiecare mediu tipul să corespundă protocolului real.
Ce loc ocupă proxy-ul HTTPS în acest raționament?
El tratează paginile web criptate prin ridicarea unui tunel peste proxy-ul HTTP, deci pentru trafic web e la fel de utilizabil ca SOCKS5. Raționamentul de alegere de mai sus se aplică și lui. Spațiul rămâne diferențelor cele mai mari; restul nu se repetă.
Care e mai rapid: SOCKS5 sau proxy HTTP?
Viteza depinde în primul rând de calitatea liniei, de distanță și de bandă; costul de procesare al protocolului în sine diferă foarte puțin în condițiile de rețea actuale. La același preț, un proxy HTTP pe o linie bună depășește clar un SOCKS5 pe o linie slabă. Dacă iei protocolul drept criteriu de viteză, alegerea merge ușor în direcția greșită.
Mai ai nevoie de browser antidetect dacă folosești SOCKS5?
Da, pentru că sunt două chestiuni de niveluri diferite. Proxy-ul schimbă doar ieșirea de rețea; amprenta browserului, cookie-urile și datele locale continuă să le decidă browserul. La mai multe conturi se urmărește ca ieșirea și identitatea să fie fiecare independentă, iar exact de asta se ocupă mediile din browserul antidetect; o explicație completă se găsește pe pagina capacitățile și limitele browserului antidetect.
Concluzie
Granița dintre proxy-ul SOCKS5 și cel HTTP trece prin modul de tratare a cererilor și prin locația rezolvării DNS: unul înțelege cererile și poate lăsa urme, celălalt ridică doar canalul de transmitere și trimite neschimbat. Pentru panourile web merg ambele, pentru aplicații și scripturi prima alegere e SOCKS5, iar metoda de autorizare o stabilești deja la cumpărare. După alegere: introduci proxy-ul în lista centralizată, îl atașezi mediului, verifici conexiunea și abia apoi te autentifici; la anomalii, mergi de la fenomen înapoi la cauză. Abia atunci stratul de canal e la locul lui. Dacă vrei să compari personal diferența de ieșire, descarcă versiunea gratuită MostMate, deschide două medii cu câte o linie diferită fiecare, iar rezultatul se vede dintr-un singur test.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



