
De ce un simplu test de proxy nu este suficient: verificarea în două niveluri
Concluzia esențială: faptul că proxy-ul trece testul arată doar că conexiunea se poate stabili normal în condițiile de test, nu și că întreaga configurare a fost acceptată. O acceptare completă mai cere trei verificări. Dacă ieșirea reală corespunde cu cea declarată, dacă tipul de proxy se potrivește cu activitatea și dacă parametrii de rețea din mediu sunt conform așteptărilor. Primele răspund la întrebarea „se poate conecta?", celelalte scot la iveală abaterile de configurare pe care testul de conectare nu le surprinde.
Luați un scenariu des întâlnit. O echipă configurează dintr-o dată treizeci de medii de browser cu proxy. Panoul furnizorului arată conexiuni sănătoase, testele interne trec toate, iar în aceeași zi proiectul este raportat ca încheiat. Două săptămâni mai târziu, o parte dintre medii primesc avertismente că informațiile despre regiune nu corespund cu cele așteptate. La o nouă verificare se descoperă că locația geografică a ieșirii reale nu se potrivește cu regiunea declarată la cumpărare.
Abaterea poate veni din erorile bazelor de date de localizare IP, din alocarea dinamică sau din modul în care furnizorul își etichetează stocul. Cauza exactă cere o verificare suplimentară. Concluzia este însă clară: dacă înainte de livrare se face un pas în plus, verificarea ieșirii, astfel de probleme apar deja în faza de configurare, nu atunci când echipa de business raportează prima defecțiune.
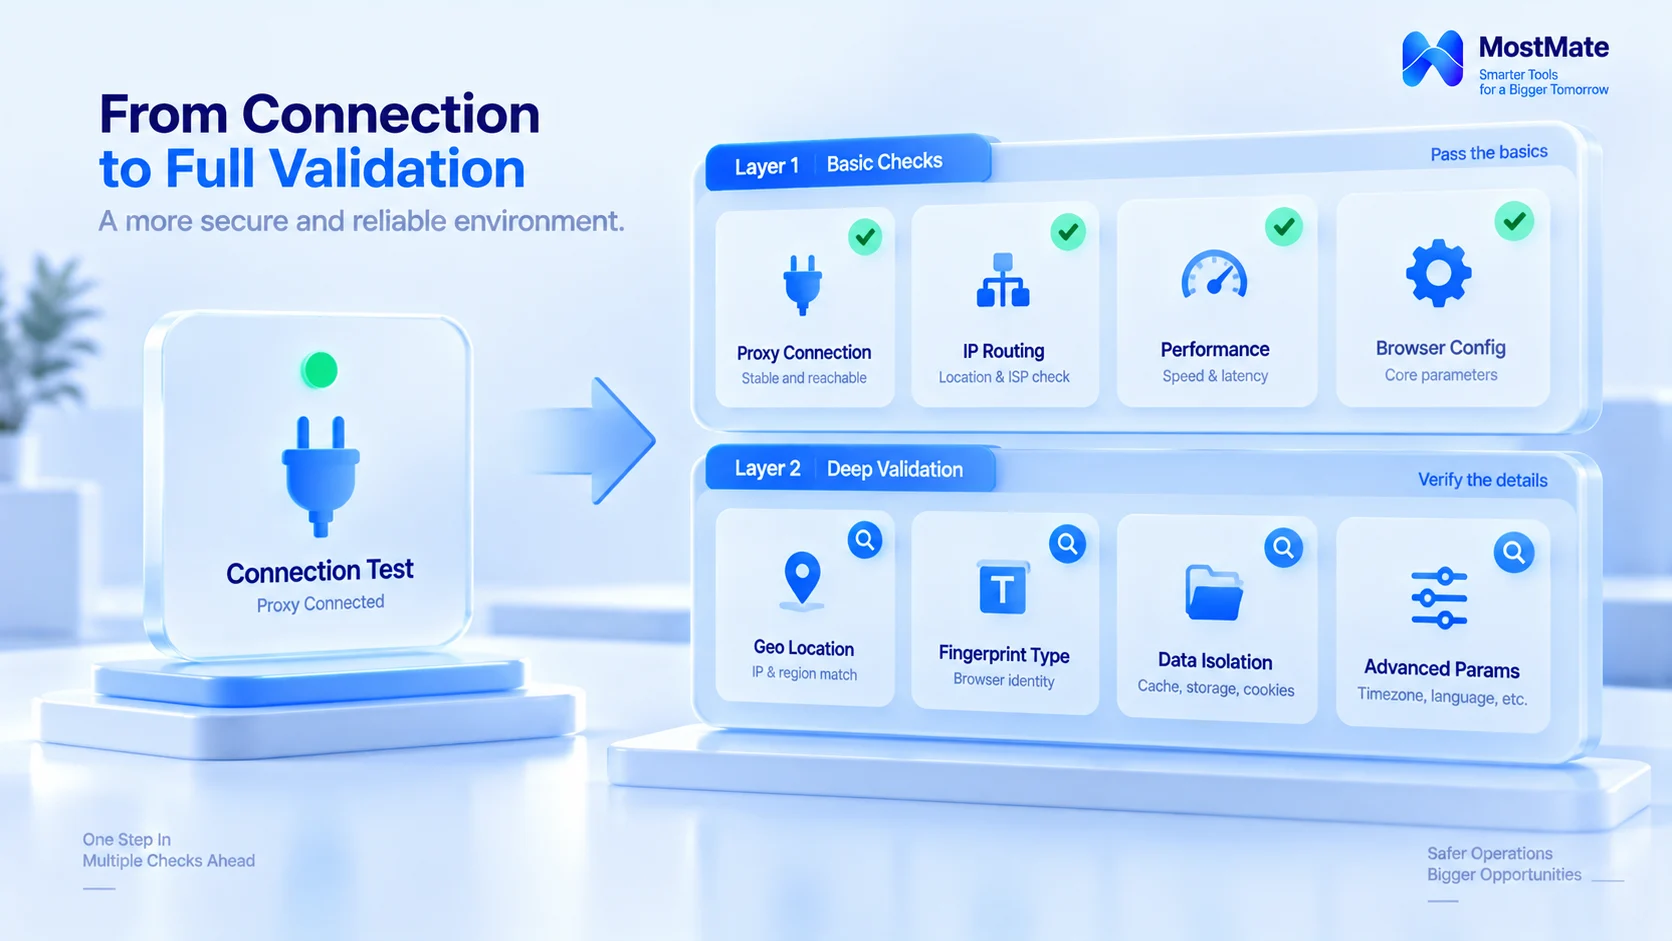
Ce verifică, de fapt, un test reușit
Testul de conectare răspunde la o singură întrebare: pornind de pe acest calculator, cererea poate trece prin acest proxy? Cine vede serviciul țintă după trecere, pe ce traseu se face rezolvarea DNS și dacă parametrii mediului se potrivesc cu ieșirea, testul nu răspunde la nimic din toate astea. Cine tratează „test trecut" ca „configurare finalizată" verifică fundația, dar lasă planul neatins.
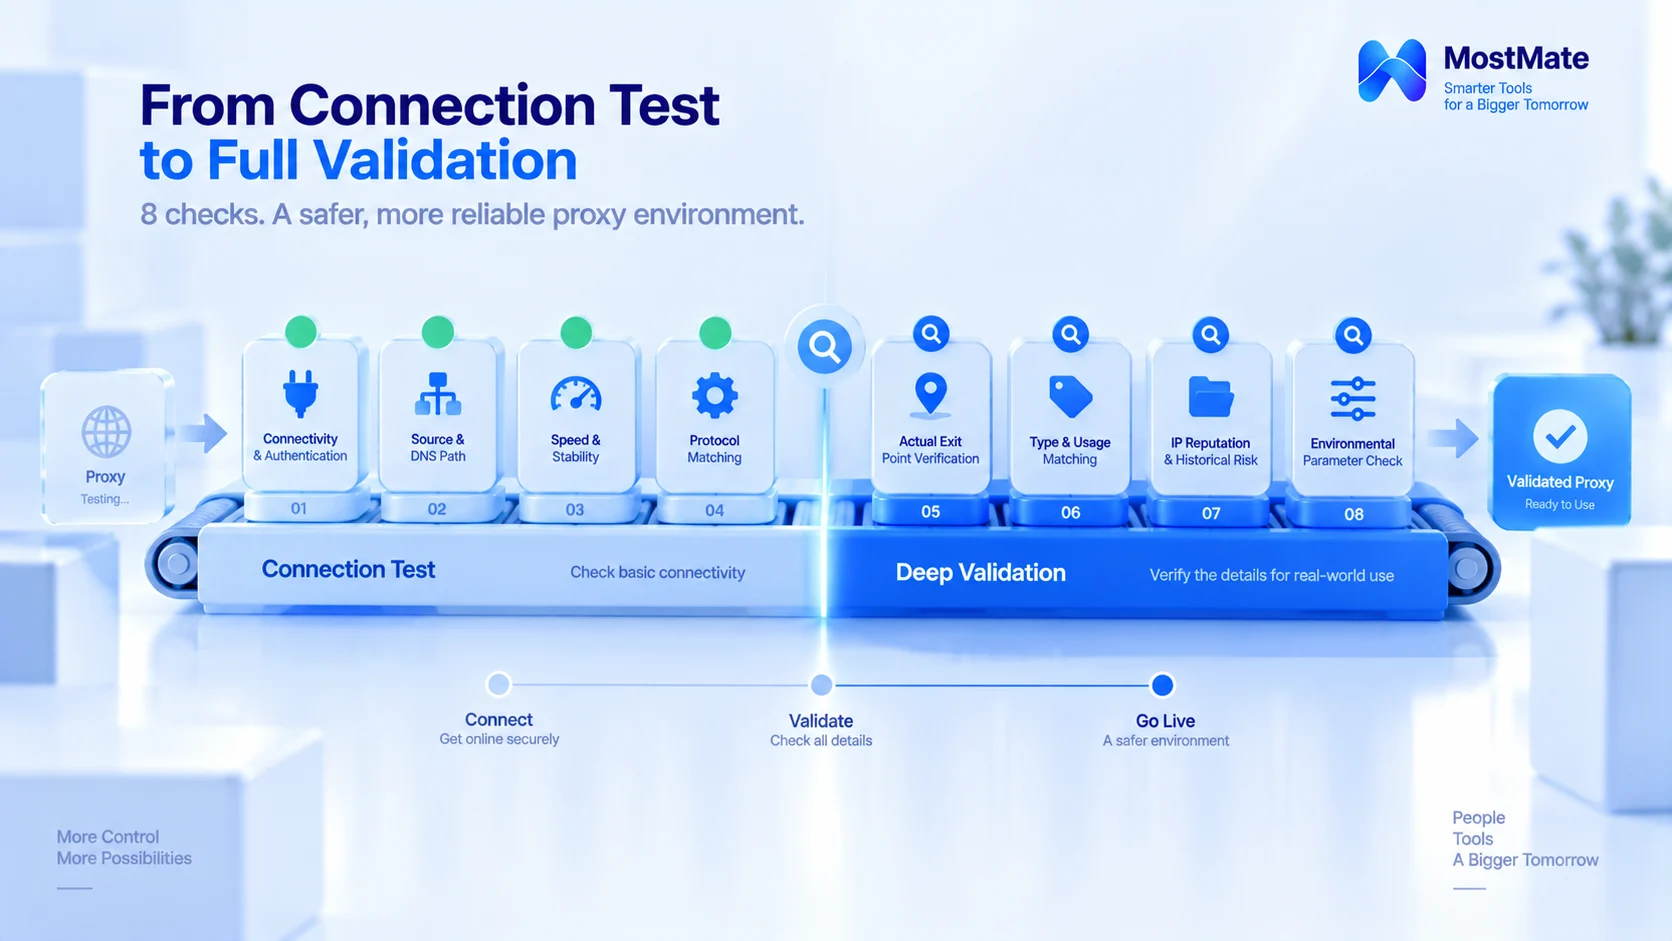
De aceea acceptarea completă se împarte în două niveluri. Primul evaluează capacitatea de conectare a proxy-ului însuși, al doilea relația de configurare dintre proxy și mediul pe care îl deservește. Fiecare nivel are punctele sale de control; oricare nivel lipsă lasă exact problemele acelui nivel în mediu.
Nivelul 1: acceptarea disponibilității
1. Conectare și autentificare. Confirmați mai întâi că serviciul proxy este accesibil și că autentificarea cu utilizator și parolă sau prin listă albă reușește din prima. Testați apoi separat câteva site-uri țintă pe care activitatea reală le folosește. Nu e deloc rar ca proxy-ul să se conecteze, dar anumite site-uri să nu se deschidă. Stabiliți atunci la ce nivel stă cauza: linia proxy, configurarea autentificării, restricțiile site-ului țintă sau setările clientului local. După ce diagnosticul e clar, hotărâți dacă sunați furnizorul sau ajustați configurarea.
2. IP-ul sursă și traseul DNS. În mediu, folosiți o pagină de detecție ca să confirmați că IP-ul sursă văzut de serviciul țintă este ieșirea proxy-ului, nu calculatorul propriu. Verificați apoi dacă rezolvarea DNS merge, cum e de așteptat, prin proxy. Dacă DNS trece sau nu prin proxy depinde de protocol și de configurarea clientului; fiecare abordare are un traseu rezonabil propriu. Criteriul este „conform configurării prevăzute", nu aceeași regulă impusă tuturor proxy-urilor.
3. Viteză și stabilitate. Testați cât mai aproape de utilizarea reală. În scenariile centrate pe navigare, notați timpii de încărcare a paginilor și cererile eșuate; la sarcinile care mențin conexiuni de lungă durată, urmăriți mai ales întreruperile, reconectările și timeout-urile. Cât testați și ce testați depinde de modul în care afacerea folosește proxy-ul; rularea continuă ore în șir nu e o cerință rezonabilă pentru orice proxy.
4. Potrivirea protocolului. Comparați mai întâi protocoalele furnizate de furnizor (HTTP, HTTPS, SOCKS5) și metoda de autentificare. Apoi verificați dacă setările suportate efectiv de software-ul de business și de mediile de browser corespund, configurați mediile după rezultatul verificării și evitați improvizațiile prin conversie de protocol.
După aceste verificări, puteți trage o concluzie provizorie: proxy-ul are capacitatea de conectare de care are nevoie utilizarea actuală. O conexiune sănătoasă nu spune însă totul. Dacă regiunea ieșirii, tipul proxy-ului și configurarea mediului corespund așteptărilor, asta se stabilește în nivelul doi.
Nivelul 2: acceptarea coerenței logice
Prin „coerență" la nivelul doi înțelegem că configurarea corespunde așteptărilor afacerii, nu că toți parametrii trebuie să fie egali cu locația geografică a IP-ului. Cineva care călătorește cu setările de limbă ale reședinței sale sau păstrează, din motive de serviciu, o altă limbă de sistem acționează perfect normal. Scopul verificării este depistarea configurărilor greșite și a abaterilor de la așteptări.
Verificarea ieșirii reale. Regiunea declarată de furnizor și ieșirea reală trebuie confruntate între ele. Căutați cu o unealtă de informații IP țara, regiunea și ASN-ul ieșirii. De exemplu, ipinfo.io afișează direct datele de atribuire. Baze de date diferite pot localiza diferit, iar un ASN singur nu spune nimic despre tipul IP-ului. Dacă rezultatul nu se potrivește cu declarația, stabiliți mai întâi dacă e o eroare a bazei de date, o chestiune de alocare a IP-ului sau o problemă de etichetare; abia apoi contactați furnizorul, fără să declarați de la bun început că proxy-ul e defect.
Potrivirea tipului cu scopul. Se verifică trei lucruri: tipul promis de furnizor, în ce măsură se poate confirma la ieșirea reală și dacă utilizarea satisface cerințele privind regiunea, stabilitatea și termenii de folosire. Proxy-urile rezidențiale, de datacenter și ISP au fiecare scenariile lor uzuale. Diferențele și limitele de aplicare ale celor trei tipuri sunt analizate mai detaliat în Proxy ISP explicat; la acceptare se verifică dacă „ce ai cumpărat" și „cum îl folosești" se potrivesc.
Reputația IP și riscurile istorice. IP-urile dintr-un bazin partajat poartă urmele utilizatorilor anteriori, iar câteva servicii publice afișează rapoarte de abuz, liste negre sau semnale de reputație. Și mecanismele de blocare ale platformelor privesc astfel de semnale; exact acest lanț e analizat în când se blochează IP-ul unui proxy. Tratați aceste rezultate ca simplă referință: uneltele publice de regulă nu pot confirma dacă un anumit IP a fost sancționat de o anumită platformă. Un criteriu de trecere mai rezonabil este „fără anomalii de reputație evidente și cunoscute, în uneltele folosite și în intervalul consultat". Dacă apare ceva suspect, întrebați furnizorul despre modul de alocare și politica de înlocuire, schimbați ieșirea dacă e cazul și treceți concluzia în raportul de acceptare.
Verificarea parametrilor de mediu. Fusul orar, limba și geolocația sunt legate de ieșire. Accentul cade pe depistarea configurărilor greșite și pe întrebarea dacă totul se potrivește cu scenariul de folosire și cu configurarea prevăzută. Să ceri mecanic ca fiecare parametru să fie egal cu locația IP-ului înseamnă, de fapt, să te îndepărtezi de utilizarea reală. MostMate permite setarea acestor parametri de fingerprint pe baza IP-ului de ieșire, astfel încât, la verificarea mediu cu mediu, combinațiile greșite sar imediat în ochi. Detaliile acestei legături sunt deja analizate în întreținerea proxy-ului și verificarea ieșirii; nu le repetăm aici.
Nivelul doi servește la identificarea abaterilor de configurare și a riscurilor care mai așteaptă verificare. Atât localizarea IP, cât și interogările de reputație au limite; când rezultatele se contrazic, stabiliți mai întâi sursa informației și condițiile de test, apoi decideți între ajustarea configurării și discuția cu furnizorul. Abia după terminarea verificării există o temei pentru a livra proxy-ul mediului.
Păstrați rezultatele acceptării
Fără evidență, o verificare din urmă cu două săptămâni valorează zero.
Păstrați pentru proxy-ul fiecărui mediu o pagină de evidență a acceptării; la recontrol veți vedea imediat care era atunci baza de referință, dacă a apărut derivă și cine a atins configurarea. Puteți organiza evidența după modelul de mai jos:
| Element | Ce se consemnează |
|---|---|
| Momentul verificării | Data, uneltele folosite sau sursele de date |
| Conectarea proxy | Autentificare, acces la ținte, anomalii |
| Ieșirea reală | Țara sau regiunea găsită, ASN, sursa |
| Tipul proxy | Tipul declarat și ce s-a putut verifica |
| Configurația mediului | Protocol, parametri browser, rezultat |
| Tratarea anomaliilor | Problema, soluția, retest necesar? |
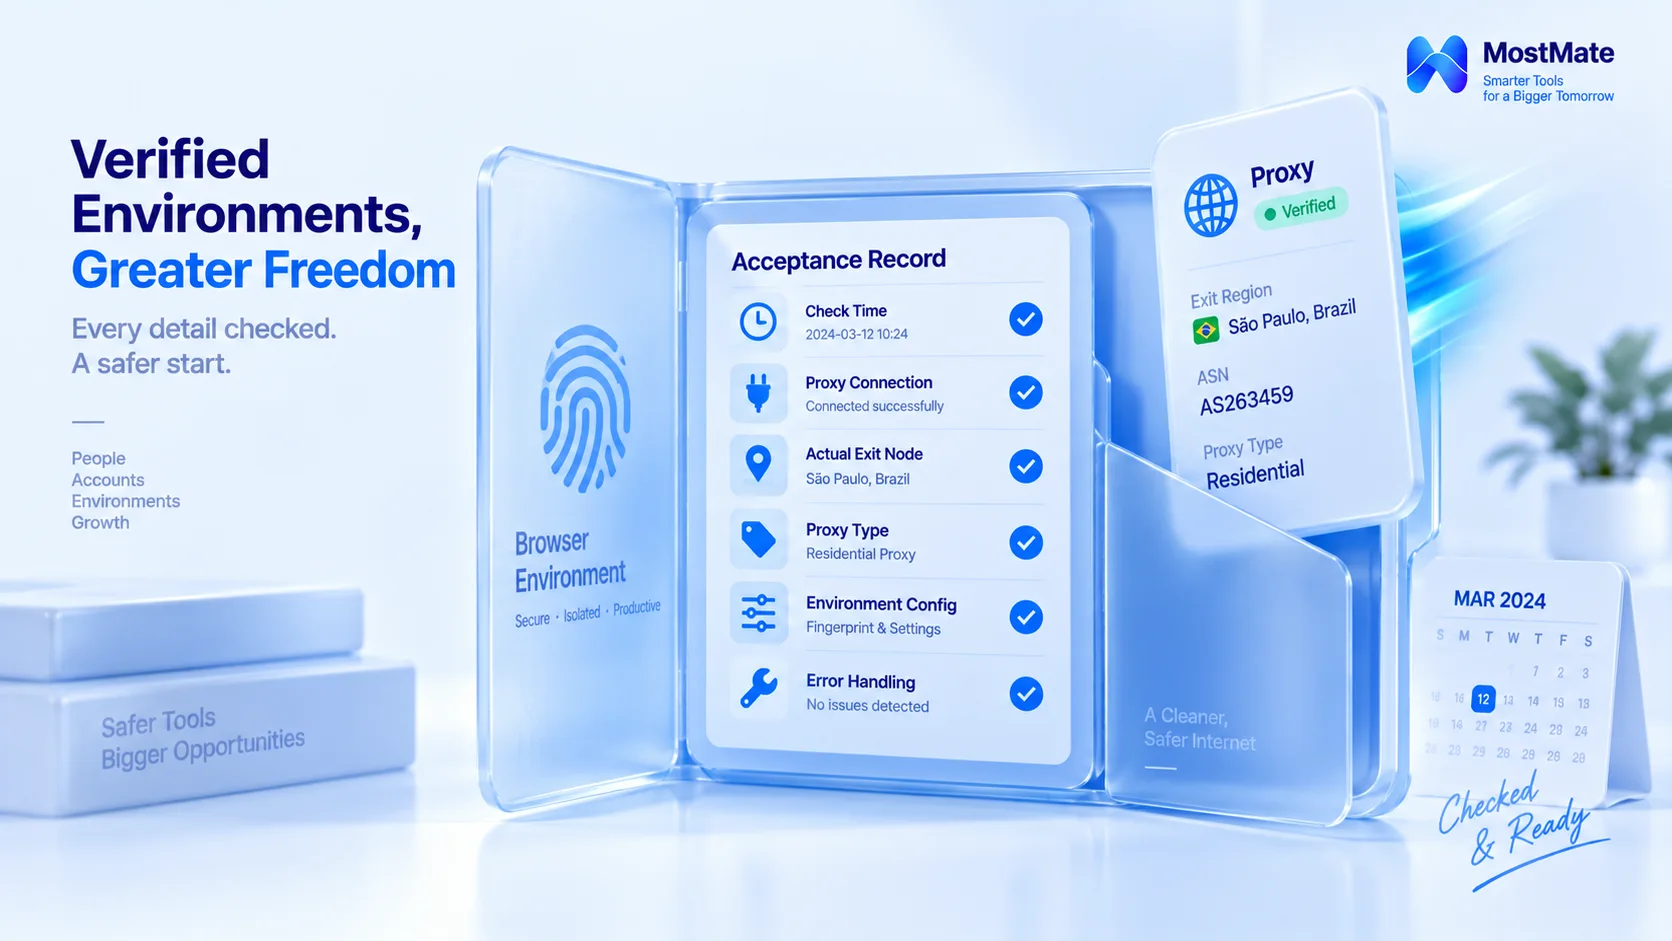
Tabelul se poate copia direct în manualul de operații al echipei. Câmpuri precum conexiunea proxy și ieșirea reală pot fi preluate direct de administrarea de proxy și de notele de mediu din MostMate. Informațiile de proces, precum sursa interogării și tratarea anomaliilor, trebuie arhivate separat de echipă; descrierea completă a modulelor se află în Ce este MostMate. După ce formularul de acceptare e completat și arhivat, se leagă la el monitorizarea zilnică a derivei și recontrolul periodic. Doar când cele două ritme funcționează împreună, linia de proxy e administrată complet.
Cele mai frecvente trei greșeli din etapa de acceptare
Greșeala unu: panoul tot verde înseamnă configurare terminată. Starea conexiunii din panoul furnizorului și informațiile despre ieșirea reală sunt două judecăți diferite; lumina verde acoperă doar prima. Tocmai la proxy-urile livrate cu verde, ieșirea diferă cel mai des de declarație.
Greșeala doi: acceptarea e un eveniment unic. Sfera recontrolului depinde de tipul modificării. La schimbarea IP-ului de ieșire, reverificați regiunea ieșirii, ASN-ul și informațiile de reputație. După o modificare de protocol sau de autentificare, accentul cade pe conexiune, autentificare și compatibilitatea clientului. După ajustarea parametrilor browserului, reverificați configurarea respectivă. Acceptarea urmează amploarea modificării, nu reia totul de la zero de fiecare dată.
Greșeala trei: verifici doar regiunea, nu și tipul. Că regiunea ieșirii corespunde așteptărilor nu înseamnă că tipul și stabilitatea satisfac nevoile afacerii; trebuie confirmat și cât de bine se potrivesc tipul proxy-ului, serviciul furnizorului și activitatea vizată. Din tipul proxy-ului singur nu poți deduce cum va judeca o platformă un anumit utilizator.
Întrebări frecvente
Ce trebuie verificat și după ce testul proxy-ului a trecut?
Încă două niveluri. La nivelul de conectare se verifică autentificarea, IP-ul sursă și traseul DNS, viteza și stabilitatea, potrivirea protocolului. La nivelul de configurare se verifică ieșirea reală, potrivirea tipului, informațiile de reputație și parametrii mediului. Testul de conectare este doar primul punct al primului nivel.
Cum afli dacă tipul de IP promis de furnizor este real?
Caută cu o unealtă de informații IP ASN-ul și tipul operatorului ieșirii și compară-le cu tipul promis pe pagina de comandă; dacă nu se potrivesc, întreabă furnizorul despre modul de alocare. ASN-ul oferă doar indicii de referință, nu temei pentru o concluzie de unul singur.
Se acceptă diferit un proxy partajat și unul dedicat?
Aceleași verificări, alt accent.
Riscul proxy-ului partajat se concentrează în urmele lăsate de ceilalți utilizatori din același bazin; la cel dedicat, riscul ține mai degrabă de informațiile de atribuire și de calitatea serviciului furnizorului, deci și administrarea diferă. Alege după toleranța la risc a afacerii tale; nu e nevoie de reguli uniforme pentru toți.
Trebuie repetată verificarea după schimbarea nodului?
Da, dar cu o sferă stabilită după impactul modificării. La schimbarea IP-ului de ieșire, reverifică cel puțin regiunea ieșirii și informațiile de reputație; dacă modificarea atinge protocolul sau parametrii mediului, parcurge din nou nivelul respectiv și actualizează și raportul de acceptare.
Încheiere
Procesul complet de acceptare a unui proxy are două niveluri: primul confirmă capacitatea de conectare, al doilea confruntă configurarea cu așteptările afacerii. Cele opt puncte de control au fiecare uneltele și criteriile lor; trece rezultatele în raportul de acceptare, ca recontrolul să aibă mereu o bază de comparație.
Dacă vrei să suplimentezi o acceptare pentru proxy-urile configurate recent, descarcă MostMate: testele de proxy, configurarea parametrilor pe baza IP-ului de ieșire și notele de mediu se fac într-un singur panou. Consemnează concluzia acceptării direct la mediul respectiv.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



