
¿Configurar el proxy y comprobar solo la conexión no basta? La verificación en dos niveles: de la disponibilidad a la coherencia
Conclusión clave: que el proxy pase la prueba solo demuestra que la conexión se establece correctamente en las condiciones de prueba, no que la configuración esté validada. Una validación completa exige comprobar tres cosas más: si la salida real coincide con lo declarado, si el tipo de proxy encaja con el negocio y si los parámetros de red del entorno son los esperados. Lo primero resuelve la pregunta de "¿conecta o no?"; lo segundo sirve para detectar desviaciones de configuración que la prueba de conectividad no revela.
Un escenario típico: un equipo configura proxies para treinta entornos de navegador de una sola vez. El panel del proveedor muestra las conexiones como correctas, las pruebas internas de conectividad pasan todas, y ese mismo día se reporta el trabajo como terminado. Dos semanas después, algunos entornos empiezan a avisar de que la información de región no coincide con lo esperado. Al revisar de nuevo descubren que la geolocalización de la salida real no corresponde con la región declarada en la compra.
La desviación puede venir de un error de la base de datos de geolocalización de IP, de una asignación dinámica o de la forma en que el proveedor etiqueta sus IP; la causa hay que investigarla. Pero la conclusión es clara: con una comprobación de salida antes de la entrega, este tipo de problemas aflora ya en la fase de configuración, sin esperar a que el negocio reporte la avería.
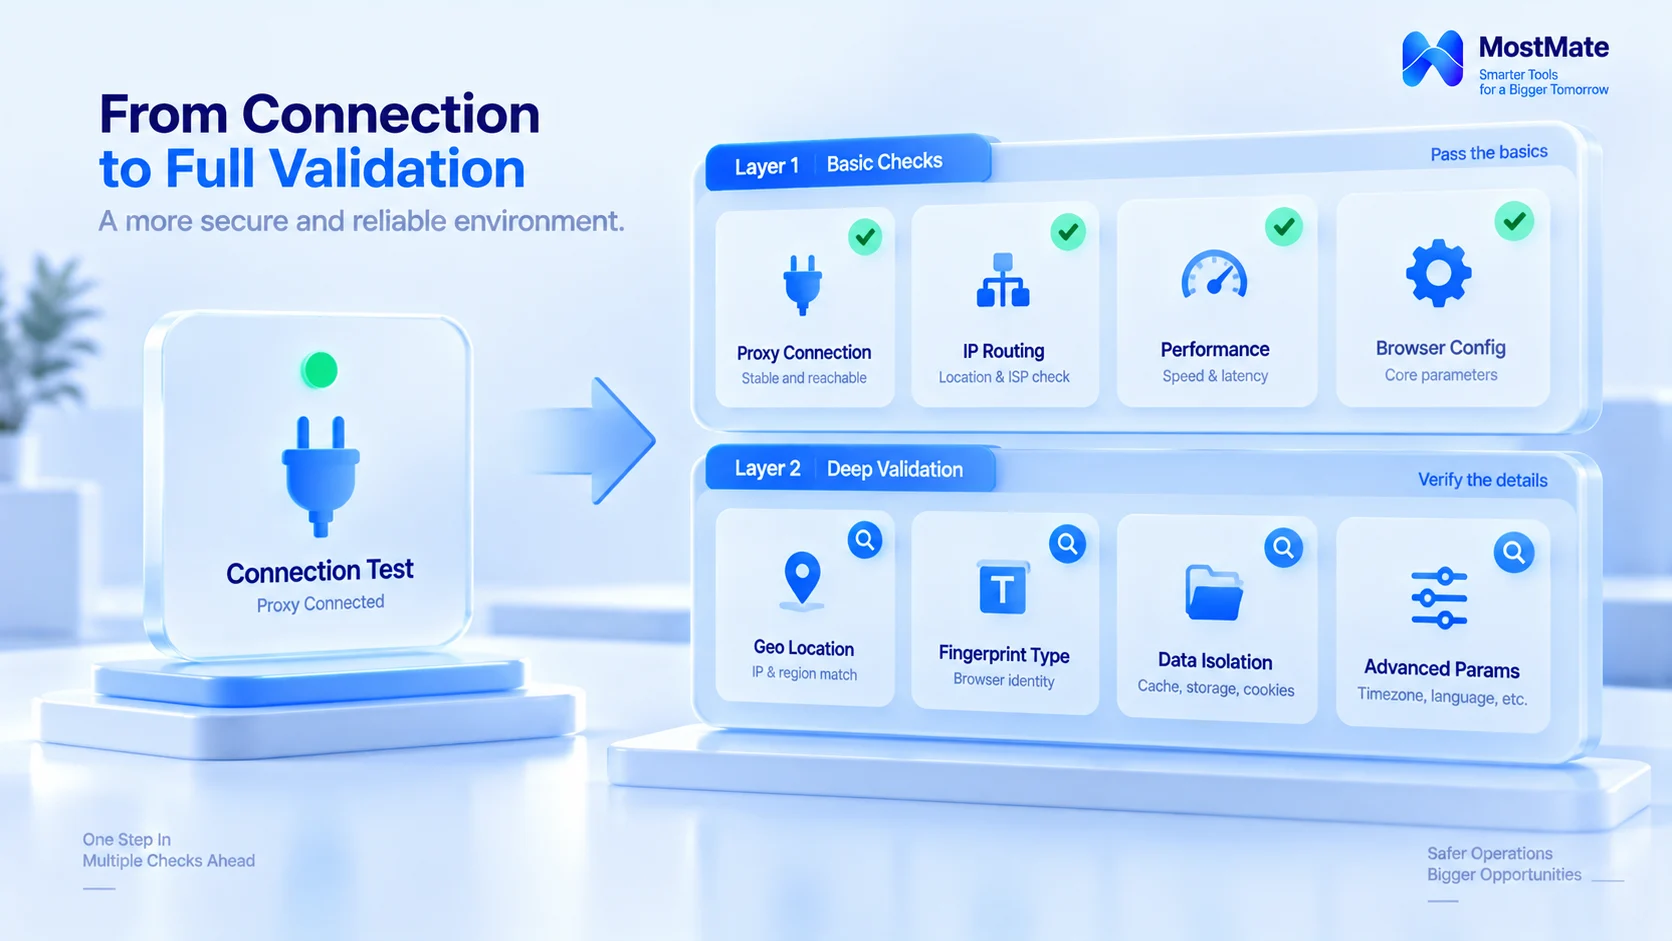
¿Qué comprueba exactamente la prueba de conectividad?
La prueba de conectividad responde a una sola pregunta: desde esta máquina, ¿pasan las peticiones por este proxy? Lo que no responde es todo lo demás: qué origen ve el servicio de destino, por qué ruta va la resolución DNS, si los parámetros del entorno encajan con la salida. Tomar el "test superado" como "configuración completada" es como revisar los cimientos sin mirar los planos.
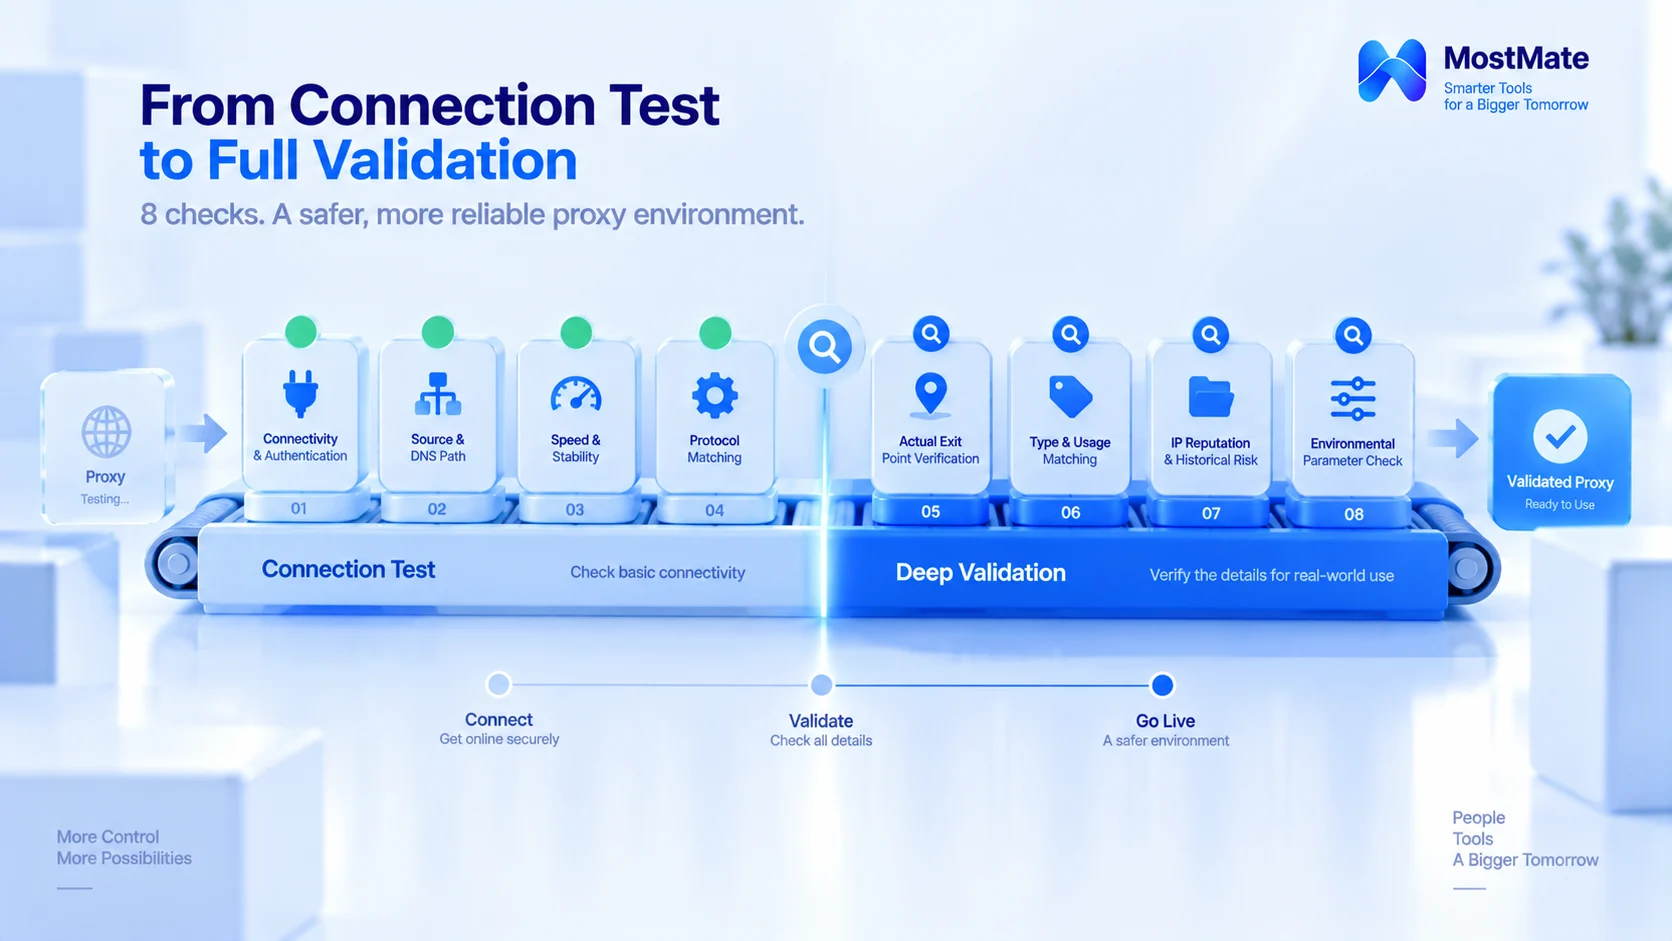
Por eso la validación completa se divide en dos niveles. El primero mira la capacidad de conexión del propio proxy; el segundo, la relación de configuración entre el proxy y el entorno que sirve. Cada nivel tiene sus puntos de control; si te saltas uno, los problemas de ese nivel se quedan en el entorno.
Primer nivel: validación de disponibilidad
1. Conectividad y autenticación. Comprueba primero que el servicio de proxy responde y que la autenticación por usuario y contraseña, o por lista blanca, pasa al primer intento. Después prueba varios sitios de destino reales del negocio. No es raro que el proxy funcione pero algún sitio concreto no abra. Ahí toca identificar en qué capa está el fallo: la línea del proxy, la configuración de autenticación, las restricciones del sitio o el cliente local. Con el diagnóstico claro, decides si reclamar al proveedor o ajustar la configuración.
2. Origen y ruta DNS. Dentro del entorno, usa una página de detección para confirmar que el servicio de destino ve la IP de salida del proxy y no la de tu máquina. Comprueba también si la resolución DNS va por el proxy como esperabas. Que el DNS pase o no por el proxy depende del protocolo y del cliente, y cada esquema tiene su ruta correcta. El criterio es "coincidir con la configuración prevista", no aplicar la misma regla a todos los proxies.
3. Velocidad y estabilidad. Las pruebas deben acercarse al uso real. Si el escenario es principalmente navegación, registra tiempos de carga de página y peticiones fallidas; si las tareas mantienen conexiones largas, céntrate en cortes, reconexiones y tiempos de espera. Cuánto y qué probar lo marca la forma de uso del negocio; no hace falta exigir horas de funcionamiento continuo a todos los proxies.
4. Correspondencia de protocolo. Revisa los protocolos que ofrece el proveedor (HTTP, HTTPS, SOCKS5) y su método de autenticación. Comprueba después que el software y los entornos de navegador admiten esa configuración, y aplica en el entorno lo verificado; evita arreglártelas con conversiones de protocolo.
Con estas comprobaciones puedes dar por hecho que el proxy tiene la capacidad de conexión que el negocio necesita. Pero una conexión sana sigue sin decirlo todo. Si la región de salida, el tipo de proxy y la configuración del entorno cumplen lo previsto, eso lo dirá el segundo nivel.
Segundo nivel: validación de coherencia lógica
La coherencia del segundo nivel se refiere a que la configuración responda a lo que el negocio espera, no a que todos los parámetros equivalgan a la geolocalización de la IP. Que un usuario viaje con la configuración de idioma de su país de residencia, o que conserve otro idioma de sistema por motivos de trabajo, es perfectamente normal. El objetivo es detectar errores de configuración y puntos que no cuadran con lo previsto.
Comprobación de la salida real. La región declarada por el proveedor y la salida real deben contrastarse. Consulta con herramientas de información de IP el país, la región y el ASN de la salida; por ejemplo, ipinfo.io muestra esos datos directamente. Las distintas bases de datos pueden no coincidir, y el ASN por sí solo tampoco sirve para clasificar el tipo de IP. Si la consulta y lo declarado difieren, averigua primero si es un error de la base de datos, del reparto de IP o del etiquetado; confirma los hechos antes de reclamar al proveedor, sin dar por sentado de entrada que el proxy está defectuoso.
Tipo y uso. Tres cosas por cotejar: el tipo prometido por el proveedor, hasta dónde se puede verificar en la salida real y si el negocio ve cubiertos sus requisitos de región, estabilidad y condiciones de uso. Residenciales, datacenter e ISP tienen cada uno sus escenarios habituales. Las diferencias y límites de los tres tipos están detalladas en la guía del proxy ISP; al validar se comprueba que el "tipo comprado" y el "escenario de uso" coincidan.
Reputación e historial de la IP. Las IP de un pool compartido arrastran las huellas de sus usuarios anteriores, y algunos servicios públicos permiten consultar informes de abuso, listas negras o señales de reputación. Los mecanismos de bloqueo de las plataformas también se apoyan en ese tipo de señales; precisamente ese circuito es el que analiza la guía sobre IP de proxy bloqueadas. Estos resultados son solo una referencia: las herramientas públicas normalmente no pueden confirmar si una IP concreta fue penalizada por una plataforma determinada. Un criterio más razonable de aprobación es "no haber detectado anomalías de reputación conocidas, con las herramientas y en el período consultados". Si aparece algo anómalo, confirma con el proveedor el modo de asignación y la política de reemplazo, cambia de salida si hace falta y deja la conclusión en el registro de validación.
Comprobación de los parámetros del entorno. Zona horaria, idioma y geolocalización guardan relación con la salida. Lo que hay que verificar es si hay errores de configuración y si todo encaja con el escenario de uso y la configuración prevista del negocio. Exigir mecánicamente que cada parámetro iguale la ubicación de la IP se aleja del uso real. MostMate permite configurar este grupo de parámetros de huella a partir de la IP de salida, de modo que en la revisión entorno por entorno cualquier desajuste salta a la vista. Los detalles de ese funcionamiento conjunto ya los desgrana la guía de mantenimiento de proxies y comprobación de salida; no nos repetimos aquí.
El segundo nivel sirve para identificar desviaciones de configuración y riesgos pendientes de verificar. La geolocalización de IP y las consultas de reputación tienen límites; cuando los resultados no cuadran, verifica primero las fuentes y las condiciones de la detección, y después decide si ajustas la configuración o contactas con el proveedor. Solo con esa comprobación hecha tendrás base para decidir si el proxy está listo para entregarse al entorno.
Deja la validación por escrito
Sin registro, dos semanas después es como no haber comprobado nada.
Deja una página de registro de validación por cada proxy del entorno: al revisar, basta con abrir el registro para conocer la línea base de entonces, y se ve de un vistazo si algo ha derivado o quién cambió la configuración. Puedes organizarlo según esta plantilla:
| Registro | Contenido recomendado |
|---|---|
| Fecha y hora | Fecha, herramientas y fuentes de consulta |
| Conexión del proxy | Autenticación, acceso a destinos y anomalías |
| Salida real | País o región consultado, ASN y fuente |
| Tipo de proxy | Tipo declarado e información verificable |
| Configuración del entorno | Protocolo, parámetros y resultado |
| Incidencias | Problema, solución y necesidad de retest |
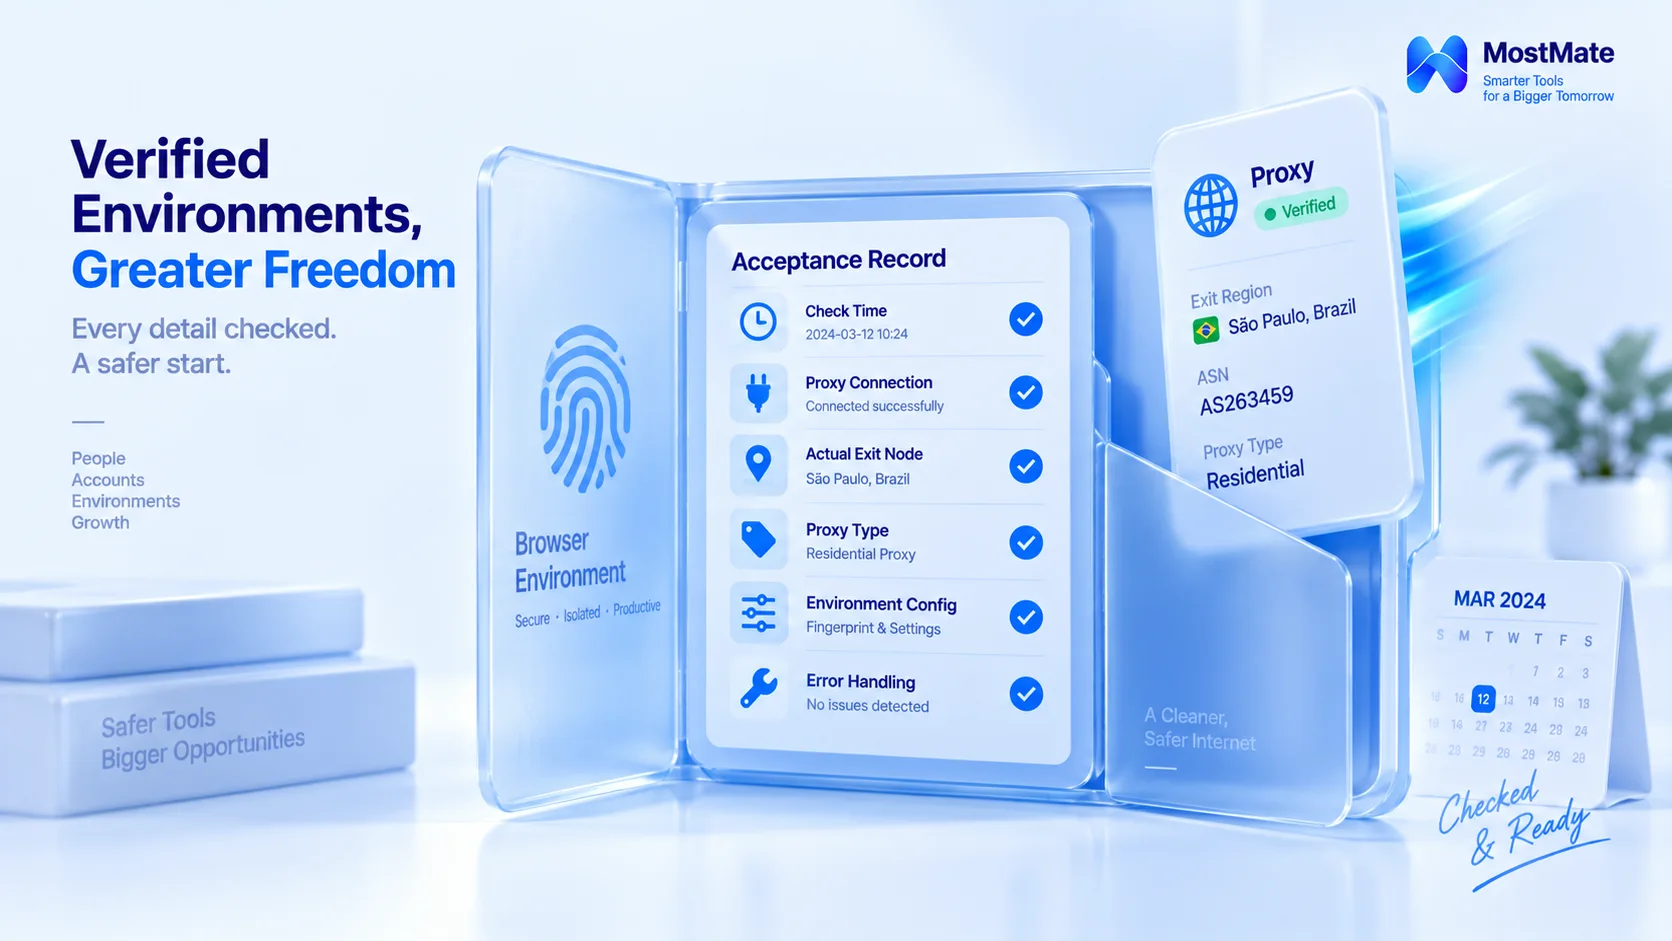
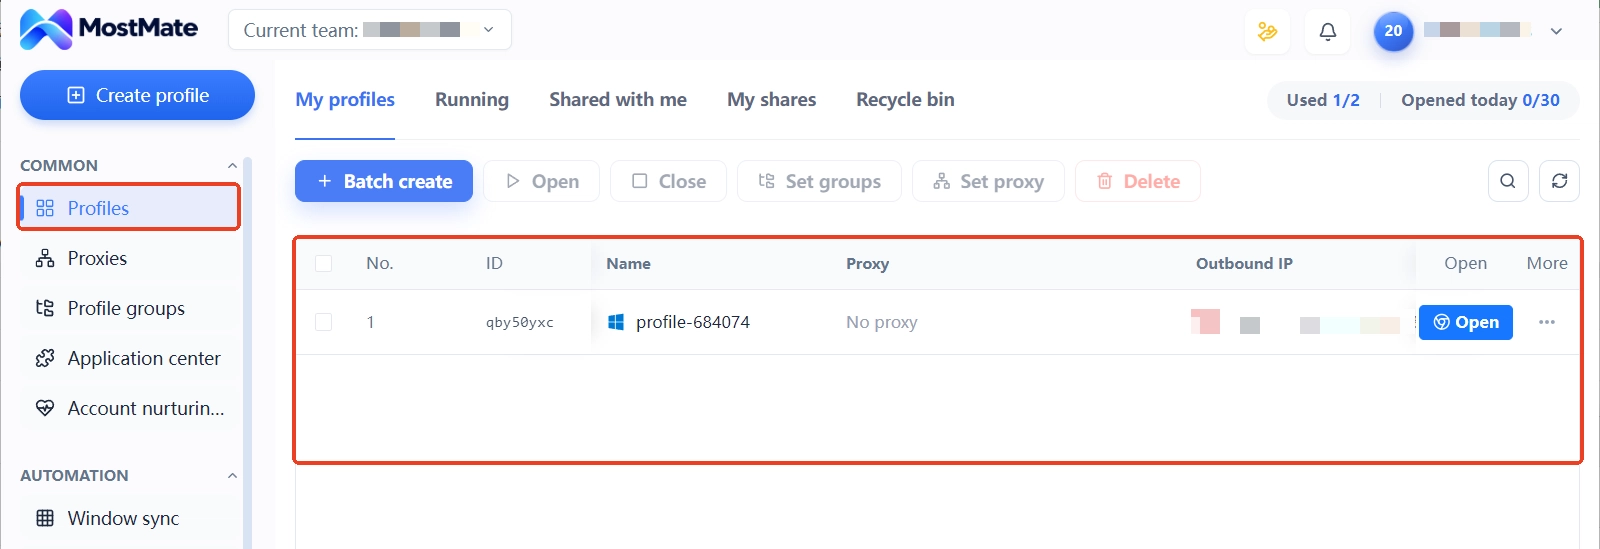
Esta tabla se puede copiar tal cual al manual de operaciones del equipo. Campos como conexión del proxy o salida real los cubren directamente la gestión de proxies y las notas de entorno de MostMate. La información de proceso, como la fuente de la consulta o el tratamiento de incidencias, el equipo deberá archivarla aparte; las funciones completas de cada módulo están descritas en qué es MostMate. Con la hoja de validación archivada, conecta después la monitorización de deriva y las revisiones periódicas. Con ambos ritmos en marcha, la línea de proxies queda gestionada de punta a punta.
Los tres errores más frecuentes al validar
Primer error: panel todo en verde equivale a configuración completada. El estado de conexión del panel del proveedor y la información de la salida real son dos juicios distintos, y la luz verde solo cubre el primero. Precisamente la mayoría de las discrepancias entre salida y etiqueta ocurren en proxies entregados con luz verde.
Segundo error: la validación es cosa de una sola vez. El alcance de la repetición depende del tipo de cambio. Si cambias la IP de salida, vuelve a comprobar región de salida, ASN y reputación. Si cambias el protocolo o la autenticación, revisa sobre todo conexión, autenticación y compatibilidad del cliente. Si tocas los parámetros del navegador, verifica de nuevo esa configuración. La validación sigue el alcance del cambio; no hace falta empezar de cero cada vez.
Tercer error: comprobar la región y no el tipo. Que la región de salida sea la esperada no significa que el tipo y la estabilidad sirvan para el negocio; falta confirmar cómo encajan el tipo de proxy, el servicio del proveedor y el negocio de destino. Del tipo de proxy por sí solo no se puede deducir cómo juzgará una plataforma a un usuario concreto.
Preguntas frecuentes
Después de probar que el proxy conecta, ¿qué más hay que comprobar?
Dos niveles más. En el de conexión: autenticación, origen y ruta DNS, velocidad y estabilidad, protocolo. En el de configuración: salida real, tipo, reputación y parámetros del entorno. La prueba de conectividad es solo el primer punto del primer nivel.
¿Cómo saber si el proveedor mintió con el tipo de IP?
Consulta con una herramienta de información de IP el ASN y el tipo de operador de la salida, y contrasta con el tipo prometido en la página del pedido. Si no coincide, pide al proveedor que confirme el modo de asignación. El ASN solo da pistas de referencia; no saques conclusiones basándote solo en él.
¿Cambia la validación entre proxies compartidos y dedicados?
Los controles son los mismos; lo que cambia es el énfasis.
En los compartidos, el riesgo se concentra en las huellas de quienes usaron el mismo pool; en los dedicados, cae más en la información de propiedad y la calidad del servicio del proveedor, y por eso se gestionan de forma distinta. Elige según el riesgo que el negocio tolera; no hace falta tratarlo todo igual.
Si cambio de nodo, ¿toca revisar otra vez?
Sí, pero con un alcance según el impacto del cambio. Al cambiar la IP de salida, como mínimo vuelve a comprobar región y reputación; si el cambio afecta al protocolo o a los parámetros del entorno, repite los puntos de ese nivel y actualiza el registro de validación.
Para cerrar
La validación completa de un proxy tiene dos niveles: el primero confirma la capacidad de conexión y el segundo contrasta la configuración con lo que espera el negocio. Los ocho puntos tienen cada uno sus herramientas y sus criterios, y los resultados, anotados en el registro, dan una línea base contra la que revisar.
Si quieres validar de una vez los proxies configurados últimamente, descarga MostMate: pruebas de proxy, configuración de parámetros a partir de la IP de salida y notas de entorno en un solo panel. Y de paso, deja la conclusión de cada validación anotada en su entorno.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



