
प्रॉक्सी सेटअप के बाद सिर्फ कनेक्टिविटी टेस्ट काफी नहीं? उपलब्धता से लॉजिकल कंसिस्टेंसी तक दो-स्तरीय जाँच
मुख्य निष्कर्ष: प्रॉक्सी टेस्ट पास होना सिर्फ यह दर्शाता है कि टेस्ट की गई स्थिति में कनेक्शन ठीक से बनता है, यह पूरे कॉन्फ़िगरेशन की स्वीकृति नहीं है। पूरी स्वीकृति के लिए तीन और चीज़ें जाँचनी होती हैं। असली एग्जिट बताए गए इलाके से मेल खाता है या नहीं, प्रॉक्सी टाइप काम से मैच करता है या नहीं, और एनवायरनमेंट के नेटवर्क पैरामीटर उम्मीद के मुताबिक हैं या नहीं। पहला "चलेगा या नहीं" तय करता है, दूसरा कनेक्टिविटी टेस्ट में छूट गई कॉन्फ़िगरेशन गड़बड़ियाँ पकड़ता है।
एक आम स्थिति देखें। टीम ने एक साथ तीस ब्राउज़र एनवायरनमेंट में प्रॉक्सी सेट कर दी। सप्लायर पैनल पर कनेक्शन सामान्य दिखा, अंदरूनी कनेक्टिविटी टेस्ट भी सब पास हो गए, और उसी दिन काम पूरा बता दिया गया। दो हफ़्ते बाद कुछ एनवायरनमेंट में इलाके की जानकारी उम्मीद से अलग मिली। दोबारा जाँच में पता चला कि असली एग्जिट की जगह और खरीदते वक्त बताया गया इलाका एक नहीं था।
यह अंतर IP लोकेशन डेटाबेस की त्रुटि से भी हो सकता है, डायनामिक असाइनमेंट या सप्लायर के लेबलिंग तरीके से भी। असल वजह आगे जाकर तय करनी होगी। लेकिन नतीजा साफ है: डिलीवरी से पहले एग्जिट की एक बार जाँच और कर ली जाए, तो यह मसला सेटअप के दौरान ही सामने आ जाता, काम वाली टीम की शिकायत का इंतज़ार नहीं करना पड़ता।
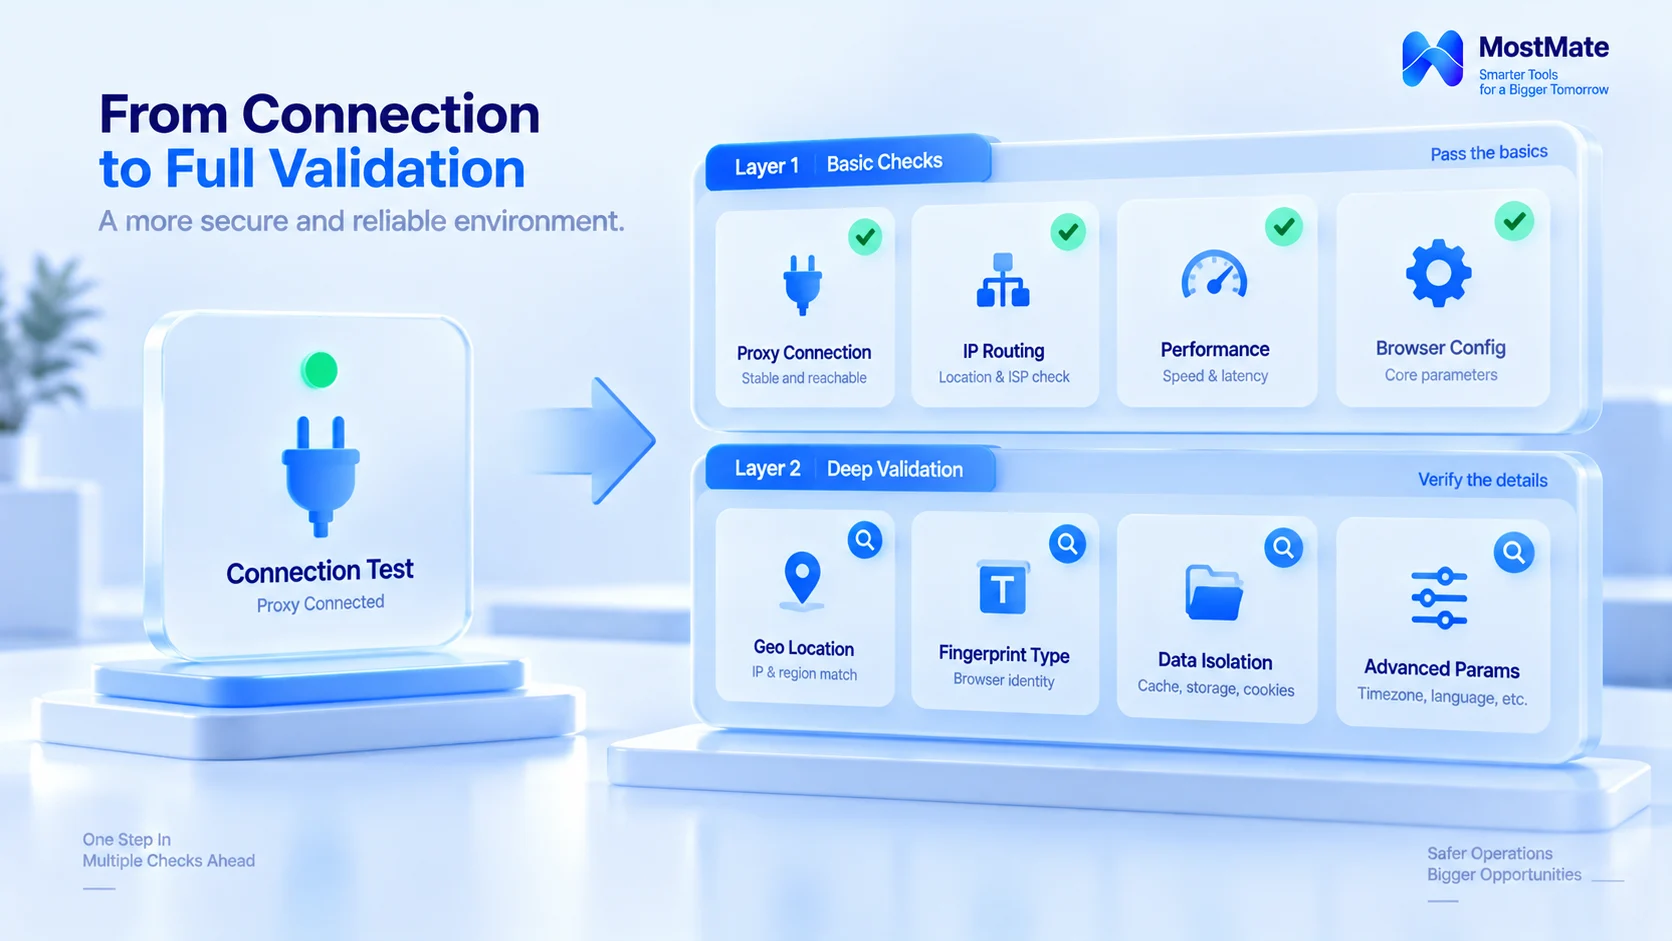
कनेक्टिविटी टेस्ट असल में जाँचता क्या है
कनेक्टिविटी टेस्ट सिर्फ एक सवाल का जवाब देता है: इस मशीन से निकलकर रिक्वेस्ट इस प्रॉक्सी से गुज़रकर पहुँच सकती है या नहीं। रास्ता बनने के बाद टारगेट सर्विस किस सोर्स को देखती है, DNS रिज़ॉल्यूशन किस रास्ते जाता है, एनवायरनमेंट के पैरामीटर एग्जिट से मेल खाते हैं या नहीं, इन सबका जवाब कनेक्टिविटी टेस्ट नहीं देता। "कनेक्ट टेस्ट पास" को "कॉन्फ़िगरेशन पूरा" मान लेना, नींव जाँचकर नक्शा न जाँचने जैसा है।
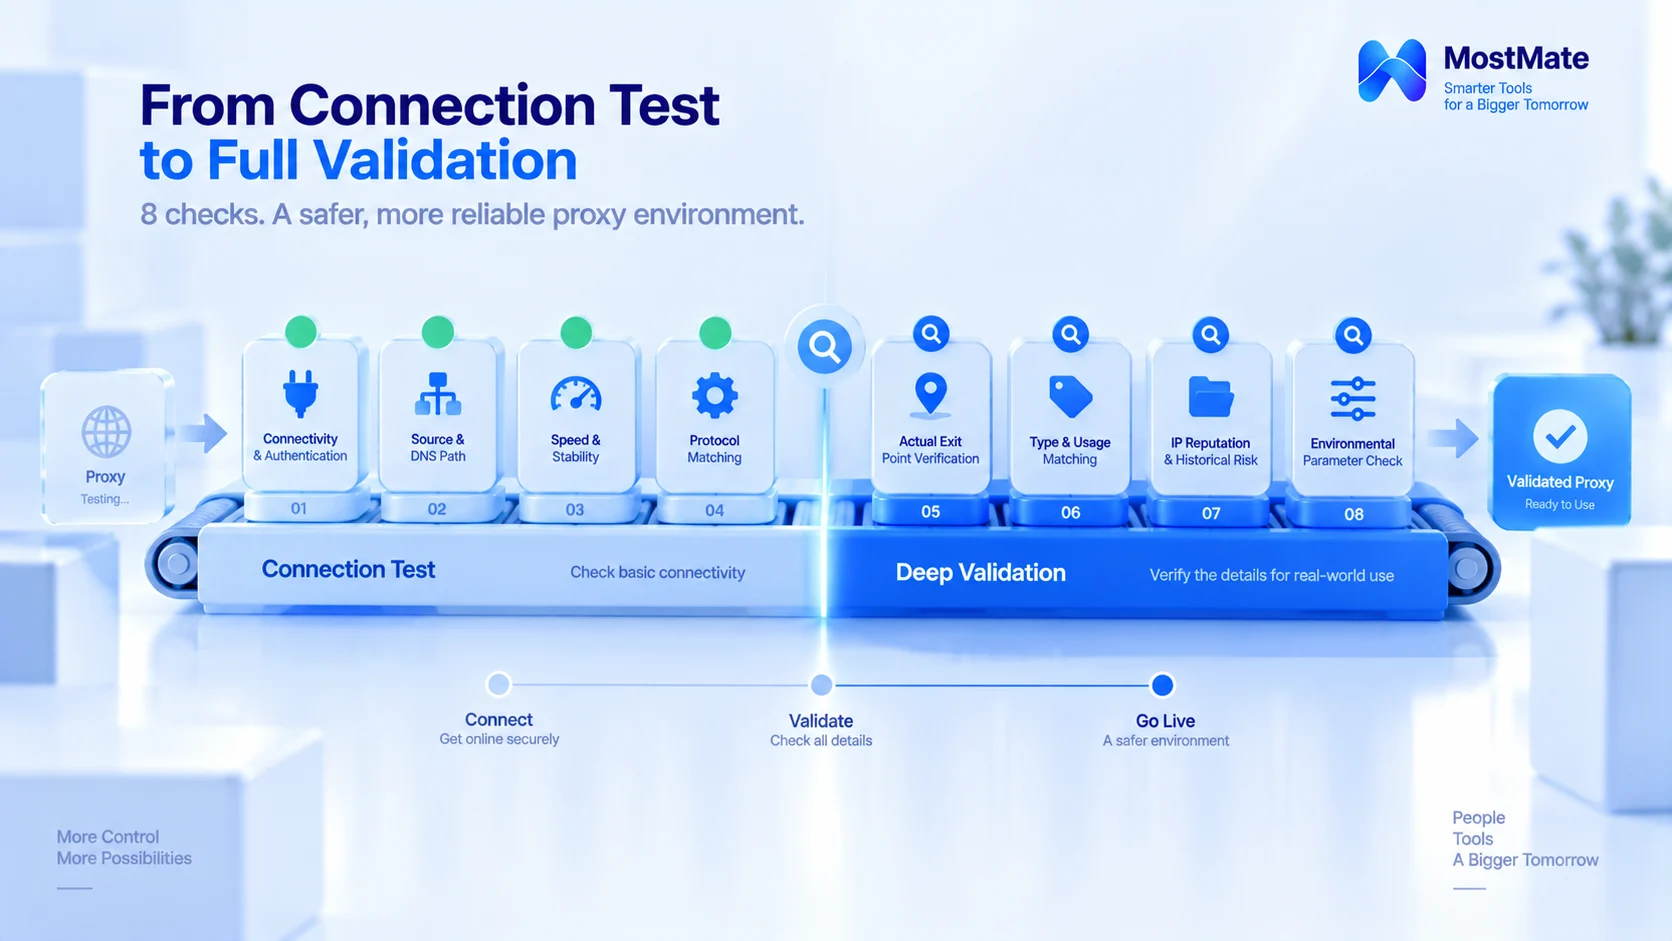
इसलिए पूरी स्वीकृति को दो स्तरों में बाँटा गया है। पहला स्तर प्रॉक्सी की अपनी कनेक्शन क्षमता देखता है, दूसरा उसके और जिन एनवायरनमेंट को वह सर्व करती है उनके बीच का कॉन्फ़िगरेशन रिश्ता। दोनों स्तरों की अपनी जाँचें हैं; कोई स्तर छूट गया, तो उस स्तर की ज़िम्मेदारी वाली गड़बड़ियाँ एनवायरनमेंट में ही रह जाएँगी।
पहला स्तर: उपलब्धता की स्वीकृति
1. कनेक्शन और ऑथेंटिकेशन। पहले यकीन करें कि प्रॉक्सी सर्विस से कनेक्ट हो पा रहे हैं और यूज़रनेम-पासवर्ड या व्हाइटलिस्ट ऑथेंटिकेशन पहली बार में ही पास होता है। फिर काम में आने वाली कुछ असली टारगेट साइटों को अलग-अलग टेस्ट करें। प्रॉक्सी चल रही है पर कुछ खास साइटें नहीं खुल रहीं, यह हालत कम नहीं मिलती। ऐसे में पहचानें कि दिक्कत किस परत में है: प्रॉक्सी लाइन, ऑथेंटिकेशन कॉन्फ़िग, टारगेट साइट की पाबंदी, या लोकल क्लाइंट सेटिंग। वजह साफ हो जाए, तो तय करें कि सप्लायर से बात करनी है या कॉन्फ़िग बदलना है।
2. सोर्स और DNS रास्ता। एनवायरनमेंट में डिटेक्शन पेज खोलकर देखें कि टारगेट सर्विस को दिखने वाला सोर्स IP प्रॉक्सी एग्जिट है, आपकी मशीन नहीं। फिर देखें कि DNS रिज़ॉल्यूशन उम्मीद के मुताबिक प्रॉक्सी से होकर जा रहा है या नहीं। DNS का प्रॉक्सी से जाना प्रोटोकॉल और क्लाइंट कॉन्फ़िग पर टिकता है, और अलग-अलग सेटअप का सही रास्ता अलग होता है। मापदंड यह है कि "उम्मीद वाले कॉन्फ़िग से मेल खाए", हर प्रॉक्सी पर एक ही नियम थोपना नहीं।
3. स्पीड और स्थिरता। टेस्ट असली काम के करीब होना चाहिए। जहाँ मुख्य काम वेबपेज खोलना है, वहाँ पेज लोड टाइम और फेल हुई रिक्वेस्ट रिकॉर्ड करें; जहाँ लंबे कनेक्शन बनाए रखने होते हैं, वहाँ कनेक्शन टूटना, रीकनेक्ट और टाइमआउट पर नज़र रखें। कितनी देर टेस्ट करना है और क्या टेस्ट करना है, यह काम के इस्तेमाल के तरीके से तय होता है; हर प्रॉक्सी से घंटों लगातार चलने की माँग करना ज़रूरी नहीं।
4. प्रोटोकॉल मैच। पहले सप्लायर के बताए प्रोटोकॉल (HTTP, HTTPS, SOCKS5) और ऑथेंटिकेशन तरीके की पुष्टि करें। फिर देखें कि काम के सॉफ़्टवेयर और ब्राउज़र एनवायरनमेंट असल में जो सपोर्ट करते हैं, वह इससे मेल खाता है या नहीं; एनवायरनमेंट में जाँच के नतीजे के हिसाब से कॉन्फ़िग करें, प्रोटोकॉल कन्वर्ज़न से काम चलाने से बचें।
ये जाँचें पूरी होने पर पहली नज़र में तय हो जाता है कि प्रॉक्सी में मौजूदा काम के लिए ज़रूरी कनेक्शन क्षमता है। लेकिन कनेक्शन ठीक होना फिर भी पूरी कहानी नहीं बताता। एग्जिट इलाका, प्रॉक्सी टाइप और एनवायरनमेंट कॉन्फ़िग उम्मीद के मुताबिक है या नहीं, यह दूसरे स्तर पर जाँचा जाता है।
दूसरा स्तर: लॉजिकल कंसिस्टेंसी की स्वीकृति
दूसरे स्तर पर जाँचा जाने वाला "मेल" इस बात से है कि कॉन्फ़िग काम की उम्मीद के मुताबिक है या नहीं; यह ज़रूरी नहीं कि हर पैरामीटर IP की जगह के बराबर हो। यूज़र अपनी भाषा सेटिंग लेकर बाहर जाना, या काम के लिए सिस्टम में दूसरी भाषा रखना, ये सब आम बातें हैं। जाँच का मक़सद गलत कॉन्फ़िग और उम्मीद से अलग जगहें पकड़ना है।
असली एग्जिट की पुष्टि। सप्लायर का बताया इलाका और असली एग्जिट आपस में जाँचे जाएँ। IP जानकारी टूल से एग्जिट का देश, इलाका और ASN देखें। मसलन ipinfo.io से मालिकाना हक़ की जानकारी सीधे पढ़ी जा सकती है। अलग-अलग डेटाबेस के लोकेशन नतीजे अलग हो सकते हैं, और ASN अकेले IP टाइप तय करने के लिए काफी नहीं। जब क्वेरी नतीजा और लेबल में फ़र्क़ हो, तो पहले तय करें कि वजह डेटाबेस त्रुटि है, IP असाइनमेंट का तरीका है या लेबलिंग की दिक्कत; पक्का करके ही सप्लायर से संपर्क करें, सीधे यह मान लेना कि प्रॉक्सी में दिक्कत है, ठीक नहीं।
टाइप और इस्तेमाल का मैच। तीन चीज़ें जाँचें। सप्लायर ने जो टाइप वादा किया, असली एग्जिट से उसकी कितनी पुष्टि हो पाती है, और काम की इलाका, स्थिरता और इस्तेमाल की शर्तों की माँगें पूरी हो रही हैं या नहीं। रेसिडेंशियल, डेटासेंटर और ISP, तीनों के अपने आम इस्तेमाल के दायरे हैं। इन तीनों के फ़र्क़ और इस्तेमाल की सीमाएँ ISP प्रॉक्सी की पूरी जानकारी में ज़्यादा बारीकी से समझाई गई हैं; स्वीकृति के वक्त जाँच यह है कि "जो टाइप खरीदा" और "जिस दायरे में इस्तेमाल हो रहा है" मेल खाते हैं या नहीं।
IP रिप्यूटेशन और पुराना रिस्क। शेयर्ड पूल के IP पर पिछले इस्तेमाल करने वालों के निशान रहते हैं; कुछ पब्लिक सर्विसेज़ से एब्यूज़ रिपोर्ट, ब्लैकलिस्ट या रिप्यूटेशन सिग्नल देखे जा सकते हैं। प्लेटफ़ॉर्म के बैन मैकेनिज़्म भी ऐसे ही सिग्नल को आधार बनाते हैं; प्रॉक्सी IP का बैन इसी रास्ते की पड़ताल है। ये नतीजे सिर्फ हवाले के तौर पर देखें; पब्लिक टूल आम तौर पर यह पक्का नहीं बता सकते कि कोई IP किसी खास प्लेटफ़ॉर्म पर पेनल्टी में है या नहीं। पास की ज़्यादा सही शर्त यह है: "जिन टूल और जिस समय-सीमा में जाँच की, उसमें कोई साफ ज्ञात रिप्यूटेशन गड़बड़ी नहीं मिली।" गड़बड़ी दिखे तो सप्लायर से असाइनमेंट तरीका और बदलाव पॉलिसी पूछें, ज़रूरत पड़े तो एग्जिट बदलें, और नतीजा स्वीकृति रिकॉर्ड में दर्ज करें।
एनवायरनमेंट पैरामीटर की पुष्टि। टाइमज़ोन, भाषा, जगह जैसे पैरामीटर एग्जिट से जुड़े होते हैं। जाँच का असल फोकस यह है कि कहीं गलत कॉन्फ़िग तो नहीं, और सब काम के दायरे और उम्मीद वाले कॉन्फ़िग से मेल खाता है या नहीं। हर चीज़ को IP की जगह के बराबर थोपना, बल्कि असली इस्तेमाल से हट जाता है। MostMate एग्जिट IP के आधार पर इस तरह के फिंगरप्रिंट पैरामीटर सेट करने की सुविधा देता है; हर एनवायरनमेंट की जाँच में गलत जोड़ी साफ दिख जाती है। इस लिंकेज की बारीकियाँ प्रॉक्सी मेंटेनेंस और एग्जिट चेक में पहले ही खोल दी गई हैं, यहाँ दोहराया नहीं जा रहा।
दूसरे स्तर का काम कॉन्फ़िग की गड़बड़ियाँ और जाँचने योग्य रिस्क पहचानना है। IP लोकेशन और रिप्यूटेशन क्वेरी, दोनों की सीमाएँ हैं; नतीजे अलग हों तो पहले सोर्स और टेस्ट की शर्तें पक्की करें, फिर तय करें कि कॉन्फ़िग बदलना है या सप्लायर से बात करनी है। जाँच पूरी होने पर ही इसकी बुनियाद बनती है कि प्रॉक्सी एनवायरनमेंट को सौंपी जा सकती है या नहीं।
जाँच के नतीजे दर्ज रखें
जाँच रिकॉर्ड में न रहे, तो दो हफ़्ते बाद वैसे ही है जैसे जाँची ही नहीं।
हर एनवायरनमेंट की प्रॉक्सी के लिए एक पेज का स्वीकृति रिकॉर्ड रखें; दोबारा जाँच के वक्त रिकॉर्ड देखकर उस वक्त का बेसलाइन साफ हो जाता है: कहाँ ड्रिफ्ट हुआ, किसने कॉन्फ़िग बदला, सब साफ नज़र आता है। रिकॉर्ड नीचे दिए टेम्पलेट के हिसाब से रखा जा सकता है:
| रिकॉर्ड आइटम | सुझाया गया कॉन्टेंट |
|---|---|
| जाँच का समय | तारीख, इस्तेमाल किया टूल या डेटा सोर्स |
| प्रॉक्सी कनेक्शन | ऑथेंटिकेशन, टारगेट एक्सेस, गड़बड़ियाँ |
| असली एग्जिट | देश/इलाका, ASN, क्वेरी सोर्स |
| प्रॉक्सी टाइप | सप्लायर का टाइप और जाँची हुई जानकारी |
| एनवायरनमेंट कॉन्फ़िग | प्रोटोकॉल, ब्राउज़र पैरामीटर, जाँच नतीजा |
| गड़बड़ी संभाल | समस्या, हल, दोबारा टेस्ट ज़रूरी या नहीं |
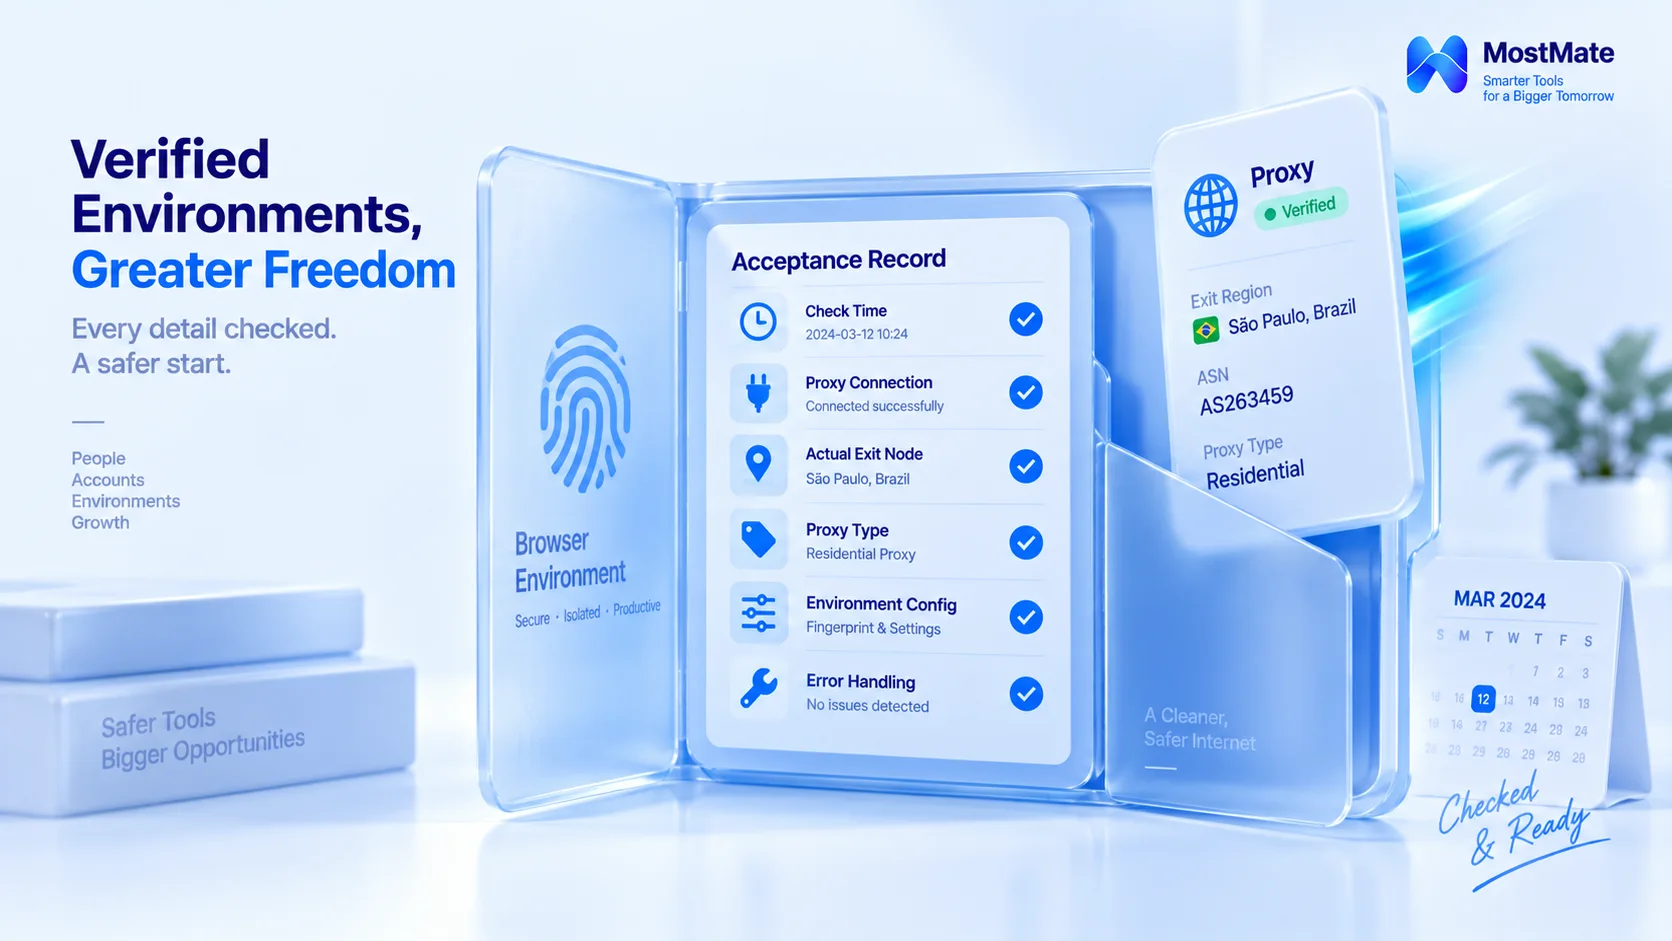
यह टेबल सीधे टीम के ऑपरेशन मैनुअल में उतारी जा सकती है। इसमें प्रॉक्सी कनेक्शन और असली एग्जिट जैसे फ़ील्ड, MostMate की प्रॉक्सी मैनेजमेंट और एनवायरनमेंट नोट्स सीधे संभाल सकते हैं। क्वेरी सोर्स और गड़बड़ी संभालने जैसी प्रोसेस जानकारी को टीम को अलग आर्काइव करना होगा; हर मॉड्यूल की पूरी क्षमता की जानकारी MostMate क्या है में मिलेगी। स्वीकृति फ़ॉर्म पूरा करके संग्रह में रखें, फिर रोज़ की ड्रिफ्ट मॉनिटरिंग और समय-समय पर दोबारा जाँच जुड़ जाए। दोनों लय साथ चलें, तभी प्रॉक्सी की इस लाइन का पूरा बंदोबस्त होगा।
स्वीकृति में आसानी से होने वाले तीन भ्रम
भ्रम एक: पैनल पूरा हरा है तो कॉन्फ़िगरेशन पूरा है। सप्लायर पैनल का कनेक्शन स्टेटस और असली एग्जिट जानकारी दो अलग चीज़ें हैं, हरी बत्ती सिर्फ पहली को कवर करती है। एग्जिट और लेबल का मेल न खाने के मामले ज़्यादातर हरी बत्ती वाली स्थिति में डिलीवर हुई प्रॉक्सी में ही निकले हैं।
भ्रम दो: स्वीकृति एक बार की चीज़ है। बदलाव किस तरह का है, दोबारा जाँच का दायरा उसी से तय होता है। एग्जिट IP बदला, तो एग्जिट इलाका, ASN और रिप्यूटेशन जानकारी दोबारा जाँचें। प्रोटोकॉल या ऑथेंटिकेशन बदला, तो कनेक्शन, ऑथेंटिकेशन और क्लाइंट कम्पैटिबिलिटी पर दोबारा नज़र रखें। ब्राउज़र एनवायरनमेंट पैरामीटर बदले, तो संबंधित कॉन्फ़िग दोबारा मिलाएँ। स्वीकृति बदलाव के असर वाले दायरे के साथ चलती है, हर बार शुरू से नहीं।
भ्रम तीन: सिर्फ इलाका जाँचना, टाइप नहीं। एग्जिट इलाका उम्मीद के मुताबिक होना इस बात की गवाही नहीं कि टाइप और स्थिरता काम की माँग पूरी करते हैं; प्रॉक्सी टाइप, सप्लायर सर्विस और टारगेट काम का मैच भी देखना होगा। सिर्फ प्रॉक्सी टाइप देखकर यह अंदाज़ा नहीं लगाया जा सकता कि प्लेटफ़ॉर्म किसी यूज़र को कैसे परखेगा।
अक्सर पूछे जाने वाले सवाल
प्रॉक्सी कनेक्ट टेस्ट के बाद और क्या जाँचना होता है?
दो स्तर जोड़ें। कनेक्शन स्तर में ऑथेंटिकेशन, सोर्स और DNS रास्ता, स्पीड-स्थिरता और प्रोटोकॉल मैच जाँचें। कॉन्फ़िग स्तर में असली एग्जिट, टाइप मैच, रिप्यूटेशन जानकारी और एनवायरनमेंट पैरामीटर। कनेक्ट टेस्ट सिर्फ पहले स्तर की पहली जाँच है।
सप्लायर ने जो IP टाइप बताया है, वह फ़र्ज़ी है या नहीं, कैसे जाँचें?
IP जानकारी टूल से एग्जिट का ASN और कैरियर टाइप देखें, और ऑर्डर पेज पर दिए वादे से मिलाएँ; मेल न खाए तो सप्लायर से असाइनमेंट तरीका पूछें। ASN सिर्फ संकेत देता है, अकेले उस पर नतीजा निकालना ठीक नहीं।
शेयर्ड और डेडिकेटेड प्रॉक्सी की स्वीकृति में फ़र्क़ होता है?
जाँचें वही हैं, फोकस अलग है।
शेयर्ड प्रॉक्सी का रिस्क एक ही पूल के इस्तेमाल करने वालों के पुराने निशानों में ज़्यादा है; डेडिकेटेड प्रॉक्सी का रिस्क ज़्यादातर मालिकाना जानकारी और सप्लायर सर्विस की गुणवत्ता पर टिकता है, इसलिए दोनों का मैनेजमेंट तरीका अलग है। काम की रिस्क सहने की क्षमता के हिसाब से चुनें, एक तराज़ू थोपना ज़रूरी नहीं।
नोड बदलने के बाद दोबारा जाँच करनी होगी?
हाँ, लेकिन बदलाव के असर के हिसाब से दायरा तय करें। एग्जिट IP बदलने पर कम से कम एग्जिट इलाका और रिप्यूटेशन जानकारी दोबारा जाँचें; प्रोटोकॉल या एनवायरनमेंट पैरामीटर से जुड़ा बदलाव हो, तो उस स्तर की जाँचें भी दोबारा पूरी करें और स्वीकृति रिकॉर्ड साथ में अपडेट रखें।
निष्कर्ष
प्रॉक्सी स्वीकृति का पूरा तरीका दो स्तरों में बँटा है: पहला स्तर कनेक्शन क्षमता पक्की करता है, दूसरा कॉन्फ़िग और काम की उम्मीद का मेल जाँचता है। आठों जाँचों के अपने टूल और निर्णय की बुनियाद हैं; नतीजे स्वीकृति रिकॉर्ड में दर्ज हों, तो दोबारा जाँच के लिए बेसलाइन मिल जाती है।
हाल में सेट की गई प्रॉक्सी की स्वीकृति पूरी करनी हो, तो MostMate डाउनलोड करें। प्रॉक्सी टेस्ट, एग्जिट IP आधारित पैरामीटर कॉन्फ़िग और एनवायरनमेंट नोट्स, सब एक ही पैनल में हो जाता है। स्वीकृति का नतीजा आराम से संबंधित एनवायरनमेंट में दर्ज कर दें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



