
Waarom een geslaagde proxytest niet genoeg is: controleren in twee lagen
Kernpunt: een proxy die de test doorstaat, bewijst alleen dat de verbinding onder de testomstandigheden tot stand komt; de configuratie is daarmee nog niet geaccepteerd. Een volledige acceptatietoets kijkt naar drie dingen. Komt de werkelijke exit overeen met de opgave, past het proxytype bij het beoogde gebruik en kloppen de netwerkparameters in de omgeving. De eerste vraag gaat over "kunnen we verbinden", de tweede legt configuratieafwijkingen bloot die een connectietest niet ziet.
Neem dit veelvoorkomende scenario. Een team configureert in één keer dertig browseromgevingen met een proxy. Het leverancierspaneel toont gezonde verbindingen, de interne tests slagen allemaal, en diezelfde dag wordt het project al als afgerond gemeld. Twee weken later verschijnen bij een deel van de omgevingen meldingen dat de regio-informatie niet overeenkomt met wat verwacht werd. Bij een nieuwe controle blijkt de geografische locatie van de werkelijke exit niet te kloppen met de regio die bij aankoop was opgegeven.
Die afwijking kan komen van fouten in IP-locatiedatabases, van dynamische toewijzing of van de manier waarop de leverancier zijn voorraad labelt. De oorzaak vraagt om verder onderzoek. De conclusie staat echter vast: wie vóór oplevering één extra exitcontrole doet, vangt dit soort problemen al in de configuratiefase, in plaats van te wachten tot de businesskant een storing meldt.
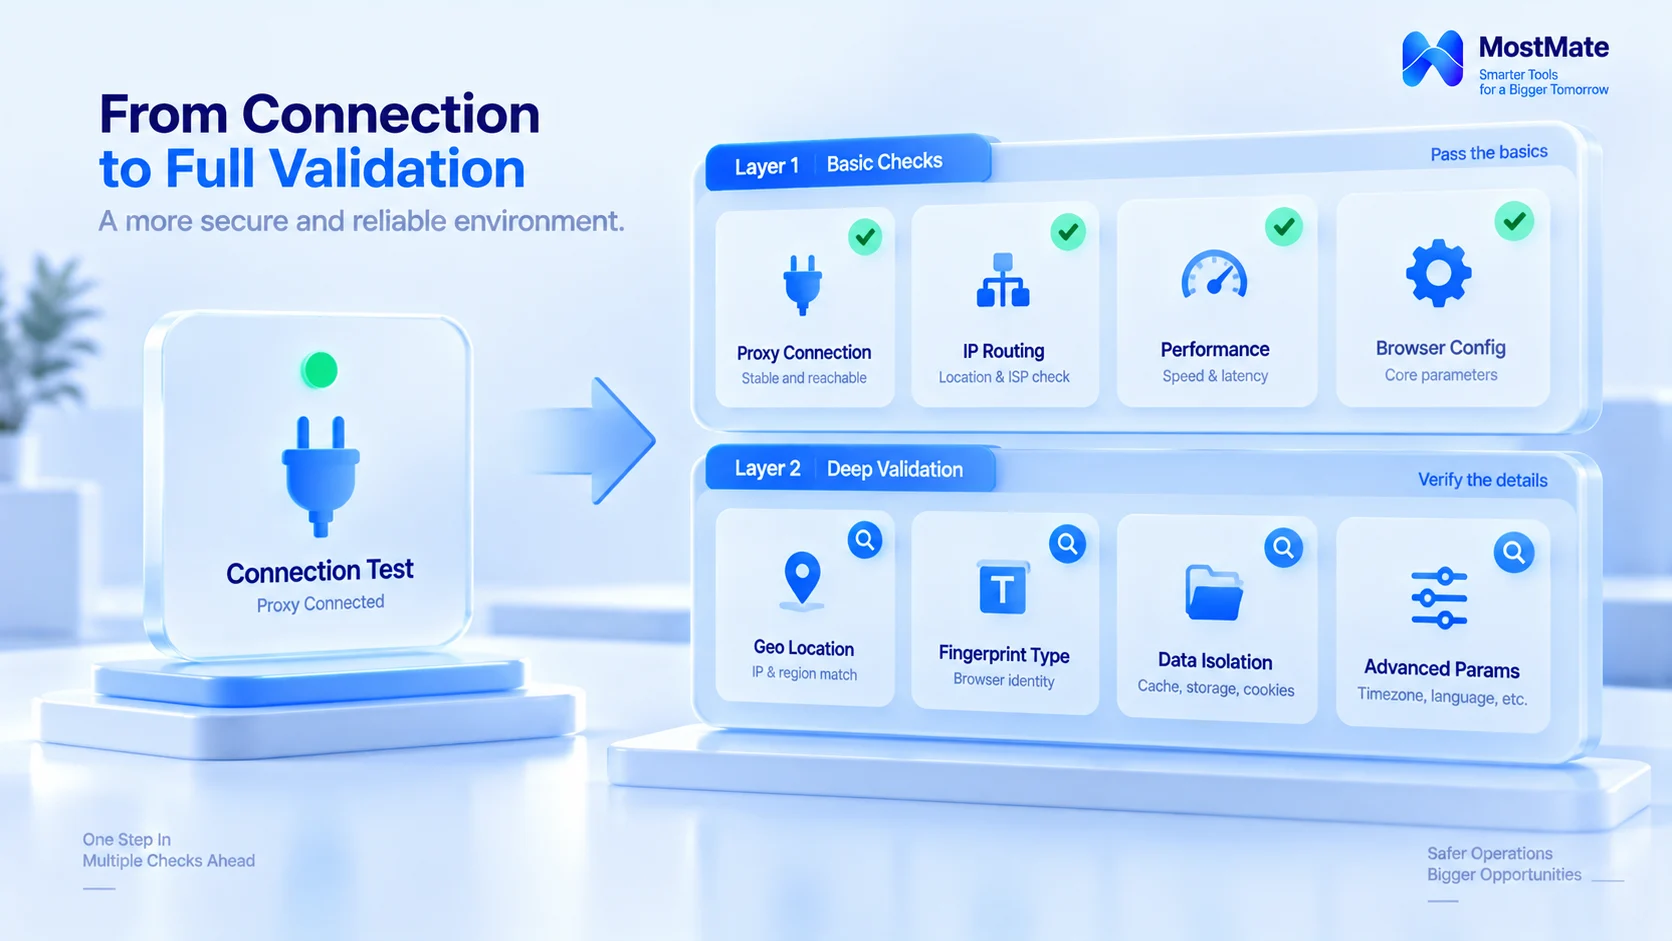
Wat toetst een geslaagde connectietest eigenlijk
De connectietest beantwoordt precies één vraag: lukt het vanaf deze machine om een verzoek via deze proxy te laten slagen? Welke bron het doelsysteem daarna te zien krijgt, welke route DNS-resolutie volgt en of omgevingsparameters en exit bij elkaar passen: de test zegt daar niets over. Wie "test geslaagd" gelijkstelt aan "configuratie afgerond", controleert het fundament maar negeert de bouwtekening.
Daarom is volledige acceptatie opgesplitst in twee lagen. Laag één beoordeelt de verbindingscapaciteit van de proxy zelf, laag twee de configuratierelatie tussen die proxy en de omgeving die ermee werkt. Beide lagen hebben eigen controlepunten; laat je er één weg, dan blijven precies de problemen van die laag in de omgeving achter.
Laag 1: acceptatie van beschikbaarheid
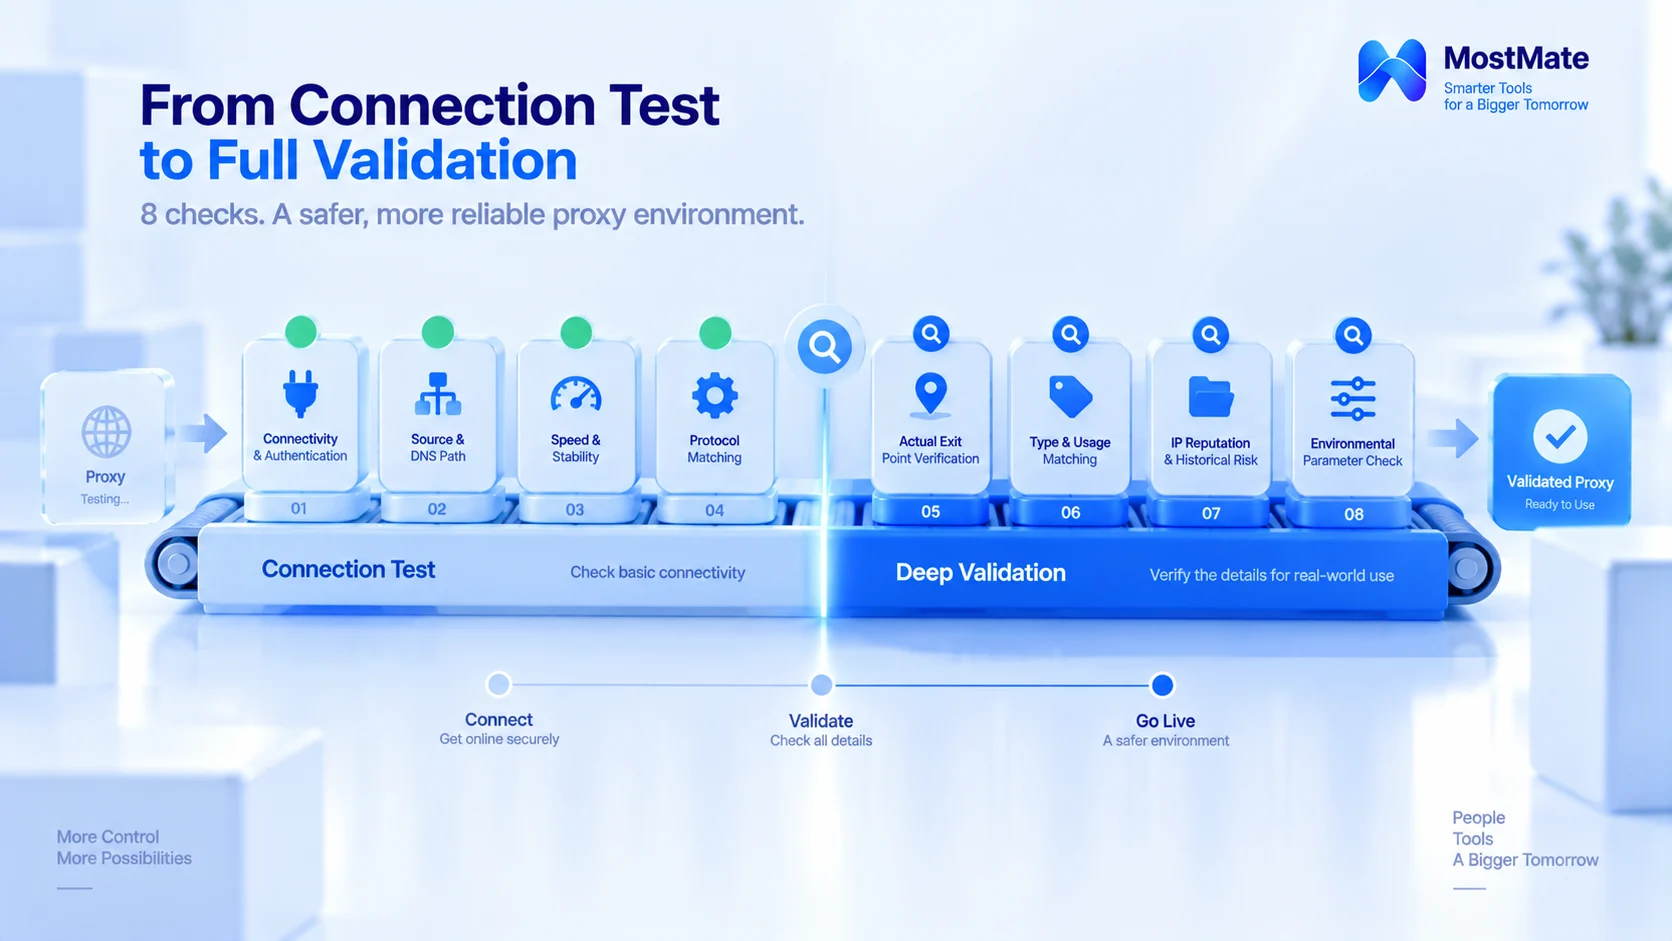
1. Verbinding en authenticatie. Bevestig eerst dat de proxydienst zelf bereikbaar is en dat authenticatie via wachtwoord of whitelist in één keer lukt. Test daarna afzonderlijk een paar doelsites waar de bedrijfsvoering daadwerkelijk gebruik van maakt. Dat een proxy verbinding maakt maar enkele doelsites niet openen, komt regelmatig voor. Zoek dan uit op welk niveau de oorzaak ligt: de proxylijn, de authenticatie-instellingen, toegangsbeperkingen van de doelsite of de lokale clientconfiguratie. Pas als dat duidelijk is, kun je beslissen of je de leverancier aanspreekt of zelf de configuratie bijstelt.
2. Bron-IP en DNS-route. Controleer in de omgeving via een detectiepagina of het bron-IP dat het doelsysteem ziet het proxy-exit is en niet de eigen machine. Kijk daarna of DNS-resolutie zoals verwacht via de proxy loopt. Of DNS de proxy gebruikt hangt af van het protocol en de clientconfiguratie; per aanpak is er een andere gangbare route. De maatstaf is "conform de beoogde configuratie", niet één en dezelfde regel voor alle proxies.
3. Snelheid en stabiliteit. Test op een manier die dicht bij het echte gebruik blijft. Bij scenario's waarin paginabezoek centraal staat, registreer je laadtijden en mislukte verzoeken; bij taken met langlopende verbindingen let je vooral op verbrekingen, herverbindingen en time-outs. Hoe lang en waarmee je test, hangt af van hoe het bedrijf de proxy gebruikt; urenlang onafgebroken draaien is niet voor elke proxy een eis.
4. Protocolmatch. Vergelijk eerst de protocollen die de leverancier levert (HTTP, HTTPS, SOCKS5) en de authenticatiemethode. Controleer daarna of de configuratie die de bedrijfssoftware en browseromgevingen daadwerkelijk ondersteunen daarmee overeenkomt, richt de omgeving in volgens die bevindingen en mik niet op een noodgreep via protocolconversie.
Na deze controles kun je voorlopig concluderen dat de proxy de verbindingscapaciteit biedt die het huidige gebruik vraagt. Een gezonde verbinding vertelt echter niet het hele verhaal. Of exitregio, proxytype en omgevingsconfiguratie aan de verwachtingen voldoen, daarvoor is laag twee nodig.
Laag 2: acceptatie van logische consistentie
Met "consistentie" in laag twee bedoelen we dat de configuratie past bij de bedrijfsverwachtingen; het is geen eis dat álle parameters samenvallen met de geografische locatie van het IP. Iemand die met de taalinstellingen van zijn vaste woonplaats op reis gaat, of die voor het werk een andere systeemtaal aanhoudt, doet niets afwijkends. Het doel van de controle is misconfiguratie en afwijkingen van de verwachting opsporen.
Controle van de werkelijke exit. De regio die de leverancier opgeeft en de werkelijke exit moeten tegen elkaar afgezet worden. Zoek met een IP-informatietool het land, de regio en de ASN van de exit op. ipinfo.io laat bijvoorbeeld direct de toewijzingsgegevens lezen. Verschillende databases kunnen anders lokaliseren en een ASN alleen zegt nog niets over het type IP. Wijkt de uitkomst af van de opgave, stel dan eerst vast of het een databasefout is, een kwestie van IP-toewijzing of een labelprobleem; neem pas daarna contact op met de leverancier en verklaar niet meteen dat de proxy defect is.
Match tussen type en gebruik. Drie dingen komen aan bod: het type dat de leverancier belooft, in hoeverre dat bij de werkelijke exit te verifiëren valt, en of het gebruik voldoet aan de eisen rond regio, stabiliteit en gebruiksvoorwaarden. Residentiële, datacenter- en ISP-proxy's hebben elk hun gangbare toepassingen. De verschillen en toepassingsgrenzen van de drie types zet ISP-proxy's uitgelegd gedetailleerder op een rij; bij acceptatie toets je of "wat je kocht" en "hoe je het gebruikt" bij elkaar passen.
IP-reputatie en historisch risico. IP's uit een gedeelde pool dragen de sporen van eerdere gebruikers, en een aantal openbare diensten toont misbruikrapporten, blacklists of reputatiesignalen. Ook platformverbodssystemen kijken naar dit soort signalen; precies die keten wordt in wanneer een proxy-IP geblokkeerd wordt uiteengezet. Behandel die uitkomsten als indicatie: openbare tools kunnen doorgaans niet bevestigen of een specifiek IP bij een bepaald platform op de blacklist staat. Een verstandiger slagingscriterium is "geen duidelijke, bekende reputatieafwijkingen binnen de gebruikte tools en de onderzochte periode". Vind je iets afwijkends, vraag de leverancier dan naar de toewijzingswijze en het vervangingsbeleid, wissel zo nodig van exit en neem de bevinding op in het acceptatiedossier.
Controle van omgevingsparameters. Tijdzone, taal en geolocatie hangen samen met de exit. Bij de controle gaat het om het opsporen van misconfiguratie en om de vraag of alles past bij het beoogde gebruik en de geplande configuratie. Eisen dat elke parameter gelijk is aan de locatie van het IP, komt juist het echte gebruik tegen. MostMate ondersteunt het instellen van deze fingerprint-parameters op basis van het exit-IP, zodat combinatiefouten bij een controle per omgeving direct opvallen. De details van die koppeling zijn al uitgebreid behandeld in proxyonderhoud en exitcontrole; daar herhalen we ze niet.
Laag twee dient om configuratieafwijkingen op te sporen en risico's te benoemen die nog verificatie vragen. Zowel IP-locatie als reputatiezoekwerk kent beperkingen; bij tegenstrijdige uitkomsten zoek je eerst de herkomst van de informatie en de testcondities uit, en pas daarna beslis je over aanpassingen of overleg met de leverancier. Pas wanneer de controle is afgerond, staat vast of de proxy aan de omgeving geleverd mag worden.
Leg de acceptatieresultaten vast
Zonder dossier telt de controle over twee weken als nooit gedaan.
Houd per omgeving één pagina acceptatiegegevens bij, dan zie je bij een hercontrole direct welke basis er destijds was, of er sprake is van drift en wie er aan de configuratie heeft gezeten. Gebruik het onderstaande sjabloon als opzet:
| Onderdeel | Wat je vastlegt |
|---|---|
| Controlemoment | Datum, gebruikte tools of databronnen |
| Proxyverbinding | Authenticatie, doeltoegang, afwijkingen |
| Werkelijke exit | Gevonden land of regio, ASN, bron |
| Proxytype | Opgave leverancier + verifieerbare info |
| Omgevingsconfig | Protocol, browserparameters, checkresultaat |
| Foutafhandeling | Probleem, aanpak, hertest nodig? |
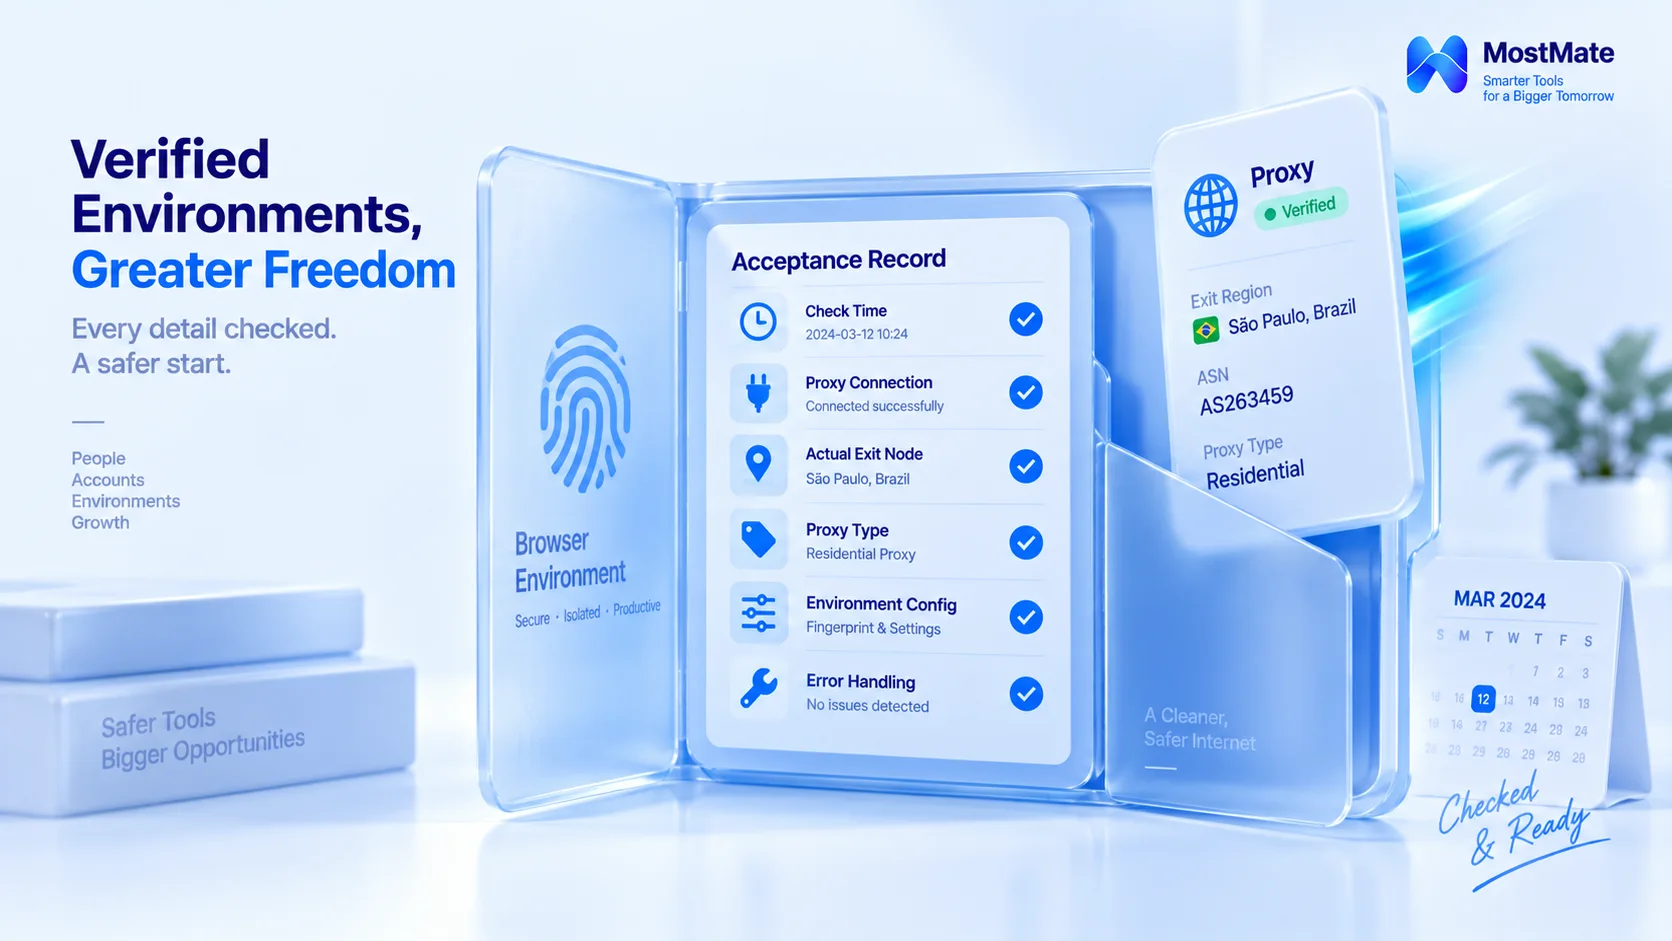
Deze tabel kun je direct overnemen in de handleiding van je team. Velden als proxyverbinding en werkelijke exit kunnen ondergebracht worden in het proxybeheer en de omgevingsnotities van MostMate. Procesinformatie zoals de querybron en de foutafhandeling archiveert het team zelf; het volledige overzicht van de modules vind je in Wat is MostMate. Is het acceptatieformulier ingevuld en opgeslagen, koppel daar de dagelijkse driftmonitoring en periodieke hercontrole aan. Alleen als die twee ritmes samenlopen, is de proxylijn echt volledig geregeld.
De drie meest gemaakte fouten bij acceptatie
Misverstand 1: een paneel vol groene vinkjes betekent dat de configuratie af is. De verbindingsstatus in het leverancierspaneel en de informatie over de werkelijke exit zijn twee verschillende oordelen; het groene licht dekt alleen het eerste. Juist bij proxy's die met groen licht werden opgeleverd, wijkt de exit het vaakst af van de opgave.
Misverstand 2: acceptatie is eenmalig. De omvang van de hercontrole hangt af van het soort wijziging. Bij een nieuwe exit-IP controleer je opnieuw de exitregio, de ASN en de reputatiegegevens. Is het protocol of de authenticatie gewijzigd, dan ligt de nadruk op verbinding, authenticatie en clientcompatibiliteit. Zijn de parameters van de browseromgeving aangepast, toets dan opnieuw de bijbehorende configuratie. De acceptatie volgt het bereik van de wijziging, in plaats van elke keer opnieuw vanaf nul te beginnen.
Misverstand 3: alleen de regio controleren en het type overslaan. Dat de exitregio aan de verwachting voldoet, zegt nog niets over of type en stabiliteit bij het gebruik passen; je moet ook nagaan hoe goed het proxytype, de leveranciersdienst en het beoogde werk op elkaar aansluiten. Uit het proxytype alleen valt niet af te leiden hoe een platform over een bepaalde gebruiker zal oordelen.
Veelgestelde vragen
Wat moet je nog meer controleren nadat de proxytest is geslaagd?
Twee lagen erbij. In de verbindingslaag toets je authenticatie, bron-IP en DNS-route, snelheid en stabiliteit, en protocolmatch. In de configuratielaag toets je de werkelijke exit, de type-match, de reputatiegegevens en de omgevingsparameters. De connectietest zelf is slechts het eerste punt van laag één.
Hoe zie je of het IP-type dat de leverancier belooft klopt?
Zoek met een IP-informatietool de ASN en het operatortype van de exit op en zet die af tegen het type op de bestelpagina; klopt het niet, vraag de leverancier dan naar de toewijzingswijze. Een ASN biedt slechts kenmerken als referentie, geen bewijs om op eigen houtje uitsluitsel aan te ontlenen.
Verschilt de acceptatie van gedeelde en dedicated proxy's?
Zelfde checklist, andere focus.
Het risico van gedeelde proxy's zit vooral in de historie van andere gebruikers uit dezelfde pool; bij dedicated proxy's ligt het risico meer bij de toewijzingsinformatie en de dienstkwaliteit van de leverancier, en daarom verschilt ook het beheer. Kies op basis van de risicotolerantie van je bedrijf; een standaardmaatstaf voor iedereen is niet nodig.
Moet je na een wissel van node opnieuw controleren?
Ja, maar met een reikwijdte die het effect van de wijziging volgt. Bij een nieuwe exit-IP horen minstens de exitregio en de reputatiegegevens opnieuw gecontroleerd te worden; raakt de wijziging protocol of omgevingsparameters, doorloop dan de betreffende laag opnieuw en werk het acceptatiedossier gelijktijdig bij.
Tot slot
Het volledige acceptatieproces voor een proxy bestaat uit twee lagen: laag één bevestigt de verbindingscapaciteit, laag twee toetst de configuratie aan de bedrijfsverwachtingen. Alle acht controlepunten hebben eigen tools en beoordelingsgronden; leg de resultaten vast in het acceptatiedossier, zodat een hercontrole altijd een basis heeft om mee te vergelijken.
Wil je de onlangs geconfigureerde proxy's alsnog een acceptatie geven, download dan MostMate: proxytests, parameterconfiguratie op basis van het exit-IP en omgevingsnotities komen in één paneel samen. Noteer de acceptatieconclusie meteen bij de bijbehorende omgeving.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



