Fingerprinting in 2027: van statische parameters naar gedrag
Vorige maand vroeg een kennis die een grensoverschrijdende webshop draait me om een gezamenlijke analyse van zijn account: statische residential proxies stonden klaar, Canvas, WebGL en UA gaven overal groen op de testwebsites, de IP-locatie en tijdzone sloten naadloos op elkaar aan, en toch werd het account op de derde dag beperkt. Op parameterniveau was niets aan te merken, dus de oorzaak van de blokkade moest dieper gezocht worden.
Deze gevallen nemen het afgelopen jaar toe, want fraudesystemen wegen steeds minder wat je „claimt" en steeds meer hoe je je gedraagt. Het isoleren van apparaten en data laat je over aan een gespecialiseerde antidetect-browser met omgevingsisolatie, maar om op veranderingen in de gedragslaag te kunnen reageren, moet je ze eerst begrijpen. In dit artikel leggen we uit waarom statische parameters niet meer volstaan en wat de „gedragsfingerprint" is die het stokje van ze overneemt.
Waarom blokkeert men je account ondanks een schoon IP en kloppende parameters?
Draaien we terug naar het geval van die kennis en pakken we de zwakke plekken uit elkaar. Zijn omgeving slaagde voor alle technische tests; het probleem zat in drie dingen: een deel van zijn acties voerde een script uit volgens een vast schema, waardoor de tussenpozen vrijwel identiek waren; hij had zes omgevingsvensters tegelijk open en verschillende accounts deden binnen dezelfde minuut sterk gelijkende reeksen bewegingen; en tussen de registratie van de nieuwe omgeving en het eerste bezoek aan het advertentiepanel zaten slechts twee uur — het account had vrijwel geen gebruikersgeschiedenis.
Geen van die drie dingen is een „parameter". Fraudesystemen sorteren ze onder de gedragssignalen: het ritme van je handelingen, de mate van synchronisatie tussen omgevingen en de ontwikkeling van het account. Thunderproxy deelde de signalen in zijn analyse van botdetectieframeworks uit 2026 in groepen in: apparaat, netwerk, gedrag en cross-layer consistentie — en het gewicht van de gedragsgroep blijft stijgen. De isolatie van de apparaat- en datagroep laat je over aan de omgevingsisolatieoplossing van MostMate, maar de gedragsgroep speelt zich buiten die isolatie af.
Daarom duikt in discussies over „herkende browserfingerprints" vaak dezelfde vraag op: ik gebruik schone residential- of mobiele proxies, waarom word ik alsnog geblokkeerd? Het antwoord ligt in de grenzen van een proxy: die verandert alleen de verbindingsbron op netwerkniveau en heeft geen invloed op hoe je muis beweegt, of je typetempo verdacht gelijkmatig is of meerdere omgevingen in dezelfde seconde hetzelfde doen. Een proxy kan verbergen „vanwaar je verbindt", maar niet „wat je doet na het verbinden" — en precies dat laatste vangen de hedendaagse systemen voor gedragsdetectie.
Waarom helpt het knutselen met parameters steeds minder?
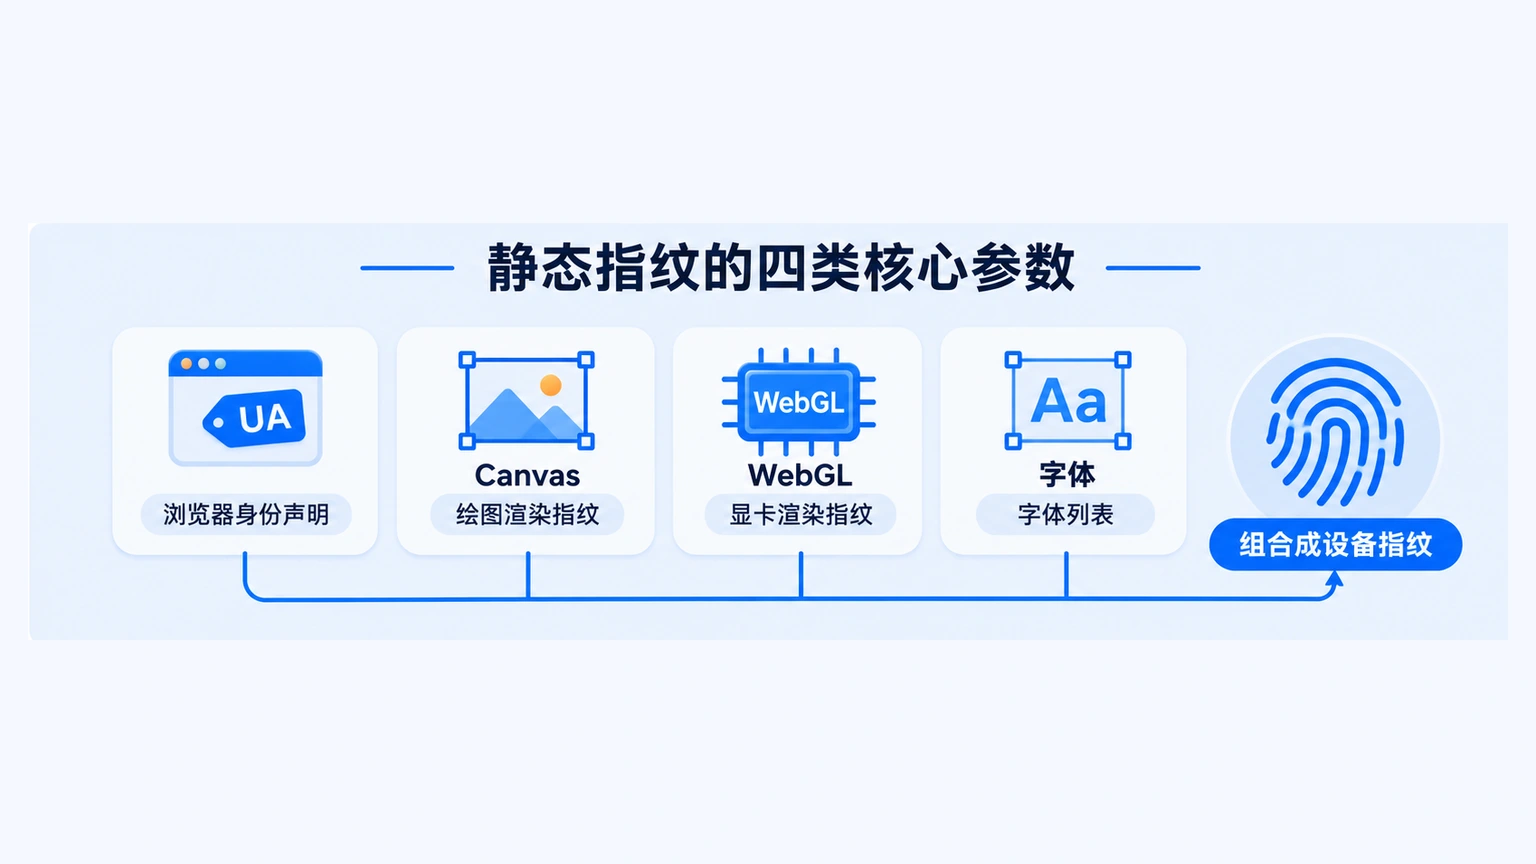
Om die verschuiving te begrijpen, stellen we eerst het begrip „apparaatfingerprint" helder. Wat betekent het, in gewone mensenstaal? Een apparaatfingerprint is de set hardware- en configuratiekenmerken waarmee de browser zichzelf voorstelt: de schermresolutie, het model van de videokaart, de lijst met lettertypen en de systeemversie. Een website leest die kenmerken zonder om toestemming te vragen, en hun combinatie is ruim voldoende om apparaten van elkaar te onderscheiden, oftewel om een apparaat te identificeren.
De afgelopen jaren ging de strijd om de parameters golvend heen en weer. Vroege detectie leek op de beveiligingscontrole op een vliegveld: een parameter buiten de norm betekende een vlag en een blokkade. Toen antidetect-browsers gemeengoed werden en de kosten van parametervervalsing tot bijna nul daalden, veranderden de detecteerders van aanpak. Spoofbrowser beschrijft in zijn analyse van fraudesystemen op basis van machine learning die evolutie in drie fasen: eerst regelfilters, daarna hybride modellen die meerdere signalen een gewicht gaven, en vandaag leren de dominante modellen rechtstreeks van enorme hoeveelheden echte gebruikersdata hoe „een normaal mens eruitziet".
De conclusie: parameters vervalsen wordt almaar makkelijker, maar „vervalste parameters" herkennen wordt steeds lastiger. Daarom gaan detecteerders naar waar parameters niet reiken — eerst de diepte in, naar de protocollaag, en daarna omhoog, naar de gedragslaag.
Wat is een TLS-fingerprint?
Als je een website bezoekt, voeren browser en server eerst een versleutelde handshake uit om af te spreken met welke algoritmen ze met elkaar communiceren. De algoritmelijst, de volgorde van extensies en de waarden van de losse parameters in het handshakepakket vormen samen iets als iemands accent: wat je zegt kun je van tevoren instuderen, je accent verander je niet even ter plekke. Die combinatie samengevat in een korte code, dat is de TLS-fingerprint.
Van JA3 naar JA4: waarom de oude code werd vervangen
Nadat Chrome willekeur aan een deel van de handshakeparameters toevoegde, werd de oude JA3-code onbetrouwbaar. De opvolger JA4 laat de willekeurige onderdelen weg, waardoor de herkenning weer stabiel is; infrastructurele partijen zoals Cloudflare hebben hem inmiddels overgenomen.
Twee nieuwe signaalbronnen om in 2027 in de gaten te houden
De eerste is de volgorde van SETTINGS-frames in HTTP/2. De configuratieframes die een browser bij het opbouwen van de verbinding verstuurt, liggen per fabrikant anders — weer zo een „accentlaag" die wordt genoteerd.
De tweede is de postkwantum-TLS-fingerprint. Om kwantumcomputers het hoofd te bieden, schakelen browsers over op nieuwe sleuteluitwisselingsalgoritmen, en de parametercombinaties van die algoritmen worden vanzelf een nieuwe fingerprintbron — Proxies.sx noemt ze in de fingerprinting-stackreview 2026 als nieuw lid van de zeslaagse signaalstapel.
Is een TLS-fingerprint te vervalsen? Mechanisch bezien: een bibliotheek of patch die de handshakeparameters aanpast, laat elders een nieuwe inconsistentie achter. De browser claimt de ene client, de handshakekenmerken vertellen iets anders — en dat valt precies in de „cross-layer tegenstrijdigheden" waarop fraudesystemen jagen.
Wat is een gedragsfingerprint?
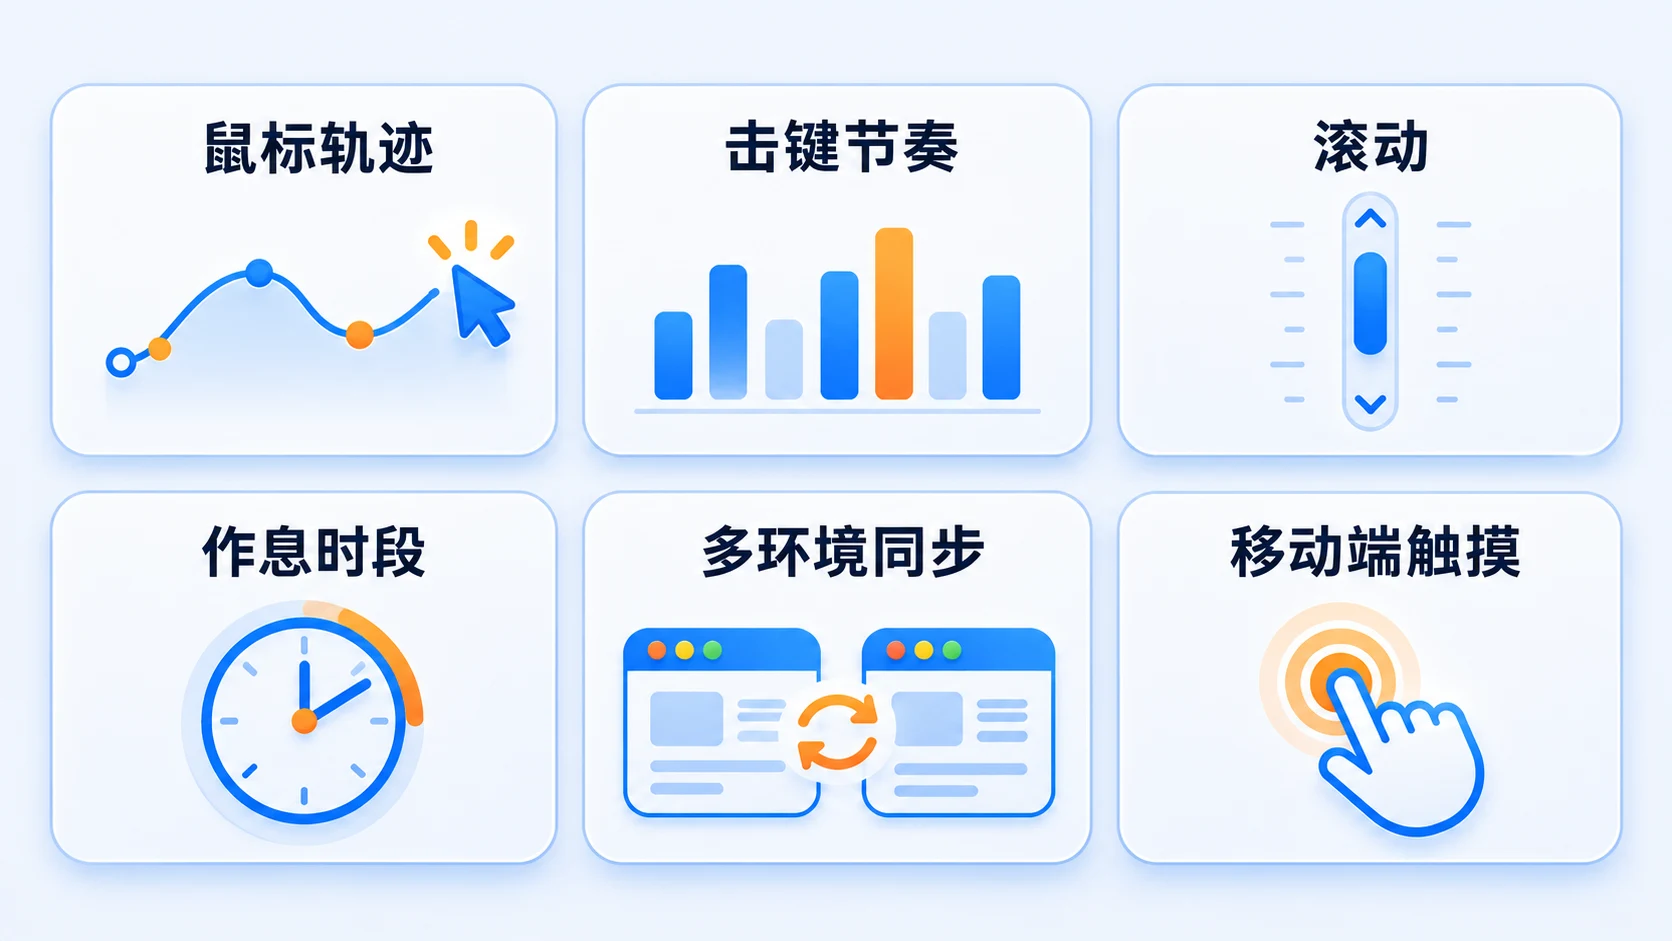
Een gedragsfingerprint is de som van de bewegingskenmerken die je achterlaat terwijl je een pagina bedient: hoe je muis beweegt, hoe je toetsen aanslaat, hoe je scrolt en hoe lang je bij elk element blijft hangen. De parameterfingerprint beantwoordt de vraag „wie zegt dit apparaat te zijn", de gedragsfingerprint de vraag „hoe beweegt de mens die erachter zit". De eerste is configureerbaar; de tweede heeft geen enkele instelling en ontstaat uitsluitend door langdurig, echt gebruik.
1. Muisbewegingen
Bewegingen van een menselijke muis hebben bogen, versnellingen en trillingen op microniveau, terwijl door scripts getekende trajecten vaak verdacht recht en gelijkmatig zijn. Een van de beoordelingscriteria is of de beweging past bij menselijke bewegingspatronen — hoe verder weg en hoe kleiner het doel, hoe langzamer de hand er raakt. Echt gebruik ontkomt daar niet aan.
2. Typegedrag: dynamiek van toetsaanslagen
De tijdsduur dat een toets ingedrukt blijft en de tussenpozen tussen aanslagen verschillen op de lange termijn van persoon tot persoon en zijn opvallend stabiel. Fraudesystemen interesseren zich niet voor wát je typt, alleen voor of het ritme menselijk aandoet en of het past bij het eerdere patroon van dit account.
3. Scrollen, verblijfstijd en touch op mobiel
Naast de desktop zijn scrollsnelheid, verblijfsduur en op mobiele apparaten de touwdruk en sensoorsignalen veelgebruikte ingrediënten van gedragsdetectie. De gangbare checklist van gedragssignalen ziet er ongeveer zo uit:
- Vorm, snelheid en microtrillingen van het muispad
- Type-ritme: verdeling van de ingedrukt-duur en de tussenpozen
- Scrollsnelheid en de verdeling van pauzes
- Actieve tijden en dagritme
- Mate van synchronisatie van handelingen tussen omgevingen
- Touwdruk en sensoorsignalen op mobiele apparaten
Hoe wordt het risico berekend? Alle signaallagen samen
Gedragssignalen werken nooit op zichzelf. In 2026 is de standaard: apparaat-, netwerk-, parameter- en gedragssignalen samen in één scoringmodel stoppen — gedragskenmerken zijn slechts één van de invoeren, en een conclusie trekken op basis van alleen die invoer geeft een vertekend beeld. Spoofbrowser schatte na analyse van twee gangbare commerciële fraudesystemen de signaalgewichten als volgt (getallen zijn schattingen, bedoeld om de structuur te begrijpen, niet als exacte maatstaf):
| Signaalgroep | Geschat gewicht | Wat wordt beoordeeld |
|---|---|---|
| IP versus opgegeven regio | ca. 20% | Klopt de proxylocatie met tijdzone, taal en factuuradres |
| Kenmerken van de netwerklaag | ca. 18% | Matchen de TLS- en HTTP/2-fingerprints met de browserclaim |
| Browserparameters | ca. 15% | Zijn Canvas, WebGL, lettertypen enz. onderling consistent |
| Gedragskenmerken | ca. 15% | Komen muis, toetsenbord en scrollen menselijk over |
| Consistentie tussen signalen | ca. 12% | Bevestigen de lagen elkaar onderling |
| Overige signalen | ca. 20% | Reputatiehistorie, accountleeftijd, contentkenmerken enz. |
De kern van deze tabel zit niet in de precieze cijfers, maar in de structuur: een perfecte score op één laag redt de tegenstrijdigheden tussen de lagen niet. De UA claimt een Windows-apparaat, de TLS-handshake laat een ander clientprofiel zien en het bewegingsritme is gelijkmatig als een metronoom — de aftekening komt op „onderling tegenstrijdig". Dat beantwoordt meteen een andere veelgestelde vraag: welke signalen wegen tegenwoordig zwaarder? Cross-layer consistentie, en niet één of andere losse parameter.
Ook de afhandeling verandert. TrueSight en TR7 wijzen in hun analyse van botmanagement dezelfde trend aan: scoring-engines verschuiven van „alles-of-niets blokkeren" naar „dynamische uitdagingen" — laag risico gaat er zo doorheen, gemiddeld risico krijgt een captcha of snelheidsbeperking onder observatie, en pas bij hoog risico volgt een blokkade. Veel „blokkades" spelen zich dus af in het middensegment: je account is niet dood, maar elke uitdaging kost je tijd.
Waar moeten beheerders van meerdere accounts in 2027 op letten?
Vertaal je die trends naar de praktijk, dan komen drie dingen over:
- Kritieke handelingen laat je aan een mens over: inloggen, gegevens wijzigen en alles met geld gebeurt handmatig, scripts beperken zich tot laagrisico-taken zoals opvragingen.
- Vermijd mechanische synchronisatie: laat niet meerdere omgevingen in hetzelfde tijdvenster dezelfde reeks handelingen uitvoeren; spreid momenten en ritme.
- Geef nieuwe omgevingen historie: na registratie eerst gebruikerssporen opbouwen en pas daarna naar handelingen met hoge waarde gaan.
De antidetect-browser regelt de apparaat- en datalaag: elke omgeving heeft eigen parameters, een stabiele en continue fingerprint, en cookies en sessies die elkaar niet in de weg zitten. Het multi-account-omgevingsbeheerplatform van MostMate maakt die isolatie de standaardinstelling bij het aanmaken van een nieuwe omgeving. De gedragslaag heeft daarentegen geen instellingen — hij ontstaat uit hoe je werkt en hangt alleen af van operationele discipline. De taakverdeling is duidelijk: het gereedschap bewaakt het minimum (omgevingen vervuilen elkaar niet), de bedrijfsvoering bepaalt het maximum (gedrag ziet er niet als bulkwerk uit).
Achter de zoekterm „antidetect-browser gedetecteerd" schuilt meestal dit verhaal: niet het gereedschap faalde, maar de gedragslaag verraadde je, en de schuld werd op het gereedschap geschoven. Als je de apparaatlaag en de gedragslaag uit elkaar houdt, klopt de oorzaakanalyse wel en kun je gericht reageren.
Hoe beperk je als gewone gebruiker fingerprinttracking?
Tot nu toe ging het over beheerders; deze sectie draait het perspectief om naar privacy: wat kan een gewone gebruiker die niet gevolgd wil worden doen? Hoe fingerprinttracking in browsers werkt, bepaalt dat je het niet kunt uitzetten — de website leest kenmerken zonder iets op te slaan, er is dus niets te wissen; wél kun je je herkenbaarheid omlaag brengen:
- Firefox-gebruikers kunnen privacy.resistFingerprinting inschakelen (zoek het via about:config in de adresbalk); de browser toont dan aan alle websites gelijkgerichte parameters.
- In situaties waar anonimiteit zwaar telt, gebruik je de Tor-browser, die de browserkenmerken van alle gebruikers standaardiseert naar één set.
- Beperk je extensies en strak je machtigingen aan, zodat websites minder kenmerken kunnen lezen.
Weet wel: deze maatregelen dienen de privacy van een particulier en hebben een ander doel dan het beheer van meerdere accounts — het eerste wil „opgaan in de menigte", het tweede wil „elke omgeving apart én stabiel". Meng je beide, dan bevalt geen van beiden.
Tot slot
Zie het zo: statische parameters zijn je toegangskaartje, gedrag is het sollicitatiegesprek. Het kaartje koop je bij elkaar, maar het gesprek voer je zelf — precies zo zit de verhouding tussen fraudebestrijding en beheerders in 2027.
Loop je volgende keer tegen „parameters kloppen, maar alsnog geblokkeerd" aan terwijl je met meerdere accounts werkt, draai dan eerst de testwebsites om te bevestigen dat de apparaatlaag in orde is, en controleer daarna eerlijk de gedragslaag: zitten de tussenpozen te strak in een patroon, werken meerdere omgevingen te netjes synchroon, doet een nieuwe omgeving meteen handelingen met hoge waarde? Als het gereedschap de omgevingen goed isoleert, verdien je de rest van de punten dag na dag terug met operationele discipline.
Veelgestelde vragen
Kunnen ook muisbewegingen en toetsenbordinvoer worden herkend?
Ja. Paginascripts kunnen de vorm en snelheidsschommelingen van je muispad registreren, plus de verdeling van de tijden waarop toetsen worden ingedrukt en losgelaten. Het bewegingspatroon van een persoon is op de lange termijn stabiel — een van de grondslagen waarmee fraudesystemen mens van automatisering en de ene beheerder van de andere onderscheiden.
Waarom wordt de gedragsfingerprint steeds belangrijker?
Nadat antidetect-browsers gemeengoed werden, daalden de kosten van het vervalsen van statische parameters tot bijna nul; detecteerders verschoof hun gewicht daardoor naar de gedrags- en protocollagen, waar parameters niet reiken. Ook machine-learningmodellen hebben gedragsdata nodig om de grens van „normaal" te bepalen.
Waarom geblokkeerd ondanks een schoon IP?
Een proxy verandert alleen de verbindingsbron op netwerkniveau en heeft geen grip op het handelingsritme, de synchronisatie tussen omgevingen en de groei van het account. Het gewicht van gedragskenmerken en cross-layer consistentie in scoringmodellen ligt inmiddels boven de kwaliteit van het losse IP.
Welke signalen wegen tegenwoordig zwaarder?
Cross-layer consistentie. Elk los signaal is gedeeltelijk te vervalsen, maar elkaar laten bevestigen door de vier lagen — apparaat, netwerk, parameters en gedrag — is uiterst moeilijk, en precies op de tegenstrijdigheden worden er punten afgetrokken.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk