Paramètres impeccables mais compte bloqué : le fingerprinting comportemental en 2027
Le mois dernier, un ami qui gère des boutiques e-commerce à l'international m'a demandé de passer ses comptes au peigne fin avec lui : proxy résidentiel statique configuré, Canvas, WebGL et UA tous au vert sur les sites de test, localisation IP et fuseau horaire parfaitement raccords. Résultat : au troisième jour d'activité, le compte s'est quand même retrouvé limité à la connexion. Au niveau des paramètres, rien à redire. La vraie raison du blocage se cache donc plus profondément.
Ce genre de cas s'est multiplié ces douze derniers mois, parce que le centre de gravité du contrôle anti-fraude se déplace de « ce que vous déclarez » vers « comment vous agissez ». L'isolation du matériel et des données peut être confiée à un navigateur antidétection à environnement isolé, mais pour la couche comportementale, il faut d'abord comprendre pour pouvoir agir. Cet article vous explique pourquoi les paramètres statiques ne passent plus, et ce qu'est vraiment l'« empreinte comportementale » qui prend la relève.
Pourquoi une IP propre et des paramètres parfaits ne suffisent plus ?
Revenons au cas de mon ami et décomposons ce qui a trahi. Son environnement passait tous les tests techniques, mais le vrai problème tenait à trois choses : une partie de ses actions était exécutée par un script à horaire fixe, avec des intervalles quasi identiques d'une opération à l'autre ; il gardait six fenêtres d'environnement ouvertes en même temps, et plusieurs comptes enchaînaient des séquences d'actions très semblables dans la même minute ; enfin, à peine deux heures séparaient l'inscription du compte de son premier passage dans la régie publicitaire, sans quasiment aucun historique d'usage.
Aucune de ces trois choses ne relève des « paramètres ». Les systèmes anti-fraude les classent comme signaux comportementaux : le rythme des opérations, le degré de synchronisation entre environnements, la trajectoire de maturation du compte. Dans son analyse des frameworks de détection de bots publiée en 2026, Thunderproxy répartit les signaux en matériel, réseau, comportement et cohérence inter-couches, et le poids du volet comportemental grimpe en continu. L'isolation du matériel et des données peut être confiée à la solution d'isolation d'environnements de MostMate, mais le comportement, lui, se produit en dehors de l'isolation.
D'où la question qui revient sans cesse dans les discussions sur la détection d'empreintes de navigateur : avec un proxy résidentiel ou mobile propre, pourquoi se faire bloquer quand même ? La réponse tient aux limites du proxy : il change uniquement l'origine de la connexion au niveau réseau, il ne contrôle ni la façon dont votre souris bouge, ni la régularité de votre frappe, ni le fait que plusieurs environnements fassent la même chose à la même seconde. Un proxy masque « d'où vous vous connectez », pas « ce que vous faites une fois connecté ». Or c'est précisément cette seconde moitié que la détection d'empreintes comportementales moderne traque.
Pourquoi modifier les paramètres devient de moins en moins efficace ?
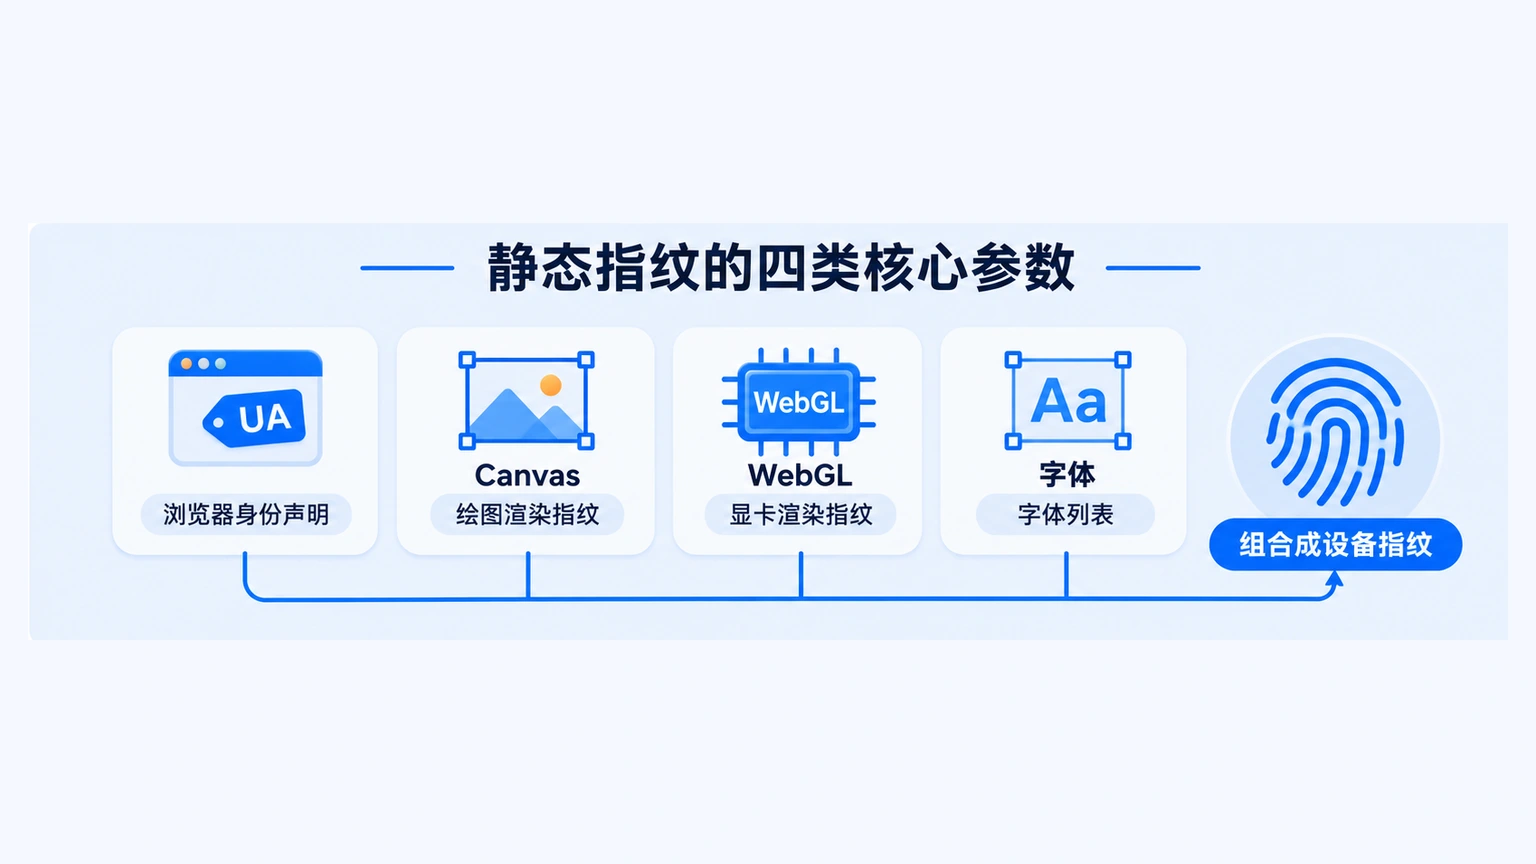
Pour comprendre ce basculement, commençons par clarifier le terme « empreinte de matériel ». En clair : c'est un ensemble de caractéristiques matérielles et de configuration que le navigateur déclare lui-même — résolution d'écran, modèle de carte graphique, liste de polices, version du système. Les sites peuvent lire ces informations sans demander la permission, et leur combinaison suffit à distinguer les appareils les uns des autres.
Ces dernières années, le bras de fer au niveau des paramètres a beaucoup évolué. Au début, la détection ressemblait au contrôle de sécurité à l'aéroport : hors des plages normales, on marque et on bloque. Puis les navigateurs antidétection se sont démocratisés, le coût de la modification des paramètres a tendu vers zéro, et les systèmes de détection ont changé de méthode. Dans son analyse du contrôle anti-fraude par apprentissage automatique, Spoofbrowser découpe cette évolution en trois phases : d'abord du filtrage par règles, ensuite des modèles hybrides qui pondèrent plusieurs signaux, et aujourd'hui des modèles qui apprennent directement, sur d'immenses volumes de données d'utilisateurs réels, « à quoi ressemble une personne normale ».
Résultat : modifier les paramètres n'a jamais été aussi simple, mais repérer les paramètres modifiés n'a jamais été aussi difficile. Les systèmes de détection sont donc allés là où les paramètres ne peuvent pas suivre : d'abord en plongeant au niveau du protocole, puis en remontant vers la couche comportementale.
Qu'est-ce que l'empreinte TLS ?
Quand vous ouvrez un site, le navigateur et le serveur commencent par une poignée de main chiffrée pour se mettre d'accord sur les algorithmes de communication. La liste des algorithmes, l'ordre des extensions et les valeurs des paramètres dans ce paquet de poignée de main forment une sorte d'accent : on peut apprendre son texte par cœur, l'accent, lui, ne se change pas du jour au lendemain. En condensant cet ensemble en un identifiant court, on obtient l'empreinte TLS — autrement dit, « l'accent » que votre navigateur révèle au moment de la poignée de main.
De JA3 à JA4 : pourquoi l'ancien code a été remplacé
Après que Chrome a ajouté de l'aléatoire à certains paramètres de la poignée de main, le vieux code JA3 est devenu instable ; sa version successeur, l'empreinte JA4, écarte les parties aléatoires et la reconnaissance redevient fiable. Elle a déjà été adoptée par Cloudflare et d'autres acteurs d'infrastructure.
Deux nouvelles sources de signaux à surveiller en 2027
D'abord, l'ordre des trames SETTINGS du protocole HTTP/2. Quand le navigateur ouvre une connexion, il envoie des trames de configuration bas niveau dont l'ordre varie d'un navigateur à l'autre : un « accent » de plus est consigné.
Ensuite, l'empreinte TLS post-quantique. Pour résister à l'informatique quantique, les navigateurs activent de nouveaux algorithmes d'échange de clés, et les paramètres de ces nouveaux algorithmes deviennent naturellement une nouvelle source d'empreintes. Dans sa revue 2026 de la pile technique de fingerprinting, Proxies.sx les classe parmi les nouveaux venus de la pile de signaux à six couches.
Peut-on falsifier une empreinte TLS ? Sur le principe, toute bibliothèque ou tout correctif qui touche aux paramètres de la poignée de main laisse une nouvelle incohérence ailleurs : le navigateur prétend être un client donné, mais ses caractéristiques de poignée de main disent autre chose — pile dans la « contradiction inter-couches » que le contrôle anti-fraude surveille.
Qu'est-ce que l'empreinte comportementale ?
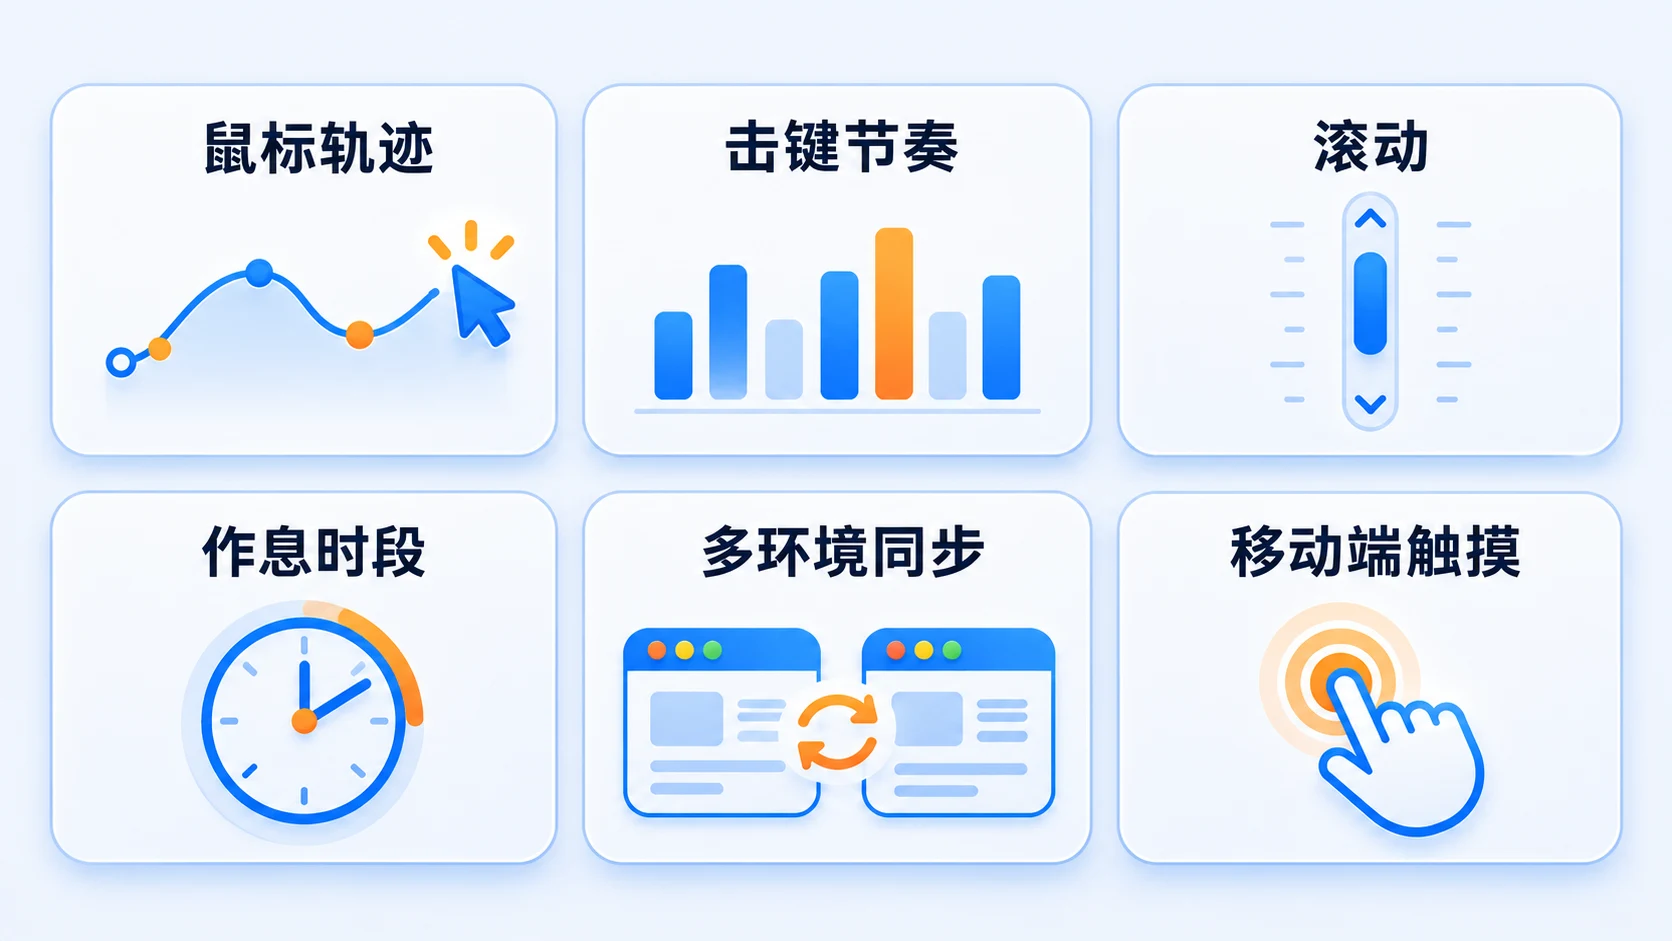
L'empreinte comportementale, c'est la somme des habitudes gestuelles que vous laissez en utilisant une page : comment la souris se déplace, comment le clavier est tapé, comment la page défile, combien de temps on s'attarde sur chaque élément. L'empreinte de paramètres répond à « qui cet appareil déclare-t-il être », l'empreinte comportementale à « à quoi ressemblent les gestes de la personne assise devant ». La première se configure ; la seconde n'offre aucun réglage, elle ne peut que se former, jour après jour, par un usage réel.
1. La trajectoire de la souris
Le mouvement de la souris d'un humain comporte des courbes, des accélérations et des micro-tremblements ; celui d'un script est souvent trop rectiligne et d'une régularité suspecte. L'un des critères de jugement est justement la conformité aux lois du mouvement humain : plus la cible est petite et lointaine, plus la main met de temps à y parvenir, et aucune vraie opération n'échappe à cette contrainte.
2. La dynamique de frappe
La durée d'appui sur une touche et l'intervalle entre deux touches varient d'une personne à l'autre et restent étonnamment stables dans le temps. Le contrôle anti-fraude se fiche de ce que vous tapez : il vérifie seulement si le rythme ressemble à celui d'un humain et s'il colle aux habitudes passées du compte.
3. Le défilement, le temps de pause et le tactile mobile
Au-delà du bureau, la vitesse de défilement, la durée des pauses, ainsi que la pression tactile et les signaux des capteurs sur mobile font aussi partie des ingrédients classiques de la détection comportementale. En résumé, les comportements surveillés ressemblent à ceci :
- la forme, la vitesse et les micro-tremblements de la trajectoire de la souris
- le rythme de frappe : distribution des durées d'appui et des intervalles entre touches
- la vitesse de défilement et la distribution des temps de pause
- les horaires d'activité et la courbe quotidienne d'utilisation
- le degré de synchronisation des actions entre plusieurs environnements
- la pression tactile et les signaux des capteurs sur mobile
Comment le scoring anti-fraude combine-t-il les signaux de toutes les couches ?
Les signaux comportementaux ne servent jamais seuls. En 2026, la pratique dominante consiste à injecter matériel, réseau, paramètres et comportement dans un même modèle de scoring — le comportement n'est qu'une entrée parmi d'autres, et conclure sur lui seul fausse le résultat. D'après la rétro-ingénierie de deux grandes solutions commerciales menée par Spoofbrowser, les poids ressemblent à ceci (valeurs estimées, pour comprendre la structure, pas comme référence exacte) :
| Groupe de signaux | Poids estimé | Ce qui est jugé |
|---|---|---|
| Alignement IP / zone déclarée | environ 20 % | cohérence du proxy avec le fuseau horaire, la langue et l'adresse de facturation |
| Caractéristiques réseau | environ 18 % | correspondance des empreintes TLS et HTTP/2 avec ce que déclare le navigateur |
| Paramètres du navigateur | environ 15 % | cohérence interne de Canvas, WebGL, polices, etc. |
| Comportement | environ 15 % | souris, clavier et défilement conformes aux schémas humains |
| Cohérence inter-signaux | environ 12 % | les couches se confirment-elles mutuellement |
| Autres signaux | environ 20 % | réputation historique, âge du compte, caractéristiques du contenu, etc. |
L'important dans ce tableau n'est pas le détail des chiffres mais la structure : une couche au top ne rattrape pas une contradiction entre deux couches. L'UA se prétend sous Windows, la poignée de main TLS révèle un autre type de client, et le rythme des actions est régulier comme un métronome — les points partent sur les « contradictions ». Cela répond d'ailleurs à l'autre question fréquente : quel type de signal domine désormais la détection ? La cohérence inter-couches, pas un paramètre isolé.
Les mesures prises évoluent aussi. TrueSight et TR7, dans leur analyse de la gestion des bots, pointent la même tendance : les moteurs de scoring passent du « blocage uniforme » aux « défis dynamiques » — risque faible, on laisse passer ; risque moyen, captcha ou bridage sous observation ; risque élevé, blocage. Concrètement, beaucoup de « blocages » se produisent en zone de risque moyen : le compte n'est pas mort, mais chaque défi grignote votre temps.
En 2027, à quoi doivent faire attention les exploitants multi-comptes ?
Au niveau des opérations, la tendance se résume en trois points :
- Confier les actions sensibles à un humain : connexions, modifications de profil et opérations financières se font à la main ; les scripts ne gardent que les requêtes à faible risque.
- Bannir la synchronisation mécanique : ne pas faire exécuter la même séquence d'actions à plusieurs environnements dans la même fenêtre de temps ; décalez les horaires et les rythmes.
- Faire mûrir l'historique des nouveaux environnements : après l'inscription, accumulez des traces d'usage avant d'attaquer les opérations à forte valeur.
Le navigateur à environnement isolé règle le matériel et les données : paramètres indépendants pour chaque environnement, empreinte stable dans la durée, cookies et sessions sans fuite croisée. La plateforme de gestion d'environnements multi-comptes de MostMate en fait l'état par défaut dès la création de chaque environnement. Mais la couche comportementale n'offre aucun réglage : elle découle de votre façon d'utiliser les choses et ne dépend que de la discipline d'exploitation. La répartition des rôles est claire : l'outil tient le plancher (les environnements ne se polluent pas entre eux), la discipline tient le plafond (des gestes qui ne ressemblent pas à du traitement par lots).
Derrière l'inquiétude qu'exprime la requête « navigateur antidétection détecté », le coupable est le plus souvent la couche comportementale qui a craqué, pas l'outil — mais la facture atterrit sur le dos de l'outil. Bien distinguer couche matérielle et couche comportementale, c'est la seule façon d'attribuer la panne correctement et d'y répondre efficacement.
Comment un utilisateur lambda limite-t-il le pistage par empreinte ?
Jusqu'ici, tout était vu du côté des exploitants ; cette section change de camp et répond à la question vie privée : que peut faire un utilisateur ordinaire qui ne veut pas être pisté ? Le principe même du pistage par empreinte interdit de le couper d'un simple réglage — le site lit vos caractéristiques sans rien stocker, donc il n'y a rien à supprimer —, mais vous pouvez réduire votre degré d'identification :
- Sur Firefox, activez l'option privacy.resistFingerprinting (tapez about:config dans la barre d'adresse puis cherchez l'option) : le navigateur présentera à tous les sites des paramètres convergents.
- Pour les scénarios qui exigent l'anonymat, prenez le navigateur Tor, qui normalise les caractéristiques de tous ses utilisateurs en un seul profil.
- Réduisez le nombre d'extensions et resserrez les autorisations pour diminuer la surface de caractéristiques lisibles par les sites.
Attention toutefois : ces mesures visent la protection de la vie privée individuelle, un objectif différent de l'exploitation multi-comptes — la première cherche à « ressembler à tout le monde », la seconde à « chaque environnement indépendant et stable ». Mélanger les deux dessert les deux.
Conclusion
Retenez ceci : les paramètres statiques sont le billet d'entrée, le comportement est l'entretien d'embauche. Le billet s'achète, l'entretien, lui, se passe en personne — telle est la vraie relation entre le contrôle anti-fraude et les exploitants en 2027.
La prochaine fois qu'un « paramètres parfaits et pourtant bloqué » vous tombe dessus, vérifiez d'abord la couche matérielle sur un site de test, puis examinez honnêtement la couche comportementale : les intervalles entre actions sont-ils trop réguliers ? Plusieurs environnements sont-ils synchronisés avec une précision suspecte ? Les nouveaux environnements attaquent-ils directement les opérations à forte valeur ? Une fois l'isolation bien réglée par l'outil, les points restants se gagnent un jour d'exploitation disciplinée après l'autre.
Questions fréquentes
Les mouvements de souris et la frappe au clavier sont-ils vraiment détectables ?
Oui. Les scripts d'une page peuvent enregistrer la forme et les variations de vitesse de la trajectoire de la souris, ainsi que la distribution des durées d'appui et de relâchement des touches. Les schémas gestuels de chacun restent stables dans le temps, ce qui en fait l'un des critères pour distinguer humains et automatisations, et pour distinguer les opérateurs entre eux.
Pourquoi l'empreinte comportementale prend-elle de l'importance ?
Une fois les navigateurs antidétection répandus, le coût du déguisement des paramètres statiques a tendu vers zéro ; les systèmes de détection ont donc déplacé le poids vers la couche comportementale et la couche protocole, inaccessibles aux paramètres. Les modèles d'apprentissage automatique ont aussi besoin de données comportementales pour tracer les frontières du « normal ».
Avec une IP propre, pourquoi se faire bloquer quand même ?
Le proxy change seulement l'origine de la connexion au niveau réseau ; il ne contrôle ni le rythme des opérations, ni la synchronisation multi-environnements, ni la trajectoire de maturation du compte. Dans les modèles de scoring, le comportement et la cohérence inter-couches pèsent désormais plus que la qualité de l'IP seule.
Quel type de signal domine désormais la détection ?
La cohérence inter-couches. N'importe quel signal isolé se falsifie en partie, mais faire coïncider quatre couches — matériel, réseau, paramètres, comportement — est bien plus difficile, et les contradictions sont exactement là où le contrôle anti-fraude déduit des points.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe