Tendências de fingerprint em 2027: dos parâmetros estáticos ao comportamento
No mês passado, um amigo que tem loja em operação internacional veio revisar comigo o caso da conta dele: proxy residencial estático configurado, Canvas, WebGL e UA passando sem problema nos sites de teste, localização do IP batendo certinho com o fuso horário, e mesmo assim a conta perdeu o acesso no terceiro dia. No nível dos parâmetros não havia nada para apontar, então a causa do bloqueio precisa ser procurada em camadas mais profundas.
Casos assim ficaram cada vez mais comuns no último ano, porque o centro de decisão dos sistemas antifraude está migrando do que você declara sobre si para como você se comporta. O isolamento de dispositivo e de dados pode ficar a cargo de um navegador antídetect com isolamento de ambientes, mas o comportamento exige primeiro entender para depois reagir. Neste artigo, explico em detalhes por que os parâmetros estáticos pararam de funcionar e o que é o fingerprint comportamental que assumiu o lugar deles.
Por que a conta é bloqueada mesmo com IP limpo e parâmetros corretos?
Voltemos ao caso do começo e separemos os pontos onde ele se entregou. No teste técnico, o ambiente passou por tudo; o problema real estava em três coisas. Parte das ações era executada por script em horários fixos, com intervalos quase idênticos entre operações. Ele mantinha seis janelas de ambiente abertas ao mesmo tempo, e várias contas faziam sequências de ações muito parecidas no mesmo minuto. E do registro do ambiente novo até a entrada no painel de anúncios passaram-se apenas duas horas, sem praticamente nenhum histórico de uso.
Nenhuma dessas três coisas pertence ao universo dos parâmetros. Os sistemas antifraude classificam tudo isso como sinais comportamentais: ritmo das operações, grau de sincronia entre ambientes, trajetória de crescimento da conta. Na análise dos frameworks de detecção de bots de 2026, a Thunderproxy dividiu os sinais em grupos de dispositivo, rede, comportamento e consistência entre camadas, e o peso do grupo comportamental não para de subir. O isolamento de dispositivo e de dados fica a cargo da solução de isolamento de ambientes da MostMate, mas o grupo comportamental acontece fora do isolamento.
Por isso, uma pergunta se repete nas discussões sobre detecção de fingerprint de navegador: instalei proxy residencial ou móvel limpo, por que ainda fui bloqueado? A resposta mora nos limites do que um proxy pode fazer. O proxy muda apenas a origem da conexão na camada de rede; ele não controla como o mouse se move, se a digitação é uniforme demais ou se vários ambientes fazem a mesma coisa no mesmo segundo. Esconder, ele esconde só de onde você se conecta, não o que você faz depois de conectar. É justamente na segunda metade que a detecção comportamental atual concentra a mira.
Por que mudar parâmetros está cada vez menos eficaz?
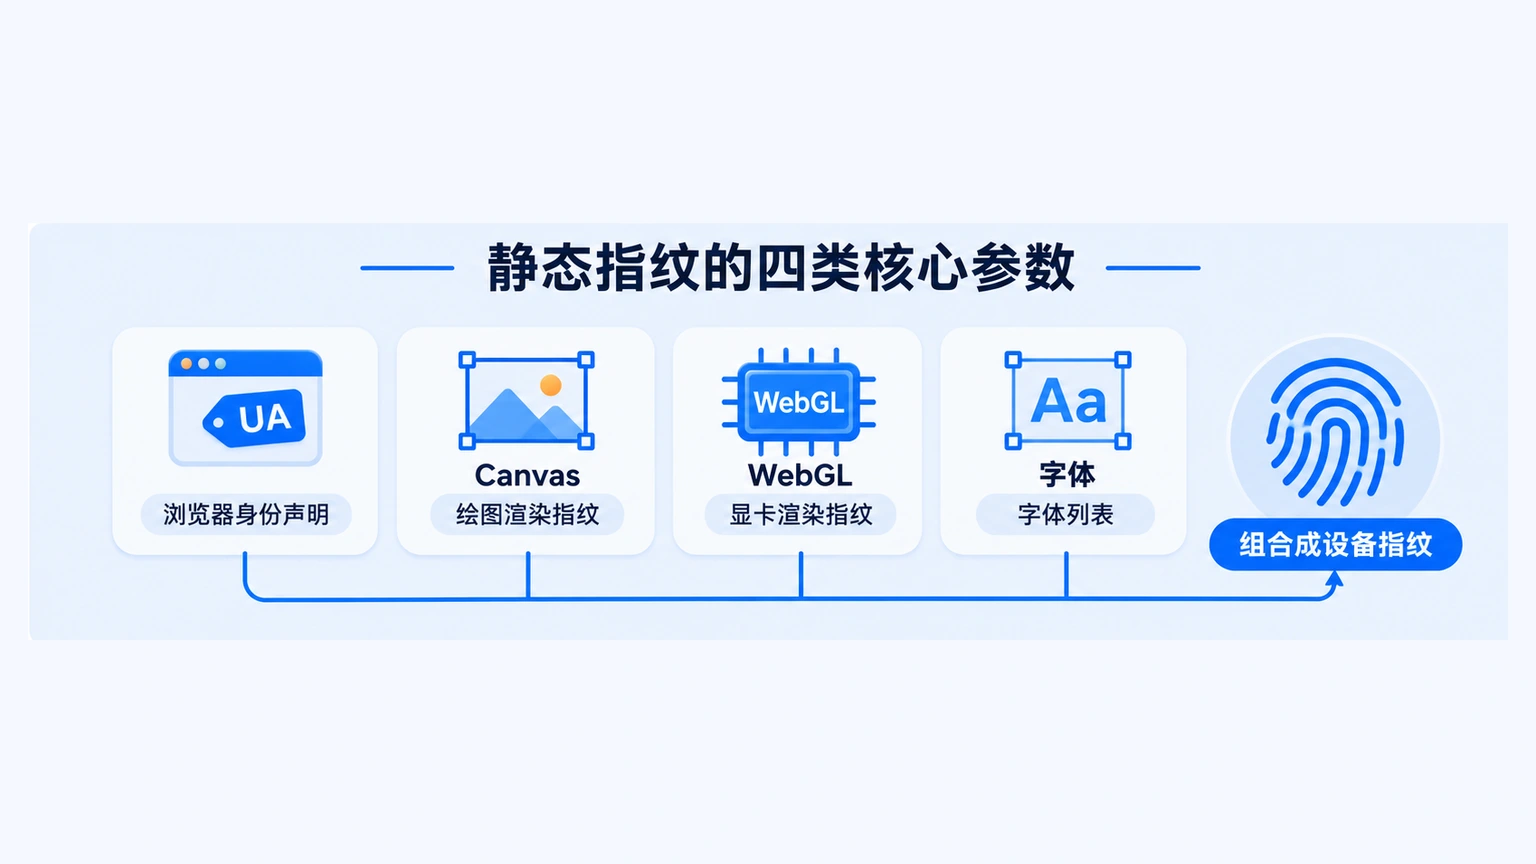
Para entender essa mudança, primeiro deixe claro o termo impressão digital de dispositivo. O que isso significa em bom português? É o conjunto de características de hardware e configuração que o próprio navegador declara: resolução de tela, modelo da placa de vídeo, lista de fontes, versão do sistema. O site lê tudo isso sem pedir permissão, e a combinação basta para diferenciar dispositivos, ou seja, serve de base para a identificação por fingerprint.
Nos últimos anos, o jogo no nível dos parâmetros foi mudando de lado. A detecção antiga lembrava a inspeção de segurança de aeroporto: parâmetro fora da faixa normal, marca e bloqueio. Com a popularização dos navegadores antídetect, o custo de alterar parâmetros caiu para perto de zero, e quem detecta trocou de estratégia. Na análise sobre machine learning em antifraude, a Spoofbrowser divide essa evolução em três fases: no começo, filtros por regras; depois, modelos híbridos com pesos para vários sinais; hoje, os modelos principais aprendem diretamente, em volumes gigantescos de dados de usuários reais, como é a pessoa normal.
Resultado: mudar parâmetros ficou cada vez mais fácil, reconhecer parâmetros alterados ficou cada vez mais difícil, e quem detecta partiu para onde os parâmetros não alcançam: primeiro desceu para a camada de protocolos, depois subiu para a camada de comportamento.
O que é fingerprint TLS?
Ao abrir um site, navegador e servidor precisam primeiro concluir um aperto de mão criptografado e combinar quais algoritmos usarão na conversa. A lista de algoritmos no pacote do handshake, a ordem das extensões e os valores dos parâmetros, juntos, lembram o sotaque de uma pessoa: o conteúdo da fala dá para decorar antes, mas o sotaque não se troca na hora. Condensando essa combinação em um código curto, você tem o fingerprint TLS, o jeitinho de falar que o navegador denuncia antes mesmo do primeiro pedido.
Do JA3 ao JA4: por que o código antigo foi aposentado
Depois que o Chrome acrescentou randomização em parte dos parâmetros do handshake, o antigo código JA3 ficou instável. A versão atualizada JA4 retirou a parte aleatória, a identificação voltou a ser estável e já foi adotada por fornecedores de infraestrutura como a Cloudflare.
Duas novas fontes de sinal para ficar de olho em 2027
A primeira: a ordem dos frames SETTINGS no HTTP/2. Ao abrir a conexão, cada navegador envia frames de configuração em uma ordem própria, então mais um sotaque ficou registrado.
A segunda: o fingerprint TLS pós-quântico. Para se defender da computação quântica, os navegadores começaram a ativar novos algoritmos de troca de chaves, e a combinação de parâmetros desses algoritmos virou, naturalmente, nova fonte de fingerprint. No panorama da pilha de fingerprints para 2026, a Proxies.sx inclui esse item entre os novos membros da pilha de sinais de seis camadas.
Dá para falsificar o fingerprint TLS? No mecanismo, qualquer biblioteca ou patch que mexa nos parâmetros do handshake deixa uma nova inconsistência em outra camada: a versão do navegador jura que é determinado cliente, mas as características do handshake dizem outra coisa. E essa discrepância cai exatamente na contradição entre camadas que o antifraude caça.
O que é fingerprint comportamental?
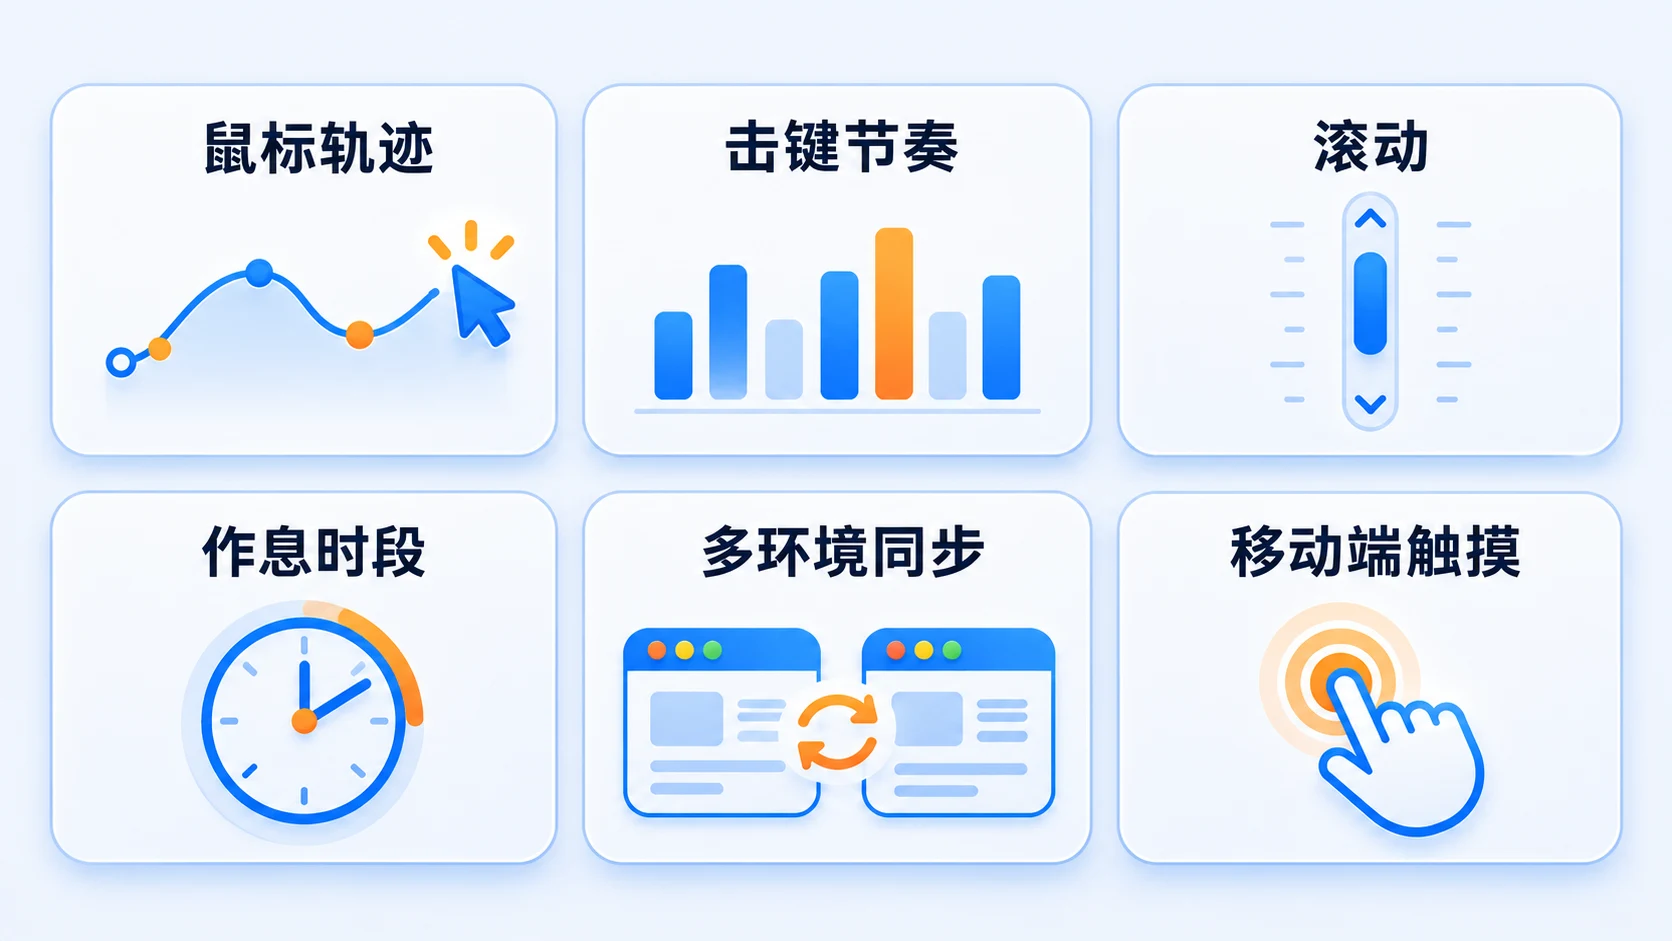
O fingerprint comportamental é o conjunto das características das suas ações na página: como o mouse se move, como o teclado é digitado, como a página rola, quanto tempo você fica em cada elemento. O fingerprint de parâmetros responde a quem este dispositivo declara ser; o comportamental responde a como é a pessoa que opera o dispositivo. O primeiro se configura; o segundo não tem ajuste, só se forma com o acúmulo de uso real, dia após dia.
1. Trajetória do mouse
O movimento do mouse humano traz curvas, aceleração e tremores leves, enquanto a trajetória desenhada por script costuma sair reta demais e com velocidade suspeitamente uniforme. Um dos critérios de avaliação é justamente se o movimento obedece às leis da motricidade humana: quanto mais longe e menor o alvo, mais devagar a mão chega lá, e operações reais não escapam dessa regra.
2. Dinâmica de digitação
O tempo em que cada tecla fica pressionada e o intervalo entre um toque e outro variam de pessoa para pessoa e se mantêm estáveis no longo prazo. Ao antifraude não interessa o que você digita, só interessa se o ritmo parece humano e se bate com o histórico dessa conta.
3. Rolagem, permanência e toque no mobile
Além do desktop, velocidade de rolagem, tempo de permanência e, no mobile, pressão do toque e sinais de sensores também entram como material comum da detecção comportamental. A lista de características comportamentais avaliadas fica mais ou menos assim:
- forma, velocidade e microtremores da trajetória do mouse
- ritmo de digitação: distribuição de tempo de pressão e intervalos entre teclas
- velocidade de rolagem e distribuição das pausas
- horários de atividade e curva de rotina
- grau de sincronia das ações entre ambientes
- pressão de toque e sinais de sensores no mobile
Como o antifraude pontua? Veja os sinais de todas as camadas juntas
Os sinais comportamentais não entram na conta sozinhos. Em 2026, a prática dominante é colocar quatro grupos de sinais (dispositivo, rede, parâmetros e comportamento) no mesmo modelo de pontuação. As características comportamentais são apenas uma das entradas, e concluir olhando só para ela distorce o resultado. A estimativa reversa da Spoofbrowser sobre dois produtos comerciais típicos de antifraude mostra pesos aproximados (os números são estimativas para entender a estrutura, não referência exata):
| Grupo de sinais | Peso estimado | O que avalia |
|---|---|---|
| Alinhamento de IP e localidade declarada | cerca de 20% | se a região do proxy combina com fuso horário, idioma e endereço de cobrança |
| Características de rede | cerca de 18% | se os fingerprints TLS e HTTP/2 batem com o que o navegador declara |
| Parâmetros do navegador | cerca de 15% | se Canvas, WebGL, fontes e demais são coerentes entre si |
| Características comportamentais | cerca de 15% | se mouse, teclado e rolagem seguem padrões humanos |
| Consistência entre sinais | cerca de 12% | se as camadas se corroboram mutuamente |
| Demais sinais | cerca de 20% | reputação histórica, idade da conta, características de conteúdo e outros |
O ponto da tabela não são os números, e sim a estrutura: nota máxima em uma camada sozinha não compensa contradições entre camadas. O UA declara Windows, o handshake TLS revela outro tipo de cliente e o ritmo das ações é uniforme feito metrônomo; os pontos descontados se concentram nas contradições mútuas. Isso também responde à pergunta frequente: qual sinal de detecção pesa mais hoje? A resposta é a consistência entre camadas, e não nenhum parâmetro isolado.
A resposta do sistema também mudou. TrueSight e TR7, na análise sobre bot management, apontam para a mesma tendência: o motor de pontuação saiu do bloqueio único para o desafio dinâmico, em que risco baixo passa direto, risco médio leva captcha ou limitação de velocidade sob observação, e só o risco alto leva ao banimento. Isso significa que muito bloqueio acontece na faixa média de risco: a conta não morreu, mas cada desafio consome o seu tempo.
O que operadores de múltiplas contas devem observar em 2027?
Traduzindo a tendência para a operação, restam três pontos:
- Deixe as ações-chave para pessoas: login, alteração de dados e operações financeiras são feitas por humanos; os scripts ficam só com consultas de baixo risco.
- Evite sincronia mecânica: vários ambientes não devem executar o mesmo roteiro de ações na mesma janela de tempo; desencontre horários e ritmos.
- Cultive histórico dos ambientes novos: após o registro, acumule rastros de uso normal antes de partir para operações de alto valor.
O navegador antídetect resolve a camada de dispositivo e de dados: cada ambiente tem parâmetros próprios, o fingerprint se mantém estável ao longo do tempo, e cookies e sessões não se misturam. A plataforma de gestão de ambientes multiconta da MostMate transforma esse isolamento no estado padrão ao criar um ambiente novo. Mas a camada de comportamento não tem configuração: ela nasce da forma como você usa e só se sustenta com disciplina operacional. A divisão fica clara: a ferramenta cuida do piso (os ambientes não se contaminam) e a operação cuida do teto (o comportamento não aponta para operação em lote).
Atrás da busca por navegador antídetect detectado, na maioria das vezes, não está uma falha da ferramenta, e sim um escorregão na camada comportamental, com a culpa lançada sobre a ferramenta. Separar camada de dispositivo de camada de comportamento deixa a atribuição de causa correta e as medidas certeiras.
Como usuário comum, como reduzir o rastreamento por fingerprint?
Até aqui, a conversa foi do ponto de vista do operador; agora respondemos do lado da privacidade: o que um usuário comum que não quer ser rastreado pode fazer. O princípio do rastreamento por fingerprint impede desligá-lo diretamente: o site lê as características sem precisar armazenar nada no seu dispositivo, então não há o que apagar. O que dá para fazer é reduzir o quanto você é reconhecível:
- Usuários do Firefox podem ativar a opção privacy.resistFingerprinting (digite about:config na barra de endereços e procure por ela), e o navegador passará a mostrar aos sites um conjunto quase igual de parâmetros.
- Para cenários com exigência alta de anonimato, use o navegador Tor, que padroniza as características do navegador de todos os usuários num mesmo conjunto.
- Reduza extensões e restrinja permissões para encolher o leque de características que os sites podem ler.
Atenção: essas medidas servem à privacidade individual, objetivo diferente da gestão de múltiplas contas. A primeira busca desaparecer na multidão; a segunda busca ambientes independentes e estáveis, e misturar as duas é perder nos dois fronts.
Conclusão
Uma forma de entender: os parâmetros estáticos são o ingresso de entrada, e o comportamento é a entrevista. O ingresso dá para comprar e configurar; a entrevista, você faz sozinho. É exatamente essa a relação real entre antifraude e operadores em 2027.
Quem roda negócio de múltiplas contas e se depara de novo com o caso de parâmetros corretos e acesso bloqueado deve primeiro rodar os sites de teste para confirmar que a camada de dispositivo está bem, depois checar com honestidade a camada de comportamento: os intervalos entre ações são regulares demais? Os ambientes estão sincronizados demais? O ambiente novo já parte direto para operações de alto valor? Quando a ferramenta cumpriu bem o isolamento de ambientes, os pontos restantes se ganham um a um, com disciplina operacional diária.
Perguntas frequentes
Trajetória do mouse e digitação também podem ser detectadas?
Sim. Os scripts da página podem registrar a forma e as variações de velocidade da trajetória do mouse, além da distribuição de tempos de pressionar e soltar as teclas. Os padrões de movimento de cada pessoa são estáveis no longo prazo, e é neles que o antifraude se apoia para separar humanos de automação e distinguir operadores diferentes.
Por que o fingerprint comportamental está cada vez mais importante?
Com a popularização dos navegadores antídetect, o custo de disfarçar parâmetros estáticos caiu perto de zero, e quem detecta deslocou o peso para as camadas de comportamento e protocolo, fora do alcance dos parâmetros. Modelos de machine learning também precisam de dados comportamentais para desenhar a fronteira do que é normal.
Por que fui bloqueado mesmo com IP limpo?
O proxy muda só a origem da conexão na camada de rede e não controla ritmo de operação, sincronia entre ambientes nem trajetória de crescimento da conta. O peso das características comportamentais e da consistência entre camadas no modelo de pontuação já supera o peso isolado da qualidade do IP.
Qual sinal de detecção pesa mais hoje?
A consistência entre camadas. Cada sinal isolado dá para falsificar em parte, mas fazer dispositivo, rede, parâmetros e comportamento se corroborarem é bem difícil, e as contradições são exatamente onde o antifraude desconta pontos.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe