Fingerprinting en 2027: de los parámetros estáticos a la huella conductual
El mes pasado, un amigo que vende en tiendas internacionales me pidió ayuda para revisar sus cuentas: tenía los proxies residenciales limpios, Canvas, WebGL y el user agent pasaban todas las pruebas en los sitios de detección, y la ubicación de la IP coincidía con la zona horaria al detalle. Aun así, al tercer día la cuenta quedó con el acceso restringido. Si a nivel de parámetros no hay nada que corregir, la causa del bloqueo hay que buscarla en una capa más profunda.
Casos así se repiten cada vez más en el último año, porque el antifraude está moviendo el centro de su decisión: ya no mira solo "lo que declaras", sino "cómo te mueves". Aislar dispositivo y datos es algo que puedes delegar en un navegador antidetección con aislamiento de entornos, pero lo que pasa en la capa de conducta primero hay que entenderlo para poder responder. En este artículo te explico por qué los parámetros estáticos dejaron de bastar y qué es exactamente esa "huella conductual" que tomó su lugar.
¿Por qué me bloquean si tengo IP limpia y los parámetros están perfectos?
Volviendo al caso de mi amigo, conviene separar los puntos donde se destapó. Técnicamente su entorno pasaba todas las pruebas; el problema real estaba en tres cosas: parte de sus acciones las ejecutaba un script con temporizador, y los intervalos entre operaciones eran casi idénticos; tenía abiertas seis ventanas de entorno a la vez, y varias cuentas hacían secuencias de movimientos muy parecidas dentro del mismo minuto; además, entre el registro de la cuenta y su entrada al panel de anuncios pasaron apenas dos horas, casi sin historial de uso.
Ninguna de esas tres cosas es un "parámetro". El sistema antifraude las clasifica como señales de conducta: el ritmo de tus operaciones, qué tan sincronizados están varios entornos y la trayectoria de crecimiento de la cuenta. Thunderproxy, en su análisis de marcos de detección de bots de 2026, agrupa las señales en dispositivo, red, conducta y consistencia entre capas, y el peso del grupo de conducta no deja de subir. El aislamiento de dispositivo y de datos puedes dejarlo en manos de la solución de aislamiento de entornos de MostMate; la conducta, en cambio, sucede fuera del aislamiento.
Por eso, entre quienes investigan cómo se detecta la huella del navegador, una pregunta se repite mucho: con proxy residencial o móvil limpio, ¿por qué siguen bloqueando? La respuesta está en el límite de lo que un proxy puede hacer: solo cambia el origen de la conexión a nivel de red; no controla cómo mueves el mouse, si tu ritmo de tecleo es demasiado uniforme o si varios entornos hacen lo mismo en el mismo segundo. El proxy oculta "desde dónde te conectas", no "qué haces después de conectarte". Y la detección de huella conductual, hoy dominante, apunta justo a esa segunda parte.
¿Por qué cambiar parámetros funciona cada vez menos?
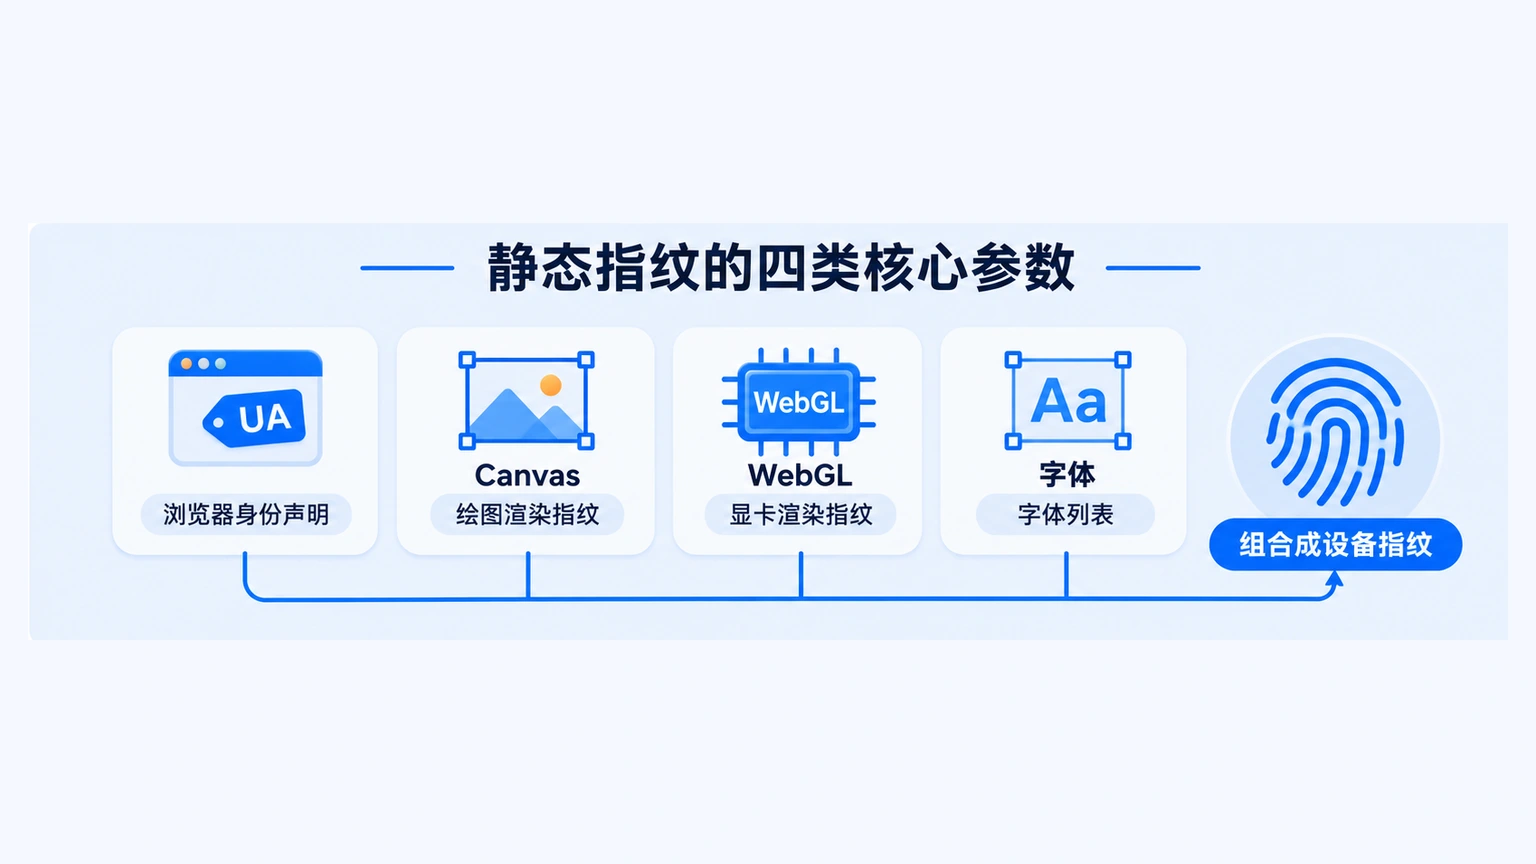
Para entender este cambio, primero pongamos claro qué es la "huella del dispositivo". En palabras simples: es el conjunto de características de hardware y configuración que el navegador declara por sí solo: resolución de pantalla, modelo de tarjeta gráfica, lista de fuentes y versión del sistema. El sitio web las lee sin pedirte permiso, y la combinación alcanza para hacer reconocimiento de huella de dispositivo y distinguir un equipo de otro.
En los últimos años, la pelea a nivel de parámetros fue de ataques y contraataques. La detección de aquella época se parecía al filtro de seguridad de un aeropuerto: si un parámetro salía del rango normal, marcaban y bloqueaban. Cuando los navegadores antidetección se hicieron populares, modificar parámetros pasó a costar casi nada, y los detectores cambiaron de estrategia. Spoofbrowser, en su análisis del antifraude con machine learning, divide esa evolución en tres etapas: primero reglas de filtrado, después modelos híbridos que ponderaban varias señales, y hoy el modelo dominante aprende directamente de cantidades enormes de datos reales cómo se ve una persona normal.
Resultado: modificar parámetros es cada vez más fácil, pero distinguir los parámetros modificados se vuelve cada vez más difícil, y los detectores decidieron ir adonde los parámetros no llegan: primero bajaron a la capa de protocolo y después subieron a la capa de conducta.
¿Qué es la huella TLS?
Al abrir un sitio web, el navegador y el servidor hacen primero un saludo cifrado para acordar con qué algoritmos van a comunicarse. La lista de algoritmos, el orden de las extensiones y los valores de cada parámetro dentro de ese saludo forman algo parecido al acento de una persona: el discurso se puede memorizar de antemano, pero el acento es muy difícil de cambiar sobre la marcha. Ese conjunto convertido en un código corto es la huella TLS; dicho de otro modo, es el "acento" que tu navegador delata justo en el momento de conectarse.
De JA3 a JA4: por qué jubilaron el código viejo
Cuando Chrome empezó a aleatorizar parte de los parámetros del saludo, el antiguo código JA3 se volvió inestable. La versión mejorada, la huella JA4, descarta las partes aleatorias, vuelve a dar resultados estables y ya la adoptaron proveedores de infraestructura como Cloudflare.
Dos nuevas fuentes de señales que valen la pena vigilar en 2027
La primera es el orden de los marcos SETTINGS en HTTP/2. Al establecer la conexión, cada navegador envía marcos de configuración con un orden propio, distinto al de los demás; otra "capa de acento" quedó registrada.
La segunda es la huella TLS poscuántica. Para resistir la computación cuántica, los navegadores empiezan a usar nuevos algoritmos de intercambio de llaves, y la combinación de parámetros de esos algoritmos se convierte, por añadidura, en una nueva fuente de huella. Proxies.sx la señala en su revisión del stack de fingerprinting 2026 como integrante nuevo del stack de señales de seis capas.
¿Se puede falsificar la huella TLS? A nivel de mecanismo, cualquier librería o parche que altere los parámetros del saludo deja una nueva inconsistencia en otra capa: la versión del navegador dice ser un cliente, pero las características del saludo no coinciden, y cae justo en la "contradicción entre capas" que el antifraude vigila de cerca.
¿Qué es la huella conductual?
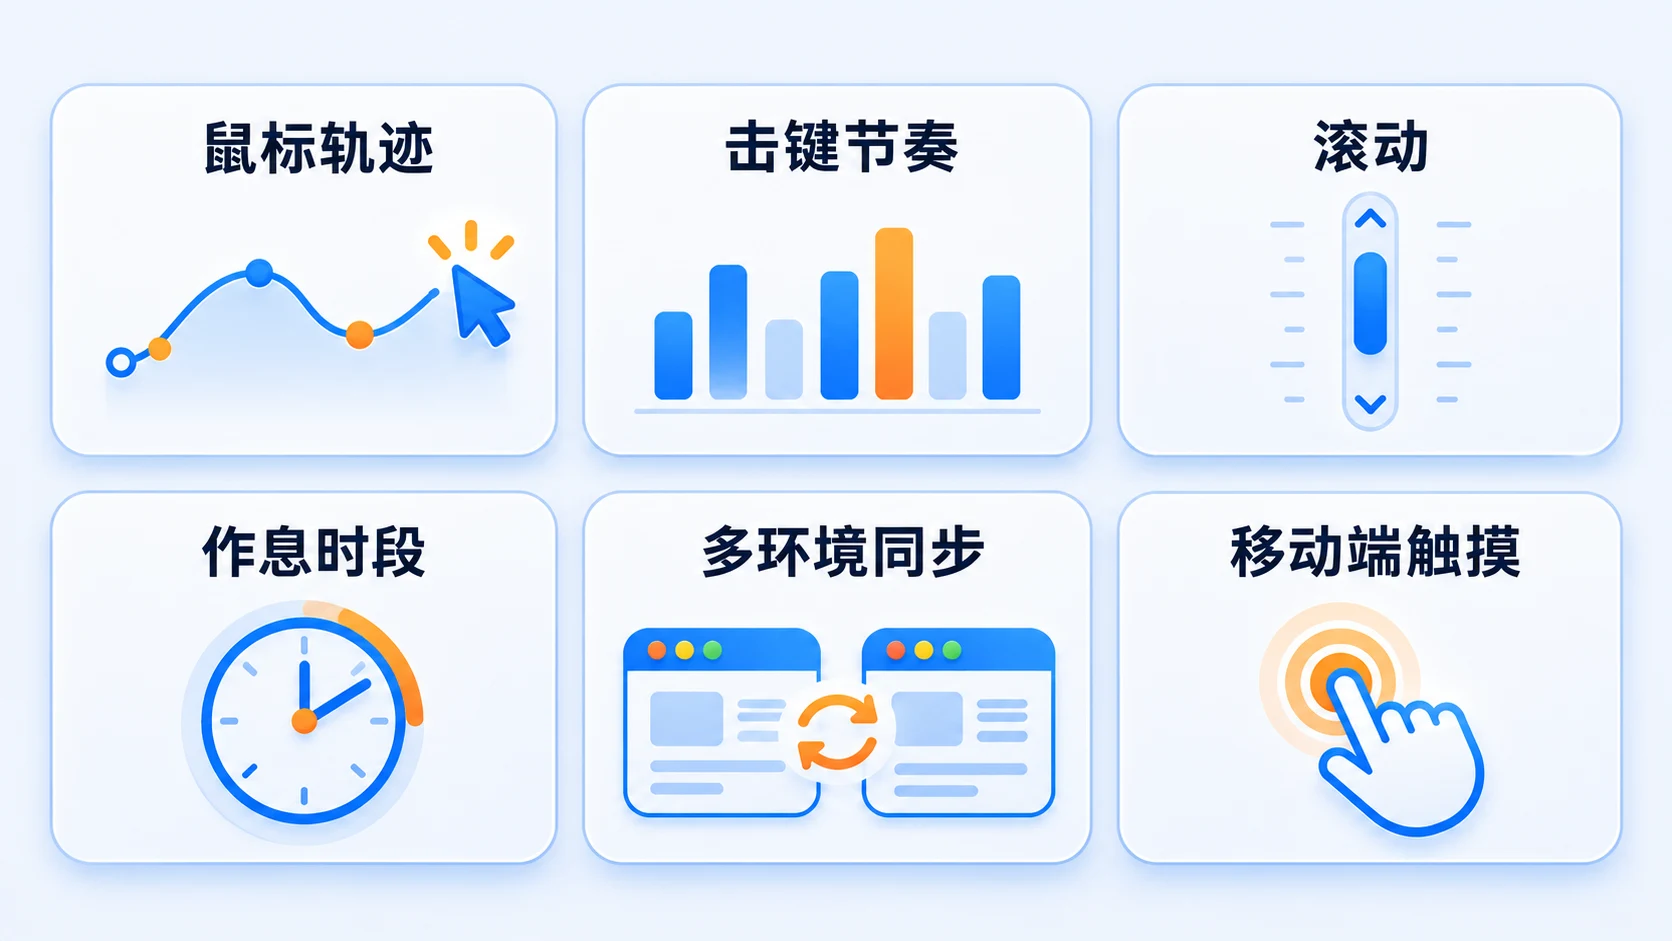
La huella conductual es el conjunto de rasgos que dejas al usar una página: cómo mueves el mouse, cómo tecleas, cómo haces scroll, cuánto tiempo te detienes en cada elemento. La huella de parámetros responde a "quién dice ser este dispositivo"; la conductual responde a "cómo se mueve la persona sentada frente a él". La primera se puede configurar; la segunda no tiene casilla donde escribirse: solo se forma con el uso real, acumulado día tras día.
1. Trayectoria del mouse
El movimiento del mouse de una persona trae curvas, aceleraciones y microtemblores; la trayectoria que dibuja un script suele salir demasiado recta y con una velocidad uniforme que desentona. Uno de los criterios del antifraude es si el movimiento obedece las leyes del cuerpo humano: cuanto más lejos y más pequeño el objetivo, más lento llega la mano. Ninguna operación real escapa a esa regla.
2. Dinámica de tecleo
Cuánto dura la pulsación de una tecla y cuánto pasa entre una tecla y la siguiente varían de persona a persona y se mantienen estables en el tiempo. Al antifraude no le importa qué escribes, sino si el ritmo parece de una persona real y si coincide con el comportamiento pasado de esa cuenta.
3. Scroll, permanencia y toque en el móvil
Fuera del escritorio, la velocidad de scroll, el tiempo de permanencia, y en móviles la presión del toque y las señales de los sensores también son material habitual para la detección de huella conductual. La lista de rasgos de conducta que revisa el antifraude es más o menos esta:
- La forma, la velocidad y los microtemblores de la trayectoria del mouse
- El ritmo de tecleo: cómo se reparten las duraciones de pulsación y los intervalos entre teclas
- La velocidad de scroll y la distribución de las pausas
- Los horarios de actividad y la curva de rutina diaria
- El grado de sincronización entre varios entornos
- La presión del toque y las señales de sensores en el móvil
¿Cómo se calcula el puntaje? Todas las capas de señales en un mismo modelo
Las señales de conducta no se usan solas. En 2026 la práctica dominante es meter dispositivo, red, parámetros y conducta en un mismo modelo de puntaje y calcularlos juntos: la conducta es una entrada más del modelo, y juzgar solo por ella distorsiona el resultado. Según la estimación inversa de Spoofbrowser sobre dos productos comerciales de antifraude muy usados, los pesos aproximados son estos (son estimaciones para entender la estructura, no cifras exactas):
| Grupo de señales | Peso estimado | Qué evalúa |
|---|---|---|
| Alineación entre IP y región declarada | cerca del 20% | Si la ubicación del proxy coincide con zona horaria, idioma y dirección de facturación |
| Características de red | cerca del 18% | Si las huellas TLS y HTTP/2 coinciden con lo que declara el navegador |
| Parámetros del navegador | cerca del 15% | Si Canvas, WebGL, fuentes y demás son coherentes entre sí |
| Rasgos de conducta | cerca del 15% | Si mouse, teclado y scroll siguen patrones humanos |
| Consistencia entre señales | cerca del 12% | Si las capas se confirman unas a otras |
| Resto de señales | cerca del 20% | Reputación histórica, edad de la cuenta, características del contenido, etc. |
La tabla no importa por los números exactos, sino por la estructura: un puntaje perfecto en una sola capa no compensa una contradicción entre capas. El user agent declara un equipo con Windows, el saludo TLS muestra las características de otro tipo de cliente y el ritmo de movimiento es uniforme como un metrónomo: los puntos se pierden justo en la contradicción. Esto responde también a la pregunta que siempre aparece: ¿cuál es hoy la señal de detección con más peso? La consistencia entre capas, no ningún parámetro por sí solo.
La forma de responder también está cambiando. TrueSight y TR7, en su análisis de gestión de bots, apuntan a la misma tendencia: el motor de puntaje pasó del bloqueo inmediato a los "desafíos dinámicos": riesgo bajo, paso directo; riesgo medio, un captcha o una limitación de velocidad para observar; riesgo alto, bloqueo. Esto significa que muchos "bloqueos" ocurren en la franja de riesgo medio: la cuenta no murió, pero cada desafío te está cobrando tiempo.
¿Qué deben cuidar en 2027 quienes manejan varias cuentas?
Bajando la tendencia al día a día, se puede resumir en tres puntos:
- Las acciones clave, en manos de una persona real: inicios de sesión, cambios de perfil y operaciones con dinero los hace un humano; los scripts se quedan solo con consultas de bajo riesgo.
- Evita la sincronización mecánica: que varios entornos no ejecuten la misma secuencia de acciones en la misma ventana de tiempo; desfasa horarios y ritmos.
- Dale historial a los entornos nuevos: después de registrar una cuenta, acumula rastros de uso antes de entrar en operaciones de alto valor.
El navegador con aislamiento de entornos resuelve la capa de dispositivo y datos: parámetros independientes por entorno, huella estable que se mantiene en el tiempo y cookies y sesiones que no se mezclan; la plataforma de gestión de entornos multucuenta de MostMate convierte todo eso en el estado predeterminado al crear un entorno. La capa de conducta, en cambio, no tiene interruptor que configurar: depende de cómo usas las cuentas y solo se sostiene con disciplina de operación. La división del trabajo queda clara: la herramienta cuida el piso (que los entornos no se contaminen entre sí) y la operación alcanza el techo (que la conducta no delate producción en lote).
Detrás de la búsqueda "me detectaron el navegador antidetección" casi siempre hay una mala atribución: la conducta destapó el problema y la factura se le pasó a la herramienta. Cuando separas la capa de dispositivo de la capa de conducta, la causa se identifica bien y la respuesta llega a tiempo.
¿Qué puede hacer un usuario común para que lo rastreen menos por huella digital?
Todo lo anterior mira el problema desde el operador; en esta sección cambiamos de bando para responder la pregunta de privacidad: qué puede hacer un usuario que no quiere ser rastreado. Por cómo funciona el rastreo por huella del navegador, no existe un botón para apagarlo: el sitio lee tus características sin guardar nada, así que no hay nada que puedas borrar; lo que sí puedes hacer es bajar tu nivel de identificación:
- Si usas Firefox, activa la opción privacy.resistFingerprinting (escribela en la barra de direcciones dentro de about:config y búscala); el navegador mostrará a todos los sitios un conjunto de parámetros prácticamente igual para todos.
- Para casos donde necesitas anonimato fuerte, usa el navegador Tor, que estandariza las características de todos sus usuarios en un mismo perfil.
- Reduce las extensiones del navegador y ajusta los permisos para achicar la superficie de características que los sitios pueden leer.
Ojo con un detalle: estas medidas apuntan a la privacidad personal y persiguen un objetivo distinto del de operar varias cuentas. La primera busca pasar desapercibido entre la multitud; la segunda, que cada entorno sea independiente y estable. Mezclarlas sale caro por los dos lados.
Conclusión
Piénsalo así: los parámetros estáticos son el boleto de entrada y la conducta es la entrevista. El boleto se compra y se arma; la entrevista te la toca dar tú. Esa es, en 2027, la relación real entre el antifraude y quien opera cuentas.
Si estás montando un negocio con varias cuentas, la próxima vez que te topes con "parámetros perfectos y aun así me bloquearon", corre primero las pruebas en un sitio de detección para confirmar que la capa de dispositivo está limpia y después revisa con honestidad la capa de conducta: si los intervalos entre acciones son demasiado regulares, si varios entornos se mueven demasiado sincronizados, si el entorno nuevo se lanzó directo a operaciones de alto valor. Cuando la herramienta deja el aislamiento bien hecho, el resto del puntaje se gana punto a punto con la disciplina de cada día.
Preguntas frecuentes
¿También se puede detectar el movimiento del mouse y el tecleo?
Sí. El script de una página puede registrar la forma y las variaciones de velocidad de la trayectoria del mouse, además de cuánto dura cada pulsación y cuánto pasa entre teclas. Los patrones de movimiento de cada persona se mantienen estables en el largo plazo, y ese es uno de los insumos para separar personas reales de automatizaciones y distinguir a distintos operadores.
¿Por qué la huella conductual pesa cada vez más?
Después de que los navegadores antidetección se popularizaron, falsificar parámetros estáticos pasó a costar casi nada, y los detectores movieron peso hacia la capa de conducta y la de protocolo, adonde los parámetros no llegan. Además, los modelos de machine learning necesitan datos de conducta para trazar el límite de lo que cuenta como "normal".
¿Por qué me bloquean si uso una IP limpia?
El proxy solo cambia el origen de la conexión a nivel de red; no controla el ritmo de tus operaciones, la sincronización entre entornos ni la trayectoria de crecimiento de la cuenta, que son señales de conducta. El peso de la conducta y de la consistencia entre capas en el modelo de puntaje ya supera al de la calidad de la IP por sí sola.
¿Cuál es hoy la señal de detección con más peso?
La consistencia entre capas. Cualquier señal por separado se puede falsificar en parte, pero hacer que dispositivo, red, parámetros y conducta se confirmen mutuamente cuesta mucho, y las contradicciones son justo donde el antifraude descuenta puntos.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo