ប៉ារ៉ាម៉ែត្រត្រឹមត្រូវទាំងអស់ ហេតុអ្វីក៏នូវតែត្រូវទប់ស្កាត់? មើលទំនោរគ្រប់គ្រងហានិភ័យឆ្នាំ ២០២៧ ពីដានម្រាមដៃស្ថិតិទៅឥរិយាបថ
កាលពីខែមុន មិត្តភក្តីម្នាក់ដែលធ្វើជំនួញហាងឆ្លងកាត់បានមករកខ្ញុំដើម្បីពិនិត្យគណនីរបស់គាត់ឡើងវិញ៖ ផ្លូវកណ្ដាល (proxy) ប្រភេទ residential ស្ថិតិត្រូវបានដំឡើងរួចរាល់ហើយ Canvas WebGL និង UA បង្ហាញផ្លូវបៃតងទាំងអស់នៅលើគេហទំព័រផ្ទៀងផ្ទាត់ ទីតាំង IP និងពេលវេលាស្របគ្នាយ៉ាងត្រឹមត្រូវ ប៉ុន្តែគណនីដំណើរការបានដល់ថ្ងៃទីបី ក៏នូវតែត្រូវដាក់កម្រិតការចូល។ នៅកម្រិតប៉ារ៉ាម៉ែត្រ រកគ្មានចំណុចខ្វះខាតណាមួយឡើយ ដូច្នេះមូលហេតុនៃការទប់ស្កាត់ ត្រូវតែស្វែងរកពីជម្រៅជាន់ក្រោមទៀត។
ករណីប្រភេទនេះកាន់តែច្រើនឡើងៗក្នុងរយៈពេលមួយឆ្នាំចុងក្រោយនេះ ព្រោះផ្ចង់នៃការវិនិច្ឆ័យរបស់ការគ្រប់គ្រងហានិភ័យ កំពុងផ្លាស់ប្តូរពី «អ្នកប្រកាសអ្វី» ទៅ «អ្នកធ្វើដូចម្តេច»។ ការបំបែកខ្លួននៅកម្រិតឧបករណ៍និងទិន្នន័យ អាចប្រគល់ឱ្យ កម្មវិធីរុករកដានម្រាមដៃបំបែកបរិវេណ ដោះស្រាយ ប៉ុន្តែការផ្លាស់ប្តូរនៅកម្រិតឥរិយាបថ ត្រូវយល់ដឹងជាមុនសិន ទើបនិយាយពីការឆ្លើយតបបាន។ អត្ថបទនេះនឹងពន្យល់ឱ្យអ្នកយល់លម្អិតថា ហេតុអ្វីប៉ារ៉ាម៉ែត្រស្ថិតិបរាជ័យ ហើយ «ដានម្រាមដៃឥរិយាបថ» ដែលចូលមកជំនួស គឺជាអ្វី។
ហេតុអ្វីផ្លាស់ IP ស្អាត ប៉ារ៉ាម៉ែត្រត្រឹមត្រូវទាំងអស់ គណនីនូវតែត្រូវទប់ស្កាត់?
ត្រឡប់ទៅករណីរបស់មិត្តភក្តីនៅដើមអត្ថបទវិញ មើលចំណុចបង្ហាញខ្លួនទាំងនោះម្តងមួយមុខ។ បរិវេណរបស់គាត់ឆ្លងកាត់ការផ្ទៀងផ្ទាត់បច្ចេកទេសទាំងអស់ ហើយបញ្ហាពិតប្រាកដស្ថិតនៅរឿងបី៖ សកម្មភាពខ្លះរបស់គាត់ដំណើរការដោយស្វ័យប្រវត្តិកម្ម (script) តាមពេលកំណត់ ហើយចន្លោះរវាងសកម្មភាពនីមួយៗស្ទើរតែមានរយៈពេលដូចគ្នា។ គាត់បើកបង្អួចបរិវេណចំនួនប្រាំមួយក្នុងពេលដំណាលគ្នា ហើយក្នុងមិនត៍តែមួយ គណនីខ្លះធ្វើសកម្មភាពជាប់គ្នាស្រដៀងគ្នាខ្លាំង។ ចាប់ពីការចុះឈ្មោះរហូតដល់ការចូលទៅផ្ទាំងគ្រប់គ្រងការផ្សាយពិជគណិត មានរយៈពេលត្រឹមតែពីរម៉ោងប៉ុណ្ណោះ ស្ទើរតែគ្មានប្រវត្តិប្រើប្រាស់។
ក្នុងចំណោមរឿងទាំងបីនេះ គ្មានរឿងណាមួយស្ថិតក្នុងលក្ខណៈ «ប៉ារ៉ាម៉ែត្រ» ឡើយ។ ប្រព័ន្ធគ្រប់គ្រងហានិភ័យដាក់ពួកវាទៅជាសញ្ញាឥរិយាបថ៖ ចង្វាក់នៃសកម្មភាព កម្រិតនៃការធ្វើសមស្របគ្នារវាងបរិវេណច្រើន និងគំនូរជីវិតនៃការលូតលាស់របស់គណនី។ ក្នុងការវិភាគក្របខ័ណ្ឌការផ្ទៀងផ្ទាត់ម៉ាស៊ីនរុករកឆ្នាំ ២០២៦ របស់ Thunderproxy បានបែងចែកសញ្ញាទាំងអស់ជាក្រុម ឧបករណ៍ បណ្ដាញ ឥរិយាបថ និងភាពស្របគ្នាឆ្លងជាន់ (cross-layer consistency) ហើយទម្ងន់នៃក្រុមឥរិយាបថកំពុងឡើងខ្ពស់ជាបន្តបន្ទាប់។ ការបំបែកខ្លួននៃក្រុមឧបករណ៍និងទិន្នន័យ អាចប្រគល់ឱ្យ ដំណោះស្រាយបំបែកបរិវេណរបស់ MostMate ប៉ុន្តែក្រុមឥរិយាបថវិញ កើតឡើងនៅខាងក្រៅបំបែកខ្លួន។
ដូច្នេះ ក្នុងការពិភាក្សាអំពី «ការផ្ទៀងផ្ទាត់ដានម្រាមដៃកម្មវិធីរុករកត្រូវបានកំណត់អត្តសញ្ញាណ» មានសំណួរញឹកញាប់មួយ៖ ប្រើផ្លូវកណ្ដាល residential ឬ mobile ស្អាតរួចហើយ ហេតុអ្វីក៏នូវតែត្រូវទប់ស្កាត់? ចម្លើយស្ថិតនៅក្នុងព្រំដែនសមត្ថភាពរបស់ផ្លូវកណ្ដាល។ ផ្លូវកណ្ដាលផ្លាស់ប្តូរតែប្រភពការតភ្ជាប់នៅជាន់បណ្ដាញប៉ុណ្ណោះ វាគ្រប់គ្រងមិនបានថាកណ្ដុររបស់អ្នកចលនាដូចម្តេច ភាពរលូននៃល្បឿនការចុចក្ដារចុចស្មើគ្នាដល់កម្រិតណា ឬថាបរិវេណច្រើនធ្វើរឿងដូចគ្នានៅវិនាទីដូចគ្នាឬអត់។ អ្វីដែលផ្លូវកណ្ដាលលាក់បាន គឺត្រឹម «អ្នកតភ្ជាប់ពីកន្លែងណា» លាក់មិនបាន «បន្ទាប់ពីតភ្ជាប់អ្នកធ្វើអ្វី»។ ហើយការផ្ទៀងផ្ទាត់ដានម្រាមដៃឥរិយាបថដែលជាប់លើកសព្វថ្ងៃ កំពុងតែលបមើលពាក្យចុងក្រោយនោះទេ។
ហេតុអ្វីការកែប៉ារ៉ាម៉ែត្រកាន់តែគ្មានប្រយោជន៍?
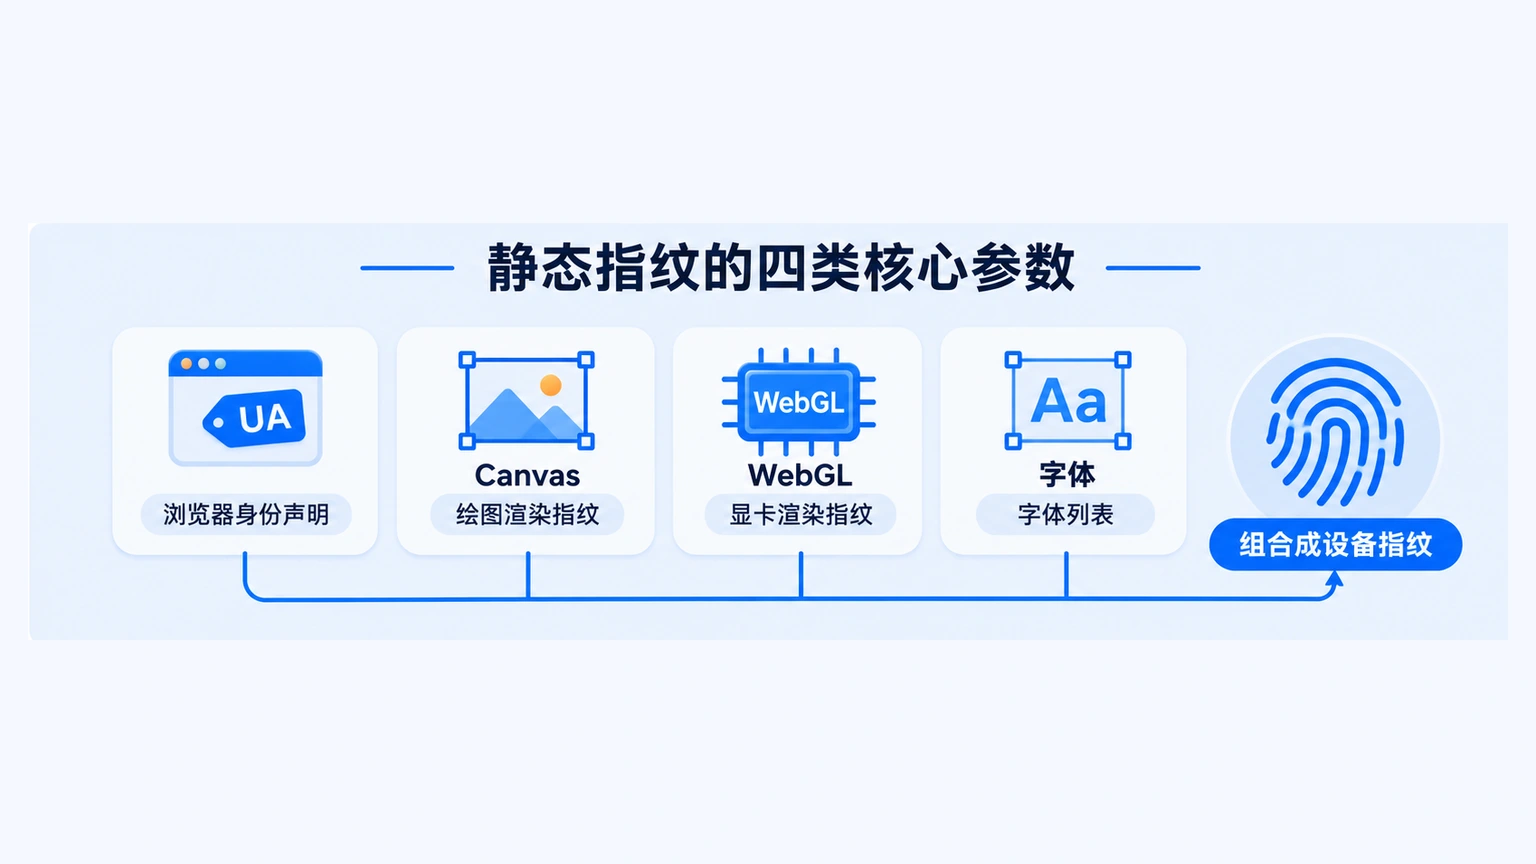
ដើម្បីយល់ពីការផ្លាស់ប្តូរនេះ តោះពន្យល់ពាក្យ «ដានម្រាមដៃឧបករណ៍» ជាមុនសិន។ ដានម្រាមដៃឧបករណ៍មានន័យដូចម្តេច? និយាយភាសាសាមញ្ញ៖ វាគឺជាក្រុមលក្ខណៈសម្បត្តិ hardware និងការកំណត់រចនាសម្ព័ន្ធដែលកម្មវិធីរុករកប្រកាសខ្លួនឯង — ទំហំអេក្រង់ ម៉ូដែលកាត់ក្រាហ្វិក បញ្ជីអក្សរ និងកំណែប្រព័ន្ធ។ គេហទំព័រអាចអានលក្ខណៈទាំងនេះបានដោយមិនចាំបាច់សុំការអនុញ្ញាត ហើយពេលដាក់រួមគ្នា វាមានគ្រប់គ្រាន់ដើម្បីជួយការកំណត់អត្តសញ្ញាណឧបករណ៍ បំបែកឧបករណ៍ផ្សេងៗពីគ្នាចេញ។
ក្នុងរយៈពេលប៉ុន្មានឆ្នាំចុងក្រោយនេះ ការប្រយុទ្ធគ្នានៅកម្រិតប៉ារ៉ាម៉ែត្រកើតឡើងជាបន្តបន្ទាប់។ ការផ្ទៀងផ្ទាត់ដំបូងដូចជាការពិនិត្យសុវត្ថិភាពនៅពេលជិះយន្តហោះ៖ បើប៉ារ៉ាម៉ែត្រចេញពីលំដាប់ធម្មតា កត់សម្គាល់ហើយទប់ស្កាត់ភ្លាម។ បន្ទាប់ពីកម្មវិធីរុករកដានម្រាមដៃរីករាលដាល តម្លៃនៃការកែប៉ារ៉ាម៉ែត្រធ្លាក់ដល់កម្រិតសូន្យ ដូច្នេះអ្នកផ្ទៀងផ្ទាត់បានផ្លាស់ប្តូរគំនិត។ ក្នុងការវិភាគរបស់ខ្លួនអំពីការគ្រប់គ្រងហានិភ័យតាមម៉ាស៊ីនសិក្សា (machine learning) ក្រុមហ៊ុន Spoofbrowser បានបែងចែកដំណើរវិវត្តន៍នេះជាបីដំណាក់៖ ដំបូងពឹងផ្អែកលើការក្រៀមក្រំតាមច្បាប់ (rule filtering) ក្រោយមកបញ្ចូលម៉ូដែលល្បាយដើម្បីផ្តល់ទម្ងន់ដល់សញ្ញាច្រើន ហើយសព្វថ្ងៃម៉ូដែលស្តង់ដារផ្ទាល់រៀនសូត្រពីទិន្នន័យអ្នកប្រើប្រាស់ពិតប្រាកដច្រើនសន្ធឹកថា «មនុស្សធម្មតាមានរូបរាងដូចម្តេច»។
ដូច្នេះ ពេលកែប៉ារ៉ាម៉ែត្រកាន់តែងាយ ការកំណត់អត្តសញ្ញាណ «ប៉ារ៉ាម៉ែត្រដែលបានកែ» កាន់តែលំបាក ដូច្នេះអ្នកផ្ទៀងផ្ទាត់បានទៅរកកន្លែងដែលប៉ារ៉ាម៉ែត្រមិនប៉ះពាល់បាន — ដំបូងចុះទៅជាន់ប្រូតូកុល បន្ទាប់មកឡើងទៅជាន់ឥរិយាបថ។
ដានម្រាមដៃ TLS គឺជាអ្វី?
ពេលចូលទៅគេហទំព័រមួយ កម្មវិធីរុករកនិងម៉ាស៊ីនបម្រើត្រូវបញ្ចប់ការចាប់ដៃការអ៊ិនគ្រីប (encrypted handshake) ម្តងជាមុនសិន ដើម្បីបញ្ជាក់ថាភាគីទាំងពីរប្រើអល់កូរិទ្ធំអ្វីដើម្បីទំនាក់ទំនង។ បញ្ជីអល់កូរិទ្ធំ លំដាប់ផ្នែកបន្ថែម (extension) និងតម្លៃប៉ារ៉ាម៉ែត្រនីមួយៗក្នុងកញ្ចប់ចាប់ដៃ ពេលដាក់រួមគ្នាដូចជាភាសានិយាយរបស់មនុស្សម្នាក់ — ខ្លឹមសារដែលត្រូវនិយាយអាចសរសេរចងចាំមុនបាន ប៉ុន្តែភាសានិយាយពិតៗពិបាកកែប្រែភ្លាមៗណាស់។ យកការដាក់រួមនេះឆ្លាក់ជាលេខកូដខ្លី នោះគឺជាដានម្រាមដៃ TLS។ និយាយភាសាសាមញ្ញ វាគឺជា «ភាសាកូដដែលបង្ហាញខ្លួនពេលចាប់ដៃ»។
ពី JA3 ទៅ JA4៖ ហេតុអ្វីលេខកូដចាស់ត្រូវបានជំនួស
បន្ទាប់ពី Chrome បន្ថែមការចៃដន្យនិយម (randomization) ទៅប៉ារ៉ាម៉ែត្រចាប់ដៃខ្លះ លេខកូដ JA3 ចាស់ក្លាយជាមិនមានស្ថេរភាព។ ដានម្រាមដៃ JA4 ជំនាន់ឡើងវិញបានដកផ្នែកចៃដន្យចេញ ធ្វើឱ្យការកំណត់អត្តសញ្ញាណមានស្ថេរភាពវិញ ហើយបច្ចេកទេសហេដ្ឋារចនាសម្ព័ន្ធដូចជា Cloudflare បានចាប់យកទៅប្រើរួចហើយ។
ប្រភពសញ្ញាថ្មីពីរដែលគួរចាប់អារម្មណ៍ក្នុងឆ្នាំ ២០២៧
មួយគឺលំដាប់រង្វិលជុំ SETTINGS នៅជាន់ HTTP/2។ កញ្ចប់ការកំណត់រចនាសម្ព័ន្ធជាន់ក្រោមដែលកម្មវិធីរុករកផ្ញើពេលបង្កើតការតភ្ជាប់ គ្រប់ម៉ាកមានលំដាប់តម្រៀបខុសៗគ្នា ដូច្នេះ «ភាសានិយាយ» មួយទៀតត្រូវបានកត់ទុក។
ពីរគឺដានម្រាមដៃ TLS ក្រោយពីការគណនា quantum (post-quantum)។ ដើម្បីទប់ទល់នឹងការគណនាកូងកាំង (quantum computing) កម្មវិធីរុករកចាប់ផ្ដើមប្រើអល់កូរិទ្ធំផ្លាស់ប្តូរកូនសោថ្មី ហើយក្រុមប៉ារ៉ាម៉ែត្ររបស់អល់កូរិទ្ធំថ្មីក៏ក្លាយជាប្រភពដានម្រាមដៃថ្មីតាមហេតុផល — Proxies.sx បានចាត់វាទុកក្នុង សេចក្ដីសង្ខេបស្ទែកបច្ចេកទេសដានម្រាមដៃឆ្នាំ ២០២៦ ជាសមាជិកថ្មីនៃជាន់ទាំងប្រាំមួយនៃស្ទែកសញ្ញា។
តើដានម្រាមដៃ TLS អាចឆបោកបានទេ? យោងតាមមេកានិសម្បត្តិ បណ្ណាល័យ (library) ឬស្លិកជួសជុល (patch) ដែលកែប៉ារ៉ាម៉ែត្រចាប់ដៃ នឹងទុកភាពមិនស្របគ្នាថ្មីនៅជាន់ផ្សេងទៀត — កំណែកម្មវិធីរុករកប្រកាសថាខ្លួនជាម៉ាស៊ីនភ្ញៀវ (client) ណាមួយ ប៉ុន្តែលក្ខណៈចាប់ដៃមិនត្រូវគ្នា ដែលជាកន្លែងធ្លាក់ចូលផ្ទាល់ក្នុង «ភាពផ្ទុយគ្នាឆ្លងជាន់» ដែលការគ្រប់គ្រងហានិភ័យកំពុងត្រួតពិនិត្យយ៉ាងតឹងរ៉ឹង។
ដានម្រាមដៃឥរិយាបថគឺជាអ្វី?
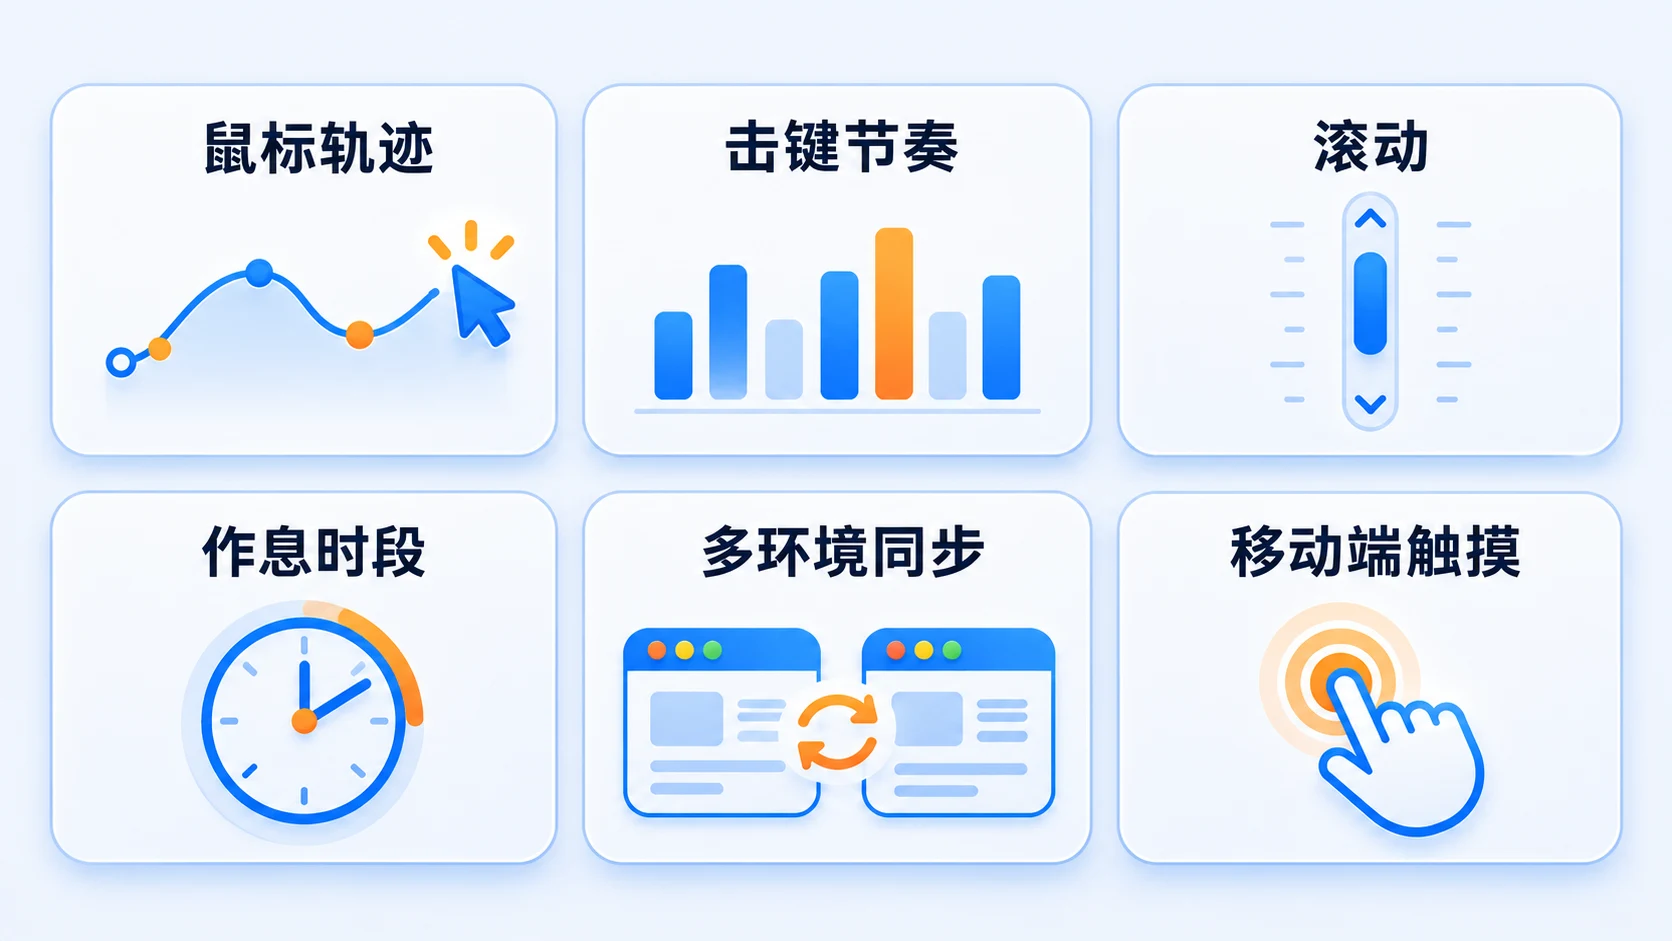
ដានម្រាមដៃឥរិយាបថគឺជាផលបូកនៃលក្ខណៈសម្បត្តិសកម្មភាពដែលអ្នកទុកចោលពេលដំណើរការនៅលើទំព័រ៖ កណ្ដុរចលនាដូចម្តេច ក្ដារចុចចុចដូចម្តេច ទំព័ររំកិលដូចម្តេច នៅគ្រប់ធាតុ (element) នីមួយៗឈប់សម្រាកយូរប៉ុណ្ណា។ ដានម្រាមដៃប៉ារ៉ាម៉ែត្រឆ្លើយ «ឧបករណ៍នេះប្រកាសថាខ្លួនជានរណា» ដានម្រាមដៃឥរិយាបថឆ្លើយ «អ្នកអង្គុយនៅមុខឧបករណ៍មានឥរិយាបថដូចម្តេច»។ ទីមួយអាចកំណត់រចនាសម្ព័ន្ធបាន ទីពីរគ្មានជម្រើសកំណត់រចនាសម្ព័ន្ធឡើយ អាចបង្កើតឡើងដោយស្វ័យប្រវត្តិតាមរយៈពេលនៃការប្រើប្រាស់ពិតប្រាកដប៉ុណ្ណោះ។ និយាយភាសាសាមញ្ញ វាគឺជា «ទម្លាប់ចលនាដែលអ្នកទុកចោលពេលប្រើទំព័រ»។
1. ផ្លូវចលនាកណ្ដុរ
ចលនាកណ្ដុររបស់មនុស្សស្វ័យប្រវត្តិមានកំពស់កោង ល្បឿនបន្ថែម និងក្រហុករំខានតូចៗ (micro-jitter) ប៉ុន្តែផ្លូវចលនាដែលស្គ្រីបគូរចេញមក ភាគច្រើនត្រង់ពេក ហើយល្បឿនស្មើគ្នាដល់កម្រិតខ្លាំងក្រៃពែង។ មូលដ្ឋាននៃការវិនិច្ឆ័យមួយរបស់ការគ្រប់គ្រងហានិភ័យ គឺថាសកម្មភាពត្រូវនឹងច្បាប់ចលនាមនុស្សឬអត់ — គោលដៅកាន់តែឆ្ងាយ កាន់តែតូច ដៃមនុស្សកាន់តែយឺតដល់ ហើយសកម្មភាពពិតទាំងអស់មិនអាចគេចផុតពីកំណត់នេះបានឡើយ។
2. ឌីណាមិកចុចក្ដារចុច (keystroke dynamics)
រយៈពេលពីពេលចុចគ្រាប់ចុចមួយរហូតដល់ដើរចេញ និងចន្លោះរវាងការចុចពីដង ពេលមើលវែងឆ្ងាយ ខុសៗគ្នាតាមមនុស្សម្នាក់ៗហើយមានស្ថេរភាពប្រហែលគ្នា។ ការគ្រប់គ្រងហានិភ័យមិនចាប់អារម្មណ៍ពីអ្នកចុចអត្ថបទអ្វីទេ គ្រាន់តែចាប់អារម្មណ៍ពីចង្វាក់ដូចមនុស្សពិតឬអត់ និងថាត្រូវនឹងដំណើរការមុនរបស់គណនីនេះឬអត់។
3. ការរំកិល ពេលឈប់សម្រាក និងការប៉ះឧបករណ៍ចល័ត
ក្រៅពីកុំព្យូទ័រលើតុ (desktop) ល្បឿនរំកិល រយៈពេលឈប់សម្រាក និងសម្ពាធប៉ះ និងសញ្ញាសេនស័រនៅឧបករណ៍ចល័ត ក៏ជាវត្ថុធាតុដើមធម្មតានៃការផ្ទៀងផ្ទាត់ដានម្រាមដៃឥរិយាបថដែរ។ បញ្ជីលក្ខណៈសម្បត្តិឥរិយាបថនៃការគ្រប់គ្រងហានិភ័យ ប្រហែលជា៖
- រូបរាង ល្បឿន និងក្រហុកតូចៗនៃផ្លូវចលនាកណ្ដុរ
- ចង្វាក់ចុចក្ដារចុច៖ ការចែកផ្ទៃនៃរយៈពេលចុច និងចន្លោះគ្រាប់ចុច
- ល្បឿនរំកិល និងការចែកផ្ទៃនៃពេលឈប់សម្រាក
- ពេលវេលាដំណើរការ និងគំនូរចង្វាក់ជីវិត
- កម្រិតធ្វើសមស្របគ្នានៃសកម្មភាពរវាងបរិវេណច្រើន
- សម្ពាធប៉ះ និងសញ្ញាសេនស័រនៅឧបករណ៍ចល័ត
ការគ្រប់គ្រងហានិភ័យដាក់ពិន្ទុដូចម្តេច? មើលសញ្ញានៃជាន់ទាំងអស់រួមគ្នា
សញ្ញាឥរិយាបថមិនត្រូវបានប្រើតែឯងឯណា។ នៅឆ្នាំ ២០២៦ ការអនុវត្តស្តង់ដាររបស់ការគ្រប់គ្រងហានិភ័យគឺ ដាក់សញ្ញាក្រុមទាំងបួន — ឧបករណ៍ បណ្ដាញ ប៉ារ៉ាម៉ែត្រ ឥរិយាបថ — ចូលទៅក្នុងម៉ូដែលដាក់ពិន្ទុដូចគ្នាដើម្បីគណនាពិន្ទុរួមគ្នា។ លក្ខណៈសម្បត្តិឥរិយាបថគ្រាន់តែជាការបញ្ចូលមួយក្នុងចំណោមការបញ្ចូលទាំងអស់របស់ម៉ូដែល បើមើលតែវាម្នាក់ហើយសម្រេចចិត្ត លទ្ធផលនឹងខ្ចាត់ខ្ចាយ។ ការប៉ាន់ស្មានដោយក្រុមហ៊ុន Spoofbrowser ទៅលើផលិតផលគ្រប់គ្រងហានិភ័យពាណិជ្ជកម្មស្តង់ដារពីរប្រភេទ បង្ហាញថាទម្ងន់នៃសញ្ញាប្រហែលជាដូចខាងក្រោមនេះ (លេខទាំងអស់ជាការប៉ាន់ស្មាន ប្រើដើម្បីយល់រចនាសម្ព័ន្ធ មិនប្រើជាមូលដ្ឋានត្រឹមត្រូវឡើយ)៖
| ក្រុមសញ្ញា | ការប៉ាន់ស្មានទម្ងន់ | អ្វីដែលត្រូវសម្រេចចិត្ត |
|---|---|---|
| ភាពស្របគ្នារវាង IP និងតំបន់ប្រកាស | ប្រហែល ២០% | ទីតាំងផ្លូវកណ្ដាលត្រូវនឹងពេលវេលា ភាសា និងអាសយដ្ឋានទូទាត់ឬអត់ |
| លក្ខណៈសម្បត្តិជាន់បណ្ដាញ | ប្រហែល ១៨% | ដានម្រាមដៃ TLS និង HTTP/2 ត្រូវនឹងការប្រកាសរបស់កម្មវិធីរុករកឬអត់ |
| ប៉ារ៉ាម៉ែត្រកម្មវិធីរុករក | ប្រហែល ១៥% | Canvas WebGL អក្សរ ជាដើមស្របគ្នាឯងៗឬអត់ |
| លក្ខណៈសម្បត្តិឥរិយាបថ | ប្រហែល ១៥% | កណ្ដុរ ក្ដារចុច ការរំកិល ត្រូវនឹងច្បាប់មនុស្សឬអត់ |
| ភាពស្របគ្នាឆ្លងសញ្ញា | ប្រហែល ១២% | ជាន់នីមួយៗអាចផ្ទៀងផ្ទាត់គ្នាទៅវិញទៅមកឬអត់ |
| សញ្ញាផ្សេងទៀត | ប្រហែល ២០% | កេរ្តិ៍ឈ្មោះប្រវត្តិ អាយុគណនី លក្ខណៈខ្លឹមសារ ជាដើម |
ចំណុចសំខាន់នៃតារាងមិនមែននៅលើលេខជាក់លាក់ទេ តែស្ថិតនៅរចនាសម្ព័ន្ធ៖ ជាន់តែមួយពិន្ទុពេញ មិនអាចសង្រ្គាំងភាពផ្ទុយគ្នាឆ្លងជាន់បានឡើយ។ UA ប្រកាសថាខ្លួនជាឧបករណ៍ Windows ប៉ុន្តែដានម្រាមដៃ TLS បង្ហាញលក្ខណៈម៉ាស៊ីនភ្ញៀវប្រភេទផ្សេង ហើយចង្វាក់ឥរិយាបថស្មើគ្នាដូចឧបករណ៍វាយចង្វាក់ (metronome) — ការកាត់ពិន្ទុផ្ចង់នៅ «ផ្ទុយគ្នា»។ រឿងនេះក៏ឆ្លើយសំណួរញឹកញាប់ដែរ៖ សញ្ញាផ្ទៀងផ្ទាត់ដែលមានទម្ងន់ខ្ពស់ជាងមុនសព្វថ្ងៃគឺជាអ្វី? ចម្លើយគឺភាពស្របគ្នាឆ្លងជាន់ មិនមែនប៉ារ៉ាម៉ែត្រតែឯងណាមួយឡើយ។
វិធីដោះស្រាយក៏កំពុងផ្លាស់ប្តូរតាមដែរ។ ការវិភាគគ្រប់គ្រងម៉ាស៊ីនរុករក របស់ TrueSight និង TR7 ផ្ចង់ទៅទំនោរដូចគ្នា៖ ម៉ូដែលដាក់ពិន្ទុផ្លាស់ពី «ទប់ស្កាត់ម្តងទៅរួច» ទៅ «បញ្ហាប្រឈមថាមវន្ត (dynamic challenge)» — ហានិភ័យទាបចេញផ្លូវផ្ទាល់ ហានិភ័យមធ្យមដាក់ captcha ឬត្រួតពិនិត្យល្បឿន ហានិភ័យខ្ពស់ទើបហាមឃាត់។ មានន័យថាករណី «ត្រូវទប់ស្កាត់» ជាច្រើនពិតជាកើតឡើងក្នុងដែនហានិភ័យមធ្យម៖ គណនីមិនបានងងល់ទេ ប៉ុន្តែរាល់បញ្ហាប្រឈមម្តងៗ កំពុងខ្ជាប់ខ្ជួនពេលរបស់អ្នក។
នៅឆ្នាំ ២០២៧ អ្នកដំណើរការគណនីច្រើនគួរយកចិត្តទុកដាក់អ្វី?
នៅពេលទំនោរធ្លាក់ចុះមកដល់កម្រិតប្រតិបត្តិការ អាចរួបរួមជារឿងបី៖
- ប្រគល់សកម្មភាពសំខាន់ៗឱ្យមនុស្សពិត៖ ការចូល ការកែព័ត៌មាន និងសកម្មភាពដែលទាក់ទងនឹងមូលនិធិ ត្រូវបានធ្វើដោយមនុស្ស ហើយស្គ្រីបគ្រាន់តែទទួលបន្ទុកសកម្មភាពសួរជុំហានិភ័យទាប។
- ចៀសវាងការធ្វើសមស្របគ្នាដូចម៉ាស៊ីន៖ បរិវេណច្រើនកុំធ្វើសកម្មភាពដូចគ្នានៅចន្លោះពេលដូចគ្នា គួរបំបែកពេលនិងចង្វាក់។
- បង្កើតប្រវត្តិឱ្យបរិវេណថ្មី៖ បន្ទាប់ពីចុះឈ្មោះ សូមសន្សំស្នាមប្រើប្រាស់ជាមុនសិន បន្ទាប់មកទើបចូលទៅសកម្មភាពតម្លៃខ្ពស់។
កម្មវិធីរុករកបំបែកបរិវេណដោះស្រាយជាន់ឧបករណ៍និងទិន្នន័យ — ប៉ារ៉ាម៉ែត្ររបស់បរិវេណនីមួយៗឯករាជ្យ ដានម្រាមដៃមានស្ថេរភាពបន្ត និង Cookie និងវេន (session) មិនប៉ះទង្គិចគ្នា។ ផ្ទាំងគ្រប់គ្រងបរិវេណគណនីច្រើនរបស់ MostMate បានធ្វើឱ្យសមត្ថភាពបំបែកខ្លួនទាំងនេះក្លាយជាស្ថានភាពលំនាំដើមពេលបង្កើតបរិវេណថ្មី។ ប៉ុន្តែជាន់ឥរិយាបថគ្មានជម្រើសកំណត់រចនាសម្ព័ន្ធឡើយ វាមកពីការដែលអ្នកប្រើវាដូចម្តេច គ្រាន់តែអាចពឹងផ្អែកលើវិន័យប្រតិបត្តិការ។ ភាពបែងចែកកាតព្វកិច្ចច្បាស់លាស់៖ ឧបករណ៍គ្រប់គ្រងព្រំដែនក្រោម (បរិវេណមិនបំពុលគ្នាទៅវិញទៅមក) ប្រតិបត្តិការគ្រប់គ្រងព្រំដែនលើ (ឥរិយាបថមិនដូចសកម្មភាពជាក្រុមបាច់)។
នៅខាងក្រោយពាក្យស្វែងរក «កម្មវិធីរុករកដានម្រាមដៃត្រូវបានកំណត់អត្តសញ្ញាណ» មានការបារម្ភ។ ភាគច្រើនករណីមិនមែនជាការបរាជ័យរបស់ឧបករណ៍ទេ តែជាចំណុចខ្វះខាតនៅជាន់ឥរិយាបថ ហើយភាពត្រូវគ្នាត្រូវបានដាក់ឱ្យឧបករណ៍។ រៀនបែងចែកជាន់ឧបករណ៍និងជាន់ឥរិយាបថ ទើបការរកមូលហេតុត្រឹមត្រូវ និងការឆ្លើយតបមានគោលដៅ។
អ្នកប្រើប្រាស់ធម្មតាធ្វើដូចម្តេចដើម្បីកាត់បន្ថយការតាមដានដានម្រាមដៃ?
ខាងលើទាំងអស់និយាយពីទិសដៅរបស់អ្នកដំណើរការ។ ក្នុងផ្នែកនេះ ផ្លាស់ទិសឆ្លើយបញ្ហានៅផ្នែកភាពឯកជន៖ អ្វីដែលអ្នកប្រើប្រាស់ធម្មតាដែលមិនចង់ត្រូវតាមដានអាចធ្វើបាន។ គោលការណ៍នៃការតាមដានដានម្រាមដៃកម្មវិធីរុករកបានកំណត់ថាវាមិនអាចបិទដោយផ្ទាល់បាន — ដំណើរការគេហទំព័រអានលក្ខណៈសម្បត្តិមិនចាំបាច់រក្សាទុកអ្វីទាំងអស់ ដូច្នេះក៏គ្មានអ្វីត្រូវលុបដែរ ប៉ុន្តែអ្នកអាចបន្ថយកម្រិតស្គាល់អ្នកបាន៖
- អ្នកប្រើ Firefox អាចបើកជម្រើស privacy.resistFingerprinting (វាយ about:config ក្នុងរបារអាសយដ្ឋានដើម្បីស្វែងរក) កម្មវិធីរុករកនឹងបង្ហាញប៉ារ៉ាម៉ែត្រស្រដៀងគ្នាទៅគេហទំព័រទាំងអស់។
- សម្រាប់ស្ថានភាពដែលតម្រូវការភាពអនាមិកខ្ពស់ ប្រើកម្មវិធីរុករក Tor វាធ្វើឱ្យលក្ខណៈសម្បត្តិកម្មវិធីរុករករបស់អ្នកប្រើប្រាស់ទាំងអស់ក្លាយជាក្រុមដូចគ្នា។
- កាត់បន្ថយផ្នែកបន្ថែមកម្មវិធីរុករក តឹងរ៉ឹងការអនុញ្ញាត កាត់បន្ថយផ្ទៃលក្ខណៈសម្បត្តិដែលគេហទំព័រអាចអាន។
ចំណុចត្រូវគណនា៖ រដ្ឋបាលទាំងនេះផ្ចង់ទៅការការពារភាពឯកជនបុគ្គល ហើយនិងការដំណើរការគណនីច្រើនជាគោលដៅពីរខុសគ្នា — ទីមួយស្វែងរក «ដូចមនុស្សធម្មតាទាំងអស់» ទីពីរស្វែងរក «បរិវេណនីមួយៗឯករាជ្យនិងមានស្ថេរភាព» បើយកមកប្រើលាយឡំ នឹងបាត់បង់ទាំងពីរផ្នែក។
សេចក្ដីសន្និដ្ឋាន
អ្នកអាចយល់ថាប៉ារ៉ាម៉ែត្រស្ថិតិជាសំបុត្រចូល ឥរិយាបថជាការសម្ភាសន៍។ សំបុត្រចូលអាចបង់ប្រាក់ទិញឱ្យគ្រប់ ការសម្ភាសន៍ត្រូវតែចូលទៅធ្វើដោយខ្លួនឯង — នេះជាទំនាក់ទំនងពិតប្រាកដរវាងការគ្រប់គ្រងហានិភ័យនិងអ្នកដំណើរការក្នុងឆ្នាំ ២០២៧។
មិត្តភក្តីដែលកំពុងធ្វើជំនួញគណនីច្រើន ពេលជួបករណី «ប៉ារ៉ាម៉ែត្រត្រឹមត្រូវតែត្រូវទប់ស្កាត់» នៅពេលក្រោយ សូមដំណើរការគេហទំព័រផ្ទៀងផ្ទាត់ម្តងជាមុនសិន ដើម្បីបញ្ជាក់ថាជាន់ឧបករណ៍គ្មានបញ្ហា បន្ទាប់មកស៊ប់ស៊ីពិនិត្យជាន់ឥរិយាបថ — ចន្លោះសកម្មភាពរលូនពេកឬអត់ បរិវេណច្រើនធ្វើសមស្របគ្នាស្មើគ្នាពេកឬអត់ បរិវេណថ្មីតើឡើងដើម្បីធ្វើសកម្មភាពតម្លៃខ្ពស់ភ្លាមឬអត់។ បន្ទាប់ពីឧបករណ៍ធ្វើបំបែកខ្លួនបរិវេណបានគ្រប់គ្រាន់ ពិន្ទុដែលនៅសល់ ត្រូវពឹងផ្អែកលើវិន័យប្រតិបត្តិការប្រចាំថ្ងៃ ក្នុងការទាំងមូលម្តងៗរកបានវិញ។
សំណួរញឹកញាប់
តើផ្លូវចលនាកណ្ដុរ ការចុចក្ដារចុចក៏អាចត្រូវបានកំណត់អត្តសញ្ញាណបានដែរឬទេ?
បាន។ ស្គ្រីបទំព័រអាចកត់សម្គាល់រូបរាងនិងការឡើងចុះនៃល្បឿននៃផ្លូវចលនាកណ្ដុរ និងការចែកផ្ទៃនៃរយៈពេលពីពេលចុចនិងដើរចេញគ្រាប់ចុច។ គំរូសកម្មភាពរបស់មនុស្សនីមួយៗមានស្ថេរភាពក្នុងរយៈពេលវែង នេះជាមូលដ្ឋានមួយក្នុងការបែងចែកមនុស្សពិតពីស្វ័យប្រវត្តិកម្ម និងបែងចែកអ្នកដំណើរការខុសគ្នា។
ហេតុអ្វីដានម្រាមដៃឥរិយាបថកាន់តែសំខាន់?
តម្លៃនៃការឆបោកប៉ារ៉ាម៉ែត្រស្ថិតិ បន្ទាប់ពីកម្មវិធីរុករកដានម្រាមដៃរីករាលដាល បានធ្លាក់ដល់កម្រិតសូន្យ ដូច្នេះអ្នកផ្ទៀងផ្ទាត់បានផ្លាស់ទម្ងន់ទៅជាន់ឥរិយាបថនិងជាន់ប្រូតូកុលដែលប៉ារ៉ាម៉ែត្រមិនប៉ះពាល់បាន។ ម៉ូដែលម៉ាស៊ីនសិក្សាក៏ចាំបាច់ទិន្នន័យឥរិយាបថផងដែរ ដើម្បីកំណត់ព្រំដែនវិនិច្ឆ័យ «ធម្មតា»។
ប្រើ IP ស្អាតហើយ ហេតុអ្វីនូវតែត្រូវទប់ស្កាត់?
ផ្លូវកណ្ដាលផ្លាស់ប្តូរតែប្រភពការតភ្ជាប់នៅជាន់បណ្ដាញប៉ុណ្ណោះ គ្រប់គ្រងមិនបានសញ្ញាឥរិយាបថដូចជាចង្វាក់ប្រតិបត្តិការ ភាពធ្វើសមស្របគ្នារវាងបរិវេណច្រើន និងគំនូរជីវិតនៃការលូតលាស់គណនី។ ក្នុងម៉ូដែលដាក់ពិន្ទុ ទម្ងន់នៃលក្ខណៈសម្បត្តិឥរិយាបថនិងភាពស្របគ្នាឆ្លងជាន់ បានលើសពីគុណភាព IP តែឯង។
សញ្ញាផ្ទៀងផ្ទាត់ដែលមានទម្ងន់ខ្ពស់ជាងមុនសព្វថ្ងៃគឺជាអ្វី?
ភាពស្របគ្នាឆ្លងជាន់។ សញ្ញាតែមួយណាមួយអាចឆបោកផ្នែកខ្លះបាន ប៉ុន្តែការផ្ទៀងផ្ទាត់គ្នាទៅវិញទៅមករវាងជាន់ទាំងបួន — ឧបករណ៍ បណ្ដាញ ប៉ារ៉ាម៉ែត្រ ឥរិយាបថ — មានកម្រិតលំបាកខ្ពស់ណាស់ ហើយកន្លែងផ្ទុយគ្នា គឺជាកន្លែងដែលការគ្រប់គ្រងហានិភ័យកាត់ពិន្ទុ។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម