Параметри бездоганні, а доступ заблокували? Тренди антифроду 2027: від статичних параметрів до поведінкових відбитків
Місяць тому знайомий, який веде кросовий магазин, прийшов розбирати свою історію: статичні резидентні проксі налаштовані, Canvas, WebGL, UA на сайтах перевірки всі «зелені», геолокація IP і часовий пояс збігаються до найдрібніших деталей, а на третій день акаунт все одно отримав обмеження входу. На рівні параметрів жодної зачіпки знайти не вдалося, тож причину блокування доводиться шукати на глибших рівнях.
Таких випадків за останній рік стало помітно більше, бо центр оцінки в системах боротьби з шахрайством зсувається з питання «що ви про себе заявляєте» на питання «як ви насправді дієте». Ізоляцію на рівні пристроїв і даних можна доручити спеціалізованому антидетект-браузеру, але зі змінами на поведінковому рівні спершу треба розібратися, і вже потім думати, як на них відповідати. У цій статті детально пояснимо, чому статичні параметри перестали працювати і що таке «поведінковий відбиток», який підхопив у них естафету.
Чому з чистим IP і бездоганними параметрами акаунт все одно блокують?
Повернемося до випадку знайомого з початку статті й розкладемо по частинах, де саме він засвітився. Його середовище пройшло всі технічні перевірки, а справжня проблема крилася у трьох речах: частина дій виконувалася скриптом за розкладом, і інтервали між операціями щоразу були майже однакові; він одночасно тримав відкритими шість вікон середовищ, і кілька акаунтів за одну хвилину робили надто схожі послідовності дій; від реєстрації нового середовища до входу в рекламний кабінет минуло лише дві години, тож історії використання майже не було.
Жодна з цих трьох речей не належить до «параметрів». Системи антифроду, тобто системи боротьби з шахрайством, зараховують їх до поведінкових сигналів: ритм операцій, ступінь синхронності між середовищами, траєкторія зростання акаунта. В аналізі фреймворку виявлення ботів за 2026 рік Thunderproxy поділив сигнали на групи пристрої, мережа, поведінка, міжрівнева узгодженість, і вага групи поведінки постійно зростає. Ізоляцію груп пристроїв і даних можна доручити рішенню для ізоляції середовищ від MostMate, а група поведінки живе поза межами ізоляції.
Тому в обговореннях на тему «браузер з відбитками розпізнано» часто звучить одне й те саме питання: чому блокують, якщо резидентний або мобільний проксі чистий? Відповідь лежить у межах можливостей проксі. Він змінює лише джерело з'єднання на мережевому рівні і нічого не може зробити з тим, як рухається ваша миша, наскільки рівномірний темп друку і чи роблять кілька середовищ одне й те саме в ту саму секунду. Приховати проксі здатен лише «звідки ви підключаєтеся», але аж ніяк не «що ви робите після підключення». Сучасні системи виявлення поведінкових відбитків стежать саме за другим.
Чому зміна параметрів допомагає все гірше?
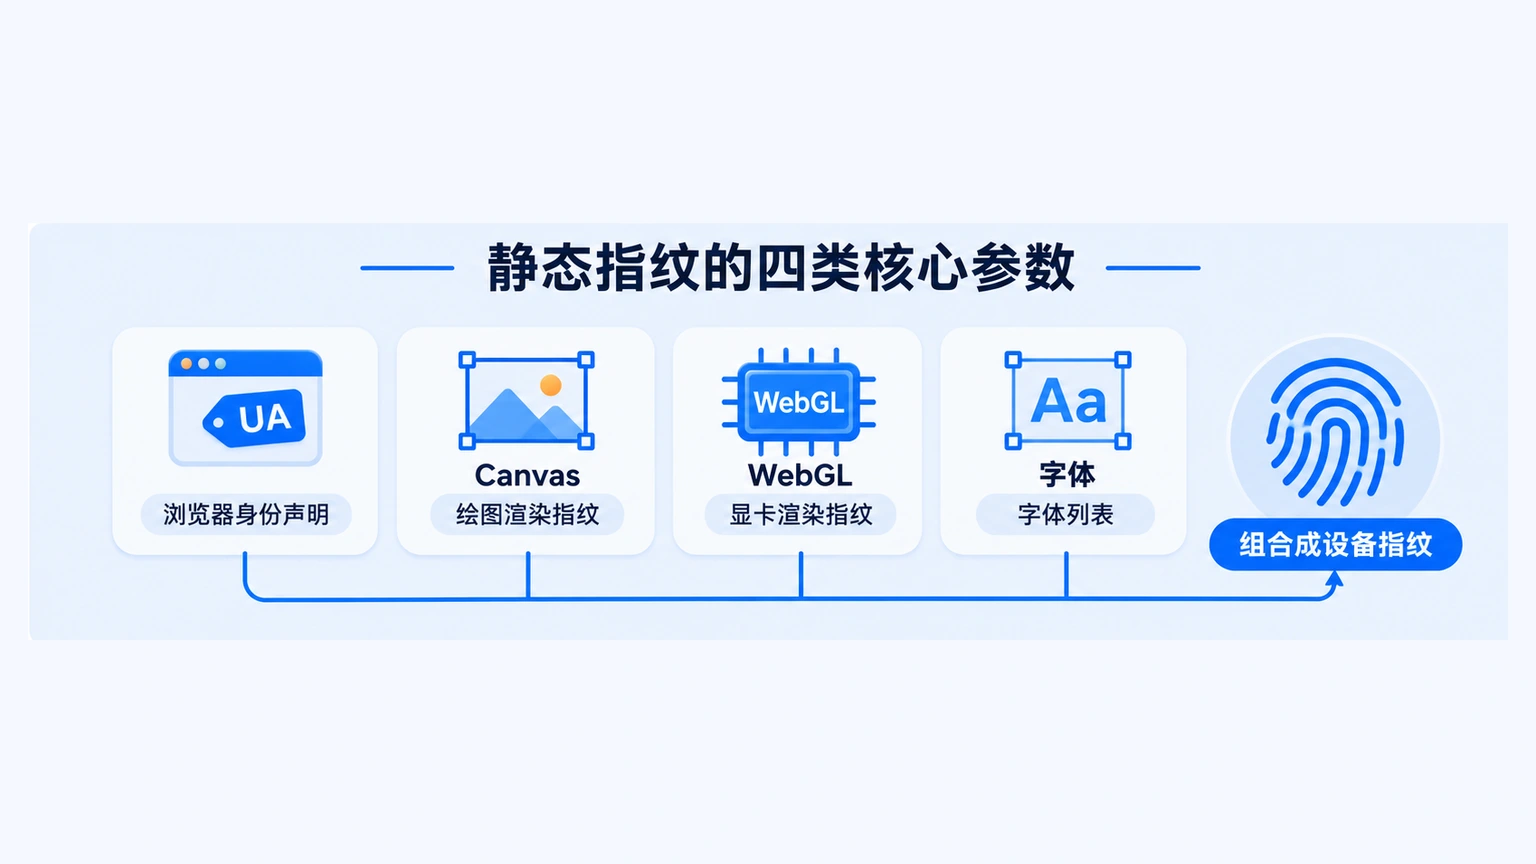
Щоб зрозуміти цю зміну, спершу розберемося із самим терміном «відбиток пристрою». Що це означає простими словами: це набір апаратних і конфігураційних ознак, які браузер повідомляє про себе, а саме роздільну здатність екрана, модель відеокарти, список шрифтів, версію системи. Сайт читає ці ознаки без жодного дозволу, а в сукупності їх достатньо, щоб розпізнавати пристрій і відокремлювати один пристрій від іншого.
За останні роки протистояння на рівні параметрів кілька разів змінювало хід. Рання перевірка нагадувала контроль безпеки в аеропорту: параметри поза нормою одразу отримували мітку на блокування. Коли антидетект-браузери стали масовими, вартість підробки параметрів впала майже до нуля, і перевіряюча сторона змінила підхід. У своєму розборі антифроду на основі машинного навчання Spoofbrowser поділив цю еволюцію на три етапи: спершу фільтрація за правилами, потім гібридні моделі, що зважують багато сигналів, а сучасні моделі вчаться на величезних масивах дій реальних користувачів, щоб зрозуміти, як виглядає «нормальна людина».
У результаті міняти параметри все легше, але розпізнавати «підмінені параметри» все важче, тож перевіряюча сторона пішла туди, куди параметри не дотягуються: спершу вниз, на рівень протоколів, а потім вгору, на рівень поведінки.
Що таке TLS-відбиток?
Коли ви заходите на сайт, браузер і сервер спершу виконують шифроване рукостискання, щоб узгодити алгоритми зв'язку. Список алгоритмів, порядок розширень і значення параметрів у пакеті рукостискання в сукупності схожі на вимову конкретної людини: текст можна вивчити наперед, а акцент на льоту не зміниш. Якщо закодувати цю комбінацію коротким номером, отримаємо TLS-відбиток, тобто «акцент» вашого браузера під час з'єднання.
Від JA3 до JA4: чому старий номер замінили
Після того як Chrome додав рандомізацію до частини параметрів рукостискання, старий номер JA3 став нестабільним. Оновлений JA4 прибрав випадкову складову, розпізнавання знову стабілізувалося, і його вже застосовують такі оператори інфраструктури, як Cloudflare.
Два нові джерела сигналів, на які варто звернути увагу у 2027
Перше: порядок кадрів SETTINGS на рівні HTTP/2. Браузери надсилають низькорівневі конфігураційні кадри під час з'єднання, і у кожного виробника їхній порядок свій, тож ще один «акцент» потрапив у запис.
Друге: постквантовий TLS-відбиток. Для захисту від квантових обчислень браузери починають використовувати нові алгоритми обміну ключами, і комбінація параметрів нового алгоритму природно стала новим джерелом відбитка. Proxies.sx у огляді стеку фінгерпринтингу за 2026 рік зарахував його до новачків шестирівневого стеку сигналів.
Чи можна підробити TLS-відбиток? На рівні механіки будь-яка бібліотека або патч, що змінює параметри рукостискання, залишає нову неузгодженість на іншому рівні. Браузер заявляє про себе одне, а характеристики рукостискання говорять інше, і це рівно та «міжрівнева суперечність», за якою стежить антифрод.
Що таке поведінковий відбиток?
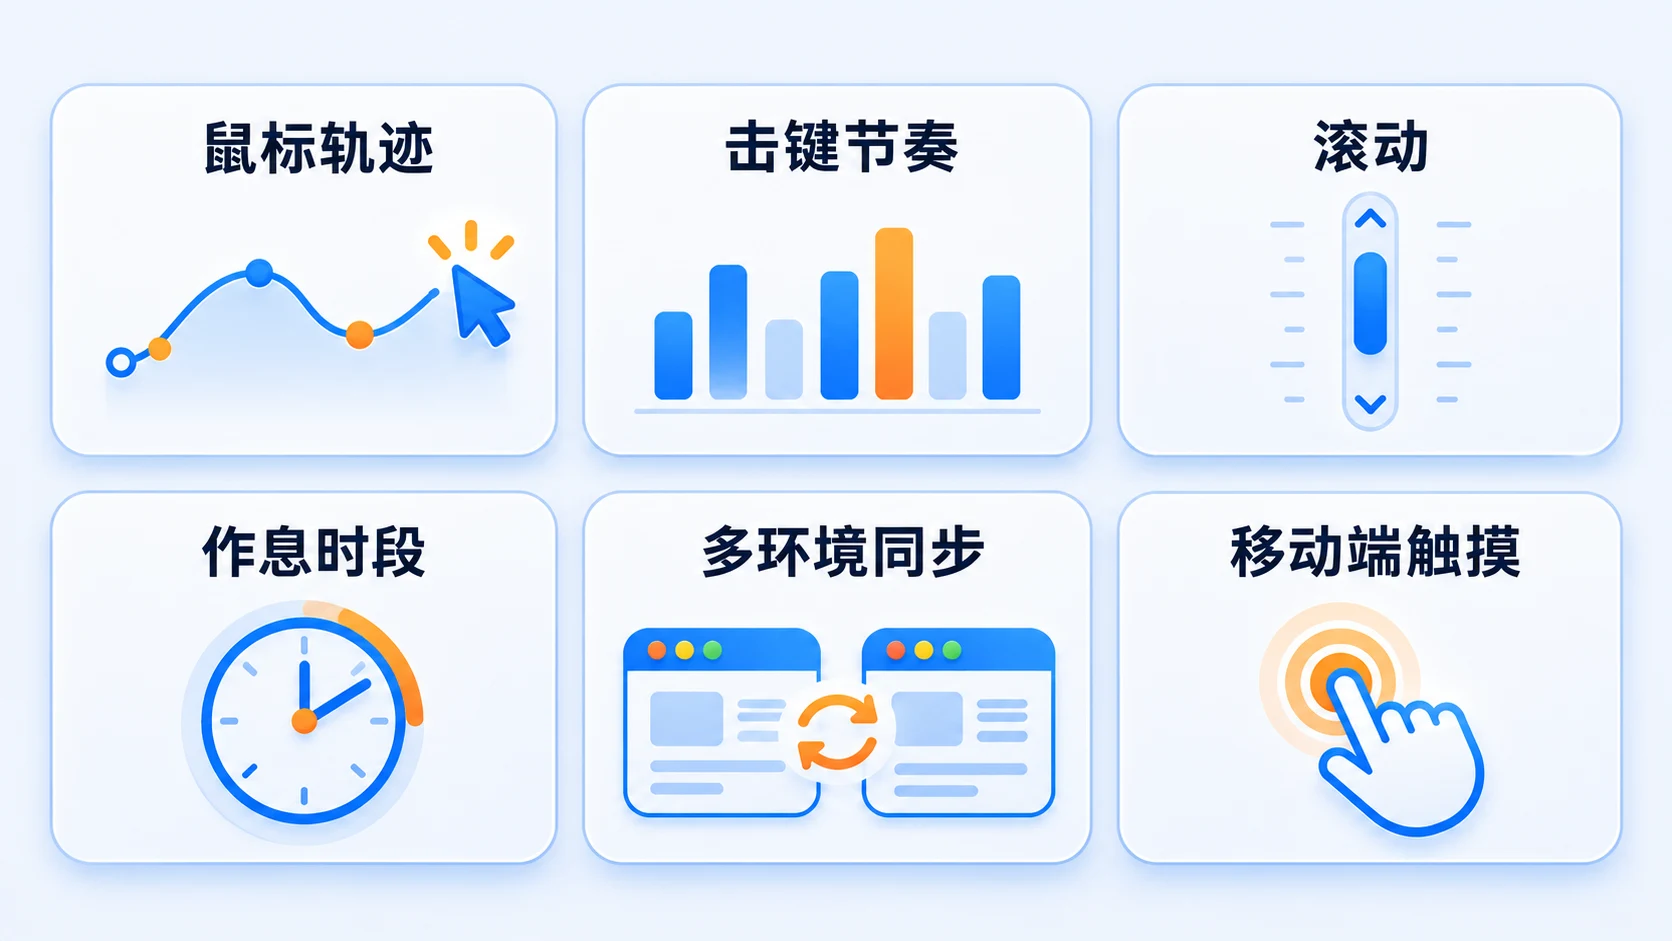
Поведінковий відбиток це сукупність особливостей ваших дій на сторінці: як рухається миша, як ви друкуєте, як гортаєте сторінку, скільки затримуєтеся на кожному елементі. Відбиток параметрів відповідає на питання «ким цей пристрій себе називає», а поведінковий на питання «як виглядають рухи людини за цим пристроєм». Перший можна налаштувати, а в другого жодних налаштувань немає: він формується сам собою з щоденного реального користування.
1. Траєкторія миші
Рухи миші в людини мають кривизну, розгін і ледь помітний тремор, а траєкторії, намальовані скриптом, часто надто прямі й рухаються з підозріло рівномірною швидкістю. Один із критеріїв антифроду полягає в тому, чи відповідають дії закономірностям людського руху: чим далі й менше ціль, тим повільніше рука до неї добирається, і жодна реальна операція від цього правила не ухиляється.
2. Динаміка набору тексту
Тривалість утримання клавіші та інтервали між натисканнями в кожної людини свої, і з часом вони досить стабільні. Антифроду байдуже, що саме ви друкуєте: він оцінює лише ритм, схожість із живою людиною та збіг із минулою поведінкою цього акаунта.
3. Прокручування, затримки та дотики на мобільних
Окрім десктопа, матеріалом для виявлення поведінкових відбитків служать швидкість прокручування, тривалість затримок, а також сила дотиків і сигнали сенсорів на мобільних пристроях. Орієнтовний список поведінкових ознак, які збирає антифрод, виглядає так:
- Форма, швидкість і дрібний тремор траєкторії миші
- Ритм друку: розподіл тривалості натискань та інтервалів між клавішами
- Швидкість прокручування і розподіл затримок
- Часові проміжки активності та добовий ритм
- Ступінь синхронності дій між середовищами
- Сила дотиків і сигнали сенсорів на мобільних пристроях
Як антифрод виставляє бали? Дивимося на всі рівні сигналів разом
Поведінкові сигнали не працюють окремо. Поширена практика 2026 року полягає в тому, що чотири групи сигналів (пристрої, мережа, параметри, поведінка) потрапляють в одну оцінну модель і рахуються разом. Поведінкові ознаки лише один із входів моделі, і судити за ними поодинці означає отримати викривлену картину. За зворотною оцінкою Spoofbrowser для двох типів комерційних антифрод-рішень, ваги сигналів приблизно такі (цифри оцінкові, для розуміння структури, а не точних розрахунків):
| Група сигналів | Оцінка ваги | Що перевіряється |
|---|---|---|
| IP збігається із заявленим регіоном | близько 20% | Чи узгоджуються геолокація проксі з часовим поясом, мовою та платіжною адресою |
| Ознаки мережевого рівня | близько 18% | Чи збігаються TLS та HTTP/2 відбитки із заявленим браузером |
| Параметри браузера | близько 15% | Чи самостійні Canvas, WebGL, шрифти тощо |
| Поведінкові ознаки | близько 15% | Чи відповідають миша, клавіатура та прокручування людським закономірностям |
| Узгодженість між сигналами | близько 12% | Чи підтверджують рівні один одного |
| Інші сигнали | близько 20% | Історична репутація, вік акаунта, ознаки контенту тощо |
Суть таблиці не в конкретних цифрах, а в структурі: навіть ідеальні бали на одному рівні не виправляють міжрівневих суперечностей. UA заявляє про Windows, характеристики TLS-рукостискання видають інший тип клієнта, а ритм дій рівномірний, як метроном, тож бали знімають саме за взаємні суперечності. Це ж відповідає на популярне питання: який сигнал перевірки зараз має вищу вагу? Відповідь: міжрівнева узгодженість, а не жоден окремий параметр.
Змінюються і способи реагування. TrueSight і TR7 у аналізі управління ботами вказують на один тренд: оцінний рушій переходить від «заблокувати всіх підряд» до «динамічного виклику». Низький ризик пропускають одразу, середній отримує капчу або обмеження швидкості під наглядом, а блокують лише високий. Це означає, що багато «блокувань» насправді відбуваються в зоні середнього ризику: акаунт не помер, але кожен виклик з'їдає ваш час.
2027: на що звернути увагу операторам багатоакаунтних проєктів?
Якщо звести тренд до рівня щоденних операцій, вийде три речі:
- Ключові дії доручіть людині: вхід, зміну даних та все, що стосується грошей, виконуйте вручну, а скрипти нехай займаються лише низькоризиковими запитами.
- Уникайте механічної синхронності: різні середовища не повинні виконувати один і той самий набір дій в одному часовому вікні, розходьте часові проміжки та ритм.
- Нарощуйте історію для нових середовищ: після реєстрації спершу накопичте сліди використання і лише тоді переходьте до дій високої цінності.
Антидетект-браузер закриває рівень пристроїв і даних: параметри кожного середовища окремі, відбиток стабільно передається далі, Cookie та сесії не змішуються. Платформа MostMate для управління багатоакаунтними середовищами робить ці можливості ізоляції типовими за замовчуванням для нових середовищ. Але на поведінковому рівні жодних налаштувань немає: він залежить від того, як ви користуєтеся системою, і тримається лише на дисципліні операцій. Розподіл ролей простий: інструмент відповідає за мінімум (середовища не забруднюють одне одного), операції за максимум (дії не виглядають як масова обробка).
За тривогою пошукового запиту «антидетект-браузер розпізнано» найчастіше стоїть не відмова інструменту, а прокол на поведінковому рівні, хоча звинувачують усе одно інструмент. Коли ви розрізняєте рівень пристроїв і рівень поведінки, причину вдається визначити точно, а заходи реагування влучають у ціль.
Як звичайному користувачу зменшити стеження через відбитки?
Досі ми говорили з позиції оператора, а цей розділ відповідає на питання приватності: що може зробити звичайний користувач, який не хоче, щоб за ним стежили. Принцип стеження через відбитки браузера робить його вимкнення неможливим: сайт читає ознаки, нічого не зберігаючи на вашому пристрої, тож видаляти нема чого. Але знизити свою впізнаваність цілком реально:
- Користувачі Firefox можуть увімкнути опцію privacy.resistFingerprinting (введіть about:config в адресному рядку та знайдіть її), після чого браузер показуватиме всім сайтам близькі параметри.
- Для сценаріїв із високими вимогами до анонімності підійде браузер Tor: він стандартизує ознаки браузера всіх користувачів до одного набору.
- Менше розширень і жорсткіші дозволи: так ви звужуєте поверхню ознак, які сайт може прочитати.
Важливо розуміти: ці заходи служать захисту приватності, а ведення багатьох акаунтів має зовсім іншу мету. Перше прагне «розчинитися в натовпі», друге прагне до того, щоб «кожне середовище було окремим і стабільним», і змішувати їх означає програвати по обидва боки.
Підсумок
Можна уявити так: статичні параметри це вхідний квиток, а поведінка співбесіда. Квиток можна докупити за гроші, а співбесіду доведеться проходити самому. Саме такі справжні стосунки між антифродом і операторами склалися у 2027 році.
Наступного разу, коли зіткнетеся із ситуацією «параметри ідеальні, а доступ заблокували», спершу пробіжтеся сайтом перевірки, щоб переконатися, що з рівнем пристроїв усе гаразд, а потім чесно перевірте поведінковий рівень: чи надто регулярні інтервали дій, чи надто синхронно працюють середовища, чи не займається нове середовище операціями високої цінності з порога. Коли інструмент як слід ізолює середовища, решту балів доведеться виборювати щоденною дисципліною, по одному за раз.
Часті запитання
Чи можна розпізнати рухи миші та введення з клавіатури?
Так. Скрипти на сторінці записують форму та коливання швидкості траєкторії миші, а також розподіл тривалості натискання й відпускання клавіш. Манера дій кожної людини довго залишається стабільною, і саме на цьому антифрод будує розрізнення між живою людиною та автоматизацією, а також між різними операторами.
Чому поведінкові відбитки стають дедалі важливішими?
Вартість маскування статичних параметрів після поширення антидетект-браузерів впала майже до нуля, тож перевіряюча сторона перенесла вагу на рівні поведінки та протоколів, куди параметри не дотягуються. Моделям машинного навчання також потрібні поведінкові дані, щоб окреслити межі «нормального».
Чому блокують, якщо IP чистий?
Проксі змінює лише джерело з'єднання на мережевому рівні і не контролює темп операцій, синхронність середовищ та траєкторію зростання акаунта, а це поведінкові сигнали. Вага поведінкових ознак і міжрівневої узгодженості в оцінній моделі вже перевищила вагу якості окремо взятого IP.
Який сигнал перевірки зараз має вищу вагу?
Міжрівнева узгодженість. Будь-який окремий сигнал можна частково підробити, але змусити чотири рівні (пристрої, мережа, параметри, поведінка) підтверджувати один одного надзвичайно важко, і саме в місцях суперечностей антифрод знімає бали.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції