De ce ești tot blocat cu parametrii corecți? De la parametri statici la amprenta comportamentală, în 2027
Luna trecută, un prieten care vinde cross-border m-a sunat să descifrăm împreună ce i s-a întâmplat conturilor: proxy rezidențial static configurat, Canvas, WebGL și UA toate pe verde pe site-urile de test, țara IP-ului și fusul orar potrivite perfect, iar totuși, în a treia zi, conturile au primit restricție la autentificare. La nivelul parametrilor nu aveai ce puncta, deci cauza blocajului se căuta cu un nivel mai adânc.
Cazuri de genul acesta apar tot mai des în ultimul an, tocmai pentru că centrul de greutate al anti-fraudei se mută de la „ce declari tu despre tine" la „cum te miști de fapt". Izolarea la nivel de dispozitiv și de date o poți lăsa pe mâna unui browser antidetect cu medii izolate, dar la partea comportamentală trebuie mai întâi să înțelegi ce se schimbă, ca să știi apoi cum reacționezi. În articolul acesta îți explic pe îndelete de ce nu mai funcționează parametrii statici și ce înseamnă, de fapt, „amprenta comportamentală" care le ia locul.
De ce ești blocat, deși ai IP curat și toți parametrii în regulă?
Să revenim la cazul prietenului meu și să despachetăm punctele în care a dat vina. Din punct de vedere tehnic, mediul lui trecea toate testele; adevărata problemă stătea în trei lucruri: o parte din acțiuni le rula un script la ore fixe, cu pauze aproape identice între operațiuni; avea deschise șase ferestre de mediu, iar mai multe conturi făceau secvențe de acțiuni foarte asemănătoare în aceeași minut; și, în plus, de la înregistrare până la intrarea în panoul de publicitate fusese nevoie de doar două ore, practic fără istoric de utilizare.
Niciunul dintre aceste trei lucruri nu ține de „parametri". Sistemele anti-fraudă le încadrează la semnale comportamentale: ritmul operațiunilor, gradul de sincronizare între medii, traiectoria de creștere a contului. În analiza sa despre cadrul de detecție a roboților din 2026, Thunderproxy împarte semnalele pe grupuri: dispozitiv, rețea, comportament și coerență între straturi, iar ponderea grupului comportamental crește continuu. Izolarea grupurilor de dispozitiv și de date o poți lăsa pe seama soluției de izolare a mediilor MostMate, dar grupul comportamental se întâmplă dincolo de izolare.
De aici și întrebarea care apare mereu în discuțiile despre „detectarea amprentei browserului": de ce mă blochează și acum, deși folosesc proxy rezidențial sau mobil curat? Răspunsul stă chiar în limitele unui proxy: el schimbă doar sursa conexiunii la nivel de rețea și nu are cum să-ți controleze cum miști mouse-ul, dacă tastezi uniform sau dacă mai multe medii fac același lucru în aceeași secundă. Un proxy poate ascunde „de unde te conectezi", dar nu poate ascunde „ce faci după ce te-ai conectat". Iar detecția modernă a amprentei comportamentale vizează exact partea a doua.
De ce nu mai ajută să modifici parametrii?
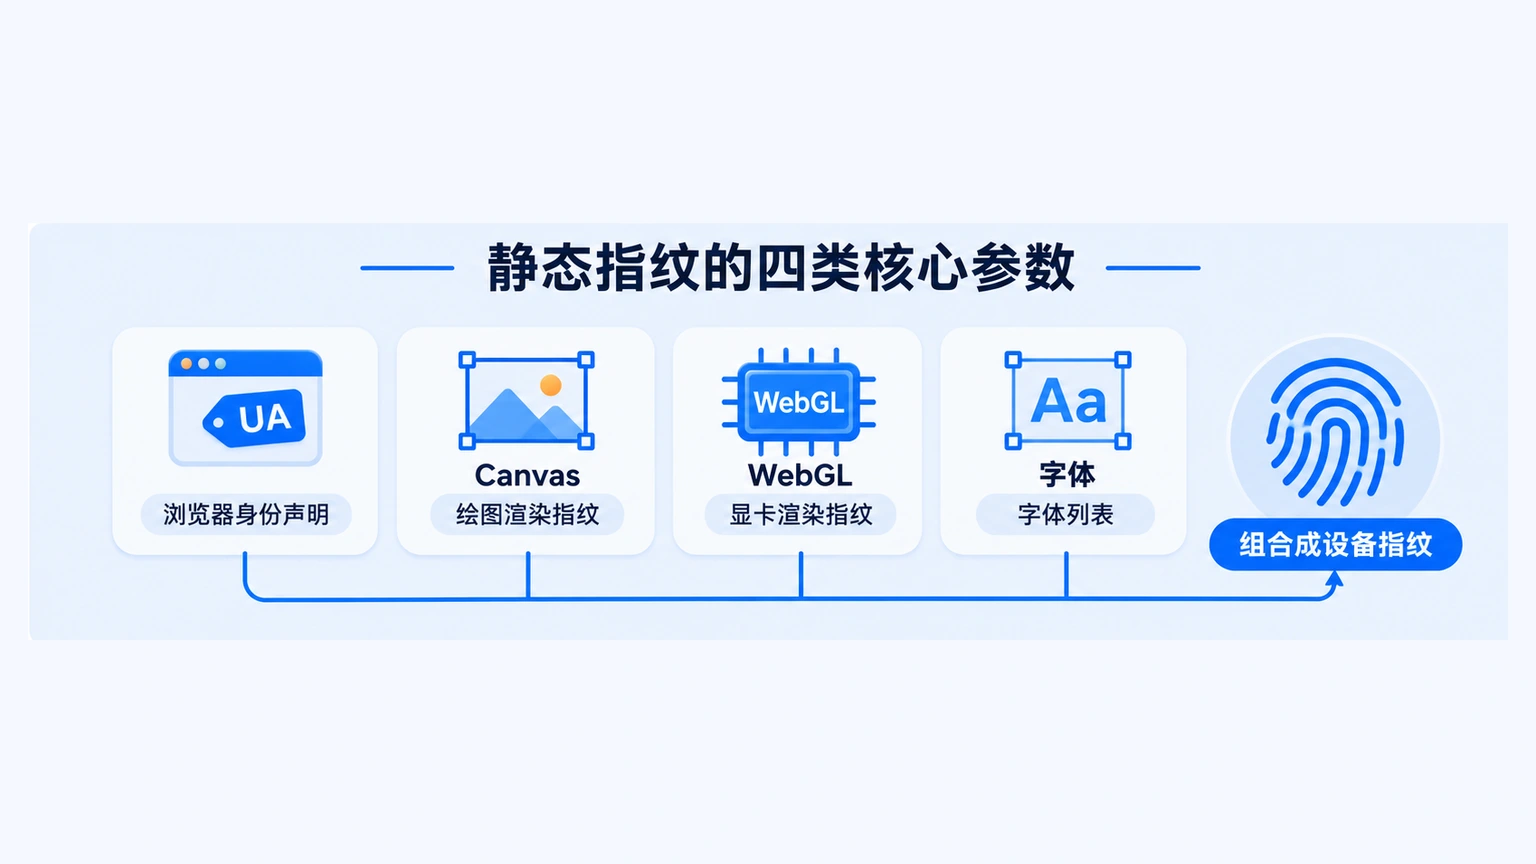
Ca să înțelegem schimbarea, hai să lămurim mai întâi termenul de „amprentă a dispozitivului". Ce înseamnă, pe scurt? E setul de caracteristici hardware și de configurare pe care browserul ți le raportează singur: rezoluția ecranului, modelul plăcii grafice, lista de fonturi, versiunea sistemului de operare. Site-ul le poate citi fără să-ți ceară voie, iar combinația lor e suficientă ca să deosebești un dispozitiv de altul.
În ultimii ani, jocul de la nivelul parametrilor a mers în valuri. Detecția de la început semăna cu controlul de securitate din aeroport: dacă un parametru ieșea din intervalul normal, erai marcat. După ce browserele antidetect s-au răspândit, costul modificării parametrilor a ajuns aproape de zero, iar partea de detecție și-a schimbat abordarea. În analiza sa despre anti-fraudă bazată pe machine learning, Spoofbrowser împarte această evoluție în trei etape: la început filtre pe reguli, apoi modele hibride care pun ponderi pe mai multe semnale, iar modelele dominante de astăzi învață direct din volume masive de date reale „cum arată un utilizator normal".
Așadar, modificarea parametrilor e tot mai ușoară, dar recunoașterea „parametrilor modificați" e tot mai grea, iar partea de detecție a mers direct acolo unde parametrii nu ajung: mai întâi un nivel mai jos, la protocol, apoi unul mai sus, la comportament.
Ce este amprenta TLS?
Când intri pe un site, browserul și serverul fac mai întâi un handshake criptat, ca să stabilească cu ce algoritmi vor vorbi. Lista de algoritmi din pachetul de handshake, ordinea extensiilor și valorile parametrilor, luate împreună, seamănă cu accentul cuiva: ce spui îl poți învăța dinainte pe de rost, dar accentul e greu de schimbat pe loc. Dacă coderăm această combinație într-un cod scurt, obținem exact amprenta TLS.
De la JA3 la JA4: de ce a fost schimbat codul vechi
După ce Chrome a introdus randomizare pentru o parte din parametrii de handshake, vechiul cod JA3 a devenit instabil; versiunea actualizată, amprenta JA4, a eliminat părțile aleatorii, detecția s-a stabilizat din nou, iar acum e adoptată de furnizori de infrastructură precum Cloudflare.
Două surse noi de semnale de urmărit în 2027
Prima este ordinea cadrelor SETTINGS la nivel de HTTP/2. Când browserul stabilește conexiunea, trimite cadre de configurare de nivel jos, iar fiecare producător le aranjează în altă ordine: încă un „accent" trecut în registru.
A doua este amprenta TLS post-cuantică. Ca să reziste calculului cuantic, browserele încep să folosească algoritmi noi de schimb de chei, iar combinația de parametri a algoritmilor noi devine, firesc, o sursă nouă de amprentă. Proxies.sx o listează în recapitularea stivei de fingerprinting din 2026 ca membru nou al stivei cu șase straturi de semnale.
Se poate falsifica amprenta TLS? La nivel de mecanism, orice bibliotecă sau patch care modifică parametrii de handshake lasă în urmă o inconsecvență nouă în altă parte: browserul susține că e un anumit client, dar caracteristicile handshake-ului nu se potrivesc, exact în zona de „contradicții între straturi" pe care o supraveghează anti-frauda.
Ce este amprenta comportamentală?
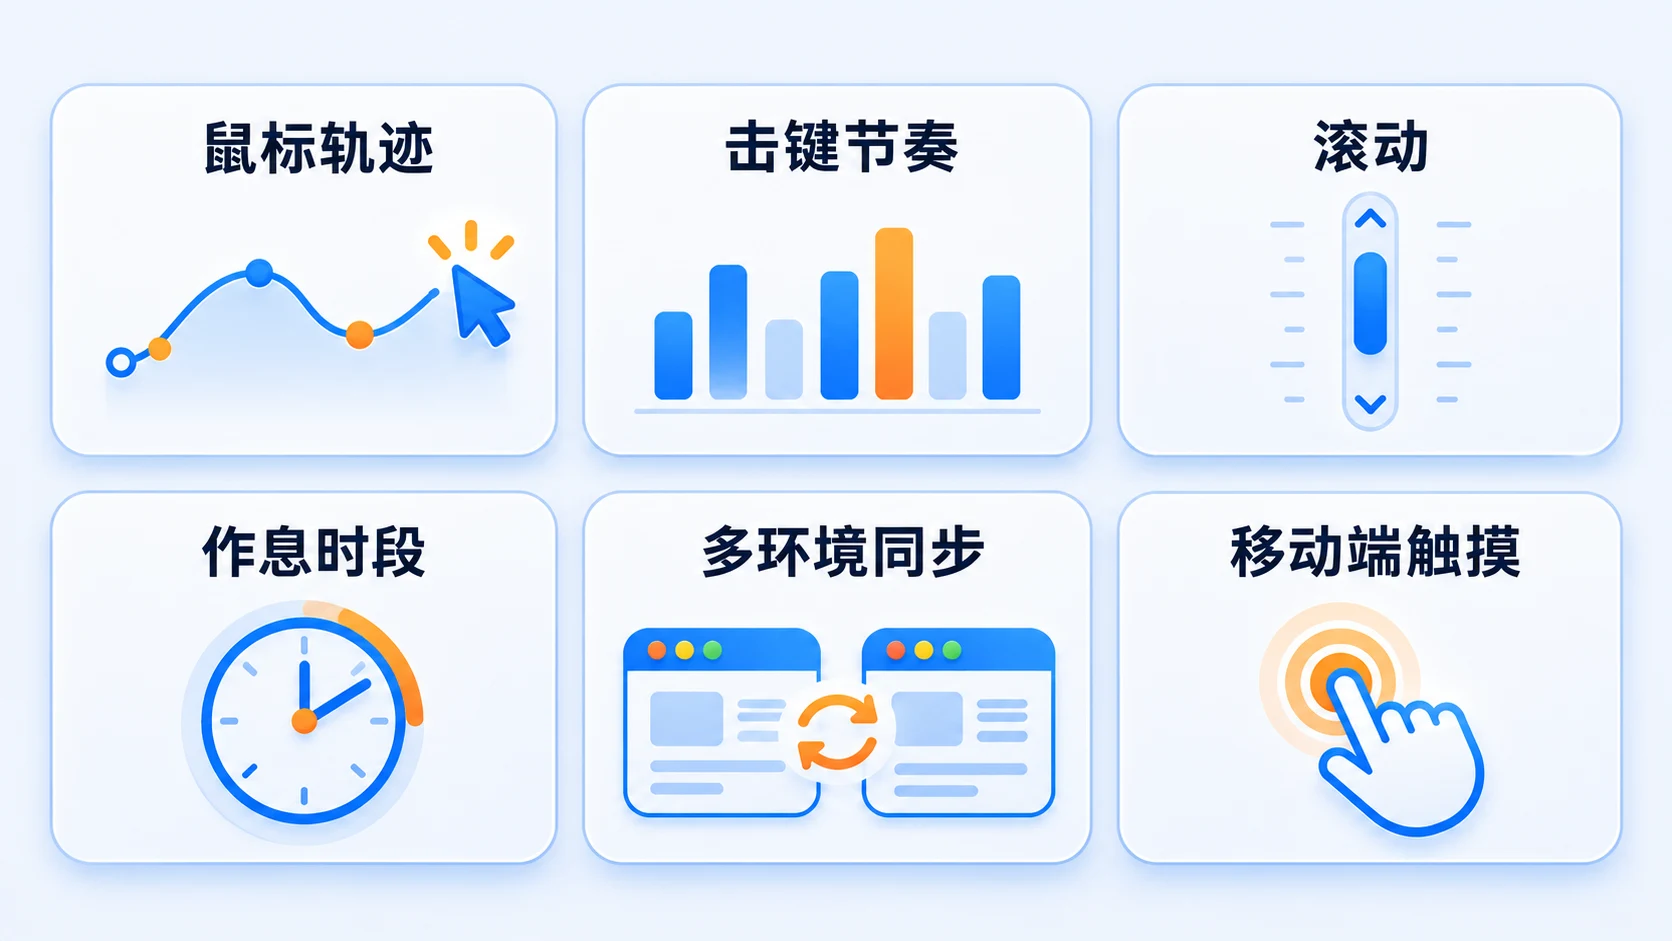
Amprenta comportamentală e totalitatea trăsăturilor de mișcare pe care le lași când operezi pe pagină: cum miști mouse-ul, cum lovești tastele, cum derulezi, cât timp te oprești pe fiecare element. Amprenta de parametri răspunde la întrebarea „cine spune acest dispozitiv că este", iar amprenta comportamentală la întrebarea „cum arată mișcările omului așezat în fața dispozitivului". Prima se poate configura; a doua nu are niciun parametru de setat și se formează doar treptat, din utilizare reală, zi de zi.
1. Traiectoria mouse-ului
Mișcarea mouse-ului unui om are curbe, accelerări și tremururi fine, în timp ce traiectoria desenată de un script iese adesea prea dreaptă și cu o viteză uniformă până la suspect. Unul dintre criteriile anti-fraudei e tocmai dacă mișcarea respectă legile motrice umane: cu cât ținta e mai departe și mai mică, cu atât mâna ajunge mai greu, iar operațiunile reale nu pot scăpa de această regulă.
2. Dinamica tastării
Durata dintre apăsarea unei taste și eliberarea ei, plus pauza dintre două apăsări, diferă de la om la om și rămân stabile în timp. Anti-frauda nu se interesează ce tastezi, ci doar dacă ritmul seamănă cu al unui om real și dacă se potrivește cu comportamentul trecut al acelui cont.
3. Derularea, timpul de ședere și atingerea pe mobil
Dincolo de desktop, viteza de derulare, durata staționării, plus presiunea atingerii și semnalele senzorilor pe mobil sunt material obișnuit pentru detecția comportamentală. Lista trăsăturilor comportamentale urmărite arată, în mare, așa:
- forma, viteza și tremurul fin al traiectoriei mouse-ului
- ritmul tastării: distribuția duratei de apăsare și a pauzelor dintre taste
- viteza de derulare și distribuția opririlor
- intervalele orare de activitate și curba zilnică
- gradul de sincronizare a mișcărilor între mai multe medii
- presiunea atingerii și semnalele senzorilor pe mobil
Cum punctează anti-frauda? Toate semnalele, la un loc
Semnalele comportamentale nu funcționează singure. În 2026, practica dominantă e să bage dispozitivul, rețeaua, parametrii și comportamentul, patru grupuri de semnale, în același model de scoring: trăsăturile comportamentale sunt doar o intrare a modelului, iar dacă tragi concluzii doar din ele, rezultatul iese denaturat. Estimarea inversă făcută de Spoofbrowser asupra a două produse comerciale dominante de anti-fraudă arată ponderi cam așa (valorile sunt estimative, servesc la înțelegerea structurii, nu ca referință exactă):
| Grup de semnale | Pondere estimată | Ce evaluează |
|---|---|---|
| Alinierea IP-ului cu țara declarată | cca. 20% | dacă locația proxy-ului se potrivește cu fusul orar, limba și adresa de facturare |
| Caracteristici la nivel de rețea | cca. 18% | dacă amprentele TLS și HTTP/2 se potrivesc cu ce declară browserul |
| Parametrii browserului | cca. 15% | dacă Canvas, WebGL, fonturile etc. sunt coerente între ele |
| Trăsături comportamentale | cca. 15% | dacă mouse-ul, tastatura și derularea urmează tipare umane |
| Coerența între semnale | cca. 12% | dacă straturile se confirmă reciproc |
| Restul semnalelor | cca. 20% | reputație istorică, vârsta contului, caracteristici de conținut etc. |
Nu cifrele exacte sunt importante în tabel, ci structura: chiar dacă iei punctaj maxim pe un singur strat, nu salvezi contradicțiile dintre straturi. UA pretinde că e un dispozitiv Windows, handshake-ul TLS arată un alt tip de client, iar ritmul mișcărilor e uniform ca un metronom: penalizările se acumulează exact la „contraziceri reciproce". Aici se răspunde și la întrebarea frecventă: care semnal de detecție cântărește acum mai mult? Coerența între straturi, nu vreun parametru luat separat.
Se schimbă și modul de reacție. TrueSight și TR7 arată, în analiza despre gestionarea roboților, aceeași tendință: motorul de scoring trece de la „blocare pentru toți" la „provocare dinamică". La risc scăzut treci direct, la risc mediu primești un captcha sau o limitare de viteză, iar blocarea vine doar la risc mare. Deci multe dintre „blocări" au loc de fapt în zona de risc mediu: contul nu a murit, dar fiecare provocare îți mănâncă timpul.
În 2027, la ce să fie atent un operator cu mai multe conturi?
Duci tendințele la nivel de operațiuni și ajungi la trei lucruri:
- Lasă acțiunile critice pe mâna unui om: autentificarea, modificarea datelor de profil și operațiunile cu bani se fac manual, iar scripturile preiau doar acțiunile cu risc mic, de tip interogare.
- Evită sincronizarea mecanică: mai multe medii nu trebuie să execute același set de acțiuni în aceeași fereastră de timp; decalează orele și ritmul.
- Crește istoricul mediului nou: după înregistrare, acumulează mai întâi urme de utilizare, abia apoi treci la operațiuni de valoare mare.
Browserul antidetect cu medii izolate rezolvă nivelul de dispozitiv și de date: parametri independenți pentru fiecare mediu, amprentă stabilă care se continuă, cookie-uri și sesiuni care nu se amestecă, iar platforma MostMate de gestionare a mediilor multiple transformă aceste capacități de izolare în starea implicită la crearea unui mediu nou. Dar la nivelul comportamental nu există nimic de configurat: el vine din felul în care lucrezi și ține doar de disciplina de operare. Împărțirea e clară: instrumentul ține minimul (mediile să nu se contamineze între ele), iar operarea ține maximul (comportamentul să nu semene cu o acțiune în masă).
În spatele cuvântului căutat „browserul antidetect a fost detectat" stă, în mare parte, nu un instrument care a eșuat, ci o scurgere la nivelul comportamental, pentru care plătește însă instrumentul. Dacă deosebești clar nivelul de dispozitiv de cel comportamental, pui diagnosticul corect și reacționezi exact unde trebuie.
Ce poate face un utilizator obișnuit să fie urmărit mai puțin?
Până acum am vorbit din perspectiva operatorului; în secțiunea asta schimb potul și răspund la întrebarea de confidențialitate: ce poate face un utilizator normal care nu vrea să fie urmărit. Principiul urmăririi prin amprenta browserului face ca ea să nu poată fi oprită direct, pentru că site-ul citește caracteristicile fără să stocheze ceva, deci nu ai ce șterge, dar îți poți reduce gradul de identificabilitate:
- Dacă folosești Firefox, poți activa opțiunea privacy.resistFingerprinting (scrii about:config în bara de adrese și cauți opțiunea); browserul va prezenta tuturor site-urilor un set de parametri uniformizat.
- În scenariile unde îți trebuie anonimat ridicat, folosește Tor Browser, care standardizează caracteristicile tuturor utilizatorilor într-un singur set.
- Reduce numărul de extensii și îngustează permisiunile, ca să micșorezi suprafața de caracteristici pe care site-ul o poate citi.
De reținut: măsurile astea servesc protecția vieții private personale și au un cu totul alt țel decât operarea pe mai multe conturi. Prima visează „să te piardă în mulțime", a doua vrea „fiecare mediu independent și stabil"; amestecate, se trag una pe alta în jos.
Concluzie
Poți să te gândești așa: parametrii statici sunt biletul de intrare, iar comportamentul e interviul. Biletul îl poți cumpăra și aranja din timp; la interviu te prezinți doar tu. Exact asta e relația reală dintre anti-fraudă și operatori în 2027.
Dacă te ocupi de un business cu mai multe conturi și data viitoare te lovești de situația „parametrii sunt în regulă și tot sunt blocat", rulează întâi un site de test ca să verifici că nivelul de dispozitiv e curat, apoi uită-te sincer la nivelul comportamental: pauzele dintre acțiuni sunt prea regulate? Mediile se sincronizează prea ordonat? Mediul nou trece direct la operațiuni de valoare mare? După ce instrumentul face izolarea mediilor cum trebuie, punctele rămase le câștigi zi de zi, cu disciplină de operare.
Întrebări frecvente
Se pot recunoaște și mișcările mouse-ului și tastatura?
Da. Scriptul paginii poate înregistra forma și variațiile de viteză ale traiectoriei mouse-ului, plus distribuția duratelor de apăsare și eliberare a tastelor. Tiparul de mișcare al fiecăruia rămâne stabil în timp, iar acesta e unul dintre criteriile după care anti-frauda deosebește omul de automatizare și un operator de altul.
De ce cântărește tot mai mult amprenta comportamentală?
După ce browserele antidetect s-au răspândit, costul deghizării parametrilor statici a ajuns aproape de zero, iar partea de detecție și-a mutat ponderile spre nivelul comportamental și cel de protocol, unde parametrii nu ajung. Modelele de machine learning au nevoie și ele de date comportamentale ca să traseze granița a ceea ce e „normal".
De ce sunt blocat deși folosesc un IP curat?
Proxy-ul schimbă doar sursa conexiunii la nivel de rețea și nu controlează ritmul operațiunilor, sincronizarea dintre medii sau traiectoria de creștere a contului, adică semnalele comportamentale. Ponderea trăsăturilor comportamentale și a coerenței între straturi în modelul de scoring a depășit deja calitatea IP-ului luat singur.
Care semnal de detecție cântărește acum mai mult?
Coerența între straturi. Fiecare semnal luat separat poate fi falsificat într-o parte, dar e greu ca dispozitivul, rețeaua, parametrii și comportamentul să se confirme reciproc pe patru straturi, iar contradicțiile sunt exact acolo unde anti-frauda taie puncte.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă