2027年のフィンガープリント技術動向──静的パラメータから行動フィンガープリントへ
先月、越境ECの店舗を運営している友人がアカウントの見直しに付き合ってほしいと相談してきました。静的な住宅プロキシは設定済み、Canvas・WebGL・UAは検査サイトでことごとく合格、IPの帰属地とタイムゾーンもぴったり揃っている。それでもアカウントは運用3日目にログイン制限を受けました。パラメータの層には指摘できる欠陥が一つもないのに、弾かれた理由はもっと深い層に探すしかありません。
こうした事例はこの1年でどんどん増えています。背景には、リスク制御の判定の重心が「何を宣言しているか」から「どう行動しているか」へ移りつつあることがあります。デバイスとデータの層の分離は専用の環境分離型アンチディテクトブラウザに任せられますが、行動層の変化はまず理解してからでないと対処できません。本記事では、静的パラメータがなぜ効かなくなったのか、そしてその後を引き継いだ「行動フィンガープリント」とは何なのかを詳しく解説します。
クリーンなIPに換えてパラメータも全部合っているのに、アカウントはなぜ弾かれるのか?
冒頭の友人の事例に戻って、ボタのかかり所を分解してみましょう。彼の環境は技術検査では全部通過していたのに、本当の問題は次の3点にありました。動作の一部がスクリプトで定時実行されており、毎回の操作間隔がほぼ同じ長さだったこと。6つの環境ウィンドウを同時に開き、複数のアカウントが同じ1分の中でよく似た動作シーケンスを示したこと。そして新しい環境が登録から広告管理画面に入るまでわずか2時間で、使用履歴がほぼ皆無だったこと。
この3点はどれも「パラメータ」の範疇には属しません。リスク制御システムはこれらを行動シグナルに分類します。操作のリズム、複数環境間の同期度、アカウントの成長軌跡です。Thunderproxyが2026年のボット検出フレームワーク分析でシグナルをデバイス、ネットワーク、行動、層間一貫性のグループに分けたところでは、行動グループの比重が上がり続けています。デバイスとデータの2グループの分離はMostMateの環境分離ソリューションに任せられますが、行動というグループは分離の外側で起こります。
つまり、「ブラウザフィンガープリント検出で識別された」という議論でよく見かける質問──クリーンな住宅またはモバイルプロキシを使ったのに、なぜ弾かれるのか──の答えは、プロキシの能力の限界の中に隠れています。プロキシはネットワーク層の接続元を変えるだけで、マウスの動かし方や打鍵の速さが均一かどうか、複数の環境が同じ秒に同じことをしていないかまでは面倒を見られません。プロキシが隠せるのは「どこから接続したか」だけ、「接続した後に何をしたか」は隠せません。いま主流の行動フィンガープリント検出が狙っているのは、まさに後半です。
なぜパラメータをいじってもますます効かなくなっているのか?
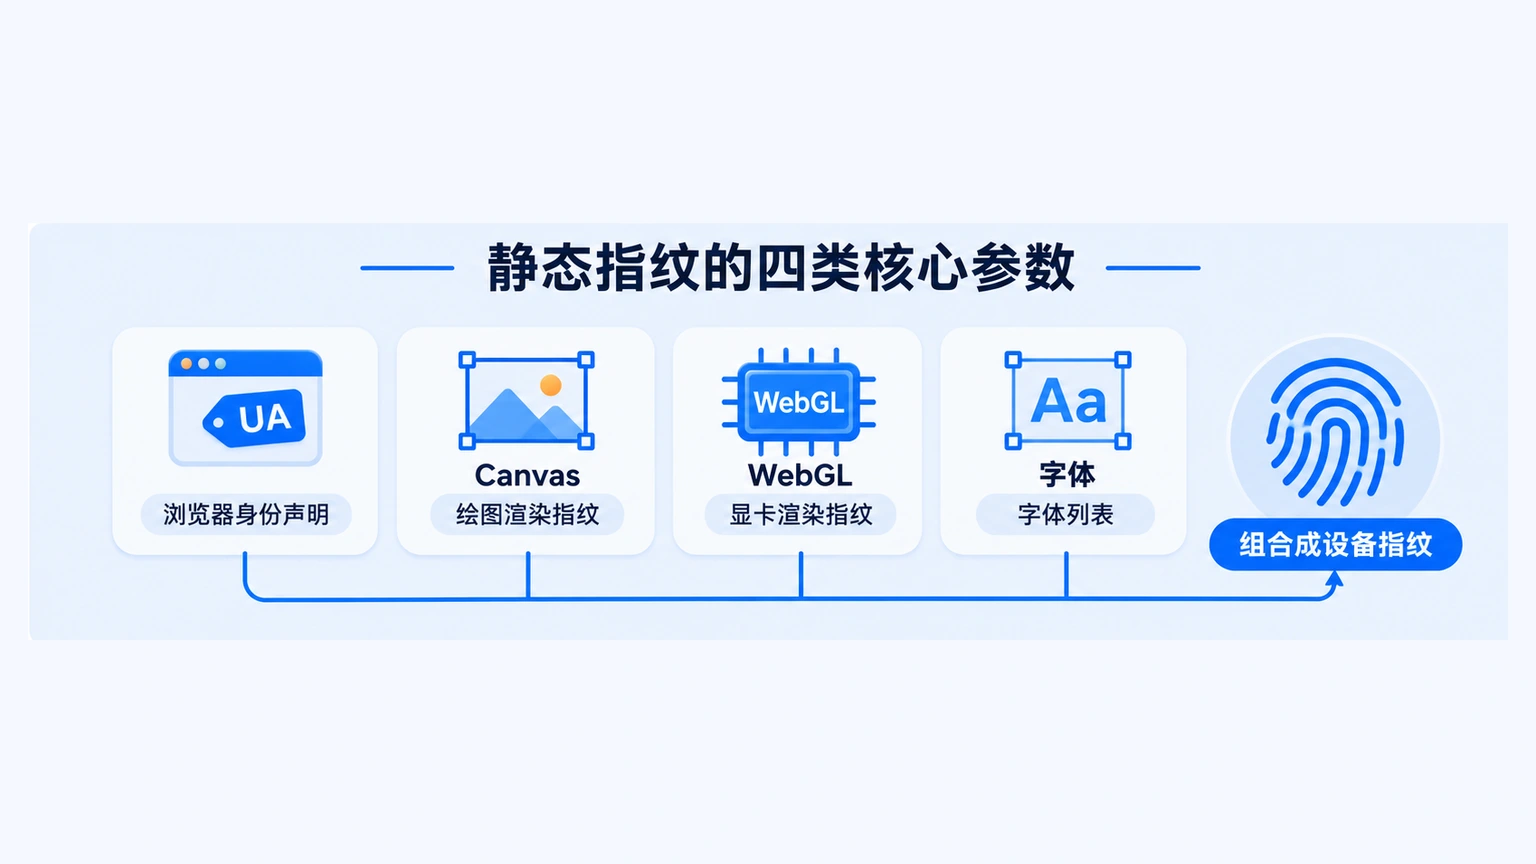
この変化を理解するには、まず「デバイスフィンガープリント」という言葉をはっきりさせておきましょう。デバイスフィンガープリントとは何か。ざっくり言えば、ブラウザが自己申告しているハードウェアと設定の特徴のセット──画面の解像度、GPUの型番、フォント一覧、OSのバージョンのことです。Webサイトは同意を得なくてもこれらを読み取れますが、組み合わせるとデバイスを区別するには十分で、デバイスフィンガープリント識別の土台になります。
ここ数年、パラメータ層のいたちごっこは一進一退を繰り返してきました。初期の検出は空港の保安検査のようなもので、パラメータが正常範囲から外れていればマークして止める。フィンガープリントブラウザが普及してパラメータ改変のコストがほぼゼロになると、検出側は発想を切り替えました。Spoofbrowserが機械学習リスク制御の分析でこの進化を3段階に分けています。初期はルールでフィルタし、次に複数シグナルに重みを付けて計算するハイブリッドモデルを導入し、いまの主流モデルは大量の実ユーザーデータの中から「普通の人がどう見えるか」を直接学習しています。
つまり、パラメータを変えるのはどんどん簡単になるのに、「変えたパラメータ」を見抜くのはどんどん難しくなる。そこで検出側はパラメータの手が届かない場所へ進むしかありません。まずプロトコル層へ降り、次に行動層へ上がるのです。
TLSフィンガープリントとは?
Webサイトにアクセスすると、ブラウザとサーバーはまず暗号化ハンドシェイクを行い、どのアルゴリズムで通信するかを確認します。ハンドシェイクパケットに並ぶアルゴリズム一覧、拡張の順序、各パラメータの値を組み合わせると、それは人の「なまり」に似ています。話す内容は前もって暗記できますが、なまりだけはその場で簡単には変えられません。この組み合わせを短い番号に符号化したものがTLSフィンガープリントです。
JA3からJA4へ:旧番号が置き換えられた理由
Chromeが一部のハンドシェイクパラメータにランダム化を加えた結果、旧JA3番号は不安定になりました。後継のJA4フィンガープリントはランダム部分を除外したことで識別が再び安定し、Cloudflareなどのインフラベンダーがすでに採用しています。
2027年に注目したい2つの新しいシグナル源
1つ目はHTTP/2層のSETTINGSフレームの順序です。ブラウザが接続を確立する際に送る下位設定フレームの並び順はベンダーごとに異なり、これも一つの「なまり」として記録されます。
2つ目はポスト量子TLSフィンガープリントです。量子コンピューティングへの備えとしてブラウザは新しい鍵交換アルゴリズムを有効化し始めており、新アルゴリズムのパラメータの組み合わせはそのまま新しい指紋源になっています。Proxies.sxは2026年のフィンガープリント技術スタック総覧で、これを6層シグナルスタックの新メンバーとして挙げています。
TLSフィンガープリントは偽装できるのか。メカニズムの面で言えば、ハンドシェイクパラメータを改変するライブラリやパッチは別の層に新たな不整合を残します。ブラウザのバージョンはあるクライアントを名乗っているのに、ハンドシェイクの特徴がそれに合わない──これはまさにリスク制御が注視する「層間の矛盾」に落ちます。
行動フィンガープリントとは?
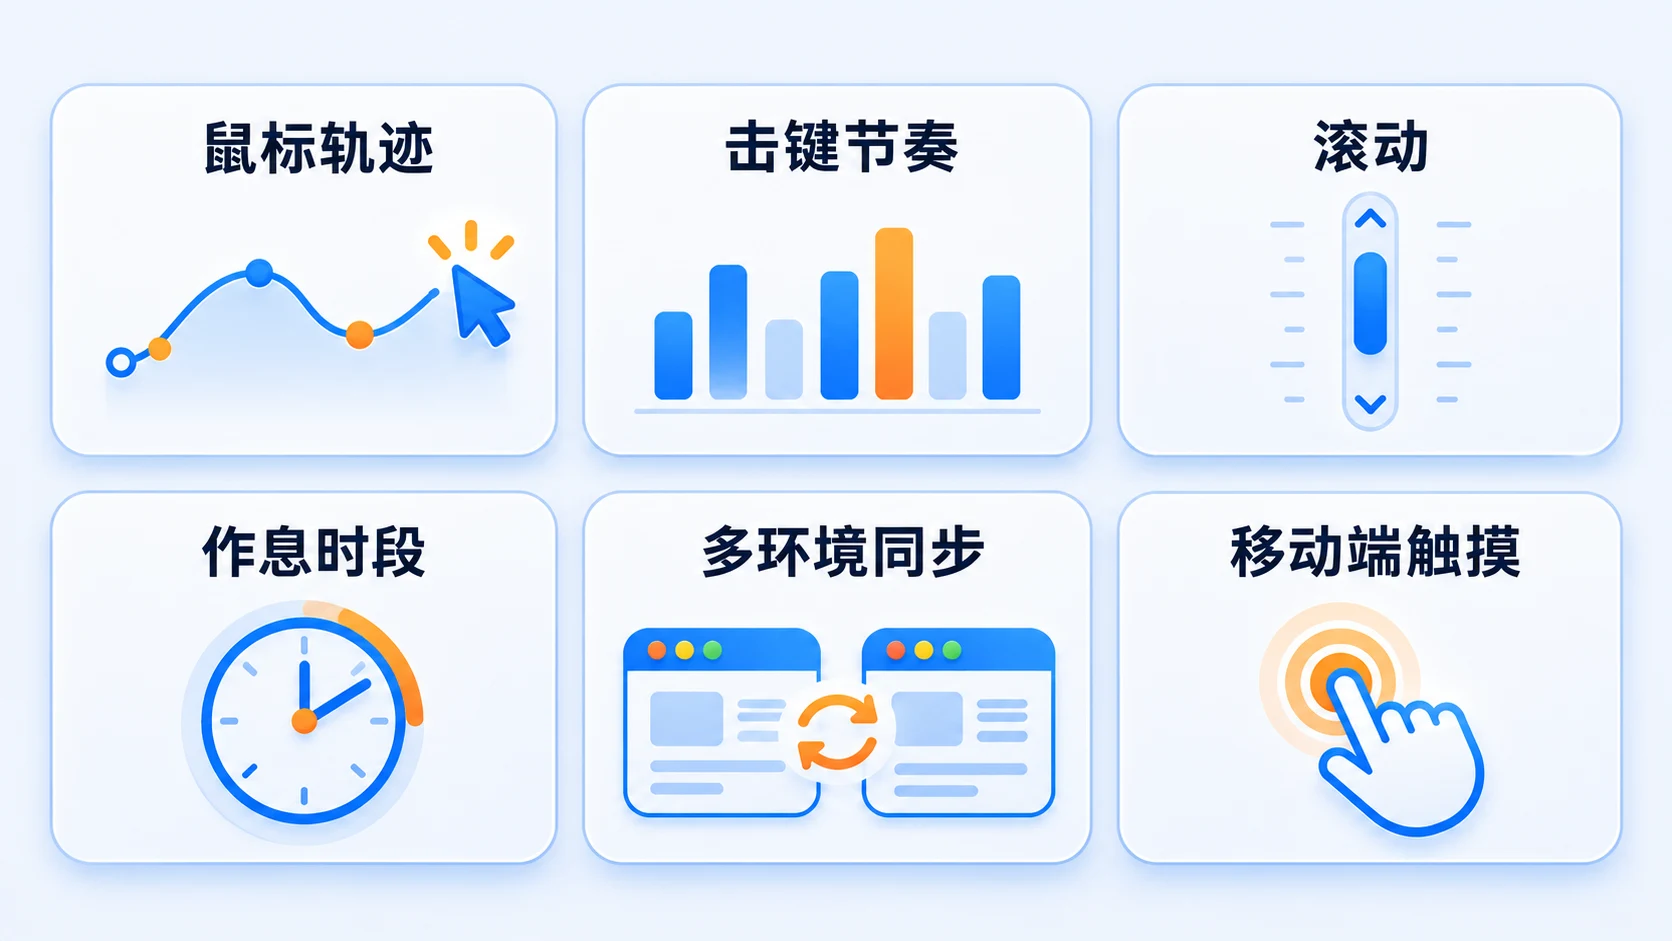
行動フィンガープリントとは、あなたがページ上で操作するときに残す動作の特徴の総和です。マウスをどう動かすか、キーボードをどう叩くか、ページをどうスクロールするか、各要素の上にどれだけ留まるか。パラメータの指紋は「このデバイスは自分を誰だと申告しているか」に答え、行動の指紋は「デバイスの前に座っている人の動作はどんな見た目か」に答えます。前者は設定できますが、後者に設定項目は存在せず、日々の実際の使用の中で自然に育つしかありません。
1. マウスの軌跡
人間のマウス移動には弧、加速、そして細かい震えが備わっています。一方でスクリプトが描く軌跡は、直線すぎたり速度が異様に均一だったりしがちです。リスク制御の判定基準の一つは、動作が人間の運動法則に合致しているかどうかです。目標が遠くて小さいほど人の手は時間をかけて届き、実際の操作はこの制約から逃れられません。
2. 打鍵ダイナミクス
キーを押してから離すまでの長さ、キーとキーの間の間隔は、長期的に見れば人によって異なり、しかもかなり安定しています。リスク制御は何を打っているかには関心がなく、リズムが本物の人間らしいか、このアカウントの過去の振る舞いと一致しているかだけを見ます。
3. スクロール・滞在・モバイルのタッチ
デスクトップ以外でも、スクロール速度や滞在時間、モバイルのタッチ圧力やセンサー信号は、行動フィンガープリント検出のよくある材料です。リスク制御が見る行動特徴のリストはおおむね次のとおりです。
- マウス軌跡の形状・速度・細かい震え
- 打鍵リズム:押下時間とキー間隔の分布
- スクロール速度と滞在時間の分布
- 操作時間帯と生活リズムの曲線
- 複数環境間の動作の同期度
- モバイルのタッチ圧力とセンサー信号
リスク制御はどう採点するのか?各層のシグナルを一緒に見る
行動シグナルは単独で使われるわけではありません。2026年の主流のリスク制御は、デバイス・ネットワーク・パラメータ・行動の4グループのシグナルを同一のスコアリングモデルに入れてまとめて計算します。行動特徴はモデルの一入力にすぎず、それだけで結論を出すと歪みます。Spoofbrowserによる主要商用リスク制御製品2種の逆算推定では、シグナルの重みはおおよそ次のとおりです(数値は推定値で、構造の理解のためのものであり、正確な根拠ではありません)。
| シグナルグループ | 重み推定 | 判定内容 |
|---|---|---|
| IPと申告地域の整合 | 約20% | プロキシの帰属地がタイムゾーン・言語・請求先住所と一致しているか |
| ネットワーク層の特徴 | 約18% | TLS・HTTP/2フィンガープリントがブラウザの申告と一致しているか |
| ブラウザパラメータ | 約15% | Canvas・WebGL・フォントなどが自己整合しているか |
| 行動特徴 | 約15% | マウス・キーボード・スクロールが人間の法則に合致しているか |
| シグナル間の一貫性 | 約12% | 各層が互いに裏付け合えるか |
| その他のシグナル | 約20% | 履歴の評判、アカウント年齢、コンテンツ特徴など |
表の要点は具体的な数字ではなく構造にあります。単一層の満点では、層間の矛盾は取り戻せません。UAはWindowsデバイスを名乗っているのにTLSハンドシェイクは別種のクライアントの特徴を示し、動作のリズムまでメトロノームのように均一──減点は「互いに矛盾している」ことに集中します。これは「いま重みが高い検出シグナルは何か」というよくある質問への答えにもなっています。層間一貫性であり、単一のパラメータではありません。
対応の仕方も変わってきています。TrueSightとTR7はボット管理の分析で同じ傾向を指摘しています。スコアリングエンジンは「一律ブロック」から「動的チャレンジ」へ移り、低リスクはそのまま通し、中リスクにはCAPTCHAか速度制限の観察を差し挟み、高リスクのみBANします。つまり多くの「ブロック」は実は中リスク帯で起きています。アカウントは死んでいないのに、チャレンジのたびに時間を取られるのです。
2027年、複数アカウント運用者が注意すべきことは?
トレンドを運用のレベルに落とすと、3つのことに整理できます。
- 重要な操作は人間が行う:ログイン、プロフィール変更、資金に関わる操作は人手で行い、スクリプトは照会など低リスクの操作だけを担わせます。
- 機械的な同期を避ける:複数の環境で同じ時間帯に同じ一連の動作を実行しないこと。時間帯とリズムをずらします。
- 新しい環境に履歴を育てる:登録後は使用の痕跡を積み重ねてから、価値の高い操作に入ります。
環境分離ブラウザが解決するのはデバイスとデータの層で、各環境のパラメータは独立し、フィンガープリントは安定して引き継がれ、Cookieとセッションは互いに混ざりません。MostMateの複数アカウント環境管理プラットフォームは、こうした分離能力を新しい環境を作る時のデフォルト状態にしています。ただし行動層には設定項目がありません。それはあなたの使い方から生まれるもので、運用の規律でしか管理できません。役割分担は明確です。ツールは下限を守り(環境同士が互いを汚染しない)、運用は上限を担います(動作が量産オペレーションらしく見えないようにする)。
「フィンガープリントブラウザが識別された」という検索語の裏にある焦りは、多くの場合、ツールの失敗ではなく行動層でボタったのに、その帳がツールに被せられているだけです。デバイス層と行動層を切り分けてこそ、原因究明は正確になり、対応も的を絞れます。
一般ユーザーはフィンガープリント追跡をどう減らせるのか?
ここまでは運用者の視点で話してきました。このセクションは立場を変えて、プライバシー側の質問──追跡されたくない一般ユーザーに何ができるか──に答えます。ブラウザフィンガープリント追跡の仕組み上、直接オフにすることはできません。サイトが特徴を読み取る過程では何も保存する必要がなく、削るべき実体がそもそも存在しないからです。それでも、自分の識別度を下げることはできます。
- Firefoxユーザーはprivacy.resistFingerprintingオプションを有効にできます(アドレスバーにabout:configと入力して検索)。ブラウザはすべてのサイトに同一化したパラメータを提示します。
- 匿名性の要求が高い場面ではTorブラウザを使います。すべてのユーザーのブラウザ特徴を同一のセットに標準化します。
- ブラウザ拡張を減らし、許可を絞り、サイトが読み取れる特徴の面積を縮めます。
注意したいのは、これらの施策は個人のプライバシー保護のためのものであり、複数アカウント運用とは目指すところが違うことです。前者は「人並みに埋もれること」を追い、後者は「環境ごとに独立して安定すること」を追います。混ぜるとどちらも中途半端になります。
まとめ
静的パラメータは入場券、行動は面接と考えてください。入場券はお金で揃えられますが、面接は自分で受けに行くしかありません。これが2027年のリスク制御と運用者の実像です。
複数アカウント事業を進めている方は、次に「パラメータは全部合っているのに弾かれた」という局面に直面したら、まず検査サイトを回してデバイス層に問題がないことを確認し、それから素直に行動層を点検しましょう。動作間隔が規則的すぎないか、複数の環境が同期しすぎていないか、新しい環境がいきなり高価値操作をしていないか。ツールで環境分離をやり切ったあとは、残りの点数は日々の運用規律で一つずつ取り戻すしかありません。
よくある質問
マウス軌跡やキーボード入力も識別されるのか?
されます。ページ上のスクリプトは、マウス移動経路の形状と速度の変化、キーの押下と解放の時間分布を記録できます。人それぞれの動作パターンは長期的に安定しており、これはリスク制御が本物の人間と自動化を、そして異なる操作者同士を区別する根拠の一つです。
行動フィンガープリントがなぜますます重要になっているのか?
静的パラメータの偽装コストはフィンガープリントブラウザの普及後ほぼゼロになり、検出側は重みをパラメータの手が届かない行動層とプロトコル層へ移しました。機械学習モデルも行動データがなければ「普通」の判定境界を引けません。
クリーンなIPを使ったのに、なぜ弾かれるのか?
プロキシはネットワーク層の接続元を変えるだけで、操作リズム、複数環境の同期、アカウントの成長軌跡といった行動シグナルは面倒を見られません。行動特徴と層間一貫性のスコアリングモデル内の重みは、すでに単独のIP品質を上回っています。
いま重みが高い検出シグナルは何か?
層間一貫性です。単一のシグナルはどれも一部を偽装できますが、デバイス・ネットワーク・パラメータ・行動の4層が互いに裏付け合うほどの整合を作るのは難しく、矛盾している箇所こそリスク制御が減点する場所です。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用