Parametreler tamamen doğruyken neden engelleniyorsunuz? Statik parametrelerden davranışsal parmak izine: 2027 risk kontrol trendi
Geçen ay yurt dışına mağaza açan bir arkadaşım hesabını birlikte gözden geçirdik: statik rezansiyel proxy kurulmuş, Canvas, WebGL ve UA tarama sitelerinde yeşil ışık yaktırmış, IP lokasyonu ile saat dilimi tam oturmuş; yine de hesap üçüncü gün girişte kısıtlanmış. Parametre düzeyinde tek bir kusur bulmak mümkün değil; engellenmenin sebebi daha derindeki katmanlarda aranmak zorunda.
Bu tür vakalar son bir yılda giderek artıyor, çünkü risk kontrol sistemlerinin karar odağı "neyi beyan ettiğinizden" "nasıl davrandığınıza" kayıyor. Cihaz ve veri katmanındaki izolasyonu ortam izolasyonlu antidetect tarayıcı gibi araçlara devredebilirsiniz; ama davranış katmanındaki değişimle başa çıkmak için önce onu anlamak gerekir. Bu yazı, statik parametrelerin neden işlevini yitirdiğini ve yerini alan "davranışsal parmak izininin" (behavioral fingerprint) ne olduğunu detaylıca anlatıyor.
Temiz IP alındı, parametreler tamamen doğruyken hesap neden hâlâ engelleniyor?
Baştaki arkadaşın vakasına geri dönüp ele veren noktaları ayıralım. Ortamı teknik taramalardan geçti; gerçek sorun üç şeydeydi: bazı işlemlerini betik zamanlı çalıştırıyordu ve her işlem arası süre neredeyse hep aynıydı; aynı anda altı ortam penceresi açmıştı ve birkaç hesap aynı dakika içinde birbirine çok benzer hareket dizileri yapıyordu; bu yeni ortamda kayıttan reklam paneline girmeye kadar yalnızca iki saat vardı, nerdeyse hiç kullanım geçmişi yoktu.
Bu üç şeyden hiçbiri "parametre" kategorisine girmiyor. Risk kontrol sistemleri bunları davranış sinyali olarak sınıflandırıyor: işlem temposu, ortamlar arası senkronizasyon derecesi, hesabın gelişim çizgisi. Thunderproxy 2026 tarihli bot tespiti çerçeve analizinde sinyalleri cihaz, ağ, davranış ve katmanlar arası tutarlılık olarak grupluyor; davranış grubunun ağırlığı sürekli artıyor. Cihaz ve veri gruplarının izolasyonunu MostMate'in ortam izolasyon çözümüne havale edebilirsiniz; davranış grubu ise izolasyonun ötesinde gerçekleşiyor.
Bu yüzden "tarayıcı parmak izi tespit edildi" tartışmalarında sıkça duyulan bir soru var: temiz rezansiyel ya da mobil proxy aldım, neden hâlâ engelleniyorum? Cevap proxy'nin yetenek sınırında saklı: proxy yalnızca ağ katmanındaki bağlantı kaynağını değiştirir; farenizin nasıl hareket ettiğini, yazma temponuzun ne kadar düzenli olduğunu, birkaç ortamın aynı saniyede aynı işi yapıp yapmadığını kontrol edemez. Proxy'nin saklayabildiği tek şey "nereden bağlandığınız"; "bağlandıktan sonra ne yaptığınız"ı saklayamaz. Günümüzün davranışsal parmak izi tespiti de tam olarak ikinci yarısını izliyor.
Parametre değiştirmek neden giderek işe yaramıyor?
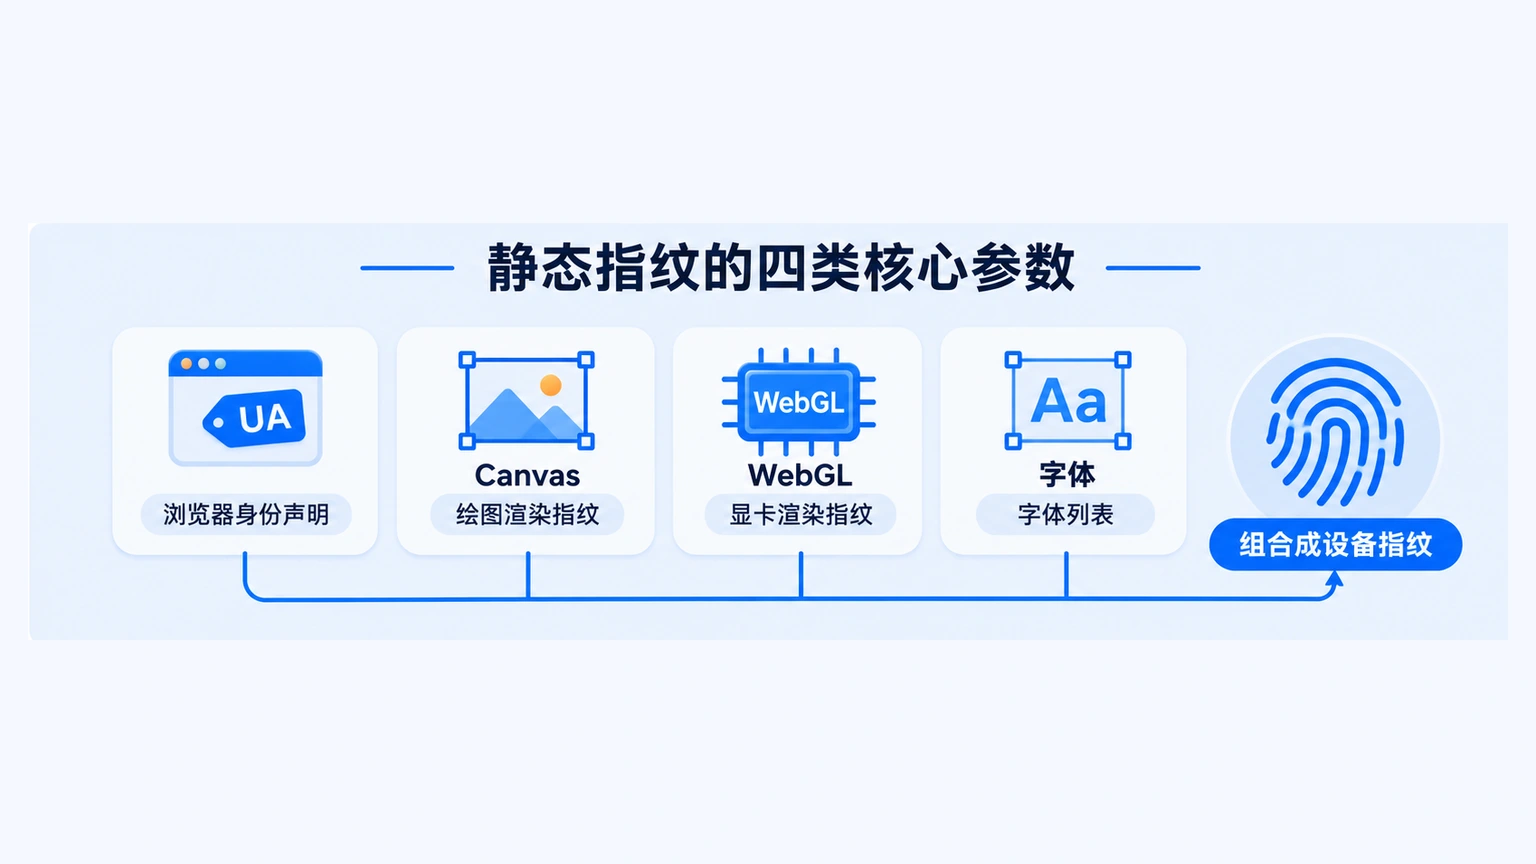
Bu değişimi anlamak için önce "cihaz parmak izi" kavramını açalım. Cihaz parmak izi nedir? Halk diliyle söylersek: tarayıcının kendini rapor ettiği bir donanım ve yapılandırma özellikleri dizisi, yani ekran çözünürlüğü, ekran kartı modeli, font listesi, işletim sistemi sürümü. Siteler bu özellikleri izin almadan okuyabilir; birleşince farklı cihazları birbirinden ayırt etmeye yetiyor.
Son yıllarda parametre düzeyindeki bu fark etme kavgası bir öne bir öbürüne geçti. Erken dönem tespitler havaalanı güvenlik kontrolüne benziyordu: değer normal aralığın dışındaysa işaretle ve durdur. Parmak izi tarayıcıları yaygınlaşınca parametre değiştirmenin maliyeti neredeyse sıfıra indi; tespit eden taraf da stratejiyi değiştirdi. Spoofbrowser'ın makine öğrenimi tabanlı risk kontrol analizi bu evrimi üç aşamaya bölüyor: önce kural filtreleri, sonra birden çok sinyale ağırlık veren hibrit modeller; bugünün ana modelleri ise doğrudan devasa gerçek kullanıcı verisinden "normal insan nasıl davranır"ı öğreniyor.
Dolayısıyla parametre değiştirmek kolaylaştıkça "değiştirilmiş parametre"yi tanımak zorlaşıyor; tespit eden taraf parametrelerin ulaşamayacağı yere iniyor: önce protokol katmanına, sonra davranış katmanına.
TLS parmak izi nedir?
Bir siteye girildiğinde tarayıcı ile sunucu önce şifreli bir el sıkışma tamamlar; hangi algoritmalarla konuşacaklarını netleştirirler. El sıkışma paketindeki algoritma listesi, uzantıların sırası ve parametrelerin değerleri birleşince bir insanın şivesine benzer: söyleyecekleriniz önceden ezberlenebilir, ama şiveyi anında değiştiremezsiniz. Bu kombinasyonu kısa bir koda dönüştürünce TLS parmak izi (TLS fingerprint) elde edilir.
JA3'ten JA4'e: eski kod neden değiştirildi
Chrome bazı el sıkışma parametrelerine rastgelelik ekledikten sonra eski JA3 kodu kararsızlaştı; yükseltilmiş JA4 parmak izi rastgele kısımları dışarıda bırakarak tanımayı yeniden kararlı hale getirdi ve Cloudflare gibi altyapı sağlayıcıları tarafından benimsendi.
2027'de izlenecek iki yeni sinyal kaynağı
Biri HTTP/2 katmanındaki SETTINGS çerçevelerinin sırası. Tarayıcı bağlantı kurarken gönderdiği temel yapılandırma çerçevelerini her tarayıcı farklı sıralar; bir "şive" daha kayıt altına alındı.
İkincisi post-kuantum TLS parmak izi. Tarayıcılar kuantum bilişime karşı direnmek için yeni anahtar değişim algoritmalarını devreye sokuyor; yeni algoritmaların parametre kombinasyonu da kendiliğinden yeni bir parmak izi kaynağına dönüşüyor. Proxies.sx'in 2026 parmak izi teknolojisi yığını incelemesinde bu, altı katmanlı sinyal yığınına yeni bir üye olarak kaydedilmiş.
Peki TLS parmak izi sahtelenebilir mi? Mekanizma düzeyinde bakınca el sıkışma parametrelerini değiştiren kütüphane ya da yama başka katmanlarda yeni tutarsızlıklar bırakır: tarayıcı sürümü kendini bir istemci olarak tanıtır, ama el sıkışma karakteristikleri uymaz; tam da risk kontrolünün izlediği "katmanlar arası çelişki"ye düşer.
Davranışsal parmak izi nedir?
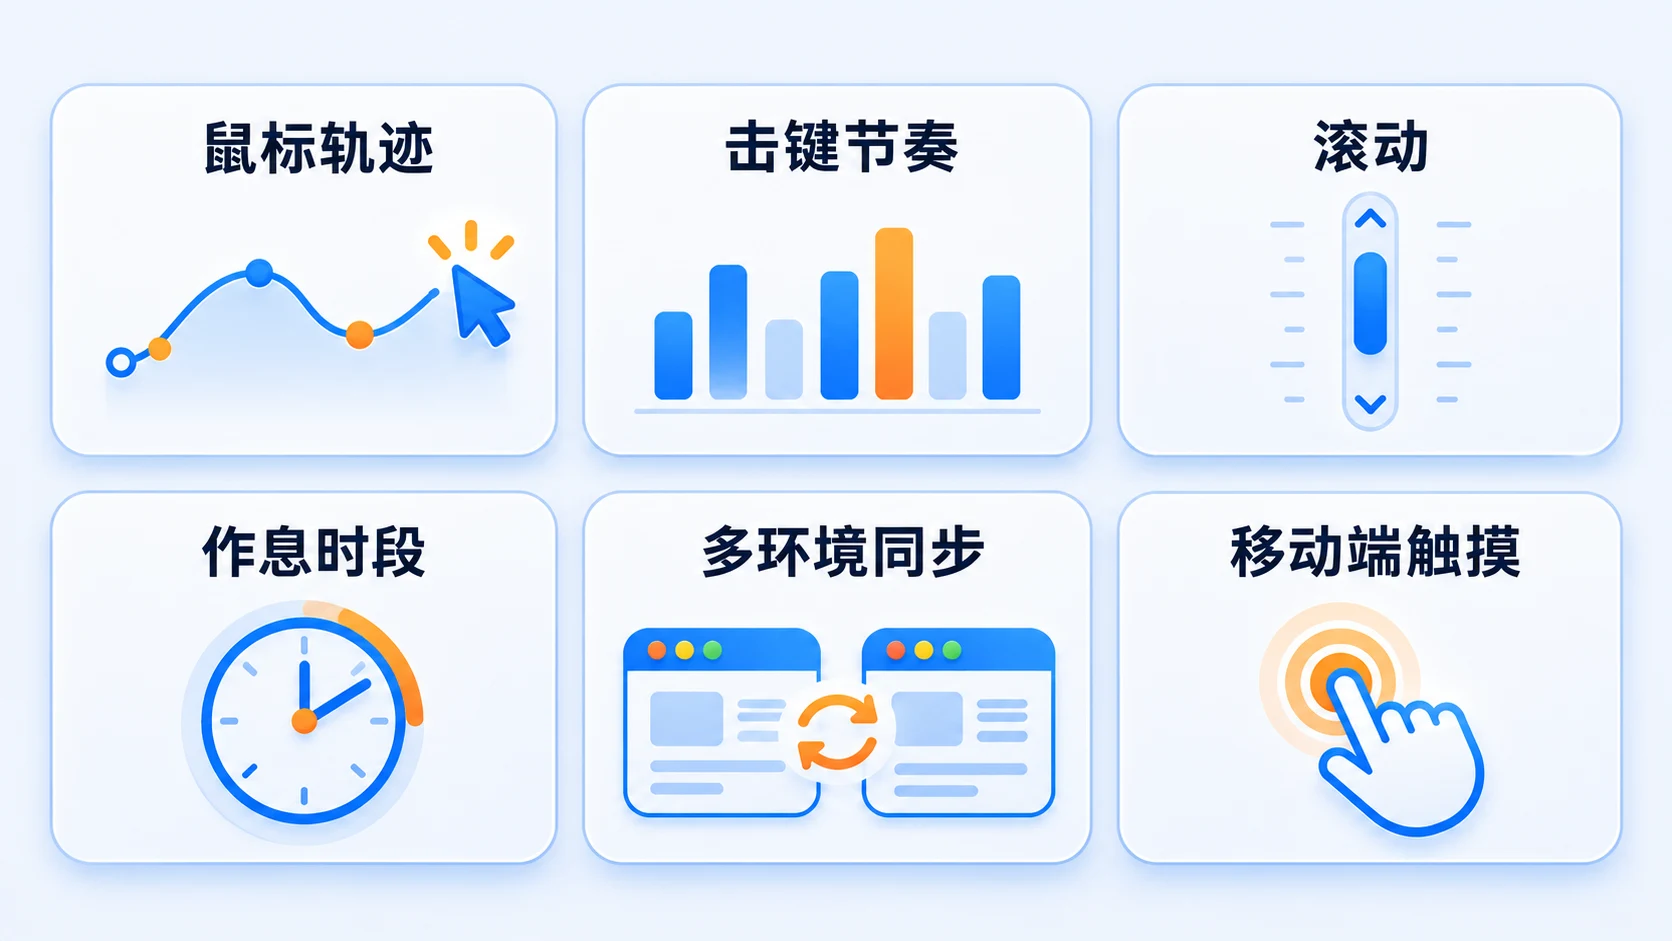
Davranışsal parmak izi, sayfada hareket ederken bıraktığınız davranış izlerinin toplamıdır: fareyi nasıl oynattığınız, klavyeye nasıl bastığınız, sayfayı nasıl kaydırdığınız, her öğe üzerinde ne kadar durduğunuz. Parametre parmak izi "bu cihaz kendini kim olarak beyan ediyor" sorusunu, davranışsal parmak izi ise "cihazın başındaki insanın hareketleri nasıl görünüyor" sorusunu cevaplar. İlki ayarlanabilir; ikincisinin ayar kutusu yoktur, ancak uzun süreli gerçek kullanımla kendiliğinden oluşur.
1. Fare izi
İnsanın fare hareketinde doğal bir yay, hızlanma ve ince titremeler vardır; betiğin çizdiği yol ise çoğu zaman fazla düz ve tuhaf biçimde tekdüze hızlıdır. Risk kontrolünün kriterlerinden biri, hareketin insan hareket fiziğine uyup uymadığıdır: hedef ne kadar uzak ve küçükse, insan eli o kadar yavaş varır; gerçek kullanım bu kısıttan kaçınamaz.
2. Tuş vuruşu dinamiği
Bir tuşa basılı tutma süresi ve iki tuş arası boşluk, uzun vadede kişiden kişiye değişir ve oldukça kararlıdır. Risk kontrolü ne yazdığınızla ilgilenmez; yalnızca temponun gerçek insana benzer olup olmadığını ve bu hesabın geçmiş performansıyla tutarlı olup olmadığını sorar.
3. Kaydırma, bekleme ve mobil dokunuş
Masaüstünün ötesinde kaydırma hızı, kalma süresi; mobilde dokunuş basıncı ve sensör sinyalleri de davranışsal parmak izi tespitinin klasik malzemesi. Risk kontrolünün aradığı davranış özellik listesi kabaca şöyle:
- Fare izinin şekli, hızı ve mikro titremeleri
- Yazma temposu: basılı tutma süresi ve tuş aralığı dağılımı
- Kaydırma hızı ve bekleme süresi dağılımı
- İşlem saatleri ve günlük rutin eğrisi
- Birden çok ortam arasındaki hareket senkronizasyon derecesi
- Mobil dokunuş basıncı ve sensör sinyalleri
Risk kontrolü nasıl puan veriyor? Tüm katmanların sinyalini birlikte okuyun
Davranış sinyali tek başına kullanılmıyor. 2026'da ana akım yaklaşım, cihaz, ağ, parametre ve davranış olmak üzere dört sinyal grubunu tek bir puanlama modeline koyup birlikte hesaplamak; davranış özellikleri modelin yalnızca bir girdisidir, tek başına sonuç çıkarmak yanıltır. Spoofbrowser'ın iki ana ticari risk kontrol ürünü üzerinde yaptığı ters mühendislik tahmini sinyal ağırlıklarını kabaca şöyle gösteriyor (değerler yaklaşıktır; yapıyı anlamak içindir, kesin referans değildir):
| Sinyal grubu | Tahmini ağırlık | Ne değerlendirilir |
|---|---|---|
| IP ile beyan edilen bölgenin uyumu | yaklaşık %20 | Proxy lokasyonunun saat dilimi, dil ve fatura adresiyle tutarlılığı |
| Ağ katmanı özellikleri | yaklaşık %18 | TLS ve HTTP/2 parmak izinin tarayıcı beyanıyla uyumu |
| Tarayıcı parametreleri | yaklaşık %15 | Canvas, WebGL, font vb. kendi içinde tutarlı mı |
| Davranış özellikleri | yaklaşık %15 | Fare, klavye ve kaydırma insan kurallarına uygun mu |
| Sinyaller arası tutarlılık | yaklaşık %12 | Katmanlar birbirini doğrulayabiliyor mu |
| Diğer sinyaller | yaklaşık %20 | Geçmiş itibar, hesap yaşı, içerik özellikleri vb. |
Tablonun vurgusu somut sayılarda değil, yapıda: tek katmanda tam puan almak katmanlar arası çelişkiyi kurtaramaz. UA kendini Windows cihazı olarak tanıtır, TLS el sıkışması başka bir istemci sınıfının karakteristiklerini gösterir, davranış temposu metronom gibi düzenlidir; kesinti tam olarak "birbiriyle çelişme" üzerinden yapılır. Bu, o sık sorulan soruyu da cevaplar: bugün hangi tespit sinyali daha ağır basıyor? Cevap katmanlar arası tutarlılık, hiçbir tekil parametre değil.
Müdahale yöntemleri de değişiyor. TrueSight ve TR7'nin bot yönetimi analizinde aynı eğilime işaret ediliyor: puanlama motorları "tek kefeden engelleme"den "dinamik meydan okuma"ya kayıyor; düşük riskli kullanıcılar direkt geçilir, orta risklilere bir captcha ya da hız sınırı konur, yüksek riskli olanlar ancak engellenir. Bu, pek çok "engellenmenin" aslında orta risk aralığında gerçekleştiği anlamına geliyor: hesap ölmemiştir ama her meydan okuma sizin zamanınızı tüketir.
2027'de çok hesap işletenler neye dikkat etmeli?
Eğilim operasyon düzeyine indiğinde üç maddeye sadeleşiyor:
- Kritik işlemleri gerçek insan yapsın: giriş, profil değişikliği ve para işlemleri insan eliyle yapılır; betik yalnızca düşük riskli sorgu işlerini üstlenir.
- Mekanik senkronizasyondan kaçının: birden çok ortam aynı zaman penceresinde aynı hareket setini uygulamasın; saatleri ve temposu kaydırın.
- Yeni ortamlara geçmiş kazandırın: kayıttan sonra önce kullanım izi biriktirilsin, sonra yüksek değerli işlemlere geçilsin.
Ortam izolasyonlu tarayıcı cihaz ve veri katmanını çözer: her ortamın parametreleri bağımsızdır, parmak izi kararlı biçimde devam eder, Cookie ve oturumlar birbirine bulaşmaz. MostMate'in çok hesaplı ortam yönetim platformu bu izolasyon kabiliyetlerini yeni ortam yaratılırken varsayılan hale getiriyor. Ancak davranış katmanının ayar kutusu yok; o, nasıl kullandığınızdandır ve tek çaresi operasyon disiplinidir. İş bölümü nettir: araç tabanı güvenceye alır (ortamlar birbirini kirletmez), operasyon tavanı yükseltir (davranış toplu işlem gibi görünmez).
"Parmak izi tarayıcısı tespit edildi" aramasının arkasındaki kaygının çoğu durumda sebebi aracın çökmesi değil, davranış katmanının ele vermesidir; suç da araca yazılır. Cihaz katmanı ile davranış katmanını ayırt ederseniz hem sebep tespiti doğru olur hem de önleminiz isabetli olur.
Sıradan kullanıcılar parmak iziyle takip edilmeyi nasıl azaltabilir?
Şimdiye kadar operatör gözünden konuştuk; bu bölümde perspektifi değiştirip gizlilik tarafını cevaplayalım: takip edilmek istemeyen sıradan bir kullanıcı ne yapabilir? Tarayıcı parmak izi takibinin çalışma prensibi nedeniyle bunu doğrudan kapatmak mümkün değil: site özellikleri okurken hiçbir şey kaydetmez, dolayısıyla silinecek bir şey yoktur; ama siz ayırt edilebilirliğinizi aşağı çekebilirsiniz:
- Firefox kullanıcıları privacy.resistFingerprinting seçeneğini açabilir (adres çubuğuna about:config yazıp aratın); tarayıcı tüm sitelere birbirine çok yakın parametreler sunar.
- Anonimlik gereksinimi yüksek durumlarda Tor Browser kullanın; tüm kullanıcıların tarayıcı özelliklerini tek bir standarda sabitler.
- Tarayıcı eklentilerini azaltın, izinleri kısıtlayın; sitelerin okuyabildiği özellik alanını daraltın.
Şunu bilmek gerekir: bu önlemler kişisel gizliliği korumaya yöneliktir ve çok hesaplı operasyondan farklı bir hedef taşır; ilki "herkes gibi görünmek" ister, ikincisi "her ortam bağımsız ve kararlı" olsun ister. İkisini karıştırmak iki tarafta da zarar verir.
Sonuç
Şöyle özetleyebilirsiniz: statik parametreler giriş bileti, davranış ise mülakattır. Giriş bileti parayla tamamlanır; mülakata ise kendiniz girersiniz. 2027'de risk kontrolü ile operatörler arasındaki gerçek ilişki tam olarak budur.
Çok hesaplı iş yapanlar bir sonraki "parametreler doğru ama engellendim" anında önce bir tarama sitesi çalıştırıp cihaz katmanının temiz olduğunu teyit etsin; sonra dürüstçe davranış katmanını kontrol etsin: işlem aralıkları fazla düzenli mi, birkaç ortam fazla muntazam senkronize mi, yeni ortam hemen yüksek değerli işlere mi girişti? Araç ortam izolasyonunu tamamladıktan sonra kalan puanlar, her günün operasyon disipliniyle tek tek kazanılır.
Sıkça Sorulan Sorular
Fare izi ve klavye girişi de tespit edilebiliyor mu?
Evet. Sayfa betikleri fare hareketinin şeklini ve hız salınımlarını, tuşa basma-bırakma süre dağılımını kaydedebilir. Herkesin hareket modeli uzun vadede kararlıdır; risk kontrolünün gerçek insan ile otomasyonu, farklı operatörleri ayırt etmesinin temellerinden biri budur.
Davranışsal parmak izi neden giderek önem kazanıyor?
Statik parametrelerin taklit maliyeti, parmak izi tarayıcıları yaygınlaştıktan sonra neredeyse sıfıra indi; tespit tarafı ağırlığı parametrelerin ulaşamadığı davranış ve protokol katmanlarına kaydırdı. Makine öğrenimi modellerinin "normal" sınırlarını çizmek için de davranış verisine ihtiyacı var.
Temiz IP kullandım, neden hâlâ engelleniyorum?
Proxy yalnızca ağ katmanındaki bağlantı kaynağını değiştirir; işlem temposu, çoklu ortam senkronizasyonu ve hesabın gelişim çizgisi gibi davranış sinyallerini kontrol edemez. Puanlama modelinde davranış özellikleri ile katmanlar arası tutarlılığın ağırlığı, tek başına IP kalitesini geride bıraktı.
Bugün hangi tespit sinyali daha ağır basıyor?
Katmanlar arası tutarlılık. Herhangi bir tekil sinyal kısmen sahtelenebilir; ama cihaz, ağ, parametre ve davranış olarak dört katmanın birbirini doğrulaması çok zordur; çelişki noktaları tam olarak risk kontrolünün puan kırdığı yerdir.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları