Tham số chuẩn xác mà vẫn bị chặn? Nhìn rõ xu hướng 2027: từ tham số tĩnh đến vân tay hành vi
Tháng trước, một người bạn kinh doanh cửa hàng xuyên biên giới tìm tôi để cùng mổ xẻ trường hợp của anh ấy: proxy residential tĩnh đã cấu hình xong, Canvas, WebGL, UA trên các trang kiểm tra đều xanh tốt, vị trí IP và múi giờ khớp từng chi tiết, vậy mà đến ngày thứ ba tài khoản vẫn bị hạn chế đăng nhập. Ở tầng tham số không chỉ ra được bất kỳ lỗi nào, nên nguyên nhân bị chặn chỉ có thể tìm ở những tầng sâu hơn.
Loại trường hợp này trong một năm qua ngày càng phổ biến, bởi trọng tâm phán đoán của hệ thống chống gian lận đang chuyển từ “bạn khai báo gì” sang “bạn hành động thế nào”. Việc cô lập ở tầng thiết bị và dữ liệu có thể giao cho trình duyệt chống phát hiện chuyên dụng giải quyết, nhưng những thay đổi ở tầng hành vi thì phải hiểu trước đã, mới nói đến ứng phó. Bài viết này sẽ giải thích chi tiết vì sao tham số tĩnh mất hiệu lực, và “vân tay hành vi” kế nhiệm nó là gì.
Vì sao đã đổi IP sạch, tham số chuẩn xác mà tài khoản vẫn bị chặn?
Quay lại trường hợp của người bạn ở đầu bài, tách từng điểm lộ dấu ra xem. Môi trường của anh ấy vượt qua toàn bộ kiểm tra kỹ thuật, còn vấn đề thật sự nằm ở ba chuyện: một phần thao tác do kịch bản thực thi theo lịch, khoảng cách giữa các lần thao tác gần như dài bằng nhau mỗi lần; anh ấy mở cùng lúc sáu cửa sổ môi trường, mấy tài khoản tạo ra chuỗi động tác hết sức giống nhau trong cùng một phút; môi trường mới từ lúc đăng ký đến lúc vào hậu đài quảng cáo chỉ cách nhau hai tiếng, gần như chưa có lịch sử sử dụng.
Cả ba chuyện này không cái nào thuộc phạm trù “tham số”. Hệ thống chống gian lận xếp chúng vào nhóm tín hiệu hành vi: nhịp thao tác, mức đồng bộ giữa các môi trường, quỹ đạo trưởng thành của tài khoản. Trong bài phân tích khung phát hiện bot năm 2026, Thunderproxy chia tín hiệu thành các nhóm thiết bị, mạng, hành vi, nhất quán liên tầng, và trọng số của nhóm hành vi đang tăng liên tục. Việc cô lập hai nhóm thiết bị và dữ liệu có thể giao cho giải pháp cô lập môi trường của MostMate, nhưng nhóm hành vi lại diễn ra bên ngoài lớp cô lập.
Vì vậy, trong các thảo luận về việc “trình duyệt bị nhận diện fingerprint” có một câu hỏi xuất hiện rất thường xuyên: đã dùng proxy residential hoặc mobile sạch rồi, tại sao vẫn bị chặn? Câu trả lời nằm ngay trong giới hạn khả năng của proxy. Proxy chỉ thay đổi nguồn kết nối ở tầng mạng, nó không quản được con chuột của bạn di chuyển thế nào, tốc độ gõ phím có đều hay không, hay mấy môi trường có đang làm cùng một việc trong cùng một giây. Thứ proxy giấu được chỉ là “bạn kết nối từ đâu”, còn “bạn làm gì sau khi kết nối” thì không. Các hệ thống phát hiện vân tay hành vi hiện nay, nhắm đúng vào vế sau.
Vì sao đổi tham số ngày càng vô dụng?
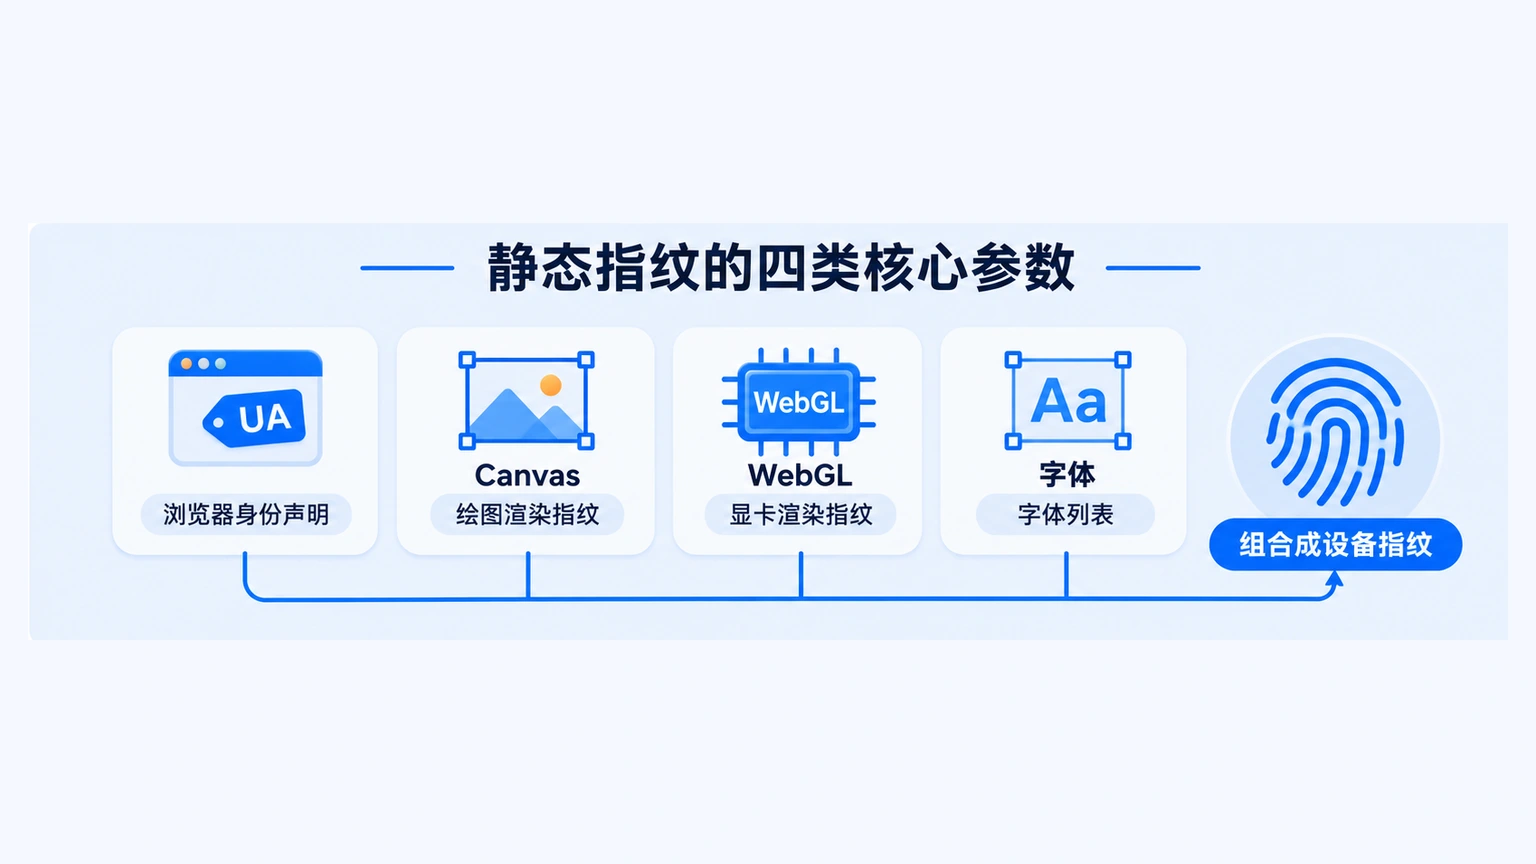
Muốn hiểu sự thay đổi này, trước hết phải nói rõ cụm từ “vân tay thiết bị”. Vân tay thiết bị là gì? Nói đại chúng thế này: đó là một nhóm đặc điểm phần cứng và cấu hình mà trình duyệt tự khai báo, chẳng hạn độ phân giải màn hình, model card đồ họa, danh sách font, phiên bản hệ điều hành. Trang web không cần xin phép vẫn đọc được những đặc điểm này, và khi kết hợp lại chúng đủ để nhận diện vân tay thiết bị, phân biệt các thiết bị khác nhau.
Những năm qua, cuộc giằng co ở tầng tham số trải qua nhiều lần thay đổi thế đứng. Thời kỳ đầu việc kiểm tra giống kiểm tra an ninh ở sân bay: tham số nào ngoài vùng bình thường là dính cờ bị chặn. Sau khi trình duyệt chống phát hiện phổ cập, chi phí đổi tham số tiệm về không, phía kiểm tra liền đổi cách nghĩ. Spoofbrowser trong bài phân tích về chống gian lận dựa trên machine learning đã chia quá trình tiến hóa này thành ba giai đoạn: giai đoạn đầu lọc theo quy tắc, sau đó đưa vào mô hình lai gán trọng số cho nhiều tín hiệu, còn các mô hình chủ lưu hiện nay học trực tiếp từ khối lượng lớn dữ liệu người dùng thật để nắm được “người bình thường trông ra sao”.
Hệ quả là đổi tham số ngày càng dễ, nhưng nhận diện “tham số đã bị sửa” lại ngày càng khó, nên phía kiểm tra đành đi về nơi tham số với tới: trước hạ xuống tầng giao thức, sau đó nâng lên tầng hành vi.
Vân tay TLS là gì?
Khi truy cập một trang web, trình duyệt và máy chủ trước hết phải hoàn thành một lần bắt tay mã hóa, xác nhận hai bên dùng thuật toán nào để giao tiếp. Danh sách thuật toán, thứ tự các phần mở rộng và giá trị từng tham số trong gói bắt tay, khi gộp lại, giống hệt giọng nói của một người: nội dung lời nói có thể học thuộc trước, còn giọng nói thì rất khó đổi tạm thời. Mã hóa tổ hợp này thành một mã số ngắn, đó chính là vân tay TLS.
Từ JA3 đến JA4: Vì sao mã số cũ bị thay
Sau khi Chrome thêm chút ngẫu nhiên hóa vào một số tham số bắt tay, mã số JA3 cũ trở nên bất ổn định; bản nâng cấp JA4 loại bỏ phần ngẫu nhiên, việc nhận diện trở lại ổn định, và nó đã được các nhà cung cấp hạ tầng như Cloudflare áp dụng.
Hai nguồn tín hiệu mới đáng chú ý trong năm 2027
Thứ nhất là thứ tự khung SETTINGS ở tầng HTTP/2. Những khung cấu hình nền mà trình duyệt gửi khi thiết lập kết nối, mỗi nhà sản xuất xếp thứ tự khác nhau, vậy là lại một lớp “giọng nói” nữa bị ghi vào sổ.
Thứ hai là vân tay TLS hậu lượng tử. Để đối phó máy tính lượng tử, trình duyệt bắt đầu bật các thuật toán trao đổi khóa mới, và tổ hợp tham số của thuật toán mới đương nhiên thành nguồn vân tay mới. Proxies.sx trong tổng quan về stack fingerprint năm 2026 đã xếp nó vào hàng thành viên mới của stack tín hiệu sáu tầng.
Vậy vân tay TLS có làm giả được không? Xét từ cơ chế, bất kỳ thư viện hoặc bản vá nào sửa tham số bắt tay đều sẽ để lại sự không nhất quán mới ở tầng khác. Trình duyệt tuyên bố mình là một client nào đó, đặc điểm bắt tay lại không khớp, rơi đúng vào “mâu thuẫn liên tầng” mà hệ thống chống gian lận đang canh chừng.
Vân tay hành vi là gì?
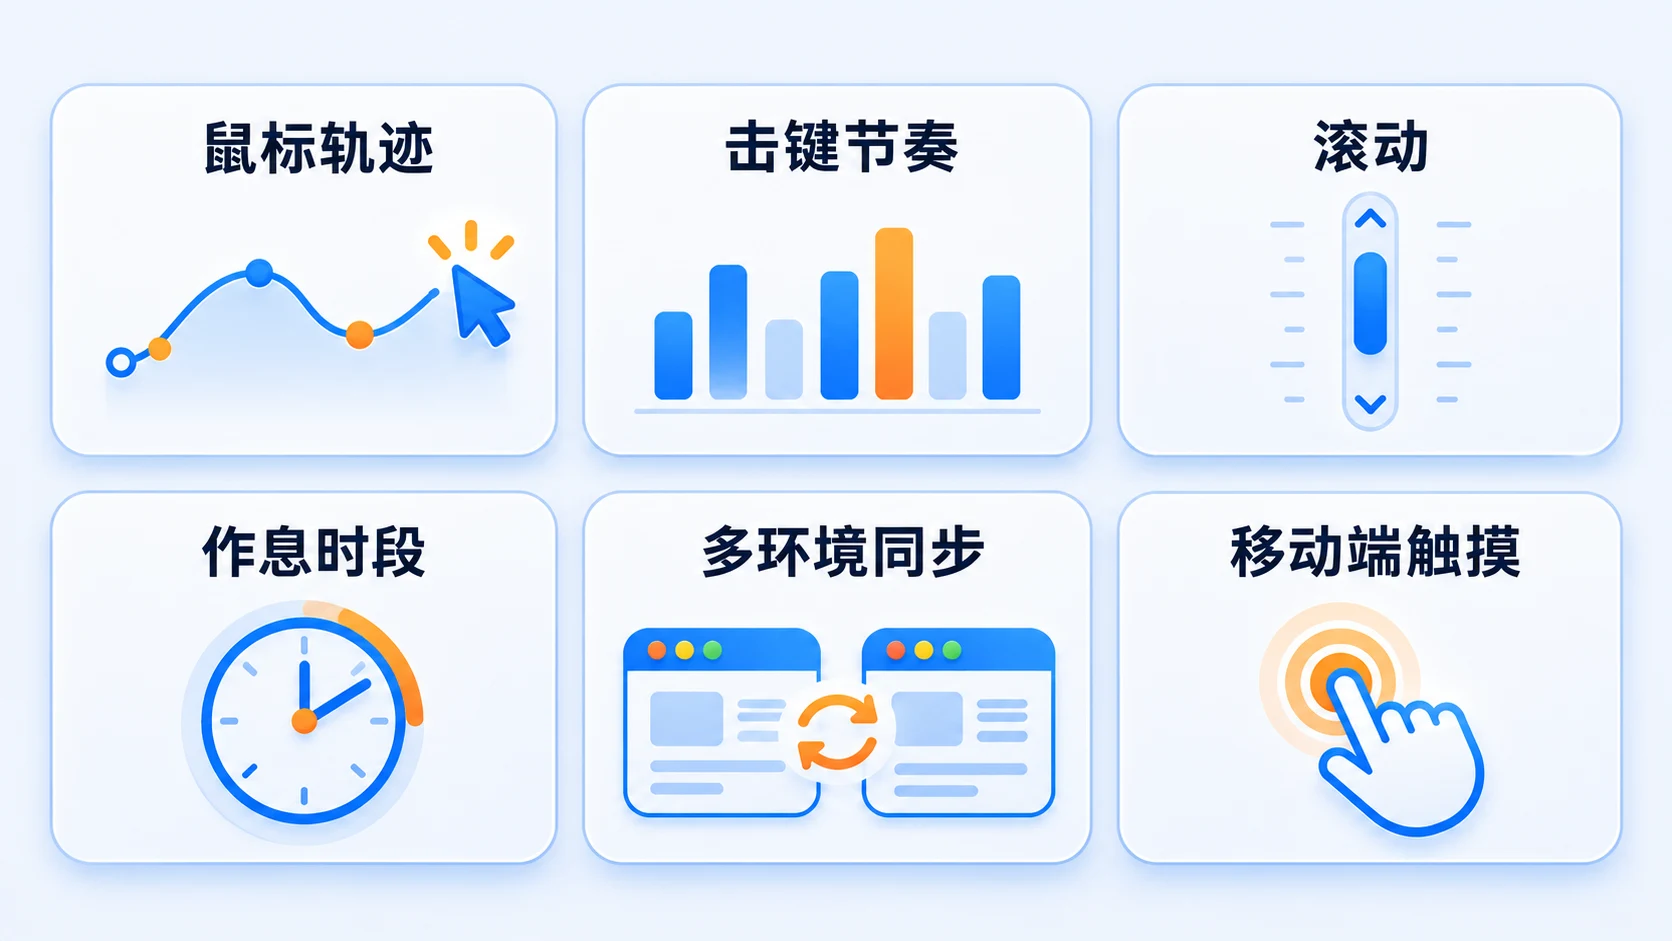
Vân tay hành vi là tổng hợp những đặc điểm thao tác bạn để lại trên trang: chuột di chuyển thế nào, bàn phím gõ ra sao, trang cuộn ra sao, ở lại từng phần tử bao lâu. Vân tay tham số trả lời câu hỏi “thiết bị này khai báo mình là ai”, còn vân tay hành vi trả lời “người ngồi trước thiết bị có động tác trông thế nào”. Cái trước có thể cấu hình, còn cái sau không có mục cấu hình nào, chỉ có thể hình thành tự nhiên qua tích lũy sử dụng thật mỗi ngày.
1. Quỹ đạo chuột
Chuyển động chuột của con người vốn có độ cong, tăng tốc và rung động rất nhỏ, còn quỹ đạo kịch bản vẽ ra thường thẳng quá mức, tốc độ đều một cách phản thường. Một trong những căn cứ phán đoán của hệ thống chống gian lận chính là động tác có tuân theo quy luật vận động của con người hay không: mục tiêu càng xa, càng nhỏ, tay người đến chậm càng rõ, thao tác thật không cái nào thoát được ràng buộc này.
2. Động lực học gõ phím
Thời gian từ lúc nhấn phím đến lúc nhả, khoảng cách giữa hai lần nhấn, nhìn về lâu về dài thì khác nhau giữa từng người và khá ổn định. Hệ thống chống gian lận không quan tâm bạn gõ chữ gì, chỉ quan tâm nhịp gõ có giống người thật không, và có nhất quán với biểu hiện trước đây của tài khoản này hay không.
3. Cuộn trang, thời gian dừng và cảm ứng trên di động
Ngoài máy tính để bàn, tốc độ cuộn, thời gian dừng lại, cùng áp lực cảm ứng và tín hiệu cảm biến trên thiết bị di động cũng là tư liệu thường gặp trong việc phát hiện vân tay hành vi. Danh sách đặc trưng hành vi mà hệ thống chống gian lận quan tâm đại khái như sau:
- Hình dạng, tốc độ và rung động nhỏ của quỹ đạo chuột
- Nhịp gõ phím: phân bố thời gian nhấn và khoảng cách giữa các phím
- Tốc độ cuộn và phân bố thời gian dừng lại
- Khung giờ thao tác và quỹ đạo sinh hoạt
- Mức đồng bộ động tác giữa nhiều môi trường
- Áp lực cảm ứng và tín hiệu cảm biến trên thiết bị di động
Hệ thống chống gian lận chấm điểm thế nào? Đặt các tầng tín hiệu cạnh nhau xem
Tín hiệu hành vi không được dùng một mình. Cách làm chủ lưu năm 2026 là đưa bốn nhóm tín hiệu thiết bị, mạng, tham số, hành vi vào cùng một mô hình chấm điểm để tính chung. Đặc trưng hành vi chỉ là một đường nhập liệu của mô hình, chỉ nhìn riêng nó mà kết luận sẽ bị méo. Theo phép ước lượng ngược của Spoofbrowser đối với hai loại sản phẩm chống gian lận thương mại chủ lưu, trọng số tín hiệu đại khái như sau (số liệu là ước lượng, dùng để hiểu cấu trúc, không phải căn cứ chính xác):
| Nhóm tín hiệu | Ước lượng trọng số | Nội dung phán đoán |
|---|---|---|
| IP khớp khu vực khai báo | khoảng 20% | Nơi thuộc về của proxy có khớp múi giờ, ngôn ngữ, địa chỉ thanh toán không |
| Đặc trưng tầng mạng | khoảng 18% | Vân tay TLS, HTTP/2 có khớp với phần khai báo của trình duyệt không |
| Tham số trình duyệt | khoảng 15% | Canvas, WebGL, font v.v. có tự nhất quán không |
| Đặc trưng hành vi | khoảng 15% | Chuột, bàn phím, cuộn trang có đúng quy luật con người không |
| Nhất quán giữa các tín hiệu | khoảng 12% | Các tầng có kiểm chứng được cho nhau không |
| Các tín hiệu còn lại | khoảng 20% | Uy tín lịch sử, tuổi tài khoản, đặc trưng nội dung v.v. |
Điểm nhấn của bảng không nằm ở con số cụ thể mà ở cấu trúc: điểm tối đa ở một tầng cũng không cứu nổi mâu thuẫn liên tầng. UA tuyên bố mình là thiết bị Windows, đặc điểm bắt tay TLS lại thuộc dạng client khác, nhịp thao tác lại đều như máy đập nhịp, vậy là điểm trừ dồn hết vào chỗ “tự mâu thuẫn với nhau”. Đây cũng là câu trả lời cho câu hỏi hay gặp: hiện nay tín hiệu phát hiện có trọng số cao hơn là gì? Đáp án là nhất quán liên tầng, chứ không phải bất kỳ tham số đơn lẻ nào.
Cách xử lý cũng đang đổi theo. TrueSight và TR7 trong bài phân tích về quản lý bot cùng chỉ về một xu hướng: động cơ chấm điểm chuyển từ “chặn một phát ăn ngay” sang “thử thách động”. Rủi ro thấp cho qua ngay, rủi ro vừa thì nhét một cái captcha hoặc giới hạn tốc độ để theo dõi, còn rủi ro cao mới cấm. Điều này có nghĩa nhiều lần “bị chặn” thực ra xảy ra ở khoảng rủi ro vừa: tài khoản chưa chết, nhưng mỗi lần bị thử thách đều đang ăn mòn thời gian của bạn.
Năm 2027, người vận hành nhiều tài khoản cần chú ý gì?
Xu hướng đưa về tầng thao tác có thể gói gọn thành ba việc:
- Giao việc quan trọng cho người thật: đăng nhập, sửa thông tin, thao tác liên quan đến tiền bạc do người làm, kịch bản chỉ đảm nhận các thao tác truy vấn rủi ro thấp.
- Tránh đồng bộ máy móc: các môi trường đừng thực hiện cùng một bộ động tác trong cùng khung thời gian, hãy chênh nhau về giờ giấc và nhịp độ.
- Nuôi lịch sử cho môi trường mới: sau khi đăng ký, tích lũy dấu vết sử dụng trước đã, rồi mới bước vào các thao tác giá trị cao.
Trình duyệt cô lập môi trường giải quyết tầng thiết bị và dữ liệu: tham số của từng môi trường độc lập, fingerprint ổn định kế tiếp nhau, Cookie và phiên không lẫn vào nhau. Nền tảng quản lý môi trường nhiều tài khoản của MostMate đã biến các khả năng cô lập này thành trạng thái mặc định khi tạo môi trường mới. Nhưng tầng hành vi không có mục cấu hình nào, nó đến từ cách bạn dùng, nên chỉ có thể dựa vào kỷ luật vận hành. Hai bên phân công rõ ràng: công cụ giữ mức sàn (các môi trường không làm bẩn lẫn nhau), vận hành giữ mức trần (động tác không giống thao tác hàng loạt).
Đằng sau cụm từ tìm kiếm “trình duyệt fingerprint bị nhận diện” là sự bồn chồn, nhưng đa số trường hợp không phải công cụ mất tác dụng, mà là tầng hành vi lộ dấu, rồi tài lại được tính đầu cho công cụ. Phân biệt rõ tầng thiết bị và tầng hành vi, quy trách nhiệm mới chính xác, cách ứng phó cũng mới trúng đích.
Người dùng thường làm gì để giảm bị fingerprint theo dõi?
Phía trên đều nói từ góc độ người vận hành, còn phần này đổi lập trường để trả lời câu hỏi phía riêng tư: người dùng thường không muốn bị theo dõi có thể làm gì. Nguyên lý theo dõi bằng fingerprint trình duyệt quyết định nó không thể bị tắt trực tiếp, vì quá trình trang web đọc đặc điểm không cần lưu trữ bất cứ thứ gì vào máy bạn, nghĩa là cũng chẳng có gì để xóa. Nhưng bạn vẫn có thể hạ độ nhận diện của mình xuống:
- Người dùng Firefox có thể bật tùy chọn privacy.resistFingerprinting (gõ about:config vào thanh địa chỉ để tìm), sau đó trình duyệt sẽ trình bày tham số gần giống nhau với mọi trang web.
- Với các tình huống đòi hỏi tính ẩn danh cao, hãy dùng trình duyệt Tor, nó chuẩn hóa đặc điểm trình duyệt của mọi người dùng thành một bộ giống nhau.
- Giảm tiện ích mở rộng, siết chặt việc cấp quyền, để thu hẹp diện mạo đặc điểm mà trang web đọc được.
Cần lưu ý, những biện pháp này nhắm đến bảo vệ riêng tư cá nhân, còn vận hành nhiều tài khoản là chuyện có mục tiêu khác hẳn. Cái trước theo đuổi “hòa vào đám đông”, cái sau theo đuổi “mỗi môi trường độc lập và ổn định”, dùng lẫn nhau thì cả hai bên đều chẳng được lợi.
Lời kết
Bạn có thể hiểu thế này: tham số tĩnh là vé vào cửa, hành vi là buổi phỏng vấn. Vé vào cửa có thể bỏ tiền sắm cho đủ, còn buổi phỏng vấn thì chỉ có thể tự mình lên. Đây chính là quan hệ thật giữa hệ thống chống gian lận và người vận hành trong năm 2027.
Lần tới gặp trường hợp “tham số chuẩn mà vẫn bị chặn”, người đang làm kinh doanh nhiều tài khoản cứ chạy một vòng trang kiểm tra để xác nhận tầng thiết bị không vấn đề, rồi thành thật kiểm tra tầng hành vi: khoảng cách động tác có quá đều đặn không, mấy môi trường có đồng bộ quá gọn gàng không, môi trường mới có vừa lên đã làm thao tác giá trị cao không. Sau khi công cụ đã làm tròn việc cô lập môi trường, số điểm còn lại phải dựa vào kỷ luật vận hành mỗi ngày mà tích lũy từng điểm một.
Câu hỏi thường gặp
Chuột, bàn phím cũng bị nhận diện được không?
Được. Kịch bản trên trang có thể ghi lại hình dạng và biến thiên tốc độ của đường di chuột, cùng phân bố thời gian nhấn và nhả phím. Mô hình động tác của mỗi người ổn định về lâu về dài, đây là một trong những căn cứ để hệ thống chống gian lận phân biệt người thật với tự động hóa, cũng như phân biệt các người thao tác khác nhau.
Vì sao vân tay hành vi ngày càng quan trọng?
Chi phí ngụy tạo tham số tĩnh tiệm về không sau khi trình duyệt chống phát hiện phổ cập, vì vậy phía kiểm tra chuyển trọng số sang tầng hành vi và tầng giao thức, nơi tham số không với tới được. Mô hình machine learning cũng cần dữ liệu hành vi để vẽ ranh giới phán đoán thế nào là “bình thường”.
Đã dùng IP sạch, tại sao vẫn bị chặn?
Proxy chỉ thay đổi nguồn kết nối ở tầng mạng, không quản được nhịp thao tác, mức đồng bộ nhiều môi trường và quỹ đạo trưởng thành của tài khoản, vốn là những tín hiệu hành vi. Trọng số của đặc trưng hành vi và nhất quán liên tầng trong mô hình chấm điểm đã vượt quá trọng số của chất lượng IP đơn lẻ.
Hiện nay tín hiệu phát hiện có trọng số cao hơn là gì?
Nhất quán liên tầng. Bất kỳ tín hiệu đơn lẻ nào cũng có thể bị làm giả một phần, nhưng để bốn tầng thiết bị, mạng, tham số, hành vi kiểm chứng cho nhau thì độ khó rất cao, và chỗ mâu thuẫn chính là nơi hệ thống chống gian lận trừ điểm.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm