พารามิเตอร์ถูกหมด ทำไมยังโดนขวาง? เข้าใจเทรนด์ฟิงเกอร์พรินต์ปี 2027 ตั้งแต่ค่าสถิตสู่ลายนิ้วมือพฤติกรรม
เมื่อเดือนที่แล้ว เพื่อนที่ทำร้านค้าข้ามพรมแดนคนหนึ่งมาคุยเรื่องบัญชีของเขา: ตั้งค่ารีซิเดนเชียลพร็อกซีแบบสถิตเรียบร้อยแล้ว Canvas, WebGL และ UA ผ่านเว็บตรวจสอบหมดทุกข้อ ที่อยู่ IP กับเขตเวลาก็ตรงกันเปี๊ยบ แต่พอบัญชีรันมาได้วันที่สามกลับถูกจำกัดการเข้าสู่ระบบซะงั้น ระดับพารามิเตอร์หาตำหนิอะไรไม่ได้เลย สาเหตุที่โดนขวางจึงต้องไปหากันที่ชั้นที่ลึกกว่านั้น
กรณีแบบนี้ในหนึ่งปีที่ผ่านมาเจอกันมากขึ้นเรื่อย ๆ เพราะจุดโฟกัสการตัดสินของระบบควบคุมความเสี่ยงกำลังย้ายจาก "คุณประกาศว่าคุณคือใคร" ไปสู่ "คุณลงมือทำอย่างไร" การแยกชั้นอุปกรณ์กับข้อมูลฝากเครื่องมืออย่างเบราว์เซอร์ป้องกันการตรวจจับแบบแยกสภาพแวดล้อมจัดการได้ แต่เรื่องที่เปลี่ยนไปในชั้นพฤติกรรม ต้องเข้าใจก่อนถึงจะรับมือไหว บทความนี้จะอธิบายให้ชัดว่าทำไมพารามิเตอร์แบบสถิตถึงหมดฤทธิ์ แล้ว "ลายนิ้วมือพฤติกรรม" (behavioral fingerprint) ที่รับไม้ต่อมาเนี่ยมันคืออะไร
เปิด IP สะอาด พารามิเตอร์ถูกทุกข้อ ทำไมบัญชียังโดนขวาง?
กลับไปดูเคสของเพื่อนคนนั้นตั้งแต่ต้น แล้วแยกจุดที่โดนจับออกมาทีละอย่าง สภาพแวดล้อมของเขาผ่านการตรวจเชิงเทคนิคทุกด่าน ปัญหาจริงอยู่ที่สามเรื่องนี้: บางงานถูกสคริปต์สั่งทำตามเวลาเป๊ะ ๆ ช่วงห่างระหว่างแต่ละการคลิกยาวเท่ากันเกือบทุกครั้ง เขาเปิดหน้าต่างหกสภาพแวดล้อมพร้อมกัน หลายบัญชีทำท่าทางคล้ายกันเป็นลำดับเดียวกันภายในนาทีเดียว และสภาพแวดล้อมใหม่นี้จากวันสมัครถึงวันเข้าหลังบ้านโฆษณาห่างกันแค่สองชั่วโมง แทบไม่มีประวัติการใช้งานเลย
ทั้งสามเรื่องนี้ไม่มีข้อไหนอยู่ในขอบเขตของ "พารามิเตอร์" เลยสักข้อ ระบบควบคุมความเสี่ยงจัดมันเข้ากลุ่มสัญญาณพฤติกรรม: จังหวะการใช้งาน ระดับการทำพร้อมกันระหว่างหลายสภาพแวดล้อม และเส้นทางการเติบโตของบัญชี รายงานวิเคราะห์กรอบการตรวจจับบอทปี 2026 ของ Thunderproxy แบ่งสัญญาณเป็นกลุ่มอุปกรณ์ เครือข่าย พฤติกรรม และความสอดคล้องข้ามชั้น โดยน้ำหนักของกลุ่มพฤติกรรมค่อย ๆ เพิ่มขึ้นเรื่อย ๆ การแยกกลุ่มอุปกรณ์กับข้อมูลฝากโซลูชันแยกสภาพแวดล้อมของ MostMateดูแลได้ แต่กลุ่มพฤติกรรมเกิดขึ้นนอกเหนือจากการแยกนั้น
เพราะงั้นในวงสนทนาเรื่อง "เบราว์เซอร์โดนจับว่าเป็นฟิงเกอร์พรินต์ปลอม" จึงมีคำถามยอดฮิต: เปิดรีซิเดนเชียลหรือโมบายพร็อกซีสะอาด ๆ แล้ว ทำไมยังโดนขวาง? คำตอบซ่อนอยู่ในขอบเขตความสามารถของพร็อกซีนั่นแหละ พร็อกซีเปลี่ยนได้แค่แหล่งการเชื่อมต่อในชั้นเครือข่าย มันคุมไม่ได้ว่าเมาส์คุณจะขยับยังไง จังหวะพิมพ์จะสม่ำเสมอเกินจริงหรือเปล่า หรือหลายสภาพแวดล้อมจะลงมือทำเรื่องเดียวกันในวินาทีเดียวกันหรือเปล่า สิ่งที่พร็อกซีซ่อนได้มีแค่ "คุณเชื่อมต่อจากไหน" แต่ซ่อนไม่ได้ว่า "หลังเชื่อมต่อแล้วคุณทำอะไร" การตรวจลายนิ้วมือพฤติกรรมในปัจจุบันก็จ้องอยู่ที่ข้อหลังนี่เอง
ทำไมการแก้พารามิเตอร์ถึงใช้การน้อยลงเรื่อย ๆ?
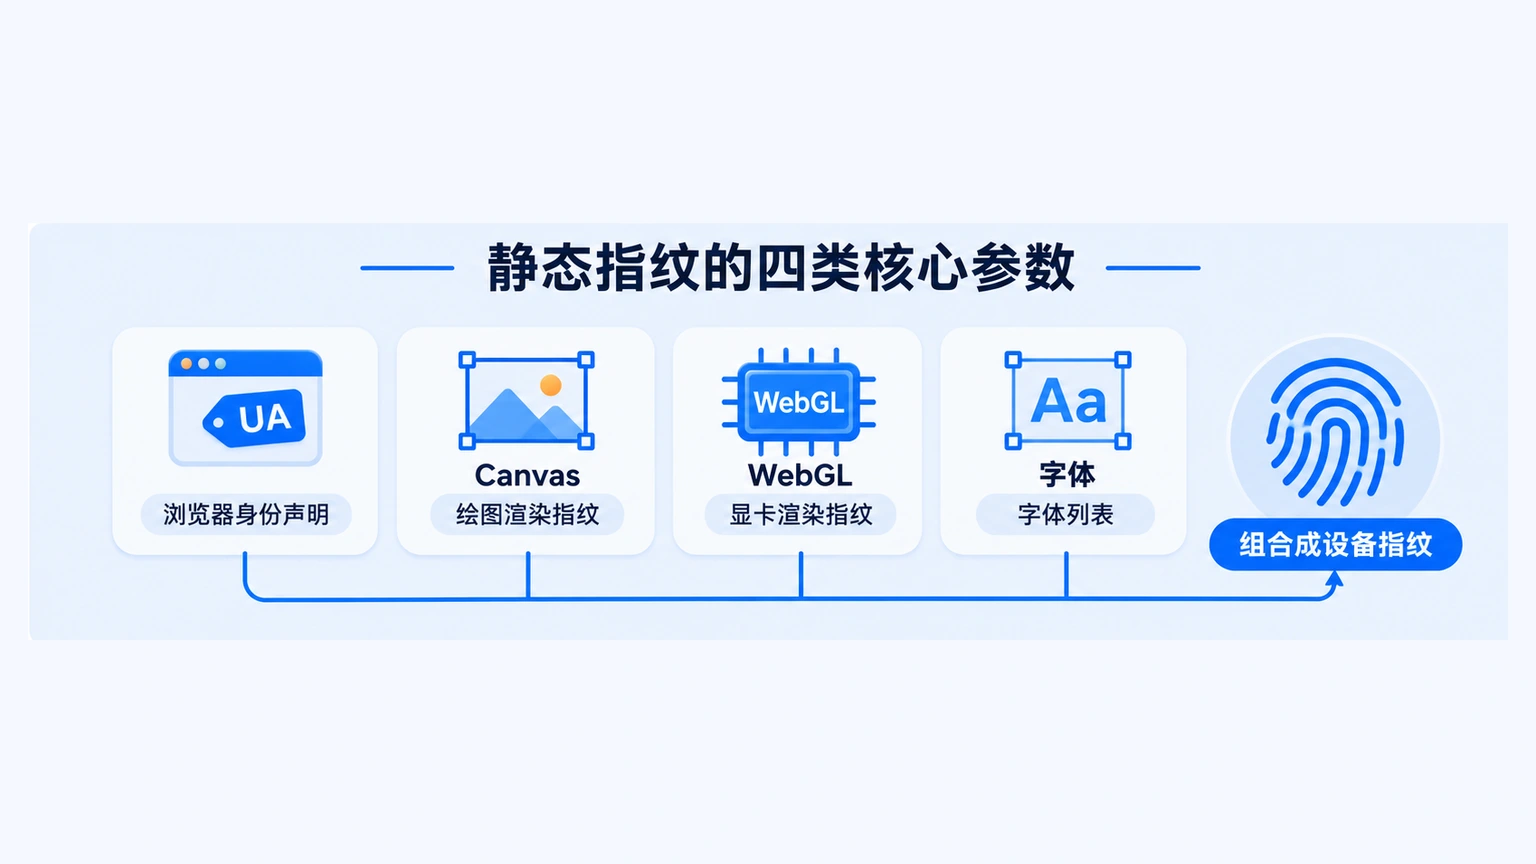
ก่อนจะเข้าใจการเปลี่ยนแปลงนี้ ต้องเคลียร์คำว่า "ฟิงเกอร์พรินต์อุปกรณ์" (device fingerprint) ให้ก่อน มันคืออะไร? พูดกันแบบชาวบ้านชาวเรือน: มันคือชุดคุณลักษณะฮาร์ดแวร์กับการตั้งค่าที่เบราว์เซอร์รายงานตัวเองออกมา ไม่ว่าจะเป็น ความละเอียดหน้าจอ รุ่นการ์ดจอ รายการฟอนต์ เวอร์ชันระบบปฏิบัติการ เว็บไซต์อ่านค่าพวกนี้ได้โดยไม่ต้องขออนุญาต และเมื่อรวมกันเข้าแล้วก็เพียงพอจะแยกอุปกรณ์ต่างเครื่องออกจากกันได้
สองสามปีที่ผ่านมา เกมตีกันในระดับพารามิเตอร์เล่นแร่แบบนี้ก็สูสีกันไปมา การตรวจสมัยแรกเหมือนด่านตรวจคนของสนามบิน: ค่าไหนหลุดช่วงปกติก็ติดป้ายขวางไว้ก่อน พอเบราว์เซอร์ปลอมฟิงเกอร์พรินต์แพร่หลาย ต้นทุนการแก้พารามิเตอร์ก็ต่ำลงจนเกือบเป็นศูนย์ ฝั่งตรวจสอบจึงเปลี่ยนแผน บทวิเคราะห์การควบคุมความเสี่ยงด้วย machine learning ของ Spoofbrowser แบ่งวิวัฒนาการช่วงนี้เป็นสามยุค: ยุคแรกใช้กฎกรองล้วน ๆ ต่อมาหันมาใช้โมเดลผสมที่ให้น้ำหนักหลายสัญญาณรวมกันคำนวณ ส่วนโมเดลหลักในตอนนี้เรียนรู้ตรง ๆ จากข้อมูลผู้ใช้จริงมหาศาลว่า "คนปกติทำท่าทางแบบไหน"
ดังนั้นยิ่งแก้พารามิเตอร์ง่ายขึ้น การไล่จับ "พารามิเตอร์ที่ถูกแก้" ก็ยิ่งยากขึ้น ฝั่งตรวจสอบเลยเดินลงไปหาในที่ที่พารามิเตอร์เอื้อมไม่ถึง ลงไปที่ชั้นโปรโตคอลก่อน แล้วไต่ขึ้นไปถึงชั้นพฤติกรรม
ฟิงเกอร์พรินต์ TLS คืออะไร?
ทุกครั้งที่เข้าเว็บไซต์ เบราว์เซอร์กับเซิร์ฟเวอร์ต้องจับมือกันแบบเข้ารหัสก่อน เพื่อยืนยันว่าจะคุยกันด้วยอัลกอริทึมแบบไหน รายการอัลกอริทึมในแพ็กเกตจับมือ ลำดับของส่วนขยาย และค่าของพารามิเตอร์แต่ละตัวเมื่อรวมกันแล้วเหมือนสำเนียงพูดของคนคนหนึ่ง เนื้อความที่จะพูดซ้อมมาล่วงหน้าได้ แต่สำเนียงนี่สิแก้กันทันทีไม่ได้ เอาชุดค่านี้มาย่อเป็นรหัสสั้น ๆ นั่นคือฟิงเกอร์พรินต์ TLS (TLS fingerprint) หรือ "สำเนียงที่ส่งตอนจับมือ" นั่นเอง
จาก JA3 สู่ JA4: ทำไมรหัสเก่าถึงถูกเปลี่ยน
หลังจาก Chrome สุ่มค่าบางส่วนในการจับมือ รหัส JA3 รุ่นเก่าก็เริ่มไม่เสถียร ฟิงเกอร์พรินต์ JA4 รุ่นอัปเกรดตัดส่วนที่สุ่มออก การระบุตัวจึงกลับมาเสถียรเหมือนเดิม และถูกผู้ให้บริการโครงสร้างพื้นฐานอย่าง Cloudflare นำไปใช้แล้ว
สองแหล่งสัญญาณใหม่ที่ปี 2027 ควรจับตา
หนึ่ง ลำดับเฟรม SETTINGS ในชั้น HTTP/2 เฟรมตั้งค่าพื้นฐานที่เบราว์เซอร์ส่งตอนสร้างการเชื่อมต่อ แต่ละเจ้าเรียงลำดับไม่เหมือนกัน อีกหนึ่ง "สำเนียง" จึงถูกจดไว้แล้ว
สอง ฟิงเกอร์พรินต์ TLS ยุคหลังควอนตัม เบราว์เซอร์เริ่มเปิดใช้อัลกอริทึมแลกกุญแจแบบใหม่เพื่อรับมือคอมพิวเตอร์ควอนตัม ชุดพารามิเตอร์ของอัลกอริทึมใหม่ก็กลายเป็นแหล่งฟิงเกอร์พรินต์แหล่งใหม่ไปโดยปริยาย บทความสรุปสแตกเทคโนโลยีฟิงเกอร์พรินต์ปี 2026ของ Proxies.sx ก็ใส่มันไว้เป็นสมาชิกใหม่ในสแตกสัญญาณหกชั้น
แล้วฟิงเกอร์พรินต์ TLS ปลอมได้ไหม? ถ้าพูดกันที่ระดับกลไก ไลบรารีหรือแพตช์ที่ไปแก้พารามิเตอร์การจับมือจะทิ้งความไม่สอดคล้องใหม่ไว้ในชั้นอื่น เวอร์ชันเบราว์เซอร์อ้างว่าตัวเองเป็นไคลเอนต์แบบหนึ่ง แต่ลักษณะการจับมือกลับไม่ตรงกัน ล้วงเข้าไปอยู่ใน "ความขัดแย้งข้ามชั้น" ที่ระบบควบคุมความเสี่ยงเฝ้าอยู่พอดี
ลายนิ้วมือพฤติกรรมคืออะไร?
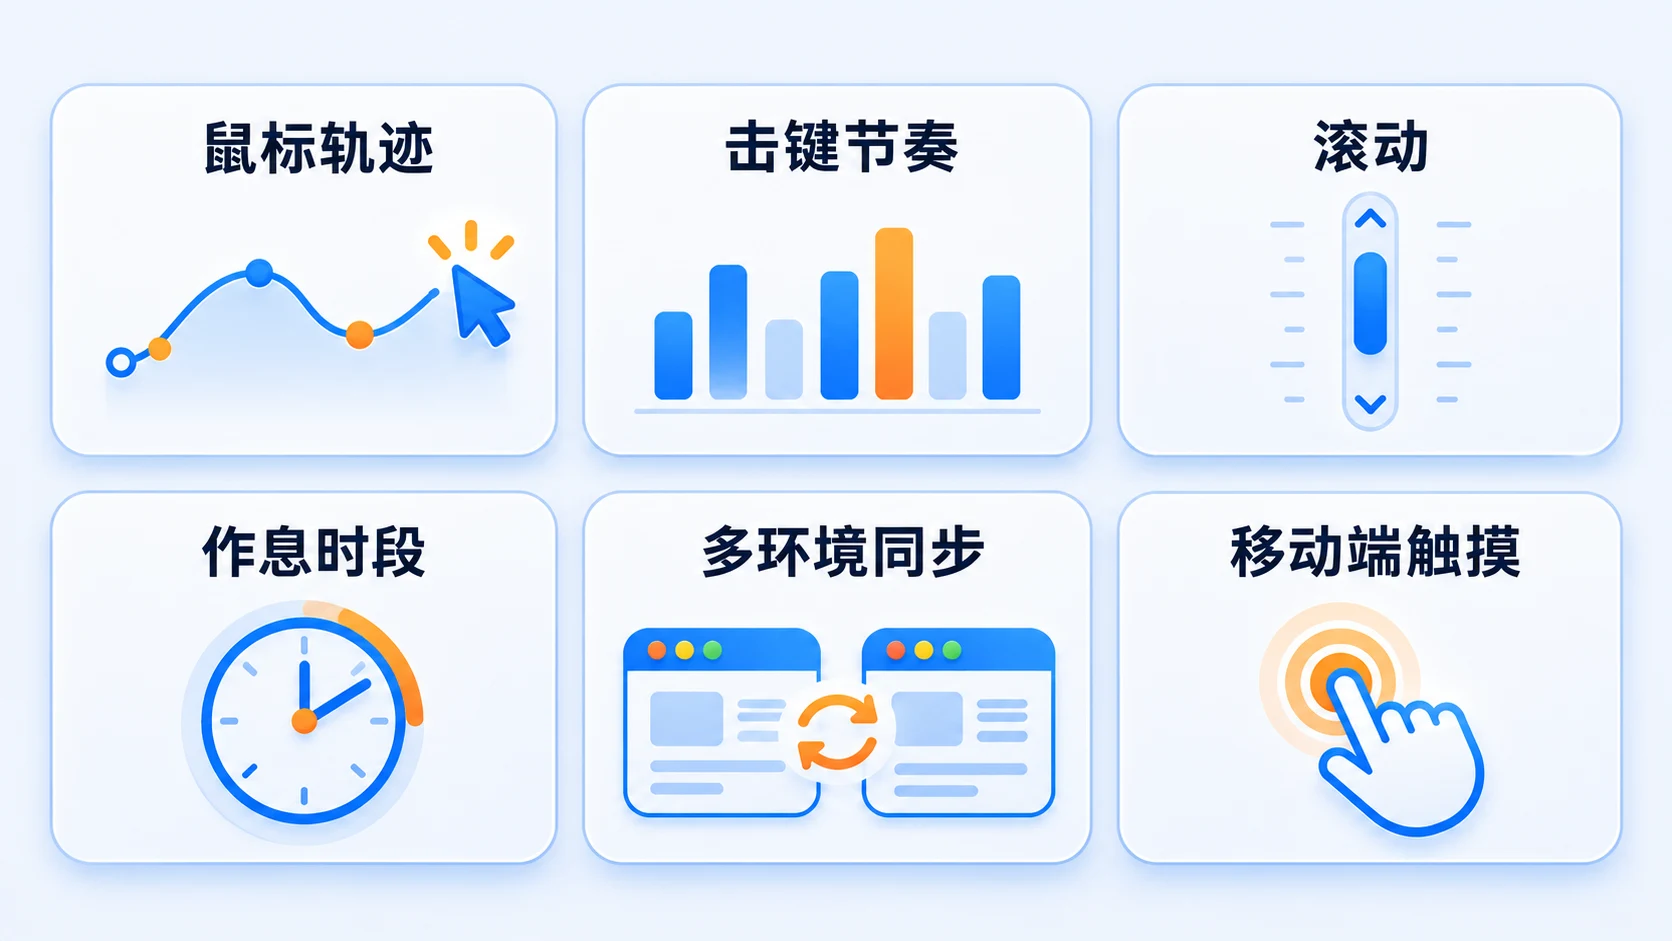
ลายนิ้วมือพฤติกรรมคือผลรวมของลักษณะการเคลื่อนไหวที่คุณทิ้งไว้ตอนใช้งานหน้าเว็บ: เมาส์ขยับยังไง คีย์บอร์ดถูกพิมพ์ยังไง หน้าจอเลื่อนยังไง คุณหยุดอยู่กับแต่ละจุดนานแค่ไหน ฟิงเกอร์พรินต์พารามิเตอร์ตอบคำถามว่า "อุปกรณ์เครื่องนี้ประกาศว่าตัวเองเป็นใคร" ส่วนลายนิ้วมือพฤติกรรมตอบว่า "คนที่นั่งอยู่หน้าอุปกรณ์เคลื่อนไหวเป็นแบบไหน" อย่างแรกตั้งค่าได้ แต่อย่างหลังไม่มีช่องตั้งค่าให้แก้ มันเกิดขึ้นเองจากการใช้งานจริงที่สะสมมาทีละวันเท่านั้น
1. เส้นทางเมาส์
การขยับเมาส์ของคนมีความโค้ง มีการเร่งความเร็ว และมีการสั่นไหวเล็ก ๆ ประกอบมาด้วยเสมอ แต่เส้นทางที่สคริปต์วาดมักตรงเกินไป ความเร็วสม่ำเสมอจนผิดธรรมชาติ หนึ่งในเกณฑ์ตัดสินของระบบควบคุมความเสี่ยงคือการเคลื่อนไหวสอดคล้องกับกฎการเคลื่อนที่ของมนุษย์หรือเปล่า เป้าหมายยิ่งไกลและยิ่งเล็ก มือคนยิ่งไปถึงช้า การใช้งานจริงหลบข้อจำกัดข้อนี้ไม่ได้เลย
2. ไดนามิกของการกดคีย์
ระยะเวลาตั้งแต่กดปุ่มจนปล่อย และช่วงห่างระหว่างการกดสองครั้ง เมื่อดูกันระยะยาวจะต่างกันไปตามคนและค่อนข้างคงที่ ระบบควบคุมความเสี่ยงไม่ได้สนใจว่าคุณพิมพ์อะไร สนใจแค่ว่าจังหวะเหมือนคนจริงไหม และตรงกับที่บัญชีนี้เคยแสดงไว้ในอดีตหรือเปล่า
3. การเลื่อนหน้าจอ เวลาหยุดดู และการสัมผัสบนมือถือ
นอกจากฝั่งเดสก์ท็อป ความเร็วการเลื่อน เวลาที่หยุดดู รวมถึงแรงกดสัมผัสและสัญญาณเซ็นเซอร์บนมือถือ ก็เป็นวัตถุดิบยอดนิยมของการตรวจลายนิ้วมือพฤติกรรม รายการลักษณะพฤติกรรมที่ระบบควบคุมความเสี่ยงมองหามีคร่าว ๆ ดังนี้:
- รูปทรง ความเร็ว และการสั่นไหวระดับจิ๋วของเส้นทางเมาส์
- จังหวะการพิมพ์: การกระจายของระยะเวลากดและช่วงห่างระหว่างคีย์
- ความเร็วการเลื่อนหน้าจอกับการกระจายของเวลาหยุดดู
- ช่วงเวลาที่ลงมือทำกับเส้นโค้งของตารางชีวิต
- ระดับการทำพร้อมกันของการเคลื่อนไหวระหว่างหลายสภาพแวดล้อม
- แรงกดสัมผัสและสัญญาณเซ็นเซอร์บนมือถือ
ระบบควบคุมความเสี่ยงให้คะแนนยังไง? เอาสัญญาณทุกชั้นมาดูรวมกัน
สัญญาณพฤติกรรมไม่ได้ถูกใช้ตัวเดียวโดด ๆ แนวทางหลักของปี 2026 คือดึงสัญญาณสี่กลุ่มคืออุปกรณ์ เครือข่าย พารามิเตอร์ และพฤติกรรม มาใส่โมเดลให้คะแนนเดียวกันแล้วคิดรวมกัน ลักษณะพฤติกรรมเป็นแค่หนึ่งช่องทางป้อนข้อมูล ถ้าตัดสินจากมันตัวเดียวผลก็บิดเบี้ยว การประเมินย้อนกลับของ Spoofbrowser ต่อผลิตภัณฑ์ควบคุมความเสี่ยงเชิงพาณิชย์สองประเภทหลักชี้ว่าน้ำหนักสัญญาณมีหน้าตาประมาณนี้ (ตัวเลขเป็นค่าประมาณ ใช้เพื่อเข้าใจโครงสร้าง ไม่ใช่ค่าอ้างอิงที่แม่นยำ):
| กลุ่มสัญญาณ | น้ำหนักโดยประมาณ | สิ่งที่ใช้ตัดสิน |
|---|---|---|
| ความตรงกันของ IP กับภูมิภาคที่ประกาศ | ประมาณ 20% | ที่อยู่พร็อกซีตรงกับเขตเวลา ภาษา และที่อยู่สำหรับออกบิลหรือไม่ |
| ลักษณะชั้นเครือข่าย | ประมาณ 18% | ฟิงเกอร์พรินต์ TLS และ HTTP/2 ตรงกับที่เบราว์เซอร์ประกาศหรือไม่ |
| พารามิเตอร์เบราว์เซอร์ | ประมาณ 15% | Canvas, WebGL, ฟอนต์ ฯลฯ สอดคล้องกันเองหรือไม่ |
| ลักษณะพฤติกรรม | ประมาณ 15% | เมาส์ คีย์บอร์ด การเลื่อนหน้าจอ เป็นไปตามกฎของมนุษย์หรือไม่ |
| ความสอดคล้องข้ามสัญญาณ | ประมาณ 12% | แต่ละชั้นยืนยันกันและกันได้หรือไม่ |
| สัญญาณอื่น ๆ | ประมาณ 20% | ประวัติความน่าเชื่อถือ อายุบัญชี ลักษณะเนื้อหา ฯลฯ |
จุดสำคัญของตารางนี้ไม่ใช่ตัวเลขเป๊ะ ๆ แต่คือโครงสร้าง: แม้ชั้นเดียวจะได้คะแนนเต็ม ก็ช่วยชุบความขัดแย้งข้ามชั้นไม่ได้ UA อ้างว่าตัวเองเป็นเครื่อง Windows แต่การจับมือแบบ TLS กลับโชว์ลักษณะไคลเอนต์อีกพวกหนึ่ง จังหวะการเคลื่อนไหวก็สม่ำเสมอราวกับเมโทรนอม คะแนนถูกหักลงที่คำว่า "ขัดแย้งกันเอง" ทั้งหมด ซึ่งตอบคำถามยอดฮิตข้อนั้นด้วย: ตอนนี้สัญญาณตรวจจับที่มีน้ำหนักมากกว่าคืออะไร? คำตอบคือความสอดคล้องข้ามชั้น ไม่ใช่พารามิเตอร์เดี่ยว ๆ ตัวไหน
วิธีจัดการก็เปลี่ยนตามไปด้วย บทวิเคราะห์เรื่องการจัดการบอทของ TrueSight และ TR7 ชี้ไปทางเดียวกัน: เอนจินให้คะแนนกำลังย้ายจาก "ขวางทิ้งหมดเป็นก้อนเดียว" ไปสู่ "ท้าทายแบบไดนามิก" (dynamic challenge) คือความเสี่ยงต่ำปล่อยผ่านเลย ความเสี่ยงกลางโยนแคปต์ชาหรือจำกัดความเร็วให้ลองดู ส่วนความเสี่ยงสูงค่อยแบน นั่นแปลว่าการ "โดนขวาง" เป็นจำนวนมากเกิดขึ้นในช่วงความเสี่ยงกลาง: บัญชียังไม่ตาย แต่ทุกครั้งที่โดนท้าทายก็คือเวลาของคุณถูกกินไปทีละนิด
ปี 2027 คนทำหลายบัญชีต้องระวังอะไร?
เมื่อเทรนด์ลงมาถึงระดับลงมือทำ มันยุบรวมเป็นสามเรื่อง:
- ให้งานสำคัญอยู่ในมือคนจริง: การเข้าสู่ระบบ แก้ข้อมูลโปรไฟล์ และงานที่เกี่ยวกับเงิน ให้คนทำเอง ส่วนสคริปต์รับแค่งานสอบถามที่เสี่ยงต่ำ
- หลีกเลี่ยงการซิงก์แบบหุ่นยนต์: หลายสภาพแวดล้อมอย่าลงมือทำชุดการเคลื่อนไหวเดียวกันในช่วงเวลาเดียวกัน เว้นช่วงเวลาและจังหวะให้ห่างกัน
- หล่อเลี้ยงประวัติให้สภาพแวดล้อมใหม่: หลังสมัครให้สะสมร่องรอยการใช้งานก่อน แล้วค่อยเข้าสู่งานที่มีมูลค่าสูง
เบราว์เซอร์แยกสภาพแวดล้อมจัดการเรื่องชั้นอุปกรณ์กับข้อมูล พารามิเตอร์ของแต่ละสภาพแวดล้อมเป็นอิสระจากกัน ฟิงเกอร์พรินต์คงเส้นคงวาต่อเนื่อง Cookie กับเซสชันไม่ปนเปื้อนกัน โดยแพลตฟอร์มจัดการสภาพแวดล้อมหลายบัญชีของ MostMateทำสิ่งเหล่านี้เป็นค่าเริ่มต้นตั้งแต่สร้างสภาพแวดล้อมใหม่ แต่ชั้นพฤติกรรมไม่มีช่องตั้งค่าให้หรอก มันมาจากว่าคุณใช้งานยังไง เหลือทางเดียวคือวินัยการดำเนินงาน ต่างคนต่างรับผิดชอบชัดเจน: เครื่องมือดูแลขั้นต่ำ (สภาพแวดล้อมไม่ปนเปื้อนกันเอง) ส่วนการดำเนินงานดูแลขั้นบน (พฤติกรรมไม่ดูเหมือนการทำงานเป็นแบตช์)
ความเครียดที่ซ่อนอยู่หลังคำค้น "เบราว์เซอร์ปลอมฟิงเกอร์พรินต์โดนจับ" ในหลายกรณีไม่ใช่เพราะเครื่องมือใช้ไม่ได้ แต่ชั้นพฤติกรรมเผยร่องรอยเอง แล้วโทษกลับไปตกที่เครื่องมือ แยกชั้นอุปกรณ์กับชั้นพฤติกรรมออกจากกันให้ชัด การหาสาเหตุจึงจะแม่น และการรับมือก็จะเป็นเป้าเป็นจุด
ผู้ใช้ทั่วไปจะลดการถูกตามรอยด้วยฟิงเกอร์พรินต์ยังไง?
ข้างบนพูดกันในมุมคนทำหลายบัญชี หัวข้อนี้เปลี่ยนฝั่งมาตอบโจทย์ด้านความเป็นส่วนตัว: คนทั่วไปที่ไม่อยากถูกตามรอยทำอะไรได้บ้าง หลักการของการตามรอยด้วยฟิงเกอร์พรินต์เบราว์เซอร์กำหนดว่ามันปิดตรง ๆ ไม่ได้ เว็บไซต์อ่านคุณลักษณะโดยไม่ต้องจัดเก็บอะไรไว้ที่เครื่องคุณเลย จะไปลบก็ไม่มีอะไรให้ลบ แต่คุณลด "ความโดดเด่น" ของตัวเองลงได้:
- ผู้ใช้ Firefox เปิดใช้ตัวเลือก privacy.resistFingerprinting ได้ (พิมพ์ about:config ในแถบที่อยู่แล้วค้นหา) เบราว์เซอร์จะแสดงพารามิเตอร์ที่ใกล้เคียงกันเกือบเหมือนกันให้ทุกเว็บไซต์เห็น
- ในสถานการณ์ที่ต้องการความนิรนามสูง ให้ใช้ Tor Browser ซึ่งทำให้ลักษณะเบราว์เซอร์ของผู้ใช้ทุกคนเป็นชุดเดียวกันแบบมาตรฐาน
- ลดจำนวนส่วนขยายเบราว์เซอร์ และปรับสิทธิ์การเข้าถึงให้เข้มขึ้น เพื่อหดพื้นที่คุณลักษณะที่เว็บไซต์อ่านได้
ต้องเข้าใจไว้ว่ามาตรการพวกนี้มุ่งปกป้องความเป็นส่วนตัวส่วนบุคคล กับการทำหลายบัญชีเป็นเป้าหมายคนละแบบ อย่างแรกอยาก "กลืนไปกับหมู่คนทั่วไป" อย่างหลังอยากได้ "แต่ละสภาพแวดล้อมเป็นอิสระและคงเส้นคงวา" ถ้าเอามาใช้ปนกันจะเจ็บทั้งสองฝั่ง
บทสรุป
จะเข้าใจง่าย ๆ ก็คือ พารามิเตอร์แบบสถิตเป็นบัตรเข้างาน ส่วนพฤติกรรมคือการสัมภาษณ์งาน บัตรเข้างานหาซื้อมาครบได้ด้วยเงิน แต่การสัมภาษณ์ต้องลงสนามเอง นั่นคือความสัมพันธ์จริงระหว่างฝั่งควบคุมความเสี่ยงกับฝั่งผู้ดำเนินงานในปี 2027
เพื่อน ๆ ที่กำลังทำธุรกิจหลายบัญชี ครั้งหน้าเจอสถานการณ์ "พารามิเตอร์ถูกหมดแต่ยังโดนขวาง" ให้รันผ่านเว็บตรวจสอบก่อนว่าชั้นอุปกรณ์เรียบร้อย แล้วค่อยตรวจชั้นพฤติกรรมอย่างจริงจัง ช่วงห่างระหว่างการเคลื่อนไหวเป็นจังหวะเป๊ะเกินไปหรือเปล่า หลายสภาพแวดล้อมซิงก์กันเกินควรหรือเปล่า สภาพแวดล้อมใหม่เพิ่งมาก็เอางานมูลค่าสูงใส่ทันทีหรือเปล่า เมื่อเครื่องมือทำการแยกสภาพแวดล้อมถึงที่ คะแนนที่เหลือต้องเก็บกลับมาทีละหน่วยด้วยวินัยการดำเนินงานรายวัน
คำถามที่พบบ่อย
เส้นทางเมาส์กับการพิมพ์คีย์บอร์ด ถูกจับได้จริงไหม?
จับได้ สคริปต์ในหน้าเว็บบันทึกรูปทรงและความเร็วของการเคลื่อนเมาส์ รวมถึงการกระจายของระยะเวลากดและปล่อยปุ่มได้ รูปแบบการเคลื่อนไหวของแต่ละคนคงที่ในระยะยาว นี่จึงเป็นหนึ่งในเกณฑ์ที่ระบบควบคุมความเสี่ยงใช้แยกคนจริงกับระบบอัตโนมัติ และแยกผู้ใช้งานต่างคน
ทำไมลายนิ้วมือพฤติกรรมถึงสำคัญขึ้นเรื่อย ๆ?
ต้นทุนการปลอมพารามิเตอร์แบบสถิตต่ำลงเกือบเป็นศูนย์หลังเบราว์เซอร์ปลอมฟิงเกอร์พรินต์แพร่หลาย ฝั่งตรวจสอบจึงย้ายน้ำหนักไปที่ชั้นพฤติกรรมกับชั้นโปรโตคอลที่พารามิเตอร์เอื้อมไม่ถึง และโมเดล machine learning เองก็ต้องใช้ข้อมูลพฤติกรรมในการลากเส้นแบ่งว่าอะไรคือ "ปกติ"
เปิด IP สะอาดแล้ว ทำไมยังโดนขวาง?
พร็อกซีเปลี่ยนได้แค่แหล่งการเชื่อมต่อในชั้นเครือข่าย แต่คุมไม่ได้กับสัญญาณพฤติกรรมอย่างจังหวะการใช้งาน การทำพร้อมกันข้ามสภาพแวดล้อม และเส้นทางการเติบโตของบัญชี น้ำหนักของลักษณะพฤติกรรมกับความสอดคล้องข้ามชั้นในโมเดลให้คะแนน มากกว่าคุณภาพ IP เดี่ยว ๆ ไปแล้ว
ตอนนี้สัญญาณตรวจจับที่มีน้ำหนักมากกว่าคืออะไร?
ความสอดคล้องข้ามชั้น สัญญาณเดี่ยว ๆ ตัวไหนก็ปลอมได้เป็นส่วนหนึ่ง แต่การที่สี่ชั้นคืออุปกรณ์ เครือข่าย พารามิเตอร์ พฤติกรรม จะยืนยันกันเองได้ครบนั้นยากมาก จุดที่ขัดแย้งกันนั่นแหละคือที่ที่ระบบควบคุมความเสี่ยงหักคะแนน

MOSTMATE
จัดการหลายบัญชีอย่างปลอดภัยได้ง่ายกว่าเดิม
เริ่มจากบัญชีแรก แล้วใช้ MostMate สร้างการทำงานหลายบัญชีที่ปลอดภัย ฉลาด และมีประสิทธิภาพยิ่งขึ้น
- โปรไฟล์เป็นอิสระ ตัวตนสอดคล้องกัน
- ระบบอัตโนมัติด้วย AI · สุขภาพบัญชี · การดำเนินงานของทีม