Bakit Ka Pa Rin Naa-block Kahit Tama ang Params? Pag-unawa sa 2027 Risk Control Mula Static Params hanggang Behavioral Fingerprints
Noong nakaraang buwan, nagpatingin sa akin ang isang kaibigang nagpapatakbo ng cross-border shop para balikan ang kaso ng kanyang account: nakakabit na ang static residential proxy, puro berde ang Canvas, WebGL, at UA sa mga detection site, perpekto ang pagkatugma ng IP location at timezone, pero sa ikatlong araw ng pagtakbo ng account, na-limit pa rin ang login. Walang mapintasan sa parameter level, kaya ang tunay na dahilan ng pagkablock ay kailangang hanapin sa mas malalim na layer.
Lalong dumarami ang ganitong kaso sa nakaraang taon, dahil ang pokus ng hatol ng risk control ay lumilipat mula sa "ano ang sinasabi mo" patungo sa "paano ka kumilos". Ang paghihiwalay sa device at data level ay kayang solusyunan ng environment isolation fingerprint browser, pero ang mga pagbabago sa behavior level, kailangan mo munang maintindihan bago mo masagot. Ipapaliwanag ng artikulong ito kung bakit nabibigo ang static params, at ano ang "behavioral fingerprint" na humahalili dito.
Bakit Naa-block Pa Rin ang Account Kahit Malinis na IP at Tama ang Lahat ng Params?
Balikan natin ang kaso ng kaibigan ko sa simula at tingnan natin isa-isa ang mga pinagmulan ng butas. Lahat ng technical detection ay napasa ng kanyang environment, pero tatlong bagay ang tunay na problema: bahagi ng mga galaw niya ay isinasagawa ng script sa nakatakdang oras, at halos pareho ang haba ng agwat ng bawat operasyon; anim na environment window ang binuksan niya nang sabay-sabay, at sa loob ng iisang minuto, halos magkapareho ang action sequence ng ilang account; at dalawang oras lang ang layo mula registration hanggang pagpasok sa ad backend, na halos walang usage history.
Walang isa man sa tatlong ito ang kabilang sa sakop ng "parameters". Inuuri ng risk control system ang mga ito bilang behavioral signals: ang ritmo ng operasyon, antas ng pagkakasabay sa pagitan ng maraming environment, at growth trajectory ng account. Sa pagsusuri nito sa bot detection framework noong 2026, hinati ng Thunderproxy ang mga signal sa device, network, behavior, at cross-layer consistency, at patuloy na tumataas ang timbang ng behavior group. Ang isolation ng device at data groups ay kayang gawin ng environment isolation solution ng MostMate, pero ang behavior group ay nangyayari sa labas ng isolation.
Kaya sa mga diskusyon tungkol sa "pagkakatukoy ng browser fingerprint", isang madalas itanong: bakit ako na-block kahit gumamit ako ng malinis na residential o mobile proxy? Nakatago ang sagot sa limitasyon ng proxy. Binabago lang ng proxy ang pinagmulan ng koneksyon sa network layer; hindi nito makokontrol kung paano gumalaw ang mouse mo, kung pantay-pantay ang bilis ng pag-type mo, o kung gumagawa ba ang ilang environment ng parehong bagay sa parehong segundo. Ang kaya lang itago ng proxy ay "saan ka kumokonekta"; hindi nito maitago ang "ano ang ginawa mo pagkatapos kumonekta". At ang pangunahing behavioral fingerprint detection ngayon, dinadakma nito ang huling bahagi.
Bakit Lalong Hindi Na Epektibo ang Pagbabago ng Params?
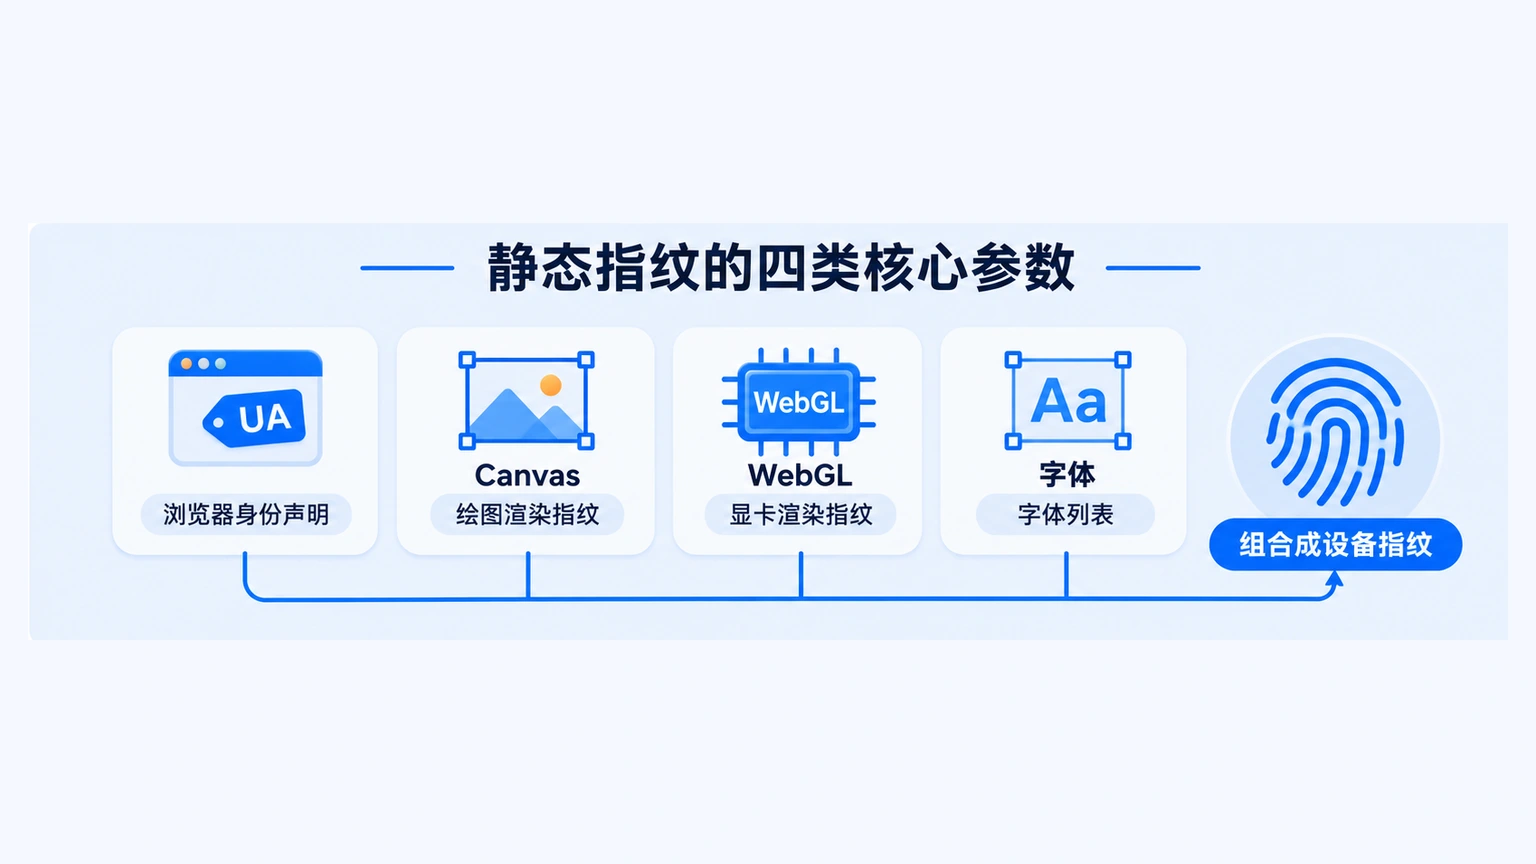
Para maintindihan ang pagbabagong ito, linawin muna natin ang salitang "device fingerprint". Ano ang ibig sabihin ng device fingerprint? Sa simpleng salita: ito ang set ng hardware at configuration features na ipinapahayag ng browser — screen resolution, graphics card model, font list, at system version. Mababasa ng website ang mga feature na ito nang hindi humihingi ng pahintulot, at kapag pinagsama-sama ang mga ito, sapat na para makilala ang device at paghiwalayin ang iba't ibang device.
Sa nakaraang ilang taon, patuloy na umiinit at yumeyyelo ang labanan sa parameter level. Ang maagang detection ay parang airport security: kung labas ang params sa normal na saklaw, markahan at i-block. Matapos kumalat ang fingerprint browser, halos zero na ang gastos sa pagbabago ng params, at nagpalit ng diskarte ang detection side. Sa pagsusuri nito sa machine learning risk control, hinati ng Spoofbrowser ang ebolusyong ito sa tatlong yugto: una, simpleng rule filtering; pagkatapos, hybrid model na nagbibigay ng timbang sa maraming signal; ngayon, ang mainstream model ay direktang natututo mula sa napakalaking totoong user data kung "ano ang hitsura ng normal na tao".
Kaya habang lalong madali magbago ng params, lalo namang mahirap matukoy ang "binagong params", kaya lumipat ang detection side sa lugar na hindi maabot ng params — unang bumaba sa protocol layer, pagkatapos umakyat sa behavior layer.
Ano ang TLS Fingerprint?
Kapag bumisita ka sa isang website, kailangan munang magsagawa ang browser at server ng isang encrypted handshake para kumpirmahin kung anong algorithm ang gagamitin sa komunikasyon. Ang pinagsamang algorithm list, extension order, at iba pang parameter sa handshake packet ay parang accent ng isang tao — kayang ipamanas ang nilalaman ng sasabihin nang maaga, pero mahirap baguhin ang accent nang biglaan. Kung gawing maikling code ang pinagsamang ito, ito ang TLS fingerprint — sa Taglish pa, ito ang "accent na nalalantad sa handshake".
Mula JA3 hanggang JA4: Bakit Pinalit ang Lumang Code
Matapos magdagdag ng randomization ang Chrome sa ilang handshake parameter, naging hindi stable ang lumang JA3 code; tinanggal ng mas bagong JA4 fingerprint ang random na bahagi, at bumalik ang stability ng identification, at ginagamit na ito ng mga infrastructure provider tulad ng Cloudflare.
Dalawang Bagong Signal Source na Dapat Bantayan sa 2027
Una, ang SETTINGS frame order sa HTTP/2 layer. Ang mga bottom-level configuration frame na ipinapadala ng browser sa pagtatatag ng koneksyon ay magkaiba ang ayos bawat brand, kaya naitala na ang isa pang "accent".
Pangalawa, ang post-quantum TLS fingerprint. Para labanan ang quantum computing, nagsimulang gumamit ang browser ng bagong key exchange algorithm, at ang parameter combination ng bagong algorithm ay naging bagong pinagkukunan ng fingerprint — inilista ito ng Proxies.sx sa 2026 fingerprint technology stack review bilang bagong miyembro ng anim na layer na signal stack.
Kayang ba i-fake ang TLS fingerprint? Sa mekanismo, ang library o patch na nagbabago ng handshake parameter ay mag-iiwan ng bagong inconsistency sa ibang layer — nagsasabi ang browser version na ito ay isang tiyak na client, pero hindi tugma ang handshake feature, at ito ang nahuhulog mismo sa "cross-layer contradiction" na binabantayan ng risk control.
Ano ang Behavioral Fingerprint?
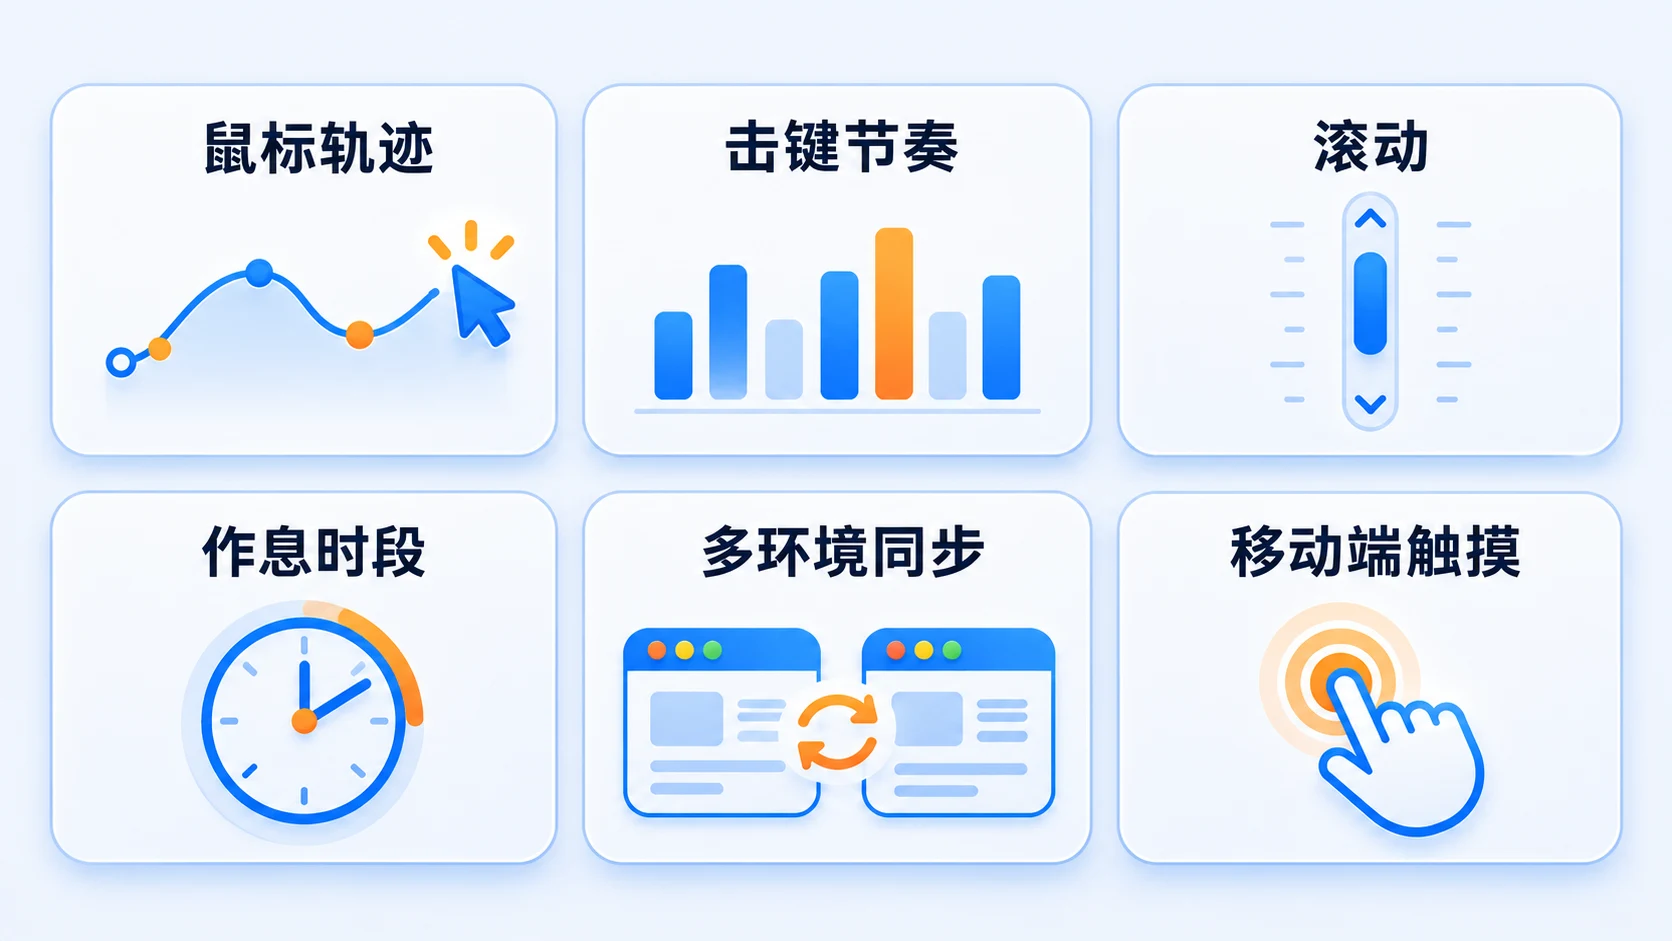
Ang behavioral fingerprint ay ang kabuuan ng mga feature ng galaw na iiwan mo habang nag-ooperate ka sa pahina: kung paano gumalaw ang mouse, kung paano mag-type sa keyboard, kung paano mag-scroll ang pahina, at gaano katagal manatili sa bawat elemento. Sinasagot ng parameter fingerprint ang "sinasabi ng device kung sino ito", sinasagot naman ng behavioral fingerprint ang "ano ang hitsura ng galaw ng taong nakaupo sa harap ng device". Ang una ay pwedeng i-configure, ang huli ay walang configuration option at mabubuo lang sa pamamagitan ng totoong paggamit sa paglipas ng panahon — sa madaling salita, ito ang "gawi ng galaw na naiiwan mo habang nag-ooperate ka sa pahina".
1. Mouse Trajectory
Ang galaw ng mouse ng tao ay may liki (curve), acceleration, at napakabilis na micro-jitter, pero ang trajectory na ginuhit ng script ay madalas sobrang tuwid at ang bilis ay pantay-pantay na abnormal. Ang isa sa mga batayan ng hatol ng risk control ay kung tumutugma ang galaw sa mga batas ng human motion — kapag mas malayo at mas maliit ang target, mas mabagal dumating ang kamay ng tao, at walang nakatakas sa ganitong constraint ang totoong operasyon.
2. Keystroke Dynamics
Ang tagal ng pagpindot sa isang key hanggang sa pagkalagot nito, at ang agwat sa pagitan ng dalawang pagpindot, ay magkaiba sa bawat tao sa mahabang panahon at medyo stable. Hindi interesado ang risk control sa kung anong salita ang type mo, interesado lang ito kung ang ritmo ay parang totoong tao at kung tugma ito sa nakaraang pagganap ng account na ito.
3. Scrolling, Dwell, at Mobile Touch
Sa labas ng desktop, ang bilis ng scroll, ang tagal ng dwell, pati na rin ang touch pressure at sensor signal sa mobile ay karaniwang materyal din sa behavioral fingerprint detection. Ang listahan ng behavioral features ng risk control ay humigit-kumulang:
- Hugis, bilis, at micro-jitter ng mouse trajectory
- Keystroke rhythm: distribusyon ng press duration at key interval
- Bilis ng scroll at distribusyon ng dwell
- Oras ng operasyon at kurba ng iskedyul
- Antas ng synchronization ng galaw sa pagitan ng maraming environment
- Touch pressure at sensor signal sa mobile
Paano Nag-i-score ang Risk Control? Tingnan ang Mga Signal ng Bawat Layer nang Magkasama
Hindi ginagamit nang mag-isa ang behavioral signal. Sa 2026, ang ginagawa ng mainstream risk control ay ilagay sa iisang scoring model ang apat na grupo ng signal — device, network, parameter, at behavior — para sabay-sabay na mag-score. Ang behavioral feature ng risk control ay isa lang sa mga input ng model, at ang konklusyon ay magiging distorsyon kung titingnan mo lang ito. Ang reverse estimation ng Spoofbrowser sa dalawang uri ng pangunahing komersyal na risk control product ay nagpapakita na ang signal weight ay humigit-kumulang ganito (ang mga numero ay estimation, para sa pag-unawa sa structure, hindi bilang tumpak na batayan):
| Signal Group | Weight Estimation | Ano ang Tinataya |
|---|---|---|
| IP at declared region alignment | ~20% | Tugma ba ang proxy location sa timezone, wika, at billing address |
| Network layer feature | ~18% | Tugma ba ng TLS, HTTP/2 fingerprint sa deklarasyon ng browser |
| Browser parameter | ~15% | Self-consistent ba ang Canvas, WebGL, font, atbp. |
| Behavioral feature | ~15% | Tumutugma ba ang mouse, keyboard, scroll sa human pattern |
| Cross-signal consistency | ~12% | Nagpapatibayan ba ang mga layer sa isa't isa |
| Iba pang signal | ~20% | Historical reputation, account age, content feature, atbp. |
Ang mahalaga sa talahanayan ay hindi ang mga tiyak na numero, kundi ang structure: hindi kayang ipanatili ang isang layer na puno ng marka laban sa cross-layer contradiction. Nagsasabi ang UA na ito ay isang Windows device, pero nagpapakita ang TLS handshake ng iba pang uri ng client, at ang ritmo ng galaw ay pantay-pantay na parang metronome — nakatuon ang pagbabawas ng marka sa "pagsalungat sa isa't isa". Sinasagot din nito ang madalas itanong: Ano ngayon ang signal na may mas mataas na timbang sa detection? Ang sagot ay cross-layer consistency, hindi ang kahit anong solong parameter.
Nagbabago rin ang paraan ng paghawak. Ang pagsusuri ng bot management ng TrueSight at TR7 ay tumuturo sa parehong trend: mula sa "one-size-fits-all blocking" ang scoring engine ay lumilipat sa "dynamic challenge" — direktang pinapayagan ang mababang panganib, naglalagay ng captcha o rate limit observation sa katamtamang panganib, at nagbabawal lang sa mataas na panganib. Nangangahulugan ito na maraming "na-block" ay talagang nangyayari sa katamtamang saklaw ng panganib: hindi pa namatay ang account, pero kada challenge ay nauubos ang oras mo.
Sa 2027, Ano ang Dapat Pansinin ng Multi-Account Operator?
Kapag isinadli ang trend sa operational level, mabubuo ito sa tatlong bagay:
- Iwan sa totoong tao ang kritikal na aksyon: gagawin ng tao ang pag-login, pagbago ng impormasyon, at mga operasyong may kinalaman sa pondo, gagawin lang ng script ang mababang panganib na query-type na aksyon.
- Iwasan ang mekanikal na synchronization: huwag isagawa ng maraming environment ang parehong set ng aksyon sa parehong time window, mag-iba ng oras at ritmo.
- Palaguin ang history ng bagong environment: pagkatapos mag-register, mag-ipon muna ng usage trace bago pumasok sa operasyong may mataas na halaga.
Ang environment isolation browser ay solusyunan ang device at data layer — ang params ng bawat environment ay independent, ang fingerprint ay stable at tuloy-tuloy, at ang Cookie at session ay hindi nagtatabunan sa isa't isa. Ginawa ng multi-account environment management platform ng MostMate ang mga kakayahang isolation na ito bilang default sa paglikha ng bagong environment. Pero walang configuration option ang behavior layer; ito ay nagmumula sa kung paano mo ito ginagamit, kaya nakadepende lang ito sa operational discipline. Maliwanag ang paghahati ng tungkulin: ang tool ang humahawak sa sahig (hindi nagpaparumi ang mga environment sa isa't isa), ang operasyon ang humahawak sa bubong (hindi kamukha ng batch operation ang galaw).
Sa likod ng pag-aalala sa search term na "natukoy ang fingerprint browser", sa karamihan ng kaso hindi ito kabiguan ng tool, kundi butas sa behavior layer, at isinisi sa tool ang blame. Matutong paghiwalayin ang device layer at behavior layer, saka lang maging tumpak ang attribution, at saka lang maging may-target ang sagot.
Paano Mabawasan ng Karaniwang User ang Pagsubaybay sa Fingerprint?
Sa itaas, lahat ay pananaw ng operator; sa seksyong ito, palitan natin ng pananaw ang tanong sa privacy side: ano ang kayang gawin ng karaniwang user na ayaw masubaybayan. Ang prinsipyo ng browser fingerprint tracking ang nagpapahiwatig na hindi ito kayang i-off nang direkta — hindi kailangan ng website na mag-imbak ng anuman sa proseso ng pagbasa ng feature, kaya walang matira para burahin, pero pwede mong babaan ang "identifiability" mo:
- Para sa mga Firefox user, pwedeng i-enable ang privacy.resistFingerprinting option (mag-type ng about:config sa address bar para mag-search), at ipapakita ng browser sa lahat ng website ang mga parameter na halos magkapareho.
- Para sa mga sitwasyong may mataas na kinakailangan sa anonymity, gumamit ng Tor browser, ginagawa nitong standardized sa iisang set ang mga browser feature ng lahat ng user.
- Bawasan ang browser extension, diinan ang authorization, babaan ang feature surface na mababasa ng website.
Tandaan: ang mga hakbang na ito ay para sa personal privacy protection, at magkaiba ito sa multi-account operation — hinahangad ng una na "halos kapareho ng lahat", hinahangad ng huli na "bawat environment ay independent at stable", at kung ihalo mo sila, walang mapapala sa dalawang panig.
Konklusyon
Maari mong isipin na ang static parameter ay entrance ticket, at ang behavior ay interview. Kayang bilhin ang entrance ticket, pero ang interview ay kailangang harapin mo mismo — ito ang totoong relasyon sa 2027 sa pagitan ng risk control at operator.
Sa susunod na beses na makatagpo ka ng sitwasyong "tama ang params pero na-block pa rin", patakbuhin muna ang detection site para kumpirmahing walang problema sa device layer, pagkatapos ay seryosohin ang pagsusuri sa behavior layer — sobrang regular ba ang agwat ng galaw, sobrang sabay-sabay ba ang pag-sync ng ilang environment, at ang bagong environment ba ay direktang gumagawa ng high-value operation. Matapos gawin nang maayos ng tool ang environment isolation, ang natitirang marka ay kailangang kitain isa-isa araw-araw sa operational discipline.
Mga Madalas Itanong
Kayang ba matukoy ang mouse trajectory at keyboard input?
Kaya. Kayang i-record ng page script ang hugis at pagbabago ng bilis ng path ng mouse, pati na rin ang distribusyon ng tagal ng pagpindot at pagkalagot ng key. Matatag sa mahabang panahon ang action pattern ng bawat tao, at ito ang isa sa mga batayan ng risk control para paghiwalayin ang totoong tao sa automation at paghiwalayin ang iba't ibang operator.
Bakit Lalong Lumalakas ang Kahalagahan ng Behavioral Fingerprint?
Matapos kumalat ang fingerprint browser, halos zero na ang gastos sa pagbabago ng static parameter, kaya inilipat ng detection side ang timbang sa behavior layer at protocol layer na hindi maabot ng parameter. Para itakda ang hangganan ng hatol ng "normal", kailangan din ng machine learning model ng behavioral data.
Bakit Naa-block Pa Rin Kahit Malinis na IP ang Gamit?
Pinapalitan lang ng proxy ang pinagmulan ng koneksyon sa network layer, hindi nito makokontrol ang mga behavioral signal tulad ng operational rhythm, multi-environment synchronization, at account growth trajectory. Sa scoring model, ang timbang ng behavioral feature at cross-layer consistency ay lumampas na sa solong kalidad ng IP.
Ano Ngayon ang Signal na May Mas Mataas na Timbang sa Detection?
Cross-layer consistency. Kayang i-fake ng kahit anong solong signal ang bahagi nito, pero sobrang taas ng hirap ng pagpapatibayan ng apat na layer — device, network, parameter, at behavior — sa isa't isa, at ang mga lugar ng salungatan ang siyang lugar ng pagbabawas ng marka ng risk control.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team