पैरामीटर सब सही, फिर भी ब्लॉक क्यों? स्टैटिक पैरामीटर से बिहेवियरल फिंगरप्रिंट तक—2027 का रिस्क ट्रेंड साफ़ समझें
पिछले महीने क्रॉस-बॉर्डर शॉप चलाने वाले एक दोस्त ने अपने अकाउंट का हिसाब मेरे साथ रखा: स्टैटिक रेसिडेंशियल प्रॉक्सी सेट थी, Canvas, WebGL और UA डिटेक्शन वेबसाइट पर एक-एक टेस्ट पास कर रहे थे, IP की लोकेशन और टाइमज़ोन बिल्कुल मैच करते थे—फिर भी तीसरे ही दिन अकाउंट पर लॉगिन लिमिट लग गई। पैरामीटर लेवल पर कोई कमी नहीं मिली, तो ब्लॉक की वजह किसी गहरी लेयर में ढूंढनी ही पड़ी।
पिछले एक साल में ऐसे केस लगातार बढ़े हैं, क्योंकि रिस्क कंट्रोल का फैसला अब "आपने क्या बताया" से खिसककर "आप कैसे चलते हैं" पर हो रहा है। डिवाइस और डेटा लेयर की आइसोलेशन का काम एनवायरनमेंट आइसोलेशन वाला फिंगरप्रिंट ब्राउज़र निपटा देता है, लेकिन बिहेवियर लेयर के बदलाव का जवाब देने से पहले उसे समझना ज़रूरी है। इस आर्टिकल में मैं आपको बताऊंगा कि स्टैटिक पैरामीटर काम क्यों नहीं कर रहे, और उनकी जगह लेने वाला "बिहेवियरल फिंगरप्रिंट" आखिर है क्या।
साफ़ IP और सही पैरामीटर के बावजूद अकाउंट क्यों ब्लॉक होता है?
शुरुआत वाले दोस्त के केस पर लौटकर चलें और लीक हुई जगहें अलग-अलग देखें। उसका एनवायरनमेंट तकनीकी टेस्ट में पूरा पास था; असली दिक्कत तीन चीज़ों में थी: उसके कुछ काम स्क्रिप्ट से तय समय पर चलते थे, हर एक्शन के बीच का गैप लगभग बराबर; वह एक साथ छह एनवायरनमेंट विंडो खोले हुए था, और कई अकाउंट एक ही मिनट में एक जैसे क्रम में चल रहे थे; रजिस्ट्रेशन से ऐड बैकएंड में घुसने तक सिर्फ दो घंटे थे, यानी यूज़ हिस्ट्री लगभग खाली।
इन तीनों में से कोई एक भी "पैरामीटर" की कैटेगरी में नहीं आता। रिस्क सिस्टम इन्हें बिहेवियरल सिग्नल मानते हैं: एक्शन की लय, कई एनवायरनमेंट के बीच सिंक, और अकाउंट की ग्रोथ। Thunderproxy की 2026 बॉट डिटेक्शन फ्रेमवर्क एनालिसिस में सिग्नल को डिवाइस, नेटवर्क, बिहेवियर और क्रॉस-लेयर कंसिस्टेंसी ग्रुप में बांटा गया है, और बिहेवियर ग्रुप का वेट लगातार बढ़ रहा है। डिवाइस और डेटा ग्रुप की आइसोलेशन MostMate का एनवायरनमेंट आइसोलेशन सॉल्यूशन संभाल लेता है, लेकिन बिहेवियर ग्रुप तो आइसोलेशन के बाहर चलता है।
इसीलिए "फिंगरप्रिंट डिटेक्शन में पकड़ा गया" वाली बातचीत में एक सवाल बार-बार आता है: साफ़ रेसिडेंशियल या मोबाइल प्रॉक्सी लगाने के बाद भी ब्लॉक क्यों? जवाब प्रॉक्सी की सीमा में छिपा है—प्रॉक्सी सिर्फ नेटवर्क लेयर की कनेक्शन सोर्स बदलती है; वह तय नहीं कर सकती कि आपका माउस कैसे चलेगा, टाइपिंग की रफ्तार बराबर रहेगी या नहीं, और कई एनवायरनमेंट एक ही सेकंड में एक ही काम कर रहे हैं या नहीं। प्रॉक्सी सिर्फ "आप कहां से जुड़े" छिपा सकती है, "जुड़ने के बाद आपने क्या किया" नहीं। आज की मेनस्ट्रीम बिहेवियरल फिंगरप्रिंट डिटेक्शन ठीक बाद वाले हिस्से पर नज़र रखती है।
पैरामीटर बदलना लगातार कमज़ोर क्यों होता जा रहा है?
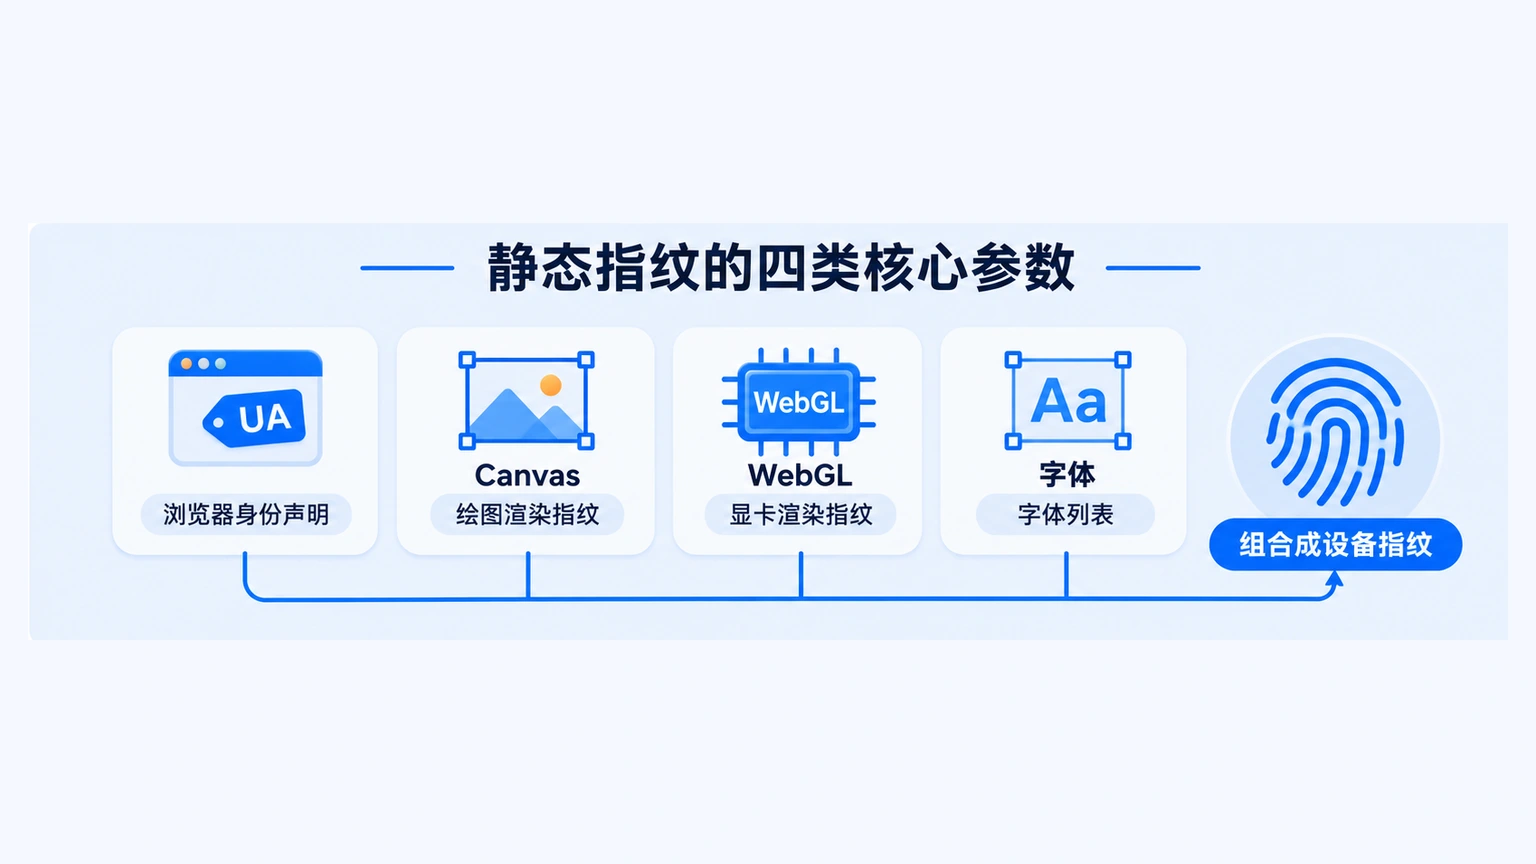
इस बदलाव को समझने के लिए पहले "डिवाइस फिंगरप्रिंट" शब्द साफ़ कर लें। डिवाइस फिंगरप्रिंट है क्या? आसान भाषा में: यह ब्राउज़र के खुद बताए हुए हार्डवेयर और कॉन्फ़िगरेशन फीचर्स का सेट है— स्क्रीन रेज़ोल्यूशन, ग्राफिक्स कार्ड मॉडल, फ़ॉन्ट लिस्ट, सिस्टम वर्ज़न। वेबसाइट को आपकी इजाज़त के बिना ही ये फीचर्स पढ़े जा सकते हैं, और ये मिलकर डिवाइस फिंगरप्रिंटिंग को सहारा देते हैं—अलग-अलग डिवाइस को अलग कर देते हैं।
पिछले कुछ सालों में पैरामीटर लेवल की इस लड़ाई में कई दौर आए। शुरुआती डिटेक्शन एयरपोर्ट सिक्योरिटी चेक जैसी थी: पैरामीटर नॉर्मल रेंज से बाहर हो तो फ्लैग करके रोक दो। फिंगरप्रिंट ब्राउज़र आम होने के बाद पैरामीटर बदलने की कॉस्ट लगभग ज़ीरो हो गई, तो डिटेक्शन साइड ने सोच बदल दी। Spoofbrowser की मशीन लर्निंग रिस्क एनालिसिस में इस एवोल्यूशन को तीन स्टेप में बांटा गया है: पहले रूल फ़िल्टर, फिर हाइब्रिड मॉडल जो कई सिग्नल को वेट देकर स्कोर करते थे, और अब के मेनस्ट्रीम मॉडल सीधे बड़ी मात्रा में असली यूज़र डेटा से सीखते हैं कि "नॉर्मल इंसान कैसा दिखता है"।
यानी पैरामीटर बदलना जितना आसान होता जा रहा है, "बदले हुए पैरामीटर" पहचानना उतना ही मुश्किल। डिटेक्शन साइड ने तय कर लिया कि वह पैरामीटर की पहुंच से बाहर चली जाएगी—पहले प्रोटोकॉल लेयर पर नीचे, फिर बिहेवियर लेयर तक ऊपर।
TLS फिंगरप्रिंट क्या है?
किसी वेबसाइट पर जाने पर ब्राउज़र और सर्वर पहले एन्क्रिप्टेड हैंडशेक पूरा करते हैं और तय करते हैं कि किन एल्गोरिदम से बात होगी। हैंडशेक पैकेट की एल्गोरिदम लिस्ट, एक्सटेंशन का क्रम और हर पैरामीटर की वैल्यू मिलकर किसी के लहजे जैसे होते हैं—बोलने का कंटेंट पहले से रटा हुआ हो सकता है, पर लहजा आखिरी पल में बदलना बहुत मुश्किल है। इस कॉम्बिनेशन को एक छोटे नंबर में बदल दें, तो वही TLS फिंगरप्रिंट है—हैंडशेक के वक्त बेनकाब होने वाला "लहजा"।
JA3 से JA4 तक: पुराना नंबर क्यों बदला गया
Chrome ने कुछ हैंडशेक पैरामीटर में रैंडमाइज़ेशन जोड़ा, जिससे पुराना JA3 नंबर अस्थिर हो गया; अपग्रेड वाला JA4 फिंगरप्रिंट रैंडम हिस्से निकाल देता है, पहचान फिर स्थिर हो गई, और Cloudflare जैसी इंफ्रास्ट्रक्चर कंपनियां इसे अपना चुकी हैं।
2027 में नज़र रखने लायक दो नए सिग्नल सोर्स
पहला—HTTP/2 लेयर के SETTINGS फ्रेम का क्रम। ब्राउज़र कनेक्शन बनाते वक्त नीचे के लेवल के कॉन्फ़िग फ्रेम भेजता है, और हर कंपनी का क्रम अलग है—एक और "लहजा" रिकॉर्ड हो गया।
दूसरा—पोस्ट-क्वांटम TLS फिंगरप्रिंट। क्वांटम कंप्यूटिंग से बचाव के लिए ब्राउज़र नए की-एक्सचेंज एल्गोरिदम चालू कर रहे हैं, और नए एल्गोरिदम का पैरामीटर कॉम्बिनेशन बनते-बनते नया फिंगरप्रिंट सोर्स बन गया—Proxies.sx ने 2026 फिंगरप्रिंट स्टैक ओवरव्यू में इसे छह लेयर के सिग्नल स्टैक का नया मेंबर बताया है।
क्या TLS फिंगरप्रिंट फेक किया जा सकता है? मैकेनिज़्म के लेवल पर देखें तो हैंडशेक पैरामीटर बदलने वाली लाइब्रेरी या पैच किसी और लेयर पर नई बेमेल छोड़ जाते हैं—ब्राउज़र वर्ज़न खुद को एक क्लाइंट बताता है, पर हैंडशेक फीचर्स मैच नहीं करते, और ठीक वहीं फंसता है जहां रिस्क कंट्रोल की नज़र होती है—"क्रॉस-लेयर टकराव"।
बिहेवियरल फिंगरप्रिंट क्या है?
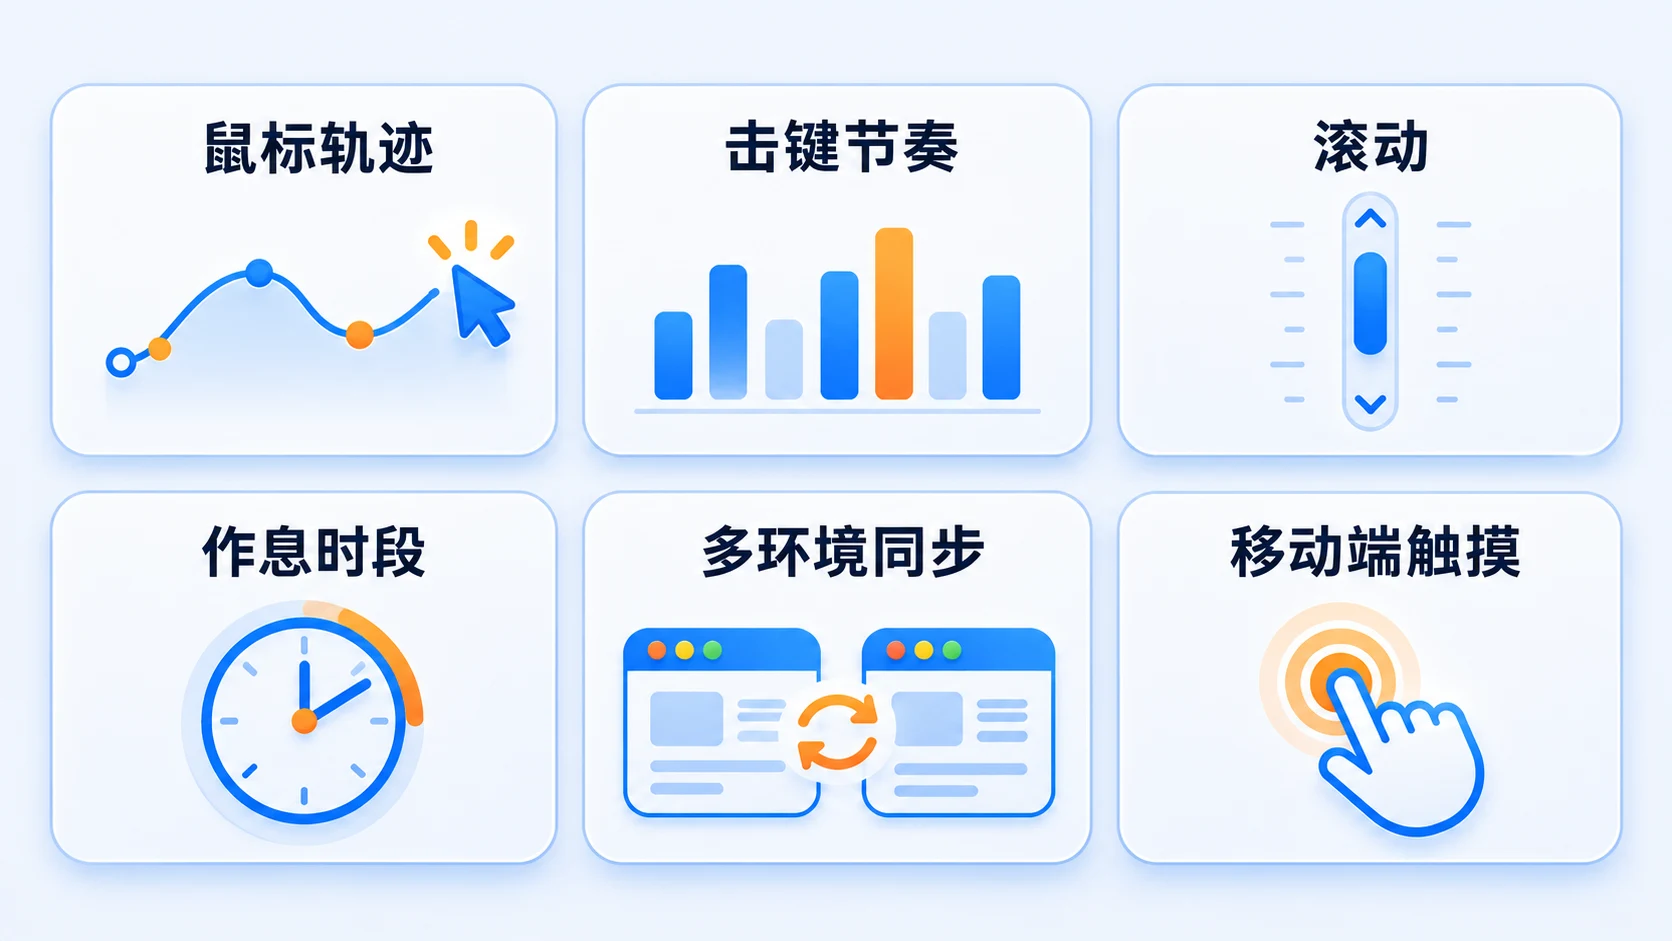
बिहेवियरल फिंगरप्रिंट यानी पेज पर आपके चलते-फिरते छूटे हुए एक्शन पैटर्न का कुल जोड़: माउस कैसे चलता है, कीबोर्ड कैसे बजता है, पेज कैसे स्क्रॉल होता है, हर एलिमेंट पर कितनी देर रुकते हैं। पैरामीटर फिंगरप्रिंट बताता है "यह डिवाइस खुद को कौन बताता है", बिहेवियरल फिंगरप्रिंट बताता है "डिवाइस पर बैठे इंसान के हाव-भाव कैसे हैं"। पहले को कॉन्फ़िगर किया जा सकता है; दूसरे का कोई कॉन्फ़िग ऑप्शन ही नहीं—वह सिर्फ लंबे असली इस्तेमाल से अपने आप बनता है।
1. माउस ट्रैक
इंसान के माउस मूवमेंट में अपने आप कर्व, एक्सिलरेशन और हल्का कंपन होता है, जबकि स्क्रिप्ट से बनी ट्रैक अकसर काफ़ी सीधी और असल में बहुत बराबर स्पीड वाली होती है। रिस्क कंट्रोल के फैसले का एक आधार यही है कि एक्शन इंसानी मूवमेंट के नियम पर खरा उतरता है या नहीं—टारगेट जितना दूर और छोटा, हाथ उतना ही धीरे पहुंचता है; असली ऑपरेशन इस लिमिट से बच नहीं सकते।
2. कीस्ट्रोक डायनामिक्स
एक की दबाने से छोड़ने तक का समय और दो कीज़ के बीच का गैप—लंबे समय में यह हर इंसान का अलग होता है और ठीक-ठाक स्थिर रहता है। रिस्क कंट्रोल को परवाह नहीं आप क्या टाइप करते हैं; वह सिर्फ देखता है कि लय असली इंसान जैसी है या नहीं और इस अकाउंट के पिछले परफॉर्मेंस से मैच करती है या नहीं।
3. स्क्रॉल, रुकने का समय और मोबाइल टच
डेस्कटॉप के अलावा, स्क्रॉल स्पीड, रुकने की अवधि, और मोबाइल पर टच प्रेशर व सेंसर सिग्नल भी बिहेवियरल फिंगरप्रिंट डिटेक्शन का आम मटीरियल हैं। रिस्क कंट्रोल की बिहेवियर फीचर लिस्ट लगभग ऐसी है:
- माउस ट्रैक की शेप, स्पीड और महीन कंपन
- कीस्ट्रोक रिदम: दबाने की अवधि और की गैप की डिस्ट्रिब्यूशन
- स्क्रॉल स्पीड और रुकने की डिस्ट्रिब्यूशन
- ऑपरेशन के समय और दिनचर्या कर्व
- कई एनवायरनमेंट के बीच एक्शन का सिंक
- मोबाइल टच प्रेशर व सेंसर सिग्नल
रिस्क कंट्रोल कैसे स्कोर करता है? सब लेयर के सिग्नल साथ रखकर देखिए
बिहेवियरल सिग्नल अकेले इस्तेमाल नहीं होते। 2026 में मेनस्ट्रीम रिस्क कंट्रोल डिवाइस, नेटवर्क, पैरामीटर, बिहेवियर—चारों ग्रुप के सिग्नल एक ही स्कोरिंग मॉडल में साथ गिनता है—बिहेवियर फीचर सिर्फ मॉडल का एक इनपुट है; सिर्फ इसी को देखकर नतीजा निकालेंगे तो तस्वीर बिगड़ जाएगी। Spoofbrowser का दो मेनस्ट्रीम कमर्शियल रिस्क प्रोडक्ट पर रिवर्स एस्टीमेशन यह तस्वीर दिखाता है (आंकड़े अनुमानित हैं, स्ट्रक्चर समझने के लिए; एक्ज़ैक्ट बेसिस नहीं):
| सिग्नल ग्रुप | वेट अनुमान | क्या चेक होता है |
|---|---|---|
| IP और बताई गई लोकेशन की अलाइनमेंट | लगभग 20% | प्रॉक्सी की लोकेशन टाइमज़ोन, भाषा, बिलिंग एड्रेस से मैच करती है या नहीं |
| नेटवर्क लेयर फीचर्स | लगभग 18% | TLS, HTTP/2 फिंगरप्रिंट ब्राउज़र के दावे से मैच करते हैं या नहीं |
| ब्राउज़र पैरामीटर | लगभग 15% | Canvas, WebGL, फ़ॉन्ट वगैरह आपस में टिकते हैं या नहीं |
| बिहेवियर फीचर्स | लगभग 15% | माउस, कीबोर्ड, स्क्रॉल इंसानी नियम पर खरे उतरते हैं या नहीं |
| क्रॉस-सिग्नल कंसिस्टेंसी | लगभग 12% | लेयर आपस में एक-दूसरे की पुष्टि करती हैं या नहीं |
| बाकी सिग्नल | लगभग 20% | पुराना रेप्यूटेशन, अकाउंट एज, कंटेंट फीचर्स वगैरह |
टेबल की असल बात नंबर नहीं, स्ट्रक्चर है: एक लेयर का पूरा स्कोर भी क्रॉस-लेयर टकराव नहीं बचा सकता। UA खुद को Windows डिवाइस बताता है, TLS हैंडशेक दूसरी क्लाइंट की तरह दिखता है, और बिहेवियर की लय मेट्रोनॉम जैसी बराबर—कटौती "आपस में टकराव" पर ही लगती है। इसी से वह आम सवाल भी जवाब पा जाता है: अब वेट ज़्यादा किस डिटेक्शन सिग्नल का है? जवाब है क्रॉस-लेयर कंसिस्टेंसी—कोई एक पैरामीटर नहीं।
हैंडलिंग का तरीका भी बदल रहा है। TrueSight और TR7 की बॉट मैनेजमेंट एनालिसिस एक ही ट्रेंड की तरफ इशारा करती है: स्कोरिंग इंजन "एक चाल—सब ब्लॉक" से "डायनामिक चैलेंज" की तरफ जा रहा है—लो रिस्क सीधे जाने दो, मीडियम रिस्क को कैप्चा या रेट लिमिट वाली निगरानी, हाई रिस्क पर ही बैन। इसका मतलब कई "ब्लॉक" असल में मीडियम रिस्क ज़ोन में होते हैं: अकाउंट मरा नहीं है, पर हर चैलेंज आपका समय खा रही है।
2027 में मल्टी-अकाउंट ऑपरेटर को क्या ध्यान रखना चाहिए?
ट्रेंड को ऑपरेशन लेवल पर उतारें, तो तीन बातों में सिमट जाता है:
- अहम काम इंसान के हवाले करें: लॉगिन, प्रोफ़ाइल बदलना और पैसे से जुड़े ऑपरेशन खुद करें; स्क्रिप्ट सिर्फ क्वेरी जैसे लो रिस्क काम संभाले।
- मैकेनिकल सिंक से बचें: कई एनवायरनमेंट एक ही टाइम विंडो में एक ही क्रम न चलाएं; समय और लय अलग-अलग रखें।
- नए एनवायरनमेंट को हिस्ट्री दें: रजिस्ट्रेशन के बाद पहले इस्तेमाल के निशान जमा करें, फिर हाई-वैल्यू ऑपरेशन में घुसें।
एनवायरनमेंट आइसोलेशन ब्राउज़र डिवाइस और डेटा लेयर संभालता है—हर एनवायरनमेंट के पैरामीटर अलग, फिंगरप्रिंट स्थिर और लगातार चलता है, Cookie और सेशन एक-दूसरे में नहीं घुलते—और MostMate का मल्टी-अकाउंट एनवायरनमेंट मैनेजमेंट प्लेटफॉर्म यह आइसोलेशन नए एनवायरनमेंट बनाते वक्त डिफ़ॉल्ट बना देता है। पर बिहेवियर लेयर का कोई कॉन्फ़िग ऑप्शन नहीं होता; वह आपके इस्तेमाल के तरीके से आती है, यानी सिर्फ ऑपरेशन डिसिप्लिन से। दोनों की बंटी हुई जिम्मेदारी साफ़ है: टूल निचली सीमा संभालता है (एनवायरनमेंट आपस में गंदे न हों), ऑपरेशन ऊपरी सीमा (बिहेवियर बल्क ऑपरेशन जैसा न लगे)।
"फिंगरप्रिंट ब्राउज़र पकड़ा गया" इस सर्च वर्ड के पीछे की बेचैनी ज़्यादातर मामलों में टूल के फेल होने की नहीं, बल्कि बिहेवियर लेयर के फंसने की होती है, और इल्ज़ाम टूल के सिर पर थोप दिया जाता है। डिवाइस लेयर और बिहेवियर लेयर अलग करके देखेंगे, तो वजह सही पकड़ में आएगी और जवाबी तैयारी भी दिशा में होगी।
आम यूज़र फिंगरप्रिंट ट्रैकिंग कैसे कम कर सकते हैं?
अब तक बात ऑपरेटर के नज़रिए से थी; इस सेक्शन में नज़रिया बदलकर प्राइवेसी साइड का जवाब: ट्रैक नहीं होना चाहने वाला आम यूज़र क्या कर सकता है। ब्राउज़र फिंगरप्रिंट ट्रैकिंग की प्रक्रिया ही ऐसी है कि उसे सीधे बंद नहीं किया जा सकता—वेबसाइट फीचर्स पढ़ते वक्त कुछ स्टोर नहीं करती, यानी डिलीट करने को कुछ है ही नहीं; पर आपकी पहचान जा सकने की क्षमता ज़रूर घटा सकते हैं:
- Firefox यूज़र privacy.resistFingerprinting ऑप्शन चालू कर सकते हैं (एड्रेस बार में about:config लिखकर सर्च करें); ब्राउज़र सभी वेबसाइट को एक जैसे पैरामीटर दिखाएगा।
- ज़्यादा एनॉनिमिटी चाहिए वाले काम के लिए Tor ब्राउज़र इस्तेमाल करें; वह सभी यूज़र के ब्राउज़र फीचर्स को एक ही सेट पर स्टैंडर्डाइज़ कर देता है।
- ब्राउज़र एक्सटेंशन घटाएं, परमिशन कसें, ताकि वेबसाइट पढ़ सकने वाले फीचर्स का दायरा छोटा हो।
ध्यान रहे, ये कदम पर्सनल प्राइवेसी के लिए हैं और मल्टी-अकाउंट ऑपरेशन एक और ही गोल है—पहला "भीड़ में घुल जाना" चाहता है, दूसरा "हर एनवायरनमेंट अलग और स्थिर" चाहता है; दोनों को मिलाने से दोनों तरफ नुकसान होता है।
निष्कर्ष
आप ऐसे समझ सकते हैं: स्टैटिक पैरामीटर एंट्री टिकट है, बिहेवियर इंटरव्यू। टिकट पैसे देकर पूरे कर सकते हैं, इंटरव्यू खुद को ही देना पड़ता है—2027 में रिस्क कंट्रोल और ऑपरेटर के बीच असली रिश्ता यही है।
मल्टी-अकाउंट बिज़नेस चलाने वाले दोस्त अगली बार "पैरामीटर सब सही फिर भी ब्लॉक" वाली हालत में पहले डिटेक्शन वेबसाइट से डिवाइस लेयर चेक कर लें, फिर ईमानदारी से बिहेवियर लेयर देखें—एक्शन का गैप कितना नियमित है, कई एनवायरनमेंट कितने टिक-टिक सिंक में हैं, नया एनवायरनमेंट शुरुआत में ही हाई-वैल्यू काम कर रहा है या नहीं। टूल एनवायरनमेंट आइसोलेशन ठीक से कर दे, उसके बाद के स्कोर रोज़ की ऑपरेशन डिसिप्लिन से एक-एक करके कमाए जाते हैं।
सामान्य सवाल
क्या माउस ट्रैक और कीबोर्ड इनपुट भी पकड़े जा सकते हैं?
हां। पेज स्क्रिप्ट माउस मूवमेंट की शेप और स्पीड के उतार-चढ़ाव, और की दबने-छूटने की अवधि की डिस्ट्रिब्यूशन रिकॉर्ड कर सकती है। हर इंसान का एक्शन पैटर्न लंबे समय में स्थिर होता है—यही रिस्क कंट्रोल के लिए असली इंसान और ऑटोमेशन में फर्क, और अलग-अलग ऑपरेटर में फर्क करने का एक आधार है।
बिहेवियरल फिंगरप्रिंट ज़्यादा ज़रूरी क्यों होता जा रहा है?
स्टैटिक पैरामीटर का डिस्गाइज़ कॉस्ट फिंगरप्रिंट ब्राउज़र आम होने के बाद लगभग ज़ीरो हो गया है, इसलिए डिटेक्शन साइड ने वेट उस बिहेवियर और प्रोटोकॉल लेयर पर डाल दिया है जहां पैरामीटर पहुंच ही नहीं पाते। मशीन लर्निंग मॉडल को भी "नॉर्मल" की सीमा खींचने के लिए बिहेवियर डेटा चाहिए।
साफ़ IP लगाने के बाद भी ब्लॉक क्यों?
प्रॉक्सी सिर्फ नेटवर्क लेयर की कनेक्शन सोर्स बदलती है; एक्शन की लय, कई एनवायरनमेंट का सिंक और अकाउंट की ग्रोथ जैसे बिहेवियरल सिग्नल उसके बस की बात नहीं। स्कोरिंग मॉडल में बिहेवियर फीचर और क्रॉस-लेयर कंसिस्टेंसी का वेट अब अकेले IP क्वालिटी से आगे निकल चुका है।
अब वेट ज़्यादा किस डिटेक्शन सिग्नल का है?
क्रॉस-लेयर कंसिस्टेंसी। कोई भी एक सिग्नल का कुछ हिस्सा फेक किया जा सकता है, पर डिवाइस, नेटवर्क, पैरामीटर, बिहेवियर—चारों लेयर का आपस में एक-दूसरे की पुष्टि करवाना बहुत मुश्किल है; टकराव की जगह ही रिस्क कंट्रोल की कटौती की जगह है।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन