Fingerprinting w 2027 roku: od statycznych parametrów do zachowań
W zeszłym miesiącu kolega prowadzący sklep transgraniczny poprosił mnie o wspólną analizę jego konta: statyczne proxy rezydencyjne skonfigurowane, Canvas, WebGL i UA miały zielone światło na wszystkich stronach testowych, lokalizacja IP pokrywała się ze strefą czasową co do joty, a konto i tak zostało ograniczone trzeciego dnia. Na poziomie parametrów nie było czego poprawiać, więc przyczynę blokady trzeba było szukać głębiej.
Takich przypadków w ostatnim roku przybywa, bo systemy antyfraudowe oceniają coraz mniej to, „co deklarujesz”, a coraz bardziej to, „jak działasz”. Izolację urządzeń i danych możesz zlecić dedykowanej przeglądarce antydetekcyjnej z izolacją środowisk, ale zanim zaczniesz reagować na zmiany w warstwie zachowań, trzeba je najpierw zrozumieć. Ten artykuł wyjaśnia, dlaczego statyczne parametry przestały wystarczać i czym jest „fingerprint behawiorowy”, który po nich przejmuje pałeczkę.
Dlaczego blokują, mimo czystego IP i poprawnych parametrów?
Wróćmy do przypadku z początku artykułu i rozłóżmy go na czynniki. Środowisko przeszło wszystkie testy techniczne, a jednak wszystko potoczyło się źle przez trzy rzeczy: część akcji wykonywał skrypt według sztywnego harmonogramu, więc przerwy między operacjami były niemal identyczne; miał jednocześnie otwarte sześć okien środowisk i kilka kont wykonywało w tej samej minucie wyraźnie podobne sekwencje ruchów; wreszcie od rejestracji nowego środowiska do wejścia do panelu reklamowego minęły zaledwie dwie godziny — konto nie miało praktycznie żadnej historii.
Żadna z tych trzech rzeczy nie jest „parametrem”. Systemy klasyfikują je jako sygnały behawioralne: rytm operacji, stopień synchronizacji między środowiskami i trajektorię rozwoju konta. Thunderproxy w analizie frameworków wykrywania botów z 2026 roku podzielił sygnały na grupy: urządzenie, sieć, zachowanie i spójność międzywarstwowa — i waga grupy behawioralnej stale rośnie. Izolację grup urządzeniowej i danych możesz zlecić rozwiązaniu środowiskowemu MostMate, ale grupa behawioralna dzieje się już poza izolacją.
Dlatego w rozmowach o „wykryciu odcisku przeglądarki” jedno pytanie pada szczególnie często: używam czystego proxy rezydencyjnego albo mobilnego, to dlaczego wciąż mnie blokują? Odpowiedź leży w granicach możliwości samego proxy — zmienia ono tylko źródło połączenia w warstwie sieciowej i nie ma wpływu na to, jak porusza się Twoja mysz, czy tempo pisania jest podejrzanie równomierne ani na to, czy kilka środowisk nie robi tej samej rzeczy w tej samej sekundzie. Proxy może ukryć „skąd się łączysz”, ale nie „co robisz po połączeniu” — a dokładnie za tę drugą część chwyciło się dzisiejsze wykrywanie fingerprintów behawiorowych.
Dlaczego zmienianie parametrów przestaje działać?
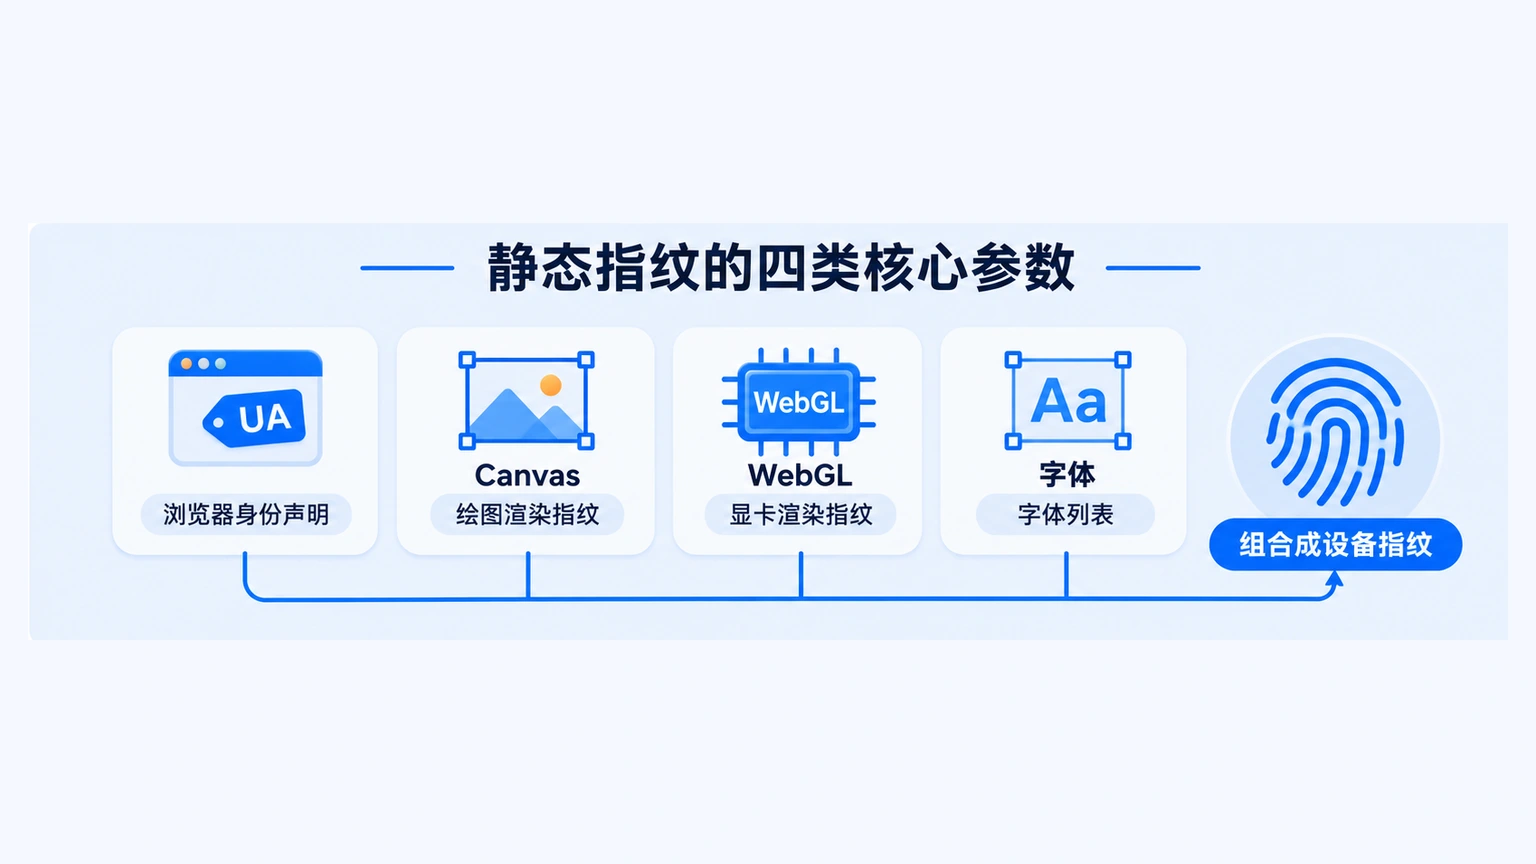
Żeby zrozumieć tę zmianę, uporządkujmy najpierw samo pojęcie „fingerprintu urządzenia”. Co on właściwie oznacza? Mówiąc prosto: to zestaw cech sprzętowych i konfiguracyjnych, którymi przeglądarka sama się przedstawia — rozdzielczość ekranu, model karty graficznej, lista czcionek i wersja systemu. Strona odczytuje te cechy bez pytania o zgodę, a ich kombinacja wystarcza, by odróżnić jedno urządzenie od drugiego, czyli przeprowadzić identyfikację urządzenia.
Przez ostatnie lata gra wokół parametrów toczyła się ze zmiennym szczęściem. Wczesna detekcja przypominała kontrolę bezpieczeństwa na lotnisku: parametr poza normą oznaczał flagę i blokadę. Gdy upowszechniły się przeglądarki antydetekcyjne, koszt zmiany parametrów spadł niemal do zera i strony wykrywające zmieniły taktykę. Spoofbrowser w analizie systemów antyfraudowych opartych na uczeniu maszynowym opisał tę ewolucję w trzech etapach: najpierw filtrowanie regułami, potem modele hybrydowe ważące wiele sygnałów jednocześnie, a dziś dominujące modele uczą się bezpośrednio na ogromnych zbiorach danych prawdziwych użytkowników, jak „wygląda normalny człowiek”.
Wniosek jest taki: zmieniać parametry jest coraz łatwiej, ale rozpoznawać „zmienione parametry” coraz trudniej. Dlatego strony wykrywające idą tam, gdzie parametry nie sięgają — najpierw w głąb warstwy protokołów, a potem w górę warstwy zachowań.
Czym jest fingerprint TLS?
Gdy wchodzisz na stronę, przeglądarka i serwer muszą najpierw przeprowadzić zaszyfrowany handshake i ustalić, jakimi algorytmami będą się porozumiewać. Lista algorytmów, kolejność rozszerzeń i wartości poszczególnych parametrów w pakiecie handshake układają się w coś na kształt akcentu w mowie — treść wypowiedzi da się wykuć na pamięć, ale akcentu nie zmieni się z dnia na dzień. Skrócony identyfikator tej kombinacji to właśnie fingerprint TLS.
Od JA3 do JA4: dlaczego stary identyfikator zastąpiono
Gdy Chrome dodał losowość do części parametrów handshake, stary identyfikator JA3 zrobił się niestabilny. Jego następca, JA4, wyrzucił losowe elementy, dzięki czemu identyfikacja znów działa niezawodnie — przyjęły go firmy infrastrukturalne takie jak Cloudflare.
Dwa nowe źródła sygnałów, na które warto uważać w 2027 roku
Pierwsze to kolejność ramek SETTINGS w HTTP/2. Ramki konfiguracyjne wysyłane przy nawiązywaniu połączenia mają u każdego producenta przeglądarki inny układ — kolejna „warstwa akcentu” trafia do rejestru.
Drugie to postkwantowy fingerprint TLS. Żeby sprostać komputerom kwantowym, przeglądarki zaczynają stosować nowe algorytmy wymiany kluczy, a kombinacje parametrów tych algorytmów naturalnie stają się kolejnym źródłem fingerprintu — Proxies.sx wymienia je w przeglądzie stacku fingerprintingu na 2026 rok jako nowego członka sześciowarstwowego stosu sygnałów.
Czy fingerprint TLS da się podrobić? Z mechanicznego punktu widzenia: biblioteka albo łata zmieniająca parametry handshake zostawi nową niespójność gdzie indziej. Przeglądarka deklaruje jeden typ klienta, a charakterystyka handshake mówi co innego — i to dokładnie wpada w „sprzeczności międzywarstwowe”, na które polują systemy antyfraudowe.
Czym jest fingerprint behawiorowy?
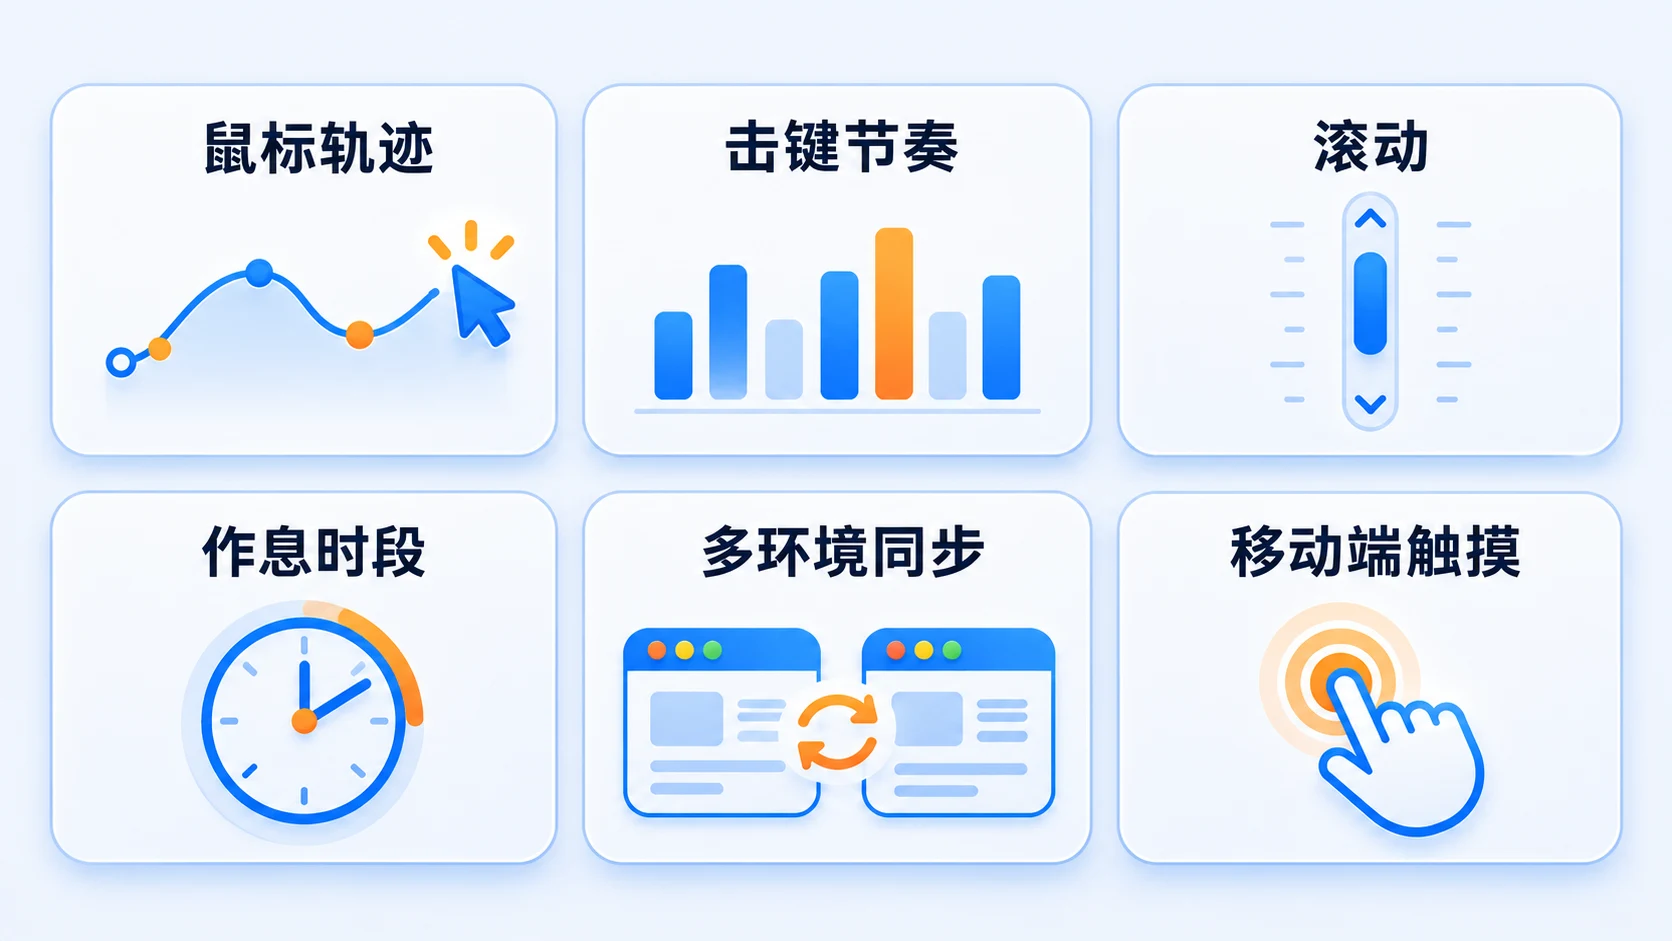
Fingerprint behawiorowy to suma cech ruchu, które zostawiasz obsługując stronę: jak porusza się mysz, jak wystukujesz klawisze, jak przewijasz, jak długo zatrzymujesz się przy poszczególnych elementach. Fingerprint parametryczny odpowiada na pytanie „kim przedstawia się to urządzenie”, a behawioralny na pytanie „jak wyglądają ruchy człowieka, który przy nim siedzi”. Pierwszy da się skonfigurować; drugi nie ma żadnego ustawienia — może powstać wyłącznie naturalnie, w codziennym, prawdziwym użytkowaniu.
1. Trajektoria myszy
Ruchy myszy człowieka mają łuki, przyspieszenia i drobne drgania, podczas gdy trajektorie rysowane przez skrypt często okazują się zbyt proste i podejrzanie równomierne. Jednym z kryteriów oceny jest zgodność ruchu z ludzką fizjologią — im dalej i im mniejszy cel, tym wolniej dłoń dociera do miejsca. Prawdziwej obsługi nie da się od tej zasady odczepić.
2. Dynamika naciśnięć klawiszy
Czas trzymania klawisza i odstępy między kolejnymi naciśnięciami, oglądane długoterminowo, różnią się między ludźmi i są zaskakująco stabilne. Systemom antyfraudowym nie obchodzi, co piszesz — liczy się tylko, czy rytm wygląda na ludzki i czy zgadza się z dotychczasowym wzorcem tego konta.
3. Przewijanie, czas zatrzymania i dotyk w urządzeniach mobilnych
Oprócz pulpitu materiałem dla detekcji są też prędkość przewijania, długość zatrzymań, a w telefonach siła dotyku i sygnały czujników. Lista typowych sygnałów behawioralnych wygląda mniej więcej tak:
- Kształt, prędkość i mikrodrgania trajektorii myszy
- Rytm pisania: rozkład czasu trzymania klawiszy i odstępów między nimi
- Prędkość przewijania i rozkład zatrzymań
- Pory aktywności i dzienny rytm pracy
- Stopień synchronizacji ruchów między środowiskami
- Siła dotyku i sygnały czujników na urządzeniach mobilnych
Jak liczone są punkty ryzyka? Wszystkie warstwy sygnałów razem
Sygnały behawioralne nie działają osobno. W 2026 roku standardem jest wrzucenie do jednego modelu punktacyjnego czterech grup sygnałów: urządzenia, sieci, parametrów i zachowań — cechy behawioralne to tylko jedna z danych wejściowych, a wnioski wyciągane wyłącznie z nich dają zniekształcony obraz. Spoofbrowser po analizie dwóch głównych komercyjnych systemów antyfraudowych oszacował wagi sygnałów mniej więcej tak (liczby są przybliżone, służą zrozumieniu struktury, a nie precyzyjnym wyliczeniom):
| Grupa sygnałów | Szacowana waga | Co jest oceniane |
|---|---|---|
| Zgodność IP z deklarowanym regionem | ok. 20% | Czy lokalizacja proxy zgadza się ze strefą czasową, językiem i adresem rozliczeniowym |
| Cechy warstwy sieciowej | ok. 18% | Czy fingerprinty TLS i HTTP/2 pasują do deklaracji przeglądarki |
| Parametry przeglądarki | ok. 15% | Czy Canvas, WebGL, czcionki itd. są wewnętrznie spójne |
| Cechy zachowań | ok. 15% | Czy ruchy myszy, klawiatury i przewijania wyglądają na ludzkie |
| Spójność między sygnałami | ok. 12% | Czy poszczególne warstwy nawzajem się potwierdzają |
| Pozostałe sygnały | ok. 20% | Historia reputacji, wiek konta, cechy treści itd. |
Nie chodzi w tej tabeli o konkretne liczby, lecz o strukturę: pełna punktacja jednej warstwy nie uratuje sprzeczności między warstwami. UA twierdzi, że to urządzenie z Windows, handshake TLS pokazuje inny typ klienta, a rytm ruchów równy jest jak metronom — punkty lecą za „wewnętrzne sprzeczności”. To też odpowiada na inne częste pytanie: które sygnały ważone są dziś bardziej niż inne? Spójność międzywarstwowa, a nie jakikolwiek pojedynczy parametr.
Zmienia się też sposób reagowania. TrueSight i TR7 w analizie zarządzania botami wskazują ten sam kierunek: silniki punktacyjne odchodzą od „jednej blokady dla wszystkich” ku „dynamicznym wyzwaniom” — niskie ryzyko przepuszczają od ręki, średnie dostają captcha albo ograniczenie prędkości z obserwacją, a blokada czeka dopiero przy wysokim ryzyku. Znaczy to, że wiele „blokad” zdarza się w środkowym zakresie: konto nie umarło, ale każde wyzwanie kosztuje Cię czas.
O czym w 2027 roku powinien pamiętać operator wielu kont?
Jeśli przełożysz te trendy na praktykę, wychodzą trzy rzeczy:
- Krytyczne akcje zostaw człowiekowi: logowanie, zmiana danych konta i operacje na środkach odbywają się ręcznie, a skrypt robi wyłącznie niskoryzykowne czynności typu zapytań.
- Unikaj mechanicznej synchronizacji: nie pozwól, by kilka środowisk wykonywało ten sam zestaw ruchów w tym samym oknie czasowym — rozsuwaj godziny i rytm.
- Zbuduj historię nowego środowiska: po rejestracji najpierw zbierz ślady użytkowania, a dopiero potem wchodź w operacje o wysokiej wartości.
Przeglądarka antydetekcyjna załatwia warstwę urządzeń i danych: każde środowisko ma osobne parametry, stabilny i ciągły fingerprint oraz cookie z sesjami, które nie mieszają się między środowiskami. Platforma MostMate do zarządzania środowiskami wielu kont zamienia te możliwości izolacji w domyślny stan przy tworzeniu nowego środowiska. Warstwa zachowań nie ma jednak żadnego przełącznika — wynika z tego, jak pracujesz, i zależy wyłącznie od dyscypliny operacyjnej. Podział ról jest jasny: narzędzie pilnuje minimum (środowiska nie zanieczyszczają się wzajemnie), a operacje budują maksimum (zachowania nie wyglądają na masową produkcję).
Za frazą „przeglądarka antydetekcyjna wykryta” kryje się zwykle ten sam smutek: w większości przypadków narzędzie nie zawiodło, ale pokazała się warstwa zachowań, a rachunek wystawiono narzędziu. Gdy oddzielisz warstwę urządzeń od warstwy zachowań, przyczyna przestanie być zgadywanką, a reakcja stanie się celna.
Jak zwykły użytkownik może utrudnić śledzenie przez fingerprinting?
Do tej pory pisaliśmy z perspektywy operatorów, więc ta sekcja odpowiada z pozycji prywatności: co może zrobić zwykły użytkownik, który nie chce być śledzony. Zasada działania śledzenia przez fingerprint przeglądarki sprawia, że nie da się go po prostu wyłączyć — strona odczytuje cechy bez zapisywania czegokolwiek, więc nie ma czego usuwać; możesz natomiast zbić swoją rozpoznawalność:
- Użytkownicy Firefoksa mogą włączyć opcję privacy.resistFingerprinting (wpisz about:config w pasku adresu i wyszukaj) — przeglądarka będzie pokazywać wszystkim stronom zbieżne parametry.
- W sytuacjach wymagających wysokiej anonimowości użyj przeglądarki Tor, która standaryzuje cechy przeglądarek wszystkich użytkowników do jednego zestawu.
- Ogranicz liczbę rozszerzeń i zaostrz uprawnienia, by zmniejszyć powierzchnię cech czytelnych dla stron.
Pamiętaj jednak, że te kroki służą prywatności osoby fizycznej i mają inny cel niż prowadzenie wielu kont — tamto dąży do „bycia jak wszyscy”, a to do „każde środowisko osobne i stabilne”. Mieszanie obu podejść zwykle psuje jedno i drugie.
Podsumowanie
Możesz to sobie ułożyć tak: statyczne parametry to bilet wstępu, a zachowania to rozmowa kwalifikacyjna. Bilet da się kupić, ale na rozmowę stawiasz się osobiście — i właśnie na tym polega realna relacja między systemami antyfraudowymi a operatorami w 2027 roku.
Jeśli prowadzisz biznes na wielu kontach i następnym razem trafisz na „parametry idealne, a mimo to blokada”, najpierw przejdź strony testowe i potwierdź, że warstwa urządzeń jest czysta, a potem uczciwie przejrzyj warstwę zachowań: czy odstępy między akcjami nie są zbyt regularne, czy kilka środowisk nie działa zbyt synchronicznie, czy nowe środowisko od razu nie robi operacji o wysokiej wartości. Gdy narzędzie porządnie rozdzieli środowiska, resztę punktów zdobywasz dzień po dniu, dzięki dyscyplinie operacyjnej.
Częste pytania (FAQ)
Czy mysz i klawiatura też podlegają identyfikacji?
Tak. Skrypty na stronie mogą rejestrować kształt i zmiany prędkości toru myszy oraz rozkład czasów naciśnięcia i puszczenia klawiszy. Wzorce ruchów każdej osoby są długoterminowo stabilne — to jedna z podstaw, po których systemy odróżniają człowieka od automatyki i jednego operatora od drugiego.
Dlaczego fingerprint behawiorowy zyskuje na znaczeniu?
Po upowszechnieniu przeglądarek antydetekcyjnych koszt podszywania statycznych parametrów spadł niemal do zera, więc strony wykrywające przeniosły wagi na warstwę zachowań i protokołów, do których parametry nie sięgają. Modele uczenia maszynowego potrzebują też danych o zachowaniach, by wyznaczyć granicę tego, co „normalne”.
Dlaczego blokują, mimo czystego IP?
Proxy zmienia jedynie źródło połączenia w warstwie sieciowej i nie kontroluje rytmu operacji, synchronizacji środowisk ani trajektorii rozwoju konta. Waga cech zachowań i spójności międzywarstwowej w modelach punktacyjnych przewyższa już jakość samego IP.
Które sygnały ważone są dziś bardziej niż inne?
Spójność międzywarstwowa. Każdy pojedynczy sygnał da się częściowo podrobić, ale wzajemne potwierdzenie czterech warstw — urządzenia, sieci, parametrów i zachowań — jest bardzo trudne, a miejsca sprzeczności to dokładnie tam, gdzie systemy antyfraudowe odejmują punkty.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa