Alle Parameter stimmen – und trotzdem wirst du geblockt? Vom statischen Parameter zum Verhaltens-Fingerprint: Risk-Trends 2027 verstehen
Letzten Monat hat ein Freund, der grenzüberschreitende Shops betreibt, mit mir seinen Account durchleuchtet: statische Residential-Proxies eingerichtet, Canvas, WebGL und UA liefen auf den Testseiten durchweg grün, IP-Standort und Zeitzone passten haargenau – und am dritten Tag wurde der Account trotzdem beim Login eingeschränkt. An den Parametern war nichts auszusetzen; die Ursache musste also in einer tieferen Schicht liegen.
Solche Fälle haben im letzten Jahr deutlich zugenommen, denn das Risk-Management verlagert sein Urteil von „Was du deklarierst" hin zu „Wie du dich verhältst". Die Isolation auf Geräte- und Datenebene kannst du einem spezialisierten Fingerprint-Browser mit Umgebungsisolation überlassen, aber die Verhaltensebene musst du erst verstehen, bevor du darauf reagieren kannst. In diesem Artikel erkläre ich dir, warum statische Parameter nicht mehr greifen und was der „Verhaltens-Fingerprint", der jetzt übernimmt, eigentlich ist.
Warum der Account trotz sauberer IP und perfekter Parameter geblockt wird
Komm zurück zum Fall vom Anfang und schau dir die Schwachstellen einzeln an. Seine Umgebung bestand jeden technischen Test. Das echte Problem lag in drei Dingen: Ein Teil seiner Aktionen lief per Skript nach festem Zeitplan, und die Abstände zwischen den Einzelaktionen waren fast immer gleich lang; er hatte gleichzeitig sechs Umgebungsfenster offen, und mehrere Accounts führten in derselben Minute hochgradig ähnliche Aktionsfolgen aus; und zwischen Registrierung und dem ersten Zugang ins Werbe-Backend lagen nur zwei Stunden, es gab also fast keine Nutzungshistorie.
Keines dieser drei Punkte gehört zu den „Parametern". Das Risk-Management stuft sie als Verhaltenssignale ein: der Rhythmus der Aktionen, der Synchronisationsgrad zwischen mehreren Umgebungen und die Wachstumskurve des Accounts. Thunderproxy teilt die Signale in seiner Analyse der Bot-Detection-Frameworks 2026 in die Gruppen Geräte, Netzwerk, Verhalten und layerübergreifende Konsistenz ein, und der Anteil der Verhaltensgruppe steigt kontinuierlich. Die Isolation von Geräte- und Datengruppe kannst du an MostMates Lösung für Umgebungsisolation delegieren – die Verhaltensgruppe findet aber außerhalb der Isolation statt.
Deshalb taucht in der Diskussion um „Fingerprint-Check entdeckt" eine häufige Frage auf: Warum wirst du trotz sauberer Residential- oder Mobile-Proxies noch geblockt? Die Antwort liegt in den Grenzen eines Proxys: Er ändert nur die Verbindungsquelle auf der Netzwerkschicht. Er kontrolliert nicht, wie deine Maus sich bewegt, ob dein Tipp-Tempo gleichmäßig ist und ob mehrere Umgebungen im selben Sekundentakt dasselbe tun. Ein Proxy kann verbergen, „woher du dich verbindest" – nicht, „was du nach der Verbindung tust". Genau auf den zweiten Teil zielt die heutige Erkennung von Verhaltens-Fingerprints.
Warum das Ändern von Parametern immer weniger bringt
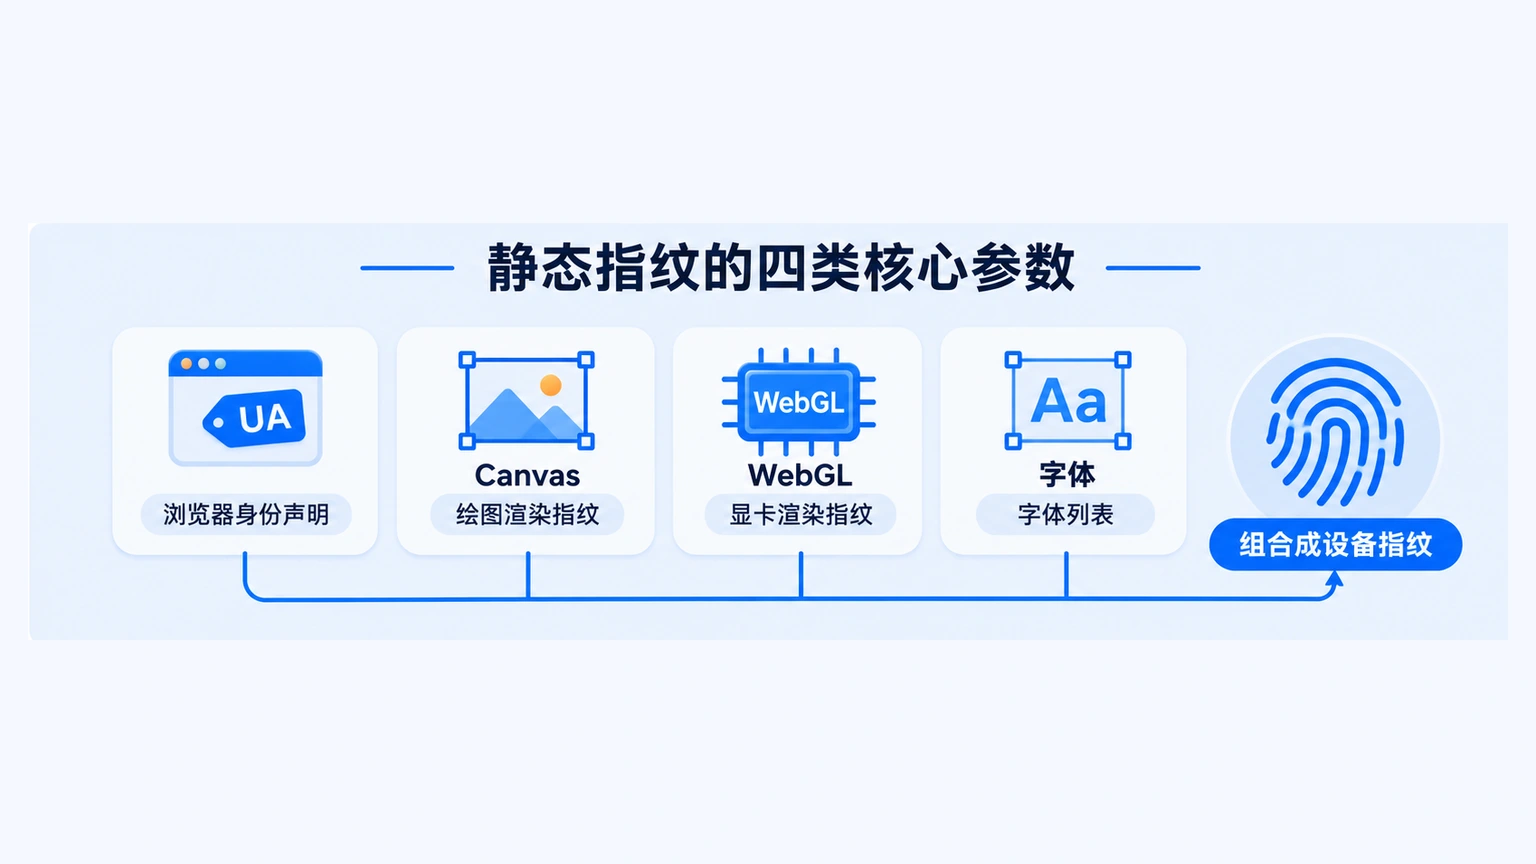
Um diesen Wandel zu verstehen, klären wir zuerst den Begriff „Geräte-Fingerprint". Was ist ein Geräte-Fingerprint? Ganz salopp gesagt: die Gruppe von Hardware- und Konfigurationsmerkmalen, die der Browser von sich aus meldet – Bildschirmauflösung, GPU-Modell, Schriftartenliste, Systemversion. Websites lesen diese Merkmale ohne deine Zustimmung, und zusammen reichen sie aus, um beim Geräte-Fingerprinting verschiedene Geräte voneinander zu unterscheiden.
In den letzten Jahren verlief das Kräftemessen auf Parameterebene in Wellen. Frühe Detektion glich der Sicherheitskontrolle am Flughafen: Liegt ein Parameter außerhalb des Normalbereichs, gibt es eine Markierung. Nachdem Fingerprint-Browser weit verbreitet waren, kostete das Ändern von Parametern fast nichts, also dachten die Detektoren um. Spoofbrowser gliedert diese Entwicklung in seiner Analyse des ML-basierten Risk-Managements in drei Phasen: zuerst Regelfilter, dann hybride Modelle, die mehrere Signale gewichteten, und die heutigen gängigen Modelle lernen direkt aus riesigen Mengen echter Nutzerdaten, „wie ein normaler Mensch aussieht".
Je einfacher das Manipulieren von Parametern wird, desto schwieriger wird es, „manipulierte Parameter" zu erkennen. Die Detektoren gehen deshalb dorthin, wo Parameter nicht hinreichen – zuerst hinab auf die Protokollebene, dann hinauf auf die Verhaltensebene.
Was ist ein TLS-Fingerprint?
Wenn du eine Website aufrufst, führen Browser und Server zuerst einen verschlüsselten Handshake durch und legen fest, mit welchen Algorithmen sie kommunizieren. Die Algorithmusliste im Handshake-Paket, die Reihenfolge der Extensions und die Werte der einzelnen Parameter ergeben zusammen so etwas wie einen Akzent – den Inhalt kannst du vorher auswendig lernen, den Akzent kaum spontan ändern. Fasst man diese Kombination in einer kurzen Kennnummer zusammen, entsteht der TLS-Fingerprint: der „Akzent", den die Verbindung beim Handshake verrät.
Von JA3 zu JA4: Warum die alte Nummer ausgetauscht wurde
Nachdem Chrome einen Teil der Handshake-Parameter randomisiert hat, wurde die alte JA3-Nummer instabil; der Nachfolger JA4 wirft die zufälligen Anteile heraus, die Erkennung ist wieder stabil – und wird inzwischen von Infrastruktur-Anbietern wie Cloudflare eingesetzt.
Zwei neue Signalquellen, die du 2027 im Blick behalten solltest
Die erste: die Reihenfolge der SETTINGS-Frames in HTTP/2. Beim Aufbau der Verbindung schickt der Browser untergeordnete Konfigurationsframes, und jeder Anbieter sortiert sie anders – so wird eine weitere „Akzentfarbe" notiert.
Die zweite: Post-Quantum-TLS-Fingerprints. Um gegen Quantencomputer gewappnet zu sein, aktivieren Browser neue Key-Exchange-Algorithmen, deren Parameterkombinationen ganz selbstverständlich zur neuen Fingerprint-Quelle werden. Proxies.sx listet sie im Überblick zum Fingerprint-Stack 2026 als neues Mitglied des sechs Schichten umfassenden Signalstacks.
Kann man einen TLS-Fingerprint fälschen? Mechanisch gesehen hinterlassen Bibliotheken oder Patches, die Handshake-Parameter ändern, an anderer Stelle neue Inkonsistenzen: Der Browser gibt vor, ein bestimmter Client zu sein, doch die Handshake-Merkmale passen nicht dazu – genau in dem „Widerspruch zwischen den Schichten", den das Risk-Management im Visier hat.
Was ist ein Verhaltens-Fingerprint?
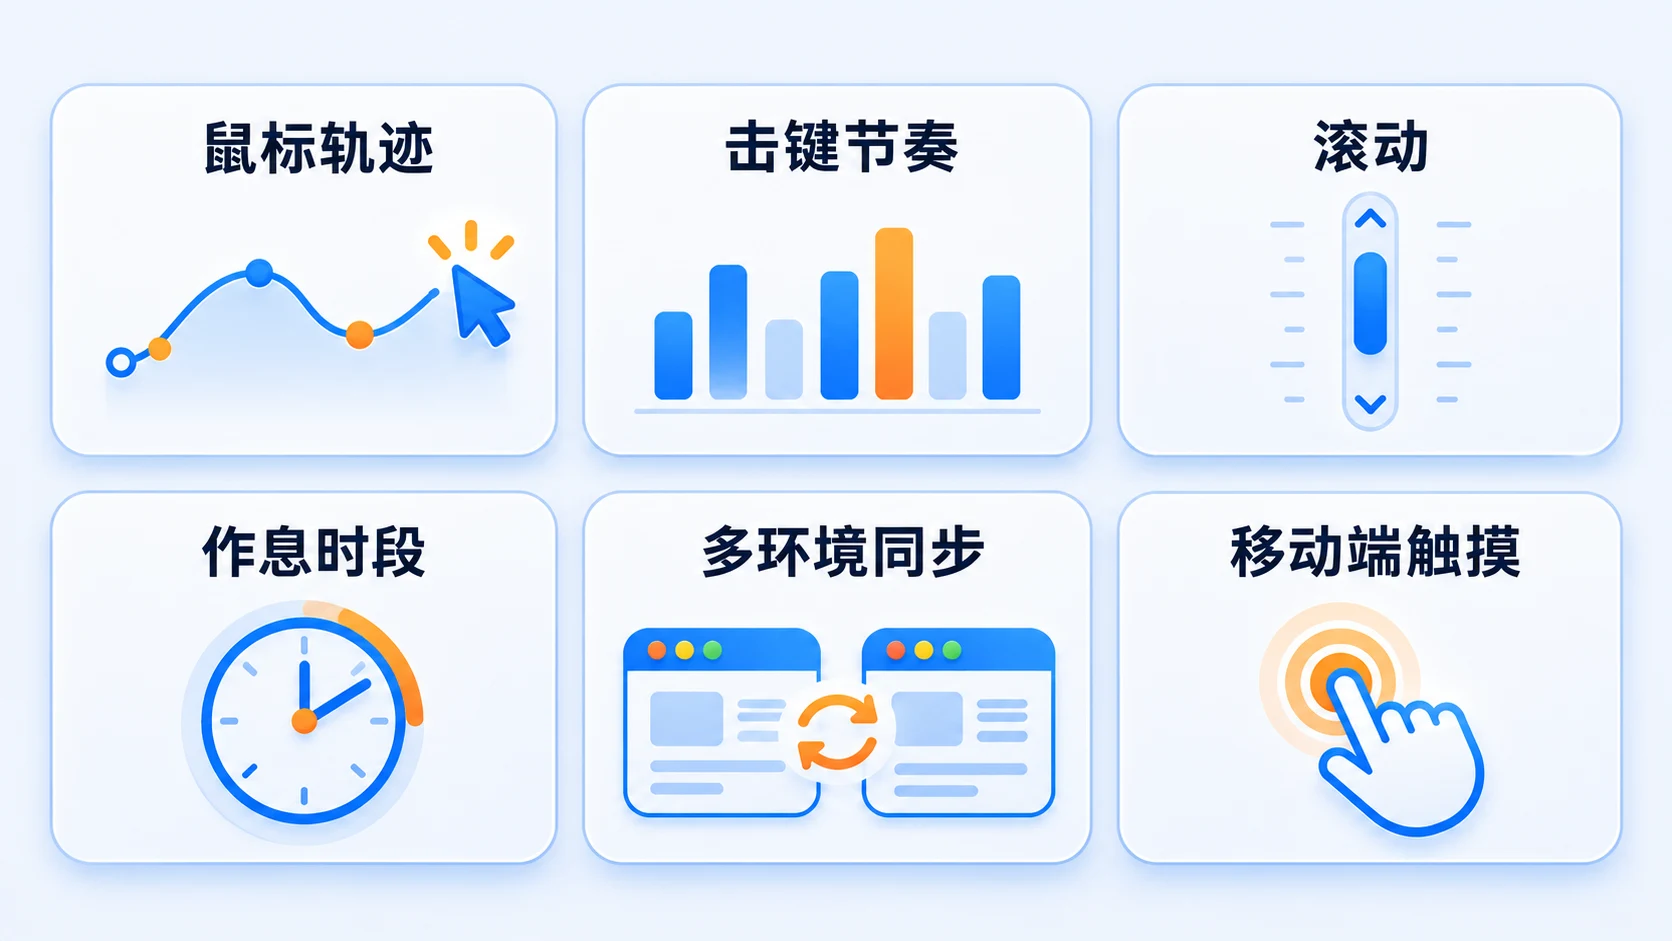
Der Verhaltens-Fingerprint ist die Summe der Bewegungsmerkmale, die du beim Bedienen einer Seite hinterlässt: wie sich deine Maus bewegt, wie du tippst, wie du scrollst und wie lange du auf einem Element verweilst. Der Parameter-Fingerprint beantwortet die Frage „Wer gibt sich dieses Gerät aus?", der Verhaltens-Fingerprint die Frage „Wie bewegt sich der Mensch vor dem Gerät?" Ersteren kannst du konfigurieren – für den zweiten gibt es keinen Konfigurationseintrag; er entsteht nur durch echtes, über die Zeit angesammeltes Nutzen.
1. Mausbewegung
Menschliche Mausbewegungen haben von Natur aus Kurven, Beschleunigung und feines Zittern; Skript-Bahnen wirken dagegen oft zu geradlinig und unnatürlich gleichmäßig. Eine Grundlage der Bewertung ist, ob Bewegungen den Gesetzen menschlicher Motorik folgen: Je weiter und kleiner das Ziel, desto langsamer kommt die Hand an – echte Operationen entkommen dieser Einschränkung nicht.
2. Tipp-Dynamik
Wie lange du eine Taste drückst und welche Abstände zwischen den Tastenanschlägen liegen, unterscheidet sich langfristig von Person zu Person und ist recht stabil. Es interessiert das Risk-Management nicht, was du tippst – nur ob der Rhythmus wie ein Mensch klingt und zum bisherigen Verhalten dieses Accounts passt.
3. Scrollen, Verweildauer und Touch auf Mobilgeräten
Neben dem Desktop sind auch Scroll-Tempo und Verweildauer sowie Touchdruck und Sensor-Signale auf Mobilgeräten übliches Material der Verhaltens-Fingerprint-Erkennung. Die Liste der typischen Verhaltensmerkmale sieht ungefähr so aus:
- Form, Tempo und feines Zittern der Mausbewegung
- Tipp-Rhythmus: Verteilung der Druckdauer und der Abstände zwischen Tasten
- Scroll-Geschwindigkeit und die Verteilung der Verweilzeiten
- Aktive Stunden und Tagesrhythmus
- Grad der Synchronisation der Aktionen zwischen mehreren Umgebungen
- Touchdruck und Sensor-Signale auf Mobilgeräten
Wie das Risk-Management scorent? Alle Signale zusammen betrachten
Verhaltenssignale werden nicht allein verwendet. 2026 kombinieren die gängigen Risk-Systeme die vier Gruppen – Geräte, Netzwerk, Parameter, Verhalten – in einem Scoring-Modell. Verhaltensmerkmale sind nur eine Eingabe unter mehreren; wer allein darauf schaut, verzerrt das Urteil. Die Rückrechnung von Spoofbrowser auf zwei gängige kommerzielle Risk-Produkte zeigt ungefähr folgende Signal-Gewichte (die Zahlen sind Schätzwerte zum Verständnis der Struktur, keine exakten Daten):
| Signalgruppe | Geschätztes Gewicht | Was bewertet wird |
|---|---|---|
| IP und deklarierter Standort im Einklang | ca. 20% | Stimmen Proxy-Herkunft mit Zeitzone, Sprache und Rechnungsadresse überein |
| Merkmale der Netzwerkschicht | ca. 18% | Passen TLS- und HTTP/2-Fingerprint zur Browser-Deklaration |
| Browser-Parameter | ca. 15% | Sind Canvas, WebGL, Schriftarten usw. in sich stimmig |
| Verhaltensmerkmale | ca. 15% | Folgen Maus, Tastatur und Scrollen menschlichen Mustern |
| Konsistenz über Signale hinweg | ca. 12% | Bestätigen sich die Schichten gegenseitig |
| Übrige Signale | ca. 20% | Historischer Ruf, Account-Alter, Inhaltsmerkmale usw. |
Wichtig ist nicht die Zahl, sondern die Struktur: Auch ein perfekter Einzelwert rettet dich nicht vor Widersprüchen zwischen den Schichten. Gibt sich die UA als Windows-Gerät aus, zeigt der TLS-Handshake einen anderen Client-Typ, und der Verhaltensrhythmus tickt gleichmäßig wie ein Metronom – der Punktabzug landet auf „gegenseitigem Widerspruch". Das beantwortet zugleich die häufige Frage: Welches Detektionssignal wird heute höher gewichtet? Die Antwort heißt layerübergreifende Konsistenz – nicht irgendein einzelner Parameter.
Auch die Maßnahmen ändern sich. TrueSight und TR7 zeigen in der Analyse zum Bot-Management denselben Trend: Scoring-Engines wechseln von „pauschal blockieren" zu „dynamischen Challenges" – geringes Risiko läuft direkt durch, mittleres Risiko bekommt ein Captcha oder eine Drosselung zur Beobachtung, erst hohes Risiko führt zur Sperre. Viele „Blockierungen" passieren also im mittleren Bereich: Der Account ist nicht tot, aber jede Challenge frisst deine Zeit.
Was bedeutet das 2027 für Betreiber mehrerer Accounts?
Auf Betriebsebene lassen sich die Trends auf drei Punkte verdichten:
- Kritische Aktionen vom Menschen erledigen lassen: Logins, Profiländerungen und alles rund um Geld machst du von Hand; Skripte übernehmen nur risikoarme Abfragen.
- Mechanische Synchronisation vermeiden: Mehrere Umgebungen dürfen nicht im selben Zeitfenster dieselbe Aktionsfolge abarbeiten; versetze Zeiten und Rhythmus.
- Neuen Umgebungen Historie geben: Nach der Registrierung erst Nutzungsspuren aufbauen, dann in hochwertige Aktionen einsteigen.
Der Umgebungsisolations-Browser löst die Geräte- und Datenebene: eigene Parameter pro Umgebung, stabile und kontinuierliche Fingerprints, Cookies und Sessions ohne gegenseitige Störungen. MostMates Plattform für Multi-Account-Umgebungsmanagement macht diese Isolation zum Standard bei jeder neu angelegten Umgebung. Für die Verhaltensebene aber gibt es keinen Konfigurationseintrag; sie entsteht daraus, wie du arbeitest, und lässt sich nur mit Betriebsdiziplin steuern. Die Arbeitsteilung ist klar: Das Tool sichert die Untergrenze (die Umgebungen kontaminieren sich nicht gegenseitig), der Betrieb setzt die Obergrenze (das Verhalten wirkt nicht wie Massenabfertigung).
Hinter dem Suchbegriff „Fingerprint-Browser erkannt" steckt meist keine versagende Software, sondern ein auffliegendes Verhaltensniveau, dessen Schuld dem Werkzeug zugeschoben wird. Wer Geräte- und Verhaltensebene trennt, attributiert richtig und kann gezielt gegensteuern.
Wie schützt sich ein normaler Nutzer vor Fingerprint-Tracking?
Bisher ging es um die Betreibersicht; in diesem Abschnitt antworte ich aus der Privatsphäre-Perspektive: Was kann ein normaler Nutzer tun, der nicht getrackt werden will? Wegen der Funktionsweise von Fingerprint-Tracking lässt es sich nicht direkt abschalten – Websites müssen beim Lesen der Merkmale nichts speichern, es gibt also nichts zu löschen. Senken lässt sich aber dein Wiedererkennungswert:
- Firefox-Nutzer aktivieren die Option privacy.resistFingerprinting (in about:config danach suchen); der Browser zeigt allen Websites dann weitgehend gleiche Parameter.
- Für Szenarien mit hohen Anonymitätsanforderungen nimm den Tor-Browser; er standardisiert die Browser-Merkmale aller Nutzer auf denselben Satz.
- Reduziere Browser-Erweiterungen, schraube Berechtigungen enger und verkleinere die von Websites lesbare Merkmalsfläche.
Beachte: Diese Maßnahmen dienen dem persönlichen Datenschutz und verfolgen ein anderes Ziel als der Multi-Account-Betrieb – Ersteres will „in der Masse untertauchen", Letzteres „jede Umgebung unabhängig und stabil". Wer beides mischt, verliert auf beiden Seiten.
Fazit
Statische Parameter sind dein Einlassticket, das Verhalten dein Vorstellungsgespräch. Das Ticket kannst du dir zusammenkaufen – das Gespräch musst du selbst bestehen. Genau das ist die reale Lage zwischen Risk-Management und Betreibern im Jahr 2027.
Wenn du Multi-Account betreibst und das nächste Mal vor „alle Parameter stimmen, und trotzdem geblockt" stehst, fahr erst einen Check auf einer Testseite durch, um die Geräteebene auszuschließen. Dann prüfe ehrlich die Verhaltensebene: Sind die Aktionsabstände zu regelmäßig? Arbeiten die Umgebungen zu sauber synchron? Legt die neue Umgebung sofort mit hochwertigen Aktionen los? Sobald das Tool die Umgebungsisolation sauber hinbekommt, verdienst du die restlichen Punkte mit täglicher Betriebsdiziplin – Punkt für Punkt.
Häufige Fragen
Werden auch Mausbewegung und Tastatureingaben erkannt?
Ja. Seitenskripte können Form und Tempo deiner Mausbewegung sowie die Verteilung der Zeiten zwischen Drücken und Loslassen von Tasten aufzeichnen. Jeder Mensch hat ein langfristig stabiles Aktionsmuster – eine Grundlage, um Menschen von Automatisierung und verschiedene Bediener voneinander zu unterscheiden.
Warum wird der Verhaltens-Fingerprint immer wichtiger?
Nachdem Fingerprint-Browser verbreitet sind, kostet die Tarnung statischer Parameter fast nichts. Die Detektoren verlagern deshalb Gewicht auf die Verhaltens- und Protokollebene, wo Parameter nicht hinreichen. Und auch ML-Modelle brauchen Verhaltensdaten, um die Grenze des „Normalen" zu ziehen.
Warum wirst du trotz sauberer IP geblockt?
Ein Proxy ändert nur die Verbindungsquelle auf der Netzwerkschicht. Er hat keinen Einfluss auf Aktionsrhythmus, Synchronisation mehrerer Umgebungen und die Wachstumskurve des Accounts. Verhaltensmerkmale und layerübergreifende Konsistenz wiegen im Scoring-Modell inzwischen mehr als die reine IP-Qualität.
Welches Detektionssignal wird heute höher gewichtet?
Die layerübergreifende Konsistenz. Jedes einzelne Signal lässt sich zu einem Teil fälschen; aber die vier Ebenen – Geräte, Netzwerk, Parameter, Verhalten – gegenseitig zu bestätigen ist sehr schwer. Genau in den Widersprüchen zieht das Risk-Management Punkte ab.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit