
Configurou o proxy e só testou a conexão? Ainda não basta: duas camadas de verificação, da usabilidade à consistência lógica
Conclusão principal: o teste do proxy passar significa apenas que a conexão se estabelece normalmente nas condições do teste, não que a configuração como um todo foi validada. A validação completa ainda exige conferir três coisas: se o ponto de saída real corresponde ao informado, se o tipo de proxy combina com o negócio e se os parâmetros de rede do ambiente estão conforme o esperado. O primeiro ponto responde a "consegue conectar?"; o segundo serve para revelar desvios de configuração que o teste de conectividade não enxerga.
Um cenário comum: a equipe configura proxies para trinta ambientes de navegador de uma só vez. O painel do fornecedor mostra as conexões normais, os testes internos passam todos, e a entrega é reportada no mesmo dia. Duas semanas depois, parte dos ambientes recebe alertas de que a informação de região não bate com a esperada. Ao revisar, descobrem que a localização real do ponto de saída não corresponde à região informada na compra.
O desvio pode vir do erro do banco de dados de geolocalização de IP, da alocação dinâmica ou da forma como o fornecedor rotula os endereços; a causa exata precisa ser verificada. Mas a conclusão é clara: com uma etapa a mais de conferência do ponto de saída antes da entrega, esse tipo de problema aparece já na fase de configuração, sem esperar o primeiro chamado do time de negócio.
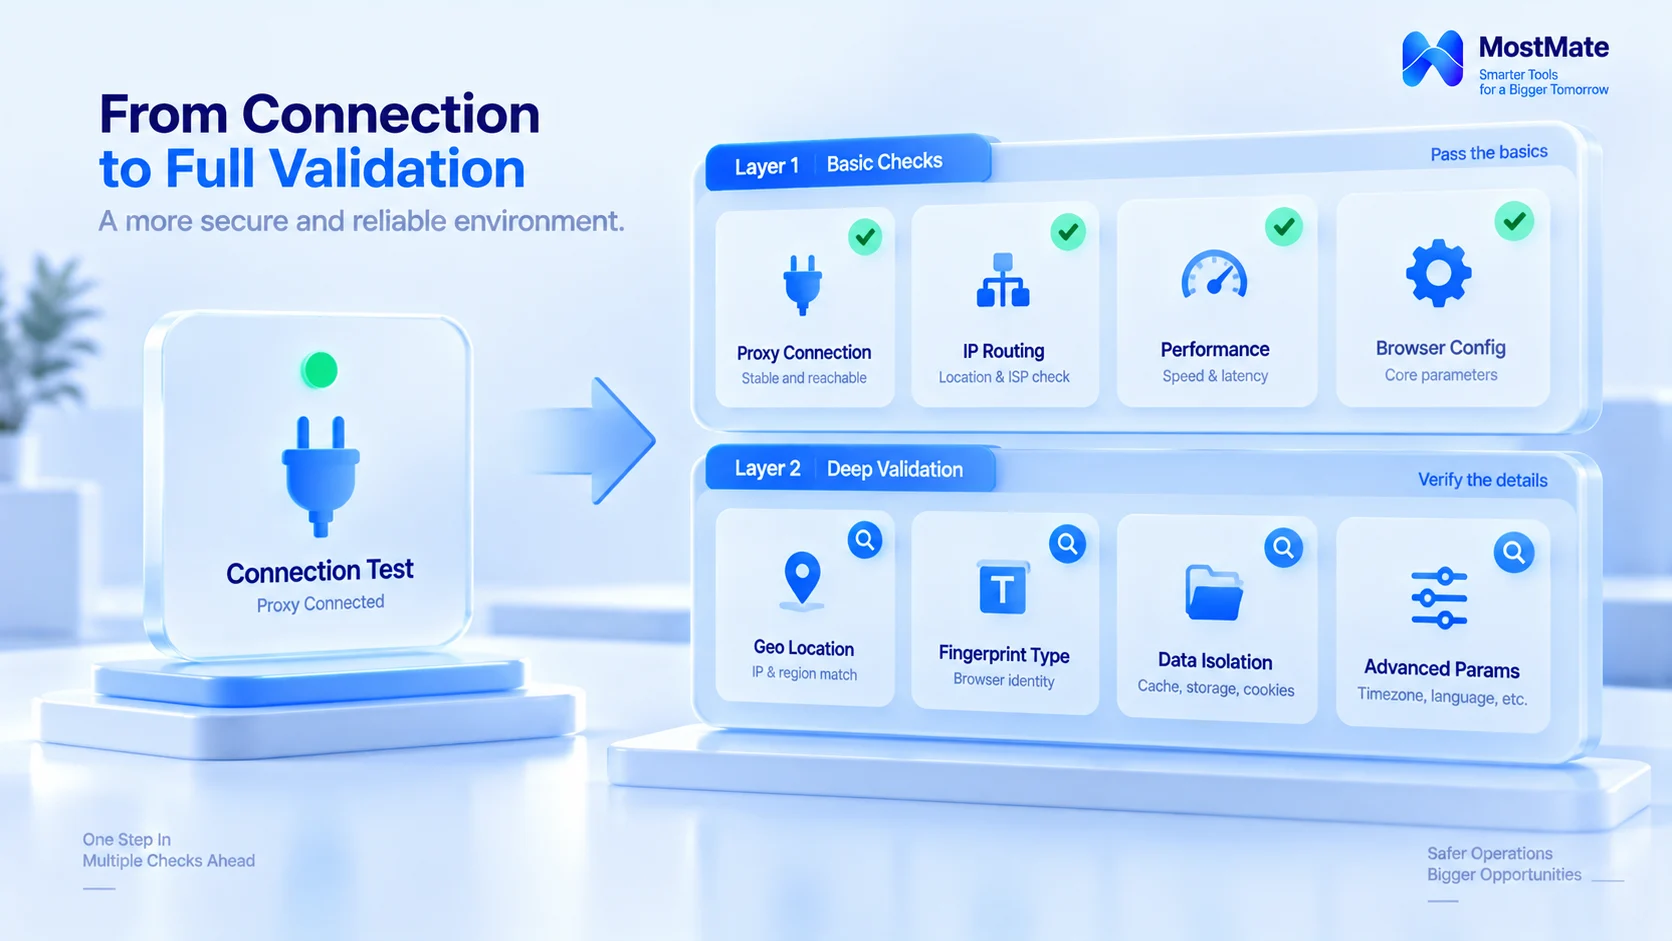
O que o teste de conexão realmente valida
O teste de conexão responde a uma única pergunta: partindo desta máquina, a requisição consegue passar por esse proxy? Depois que passa, de que origem o serviço de destino enxerga o acesso, por qual caminho o DNS é resolvido e se os parâmetros do ambiente combinam com o ponto de saída: o teste não responde a nada disso. Tratar "teste passou" como "configuração pronta" é validar só a fundação e não conferir o projeto.
Por isso a validação completa se divide em duas camadas. A primeira avalia a capacidade de conexão do próprio proxy; a segunda, a relação de configuração entre ele e o ambiente que ele atende. Cada camada tem seus itens de checagem; se uma faltar, os problemas dessa camada ficam no ambiente.
Primeira camada: validação de usabilidade
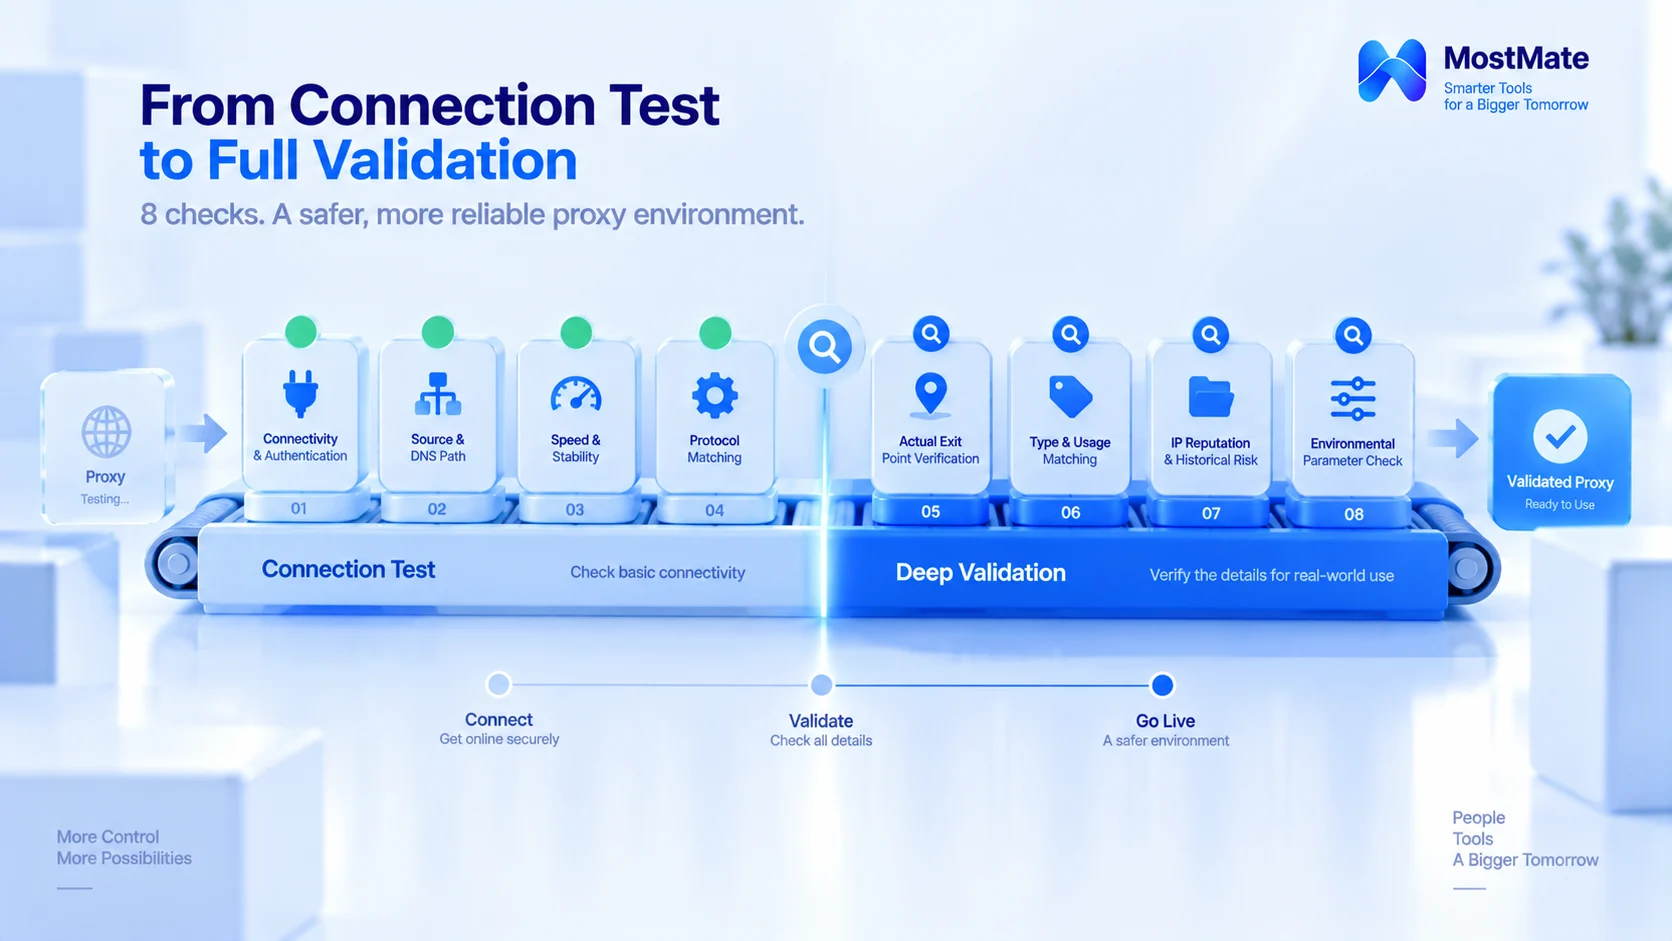
1. Conectividade e autenticação. Confirme primeiro que o serviço de proxy conecta e que a autenticação por usuário e senha ou lista de permissões passa de primeira. Depois teste alguns sites-alvo que o negócio realmente acessa. Proxy conectando normalmente, mas com sites específicos fora do ar: situação bem comum. Nesses casos, identifique em que camada está o problema: na linha do proxy, na autenticação, nas restrições do site de destino ou nas configurações do cliente local. Com o diagnóstico claro, decida se aciona o fornecedor ou ajusta a configuração.
2. Origem e caminho do DNS. No ambiente, use uma página de detecção para confirmar que o IP de origem visto pelo serviço de destino é o ponto de saída do proxy, e não a sua máquina. Veja também se o DNS é resolvido pelo proxy conforme o esperado. O DNS passar ou não pelo proxy depende do protocolo e da configuração do cliente; cada solução tem um caminho correto diferente. O critério é "coerente com a configuração prevista", e não uma única regra aplicada a todos os proxies.
3. Velocidade e estabilidade. Teste de perto a realidade do negócio. Em cenários de navegação em páginas, registre tempos de carregamento e falhas de requisição; em tarefas que exigem conexões longas, observe principalmente quedas, reconexões e timeouts. Quanto e o que testar depende de como o negócio usa o proxy; não é preciso exigir horas seguidas de execução para todos os proxies.
4. Compatibilidade de protocolo. Confira primeiro os protocolos fornecidos (HTTP, HTTPS, SOCKS5) e o modo de autenticação. Depois veja se o software de negócio e os ambientes de navegador suportam exatamente essa configuração. Configure o ambiente conforme o resultado da conferência e evite improvisar com conversão de protocolo.
Concluídas essas checagens, dá para julgar de forma preliminar que o proxy tem a capacidade de conexão de que o negócio atual precisa. Mas a conexão OK ainda não diz tudo. Se a região do ponto de saída, o tipo de proxy e a configuração do ambiente estão conforme o esperado: isso fica para a segunda camada.
Segunda camada: validação de consistência lógica
O que a segunda camada confere é se a configuração atende ao que o negócio espera; não é exigir que todos os parâmetros sejam idênticos à localização geográfica do IP. Um usuário que viaja com o idioma do lugar onde mora, ou que mantém outro idioma de sistema por conta do trabalho, está dentro do normal. O objetivo da conferência é encontrar configurações erradas e pontos que fogem do esperado.
Conferência do ponto de saída real. A região informada pelo fornecedor e o ponto de saída real precisam ser cruzados. Use uma ferramenta de informações de IP para consultar o país, a região e o ASN do ponto de saída. Por exemplo, ipinfo.io mostra os dados de propriedade direto. Bases diferentes podem divergir, e o ASN, sozinho, não serve para classificar o tipo de IP. Quando a consulta divergir do informado, primeiro confirme se é erro de base, forma de alocação ou problema de rotulagem; só depois de esclarecer acione o fornecedor, em vez de concluir de imediato que o proxy está com problema.
Tipo e finalidade compatíveis. Confira três coisas: o tipo prometido pelo fornecedor, até onde é possível verificar isso no ponto de saída real e se as exigências do negócio quanto a região, estabilidade e termos de uso estão atendidas. Residencial, datacenter e ISP têm cenários típicos próprios. As diferenças e os limites de uso dos três tipos são comparados em mais detalhe no artigo guia de proxies ISP. Na validação, o que se confere é se "o tipo comprado" e "o cenário de uso" combinam.
Reputação de IP e histórico de risco. IPs de pool compartilhado carregam vestígios dos usuários anteriores; alguns serviços públicos mostram relatórios de abuso, blacklists ou sinais de reputação. Os mecanismos de bloqueio das plataformas também consideram esse tipo de sinal, e o artigo quando o IP do proxy é bloqueado analisa justamente essa cadeia. Esses resultados servem só de referência: ferramentas públicas normalmente não conseguem confirmar se um IP específico já foi penalizado por uma plataforma específica. Um critério de aprovação mais razoável é "nenhuma anomalia conhecida de reputação encontrada nas ferramentas e no período consultados". Ao encontrar algo anormal, confirme com o fornecedor a forma de alocação e a política de troca, troque o ponto de saída se necessário e registre a conclusão na ficha de validação.
Conferência dos parâmetros do ambiente. Fuso horário, idioma e localização têm relação com o ponto de saída. O foco é verificar se há configurações erradas e se está tudo conforme o cenário de uso e a configuração prevista do negócio. Exigir mecanicamente que cada parâmetro seja igual à localização do IP acaba se afastando do uso real. O MostMate permite configurar esse conjunto de parâmetros de fingerprint com base no IP de saída; ao revisar ambiente por ambiente, combinações trocadas saltam aos olhos. Os detalhes dessa integração já foram dissecados no artigo manutenção de proxy e conferência do ponto de saída, e não vamos repeti-los aqui.
A segunda camada serve para identificar desvios de configuração e riscos a verificar. Consultas de geolocalização e de reputação têm limitações; quando os resultados divergem, confirme primeiro a fonte das informações e as condições do teste antes de decidir entre ajustar a configuração ou acionar o fornecedor. Só depois da conferência completa existe base para decidir se o proxy pode ser entregue ao ambiente.
Registrando o resultado da validação
Validação sem registro equivale a não ter validado.
Deixe uma ficha de validação para o proxy de cada ambiente. Na revisão, basta folhear o registro para saber qual era a linha de base da época: se houve deriva e quem mexeu na configuração fica evidente. Organize os registros seguindo o modelo abaixo:
| Item do registro | O que se recomenda registrar |
|---|---|
| Hora da checagem | Data, ferramenta ou fonte de dados |
| Conexão do proxy | Autenticação, acesso aos destinos, anomalias |
| Ponto de saída | País ou região, ASN e fonte da consulta |
| Tipo de proxy | Tipo do fornecedor e dados verificáveis |
| Configuração do ambiente | Protocolo, parâmetros e resultado |
| Tratamento de anomalias | Descrição, ação tomada e se precisa retestar |
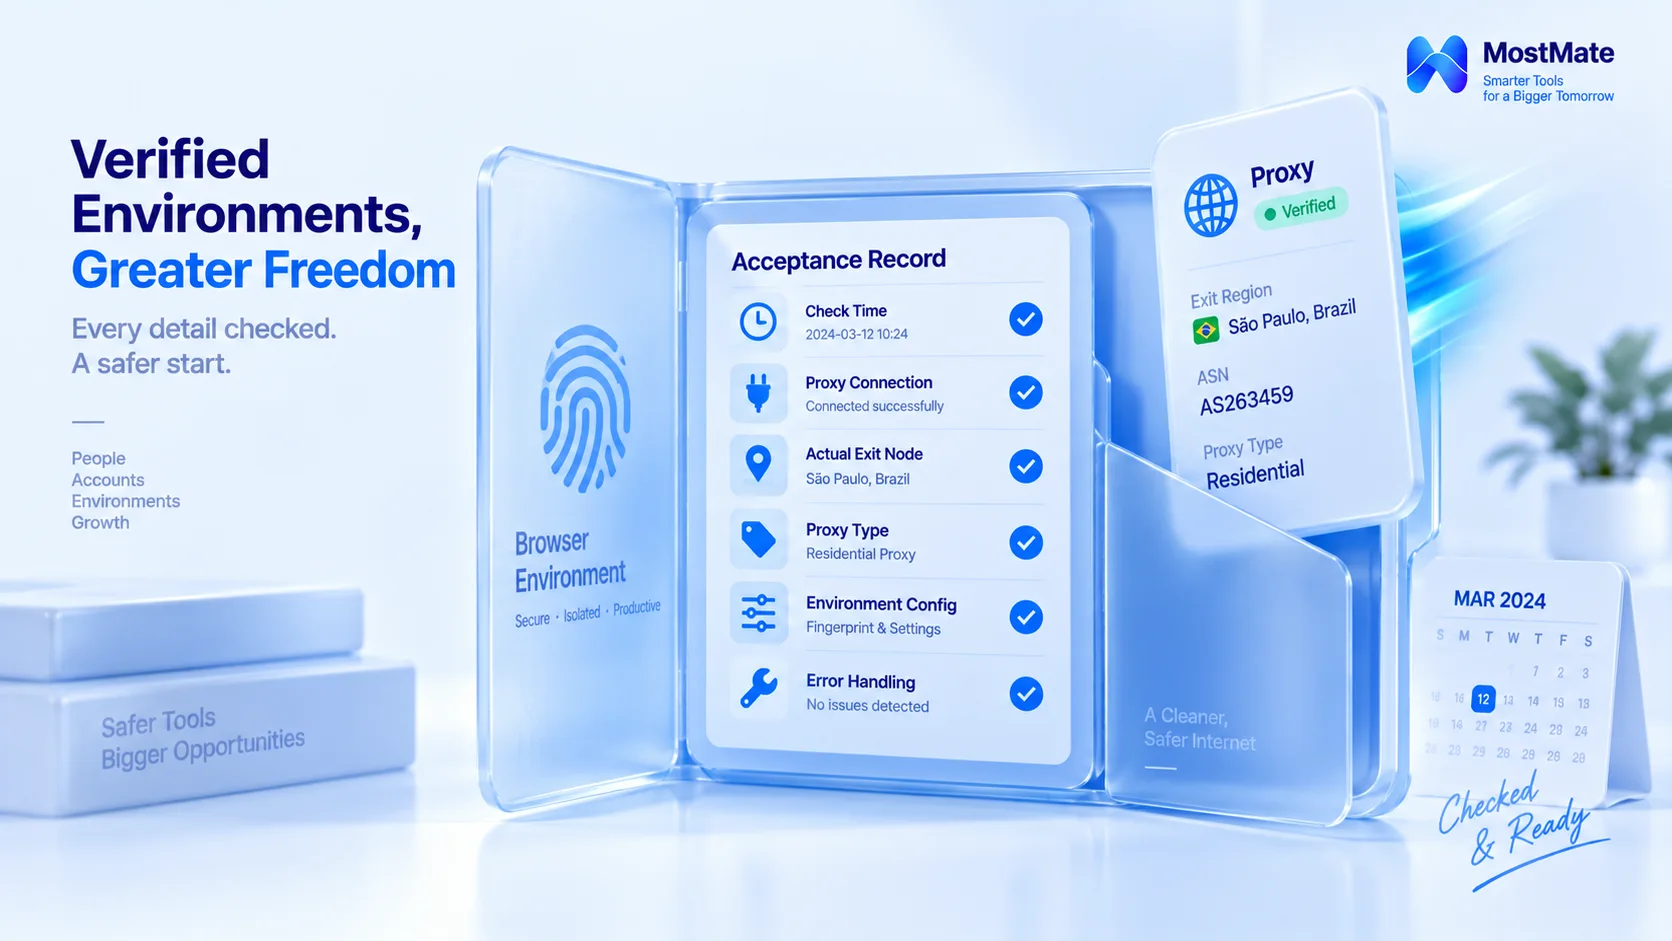
Essa tabela pode ser copiada direto para o manual de operações da equipe. Campos como conexão do proxy e ponto de saída real são atendidos pelo gerenciamento de proxies e pelas anotações de ambiente do MostMate. Informações de processo como a fonte da consulta e o tratamento de anomalias precisam ser arquivadas à parte pela equipe; a descrição completa dos módulos está em o que é o MostMate. Com a ficha arquivada, é só conectar o monitoramento de deriva do dia a dia e as revisões periódicas. Com os dois ritmos juntos, a linha dos proxies fica coberta por completo.
Os três desvios mais comuns na validação
Equívoco um: painel todo verde é configuração pronta. O status de conexão do painel do fornecedor e a informação real do ponto de saída são dois julgamentos distintos, e a luz verde cobre só o primeiro. Os casos de saída que não bate com o informado acontecem justamente, na maioria das vezes, em proxies entregues com luz verde.
Equívoco dois: validação é coisa que se faz uma vez. O escopo do reteste depende do tipo de mudança. Trocou o IP de saída: reconferir região do ponto de saída, ASN e reputação. Mudou protocolo ou autenticação: rever conexão, autenticação e compatibilidade do cliente. Mudou parâmetros do navegador: reconferir a configuração correspondente. A validação segue o alcance do impacto da mudança, em vez de recomeçar do zero toda vez.
Equívoco três: conferir só a região e não o tipo. Região do ponto de saída conforme o esperado não significa que tipo e estabilidade atendam ao negócio; ainda é preciso confirmar como o tipo de proxy, o serviço do fornecedor e o negócio de destino se encaixam. Só pelo tipo do proxy não dá para inferir como uma plataforma vai julgar determinado usuário.
Perguntas frequentes
Depois do teste de conexão do proxy, o que mais precisa ser verificado?
Duas camadas. Na camada de conexão: autenticação, origem e caminho do DNS, velocidade e estabilidade, compatibilidade de protocolo. Na camada de configuração: ponto de saída real, compatibilidade de tipo, reputação e parâmetros do ambiente. O teste de conexão é só o primeiro item da primeira camada.
Como saber se o tipo de IP que o fornecedor entregou é verdadeiro?
Use uma ferramenta de informações de IP para consultar o ASN e o tipo de operadora do ponto de saída e cruze com o tipo prometido na página do pedido. Se não bater, confirme com o fornecedor a forma de alocação. O ASN só oferece características de referência; não dá para concluir nada só com ele.
A validação de proxy compartilhado e dedicado é diferente?
Os itens são os mesmos; o foco muda.
No proxy compartilhado, o risco se concentra no histórico dos demais usuários do mesmo pool; no dedicado, ele recai mais sobre a informação de propriedade e a qualidade do serviço do fornecedor, e por isso a gestão é diferente. Escolha conforme a tolerância a risco do negócio, sem regra única.
Trocou o nó: precisa verificar de novo?
Sim, com escopo definido pelo impacto da mudança. Trocar o IP de saída exige no mínimo reconferir a região do ponto de saída e a reputação; mudanças em protocolo ou parâmetros do ambiente pedem reexecutar a camada correspondente, com a ficha de validação atualizada em conjunto.
Conclusão
A validação completa de proxy acontece em duas camadas: a primeira confirma a capacidade de conexão; a segunda confere a configuração contra o que o negócio espera. Os oito itens de checagem têm suas ferramentas e critérios de julgamento, e os resultados vão para a ficha de validação, que dá a linha de base para as revisões futuras.
Para fazer uma validação nos proxies recém-configurados, baixe o MostMate: teste de proxy, configuração de parâmetros com base no IP de saída e anotações de ambiente ficam em um painel só. Aproveite para registrar a conclusão da validação no ambiente correspondente.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



