
Cấu hình proxy xong chỉ test thông qua thôi chưa đủ: hai lớp kiểm tra từ khả năng sử dụng đến nhất quán logic
Kết luận chính: proxy test thông qua chỉ chứng tỏ kết nối được thiết lập bình thường trong điều kiện test, chưa có nghĩa là toàn bộ cấu hình đã nghiệm thu xong. Nghiệm thu đầy đủ còn phải đối chiếu ba chuyện: điểm thoát thực tế có khớp với nơi ghi chú hay không, loại proxy có phù hợp với nghiệp vụ không, và các tham số mạng trong môi trường có đúng như kỳ vọng không. Vế trước giải quyết chuyện "kết nối được hay không", vế sau dùng để phát hiện những lệch cấu hình mà test kết nối soi không ra.
Một tình huống quen thuộc: đội kỹ thuật cấu hình proxy cho ba mươi môi trường trình duyệt trong một lần. Panel của nhà cung cấp hiển thị kết nối bình thường, test nội bộ đều đạt, báo hoàn thành ngay trong ngày. Hai tuần sau, một số môi trường bắt đầu bị cảnh báo thông tin khu vực không như kỳ vọng. Kiểm tra lại mới phát hiện vị trí thực của điểm thoát không khớp với khu vực ghi chú lúc mua.
Cái lệch đó có thể đến từ sai số của cơ sở dữ liệu định vị IP, từ việc cấp phát động hoặc từ cách ghi chú của nhà cung cấp; nguyên nhân cụ thể cần xác minh thêm. Nhưng kết luận thì rõ: chỉ cần thêm một bước đối chiếu điểm thoát trước khi bàn giao, loại vấn đề này sẽ nổi lên ngay ở giai đoạn cấu hình, đỡ phải chờ nghiệp vụ báo lỗi mới đi xử lý.
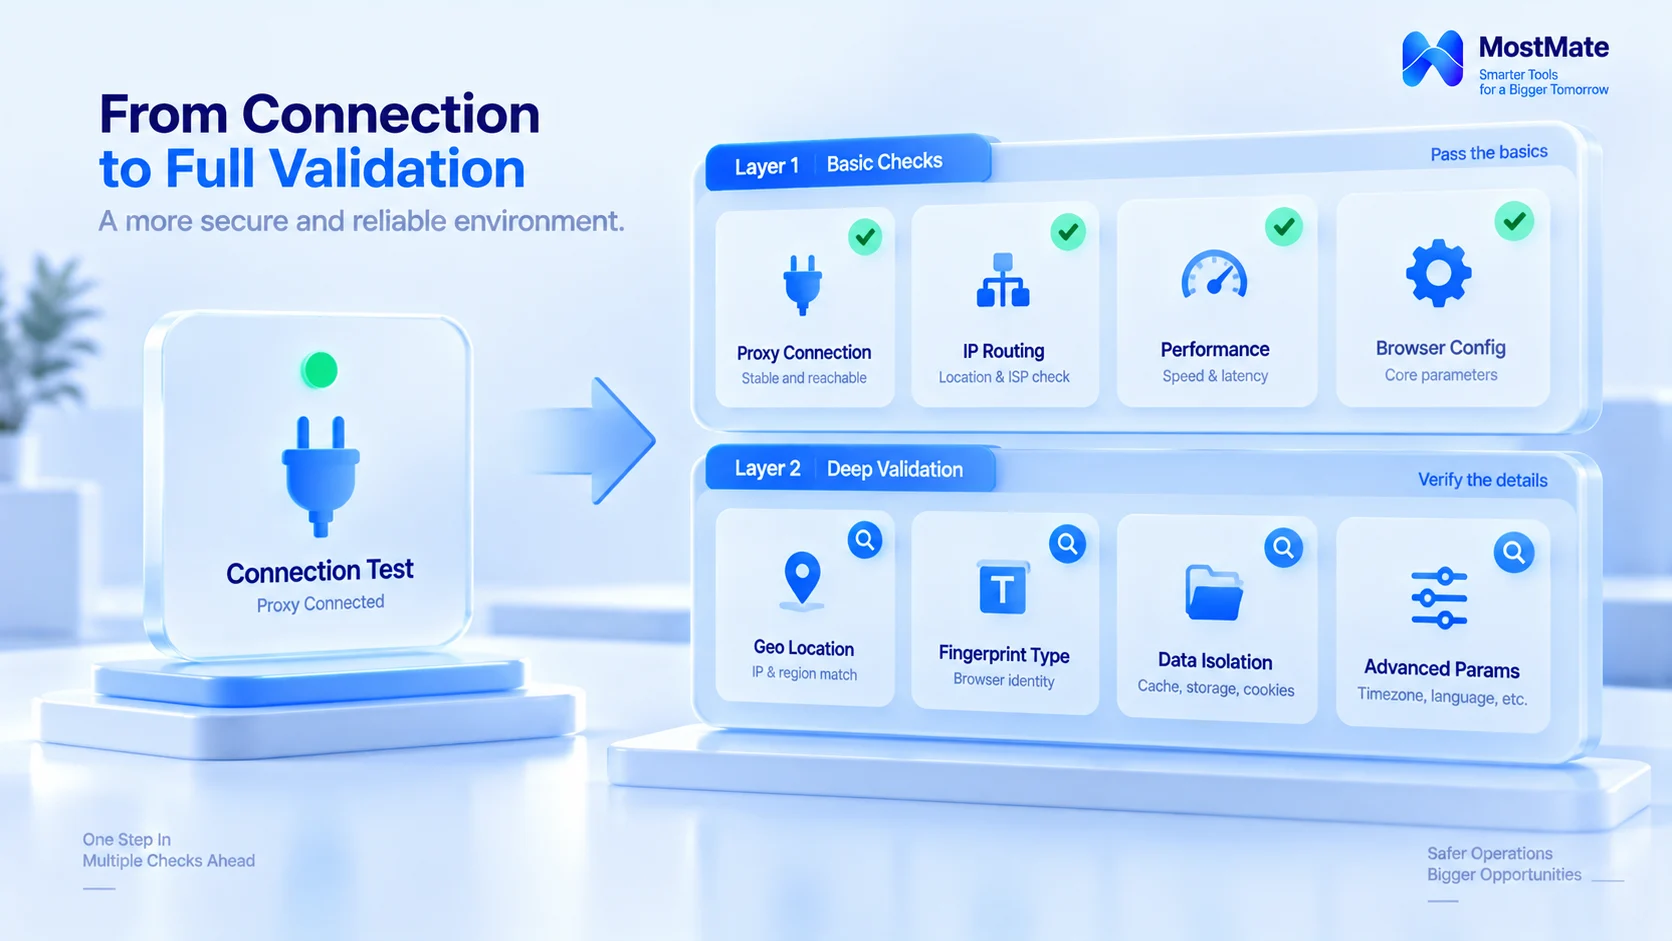
Test thông qua thực chất kiểm chứng điều gì
Test thông qua chỉ trả lời đúng một câu hỏi: từ máy này, request có đi qua được proxy này không. Đi qua được rồi thì dịch vụ đích nhìn thấy nguồn nào, DNS đi theo lộ trình nào, tham số môi trường có ăn khớp với điểm thoát không: test không trả lời bất kỳ câu nào trong số đó. Coi "test đạt" là "cấu hình hoàn thành" chẳng khác nào chỉ nghiệm móng mà không soát bản vẽ.
Vì vậy, nghiệm thu đầy đủ được tách thành hai lớp. Lớp một nhìn vào khả năng kết nối của chính con proxy, lớp hai nhìn vào quan hệ cấu hình giữa nó và môi trường mà nó phục vụ. Mỗi lớp có các mục kiểm tra riêng; thiếu lớp nào, vấn đề thuộc lớp đó sẽ còn nằm lại trong môi trường.
Lớp một: nghiệm thu khả năng sử dụng
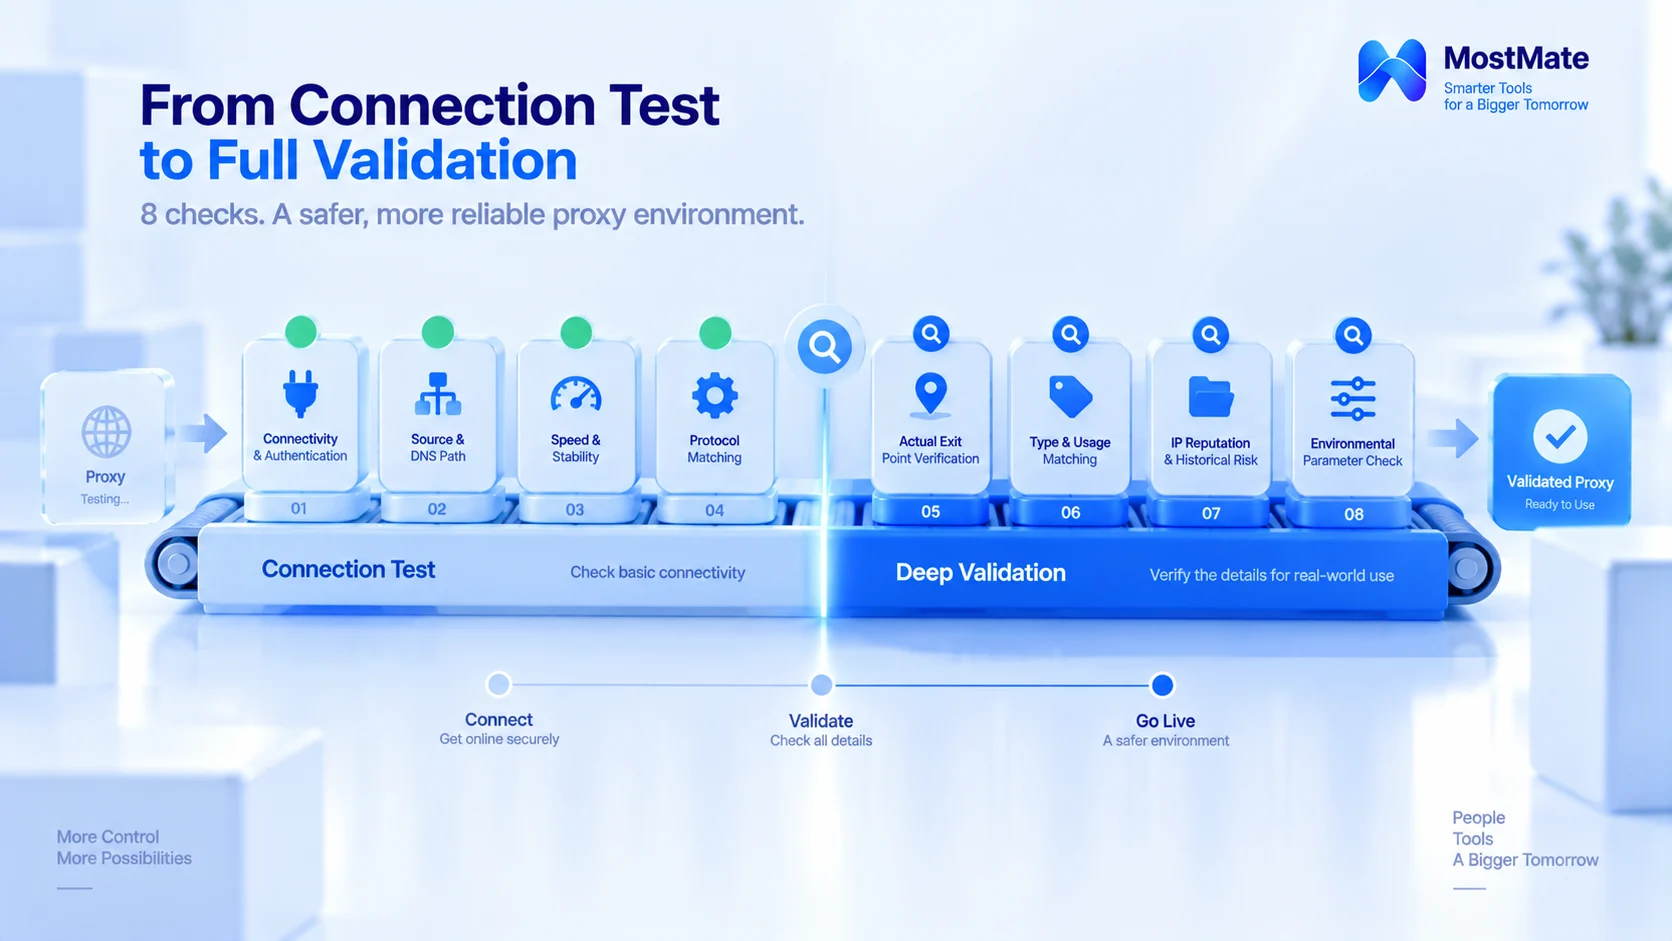
1. Kết nối và xác thực. Trước hết xác nhận dịch vụ proxy kết nối được và xác thực bằng tài khoản mật khẩu hoặc danh sách trắng qua được ngay lần đầu. Sau đó thử lần lượt vài trang đích mà nghiệp vụ thực tế cần truy cập. Proxy kết nối bình thường nhưng riêng một số trang không mở được là chuyện không hiếm. Lúc này cần xác định lỗi nằm ở lớp nào: tuyến proxy, cấu hình xác thực, giới hạn truy cập của trang đích hay cài đặt client phía mình. Xác định rõ rồi mới quyết định liên hệ nhà cung cấp hay chỉnh cấu hình.
2. Nguồn và đường đi của DNS. Trong môi trường, dùng trang kiểm tra để xác nhận IP nguồn mà dịch vụ đích nhìn thấy là điểm thoát của proxy chứ không phải máy của bạn. Tiếp đó xem DNS có được phân giải qua proxy như kỳ vọng không. DNS có đi qua proxy hay không phụ thuộc vào loại giao thức và cấu hình client, mỗi phương án có lộ trình hợp lý khác nhau. Chuẩn đối chiếu là "khớp với cấu hình dự kiến", chứ không phải áp một quy tắc chung cho mọi proxy.
3. Tốc độ và độ ổn định. Test phải sát với thực tế nghiệp vụ. Với kịch bản chủ yếu là truy cập trang web, ghi lại thời gian tải trang và tình trạng request lỗi; với tác vụ cần giữ kết nối dài, theo dõi chủ yếu việc đứt kết nối, kết nối lại và timeout. Test bao lâu, test cái gì, cứ theo cách nghiệp vụ sử dụng mà định; không nhất thiết yêu cầu mọi proxy đều chạy liên tục nhiều giờ.
4. Khớp giao thức. Trước hết đối chiếu giao thức nhà cung cấp cung cấp (HTTP, HTTPS, SOCKS5) và cách xác thực. Sau đó xem phần mềm nghiệp vụ và môi trường trình duyệt thực tế hỗ trợ cấu hình nào có khớp không, cấu hình môi trường theo kết quả đối chiếu, tránh phải gượng ép bằng chuyển đổi giao thức.
Hoàn thành các mục kiểm tra này, bạn có thể đánh giá bước đầu rằng con proxy có đủ khả năng kết nối mà nghiệp vụ hiện tại cần. Tuy vậy, kết nối bình thường vẫn chưa nói lên tất cả. Điểm thoát thuộc khu vực nào, loại proxy và cấu hình môi trường có đúng kỳ vọng không: hãy để lớp hai xử lý.
Lớp hai: nghiệm thu tính nhất quán logic
Sự "nhất quán" mà lớp hai đối chiếu là cấu hình có đáp ứng kỳ vọng nghiệp vụ hay không, không phải yêu cầu mọi tham số đều trùng với vị trí địa lý của IP. Người dùng mang ngôn ngữ nơi cư trú khi đi công tác, hay giữ một bộ ngôn ngữ hệ thống khác vì công việc, đều là chuyện bình thường. Mục đích của việc đối chiếu là phát hiện cấu hình sai và những điểm không như kỳ vọng.
Đối chiếu điểm thoát thực tế. Khu vực nhà cung cấp ghi chú và điểm thoát thực tế phải được đối chiếu chéo. Dùng công cụ thông tin IP để tra quốc gia, khu vực và ASN của điểm thoát. Chẳng hạn ipinfo.io đọc thẳng thông tin thuộc về được. Kết quả định vị giữa các cơ sở dữ liệu có thể không giống nhau, và ASN cũng không thể riêng mình dùng để kết luận loại IP. Khi kết quả tra cứu lệch với ghi chú, trước tiên hãy xác định là sai số cơ sở dữ liệu, cách cấp phát IP hay lỗi ghi chú; xác minh rõ rồi mới liên hệ nhà cung cấp, đừng vội kết một bước là proxy có vấn đề.
Loại và mục đích có khớp không. Đối chiếu ba chuyện: loại mà nhà cung cấp cam kết, mức có thể kiểm chứng được trên điểm thoát thực tế, và các yêu cầu của nghiệp vụ về khu vực, độ ổn định và điều khoản sử dụng có được đáp ứng không. Proxy residential, datacenter và ISP mỗi loại có các kịch bản sử dụng phổ biến riêng. Sự khác biệt và giới hạn áp dụng của ba loại được so sánh kỹ hơn trong bài giải mã proxy ISP. Khi nghiệm thu, cái cần đối chiếu là "loại đã mua" và "kịch bản đang dùng" có ăn khớp không.
Uy tín IP và rủi ro lịch sử. IP trong pool chia sẻ mang dấu vết sử dụng của người dùng trước; một số dịch vụ công khai tra được báo cáo lạm dụng, blacklist hoặc tín hiệu uy tín. Cơ chế cấm của các nền tảng cũng tham chiếu loại tín hiệu này, bài proxy IP bị cấm phân tích chính là chuỗi này. Kết quả đó chỉ mang tính tham khảo: công cụ công khai thường không thể xác nhận một IP cụ thể có bị một nền tảng cụ thể xử phạt hay không. Tiêu chí đạt hợp lý hơn là "trong phạm vi công cụ và thời điểm đã tra, không phát hiện bất thường uy tín đã biết nào rõ rệt". Khi phát hiện bất thường, hỏi nhà cung cấp về cách cấp phát và chính sách đổi IP, đổi điểm thoát nếu cần, và ghi kết luận vào hồ sơ nghiệm thu.
Đối chiếu tham số môi trường. Múi giờ, ngôn ngữ, vị trí địa lý các tham số này có liên quan đến điểm thoát. Trọng tâm là kiểm xem có cấu hình sai hay không, có phù hợp kịch bản sử dụng và cấu hình dự kiến của nghiệp vụ hay không. Ép mọi tham số phải trùng vị trí của IP chẳng khác nào đi lệch với cách dùng thực. MostMate hỗ trợ cấu hình bộ tham số fingerprint này dựa trên IP điểm thoát; kiểm từng môi trường thì sự lệch tổ hợp trông thấy ngay. Chi tiết của cơ chế liên động này đã được bài bảo trì proxy và kiểm tra điểm thoát phân tích, ở đây không nhắc lại.
Lớp hai có vai trò nhận diện lệch cấu hình và rủi ro cần xác minh. Cả định vị IP lẫn tra uy tín đều có giới hạn; khi kết quả không khớp nhau, hãy xác minh nguồn thông tin và điều kiện kiểm tra trước, rồi mới quyết định chỉnh cấu hình hay liên hệ nhà cung cấp. Đối chiếu xong, việc con proxy có thể bàn giao cho môi trường dùng hay không mới có căn cứ.
Để lại kết quả nghiệm thu
Kiểm tra không lưu hồ sơ, hai tuần sau coi như chưa kiểm.
Mỗi proxy của mỗi môi trường để lại một trang hồ sơ nghiệm thu; lúc rà soát chỉ cần mở hồ sơ ra là biết đường cơ sở lúc đó, có trôi không, ai sửa cấu hình, thấy hết. Có thể soạn hồ sơ theo mẫu dưới đây:
| Mục ghi | Nội dung nên ghi |
|---|---|
| Thời điểm kiểm | Ngày tháng, công cụ hoặc nguồn đã dùng |
| Kết nối proxy | Xác thực, truy cập đích, bất thường chính |
| Điểm thoát | Quốc gia/khu vực, ASN và nguồn tra |
| Loại proxy | Loại đã cam kết và thông tin kiểm chứng |
| Cấu hình môi trường | Giao thức, tham số trình duyệt, kết quả |
| Xử lý bất thường | Mô tả vấn đề, cách xử lý, có cần test lại |
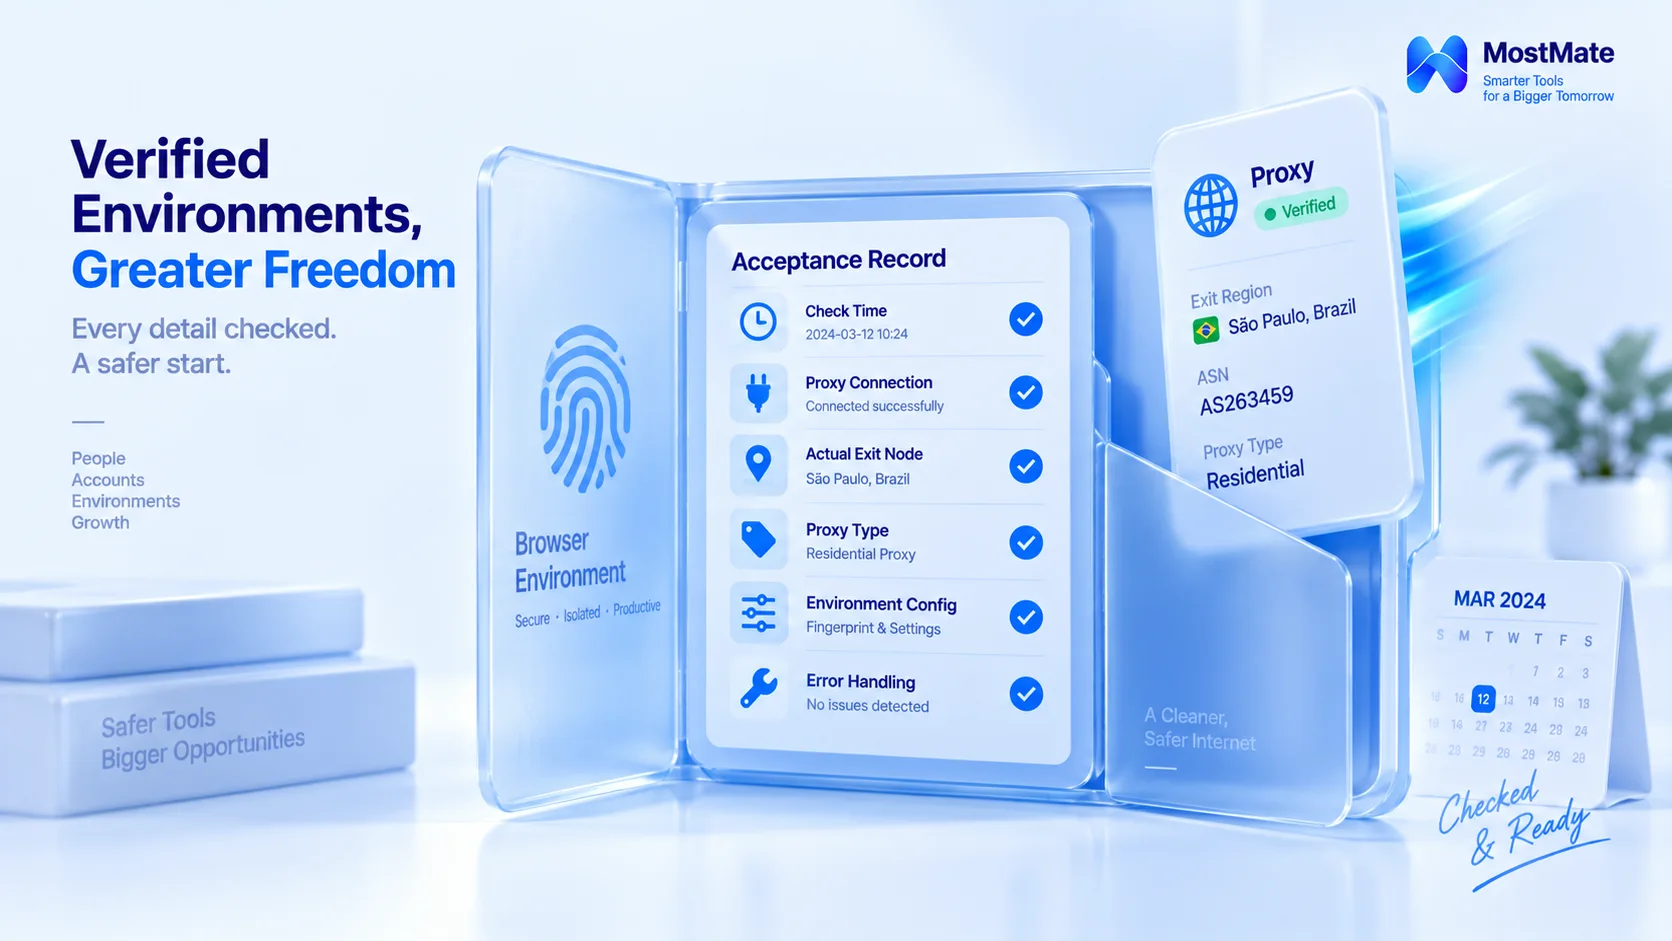
Bảng này có thể chép thẳng vào sổ tay vận hành của đội. Những trường như kết nối proxy, điểm thoát được MostMate đáp ứng trực tiếp qua quản lý proxy và ghi chú môi trường. Các thông tin quy trình như nguồn tra, xử lý bất thường thì đội cần lưu trữ riêng; mô tả đầy đủ năng lực từng module xem tại MostMate là gì. Hồ sơ nghiệm thu soạn xong lưu lại, sau đó ghép thêm theo dõi trôi hằng ngày và rà soát định kỳ. Hai nhịp điệu này khớp với nhau thì tuyến proxy mới được quản trọn.
Ba cái lệch dễ sa nhất khi nghiệm thu
Lệch thứ nhất: panel xanh hết là cấu hình xong. Trạng thái kết nối trên panel nhà cung cấp và thông tin điểm thoát thực tế là hai phép đánh giá khác nhau, đèn xanh chỉ phủ vế trước. Các ca điểm thoát lệch với ghi chú lại phần lớn xảy ra đúng trên những proxy được bàn giao khi đèn còn xanh.
Lệch thứ hai: nghiệm thu là việc làm một lần. Loại thay đổi khác nhau thì phạm vi test lại khác nhau. Đổi IP điểm thoát thì kiểm lại khu vực điểm thoát, ASN và thông tin uy tín. Đổi giao thức hoặc cách xác thực thì tập trung rà kết nối, xác thực và độ tương thích client. Đổi tham số môi trường trình duyệt thì đối chiếu lại cấu hình tương ứng. Nghiệm thu đi theo phạm vi ảnh hưởng của thay đổi, chứ không phải mỗi lần lại làm từ đầu.
Lệch thứ ba: chỉ tra khu vực, bỏ qua loại. Khu vực điểm thoát đúng kỳ vọng không có nghĩa loại và độ ổn định đã đáp ứng nhu cầu nghiệp vụ; vẫn phải xác nhận mức khớp giữa loại proxy, dịch vụ nhà cung cấp và nghiệp vụ đích. Riêng từ loại proxy, không thể suy ra nền tảng sẽ đánh giá người dùng nào đó thế nào.
Câu hỏi thường gặp
Test proxy thông qua rồi, còn phải kiểm những gì?
Kiểm thêm hai lớp. Lớp kết nối: xác thực, nguồn và đường DNS, tốc độ và ổn định, khớp giao thức. Lớp cấu hình: điểm thoát thực tế, khớp loại, thông tin uy tín và tham số môi trường. Test thông qua chỉ là mục đầu tiên của lớp một.
Làm sao biết loại IP nhà cung cấp giao có bị gắn mác giả không?
Dùng công cụ thông tin IP tra ASN và loại nhà mạng của điểm thoát, đối chiếu chéo với loại cam kết trên trang đặt hàng; không khớp thì hỏi nhà cung cấp về cách cấp phát. ASN chỉ cho đặc trưng tham khảo, không thể dựa một mình nó để kết luận.
Nghiệm thu proxy dùng chung và proxy riêng có khác nhau không?
Các mục kiểm như nhau, trọng tâm khác nhau.
Rủi ro của proxy dùng chung nằm ở dấu vết lịch sử của người cùng pool; rủi ro của proxy riêng chủ yếu rơi vào thông tin sở hữu và chất lượng dịch vụ của nhà cung cấp, nên cách quản lý của hai bên khác nhau. Chọn theo mức chịu rủi ro của nghiệp vụ, không cần nhất nhất một kiểu.
Đổi node rồi có phải kiểm tra lại không?
Có, nhưng định phạm vi theo mức ảnh hưởng của thay đổi. Đổi IP điểm thoát ít nhất phải tra lại khu vực điểm thoát và thông tin uy tín; thay đổi liên quan giao thức hoặc tham số môi trường thì đi lại lớp kiểm tra tương ứng, đồng thời cập nhật hồ sơ nghiệm thu.
Lời kết
Toàn bộ tác vụ nghiệm thu proxy gồm hai lớp: lớp một xác nhận khả năng kết nối, lớp hai đối chiếu cấu hình với kỳ vọng nghiệp vụ. Tám mục kiểm tra mỗi mục có công cụ và căn cứ đánh giá riêng; kết quả ghi vào hồ sơ nghiệm thu thì lần rà sau mới có đường cơ sở để so.
Muốn bổ sung một lượt nghiệm thu cho các proxy mới cấu hình gần đây, hãy tải MostMate: test proxy, cấu hình tham số theo IP điểm thoát và ghi chú môi trường gọn trong một panel. Nhân tiện ghi kết luận nghiệm thu vào môi trường tương ứng.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



