
Proxy configuré, test de connexion réussi : est-ce suffisant ? Les deux couches de vérification, de l'aptitude à l'usage à la cohérence logique
Conclusion essentielle : un test de proxy réussi prouve seulement que la connexion s'établit normalement dans les conditions du test, pas que l'ensemble de la configuration est validé. La validation complète exige encore trois contrôles : le point de sortie réel correspond-il à ce qui est annoncé, le type de proxy convient-il à l'usage, et les paramètres réseau de l'environnement sont-ils conformes aux attentes. Le premier point répond à la question « peut-on se connecter », le second sert à déceler des écarts de configuration invisibles pour un simple test de connectivité.
Voici un scénario classique : l'équipe configure d'un coup des proxys pour trente environnements de navigateur. Le tableau de bord du fournisseur affiche des connexions normales, les tests internes passent tous, et le travail est déclaré terminé dans la journée. Deux semaines plus tard, certains environnements reçoivent une alerte : les informations de région ne correspondent pas aux attentes. En reprenant la vérification, on découvre que la géolocalisation réelle du point de sortie ne concorde pas avec la région annoncée à l'achat.
L'écart peut venir de la marge d'erreur des bases de géolocalisation IP, d'une allocation dynamique ou de la façon dont le fournisseur étiquette ses adresses ; la cause exacte demande vérification. Mais la conclusion est claire : avec un simple contrôle du point de sortie en plus avant la livraison, ce type de problème remonte dès la phase de configuration, au lieu d'attendre le premier signalement côté métier.
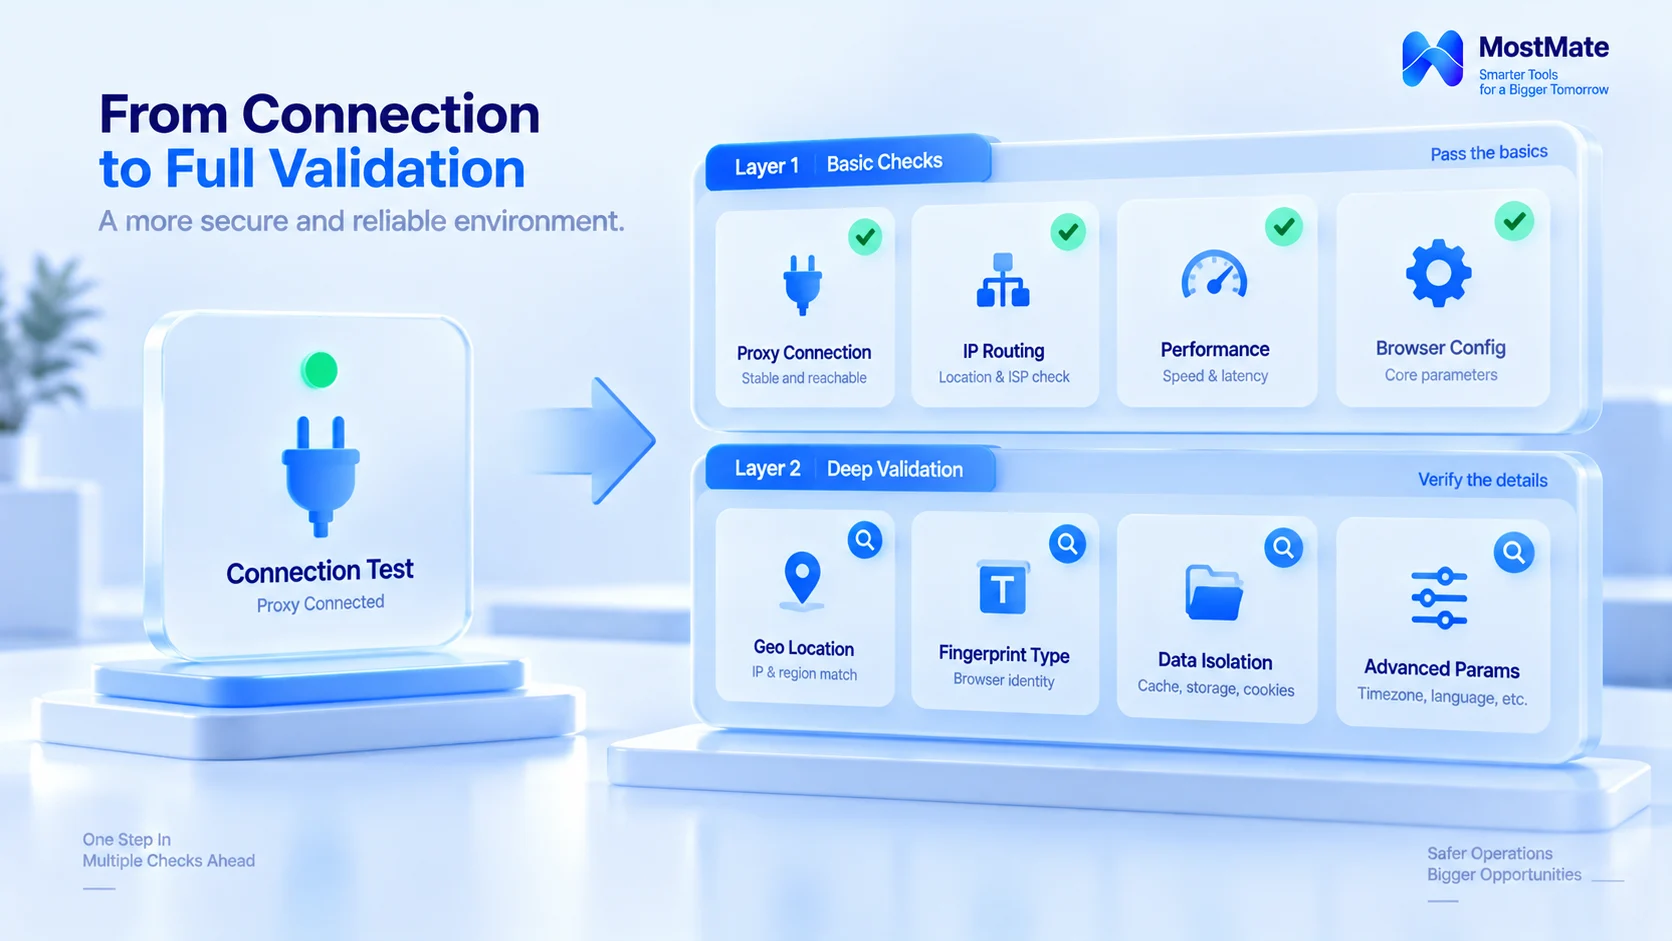
Que vérifie réellement un test de connexion
Un test de connexion ne répond qu'à une seule question : depuis cette machine, la requête passe-t-elle par ce proxy ? Une fois le chemin ouvert, de quelle source le service de destination voit-il arriver la requête, par quel chemin le DNS est-il résolu, les paramètres de l'environnement s'accordent-ils avec le point de sortie : le test ne répond à rien de tout cela. Prendre « test réussi » pour « configuration terminée », c'est n'avoir vérifié que les fondations sans jamais contrôler les plans.
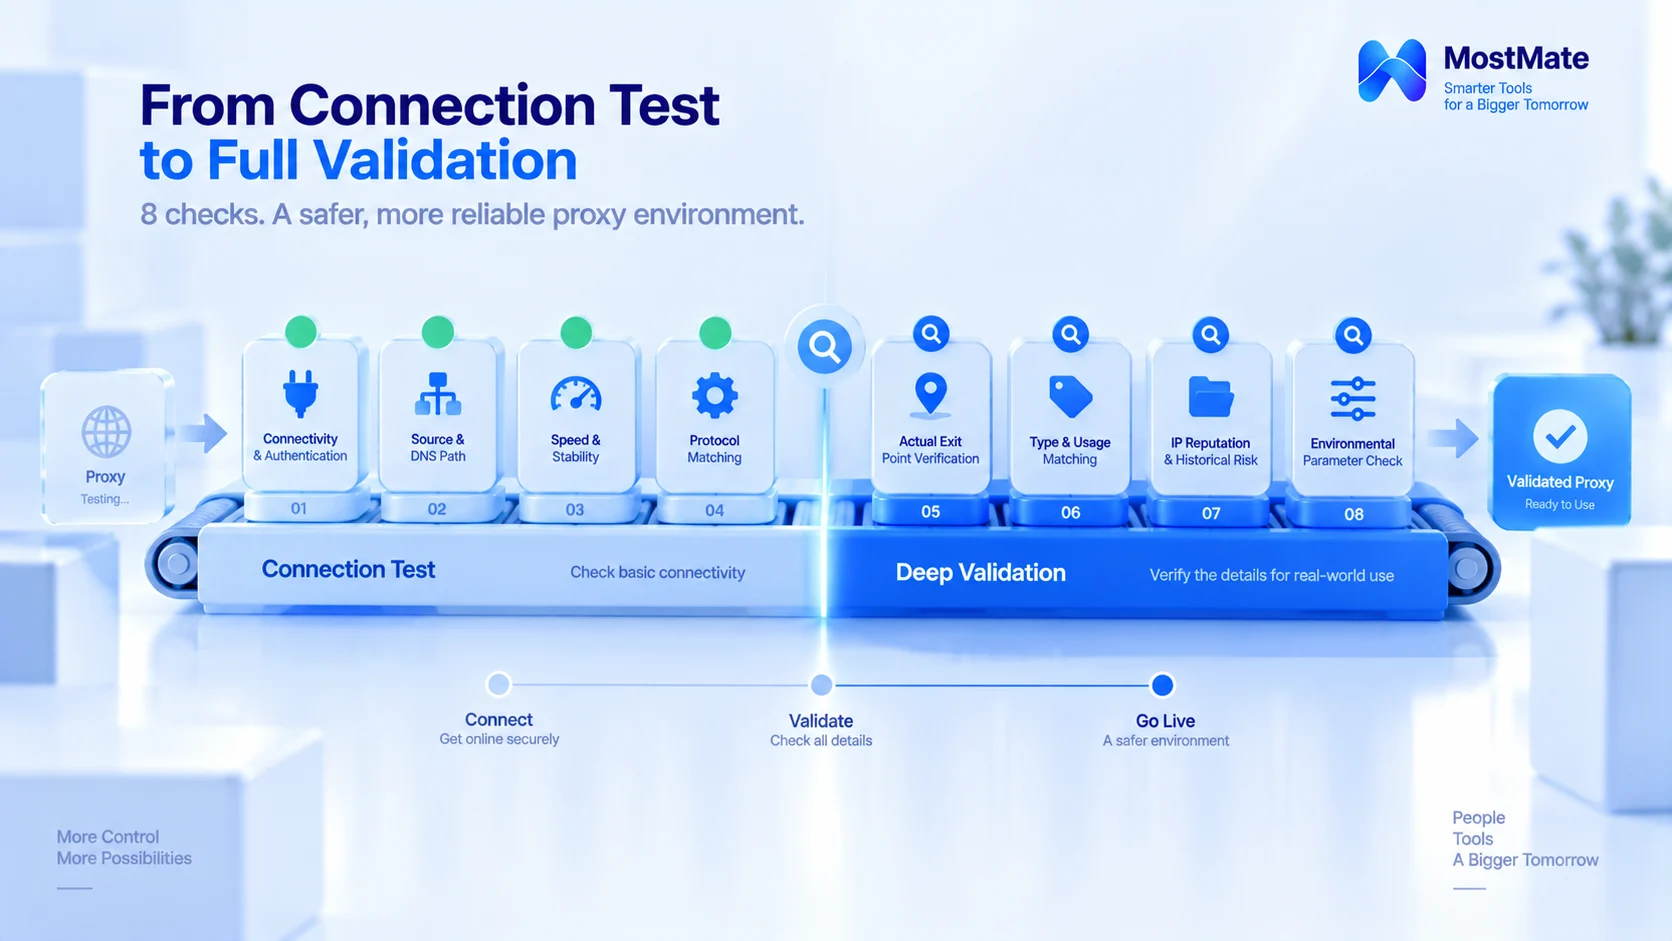
C'est pourquoi la validation complète se découpe en deux couches. La première évalue la capacité de connexion du proxy lui-même, la seconde la cohérence de configuration entre lui et l'environnement qu'il sert. Chaque couche a ses points de contrôle ; si l'une manque, les problèmes qui relèvent d'elle restent dans l'environnement.
Première couche : validation de l'aptitude à l'usage
1. Connexion et authentification. Vérifiez d'abord que le service proxy se connecte et que l'authentification, par identifiants ou par liste blanche, passe du premier coup. Testez ensuite quelques sites de destination réellement utilisés par le métier. Un proxy qui se connecte bien mais avec certains sites injoignables : c'est fréquent. Il faut alors déterminer à quel niveau se situe la cause : la ligne du proxy, la configuration d'authentification, les restrictions du site de destination ou les réglages du client local. Une fois la cause cernée, décidez s'il faut contacter le fournisseur ou ajuster la configuration.
2. Origine et chemin du DNS. Dans l'environnement, servez-vous d'une page de détection pour confirmer que l'IP source vue par le service de destination est bien le point de sortie du proxy, et non votre machine. Regardez ensuite si le DNS est résolu via le proxy comme prévu. Que le DNS passe ou non par le proxy dépend du protocole et de la configuration du client ; chaque dispositif a son chemin correct. Le critère de contrôle est « conforme à la configuration prévue », pas une règle unique imposée à tous les proxys.
3. Vitesse et stabilité. Testez au plus près de l'usage réel. Pour un usage essentiellement web, consignez les temps de chargement des pages et les requêtes en échec ; pour des tâches à connexions longues, surveillez surtout les coupures, les reconnexions et les dépassements de délai. La durée et le contenu des tests suivent la manière dont le métier utilise le proxy ; exiger de tous les proxys plusieurs heures de fonctionnement continu n'a rien d'obligatoire.
4. Adéquation des protocoles. Contrôlez d'abord les protocoles fournis (HTTP, HTTPS, SOCKS5) et le mode d'authentification. Vérifiez ensuite que les logiciels métier et les environnements de navigateur prennent en charge exactement cette configuration ; réglez l'environnement d'après le résultat du contrôle et évitez de composer avec une conversion de protocole.
Ces contrôles effectués, on peut estimer en première approche que le proxy dispose de la capacité de connexion dont le métier a besoin. Mais une connexion qui fonctionne n'en dit toujours pas assez. La région du point de sortie, le type de proxy et la configuration de l'environnement sont-ils conformes aux attentes ? C'est l'affaire de la deuxième couche.
Deuxième couche : validation de la cohérence logique
La « cohérence » que contrôle la deuxième couche signifie que la configuration répond aux attentes du métier, et non que tous les paramètres doivent égaler la position géographique de l'IP. Un utilisateur qui voyage en gardant la langue de son lieu de résidence, ou qui conserve une autre langue système pour le travail, est dans la norme. Le contrôle vise à repérer les erreurs de configuration et les points hors attentes.
Contrôle du point de sortie réel. La région annoncée par le fournisseur et le point de sortie réel doivent être recoupés. Avec un outil d'information IP, relevez le pays, la région et l'ASN du point de sortie ; par exemple, ipinfo.io affiche directement ces données d'appartenance. Les résultats de localisation diffèrent selon les bases, et l'ASN seul ne suffit pas à statuer sur le type d'IP. Si le résultat du contrôle s'écarte de l'annonce, commencez par déterminer s'il s'agit d'une erreur de base, d'un mode d'allocation ou d'un problème d'étiquetage ; contactez le fournisseur ensuite, sans conclure d'emblée que le proxy est en cause.
Adéquation du type et de l'usage. Trois choses à recouper : le type promis par le fournisseur, ce qu'on peut en vérifier sur le point de sortie réel, et l'atteinte des exigences du métier en matière de région, de stabilité et de conditions d'utilisation. Les proxys résidentiels, datacenter et ISP ont chacun leurs usages typiques. Les différences et les limites d'emploi des trois types sont comparées plus finement dans l'article comprendre les proxys ISP. À la validation, ce qu'on contrôle, c'est si « le type acheté » et « l'usage réel » concordent.
Réputation IP et historique de risque. Une IP de pool partagé porte les traces d'usage de ses prédécesseurs ; certains services publics consultables révèlent rapports d'abus, listes noires ou signaux de réputation. Les mécanismes de bannissement des plateformes s'appuient aussi sur ce type de signaux, et l'article quand une IP de proxy est bannie analyse précisément cette chaîne. Ces résultats ne valent qu'indication : les outils publics ne peuvent généralement pas confirmer qu'une IP donnée a été sanctionnée par une plateforme donnée. Un critère d'acceptation plus raisonnable : « aucun signal de réputation anormal connu détecté avec les outils et dans la fenêtre de contrôle utilisés ». En cas d'anomalie, demandez au fournisseur le mode d'allocation et la politique de remplacement, changez de point de sortie si besoin, et consignez la conclusion dans le procès-verbal.
Contrôle des paramètres d'environnement. Fuseau horaire, langue, position géographique : ces paramètres entretiennent un lien avec le point de sortie. L'essentiel est de vérifier l'absence d'erreurs de configuration et la conformité au scénario d'usage et à la configuration prévue du métier. Exiger mécaniquement que chaque paramètre égale la position de l'IP, c'est s'écarter de l'usage réel. MostMate permet de régler cet ensemble de paramètres d'empreinte à partir de l'IP de sortie ; en contrôlant les environnements un à un, les combinaisons incohérentes sautent aux yeux. Le détail de cet enchaînement a été démonté dans l'article maintenance des proxys et contrôle du point de sortie, inutile d'y revenir ici.
La deuxième couche sert à identifier les écarts de configuration et les risques à vérifier. La géolocalisation comme la consultation de réputation ont leurs limites ; quand les résultats divergent, vérifiez d'abord la source des données et les conditions du test, avant de décider entre corriger la configuration ou contacter le fournisseur. Ce n'est qu'après le contrôle complet qu'on peut fonder la décision de livrer ou non le proxy à l'environnement.
Conservez les résultats de la validation
Contrôle sans trace : deux semaines plus tard, rien n'a été contrôlé.
Chaque proxy de chaque environnement mérite une fiche de validation : lors de la revue, feuilleter la fiche suffit pour connaître la base de l'époque, voir s'il y a eu dérive et qui a touché à la configuration. Les fiches peuvent s'organiser selon le modèle ci-dessous :
| Élément consigné | Contenu recommandé |
|---|---|
| Date du contrôle | Date, outil de test ou source de données |
| Connexion proxy | Authentification, accès cible, anomalies |
| Sortie réelle | Pays ou région, ASN, source de consultation |
| Type de proxy | Type annoncé et informations vérifiables |
| Configuration de l'environnement | Protocole, paramètres navigateur, résultat |
| Traitement des anomalies | Description, mesure prise, retest ou non |
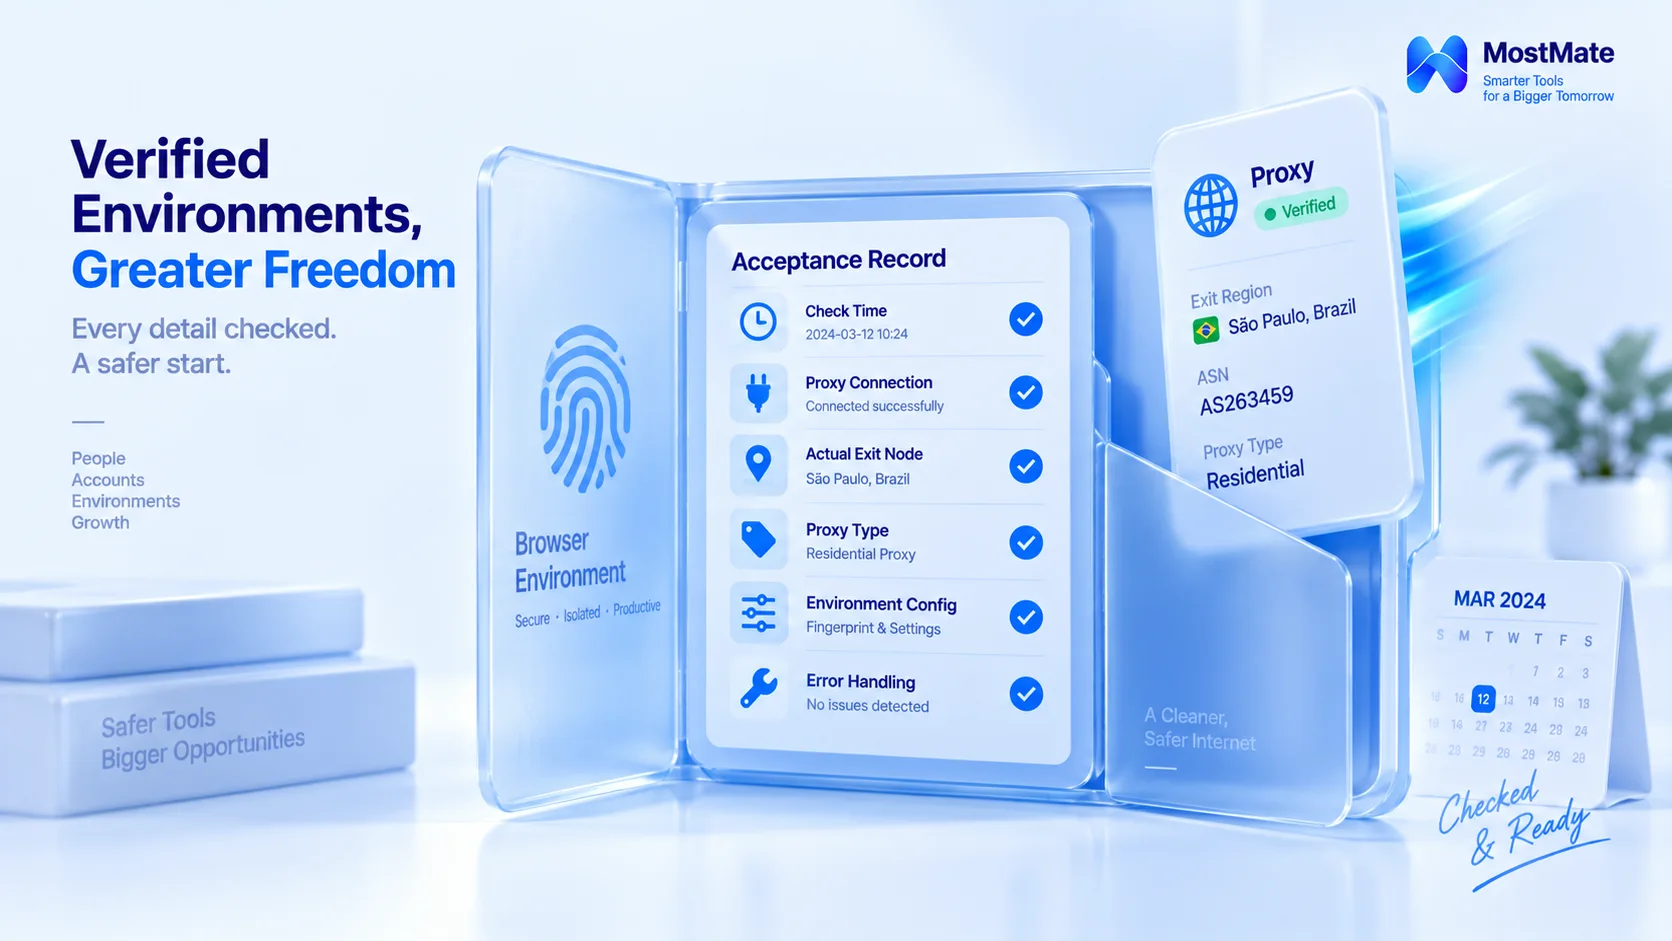
Ce tableau peut être repris tel quel dans le manuel d'exploitation de l'équipe. Des champs comme la connexion proxy et la sortie réelle sont pris en charge directement par la gestion des proxys et les notes d'environnement de MostMate. Les informations de processus, comme la source de consultation ou le traitement des anomalies, doivent être archivées séparément par l'équipe ; le détail des capacités de chaque module figure dans qu'est-ce que MostMate. Une fois la fiche archivée, viennent s'y greffer la surveillance quotidienne de la dérive et les revues périodiques. Avec ces deux rythmes combinés, la ligne des proxys est enfin couverte de bout en bout.
Les trois écarts les plus fréquents lors de la validation
Idée reçue numéro un : tableau de bord tout vert, configuration terminée. L'état de connexion du tableau de bord du fournisseur et les informations du point de sortie réel relèvent de deux jugements distincts, et le feu vert ne couvre que le premier. Les écarts entre sortie et annonce se produisent justement, le plus souvent, sur des proxys livrés sous feu vert.
Idée reçue numéro deux : la validation se fait une fois pour toutes. À chaque type de changement correspond un périmètre de retest. Changement d'IP de sortie : revérifier la région de sortie, l'ASN et la réputation. Changement de protocole ou d'authentification : revoir en priorité connexion, authentification et compatibilité du client. Changement de paramètres de l'environnement navigateur : recontrôler les réglages concernés. La validation suit l'ampleur de l'impact du changement, au lieu de repartir de zéro à chaque fois.
Idée reçue numéro trois : contrôler la région mais pas le type. Une région de sortie conforme aux attentes ne signifie pas que le type et la stabilité conviennent au métier ; il reste à confirmer l'adéquation entre le type de proxy, le service du fournisseur et le métier de destination. Le type de proxy, à lui seul, ne permet pas de déduire comment une plateforme jugera tel ou tel utilisateur.
Questions fréquentes
Après un test de proxy réussi, que faut-il encore vérifier ?
Deux couches. La couche connexion contrôle l'authentification, l'origine et le chemin du DNS, la vitesse et la stabilité, l'adéquation des protocoles. La couche configuration contrôle la sortie réelle, l'adéquation du type, la réputation et les paramètres d'environnement. Le test réussi n'est que le premier point de la première couche.
Comment savoir si le type d'IP livré par le fournisseur est falsifié ?
Avec un outil d'information IP, relevez l'ASN et le type d'opérateur du point de sortie, puis recoupez avec le type promis sur la page de commande ; en cas de divergence, demandez au fournisseur son mode d'allocation. L'ASN ne fournit que des indices de référence ; il ne suffit pas, à lui seul, à conclure.
La validation diffère-t-elle entre proxy partagé et dédié ?
Mêmes points de contrôle, accents différents.
Dans le proxy partagé, le risque se concentre dans les traces laissées par les autres utilisateurs du pool ; dans le dédié, il porte plutôt sur les informations d'appartenance et la qualité de service du fournisseur, d'où une gestion différente. Choisissez selon la tolérance au risque du métier, sans règle uniforme.
Faut-il revérifier après un changement de nœud ?
Oui, avec un périmètre calé sur l'impact du changement. Un changement d'IP de sortie impose au minimum de revérifier la région de sortie et la réputation ; toute modification touchant le protocole ou les paramètres d'environnement exige de repasser les contrôles de la couche concernée, et de mettre à jour la fiche de validation.
Conclusion
La validation complète d'un proxy se déroule en deux couches : la première confirme la capacité de connexion, la seconde recoupe la configuration avec les attentes du métier. Les huit points de contrôle ont chacun leurs outils et leurs critères ; les résultats alimentent la fiche de validation, qui donne une base de comparaison lors des revues ultérieures.
Pour compléter la validation des proxys récemment configurés, téléchargez MostMate : tests de proxy, configuration des paramètres à partir de l'IP de sortie et notes d'environnement se font dans un seul tableau de bord. Profitez-en pour consigner la conclusion de validation dans l'environnement concerné.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



