
Que faire quand une plateforme bannit votre IP de proxy ? MostMate vous aide à distinguer les deux niveaux : IP et environnement
À retenir : quand une plateforme bannit un proxy IP, le problème ne vient pas forcément de l'IP. Une plateforme examine généralement trois groupes de signaux à la fois : la sortie réseau, l'environnement du navigateur et le comportement du compte. Changer d'IP ne suffit donc pas toujours à rétablir un compte. Mieux vaut d'abord identifier ce qui a été bloqué (sortie, environnement ou corrélation) avant de décider quoi modifier : c'est plus efficace que d'acheter des proxys en boucle.
Un ami qui fait du e-commerce transfrontalier m'a écrit le mois dernier : « J'ai changé trois fois de proxy et mes comptes continuent de déclencher des vérifications. Est-ce que mon fournisseur me vend de mauvaises IP ? » Je lui ai posé une seule question : après avoir changé d'IP, vous vous connectiez avec le même navigateur ? Il est resté interloqué. Trois IP, mais le même profil de navigateur et le même lot de cookies : le problème ne venait pas du fournisseur.
Ce type d'échange revient chaque semaine dans des groupes d'opérateurs. Beaucoup assimilent par défaut un blocage à une IP « sale ». Or la logique de détection des plateformes est plus subtile. Nous allons donc examiner trois situations, avec pour chacune la marche à suivre, puis verrons comment se répartissent les rôles entre proxy et environnement de navigation.
Pourquoi une plateforme bannit-elle une IP de proxy
Commençons par un prérequis qu'on oublie facilement : une IP de proxy n'est pas sécurisée par nature. Le proxy ne change que la sortie réseau ; l'environnement du navigateur, les cookies et le comportement du compte restent intacts.
Une plateforme se méfie d'une IP pour trois raisons principales. D'abord la mauvaise réputation de la sortie : les IP de datacenter passent de main en main, leurs anciens utilisateurs ont laissé des traces, et tout le segment se voit attribuer un mauvais score. Ensuite le déclenchement comportemental : une même IP qui génère en peu de temps un grand nombre de requêtes, des connexions à haute fréquence ou des opérations enchaînées sur plusieurs comptes se fait entraîner par ce comportement. Enfin la sanction collective : quand un compte pose problème sur un même ASN ou un segment voisin, le contrôle des risques s'étend parfois à tout le segment, et votre compte n'a peut-être rien fait de mal. C'est injuste, mais cela arrive.
Le point commun saute aux yeux : l'IP n'est qu'un signal parmi d'autres. Le type de proxy influe lui aussi sur le niveau de risque ; les différences entre résidentiels, datacenter et ISP, avec leurs cas d'usage, ont été comparées dans l'article sur les proxys ISP. Pour identifier votre cas, voyez les trois situations ci-dessous.
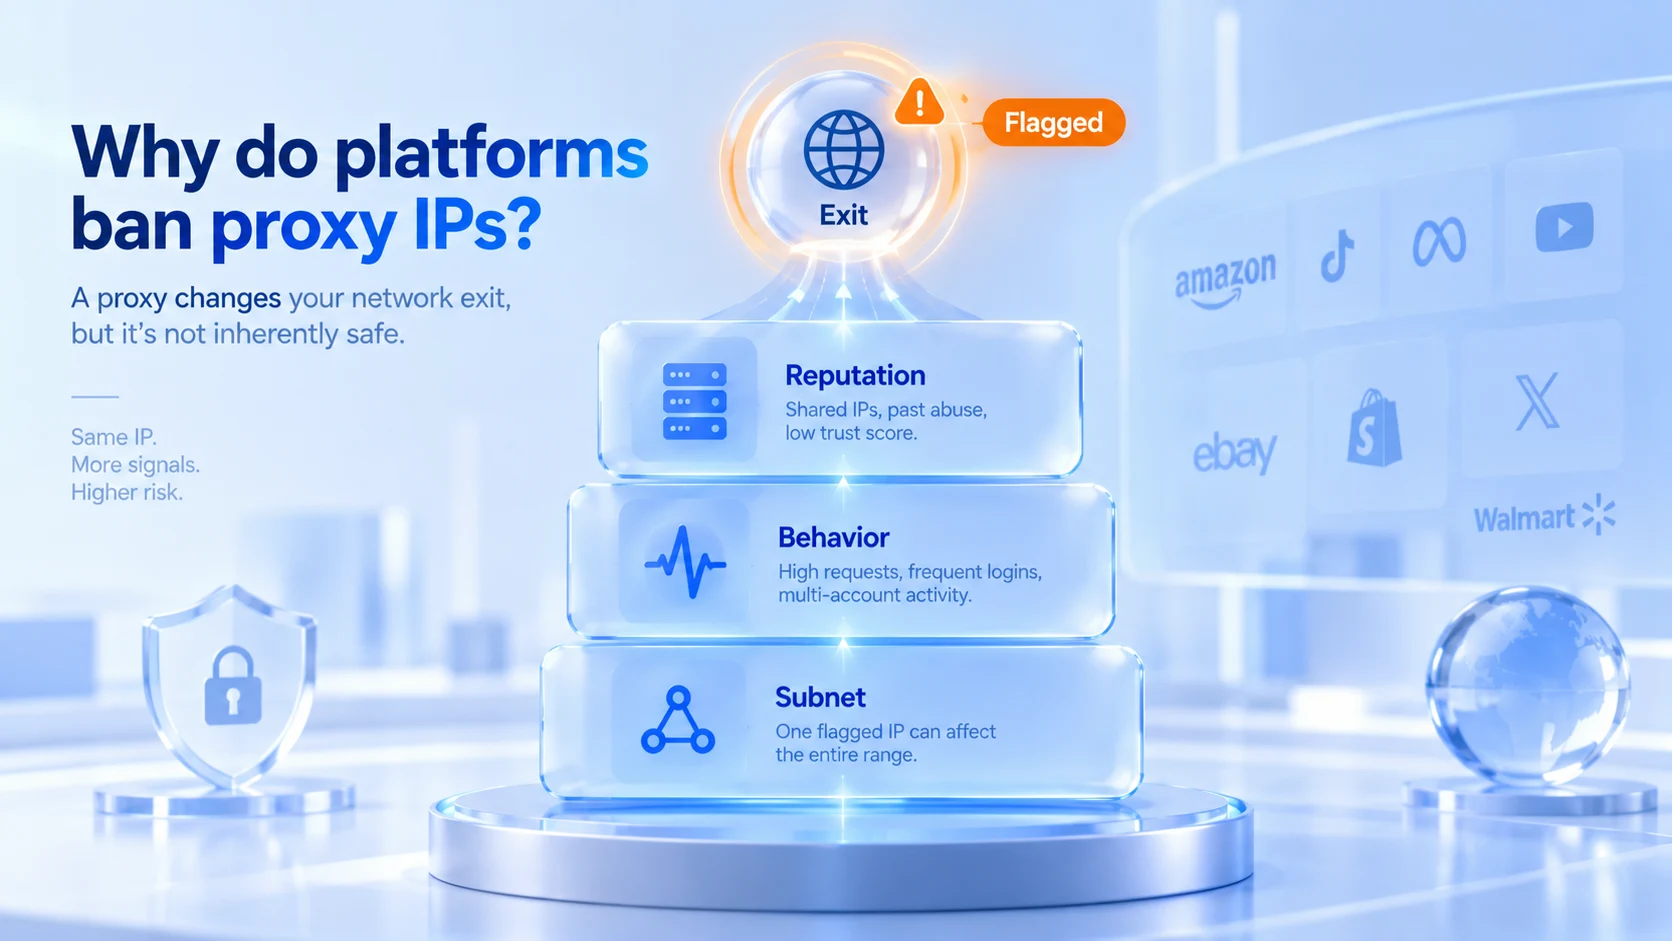
Les trois situations de bannissement d'une IP de proxy
Cas 1 : la sortie IP est placée sur liste noire par la plateforme.
Signe typique : impossible d'accéder au site même en changeant de navigateur. Depuis la même IP, quel que soit le navigateur, apparaissent des restrictions réseau ou un mur de vérification ; tout rentre dans l'ordre sur le partage de connexion du téléphone. La plateforme a donc bloqué la sortie elle-même, sans rapport avec l'environnement du navigateur. La marche à suivre :
- Testez d'abord avec le partage de connexion mobile pour confirmer que seul le réseau du proxy pose problème.
- Consultez le score de risque de la sortie dans un outil d'analyse d'IP ; Scamalytics fournit gratuitement un score de fraude.
- Demandez à votre fournisseur de proxy une nouvelle sortie et évitez qu'une même IP serve à plusieurs personnes.
- En changeant de sortie, ne sautez pas de région : des changements de région fréquents sont en soi un nouveau signal suspect.
Cas 2 : l'IP a changé, le compte reste limité.
C'est le cas qui mérite le plus d'attention. L'IP a changé, mais les vérifications continuent, voire la connexion est refusée. La cause est généralement claire : la sortie va bien, c'est l'environnement qui n'a pas bougé. Les cookies gardent les anciennes sessions, et les empreintes du navigateur (User-Agent, fuseau horaire, Canvas, WebGL) correspondent exactement aux relevés du moment de l'incident. La plateforme voit le même environnement de navigateur ; seule la sortie réseau a changé.
Certaines plateformes comparent aussi l'adresse réelle déduite du WebRTC. Un proxy configuré sans vérifier le WebRTC revient à exposer les deux sorties à la fois ; la méthode de contrôle est détaillée dans l'article sur les réglages WebRTC. Dans ce cas, changer encore d'IP ne sert quasiment à rien : c'est le niveau de l'environnement du navigateur qu'il faut retravailler. Supprimez les anciennes données de session, vérifiez que les paramètres d'environnement correspondent à ceux d'avant l'incident et, si nécessaire, faites repasser au compte une vérification de sécurité. Changer d'IP sans inspecter l'environnement revient à changer la plaque de la maison sans toucher au moindre meuble.
Cas 3 : l'IP n'est pas bannie, mais plusieurs comptes sont corrélés.
Le cas le plus sournois en multi-comptes. Chaque compte a son proxy dédié, l'isolation semble totale, mais plusieurs comptes déclenchent des vérifications en même temps. Le problème vient du partage d'environnement : plusieurs comptes tournent dans une même configuration de navigateur, avec cookies, stockage local et paramètres d'empreinte qui se recoupent largement. L'isolation par IP ne masque pas ces signaux répétés au niveau de l'environnement. La solution consiste à rétablir la règle « un compte, un environnement, un proxy » ; ce qu'isole concrètement l'isolation d'environnement est expliqué en détail dans l'article sur l'isolation d'environnement.
Déterminer d'abord à quel niveau se situe le problème
Après un bannissement, ne vous précipitez pas sur un nouveau proxy : suivez cet ordre de vérification :
- Essayez un autre réseau, par exemple le partage de connexion : l'accès revient-il ? Si oui, concentrez-vous sur la sortie ; si non, continuez.
- D'autres comptes sous la même IP sont-ils touchés en même temps ? Si oui, une sanction de la sortie est probable.
- Le problème persiste-t-il après le changement d'IP ? Si oui, arrêtez de changer d'IP et passez aux cookies et à l'empreinte du navigateur.
- Plusieurs comptes partagent-ils le même environnement de navigateur ? Si oui, le problème est au niveau de l'environnement, et aucun changement de proxy n'y remédiera.
Au terme de ces quatre questions, le problème se situe généralement dans l'une des trois catégories : sortie, environnement ou corrélation. L'une correspond forcément. Beaucoup bloquent à la troisième : le compte reste anormal après un changement d'IP, alors ils rachètent des proxys, et plus ils en changent, plus l'état des comptes se dégrade.
Les gestes à éviter
- Multiplier les changements d'IP. Chaque changement est enregistré comme une nouvelle sortie, et les sauts de région ajoutent au contraire des signaux suspects.
- Connecter différents comptes depuis le même environnement de navigateur. Le mélange de données au niveau de l'environnement est une source directe de corrélation, plus difficile à justifier qu'une IP partagée.
- Changer d'IP sans inspecter l'environnement. L'isolation d'IP et l'isolation d'environnement sont deux choses distinctes, chacune couvre son niveau. Certains en profitent pour passer tous les paramètres d'empreinte en valeurs aléatoires, mais une combinaison aléatoire incohérente se remarque encore plus ; l'article sur l'insécurité de la randomisation d'empreinte l'analyse en détail.
- Agir massivement dès le bannissement. Connexions en série, modification du profil, vérifications répétées : cette fréquence élevée sur un court laps de temps fait encore grimper le score de risque. Faites d'abord une pause, vérifiez l'environnement, puis reprenez.
Diagnostic et gestes à éviter ayant été passés en revue, reste à savoir comment se répartissent les deux niveaux.
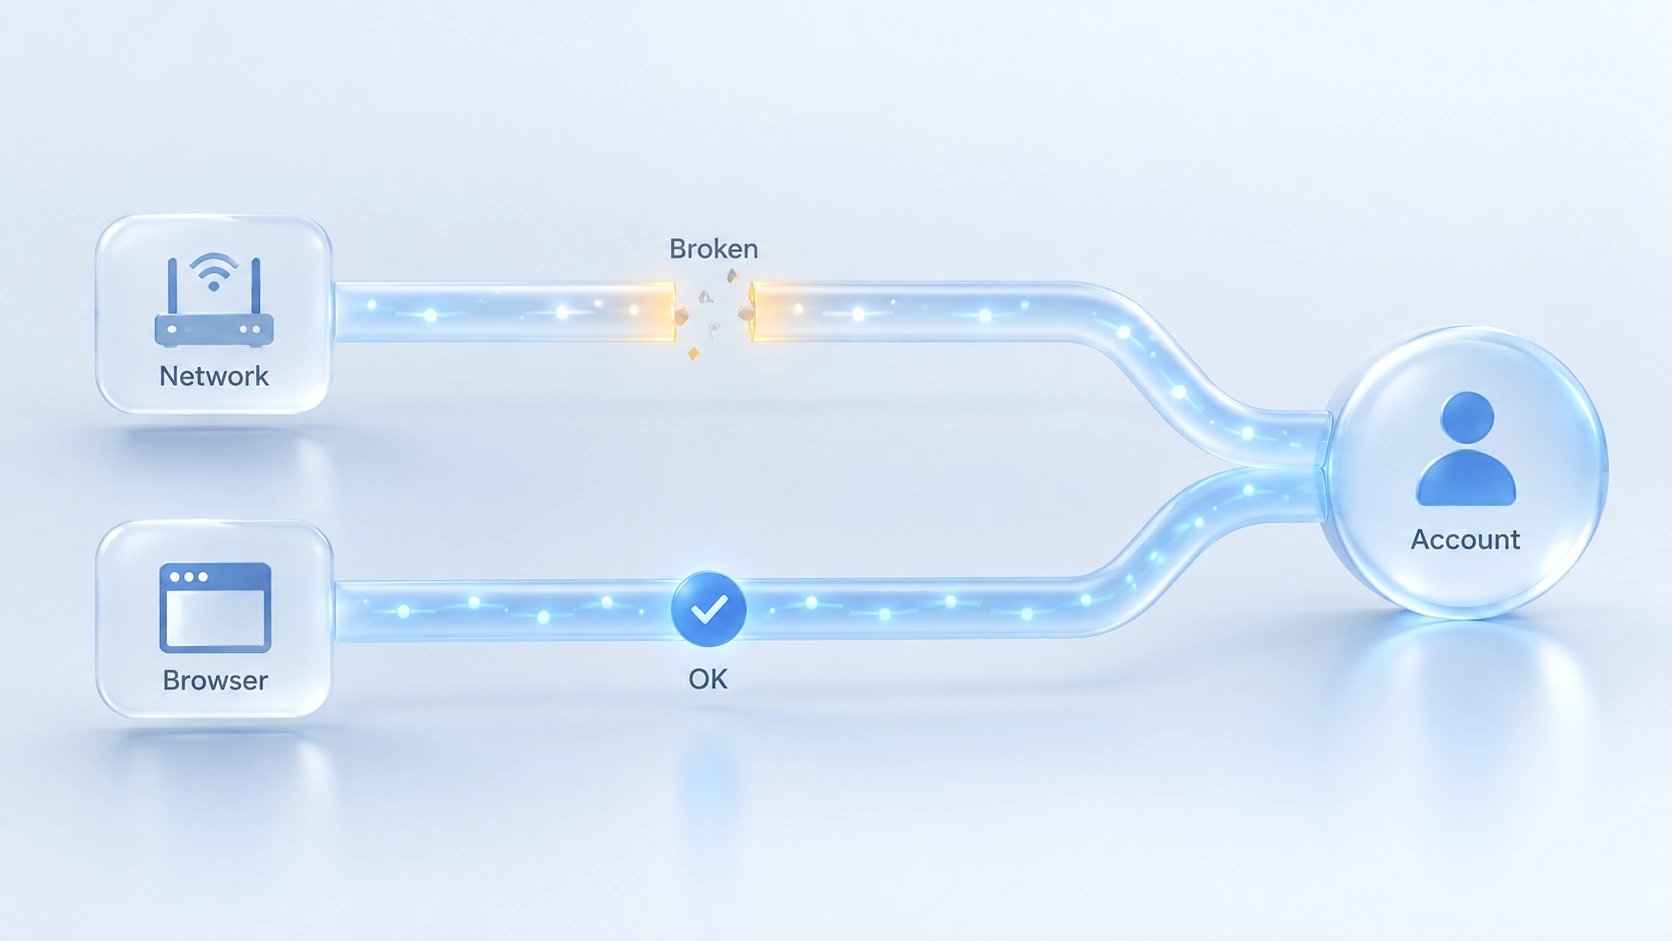
Comment se répartissent proxy et environnement de navigateur
Le proxy détermine d'où l'on accède, l'environnement du navigateur avec quelle identité ; chaque niveau gère sa partie. MostMate est un navigateur antidétection : sur le site officiel, l'environnement de compte se décompose en trois niveaux de signaux (appareil, navigateur, réseau). Le proxy n'est qu'un élément du niveau réseau ; l'isolation d'environnement traite les deux autres.
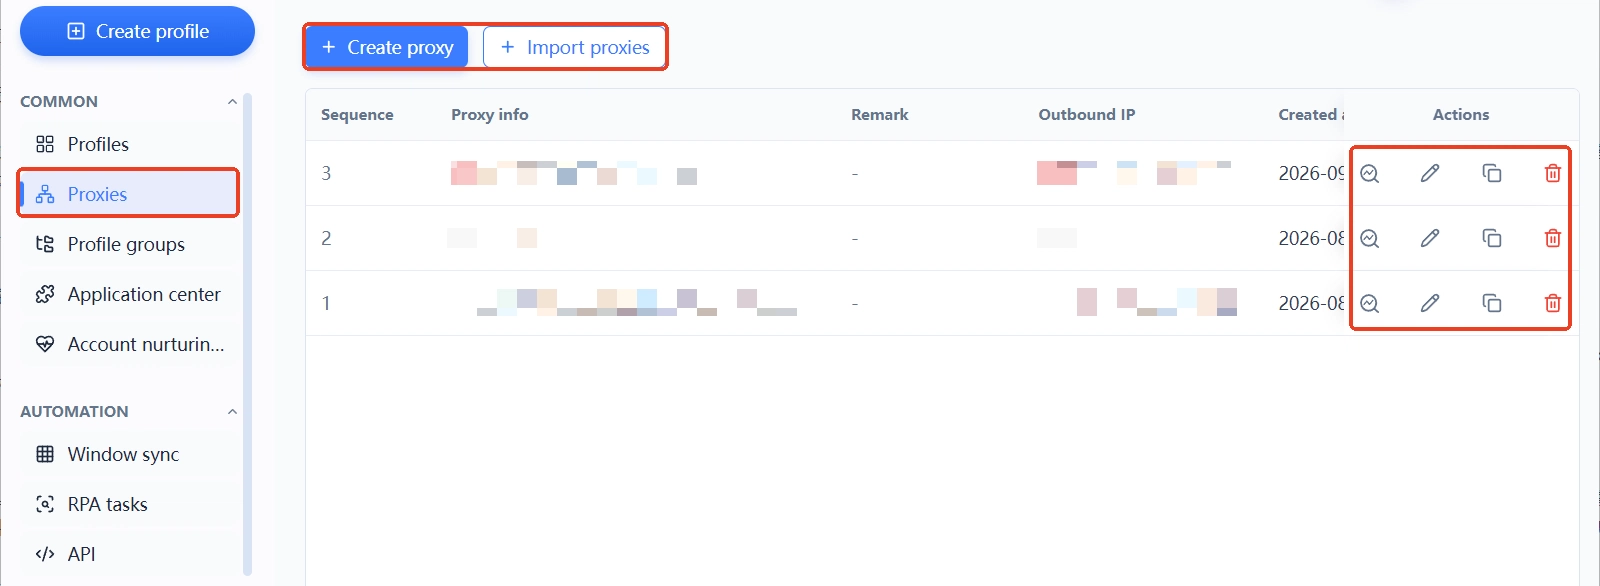
MostMate est un navigateur antidétection dans lequel les proxys sont d'abord gérés de façon centralisée, puis attribués à l'usage. La gestion des proxys dispose de son propre menu : les proxys sont d'abord tenus dans une liste dédiée, avec création et import groupé, puis attribués à chaque environnement. L'usage, l'affectation et le statut de chaque proxy sont consignés ; au moment du diagnostic, plus besoin de demander qui utilise quelle IP.
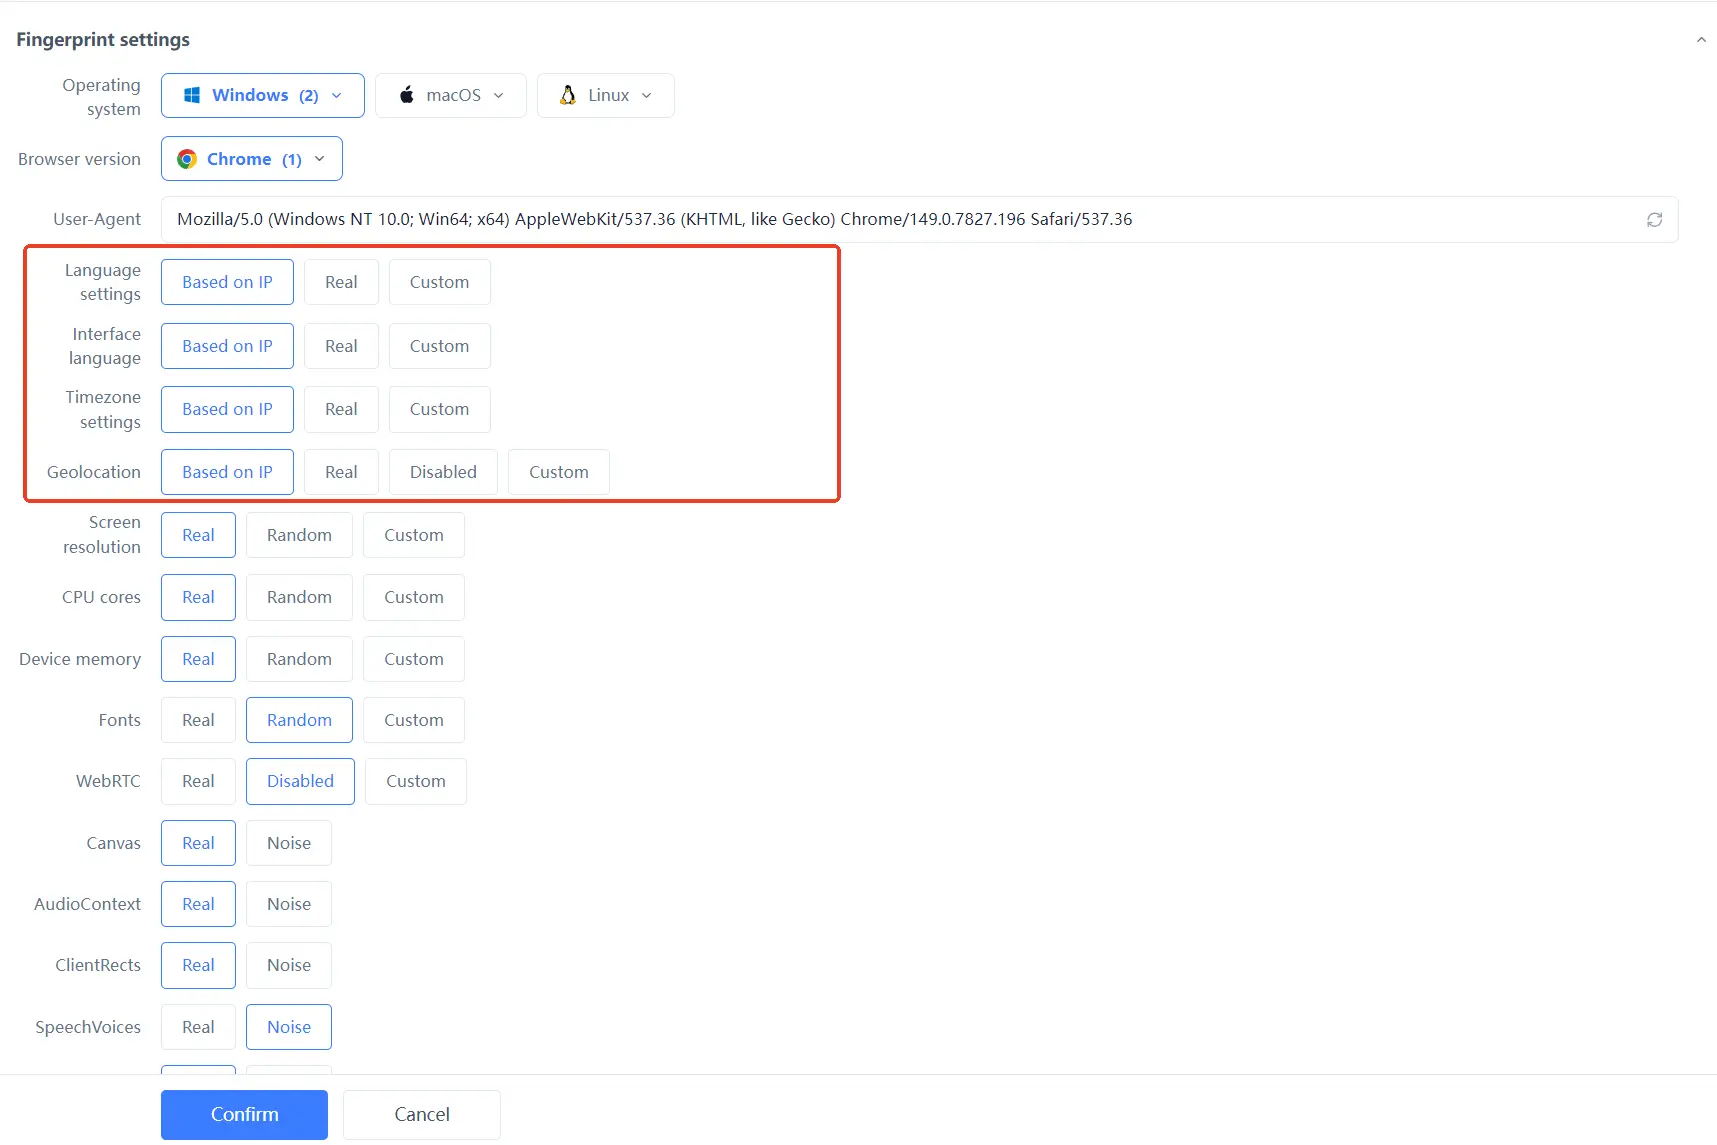
Côté environnement, voici comment cela s'articule : à la création d'un environnement, les réglages de proxy du formulaire offrent trois options (pas de proxy, proxy personnalisé, sélection d'un proxy). La langue, la langue d'interface, le fuseau horaire et la géolocalisation suivent par défaut la « configuration basée sur l'IP » : une fois la sortie définie, ces éléments s'alignent automatiquement, ce qui évite les combinaisons contradictoires du type IP américain avec fuseau de Shanghai ; le site officiel cite ce type de combinaison comme exemple classique de risque.
Dans la liste des environnements, chaque ligne représente l'identité complète d'un environnement : proxy, IP de sortie, compte associé, groupe, notes. En multi-comptes, un coup d'œil suffit pour voir qui partage la sortie avec qui.
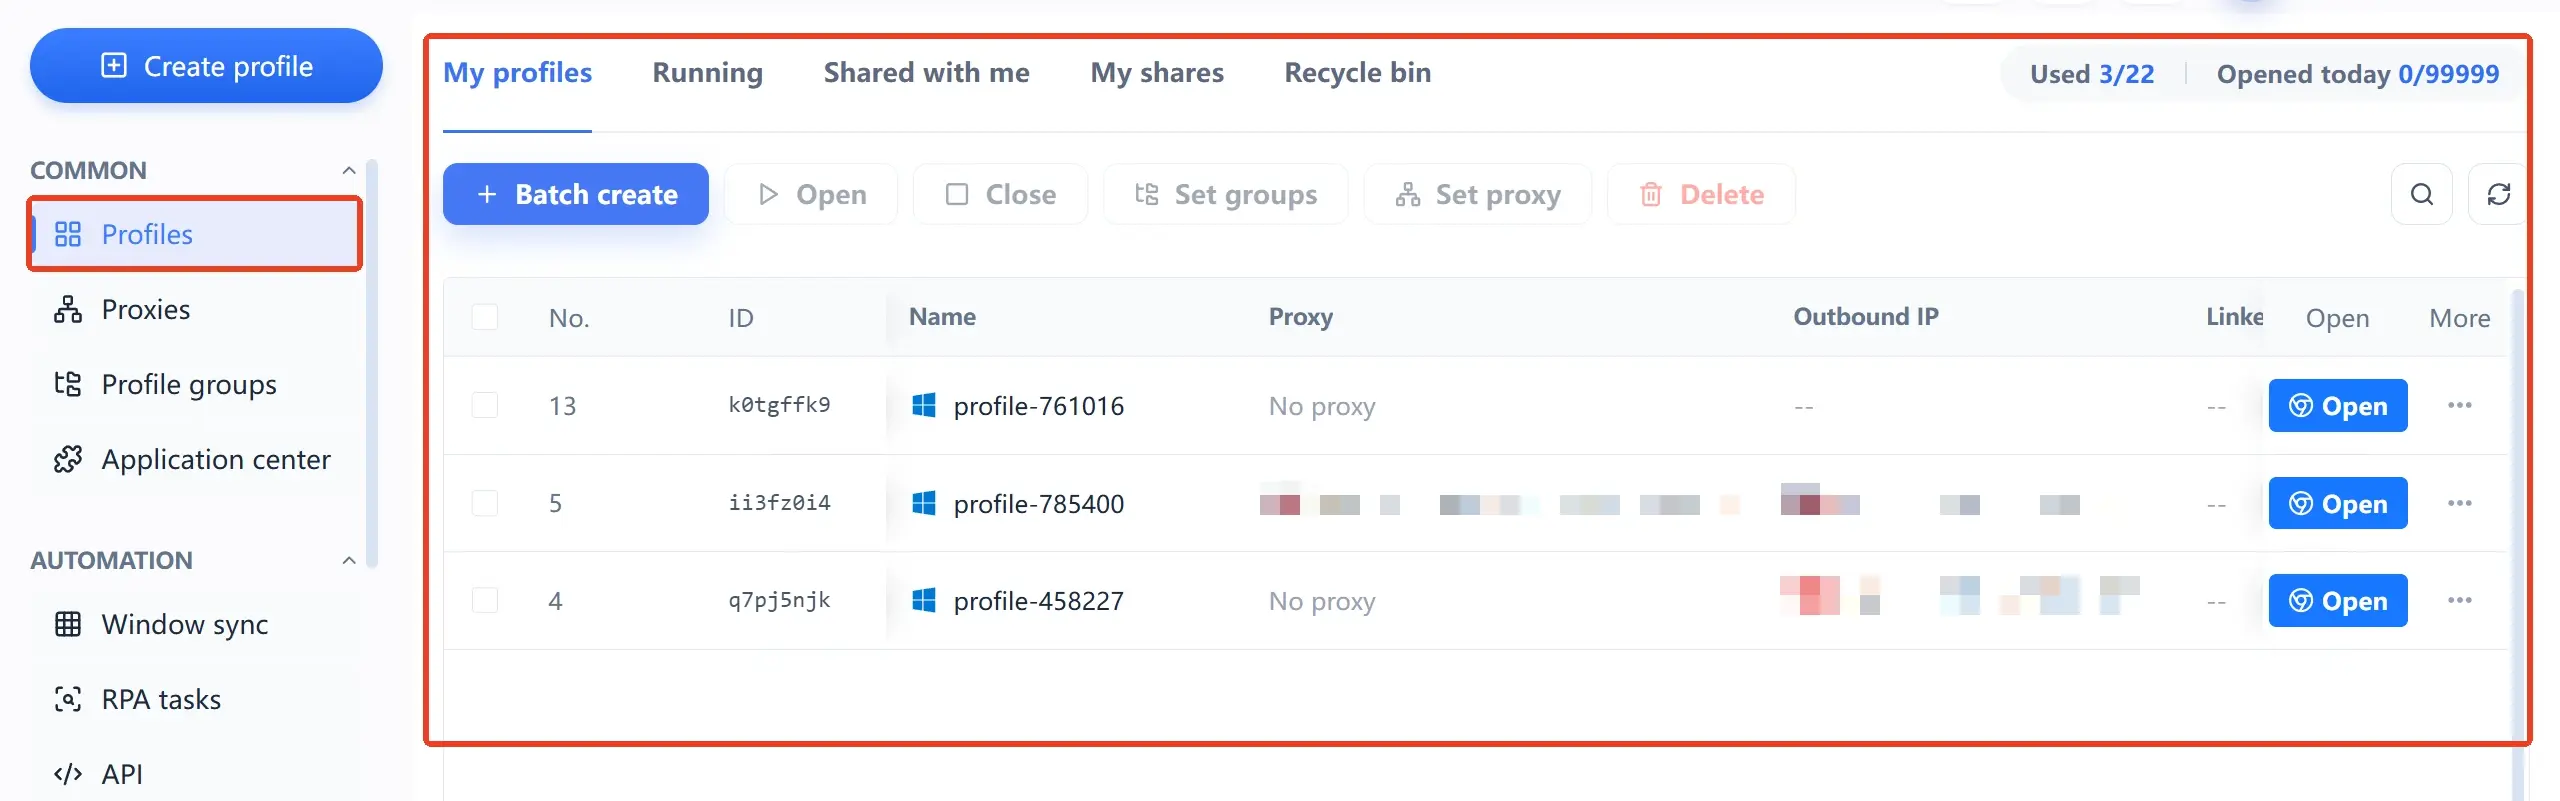
Précisons aussi les limites : l'isolation d'environnement réduit le mélange de données locales et la répétition des paramètres, mais ne garantit pas qu'une plateforme ne puisse pas corréler des comptes, et ne rétablit pas automatiquement une IP placée sur liste noire. Après un bannissement, faites une réclamation quand c'est possible et suivez la procédure de la plateforme ; l'outil, lui, veille à ce que le niveau de l'environnement soit tenu correctement. Le panorama des fonctionnalités est présenté sur la page « Qu'est-ce que MostMate » selon un parcours pour débutants.
Questions fréquentes
L'IP a changé et le compte est quand même banni : pourquoi ?
Très probablement, l'environnement n'a pas changé. Cookies, empreinte du navigateur et comportement de connexion restent identiques à ceux du moment du bannissement ; la plateforme voit toujours le même environnement. Nettoyez d'abord les données de session, vérifiez les paramètres d'environnement, puis décidez s'il faut changer de proxy.
Peut-on réutiliser une IP de proxy bannie ?
Cela dépend. Si la sortie est sur liste noire, le dossier de cette IP sur la plateforme concernée ne s'améliorera pas à court terme ; mieux vaut changer de sortie. S'il s'agit d'un simple déclenchement comportemental, une pause et une fréquence réduite peuvent suffire à rétablir la situation, sans aucune garantie.
Un même proxy IP peut-il être lié à plusieurs comptes ?
Techniquement oui, mais c'est déconseillé au niveau du risque. Plusieurs comptes sur une même sortie : un incident sur l'un peut emporter les autres. Quand c'est possible, la formule la plus sûre reste un environnement par proxy.
Un navigateur antidétection peut-il résoudre le bannissement d'IP ?
Pas directement. Un navigateur antidétection gère l'isolation de l'environnement du navigateur ; le bannissement d'IP relève du niveau réseau, et les rôles diffèrent. Une fois l'environnement tenu correctement, les corrélations et faux positifs liés à la répétition d'environnements diminuent, mais une IP sur liste noire ne se débloque pas toute seule.
Conclusion
Le bannissement d'une IP de proxy n'est qu'un symptôme : sortie, environnement et corrélation appellent chacun leur traitement. La prochaine fois, passez d'abord les quatre questions pour localiser le niveau concerné, puis décidez s'il faut toucher au proxy ou à l'environnement ; c'est plus fiable que de changer d'IP à l'aveugle. Pour bâtir un niveau d'environnement bien tenu, téléchargez MostMate et commencez par la liste des proxys et la correspondance des environnements.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



