
Was tun, wenn die Proxy-IP von der Plattform gesperrt wird? Mit MostMate die Ebenen IP und Umgebung trennen
Vorab das Wichtigste: Wird die Proxy-IP gesperrt, liegt das Problem nicht zwangsläufig am IP. Plattformen werten in der Regel drei Signaltypen gleichzeitig aus: Netzwerk-Exit, Browser-Umgebung und Kontoverhalten. Ein IP-Wechsel allein stellt ein Konto nicht wieder her. Wer zuerst klärt, ob der Exit, die Umgebung oder eine Verknüpfung die Ursache ist, kommt weiter als mit dem ständigen Kauf neuer Proxys.
Ein Freund aus dem Cross-Border-E-Commerce schrieb mir letzten Monat: „Ich habe drei Proxys gewechselt und die Verifizierung erscheint trotzdem. Vielleicht taugt das IP vom Anbieter nichts?" Ich stellte nur eine Frage: Haben Sie nach dem IP-Wechsel im selben Browser weitergearbeitet? Er verstummte. Drei IP-Adressen, dazu dieselbe Browser-Umgebung und dieselben Cookies. Der Anbieter war nicht das Problem.
Solche Gespräche gibt es fast jede Woche in Betreibergruppen. Viele halten eine Sperre automatisch für ein „schmutziges IP". Die Bewertungslogik der Plattformen ist komplizierter. Im Folgenden zerlege ich das Thema in drei Fälle mit je einem Lösungsansatz und zeige am Ende, wie sich Proxy und Browser-Umgebung die Arbeit teilen.
Warum Proxy-IPs von Plattformen gesperrt werden
Vorab ein oft übersehener Grundsatz: Ein Proxy-IP ist nicht von Natur aus sicher. Der Proxy wechselt nur den Netzwerk-Exit; Browser-Umgebung, Cookies und Kontoverhalten bleiben unverändert erhalten.
Plattformen markieren ein IP aus ungefähr drei Gründen. Erstens: schlechte Exit-Reputation. Datacenter-IPs werden von vielen Nutzern durchgereicht; die schlechten Spuren früherer Nutzer drücken die Bewertung ganzer IP-Bereiche nach unten. Zweitens: ausgelöstes Verhalten. Massenweise Anfragen, häufige Logins und wechselnde Konten vom selben IP aus ziehen das IP mit in die Bewertung. Drittens: Kollektivhaftung am IP-Bereich. Wenn im selben ASN oder in einem benachbarten Bereich ein Konto auffällt, weitet sich die Risikobewertung mitunter auf den ganzen Bereich aus, und Ihr Konto kann hineingezogen werden, obwohl Sie nichts falsch gemacht haben. Ungerecht, aber real.
Gemeinsamer Nenner aller drei Punkte: Das IP ist nur eines von mehreren Signalen. Auch der Proxy-Typ selbst beeinflusst das Risiko; die Unterschiede zwischen Residential-, Datacenter- und ISP-Proxys habe ich im Artikel zu ISP-Proxys gegenübergestellt. Wer seinen Fall zuordnen möchte, schaut sich die drei Fälle unten an.
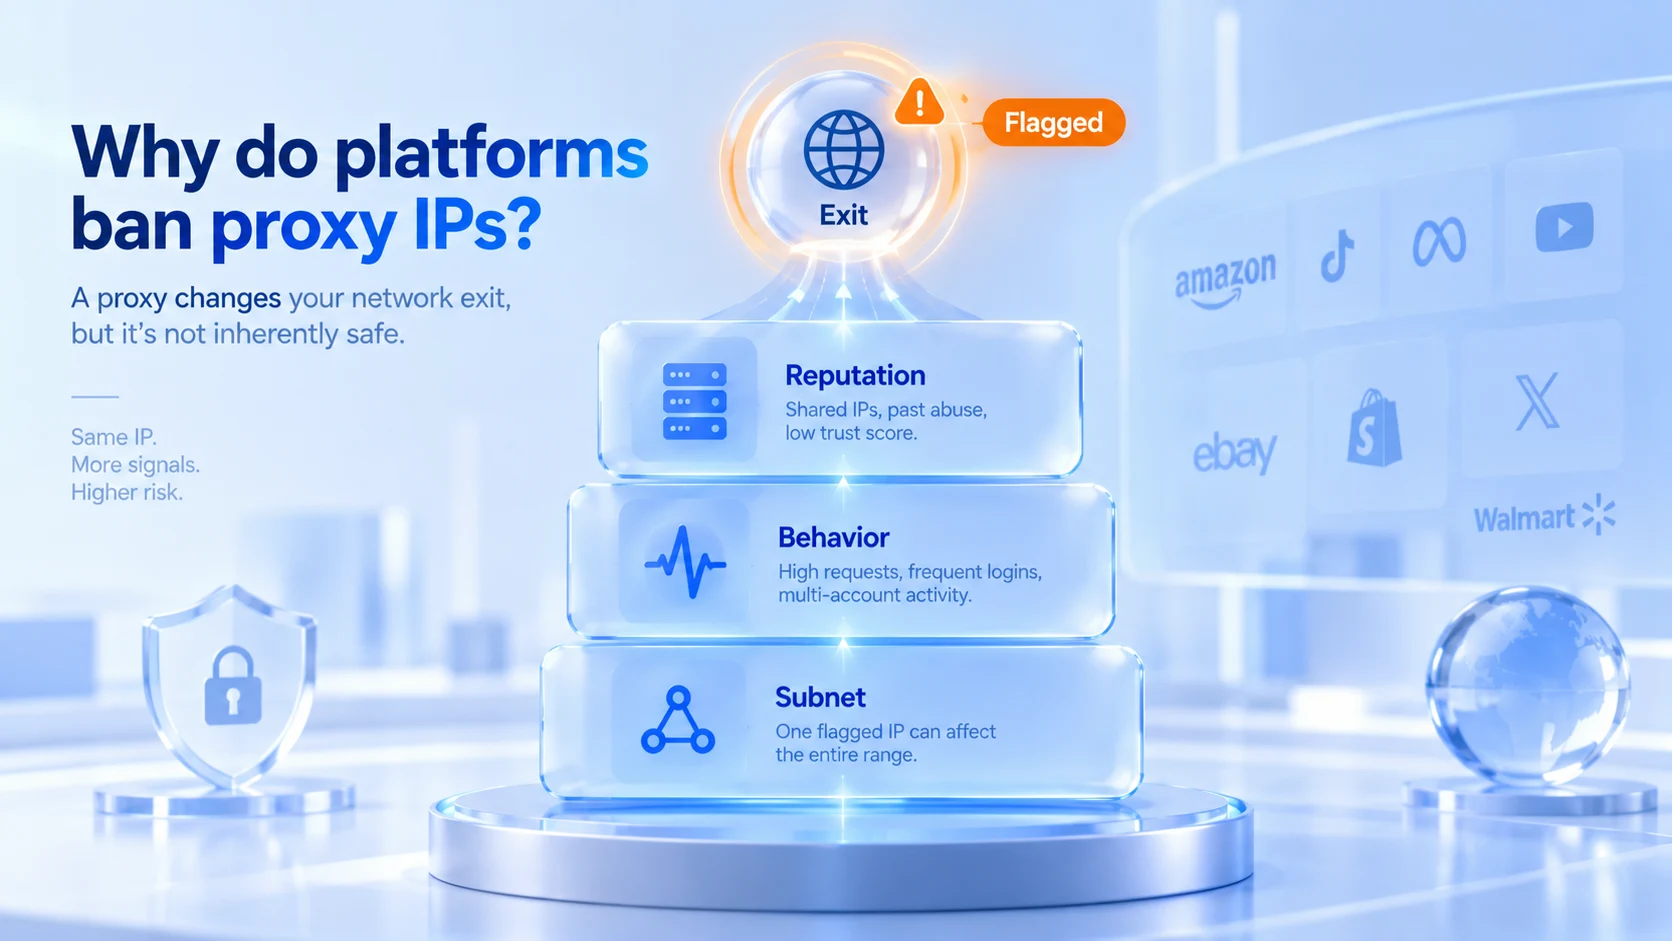
Die drei Fälle gesperrter Proxy-IPs
Fall 1: Der IP-Exit landet auf der Blacklist der Plattform.
Typisches Zeichen: Auch mit anderem Browser kommt man nicht hinein. Über dasselbe IP erscheint bei jedem Browser eine Netzwerkbeschränkung oder eine Verifizierungswand; über den Handy-Hotspot läuft alles wieder. Die Plattform sperrt hier den Exit selbst, unabhängig von der Browser-Umgebung. So gehen Sie vor:
- Prüfen Sie zuerst per Handy-Hotspot, ob wirklich nur das Proxy-Netzwerk betroffen ist.
- Sehen Sie sich den Risikoscore des Exits in einem IP-Risiko-Tool an; Scamalytics liefert einmalig kostenlos einen Fraud-Score.
- Lassen Sie den Exit vom Proxy-Anbieter wechseln und teilen Sie ein IP nicht mit vielen anderen Nutzern.
- Wechseln Sie den Exit nicht über Regionen hinweg; häufige Regionswechsel sind selbst ein neues Auffälligkeitssignal.
Fall 2: Nach dem IP-Wechsel bleibt das Konto eingeschränkt.
Dieser Fall verdient die meiste Aufmerksamkeit. Das IP ist neu, die Verifizierung kommt trotzdem, manchmal wird der Login direkt abgelehnt. Der Grund ist meist, dass der Exit in Ordnung ist, aber die Umgebung unverändert bleibt. In den Cookies steckt noch die alte Session, und Browsermerkmale wie User-Agent, Zeitzone, Canvas und WebGL stimmen vollständig mit den Einträgen zum Zeitpunkt des Vorfalls überein. Für die Plattform sieht das nach derselben Browser-Umgebung aus, nur mit neuem Netzwerk-Exit.
Manche Plattformen vergleichen zusätzlich den per WebRTC ermittelten tatsächlichen Standort. Ist der Proxy gesetzt, aber WebRTC ungeprüft, geben Sie praktisch beide Exits preis; die Prüfung habe ich im Artikel zu WebRTC-Einstellungen beschrieben. In diesem Fall bringt weiterer IP-Wechsel fast nichts; angepackt werden muss die Browser-Umgebung. Alte Session-Daten löschen, die Umgebungsparameter mit dem Stand vor dem Vorfall abgleichen und das Konto nötigenfalls einmal die Sicherheitsprüfung erneut durchlaufen lassen. Nur das IP zu wechseln, ohne die Umgebung zu prüfen, ist wie ein neues Türschild vor unverändertem Mobiliar.
Fall 3: Das IP ist nicht gesperrt, aber mehrere Konten werden verknüpft.
Der unauffälligste Fall im Multi-Account-Betrieb. Jedes Konto hat einen eigenen Proxy, auf dem Papier ist alles sauber getrennt, und trotzdem lösen die Konten immer wieder gleichzeitig Verifizierungen aus. Das Problem liegt in der geteilten Umgebung: Mehrere Konten laufen in derselben Browser-Konfiguration, Cookies, Local Storage und Fingerprint-Parameter überschneiden sich stark. Die IP-Trennung verdeckt die doppelten Signale der Umgebungsebene nicht. Der Ausweg ist, die Zuordnung wiederherzustellen: ein Konto, eine Umgebung, ein Proxy. Was Umgebungstrennung konkret trennt, ist im Artikel zur Umgebungstrennung vollständig erklärt.
Zuerst klären: Auf welcher Ebene liegt das Problem?
Wer gesperrt wurde, sollte nicht sofort neue Proxys kaufen, sondern die folgende Reihenfolge durchgehen:
- Über ein anderes Netz zugreifen, etwa den Handy-Hotspot. Wiederherstellung? Dann liegt der Verdacht beim Exit; wenn nicht, weiter.
- Zeigen Konten unter demselben IP gleichzeitig Probleme? Dann ist eine Kollektivhaftung am Exit wahrscheinlich.
- Bleibt das Problem trotz IP-Wechsel bestehen? Dann mit dem IP-Wechsel aufhören und Cookies sowie Browser-Fingerprint prüfen.
- Teilen sich mehrere Konten dieselbe Browser-Umgebung? Dann liegt das Problem auf der Umgebungsebene, und kein Proxy-Wechsel der Welt behebt es.
Nach diesen vier Fragen lässt sich das Problem meist auf einen der drei Punkte eingrenzen: Exit, Umgebung oder Verknüpfung, eines davon passt immer. Viele hängen an Frage drei; das Konto bleibt auffällig, also kaufen sie weiter Proxys, und mit jedem Wechsel wird der Zustand schlechter.
Davon ist abzuraten
- Häufige IP-Wechsel. Jeder Wechsel wird als Exit-Änderung protokolliert, und springende Regionen erhöhen die Auffälligkeit zusätzlich.
- Immer wieder andere Konten in derselben Browser-Umgebung einloggen. Gemischte Daten auf der Umgebungsebene sind die direkteste Quelle für Verknüpfungen und schwerer zu erklären als ein geteiltes IP.
- Nur das IP wechseln, ohne die Umgebung zu prüfen. IP-Trennung und Umgebungstrennung sind zwei Dinge, jede Ebene hat ihre eigene Aufgabe. Wer alle Fingerprint-Parameter auf Zufallswerte setzt, erzeugt auffällige Widersprüche; eine genaue Analyse dazu steht im Artikel, warum Fingerprint-Randomisierung unsicher ist.
- Direkt nach der Sperre massenhaft Aktionen. Dauerlogins, Profiländerungen und wiederholte Verifizierungen treiben den Risikoscore weiter nach oben. Erst innehalten, die Umgebung abgleichen, dann zurückkommen.
Diagnose und Verbotsliste sind durch; die offene Frage ist, wie sich die beiden Ebenen die Arbeit teilen.
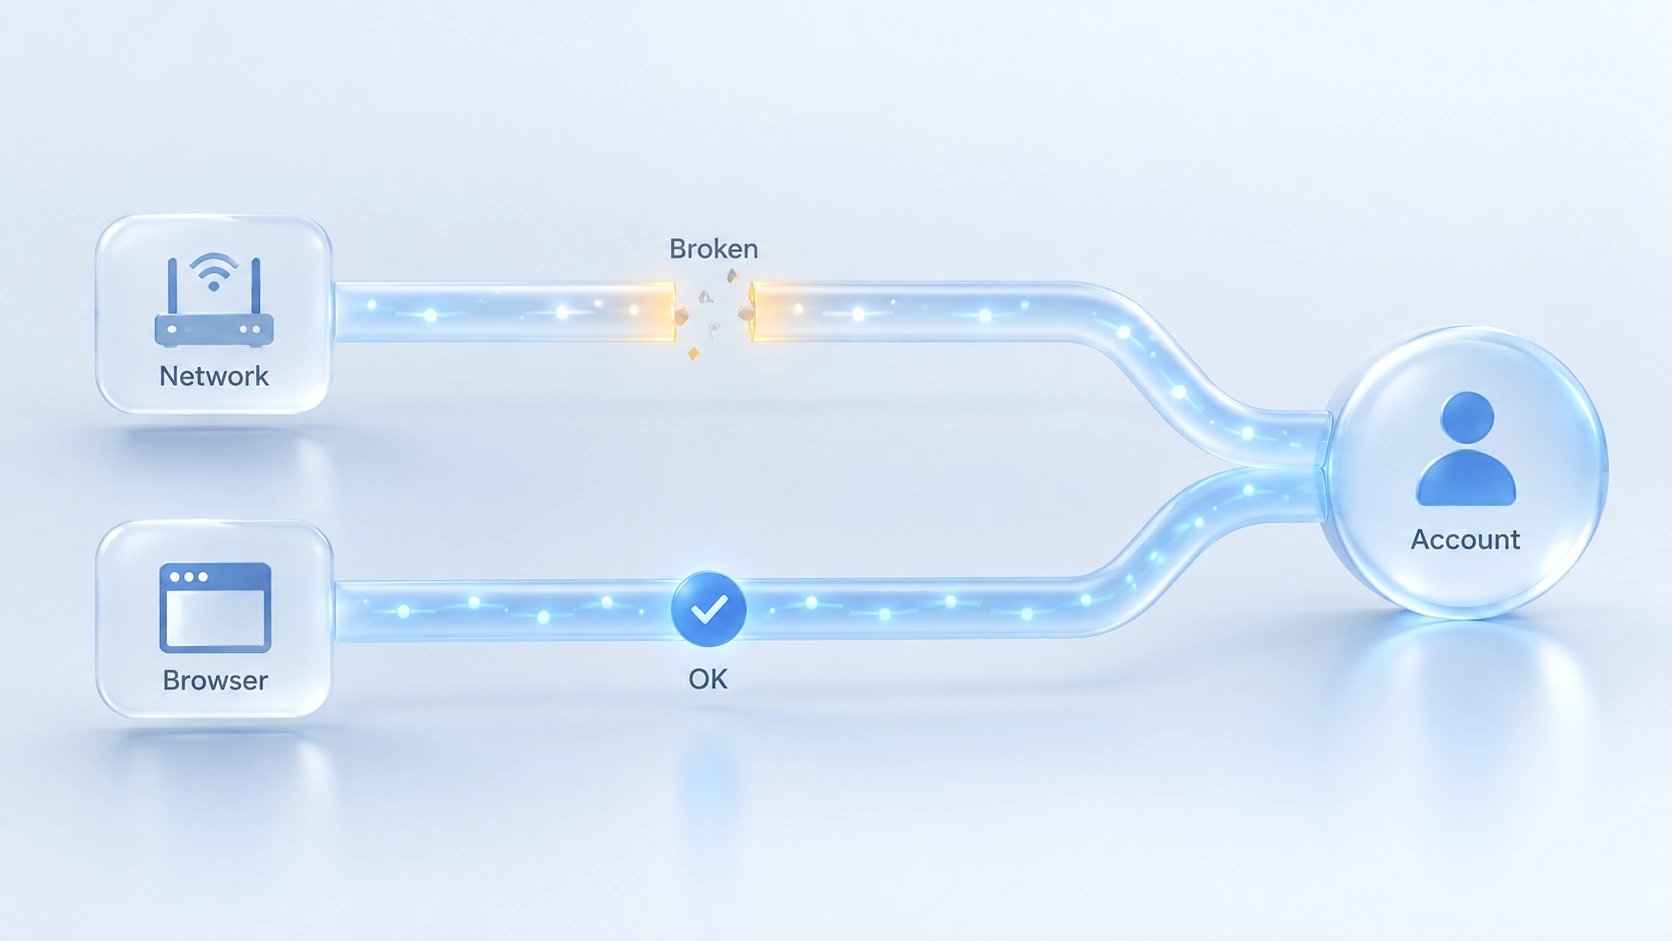
Wie Proxy und Browser-Umgebung die Arbeit teilen
Der Proxy bestimmt, von wo aus zugegriffen wird; die Browser-Umgebung bestimmt, mit welcher Identität zugegriffen wird. Beide Ebenen übernehmen je einen eigenen Abschnitt. MostMate ist ein Antidetect-Browser. Die Website unterteilt die Konto-Umgebung in drei Signalebenen: Gerät, Browser und Netzwerk. Der Proxy ist darin ein Bestandteil der Netzwerkebene; die Umgebungstrennung löst die Probleme der anderen beiden Ebenen.
MostMate ist ein Antidetect-Browser, in dem Proxys zuerst zentral verwaltet und dann zugewiesen werden. Die Proxyverwaltung ist ein eigenes Menü: Proxys werden in einer eigenen Liste gepflegt, Anlegen und Bulk-Import sind möglich, danach werden sie einzelnen Umgebungen zugewiesen. Verwendung, Zuordnung und Status jedes Proxys sind dokumentiert, sodass bei der Fehlersuche niemand mehr fragen muss, wer gerade welches IP nutzt.
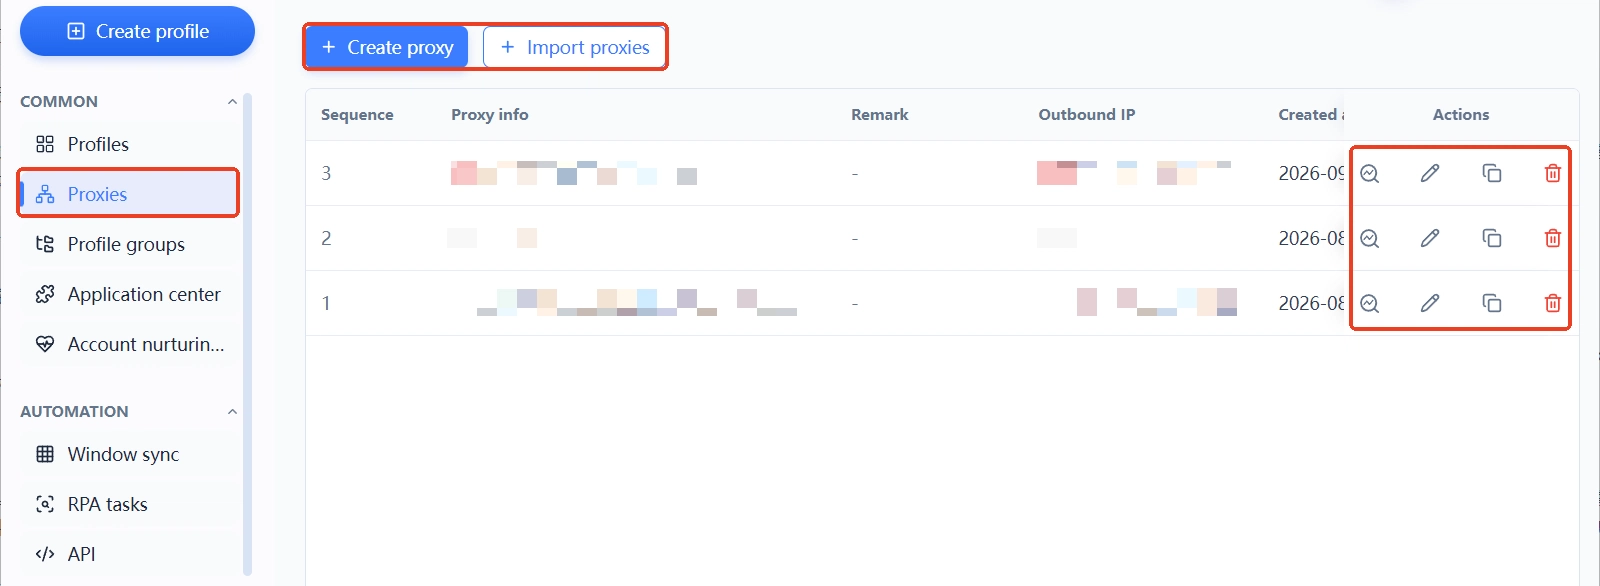
Auf der Umgebungseite greift das so ineinander: Im Erstellungsformular bietet die Proxy-Einstellung drei Optionen: keinen Proxy verwenden, eigenen Proxy eintragen oder einen vorhandenen Proxy auswählen. Sprache, Oberflächensprache, Zeitzone und Standort stehen standardmäßig auf „auf IP basierend"; steht der Exit, richten sich diese Werte automatisch daran aus. Kombinationen wie ein US-IP mit der Zeitzone von Shanghai entstehen so kaum; die Website nennt genau solche Widersprüche als typisches Risiko-Beispiel.
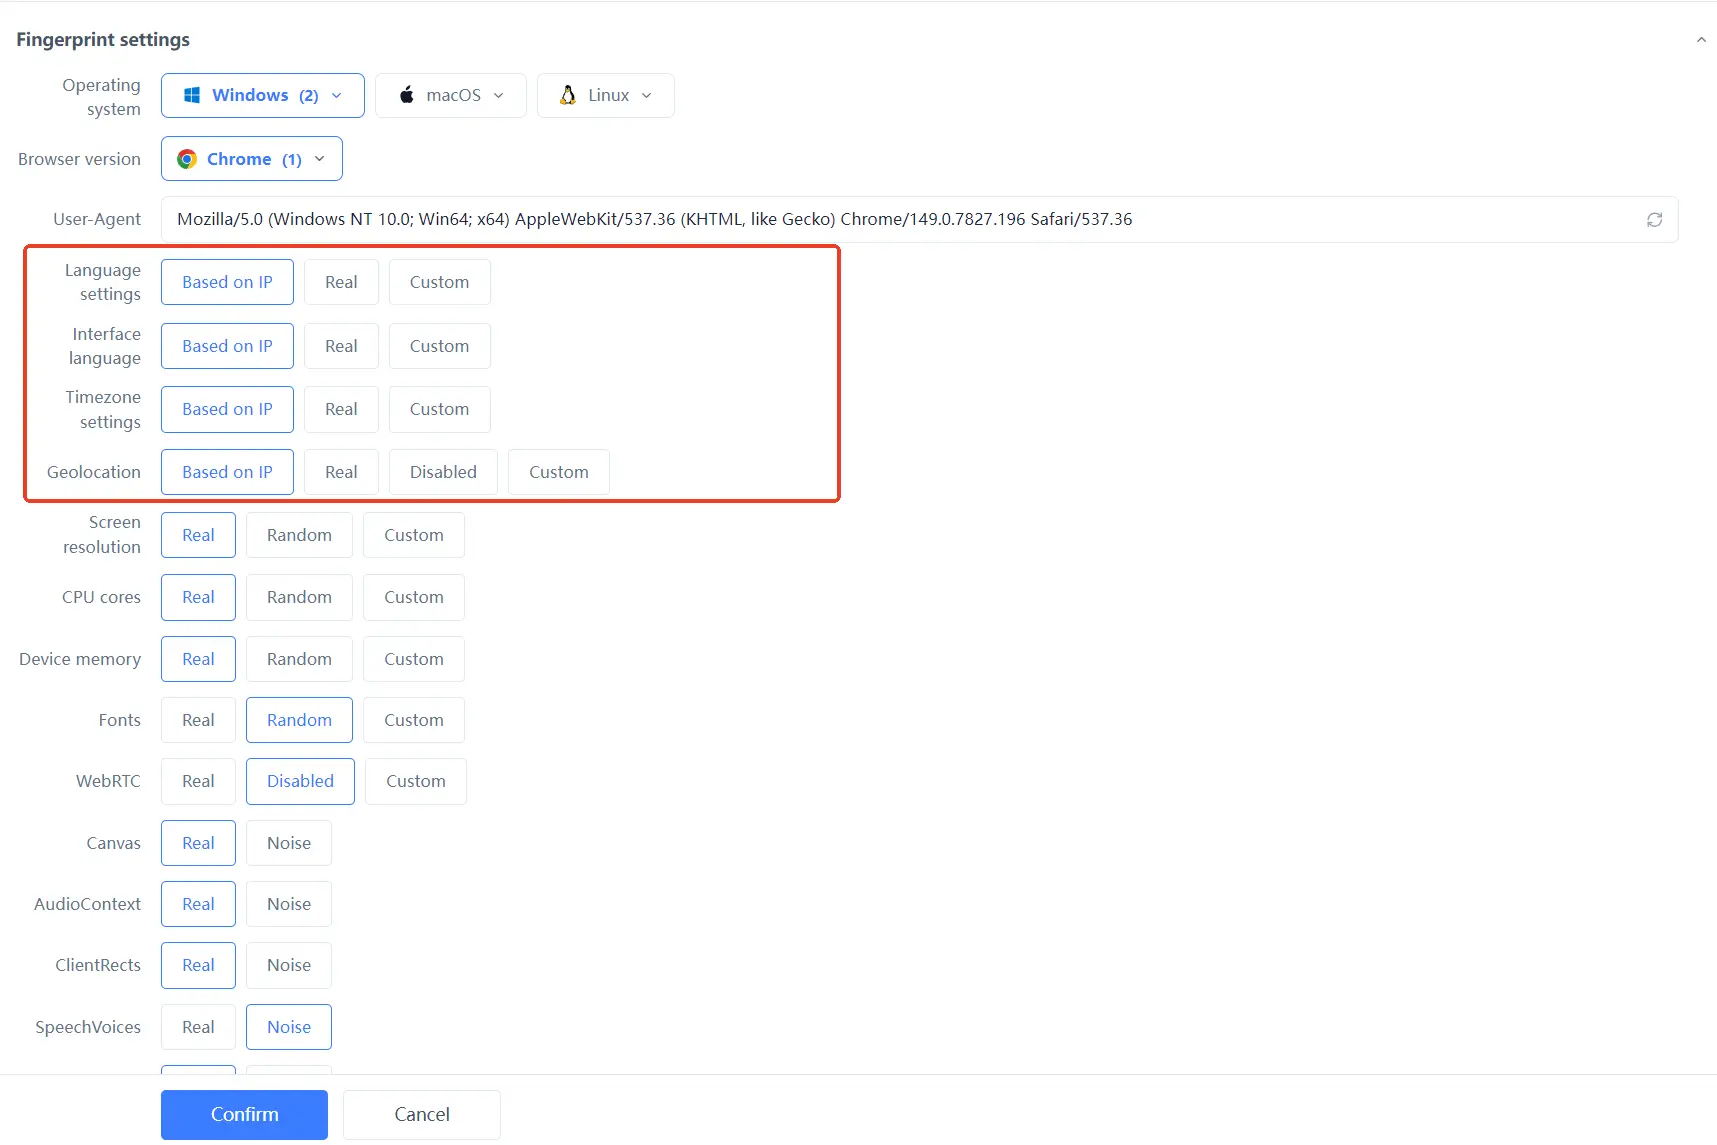
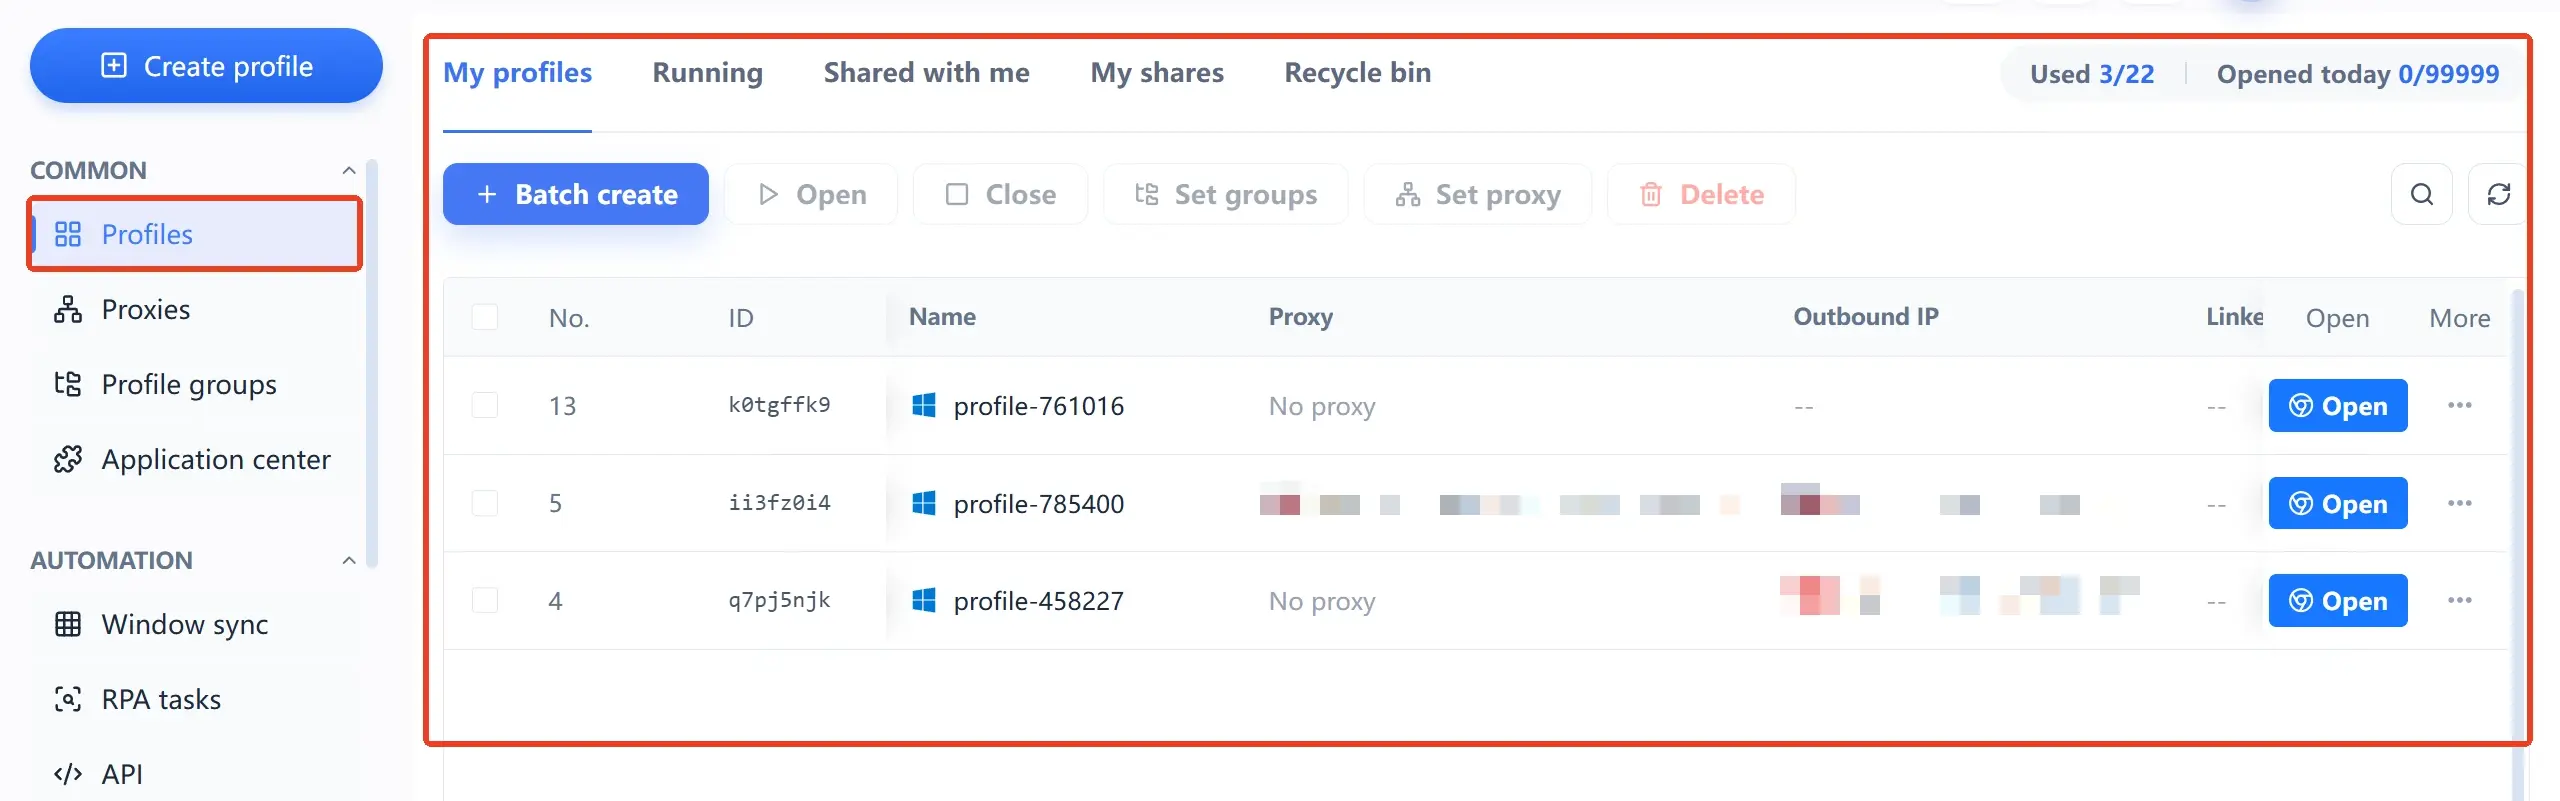
In der Umgebungsliste entspricht eine Zeile der vollständigen Identität einer Umgebung. Proxy, Exit-IP, verknüpftes Konto, Gruppe und Notiz stehen in derselben Zeile, sodass man im Multi-Account-Betrieb auf einen Blick erkennt, wer sich mit wem einen Exit teilt.
Auch die Grenzen sollen klar benannt sein: Umgebungstrennung verringert gemischte lokale Daten und doppelte Parameter. Sie garantiert nicht, dass die Plattform Konten nicht verknüpfen kann, und sie bringt ein blacklistetes IP nicht von selbst zurück. Nach einer Sperre gilt: Einspruch einlegen, wo nötig, Plattformprozesse befolgen, wo vorgesehen; das Werkzeug sorgt dafür, dass die Umgebungsebene sauber aufgestellt ist. Einen Überblick über alle Funktionen bietet die Seite Was ist MostMate? entlang des Einsteigerwegs.
Häufige Fragen
Das Konto bleibt trotz neuem IP gesperrt. Woran liegt das?
Meist daran, dass die Umgebung gleich geblieben ist. Cookies, Browser-Fingerprint und Login-Verhalten stimmen weiterhin mit dem Zeitpunkt der Sperre überein; für die Plattform ist es dieselbe Umgebung. Session-Daten löschen, Umgebungsparameter abgleichen, dann über einen Proxy-Wechsel entscheiden.
Kann man ein gesperrtes Proxy-IP weiterverwenden?
Kommt darauf an. Landet der Exit auf der Blacklist, bessert sich der Eintrag für diese Plattform kurzfristig nicht; ein Exit-Wechsel ist einfacher. Lag es nur am Verhalten, kann eine Pause mit niedrigerer Frequenz helfen, garantiert ist das aber nicht.
Darf ein Proxy-IP mehrere Konten bedienen?
Technisch ja, risikoseitig nein. Teilen sich mehrere Konten einen Exit, kann der Fehler eines Kontos die übrigen mit in die Sperre ziehen. Wenn es die Umstände erlauben, ist ein Proxy pro Umgebung am stabilsten.
Löst ein Antidetect-Browser das Problem gesperrter IPs?
Nicht direkt. Ein Antidetect-Browser übernimmt die Trennung der Browser-Umgebung; eine gesperrte IP ist ein Problem der Netzwerkebene, und die beiden Ebenen haben unterschiedliche Aufgaben. Ist die Umgebung sauber aufgestellt, gehen Verknüpfungen und Fehlbewertungen durch doppelte Umgebungen zurück, aber ein blacklistetes IP wird nicht automatisch entsperrt.
Fazit
Eine gesperrte Proxy-IP ist nur das sichtbare Symptom; Exit, Umgebung und Verknüpfung stehen für drei Fälle mit je einem eigenen Vorgehen. Beim nächsten Mal zuerst mit den vier Fragen die Ebene bestimmen und erst dann entscheiden, ob der Proxy oder die Umgebung angepasst wird; das ist verlässlicher, als blind das IP zu wechseln. Wer die Umgebungsebene ordentlich aufbauen möchte, kann MostMate herunterladen und von der Proxyliste bis zur Umgebungszuordnung alles nach und nach aufsetzen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



