
Was ist ein ISP-Proxy? Die dritte Option zwischen Residential und Rechenzentrum
Kernaussage: Ein ISP-Proxy ist eine statische IP, die auf einen Breitbandanbieter registriert ist und tatsächlich in einem Rechenzentrum gehostet wird. Sie trägt die Registrierungsidentität einer Residential-IP und behält zugleich Tempo und Stabilität eines Rechenzentrums; bei den meisten Plattformen fällt sie in der ASN-Prüfung nicht als Server auf. Die Schwäche liegt auf der anderen Seite: Die Geo-Daten zeigen meist auf eine Anlage des Anbieters statt auf einen Wohnanschluss, und die IP-Bereiche sind stärker gebündelt. Sie eignet sich für Konten, die dauerhaft unter fester Adresse eingeloggt bleiben – nicht für Aufgaben mit breiter Abdeckung oder großem Rotationsbedarf.
Ein Leser, der mehrere Seller-Konten betreibt, hat einmal gefragt: Auf dieselbe Anfrage nach „einer stabilen US-IP" bekam er von drei Proxy-Anbietern drei verschiedene Antworten. Der eine sagte: „Ein ISP-Proxy ist einfach statischer Residential." Der zweite: „Zwei Produkte, Preisunterschied Faktor zwei." Der dritte: „Andere Namen, gleiche Sache." Nicht der Preis hatte ihn blockiert, sondern die Benennung. Ob eine Plattform eine IP als Server einstuft, hängt von ihren Registrierungsdaten ab, nicht vom Etikett im Regal.
Was ist ein ISP-Proxy: registriert beim Anbieter, gehostet im Rechenzentrum
Ein ISP-Proxy ist eine statische IP, deren Registrierung bei einem Internetanbieter liegt und die vom Proxy-Anbieter in Wirklichkeit in einem Rechenzentrum betrieben wird.
In diesem Satz stecken zwei Ebenen, die nichts miteinander zu tun haben:
- Registrierungsebene: Die WHOIS- und ASN-Einträge solcher IPs hängen bei privaten Breitbandanbietern wie Comcast, AT&T oder der Deutschen Telekom, nicht bei Hostern wie Cloudflare oder DigitalOcean;
- Hosting-Ebene: Die Server, über die der Traffic läuft, stehen im Rechenzentrum – nicht hinter dem Router irgendeines Haushalts;
- Nutzungsebene: Die IP gehört dauerhaft Ihnen allein, die Adresse bleibt fix.
Sie leiht sich den Wohnsitz der Residential und wohnt doch im Rechenzentrum.
Bei der Benennung lauert noch eine Falle: Viele Anbieter verkaufen „ISP-Proxy" und „statischer Residential-Proxy" als zwei Namen für dasselbe Produkt, andere führen sie als zwei Pools mit zwei Preisstufen. Es gibt genau ein Kriterium: Auf die Registrierungsdaten schauen, nicht auf das Label der Produktseite.
Noch eine Abgrenzung am Rande: Der Proxy legt fest, über welche Leitung Ihr Traffic herausgeht; der Fingerprint legt fest, welches Gerät die Plattform zu sehen bekommt. Im Multi-Account-Betrieb sind das zwei getrennte Ebenen – die komplette Arbeitsteilung steht auf der Seite Was ist MostMate, dieser Artikel behandelt nur die Leitungsebene.
Die echten Unterschiede der drei Proxy-Typen: Abwägungen in fünf Dimensionen
Die gängige Erzählung ordnet die drei von gut nach schlecht: Residential am echtesten, ISP in der Mitte, Rechenzentrum am schlechtesten. Tatsächlich sind es drei Werkzeuge für unterschiedliche Zwecke, die einander nicht ersetzen.
1. Residential-Proxy
- Registrierung: Bereiche privater Breitbandanbieter
- Hosting-Ort: echte Privargeräte
- Adressverhalten: überwiegend Rotation
- Tempo: schwankt mit der Leitung
- Abrechnung: nach Traffic
2. ISP-Proxy
- Registrierung: Bereiche privater Breitbandanbieter
- Hosting-Ort: vom Anbieter kontrolliertes Rechenzentrum
- Adressverhalten: statisch und exklusiv
- Tempo: nah am Rechenzentrum, stabil, kaum Jitter
- Abrechnung: monatlich pro IP, meist ohne Limit
3. Rechenzentrum-Proxy
- Registrierung: Hoster oder Cloud-Anbieter
- Hosting-Ort: Rechenzentrum
- Adressverhalten: statisch oder rotierend
- Tempo: am schnellsten
- Abrechnung: monatlich pro IP, am günstigsten
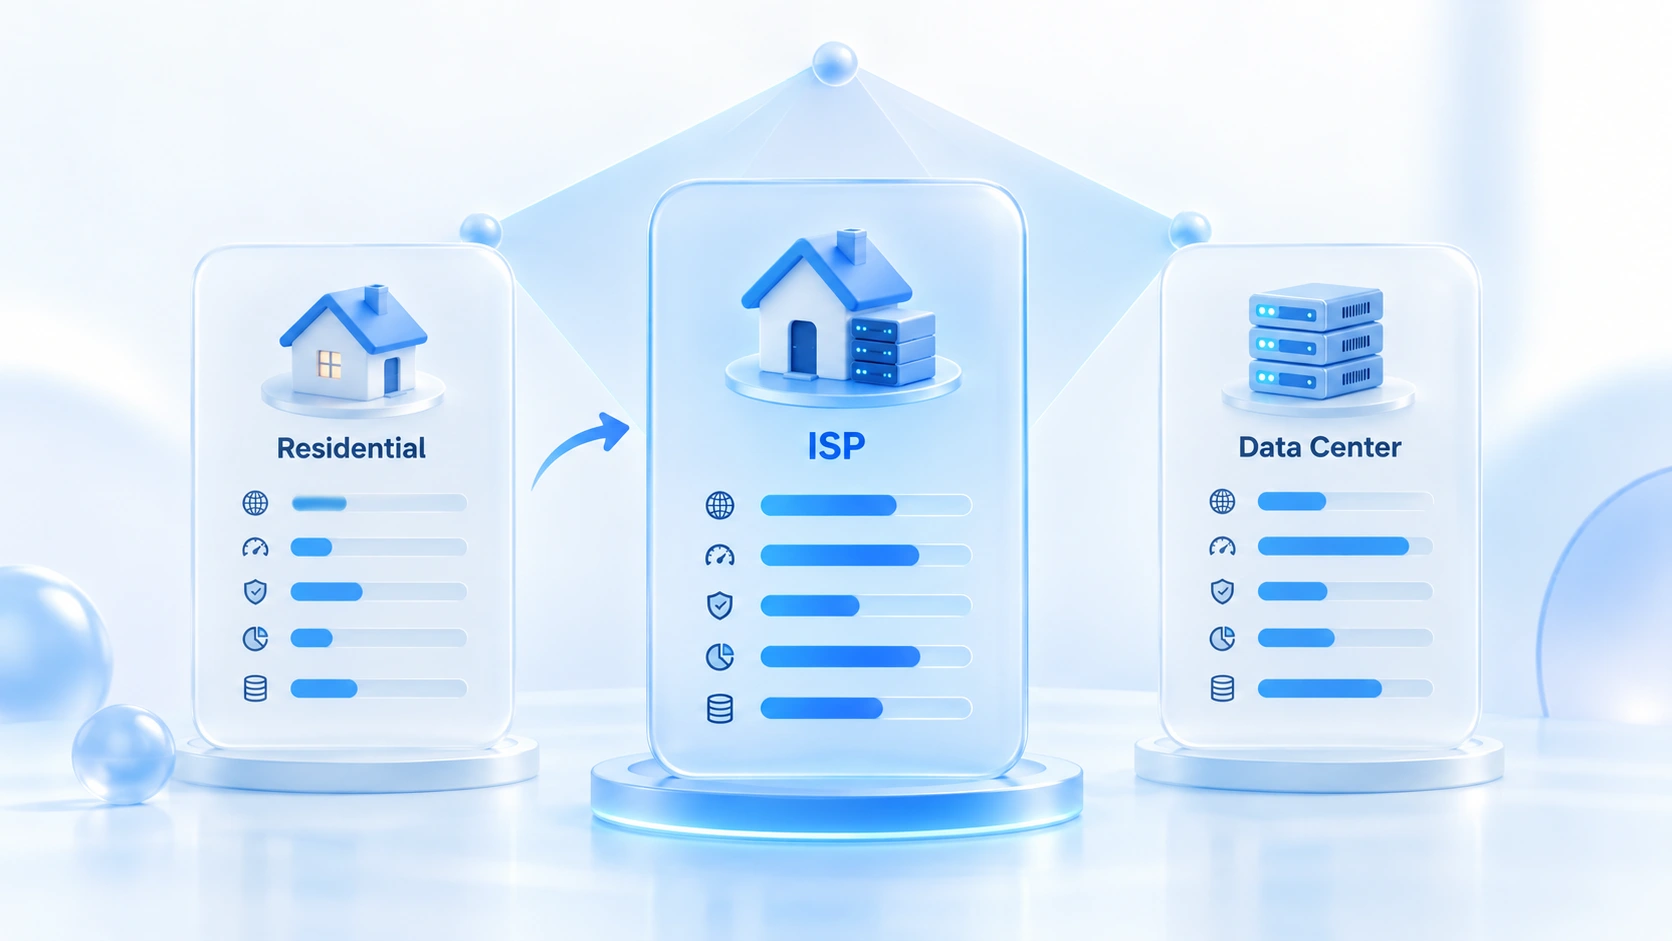
Stellt man die drei nebeneinander, bleibt: Ein ISP-Proxy bringt genau zwei Dinge – eine Registrierungsidentität, die nicht aufs Rechenzentrum zeigt, und eine Adresse, die sich nicht bewegt. Bei Poolgröße, Geo-Genauigkeit und Verhaltensstreuung verliert er gegen Residential in allen drei Punkten.
Vier Stellen, an denen es schiefgeht
Wer ihn als „günstigen Residential-Ersatz" behandelt, liegt am häufigsten falsch. An vier Stellen ist er verwundbarer als Residential – und keine davon steht auf der Produktseite.
Erstens: Registrierte Identität und Geo-Position passen nicht immer zusammen. Die Geo-Daten zeigen oft auf eine Anlagenadresse des Anbieters, nicht auf einen Wohnanschluss. Manche Plattformen prüfen ASN-Typ und Geo-Genauigkeit gemeinsam: als privates Breitband registriert, aber der Standort sieht nicht nach Wohnadresse aus – das ist ein Widerspruch. Plattformen mit reiner ASN-Prüfung lassen ihn durch, Plattformen mit tiefer Validierung picken ihn heraus.
Zweitens: Gebündelte IP-Bereiche bedeuten Kollektivhaftung. Die Pools sind klein, und ein Bereich geht oft paketweise an verschiedene Kunden; nutzt ihn einer für hochfrequentes Scraping, geht die Reputation des gesamten Bereichs mit baden. Nach der Historie des IP-Bereichs zu fragen bringt mehr, als nach dem Tempo zu fragen.
Drittens: Auch verdächtig gutes Tempo ist ein Warnsignal. Privates Breitband schwankt mit Leitung und Tageszeit; eine IP, die angeblich aus einem Haushalt kommt, aber rund um die Uhr Volllast mit nahezu null Jitter liefert, passt nicht ins Residential-Bild.
Viertens: Verhalten summiert sich. Die Kehrseite der statischen Adresse ist die dauerhafte Nachverfolgbarkeit: Die Plattform sieht, wie oft dieselbe IP täglich auftaucht und ob das Muster mechanisch wirkt. Wirkt die Identität echt, das Verhalten aber nicht menschlich, wird trotzdem wegen des Verhaltens gedrosselt.
ISP-Proxy erhalten? In vier Schritten selbst prüfen
Die Beschreibung des Anbieters dient nur als Anhaltspunkt.
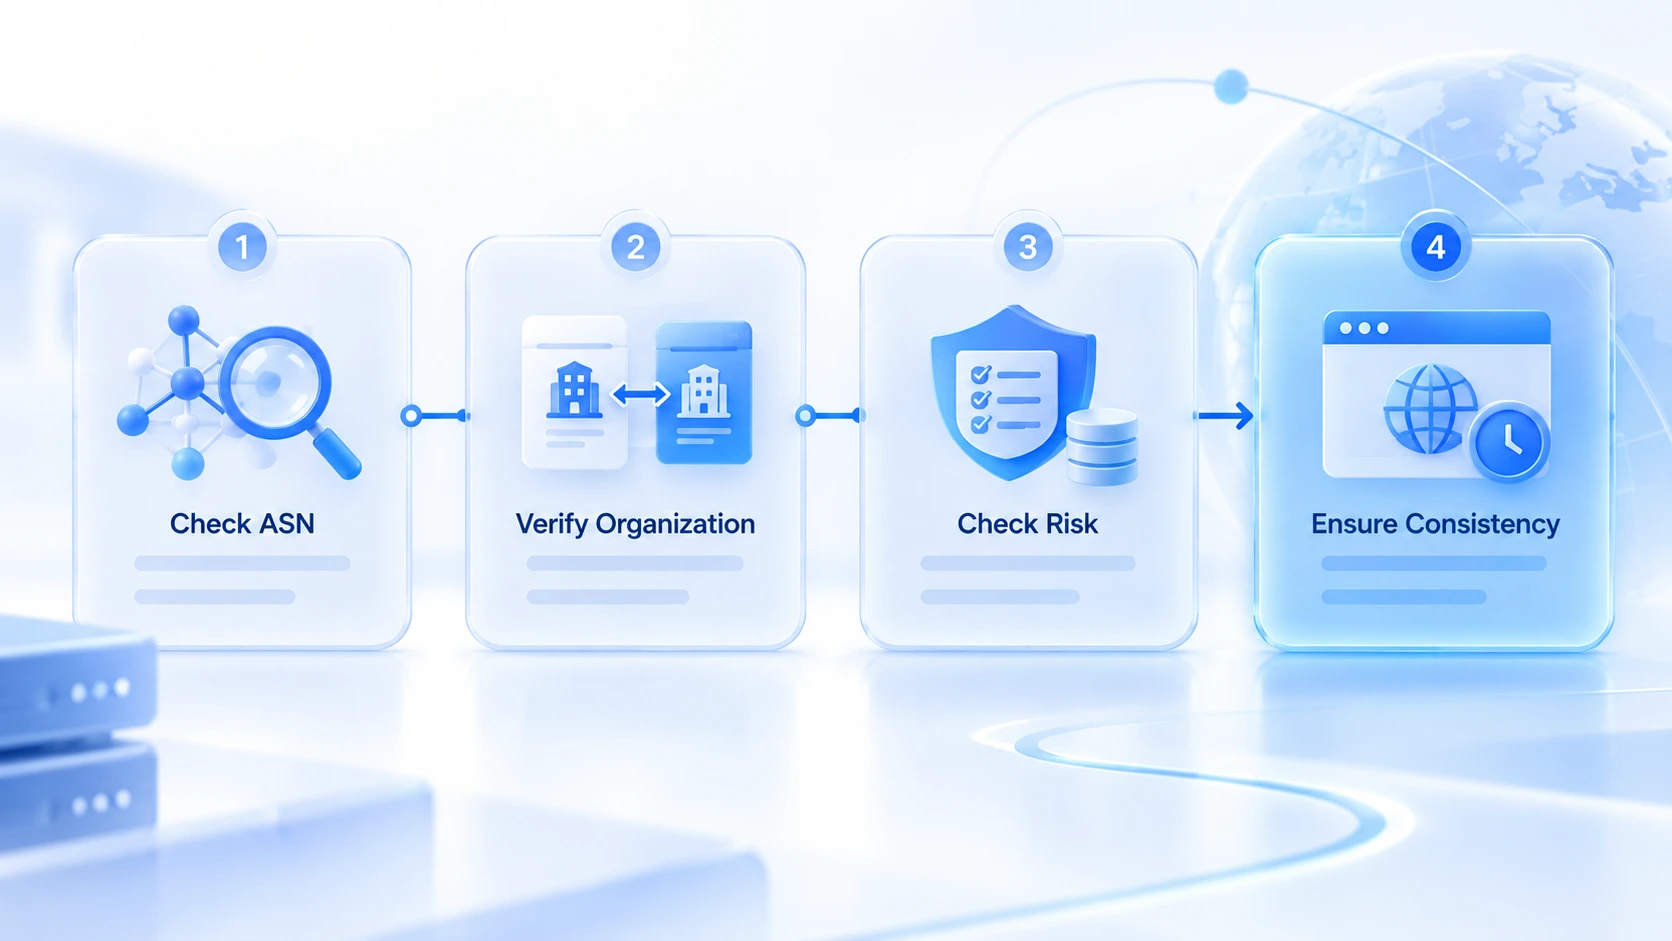
Schritt 1: ASN-Typ prüfen, nicht nur den Standort. Über ipinfo das ASN-Feld abrufen – es enthält einen type, und isp und hosting sind zwei grundverschiedene Richtungen. Für feinere Netzattribute lohnt sich IP2Location; dessen Usage Type unterscheidet Festnetzanbieter (ISP), Mobilfunkanbieter (MOB) und Rechenzentren (DCH).
Schritt 2: Prüfen, ob Firmenname und ASN dieselbe Art von Unternehmen sind. Dieser Schritt wird am häufigsten übersprungen. Zeigt das ASN isp, steht in der Org-Spalte aber ein VPS- oder Hosting-Unternehmen, kontrolliert weiterhin ein Rechenzentrum diesen Bereich.
Schritt 3: Risikodatenbanken und Blacklists abfragen. Dienste wie IPQualityScore liefern Proxy- und VPN-Markierungen, Missbrauchshistorie und einen Risiko-Score. Bei auffälligem Score oder Eintrag in einer Missbrauchsliste sofort tauschen – nicht erst eine Woche testen.
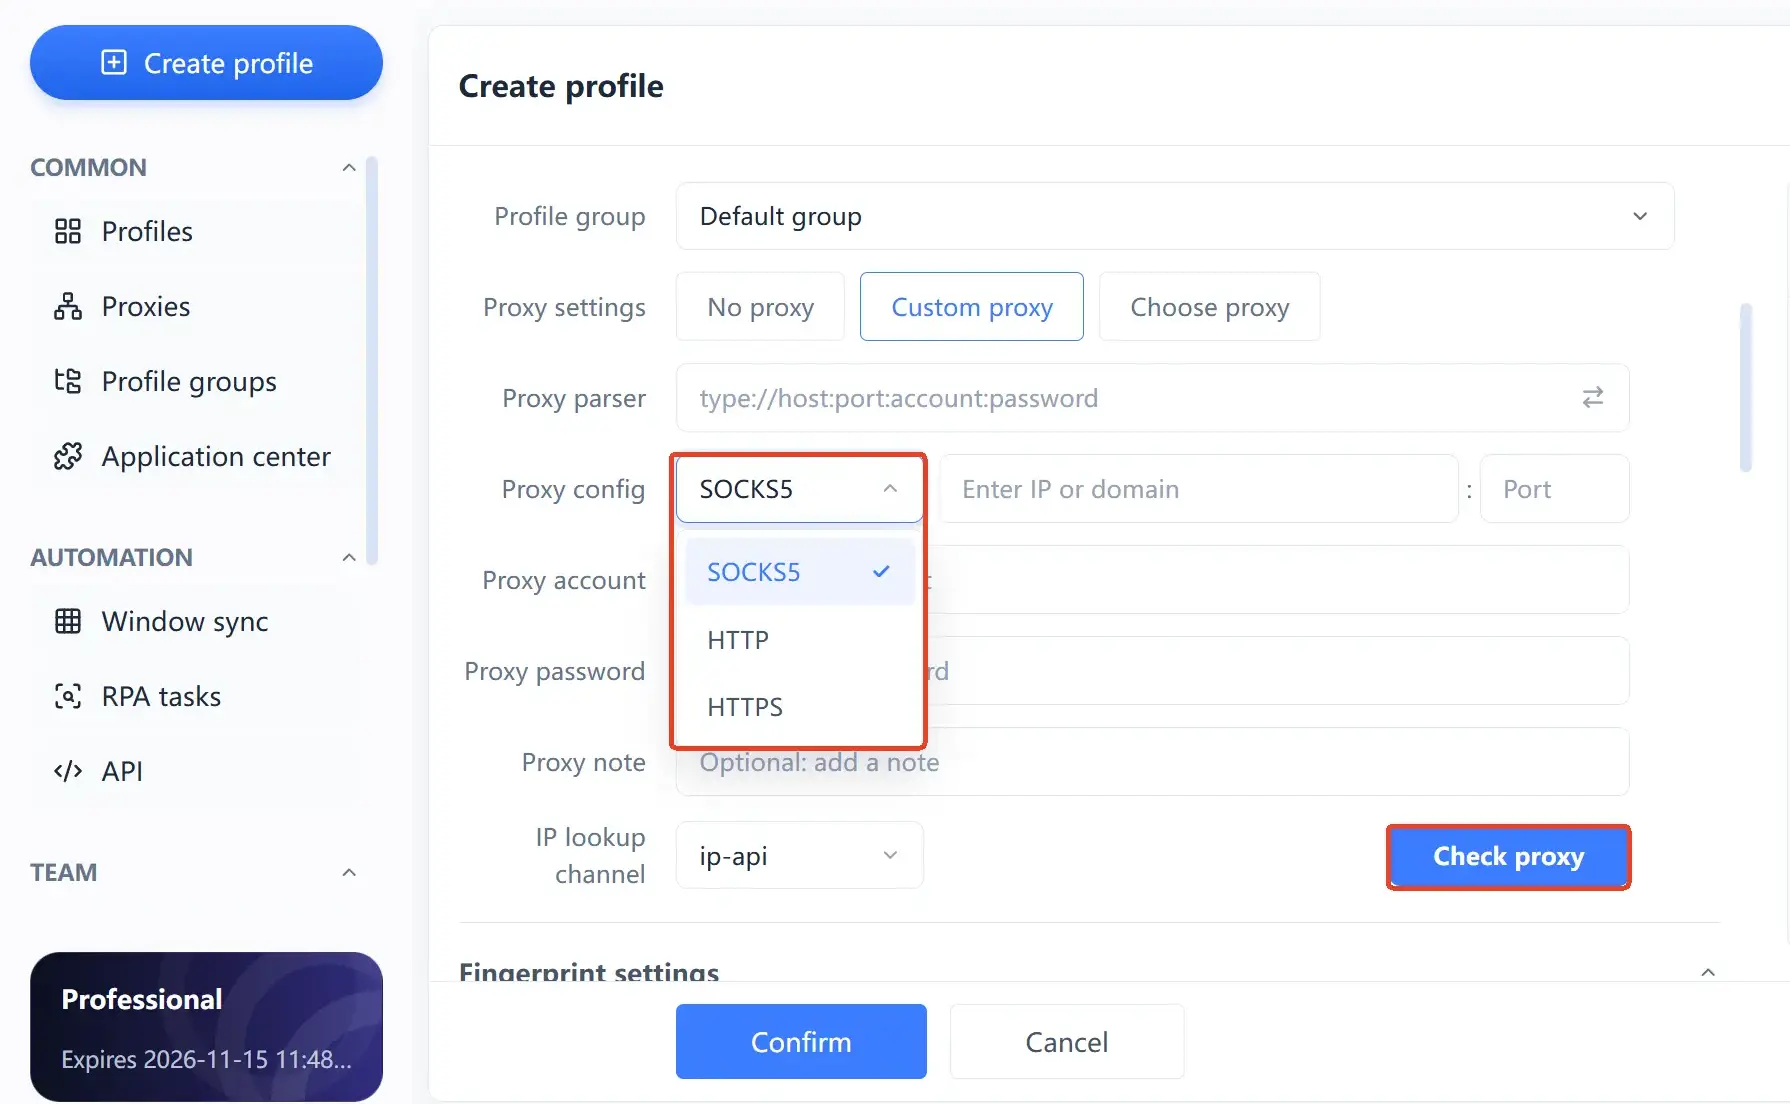
Schritt 4: In eine Umgebung einbinden und prüfen, ob die Signale zusammenpassen. Eine ASN-Abfrage bestätigt nur, dass die Identität echt ist – nicht, dass sie zu den übrigen Signalen Ihrer Umgebung passt. Tragen Sie in MostMate den Proxy in die Umgebungseinstellungen ein, starten Sie zuerst einen Test und bestätigen Sie Konnektivität sowie Exit-Region, kontrollieren Sie dann, ob Zeitzone, Sprache und Geoposition der IP folgen, und werfen Sie zum Schluss mit dem Iphey-Check einen Blick auf den Trust Score.
Wann er reicht – und wann der Wechsel Pflicht ist
Er ist ein Kompromiss, kein Upgrade, und die Grenze verläuft ziemlich klar.
In diesen Szenarien passt ein ISP-Proxy genau:
- Konten im zweistelligen Bereich, ein Konto, eine eigene IP, kalkulierbare Kosten;
- Konten mit Dauersession – Seller-Backends, Werbekonten und Hauptprofile in sozialen Medien brauchen eine Adresse, die sich nicht bewegt;
- wenig Traffic, aber hohe Ansprüche an Stabilität – Monatsabrechnung pro IP schlägt Traffic-Abrechnung;
- Zielplattformen mit reiner ASN-Prüfung – hier liefert er das beste Preis-Leistungs-Verhältnis.
Zum Residential-Proxy wechseln sollten alle, die Lokalisierung auf Stadt- oder Regionsebene brauchen, Anfragen über sehr viele Adressen verteilen wollen oder die IP selbst regelmäßig wechseln müssen. Bei diesen drei Bedürfnissen sind statisch und gebündelt reine Lasten.
Und ein Fall, den keiner der beiden abdeckt: Plattformen mit Ausnahmeregel für Carrier-grade NAT (CGNAT). Mobilfunk-IPs werden naturgemäß von sehr vielen Nutzern geteilt, und einige Plattformen gewichten solche Adressen in ihrer Risikobewertung anders als normales Breitband.
Eine Disziplinregel zum Schluss: Vom rotierenden Residential auf den statischen ISP umzusteigen ist keine Parameteränderung – dass sich die Login-Adresse von einem ganzen Schwarm auf eine einzige Adresse zusammenzieht, ist bereits ein Umgebungsbruch. In Schritten migrieren und danach eine Weile auf sensible Operationen verzichten.
Drei Stellen im Multi-Account-Ablauf
Erstens: eine IP nur an eine Umgebung binden. Das ist die Regel, die am häufigsten übergangen wird. Teilen sich zwei Umgebungen einen ISP-Proxy, teilen sich zwei Konten eine Adresse – die Login-Aufzeichnungen laufen auf Plattformseite direkt zusammen, und die ganze Fingerprint-Isolation war umsonst.
Zweitens: vor und nach dem Binden je einmal testen. Die Proxy-Einstellungen in MostMate unterstützen HTTP, HTTPS und SOCKS5. Nach dem Eintragen zuerst den Test starten und Konnektivität, Exit-Region und Latenz bestätigen, dann erst die Umgebung starten. Ein bestandener Test beweist nur, dass das Netz geht – nicht, dass diese IP zu diesem Konto passt. Wer noch unentschieden ist, ob überhaupt ein Fingerprint-Browser fürs Kontenmanagement her muss, findet in Für wen ist MostMate gedacht Kriterien nach Kontengröße und Teamstruktur – ordnen Sie sich zuerst selbst ein.
Drittens: die Konfiguration der IP folgen lassen. Zeitzone, Sprache und Geoposition lassen sich in der Umgebung per „Aus IP konfigurieren" automatisch vom Exit ableiten – das erzeugt seltener Widersprüche als manuelle Eingabe. Wichtiger Hinweis: Dieser Schritt bringt nur Netz- und Umgebungsebene in Einklang; die Fingerprint-Ebene ist ein eigener Parametersatz. Erst wenn beide Ebenen ausgerichtet sind, ist es vollständig – der Artikel zur Umgebungsisolation erklärt die Aufteilung genauer.
Häufige Fragen
Sind ISP-Proxy und statischer Residential-Proxy dasselbe?
Bei den meisten Anbietern: ja – zwei Namen für dieselbe Kombination aus Rechenzentrum-Hosting, Registrierung beim Anbieter und statischer Exklusivität. Manche verkaufen sie aber als zwei Produkte. Entscheiden Sie anhand von ASN-Typ und tatsächlicher Kontrolle, nicht nach dem Namen.
Erkennen Plattformen ISP-Proxys?
Das hängt von der Prüftiefe ab. Plattformen, die nur den ASN-Typ lesen, lassen ihn im Allgemeinen durch; wer Registrierungsidentität und Geo-Genauigkeit gegenprüft, kann erkennen, dass keine echte Wohnadresse dahintersteckt. Auch Anfragevolumen und Frequenz pro IP sind Signale, die sich ansammeln – bei auffälligem Verhalten wird selbst eine echte Identität gedrosselt.
Sind ISP-Proxys günstiger als Residential-Proxys?
Meist ja, und kalkulierbarer obendrein: Monatsabrechnung pro IP, meist ohne Traffic-Limit, während Residential nach Traffic abgerechnet wird und die Kosten bei hohem Volumen schwer vorhersagbar sind. Der Preis dafür: kleiner Pool, schmale Abdeckung, gebündelte Adressen.
Für wie viele Konten reicht ein ISP-Proxy?
Richtwert: eine IP für ein Konto, eine Umgebung. Der Wert eines ISP-Proxys liegt gerade in der festen, exklusiven Adresse; teilen ihn mehrere Konten, verknüpft die Plattform sie auf der Adressebene. Bei vielen Konten nach Anzahl kaufen – nicht die IP-Anzahl dem Budget opfern.
Fazit
Der Wert eines ISP-Proxys: eine residential-ähnliche Registrierungsidentität zum Preis nahe am Rechenzentrum. Daraus folgt, was er kann: Kontobetrieb, der eine dauerhaft feste Adresse braucht, ohne auf den ersten Blick als Server erkennbar zu sein. Und was er nicht kann: breite Abdeckung, starke Rotation und Aufgaben, die vollständig einem lokalen Privatkunden gleichen, bleiben beim Residential-Proxy.
Zeit sparen beim Proxy-Kauf heißt: erst die Art der Aufgabe festlegen, dann den Proxy-Typ, erst zuletzt die Preise vergleichen. Sie können MostMate installieren, in der Gratisversion zwei Umgebungen anlegen – eine an Residential, eine an ISP –, jeweils einen Check laufen lassen und vergleichen; der Unterschied sagt mehr als jede Erklärung. Wer bereit ist, lädt MostMate herunter und legt los.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



