
Wat is een ISP-proxy? De derde optie tussen residentieel en datacenter
In het kort: een ISP-proxy is een statisch IP-adres dat geregistreerd staat bij een consumenteninternetprovider maar in werkelijkheid in een datacenter wordt gehost. Het heeft de registratie-identiteit van een residentieel IP én behoudt de snelheid en stabiliteit van een datacenter, en bij de meeste platforms valt het bij de ASN-controle niet als server aan. De zwakte zit aan de andere kant: de geodata wijzen vaak op een faciliteit van de provider in plaats van op een woonadres, en de IP-bereiken liggen dichter bij elkaar. Het past bij accounts die langdurig onder een vast adres ingelogd blijven, niet bij taken die brede dekking of grootschalige rotatie vragen.
Een lezer die meerdere webshops draait, stelde ooit deze vraag: op precies hetzelfde verzoek om "één stabiele Amerikaanse IP" kreeg hij van drie proxy-aanbieders drie verschillende antwoorden. De eerste zei: "een ISP-proxy is gewoon statisch residentieel." De tweede: "twee producten, het prijsverschil is een factor twee." De derde: "andere naam, zelfde spul." Hem blokkeerde niet de prijs, maar de naamgeving. Of een platform een IP als server beschouwt, hangt af van de registratiegegevens, niet van het etiket in het schap.
Wat is een ISP-proxy: geregistreerd bij de provider, gehost in het datacenter
Een ISP-proxy is een statisch IP-adres waarvan de registratie onder een internetaanbieder hangt en dat door de proxy-aanbieder feitelijk in een datacenter wordt beheerd.
In die zin schuilen twee lagen die los van elkaar staan:
- Registratielaag: de WHOIS- en ASN-gegevens van dit soort IP's hangen bij consumentenproviders als Comcast, AT&T en Deutsche Telekom, niet bij hostingbedrijven als Cloudflare of DigitalOcean;
- Hostinglaag: de servers die het verkeer dragen staan in een datacenter, niet achter de router van een of andere huishouding;
- Gebruikerslaag: het adres is op lange termijn van jou alleen en verandert niet.
Het leent een woonidentiteit en huurt toch een plek in het datacenter.
Bij de naamgeving zit nog een kuil: de meeste aanbieders verkopen "ISP-proxy" en "statisch residentiële proxy" als twee namen voor hetzelfde product, sommige aanbieders voeren ze als twee pools met twee prijsklassen. Er is maar één toets: kijk naar de registratiegegevens, negeer het label op de productpagina.
Even de grens benoemen: een proxy bepaalt via welke lijn je verkeer naar buiten gaat, een fingerprint bepaalt welk apparaat het platform te zien krijgt. In multi-accountwerk zijn dat twee onafhankelijke lagen; de volledige taakverdeling staat op de pagina Wat is MostMate, dit artikel houdt het bij de laag van de lijn.
De echte verschillen tussen drie proxytypen: afwegingen op vijf punten
Het gebruikelijke verhaal zet ze op een ranglijst van goed naar slecht: residentieel het echtst, ISP in het midden, datacenter het slechtst. In werkelijkheid zijn het drie gereedschappen met elk een eigen doel, en geen enkele kan de anderen vervangen.
1. Residentiële proxy
- Registratie: bereiken van consumentenproviders
- Hostlocatie: echte apparaten in huishoudens
- Adresgedrag: vooral rotatie
- Snelheid: wisselt met de lijn
- Afrekening: per verkeer
2. ISP-proxy
- Registratie: bereiken van consumentenproviders
- Hostlocatie: datacenter onder controle van de aanbieder
- Adresgedrag: statisch en exclusief
- Snelheid: dicht bij datacenter, stabiel, weinig jitter
- Afrekening: maandelijks per IP, meestal onbeperkt
3. Datacenterproxy
- Registratie: hosting- of cloudaanbieders
- Hostlocatie: datacenter
- Adresgedrag: statisch of roterend
- Snelheid: het snelst
- Afrekening: maandelijks per IP, het goedkoopst
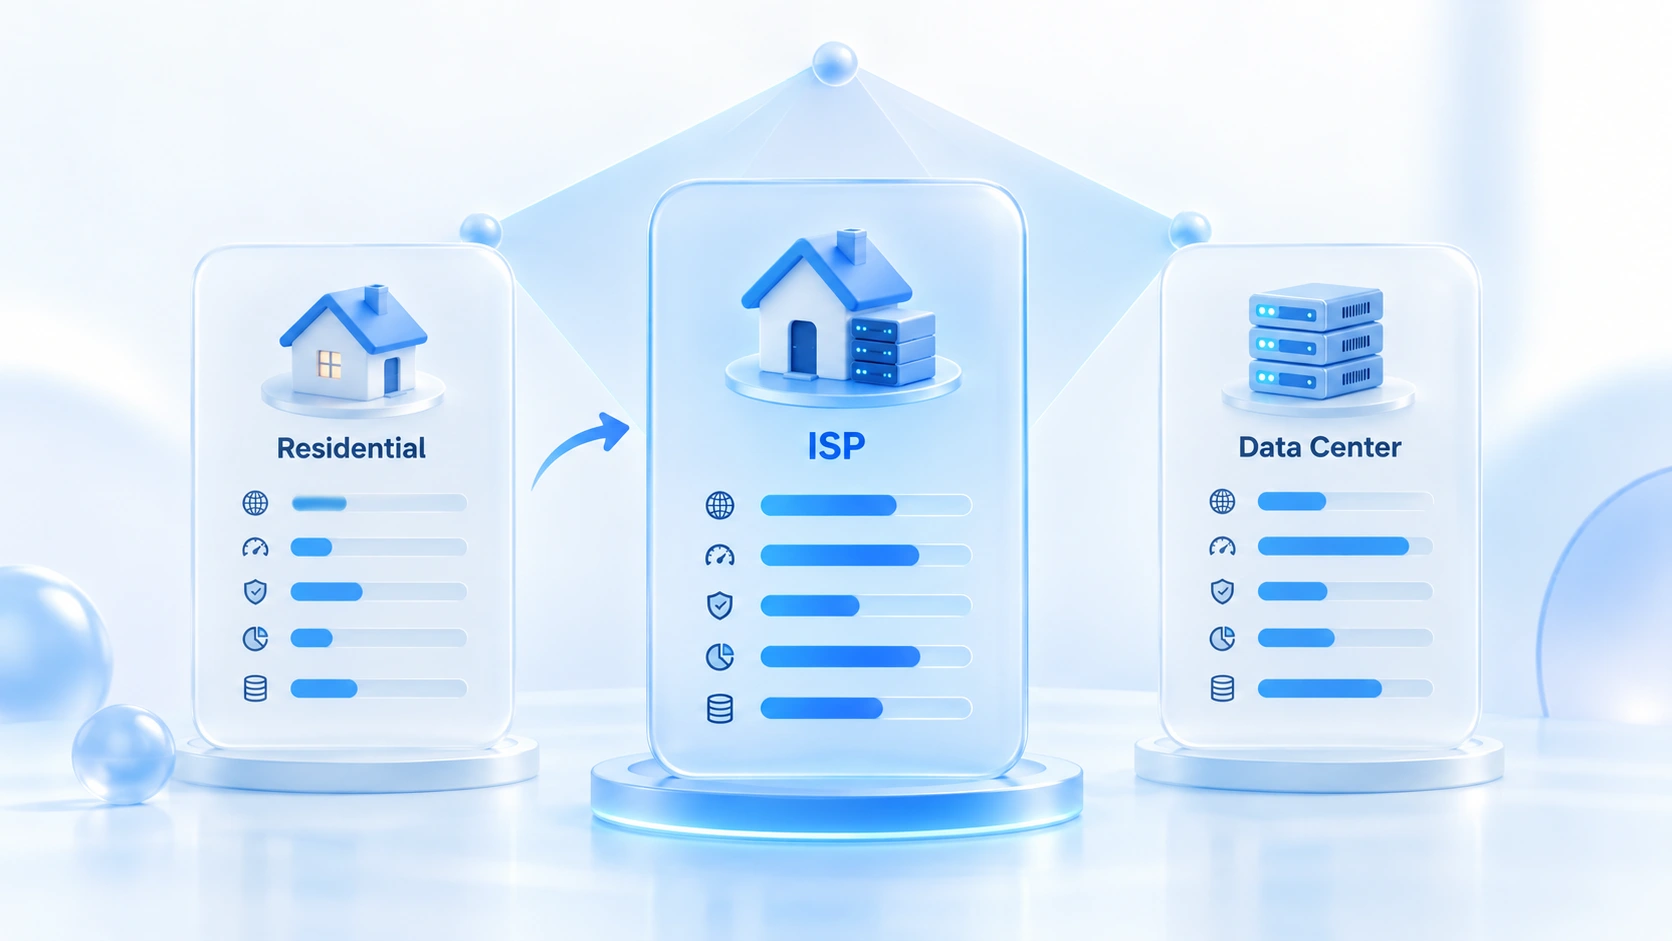
Zet je ze naast elkaar, dan valt op: een ISP-proxy levert je precies twee dingen op: een registratie-identiteit die niet naar een datacenter wijst en een adres dat niet beweegt. Op poolgrootte, geografische precisie en spreiding van gedrag verliest hij op alle drie van residentieel.
Vier plekken waar het misgaat
Hem als "goedkope residentieel" behandelen is de meest voorkomende vergissing. Op vier punten is hij breekbaarder dan residentieel, en nergens op de productpagina staat dat er.
Ten eerste: registratie-identiteit en geografische positie kloppen niet altijd. De geodata wijzen vaak op een adres van een providerfaciliteit, niet op een woning. Sommige platforms leggen het ASN-type naast de geoprecisie: geregistreerd als thuisbreedband maar de locatie lijkt geen woonadres, en dat is een tegenstrijdigheid. Platforms die alleen het ASN-type checken, laten het door; platforms die dieper valideren, vissen hem eruit.
Ten tweede: geconcentreerde IP-bereiken betekenen collectieve schade. De pools zijn klein en één bereik gaat vaak in batches naar verschillende klanten; gebruikt iemand het voor hoogfrequent scrapen, dan gaat de reputatie van het hele bereik mee de grond in. Vragen naar de historie van het bereik waarin je IP zit levert meer op dan vragen naar de snelheid.
Ten derde: ook verdacht goede snelheid is een signaal. Thuisbreedband wisselt met de lijn en het tijdstip; een IP die beweert uit een huishouden te komen maar dag en nacht op topsnelheid draait met vrijwel nul jitter, past niet bij het residentiële profiel.
Ten vierde: gedrag stapelt zich op. De keerzijde van een vast adres is dat het continu te volgen is: het platform ziet hoe vaak hetzelfde IP per dag langskomt en of dat ritme mechanisch oogt. Oogt de identiteit echt maar het gedrag niet menselijk, dan wordt hij alsnog op gedrag afgeremd.
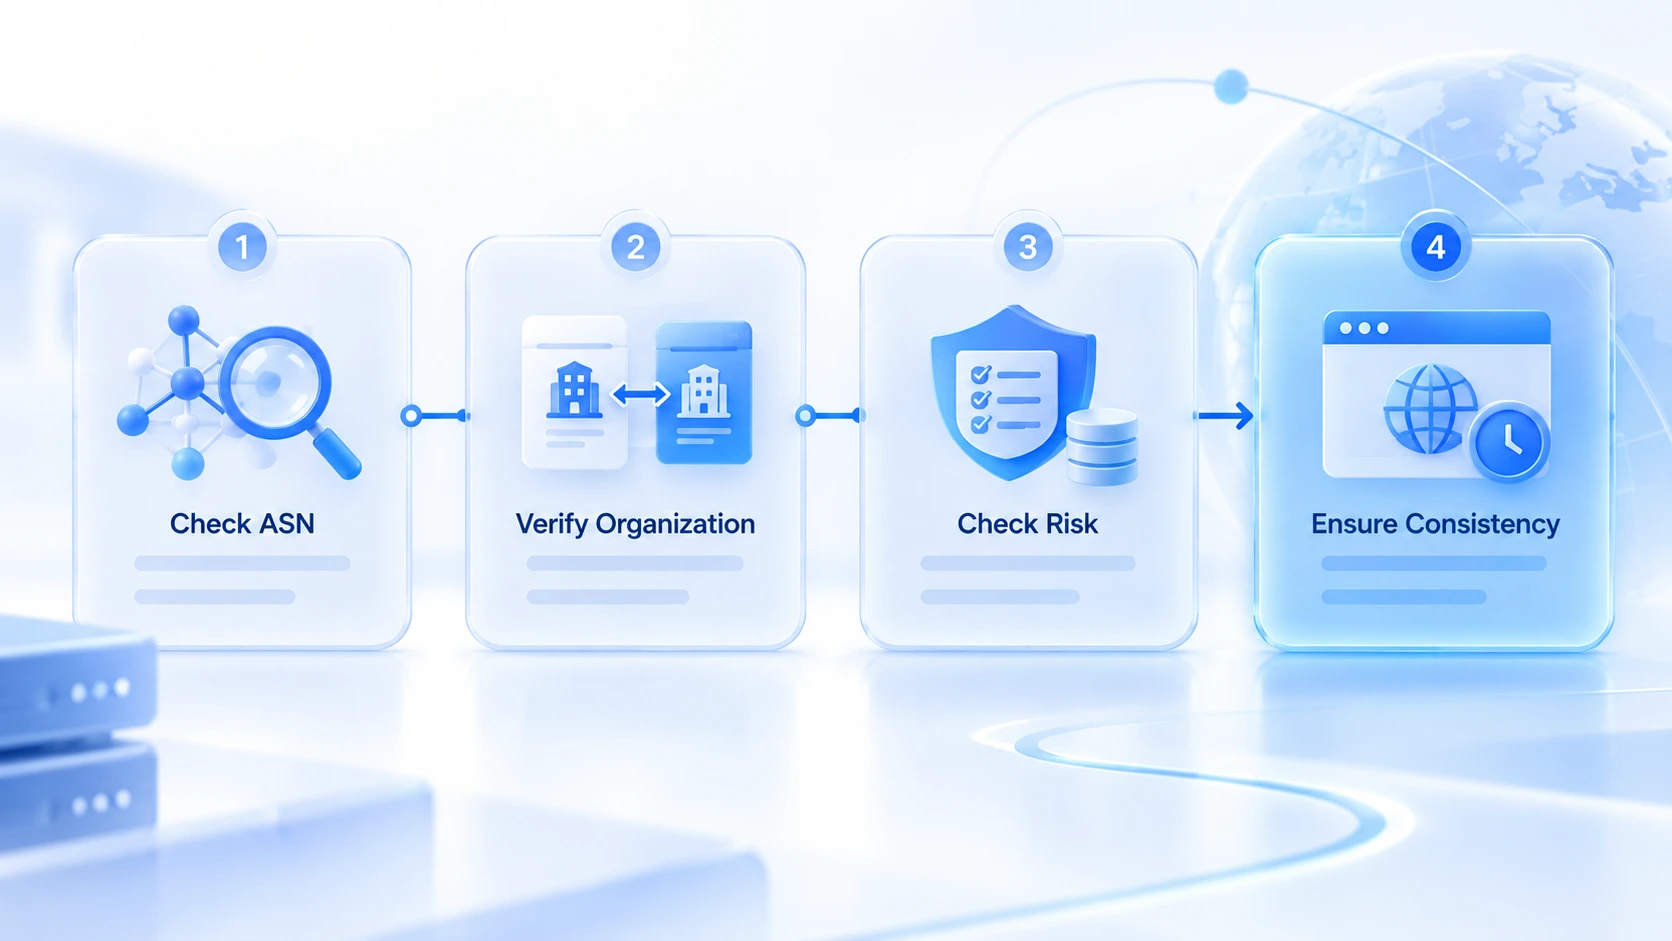
ISP-proxy ontvangen? Controleer hem zelf in vier stappen
De omschrijving van de aanbieder is hooguit een richtlijn.
Stap 1: check het ASN-type, niet alleen de locatie. Via ipinfo het ASN-veld opvragen; daar staat een type in en isp en hosting zijn twee volkomen andere richtingen. Voor fijnere netwerkeigenschappen is IP2Location een betere keus; diens Usage Type onderscheidt vaste-lijnaanbieders (ISP), mobiele aanbieders (MOB) en datacenters (DCH).
Stap 2: toets of bedrijfsnaam en ASN hetzelfde soort partij zijn. Deze stap wordt het vaakst overgeslagen. Staat bij het ASN isp terwijl er in het Org-veld een VPS- of hostingbedrijf staat, dan ligt de feitelijke controle over dit bereik alsnog bij een datacenter.
Stap 3: raadpleeg risicodatabases en blacklists. Diensten als IPQualityScore geven proxy- en VPN-markeringen, misbruikhistorie en een risicoscore. Score afwijkend of op een misbruiklijst? Direct vervangen, niet eerst een week uitproberen.
Stap 4: zet hem in een omgeving en toets of de signalen bij elkaar passen. Een ASN-check zegt alleen dat de identiteit echt is, niet dat hij strookt met de andere signalen in je omgeving. Zet in MostMate de proxy in de omgevingsinstellingen, draai eerst een test om verbinding en exitregio te bevestigen, controleer dan of tijdzone, taal en geolocatie met het IP meebewegen en draai tot slot de Iphey-check voor de trust score.
Wanneer volstaat hij, wanneer moet je wisselen
Hij is een compromis, geen upgrade, en de grens ligt behoorlijk scherp.
In deze scenario's zit een ISP-proxy goed:
- accounts tot in de tientallen, één account, één eigen IP, beheersbare kosten;
- accounts die langdurig ingelogd blijven — shopbackends, advertentieaccounts en hoofdsocialprofielen vragen een adres dat niet beweegt;
- weinig verkeer maar hoge eis aan stabiliteit — maandelijks per IP afrekenen is gunstiger dan per verkeer;
- doelplatforms die alleen het ASN-type checken — daar levert hij de beste prijs-kwaliteitverhouding.
Wisselen naar een residentiële proxy geldt wie lokalisering op stads- of regioniveau nodig heeft, verzoeken over heel veel adressen wil verdelen of het IP zelf periodiek moet wisselen. Bij dat drietal zijn statisch en geconcentreerd pure lasten.
Er is ook een geval waar geen van beide in voorziet: platforms die vrijstelling geven voor carrier-grade NAT (CGNAT). Mobiele IP's worden van nature door heel veel gebruikers gedeeld en sommige platforms wegen dit soort adressen in hun risicomodel anders dan gewoon breedband.
Nog een vuistregel: van roterend residentieel naar statisch ISP overstappen is meer dan een instelling aanpassen — dat het loginadres van een grote hoop naar één adres krimpt, is op zich al een omgevingsbreuk. Migreer in batches en vermijd gevoelige acties nog even daarna.
Drie plekken in je multi-accountflow
Eén: bind één IP aan één omgeving. Dit is de regel die het vaakst wordt overgeslagen. Delen twee omgevingen één ISP-proxy, dan delen twee accounts één adres — de loginregistraties lopen aan platformkant direct in elkaar over en al je fingerprintisolatie is voor niets geweest.
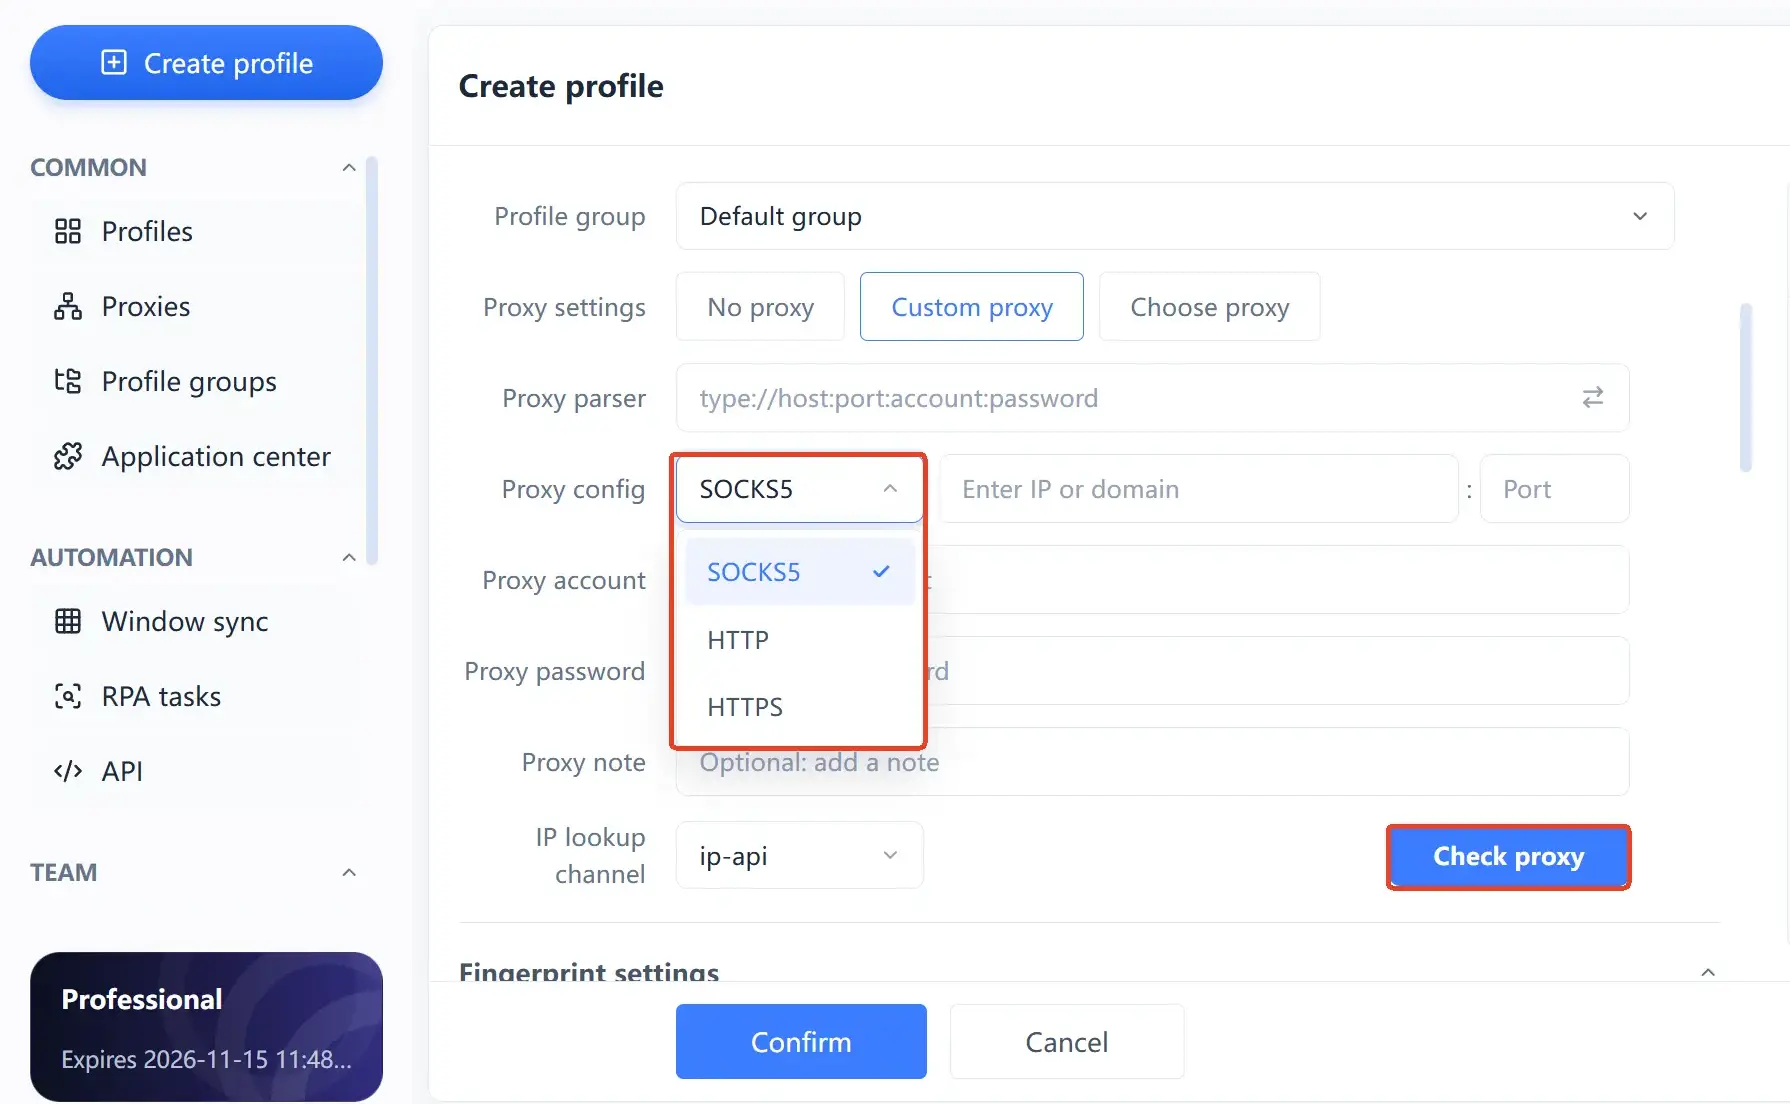
Twee: test vóór en ná het binden. De proxy-instellingen in MostMate ondersteunen HTTP, HTTPS en SOCKS5. Vul de proxy in, draai eerst een test en bevestig verbinding, exitregio en latentie voordat je de omgeving start. Een geslaagde test bewijst alleen dat het netwerk werkt, niet dat dit IP bij dit account past. Ben je er nog niet uit of je überhaupt een fingerprintbrowser wilt voor accountwerk, in Voor wie is MostMate staan criteria naar accountomvang en teamstructuur — toets jezelf er eerst aan.
Drie: laat de configuratie met het IP meereizen. Tijdzone, taal en geolocatie in de omgeving genereer je automatisch vanaf de exit met "op IP gebaseerde configuratie"; dat levert minder tegenstrijdigheden op dan handmatig invoeren. Let op: deze stap stemt alleen de netwerk- en omgevingslaag op elkaar af; de fingerprintlaag is een eigen set parameters. Pas als beide lagen op één lijn zitten, is het compleet — in het artikel over omgevingsisolatie staat de taakverdeling gedetailleerder.
Veelgestelde vragen
Zijn een ISP-proxy en een statisch residentiële proxy hetzelfde?
Bij de meeste aanbieders: ja, twee namen voor dezelfde combinatie van datacenterhosting, providerregistratie en statische exclusiviteit. Sommige aanbieders verkopen ze wel als twee producten. Beoordeel op ASN-type en feitelijke controle, niet op de naam.
Herkennen platforms een ISP-proxy?
Dat hangt af van hoe diep het platform controleert. Wie alleen het ASN-type leest, laat hem doorgaans door; wie registratie-identiteit en geoprecisie kruist, kan zien dat er geen echt woonadres achter zit. Ook het verzoekvolume en de frequentie per IP zijn signalen die zich opstapelen — bij afwijkend gedrag wordt zelfs een echte identiteit afgeremd.
Is een ISP-proxy goedkoper dan een residentiële proxy?
Meestal goedkoper en beter voorspelbaar: maandelijks per IP, meestal zonder datalimiet, terwijl residentieel per verkeer wordt afgerekend en de kosten bij volume lastig te schatten zijn. De prijs daarvoor: kleine pool, smalle dekking, geconcentreerde adressen.
Voor hoeveel accounts gaat één ISP-proxy?
Advies: één IP per account, per omgeving. De waarde van een ISP-proxy zit juist in het vaste, exclusieve adres; zodra meerdere accounts hem delen, koppelt het platform ze op adresniveau aan elkaar. Groeit het aantal accounts, koop dan IP's naar aantal en bezuinig niet op het aantal IP's.
Tot slot
De waarde van een ISP-proxy: een vrijwel residentiële registratie-identiteit kopen voor een prijs die dicht bij een datacenter ligt. Die positie bepaalt waar hij goed in is: accountwerk dat een langdurig vast adres vraagt zonder op het eerste gezicht als server herkenbaar te zijn. En waar hij niet in is: brede dekking, veelvuldige rotatie en taken die volledig aansluiten bij lokale bewoners blijven bij de residentiële proxy.
Tijd winnen bij het kiezen van een proxy gaat in deze volgorde: eerst bepalen wat de taak is, dan het proxytype, en pas als laatste de prijs vergelijken. Je kunt MostMate installeren, in de gratis versie twee omgevingen maken — één op residentieel, één op ISP — en elk een check laten draaien; het verschil zegt meer dan welke uitleg dan ook. Klaar om te beginnen? Download MostMate en stel in.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



