
Was ist Umgebungsisolierung: Ein Konto, eine Umgebung, eine IP, Schritt für Schritt
„Jedes Konto einzeln registriert und einzeln gepflegt, und die Plattform behandelt sie trotzdem als eine Person." Die meisten Multi-Account-Betreiber kennen diese Situation. Wenn es klemmt, trifft es selten ein einzelnes Konto. Gleich ganze Kontensätze werden eingeschränkt.
Die Ursache liegt selten bei der Registrierung. Sie entsteht beim Login und in der täglichen Nutzung. Mehrere Konten laufen im selben Browser auf demselben Rechner und teilen jede sichtbare und unsichtbare Spur: dieselben Geräteparameter, dieselben Cookies und Storage-Einträge, dieselbe Exit-IP. Für die Plattform sind diese Konten in den Daten ein einziger Nutzer hinter einem Gerät.
MostMate ist ein Anti-Detect-Browser mit Umgebungsisolierung auf Basis-Ebene: Jedes Konto erhält eine eigene Browser-Umgebung. Daten, Identitätsparameter und Netzwerkeinstellungen innerhalb einer Umgebung fließen nicht ineinander. Der Kategoriebegriff beschreibt genau das: mehrere Konten unabhängig voneinander halten.
Vorab das Fazit: Umgebungsisolierung zieht die Grenze um jede Browser-Umgebung. Sie umfasst Cookies, Local Storage und IndexedDB als Login- und Site-Daten, dazu Sessions, Cache sowie Fingerprint-Parameter und Proxy-Konfiguration. In der Praxis gilt eine Regel: ein Konto, eine Umgebung, eine IP. Im Folgenden zuerst, was diese Grenze trennt und warum sie so verläuft, dann fünf Schritte in MostMate und die drei häufigsten Isolationslücken.
Was Umgebungsisolierung ist: eine geschlossene Browser-Umgebung pro Konto
Die Definition passt in einen Satz: Jedes Konto bekommt eine eigene Browser-Umgebung. Umgebungen teilen keinerlei Daten untereinander. Ein paar zusätzliche Fenster stellen keine Isolierung dar. Fenster sind nur Oberfläche; darunter mischen sich Cookies, Login-Status und Geräteparameter weiterhin. Das hier wird getrennt.
In MostMate verwaltet jede Umgebung eigene Cookies, Local Storage, IndexedDB, Sessions und Cache. Fingerprint-Parameter und Proxy-Einstellungen werden ebenfalls pro Umgebung getrennt. Die IndexedDB-API-Dokumentation von MDN definiert sie als eingebaute Browser-Datenbank mit großem Volumen. Seiten nutzen sie oft für Offline-Daten und kontobezogene Zustände: viel Volumen, lange Lebensdauer, einer der Hauptträger von „dieses Konto hat dieses Gerät benutzt".
Cookies sind die zweite Spur. Wie Cookies funktionieren, erklärt MDN, zeigt, warum „dieses Konto ist noch eingeloggt" vor allem dort vermerkt wird. Welcher Browser welche Cookie-Datei hält, welcher Login-Status zu welcher Datei gehört, ist klar zugeordnet. Sobald diese beiden Datentypen Umgebungen teilen, lassen sich Login-Status nicht mehr auseinanderhalten.
Storage-Daten entscheiden, „wer noch eingeloggt ist", Fingerprint-Parameter entscheiden, „was das für ein Gerät ist", der Proxy entscheidet, „woher ins Netz gegangen wird". Erst wenn alle drei in ihrer eigenen Umgebung bleiben, steht die Grenze. Der Block Echte und konsistente Umgebungsisolierung auf der MostMate-Website listet genau diese Punkte. Sie sind der in der Anwendung standardmäßig aktive Isolationsumfang.
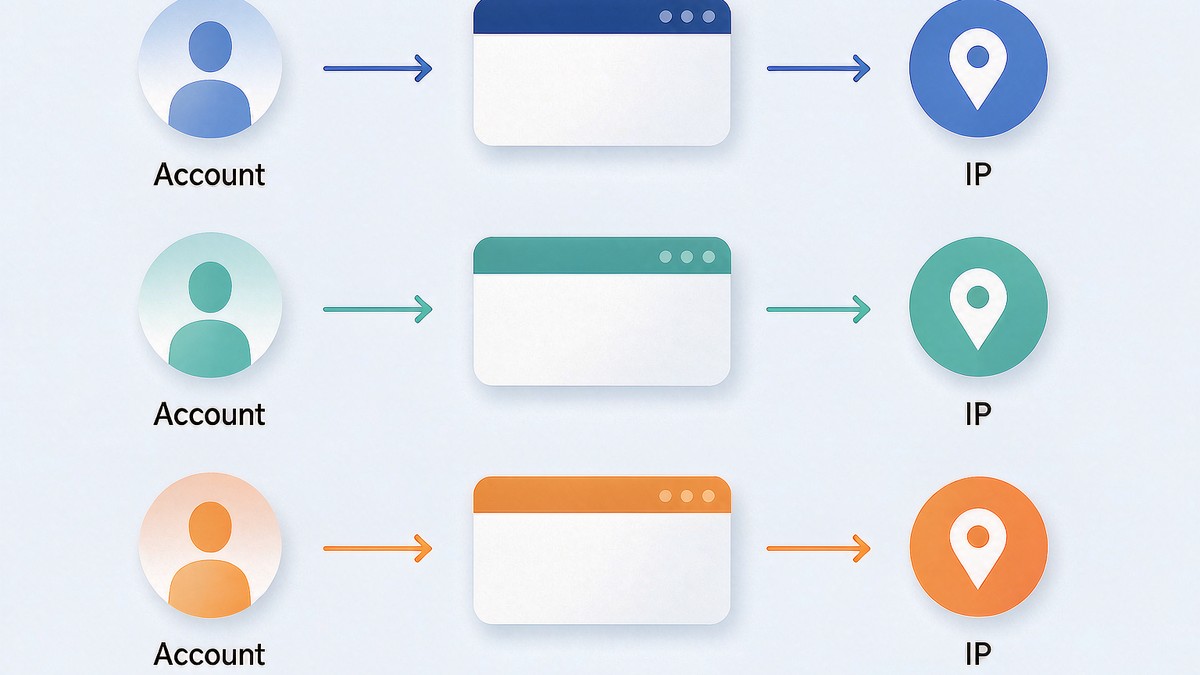
Warum ein Konto seine eigene Umgebung braucht: geteilte Umgebung heißt geteilte Identitätsspuren
Teilen sich mehrere Konten eine Umgebung, liest die Plattform sie auf Storage- und Geräteebene als ein Gerät. Dafür braucht es keine raffinierte Erkennung. Die Umgebung liefert die Beweise von selbst.
Konto A und Konto B loggen sich abwechselnd in dieselbe Umgebung ein. Die erste Woche wirkt unauffällig. Cookies stapeln sich auf Cookies. Im Local Storage liegen Einträge von zwei Plattformen. Die Fingerprint-Parameter bleiben dieselben. Mit der Zeit trägt die Historie dieser Umgebung die Verhaltensspuren beider Konten. Auf Plattformseite waren sie ohnehin derselbe „Gerätenutzer".
Darin liegt der Wert der Isolierung: Login-Status und Verhaltensspuren trennen sich auf Umgebungsebene. Geht eine Stelle schief, ziehen andere Konten nicht mit. Ein Konto besitzt eine Umgebung. Darauf baut jeder folgende Schritt.
Grenzen schließen Verwaltung trotzdem nicht aus. Umgebungen derselben Geschäftslinie liegen in einer Umgebungsgruppe und lassen sich zentral verwalten. Die Grenze regelt Daten und Identität. Die Verwaltungseffizienz bleibt davon unberührt.
Warum jede Umgebung eine eigene IP braucht: drei Regeln für die Identität auf Netzwerkebene
Die IP ist die Identität der Umgebung auf Netzwerkebene; ein Konto mit einer IP hält auch diese Ebene getrennt. Hängen mehrere Umgebungen an derselben Leitung, überschneidet sich die Netzwerkebene. Die Plattform sieht dieselbe Exit-Adresse zwischen Konten hin- und herwechseln. Drei Regeln halten diese Identität aufrecht.
- Dediziert, nie geteilt: Die IP, mit der sich ein Konto einloggt, gehört fest zu einer Umgebung. Dieselbe Leitung bedient nie mehrere Umgebungen gleichzeitig, und eine rotierende Leitung spannt man nicht über mehrere Konten.
- Stabil, selten gewechselt: Eine oft wechselnde IP ist selbst ein Risikosignal. Hat sich ein Konto an eine Leitung gewöhnt, bleibt sie. Muss ein Wechsel sein, dann einmal und in einer ruhigen Phase. Das Account-Warming in MostMate führt „Netzwerkänderungen" ebenfalls als Signal, die Tagesaufgaben zu pausieren. Die Anwendung erinnert aktiv an diese Regel.
- Region, passend: Die Region der Exit-IP bestimmt Zeitzone und Sprache. Die Exit-Adresse liegt im Markt, auf den das Konto zielt. Sprache und Zeitzone übernimmt „Auf IP-Basis" automatisch.
„Eine IP" heißt: ein fester, vertrauenswürdiger Exit pro Umgebung.
So wird die Grenze gezogen.
Wie Isolierung in MostMate aussieht: eine Zeile, eine Zuordnung
Auf der Seite Umgebungsverwaltung ist ein Konto, eine Umgebung, eine IP als echte Zeile in der Liste sichtbar. Jede Zeile trägt eigene ID und Namen, danach folgen Proxy, Exit-IP, gebundenes Konto, Gruppe, Notiz und benutzerdefinierte Nummer. Welche Zeile welche Leitung nutzt und zu welchem Konto sie gehört, ist auf einen Blick zuzuordnen.
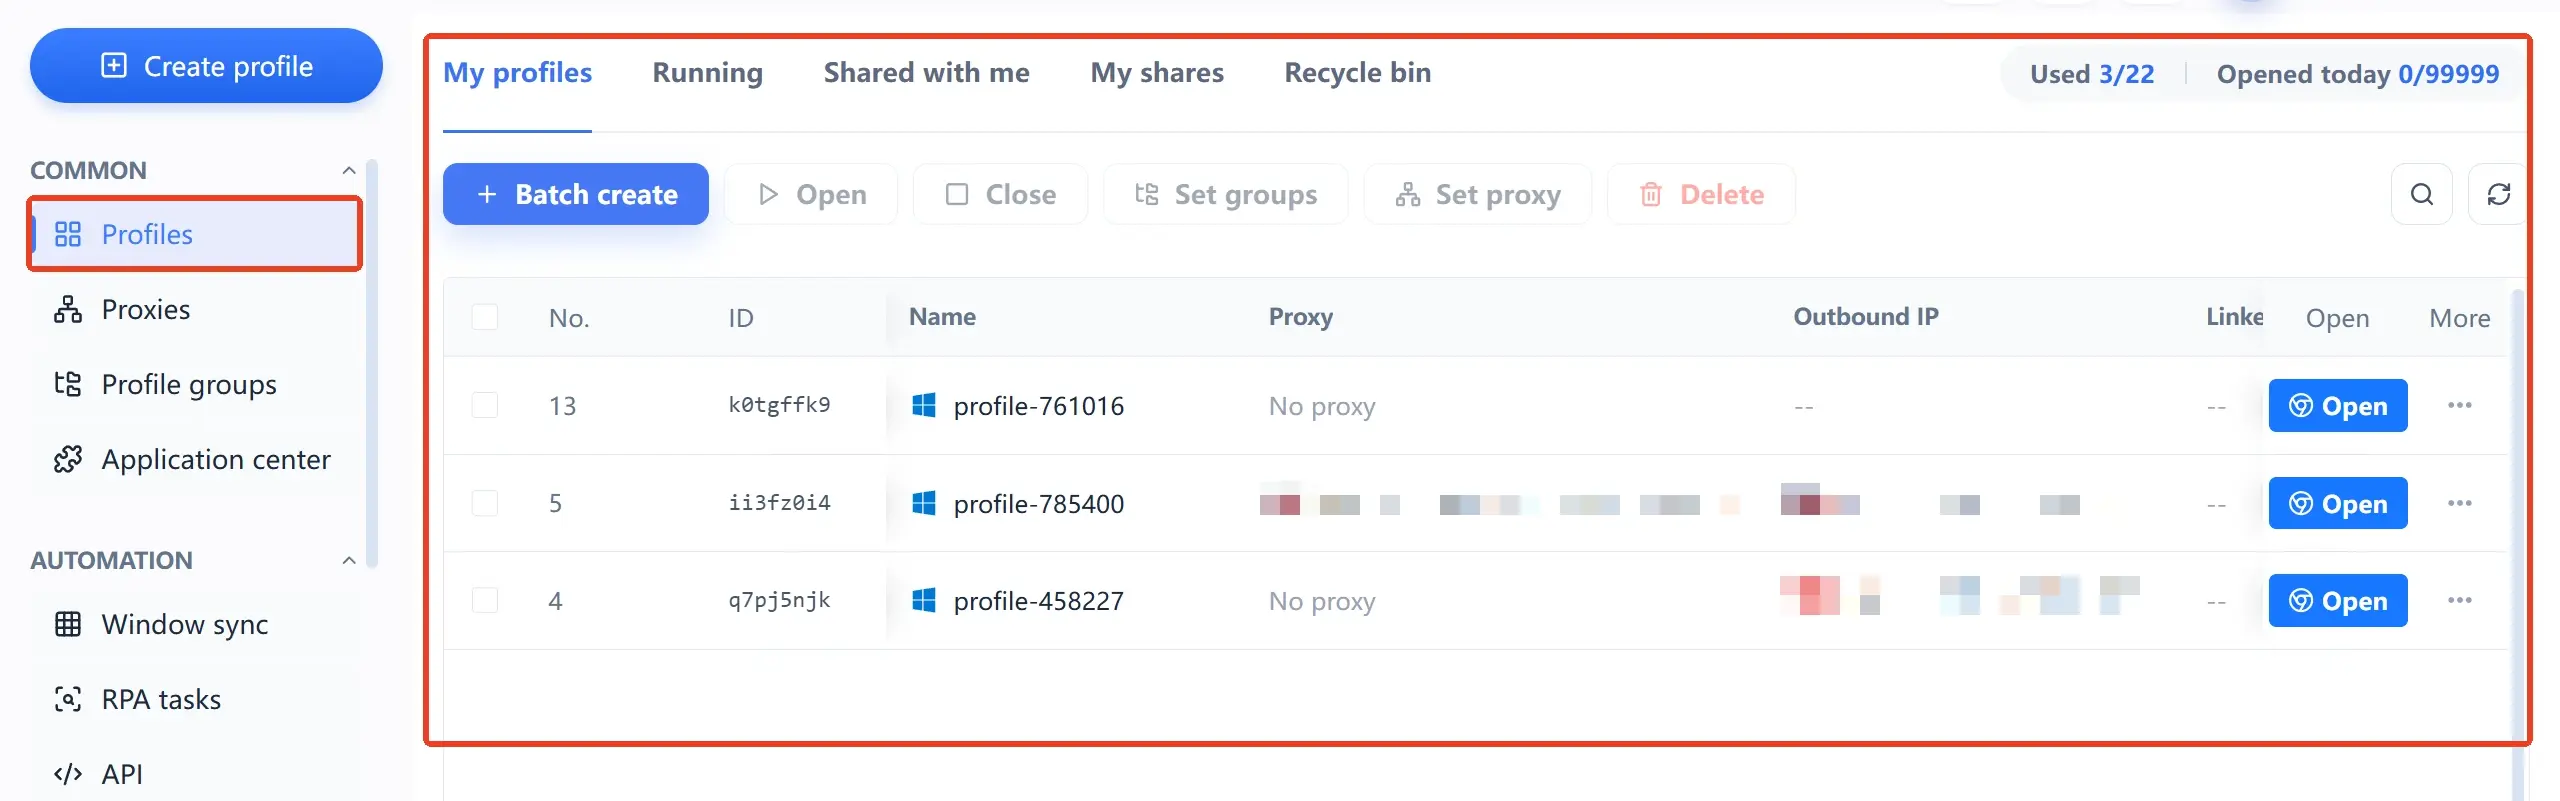
Proxy-Einträge müssen nicht in der Umgebung selbst gepflegt werden. Sie lassen sich zuerst in der separaten Proxyverwaltung anlegen oder importieren und dann einzelnen Umgebungen zuweisen. Oben auf der Umgebungsverwaltung steht zusätzlich die Sammelaktion „Proxy festlegen". Pflege und Zuweisung bleiben getrennt. So gerät die Zuordnung der Leitungen nicht durcheinander.
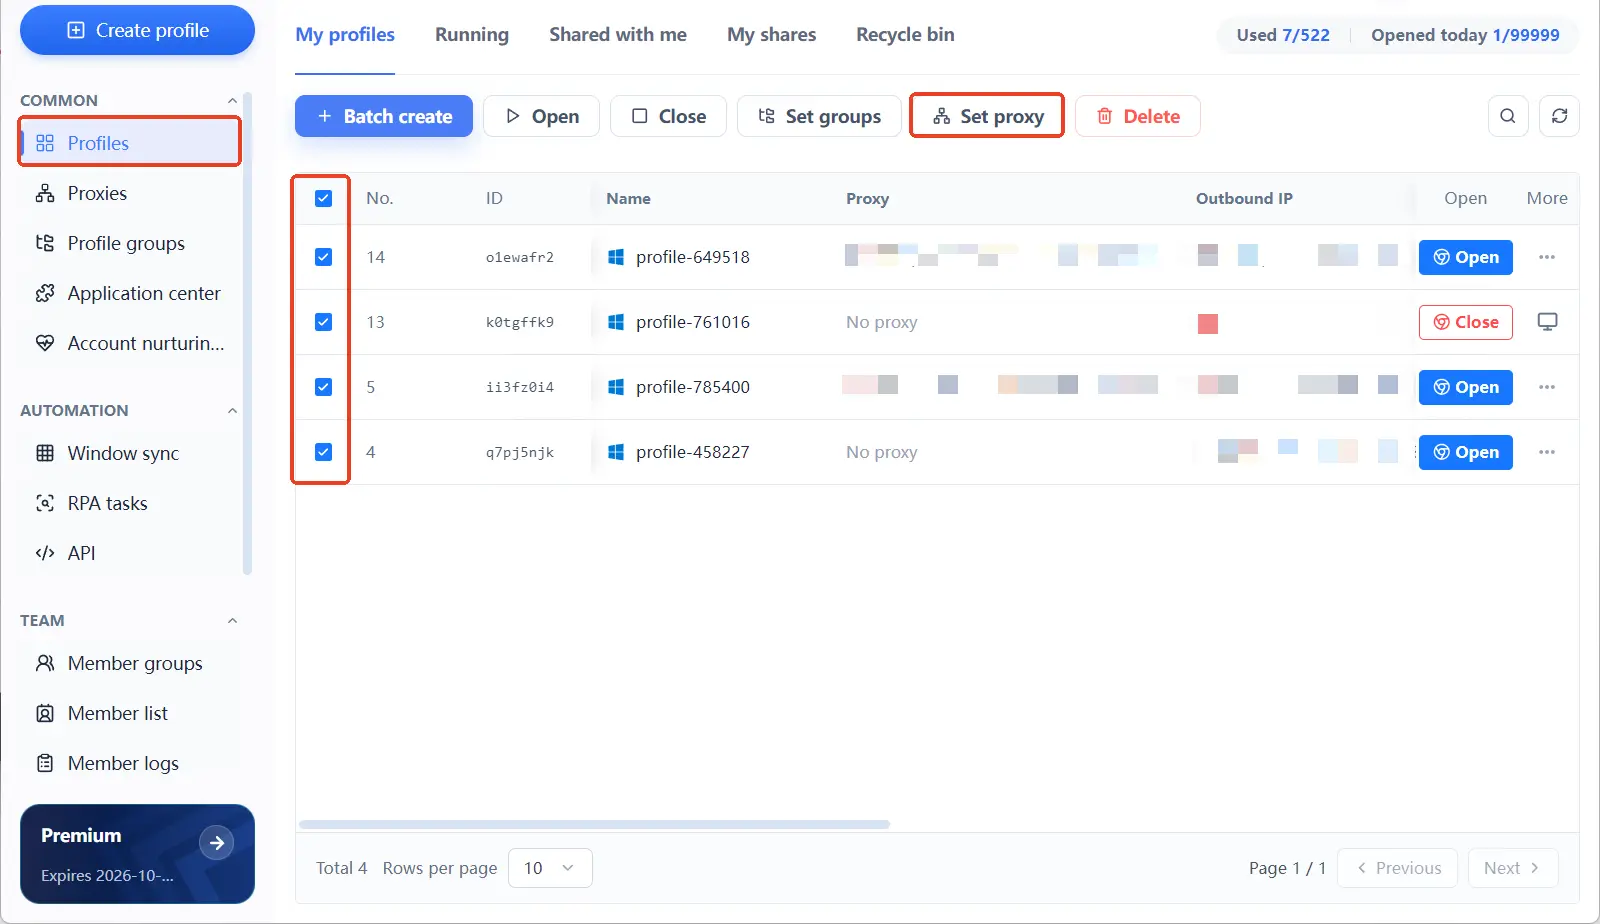
Wachsen die Konten, sortieren Umgebungsgruppen nach Geschäftslinie, und benutzerdefinierte Nummern markieren die Chargen. Die Zuordnung bleibt auch bei Dutzenden Umgebungen nachvollziehbar. Wer das Werkzeug noch nicht kennt, liest zuerst die MostMate-Produktbeschreibung, um Umgebungen, Fingerprints und Proxys im Produkt einzuordnen, und kehrt dann zu den Umsetzungsschritten zurück.
Fünf Schritte zu ein Konto, eine Umgebung, eine IP
Nach fünf Schritten läuft jedes Konto auf einer eigenen Spur vom Login bis zum Exit.
- Konten inventarisieren, eine Umgebung pro Konto reservieren. Die zu betreibenden Konten auflisten und die Zahl der Umgebungen an die Zahl der Konten angleichen. Von Tag eins an eins zu eins, ohne Schlupfloch wie „die beiden teilen sich vorerst eine Umgebung".
- Proxys vorbereiten, eine Leitung pro Umgebung. In der Proxyverwaltung Proxys anlegen oder importieren und die Zahl an die Umgebungen angleichen. Für Logins dedizierte feste Leitungen nutzen, Region nach dem Markt des Kontos wählen.
- Beim Anlegen der Umgebung die Zuordnung ins Formular schreiben. Umgebungsname, gebundenes Konto und Proxy-Einstellungen werden im Erstellungsformular in einem Durchgang gesetzt. Vom Einrichtungspreview zur ersten Umgebung in vier Schritten erklärt die drei Formularblöcke und die Standardwerte in Ruhe.
- Sprache und Zeitzone „Auf IP-Basis" überlassen. Sprache, Oberflächensprache, Zeitzone und Geolocation folgen standardmäßig der Exit-IP. Steht der Exit, richten sich diese Werte selbst aus. Handarbeit unnötig.
- Nutzungsgrenze festlegen und halten. Ein Konto loggt nur in seiner eigenen Umgebung ein; Cookies und Login-Status wandern nie zwischen Umgebungen. Im Team steuern Erlauben und Verbieten der Umgebungsfreigabe, wer welche Umgebung öffnen darf.
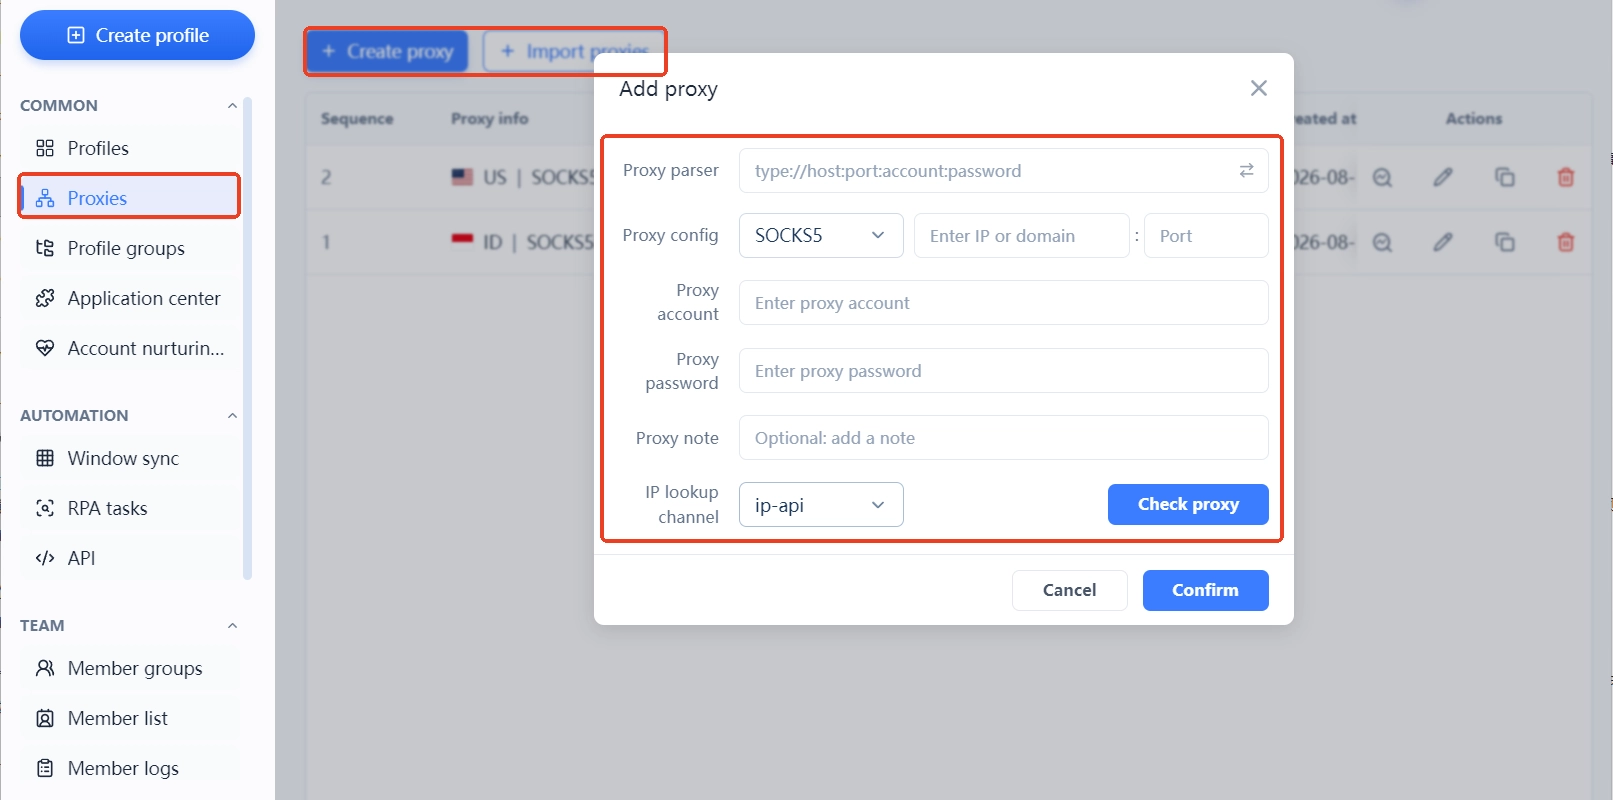
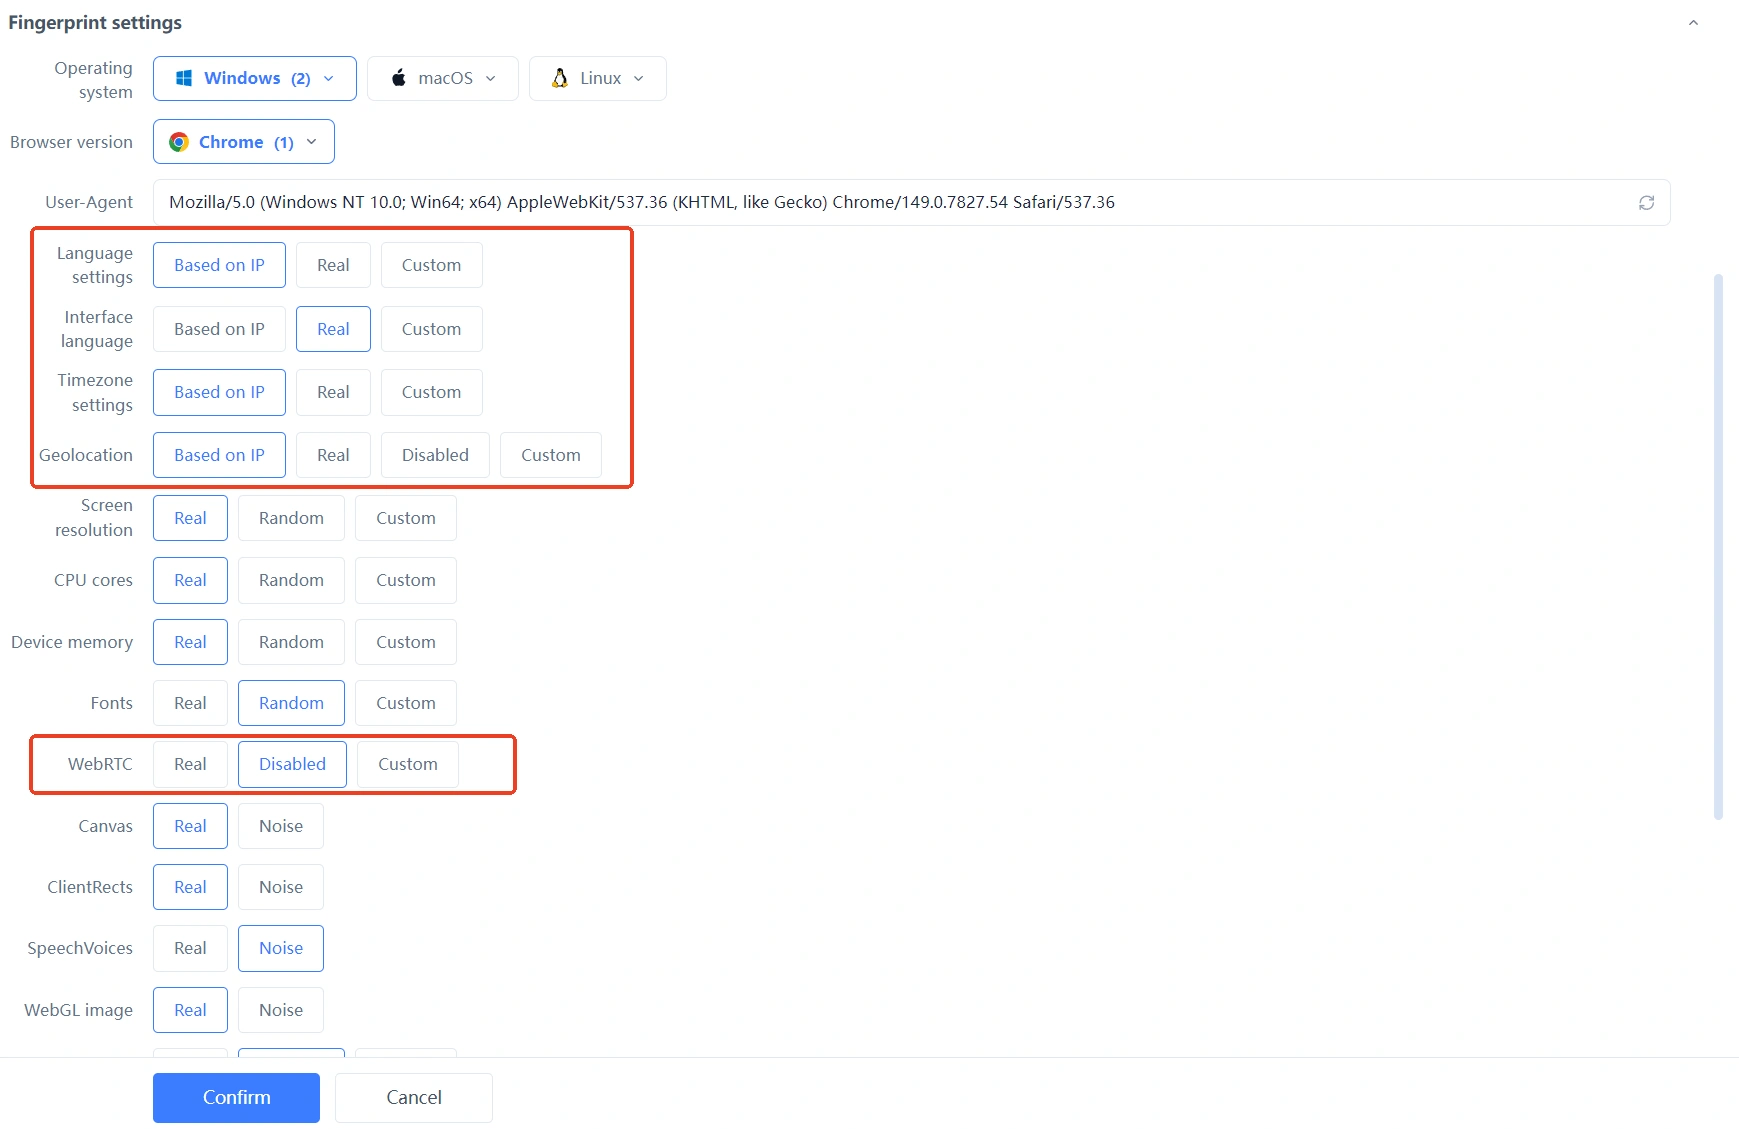
Auf der Seite enden die fünf Schritte als zeilenweise Zuordnungen in der Umgebungsverwaltungsliste. Konto, Umgebung und Exit-IP paaren sich; bei der Kontrolle einmal von oben nach unten scannen. Keine Zeile darf quer laufen.
Die drei häufigsten Isolationslücken
Wie streng die Isolierung ist, hängt weniger von fein eingestellten Parametern ab. Sie hängt daran, wie stabil die Grenze gehalten wird. Diese drei Lücken treten am häufigsten auf. Alle drei stammen aus Bequemlichkeit.
- Umgebungen kreuzen: Heute Konto eins in Umgebung A einloggen, morgen aus Bequemlichkeit auch in Umgebung B. Die Login-Status wandern. Zwei Konten in einer Umgebung reißen die Grenze gleich ganz ein.
- Dieselbe Leitung wiederverwendet: Beim Anlegen der neuen Umgebung schnell den Proxy einer anderen Umgebung gewählt. Mehrere Exits überschneiden sich sofort. Geteilte Rotationsleitungen drehen diese Überschneidung zudem zwischen Konten weiter.
- Neuer Exit, altes Umfeld: Die Leitung wechselt in eine andere Region, Zeitzone und Sprache der Umgebung bleiben in der alten. Netzwerkebene und Geräteebene passen nicht zusammen; die Kombination ergibt keinen Sinn.
Alle drei Lücken haben dieselbe Wurzel: Bequemlichkeit. Reißt die Grenze einmal, beginnt die Isolierung von vorn.
Häufige Fragen
Dürfen zwei Konten eine Umgebung teilen?
Nein. Eine geteilte Umgebung lässt Cookies, Storage, Geräte- und Netzwerksignale dauerhaft aufeinander abfärben. Die Plattform hat jeden Grund, sie als ein Gerät zu lesen. Egal wie ähnlich das Geschäft: jede Umgebung einzeln.
Wie viele Umgebungen laufen auf einer IP?
Eine Umgebung pro IP ist am stabilsten. Mehrere Umgebungen an einer Leitung überschneiden sich auf Netzwerkebene. Geteilte Rotationsleitungen eignen sich für Logins noch weniger; wechselt der Exit, müssen Zeitzone und Sprache mitziehen.
Ist Umgebungsisolierung dasselbe wie Fingerprint-Tarnung?
Zwei verschiedene Dinge, und beide werden gebraucht. Isolierung regelt die Grenze zwischen Umgebungen: keine geteilten Daten, keine geteilte Identität. Konsistenz regelt, ob sich die Signale innerhalb einer Umgebung gegenseitig erklären. Isolierung ohne Konsistenz lässt Löcher in der Umgebung selbst.
Konten haben bereits eine Umgebung geteilt. Lohnt die Trennung jetzt noch?
Ja, aber ohne Bruchlandung. Konten tragen Login-Historie in der alten Umgebung; heftige Parameteränderungen oder eine neue Leitung können neue Prüfungen auslösen. Erst in der neuen Umgebung Zeitzone und Sprache angleichen, dann in Ruhe umziehen. Danach stabil bleiben.
Fazit
Umgebungsisolierung bedeutet, Grenzen zu ziehen: Konto, Umgebung und IP behalten je ihre eigene Identität, ohne Überlappung. Ein Konto, eine Umgebung, eine IP bleibt eine tägliche Disziplin, technisch simpel.
Wer neu startet, bringt zuerst zwei Konten in zwei Umgebungen sauber ans Laufen und skaliert danach. Wer bereits skaliert, trägt die Zuordnungen in die Umgebungsverwaltungsliste ein; ein Blick bei der Kontrolle genügt.
MostMate baut diese Disziplin ins Produkt ein: Die Umgebungsverwaltung zeigt die komplette Zuordnung je Zeile, Proxys werden separat gepflegt und pro Umgebung zugewiesen, Sprache und Zeitzone folgen standardmäßig dem Exit. Wer das vollständige Design zu Isolierung und Konsistenz sehen will, liest die vier Designprinzipien: unabhängig, konsistent, echt, stabil. Oder direkt MostMate herunterladen, zwei Umgebungen anlegen und die fünf Schritte einmal durchgehen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



