
Що таке ізоляція профілів: п'ять кроків до схеми «один акаунт, один профіль, один IP»
«Акаунти реєстрували по одному і ростили окремо, і все одно платформа вважає, що ними керує одна людина.» З таким станом речей стикається більшість, хто веде кілька акаунтів. Біда рідко приходить до одного акаунта: обмеження зазвичай падають на всю партію одразу.
Причина рідко сидить у самій реєстрації. Вона проявляється на етапі входу і повсякденної роботи. Кілька акаунтів живуть в одному браузері на одному комп'ютері і ділять між собою всі сліди, видимі й невидимі: одні й ті самі параметри пристрою, одні й ті самі Cookie й записи сховища, той самий IP виходу. Для платформи всі ці акаунти в даних і є один користувач за одним пристроєм.
Антидетект-браузер MostMate влаштований так, що ізоляція профілів зашита в саму основу продукту: у кожного акаунта власне окреме середовище браузера. Дані, параметри ідентичності та мережеві налаштування всередині одного середовища не перетинаються з іншими. На сайті він названий «антидетект-браузером», і займається він саме тим, як зробити так, щоб кілька акаунтів залишалися незалежними один від одного.
Спочатку висновок: ізоляція профілів проходить по межі браузерного середовища. До неї входять Cookie, локальне сховище та IndexedDB як дані входу й сайтів, плюс сесії, кеш, а також параметри відбитка й налаштування проксі. На практиці це одне правило: один акаунт, один профіль, один IP. Нижче спочатку пояснимо, що саме відсікає ця межа і чому вона проходить саме так. Потім дамо п'ять кроків впровадження в MostMate і три найчастіші пробоїни в ізоляції.
Що таке ізоляція профілів: у кожного акаунта власне закрите середовище браузера
Визначення ізоляції профілів уміщується в одну фразу: у кожного акаунта власне самостійне середовище браузера. Середовища не ділять між собою жодних даних. Ізоляція при кількох відкритих вікнах ізоляцією не рахується: вікно лише інтерфейс, під ним Cookie, сесії входу і параметри пристрою продовжують перемішуватися. Відсікає ізоляція рівно ось цей набір даних.
У MostMate кожен профіль самостійно веде Cookie, Local Storage, IndexedDB, сесії та кеш. Параметри відбитка й налаштування проксі теж розділені за профілями. Документація IndexedDB визначає її як вбудовану в браузер базу даних великого обсягу. Сайти часто складають туди офлайн-дані й стан, прив'язаний до акаунта: обсяг великий, живе довго, і це один із головних носіїв запису «цей акаунт користувався цим пристроєм».
Cookie живуть по іншій лінії. Механіка роботи Cookie влаштована так, що саме в них в основному записане «цей акаунт ще залогінений». Копія Cookie лежить у якому браузері, якій сесії входу відповідає яка копія, там розкладено гранично ясно. Варто цим двом видам даних вийти за межі середовища, і входи вже не розділити.
Сховище вирішує, «хто ще залогінений», параметри відбитка вирішують, «що це за пристрій», проксі вирішує, «звідки вихід у мережу». Коли кожна з трьох речей живе у своєму профілі, межа справді працює. Блок чесна і узгоджена ізоляція середовища на сайті MostMate перелічує саме ці пункти. У продукті вони діють як область ізоляції за замовчуванням.
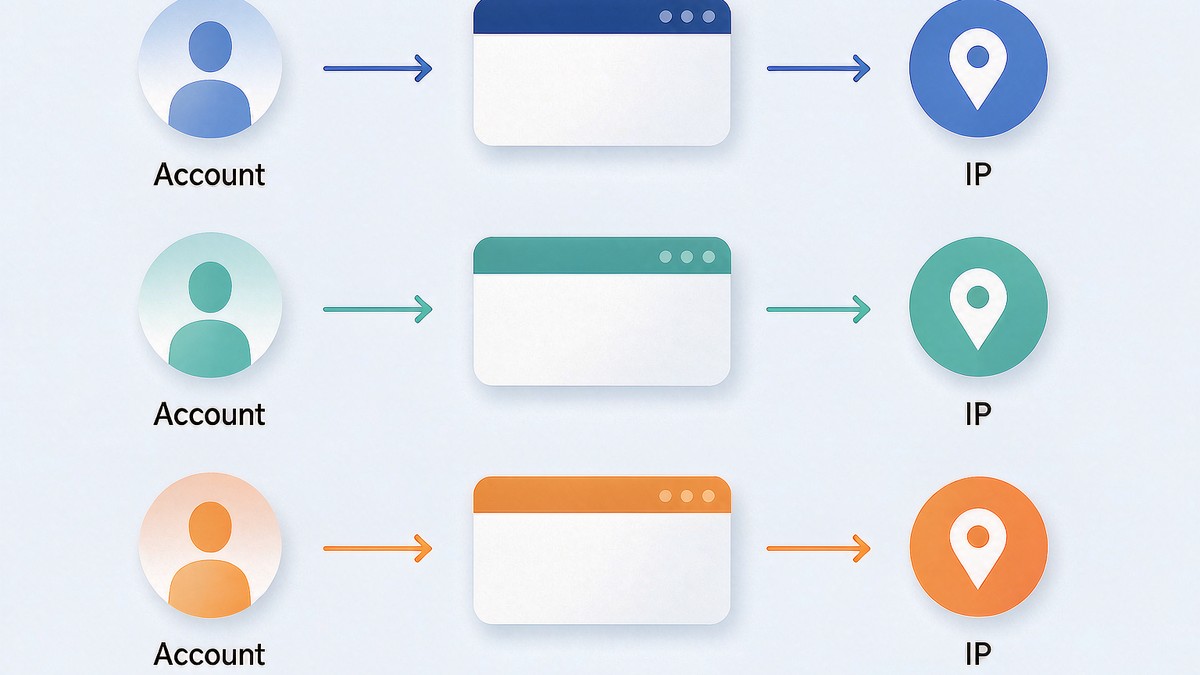
Чому акаунту потрібен окремий профіль: спільне середовище означає спільні сліди
Кілька акаунтів в одному спільному середовищі дозволяють платформі на рівні сховища й пристрою вважати їх однією машиною. Жодної хитрої детекції для цього не потрібно. Середовище само лишає докази.
Акаунт A і акаунт B по черзі входять в один і той самий профіль, і перший тиждень нічого не видно. Cookie лягає на Cookie. У локальному сховищі лежать записи двох різних платформ. Параметри відбитка весь час одні й ті самі. Згодом в історії цього середовища одночасно сидять дві лінії поведінки. Для платформи це від початку один «користувач пристрою».
Цінність ізоляції в цьому і полягає: кому належать сесії входу і чиї лінії поведінки, розділяється вже на рівні середовища. Одна проблема в одному місці не потягне за собою решту акаунтів. Один акаунт займає один профіль. Це основа всіх наступних кроків.
У зворотний бік ізоляція не замикає кожен акаунт в окремому світі. Профілі одного бізнесу можна зібрати в одну групу й керувати ними централізовано. Межа відповідає за дані та ідентичність. Зручність керування це не її справа.
Чому в кожного профілю має бути свій IP: три правила мережевого ідентифікатора
IP це ідентичність профілю на мережевому рівні, і схема «один акаунт, один IP» робить цю ідентичність незалежною. Коли кілька середовищ висять на одній лінії, мережевий рівень у них збігається. Платформа бачить, як одна й та сама адреса виходу мелькає між різними акаунтами. Щоб цей шар ідентичності устояв, є три правила.
- Виключність, без спільних ліній: IP, під яким входить акаунт, закріплений за одним профілем. Одна лінія не висить водночас у кількох середовищах, і для кількох акаунтів не беруть лінію з ротацією адрес.
- Стабільність, без частих змін: часті стрибки IP самі по собі сигнал для антифроду, тому лінія, до якої акаунт звик, залишається закріпленою. Якщо заміна все ж потрібна, її роблять за один раз, коли акаунт у спокійному стані. Керування прогрівом у MostMate теж позначає «зміни мережі» як привід відкласти завдання дня. Стабільність лінії в продукті подається як дисципліна.
- Регіон: регіон IP виходу задає напрям для часового поясу й мови. На який ринок дивиться акаунт, звідти й вихід. Мова і часовий пояс автоматично підтягуються режимом «За IP».
Дорога чи рідкісна лінія тут ні до чого. Три правила разом дають «одному IP» просте значення: у кожного профілю свій постійний і надійний вихід у мережі.
Ось так і проходить межа.
Як ізоляція виглядає в MostMate: один рядок профілю показує всю належність
У «Керуванні профілями» схема «один акаунт, один профіль, один IP» іде далі гасла: вона лежить перед очима рядком у списку. У кожного рядка профілю свої ID і назва, далі по порядку йдуть проксі, IP виходу, прив'язаний акаунт, група, примітка і власний номер. Який рядок на якій лінії і за яким акаунтом закріплений, видно з одного погляду.
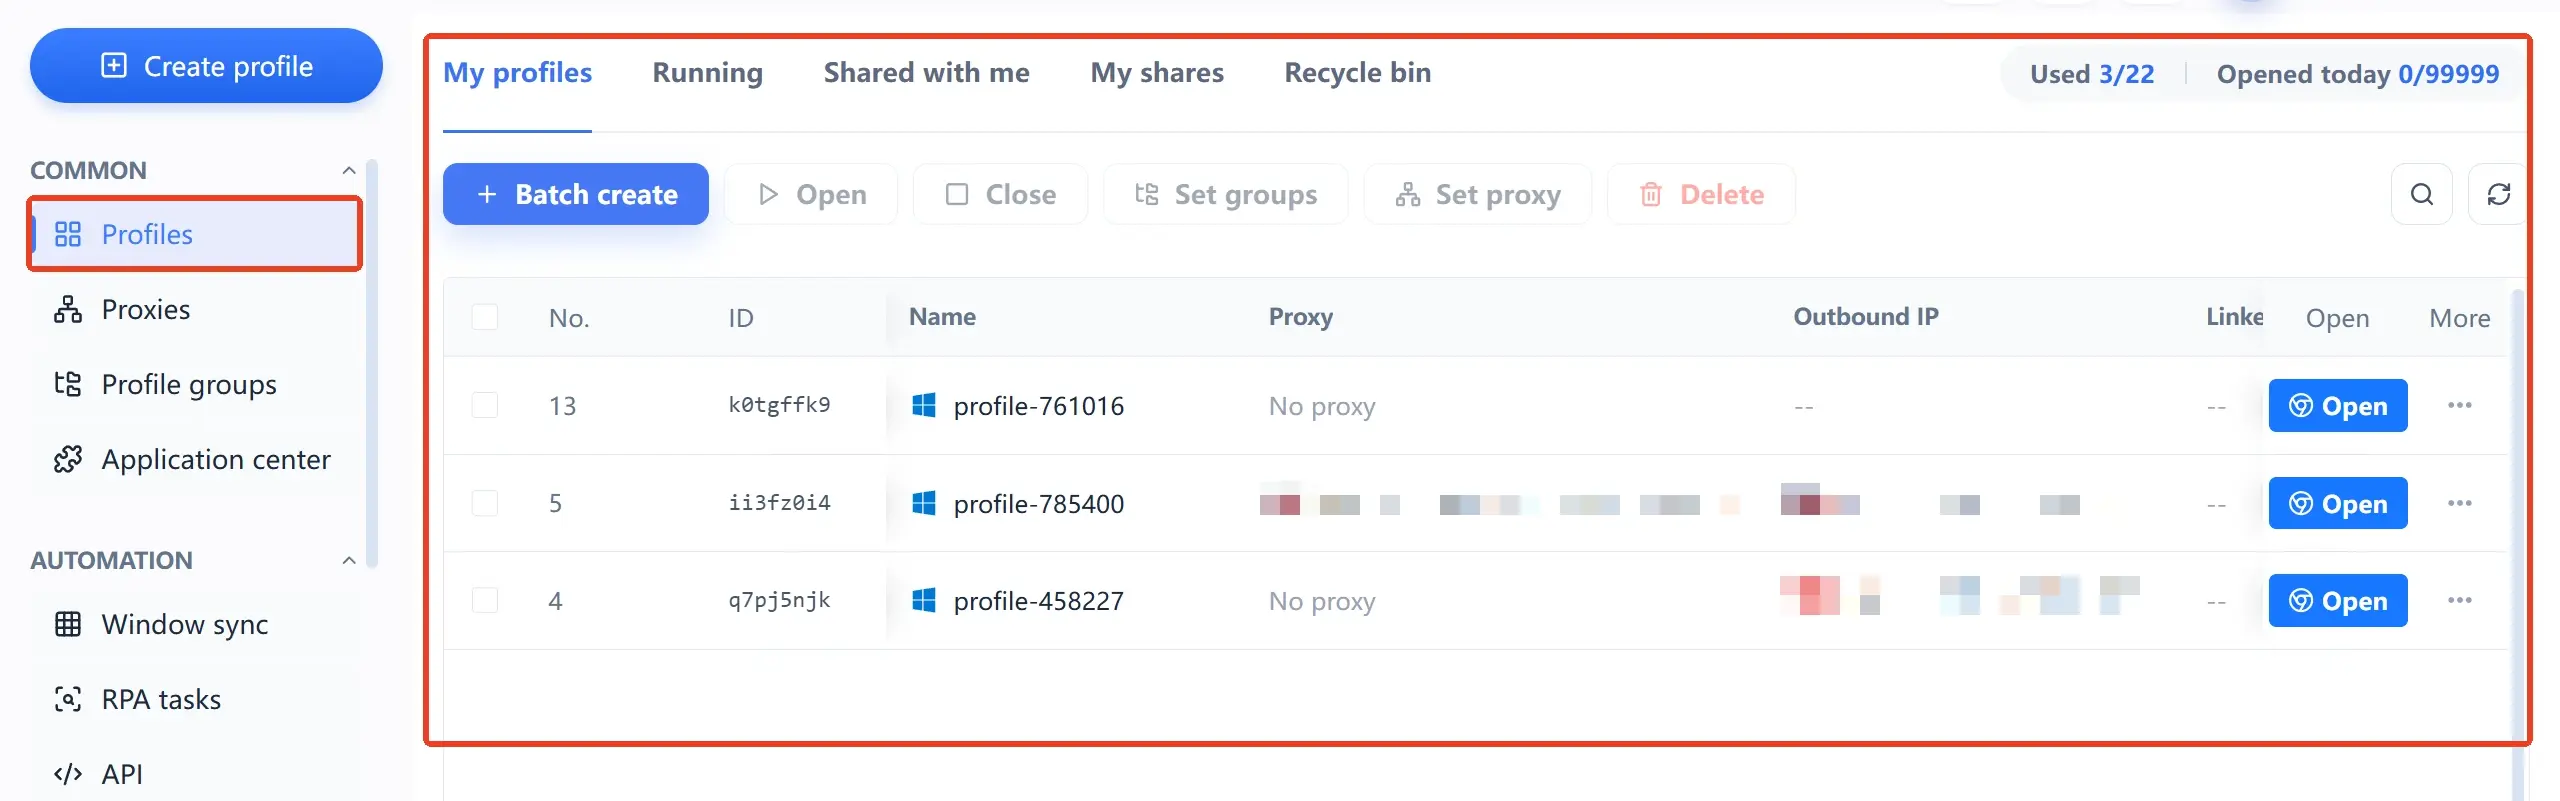
Проксі не обов'язково вписувати в профіль нашвидку. Їх можна спершу створити або масово імпортувати в окремому списку «Керування проксі», а вже потім розподілити по конкретних профілях. Угорі сторінки профілів є ще масова дія «Налаштувати проксі». Обслуговування і роздача розділені, і належність ліній залишається в порядку.
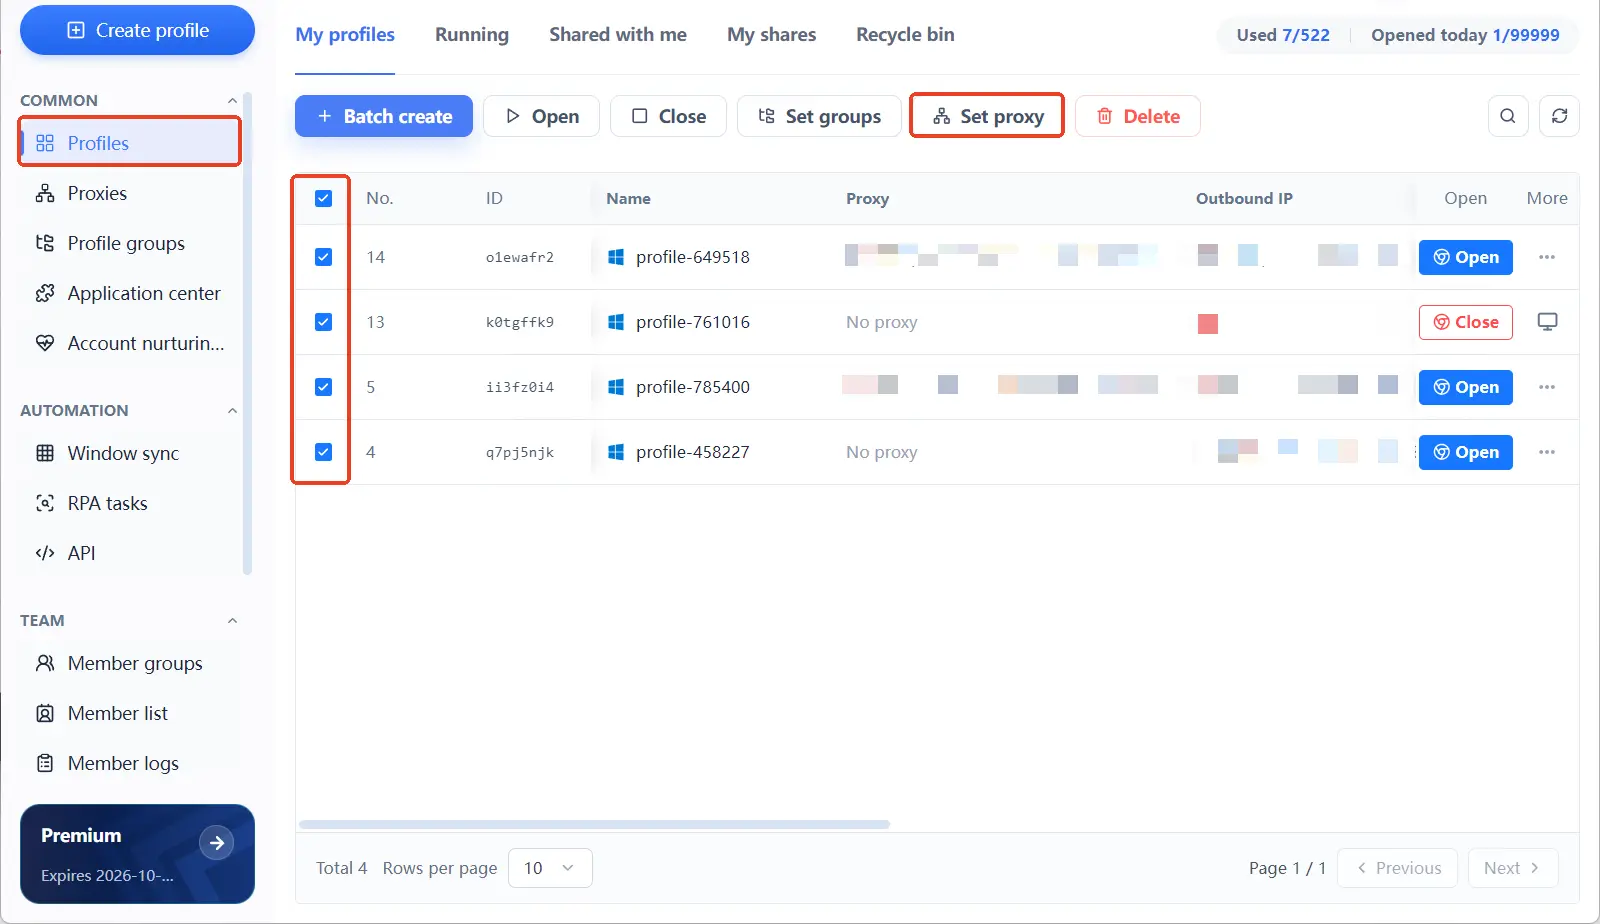
Коли акаунтів стає багато, профілі розкладають по групах уздовж бізнес-ліній, а партії позначають власними номерами. Належність відшукається і серед десятків профілів. Хто ще не торкався цього інструменту, може спершу прочитати опис продукту MostMate, зрозуміти, де в ньому живуть профілі, відбиток і проксі, і вернутися до кроків впровадження.
П'ять кроків до схеми «один акаунт, один профіль, один IP»
П'ять кроків, і кожен акаунт має окрему колію від входу до виходу.
- Перерахуйте акаунти, на кожен акаунт відведіть свій профіль. Складіть список акаунтів, якими будете займатися, і вирівняйте число профілів із числом акаунтів. Відповідність один до одного фіксується з першого дня, без лазівки «ці два поки ужмуться в один».
- Підготуйте проксі: одна лінія на один профіль. Створіть або імпортуйте їх у «Керуванні проксі», кількість вирівняйте з профілями. Для входів в акаунти беріть виключні постійні лінії, регіон обирайте за ринком, на який дивиться акаунт.
- Під час створення профілю одразу запишіть належність у форму. Назва профілю, прив'язаний акаунт і налаштування проксі заповнюються у формі створення за один раз. Що відповідає кожен із трьох блоків форми і як користуватися значеннями за замовчуванням, по порядку розібрано в статті чотири кроки від попереднього перегляду налаштувань до першого профілю.
- Мову і часовий пояс віддайте режиму «За IP». Мова, мова інтерфейсу, часовий пояс і геолокація за замовчуванням слідують за IP виходу. Вихід зафіксовано, і ці пункти сходяться самі, вручну правити кожен не потрібно.
- Задайте межі користування й тримайте їх. Акаунт входить лише у свій профіль, Cookie і сесії входу не переносяться між профілями. У командній роботі доступом до профілю (дозволом і забороною) керуйте тим, хто який профіль може відкрити.
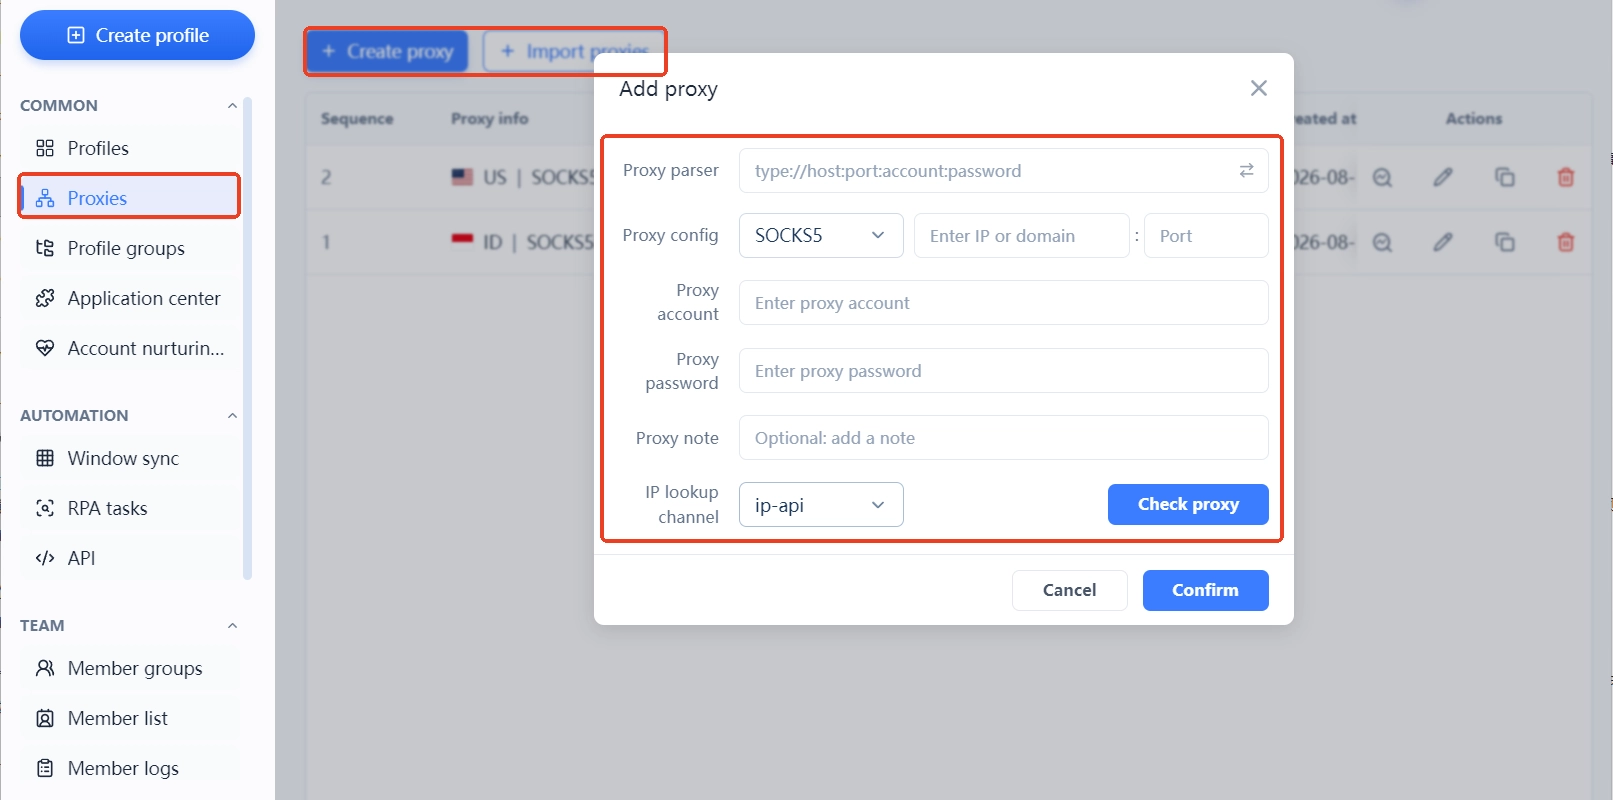
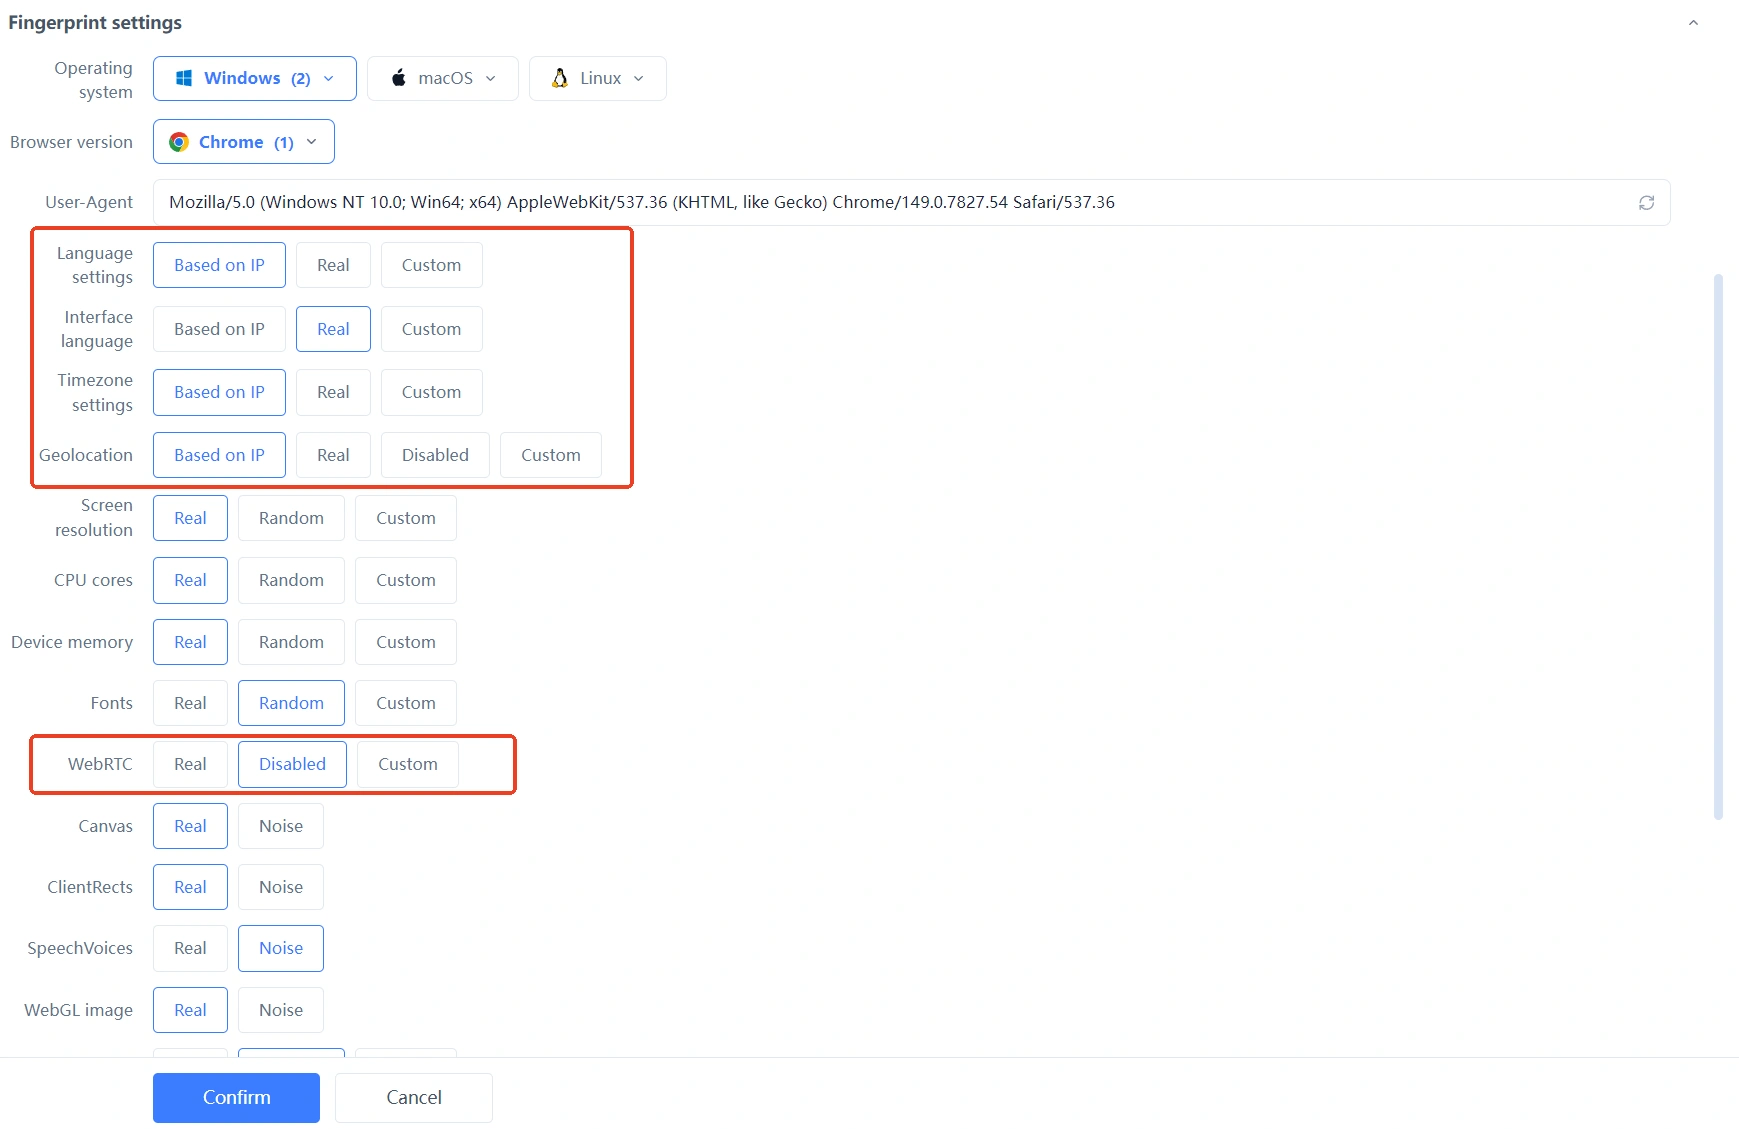
На екрані ці п'ять кроків перетворюються на порядкові відповідності в списку профілів. Акаунт, профіль і IP виходу утворюють пари; під час перевірки пройдіться згори вниз і переконайтеся, що жоден рядок не переплутаний.
Три найчастіші пробоїни в ізоляції
Наскільки щільно зроблена ізоляція, рідко залежить від тонкості налаштувань параметрів; залежить від того, наскільки міцно тримається межа. Нижче три найчастіші пробоїни. Кожна родом із бажання заощадити зусилля.
- Профілі використовуються впереміш: сьогодні акаунт один входить у профіль A, завтра заради зручності його ж логінять у профіль B, і сесії починають ходити в гості. Два акаунти в одному профілі і зовсім зносять межу.
- Одна лінія на кілька профілів: під час створення нового профілю рука сама обирає проксі, уже зайнятий іншим середовищем, і виходи кількох профілів негайно збігаються. Спільні ротовані лінії до того ж переносять цей збіг з акаунта на акаунт.
- Вихід змінили, решта лишилася старою: лінія переїхала в інший регіон, а часовий пояс і мова в профілі затрималися в попередньому. Мережевий рівень розходиться з рівнем пристрою, і сама комбінація не сходиться.
Корінь усіх трьох пробоїн один: звичка заощадити зусилля. Межа рветься один раз, і ізоляцію, вибудовану раніше, доводиться починати заново.
Часті питання
Чи можуть два акаунти працювати в одному профілі?
Ні. Спільне середовище надовго перемішує Cookie, сховище, сигнали пристрою і мережі. У платформи досить підстав вважати такі входи роботою на одному пристрої. Якими б близькими не були бізнеси, у кожного власне середовище.
Скільки профілів можна підвісити на один IP?
Найнадійніший варіант: один профіль отримує одну лінію. Кілька середовищ на одній лінії означають збіг мережевої ідентичності. Спільні ротовані лінії для входів в акаунти підходять ще менше: зсунувся вихід, і вслід за ним доведеться рухати часовий пояс із мовою.
Ізоляція профілів і маскування відбитка: це одне й те саме?
Це різні речі, але без кожної з них не обійтися. Ізоляція відповідає за межу між середовищами, де дані та ідентичність не діляться. Узгодженість стежить, чи пояснюють один одного сигнали всередині одного середовища. Зробите ізоляцію без узгодженості, і всередині самого середовища залишаться діри.
Акаунти вже працювали в спільному середовищі: чи є сенс розділяти їх зараз?
Ще не пізно, але різати з плеча не варто. В акаунта вже є історія входів у старому середовищі, і різка зміна параметрів або лінії може викликати нову перевірку. Спершу вирівняйте часовий пояс і мову в новому середовищі, потім оберіть момент для переїзду. Після переїзду тримайте все стабільним.
Підсумок
Суть ізоляції профілів у тому, щоб провести межу: акаунт, профіль і IP, три ідентичності, кожна на своєму місці, і ніхто не зачіпає чужого. Схема «один акаунт, один профіль, один IP» зовсім не складна технологія. Це дисципліна, якої дотримуються щодня.
Тим, хто тільки починає, спершу варто прогнати два акаунти у двох середовищах і лише потім говорити про масштаб. Тим, хто вже працює партіями, варто перенести відповідності в список профілів, щоб перевірка займала один погляд.
MostMate вшив цю дисципліну в продукт: у списку профілів уся належність видна одним рядком, проксі обслуговуються окремо і розподіляються за середовищами, мова і часовий пояс за замовчуванням слідують за виходом. Хто хоче спершу побачити повну картину ізоляції та узгодженості, хай прочитає чотири принципи проєктування: незалежність, узгодженість, реальність, стабільність. Можна й одразу завантажити MostMate, створити два профілі і пройти п'ять кроків із цієї статті.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



