
Czym jest izolacja środowisk: kroki do zasady jedno konto, jedno środowisko, jedno IP
„Konta rejestrowane pojedynczo, konto po koncie, prowadzone osobno, a mimo to platforma uznaje, że zarządza nimi ta sama osoba." Kto prowadzi wiele kont, zna tę scenę niemal na pewno. A gdy coś się sypie, zwykle ograniczone zostaje od razu kilka kont naraz.
Rejestracja prawie nigdy nie jest słabym punktem. Problem rodzi się przy logowaniu i przy używaniu kont. Kilka z nich chodzi w tej samej przeglądarce na tym samym komputerze i współdzieli te same ślady, te widoczne i te niewidoczne. Te same parametry urządzenia, te same cookies i rejestry pamięci, to samo IP wyjściowe. Dla platformy te dane rysują jednego użytkownika za jednym urządzeniem.
MostMate to przeglądarka antywykrywalna, która wprowadza izolację środowisk aż do podstaw: każde konto odpowiada wyizolowanemu środowisku przeglądarki. Dane, parametry tożsamości i konfiguracja sieci jednego środowiska nie komunikują się z drugim. Stąd nazwa przeglądarka antywykrywalna: to, co rozwiązuje, to właśnie to, jak każde z tych kont pracuje na swoim koncie.
Najpierw wniosek: izolacja środowisk wyznacza granicę między środowiskami przeglądarki. Obejmuje cookies, pamięć lokalną i IndexedDB, czyli dane sesji i witryn, a do tego sesje, cache, parametry odcisku i konfigurację proxy. W praktyce sprowadza się do jednej zasady: jedno konto, jedno środowisko, jedno IP. Poniżej jest wyjaśnione, co ta granica oddziela i dlaczego biegnie właśnie tak; potem przychodzą pięć kroków w MostMate i trzy najczęstsze nieszczelności izolacji.
Czym jest izolacja środowisk: zamknięte środowisko przeglądarki dla każdego konta
Definicja mieści się w jednym zdaniu: dać każdemu kontu własne środowisko przeglądarki. Między środowiskami nie współdzieli się żadnych danych. Otwieranie kilku okien, choćby tak wyglądało, niczego nie oddziela: okno to tylko interfejs, a pod spodem dalej miesza się cookies, zalogowane sesje i parametry urządzenia. To właśnie te elementy się rozdziela:
W MostMate każde środowisko prowadzi po swojemu cookies, Local Storage, IndexedDB, sesje i cache. Parametry odcisku i konfiguracja proxy również dzielą się na środowiska. Dokumentacja IndexedDB w MDN określa ją jako wbudowaną i pojemną bazę danych przeglądarki. Strony trzymają w niej zwykle dane offline i stany związane z kontem: duże objętości, długi żywot, i jeden z głównych nośników śladu „to konto używało tego urządzenia".
Cookies idą drugą linią. Jak działają cookies rozstrzyga, gdzie zapisuje się to, że konto wciąż jest zalogowane: głównie właśnie w nich. Która przeglądarka trzyma jakie cookies i jakie cookies należą do której sesji, rozróżnia się bez żadnej możliwości pomyłki. Gdy te dwa rodzaje danych przejdą między środowiskami, sesje przestają wiedzieć, czyje są.
Dane pamięci decydują, kto wciąż jest zalogowany, parametry odcisku decydują, jakim to jest urządzeniem, a proxy decyduje, skąd się korzysta z sieci. Te trzy rzeczy, każda w swoim środowisku, dają właśnie granicy oparcie. Blok realna i spójna izolacja środowisk na stronie MostMate wymienia dokładnie te punkty. To zakres izolacji, który produkt stosuje fabrycznie.
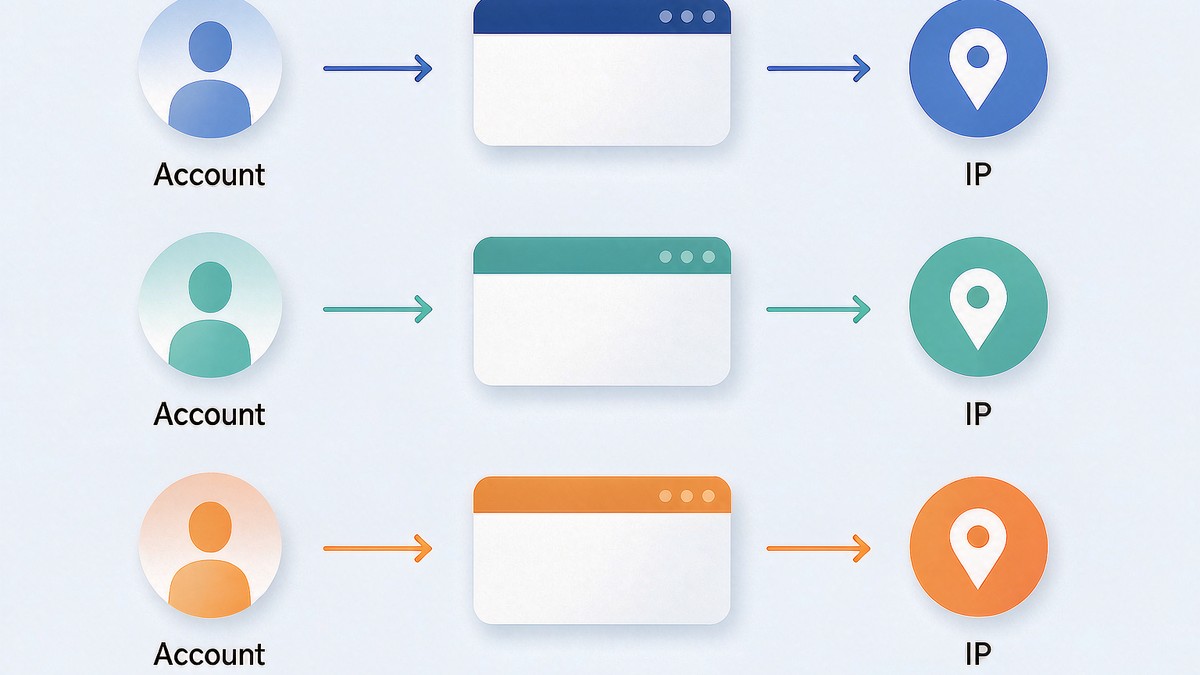
Dlaczego konto potrzebuje własnego środowiska: współdzielenie środowiska to współdzielenie śladów tożsamości
Kilka kont w jednym środowisku równa się proszeniu platformy, żeby na poziomie pamięci i urządzenia czytała je jako jeden sprzęt. Nie trzeba do tego żadnej zaawansowanej techniki wykrywania. Samo środowisko odkłada dowody.
Konto A i konto B logują się na zmianę w tym samym środowisku i w pierwszym tygodniu nie widać niczego podejrzanego. Cookies na cookies. W pamięci lokalnej leżą rejestry dwóch platform. Parametry odcisku te same od zawsze. Z czasem historia tego środowiska gromadzi naraz ślady zachowań dwóch kont. Po stronie platformy i tak były one tym samym „użytkownikiem urządzenia".
Tu leży wartość izolacji: czyja jest sesja i czyj jest ślad zachowań, rozstrzyga się już na poziomie środowiska. Problem w jednym miejscu nie pociąga pozostałych kont. Jedno konto, całe środowisko dla niego. To warunek wszystkich dalszych kroków.
Mówiąc od drugiej strony: izolacja też nie zamyka każdego konta w świecie bez kontaktu z resztą. Środowiska tego samego biznesu można wrzucić do jednej grupy i prowadzić centralnie. Granica dba o dane i tożsamość; sprawność zarządzania to inna sprawa.
Dlaczego każde środowisko potrzebuje własnego IP: trzy zasady tożsamości w warstwie sieci
IP to tożsamość środowiska w warstwie sieci, a konto z jednym IP zostawia tę tożsamość również osobno. Ta sama linia dźwigająca kilka środowisk nakłada na siebie warstwę sieci. Platforma widzi ten sam adres wyjściowy pojawiający się w kółko między różnymi kontami. Żeby utrzymać tę warstwę tożsamości, są trzy zasady.
- Wyłączna, bez współdzielenia: IP, na której loguje się konto, jest przypisana na stałe do jednego środowiska. Ta sama linia nie wisi zarazem na kilku środowiskach, a linia rotująca i zmienna nie nadaje się do obsługi wielu kont.
- Stabilna, bez częstych zmian: IP, które skacze co chwilę, samo w sobie jest sygnałem ryzyka; gdy konto zadomowi się na linii, zostaje na niej. Jeśli naprawdę trzeba ją zmienić, robi się to raz, w spokojnym momencie konta. Zarządzanie rozgrzewaniem w MostMate traktuje ponadto „zmiany sieci" jako sygnał do odroczenia zadań dnia. Stabilność linii to jedno z tych, o czym produkt przypomina jak o zasadzie.
- Region, dopasowany: region IP wyjściowego decyduje, dokąd zmierzają strefa czasowa i język. Rynek, na który pracuje konto, wyznacza, gdzie stoi wyjście. Język i strefa czasowa układają się same przy opcji „Na podstawie IP".
Trzy zasady razem: stałe i wiarygodne wyjście IP dla środowiska.
Tak właśnie biegnie ta granica.
Jak izolacja wygląda w MostMate: każdy wiersz środowiska to zestaw przynależności
Na stronie zarządzania środowiskami zasada jedno konto, jedno środowisko, jedno IP jest widoczna jako wiersz listy. Każdy wiersz środowiska ma swoje ID i nazwę, a dalej po kolei proxy, IP wyjściowe, powiązane konto, grupę, notatkę i numer własny. Które łącze pasuje do którego wiersza i czyje jest konto, dopasowuje się jednym rzutem oka.
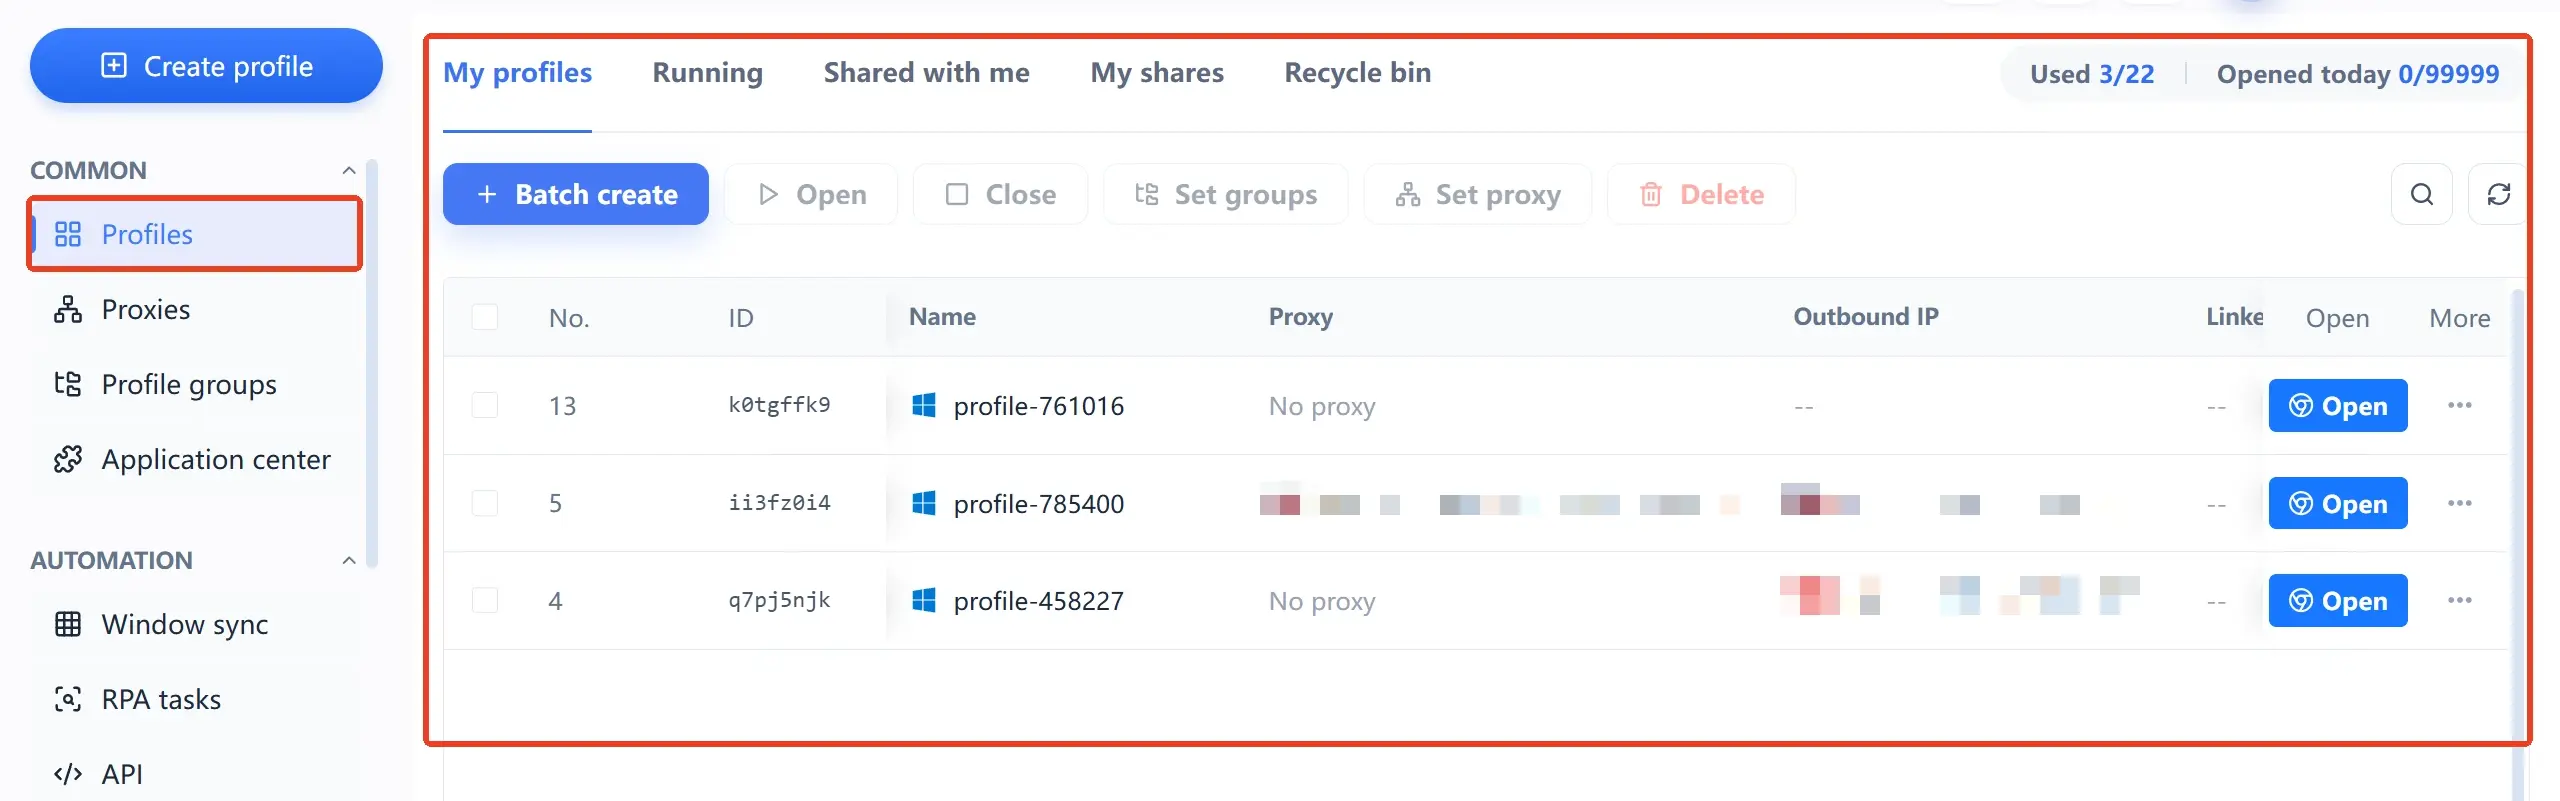
Proxy nie musi być wpisywane odręcznie w każdym środowisku. Najpierw tworzy się je lub importuje hurtowo w osobnej liście zarządzania proxy, a potem rozdziela na konkretne środowiska. Szczyt strony zarządzania środowiskami oferuje dodatkowo masową akcję „ustaw proxy". Pielęgnacja i przydział osobno. Wtedy przynależność łączy nie zaczyna się plątać.
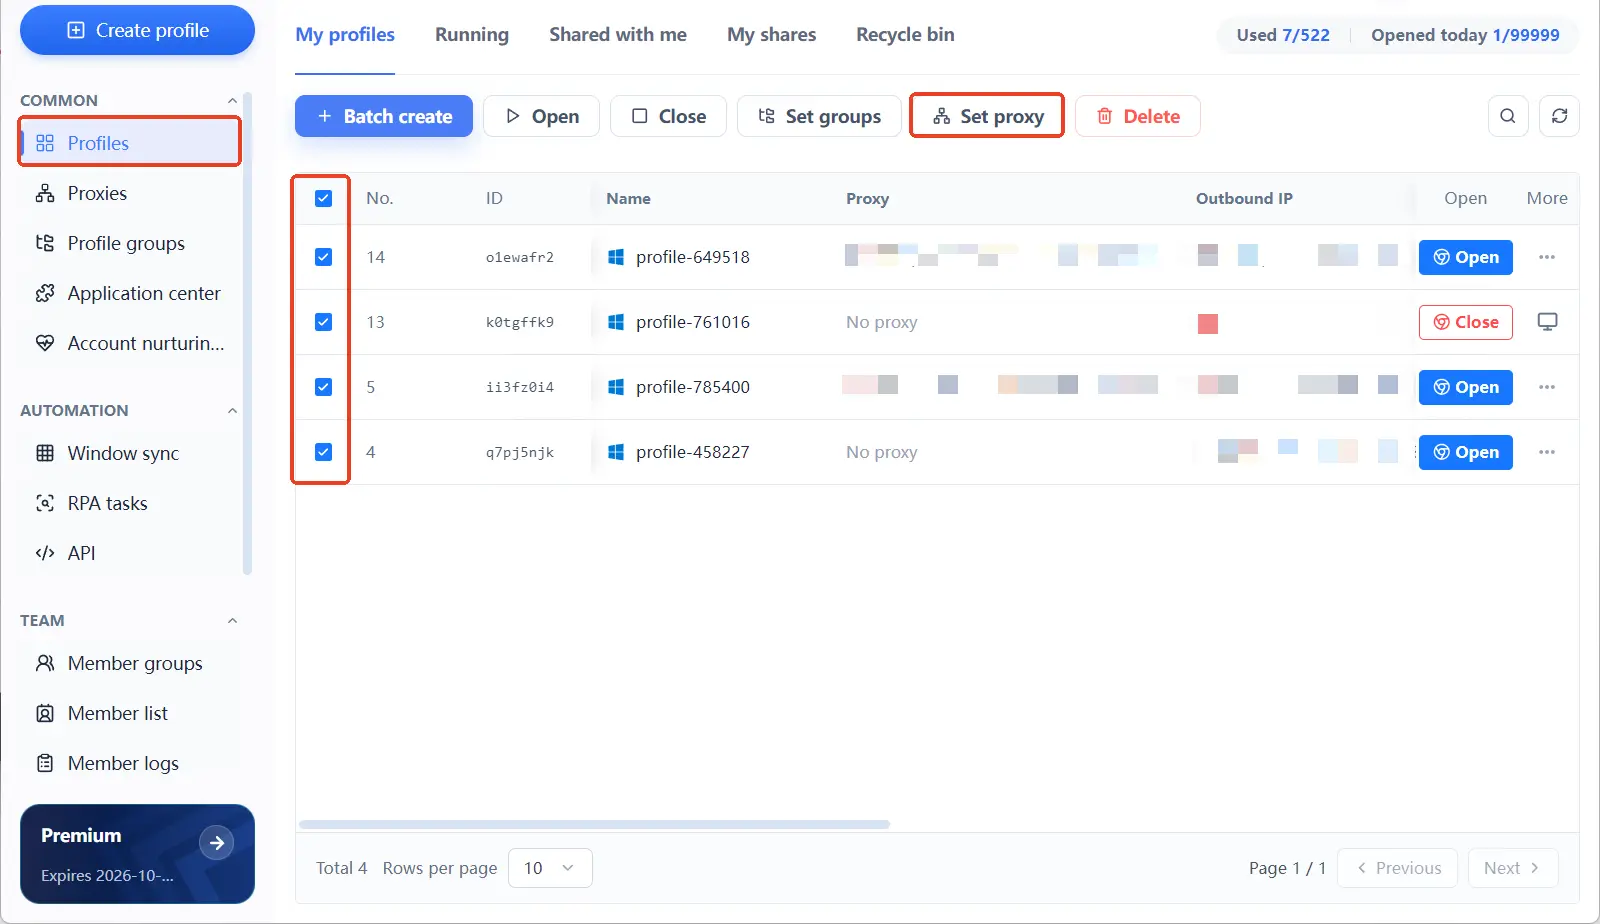
Gdy kont przybywa, grupy środowisk porządkują według linii biznesu, a numer własny oznacza partie. Przynależności da się odszukać nawet przy kilkudziesięciu środowiskach. Kto jeszcze nie zna tego narzędzia, niech zajrzy najpierw na stronę Czym jest MostMate, żeby zobaczyć, gdzie w produkcie stoją środowisko, odcisk i proxy, i wrócić potem do kroków wdrożenia.
Pięć kroków wdrożenia zasady jedno konto, jedno środowisko, jedno IP
Po pięciu krokach każde konto biegnie własnym torem, od logowania po wyjście.
- Policz konta i zarezerwuj środowisko na każde. Wypisz konta, którymi będziesz zarządzać, i zrównaj liczbę środowisk z liczbą kont. Dopasowanie ustala się jeden do jednego od pierwszego dnia, bez furtki „te dwa na raz wystarczą sobie z jednym".
- Przygotuj proxy, jedno łącze na środowisko. Utwórz je lub zaimportuj w zarządzaniu proxy, w liczbie zrównanej ze środowiskami. Do logowania konta łącza wyłącznościowe i stałe, region wybierany według rynku, na który konto pracuje.
- Przy tworzeniu środowiska przynależność wpisuje się do formularza. Nazwa środowiska, powiązane konto i proxy są kompletowane za jednym razem w formularzu tworzenia. Co obejmuje każdy z trzech bloków i jak używać wartości domyślnych, opowiada po kolei artykuł cztery kroki od podglądu konfiguracji do pierwszego środowiska.
- Język i strefa czasowa zostają na „Na podstawie IP". Język, język interfejsu, strefa czasowa i geolokalizacja mają domyślnie iść za IP wyjściowym. Gdy wyjście jest ustalone, te wartości układają się same, bez ręcznej edycji po kolei.
- Ustal granice użytkowania i trzymaj ich. Jedno konto loguje się tylko w swoim środowisku; cookies i sesje nie wędrują między środowiskami. Przy pracy zespołowej zezwolenie i zakaz współdzielenia dostępu do środowisk kontrolują, kto może otworzyć które.
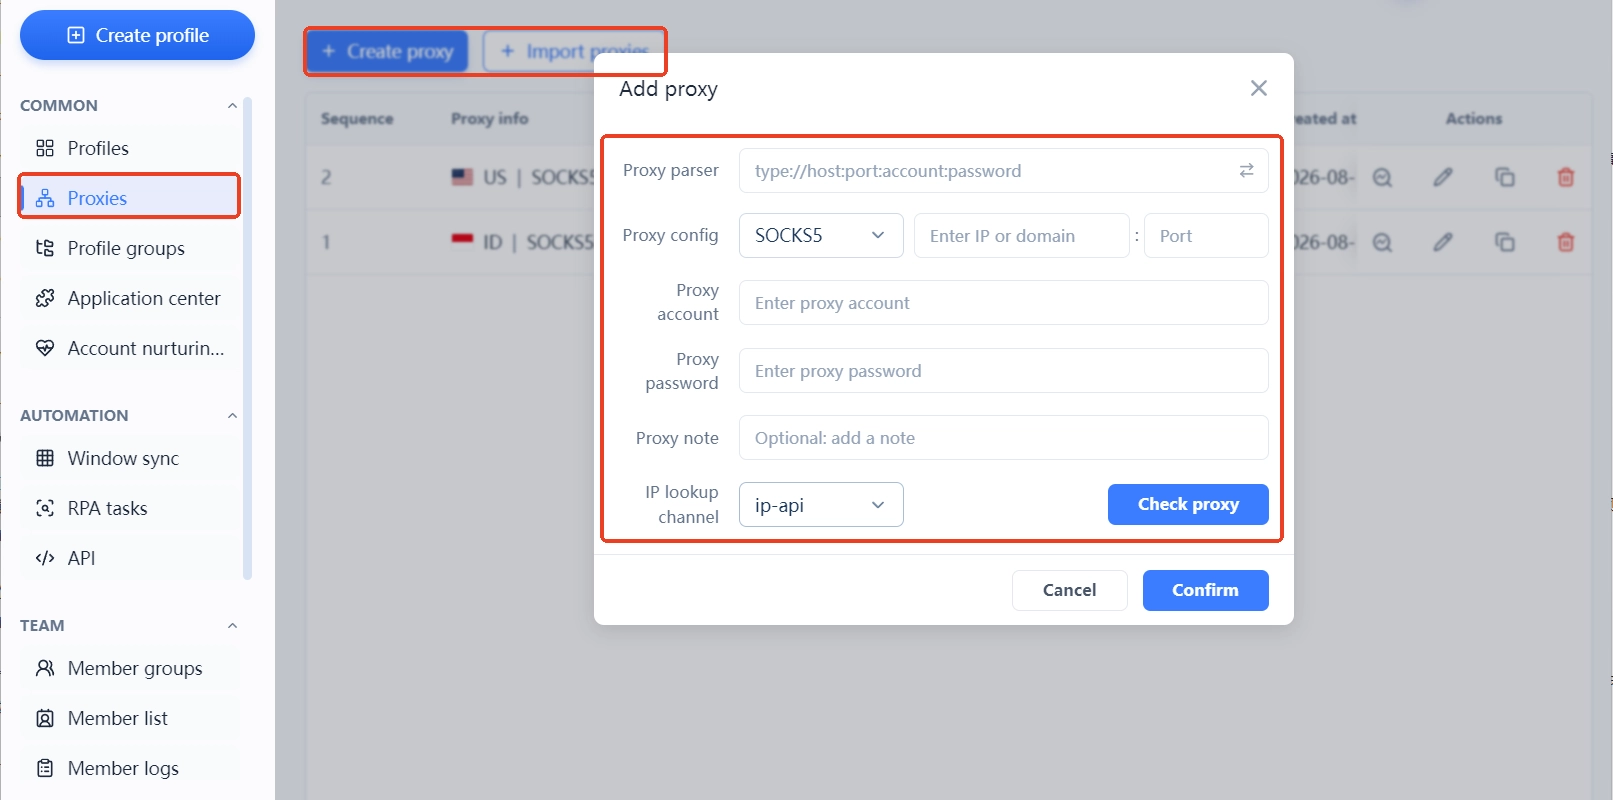
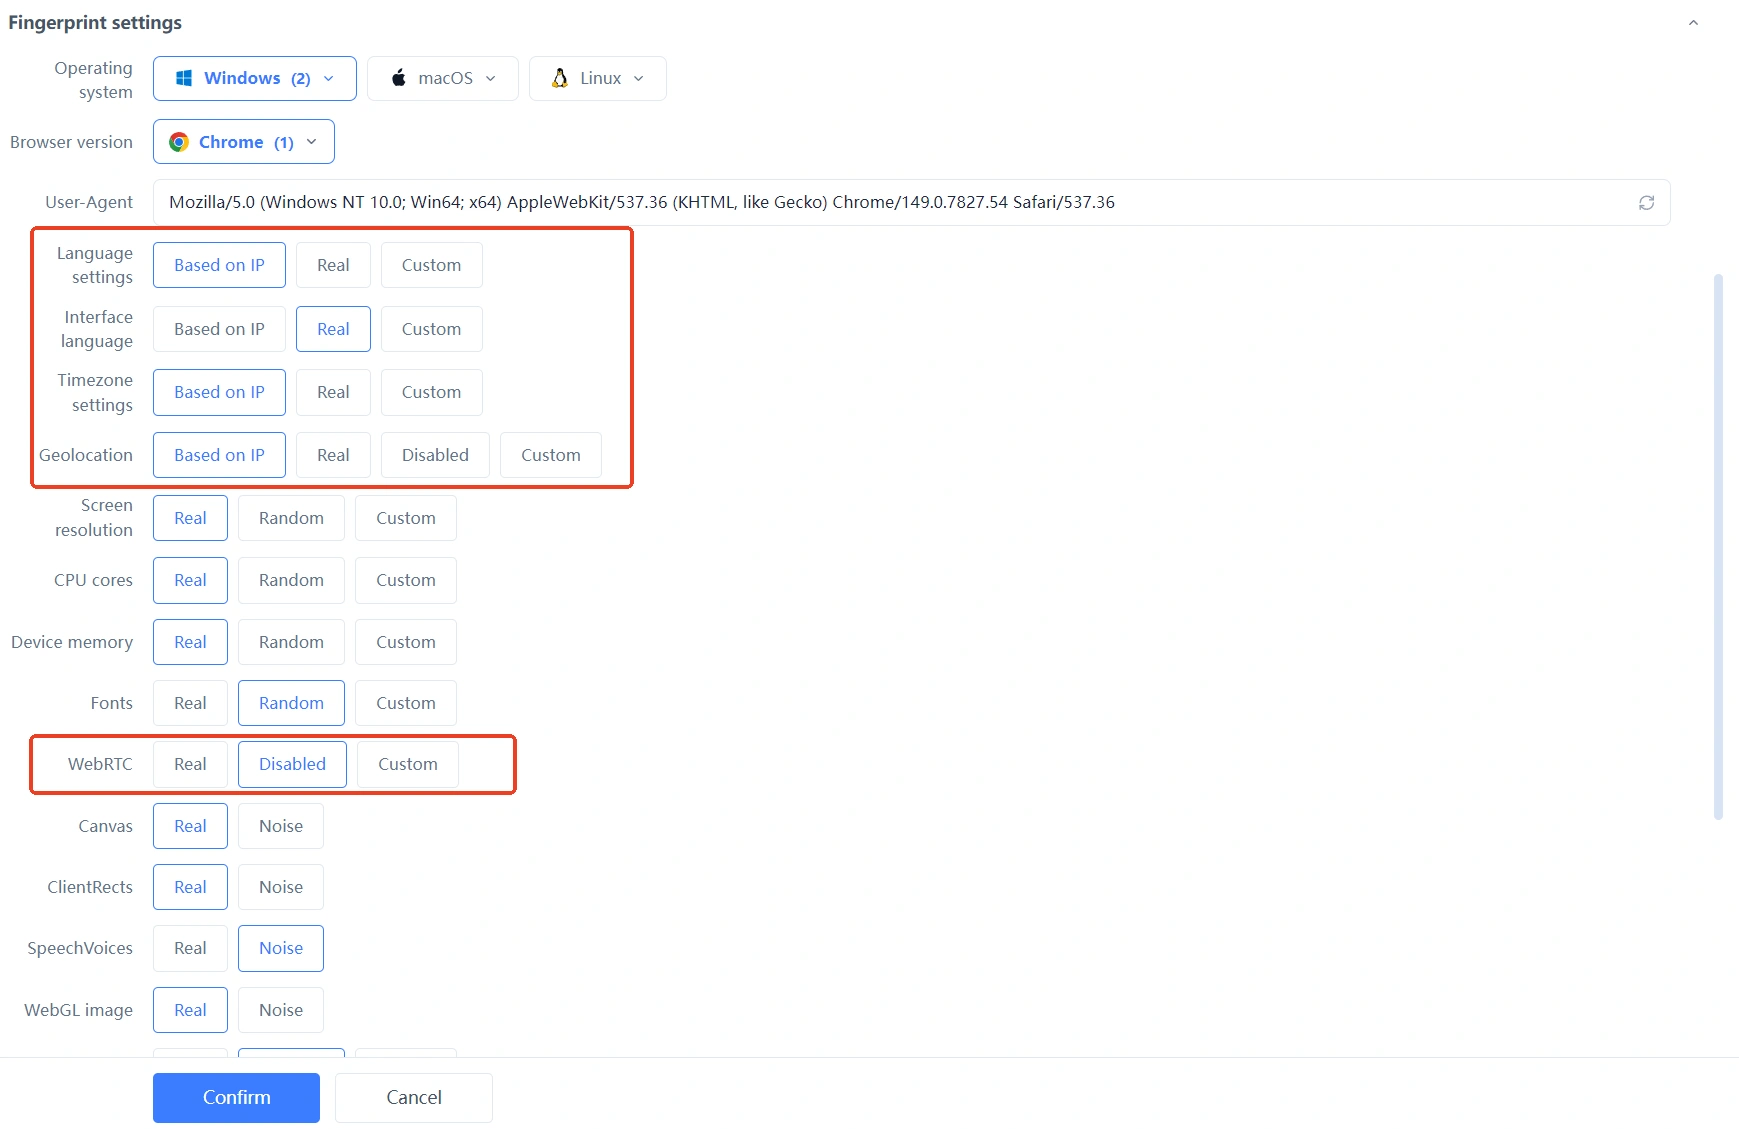
Na ekranie pięć kroków to odpowiadające sobie wiersze listy zarządzania środowiskami. Konto, środowisko i IP wyjściowe w parach; przy kontroli jeden przebieg od góry do dołu. Żaden wiersz nie może być przemieszany.
Trzy najczęstsze nieszczelności izolacji
Nawet bardzo wyrafinowane parametry nie rozstrzygają, czy izolacja jest szczelna; rozstrzyga to, jak mocno granica jest trzymana. Trzy nieszczelności poniżej są najczęstsze. Wszystkie trzy rodzą się z chęci oszczędzenia sobie pracy.
- Krzyżowanie środowisk: dziś konto jeden loguje się w środowisku A, jutro dla wygody także w B, i sesje zaczynają do siebie zaglądać. Dwa konta w jednym środowisku to po prostu rozebranie granicy.
- Ponowne użycie tego samego łącza: przy tworzeniu środowiska wybierasz mimochodem proxy, którego używa już inne, i wyjścia kilku środowisk od razu się nakładają. Łącza współdzielone z rotacją każą temu nałożeniu jeszcze krążyć między kontami.
- Zmiana wyjścia bez reszty: linia przechodzi do innego regionu, a strefa czasowa i język środowiska zostają w starej. Warstwa sieci i warstwa urządzenia przestają się zgadzać; sama kombinacja nie trzyma się kupy.
Wszystkie trzy nieszczelności mają jeden korzeń: chęć oszczędzenia pracy. Granica puszczona raz każe zbudować izolację od nowa.
Częste pytania
Czy dwa konta mogą współdzielić środowisko?
Nie. Współdzielone środowisko z czasem nasącza cookies, pamięć, sygnały urządzenia i sieci. Platforma ma dostateczne powody, by czytać je jako działania na jednym sprzęcie. Nawet gdy zajęcia są bardzo podobne, każde konto dostaje własne środowisko.
Ile środowisk może wisieć na jednym IP?
Najpewniej jest jedno IP na środowisko. Ta sama linia pod kilkoma środowiskami nakłada tożsamość warstwy sieci. Łącza współdzielone z rotacją są jeszcze mniej odpowiednie do logowania kont: gdy tylko wyjście się zmieni, strefa czasowa i język muszą podążać.
Czy izolacja środowisk i maskowanie odcisku to to samo?
To dwie różne rzeczy i obie są potrzebne. Izolacja dogląda granicy między środowiskami: dane i tożsamość nie są współdzielone. Spójność dogląda tego, czy sygnały wewnątrz jednego środowiska tłumaczą się nawzajem. Izolacja bez spójności i tak zostawia luki w środku środowiska.
Konta, które już współdzieliły środowisko: czy jeszcze zdążysz je rozdzielić?
Zdążysz, ale bez cięcia na raz. Konta mają już historię logowania w starym środowisku, a gwałtowna zmiana parametrów lub linii może wywołać nowe weryfikacje. Najpierw wyrównaj strefę czasową i język w nowym środowisku, przenieś w dogodnym momencie i po przenosinach trzymaj spokój.
Na koniec
Istotą izolacji środowisk jest wyznaczanie granic: konto, środowisko i IP, trzy tożsamości, każda na swoim miejscu, bez dotykania się nawzajem. Zasada jedno konto, jedno środowisko, jedno IP to bardziej dyscyplina na każdy dzień niż technika.
Kto dopiero zaczyna, niech najpierw uruchomi dwa konta z ich dwoma środowiskami, a dopiero potem mówi o skali. Kto już działa masowo, niech wpisze dopasowanie do listy zarządzania środowiskami: przy kontroli wystarczy jedno spojrzenie.
MostMate wbił tę zasadę w produkt: zarządzanie środowiskami pokazuje pełną przynależność w każdym wierszu, proxy prowadzi się osobno i przydziela na środowiska, a język i strefa czasowa mają domyślnie iść za wyjściem. Jeśli najpierw chcesz zobaczyć całe projektowanie izolacji i spójności, przeczytaj cztery zasady projektowe: niezależność, spójność, rzeczywistość i stabilność. A jeśli wolisz od razu wziąć się do roboty, pobierz MostMate, utwórz dwa środowiska i przejdź pięć kroków z góry.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



