
環境隔離とは?1アカウント1環境1IPの実践5ステップ
「アカウントは確かに1つずつ登録し、別々に育てたはずなのに、プラットフォームには同じ人物の操作と見なされた。」複数アカウントを運用する人の大半が、この局面を経験しています。問題が起きるとき、多くの場合、1アカウントの不調では済みません。1まとめのアカウントが同時に制限されます。
原因の多くは、登録の段階にはありません。ログインと利用の段階にこそあります。複数のアカウントが同じパソコンの同じブラウザで動き、見える痕跡も、見えない痕跡も、まとめて共有してしまいます。同じ端末パラメータ。同じCookieと保存記録。同じ接続元IP。プラットフォームから見れば、これらのアカウントはデータ上、1台の端末の奥にいる1人のユーザーに見えます。
MostMate は、環境隔離を基盤に組み込んだフィンガープリントブラウザです。各アカウントが、独立したブラウザ環境と1対1で対応する形です。環境内のデータ、身元パラメータ、ネットワーク設定は互いに通じません。日本語のサイトでは「フィンガープリントブラウザ」と呼んでいます。扱うのは、複数アカウントがどう各自独立するかという課題そのものです。
最初に結論を言います。環境隔離が隔てるのは、ブラウザ環境とブラウザ環境の境界です。範囲はCookie、ローカルストレージ、IndexedDBといったログイン用・サイト用のデータに及び、さらにセッション、キャッシュ、指紋パラメータ、プロキシ設定も含みます。操作に落とせば、守るべき規律は1本だけ。それが1アカウント1環境1IPです。以下ではまず、この境界が何を隔てるのか、なぜそこに引くのかを明らかにします。そのうえで、MostMateでの5ステップの進め方と、最も多い隔離の抜け穴3つを示していきます。
環境隔離とは:アカウントごとの密閉されたブラウザ環境
環境隔離の定義は、1文で言い切れます。アカウントごとに、独立したブラウザ環境を与えることです。環境と環境の間では、データを一切共用しません。マルチウィンドウを並べるだけのいわゆる「隔離」とは別物です。窓は見た目にすぎません。その下のCookie、ログイン状態、端末パラメータは依然として混ざっています。隔てる対象は、次のデータ群です。
MostMateでは、各環境がCookie、Local Storage、IndexedDB、セッション、キャッシュを、それぞれ独立して管理します。指紋パラメータとプロキシ設定についても、同じく環境ごとに分かれます。IndexedDBのブラウザインターフェース文書は、これをブラウザ内蔵の大容量データベースと定義しています。サイトはオフラインデータやアカウント関連の状態をここに置くのが普通です。量が多く、寿命が長い。「このアカウントはこの端末を使った」ことを示す主な媒体の一つです。
Cookieは別の線です。Cookieの仕組みが決めるのは、「このアカウントはまだログインしている」という事実の記録先です。どのブラウザがどのCookieを持ち、どのCookieがどのログイン状態に対応するか。ここは、はっきりと分かれています。この2種類のデータが環境をまたいで共用されると、ログイン状態は分けられなくなります。
ストレージデータが「誰がまだログインしているか」を決め、指紋パラメータが「これはどんな端末か」を決め、プロキシが「どこからネットに接するか」を決める。3つがそれぞれの環境に収まって、初めて境界が成立します。 MostMate公式サイトの現実的で一貫した環境隔離の区画に並んでいるのは、まさにこの数項目です。いずれも、製品の初期状態から効いている隔離範囲です。
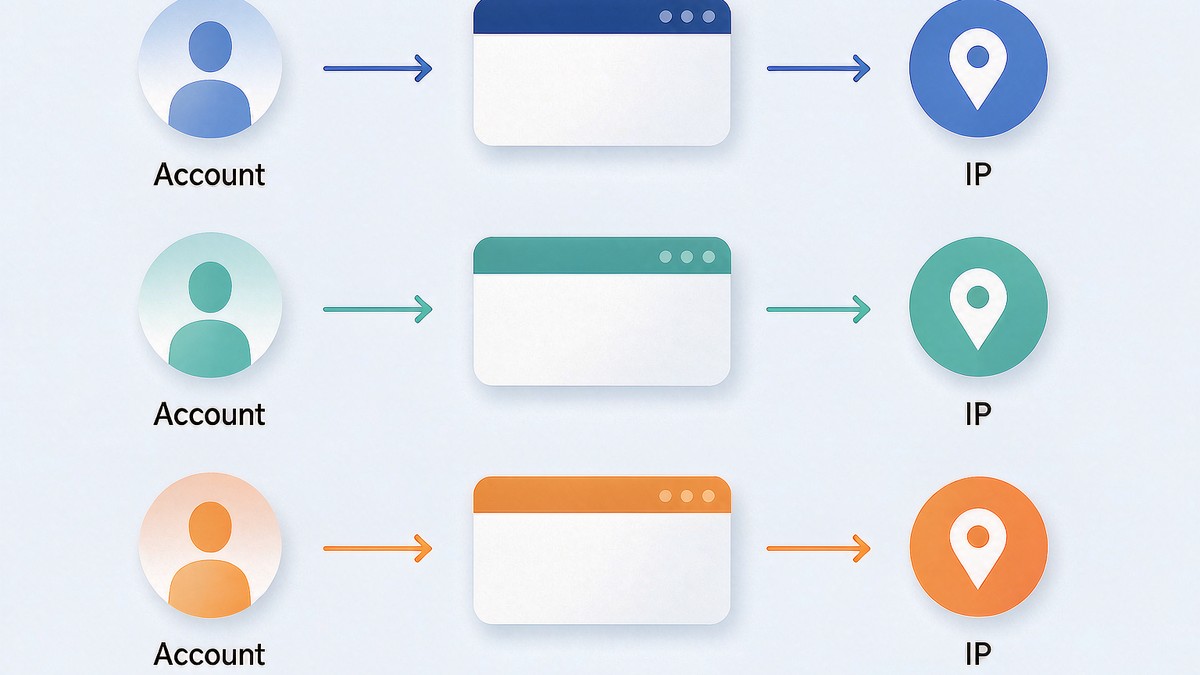
なぜ1アカウントに1環境を専有させるのか:環境の共有は身元痕跡の共有
複数アカウントが1つの環境を共用すると、プラットフォームはストレージと端末の層で、それらを同じ端末と見なします。高深な技術は要りません。環境が証拠を残します。
アカウントAとアカウントBが同じ環境で交互にログインしても、最初の1週間は問題に見えません。CookieがCookieの上に積み重なります。ローカルストレージには、2社分の記録が並びます。指紋パラメータは、常に同じ1セットのままです。時間がたつと、この環境の履歴には2アカウントの行動痕跡が同時に眠ります。プラットフォーム側からすれば、それらは最初から同じ「端末ユーザー」なのです。
隔離の価値はここにあります。ログイン状態が誰のものか、行動痕跡が誰のものかを、環境の層で切り分けることです。 1か所で問題が起きても、他のアカウントを巻き込みにくくなります。1アカウントが1環境を専有する。これが全ての前提です。
逆に言えば、隔離は各アカウントを互いに無関係な世界に閉じ込めるものでもありません。同じ業務を担う環境は、同じグループに入れて一元管理できます。扱うのは、データと身元。管理効率は対象外です。
なぜ各環境に固有のIPが要るのか:ネットワーク層の身元を守る3つの規律
IPは、環境のネットワーク層における身元です。1アカウント1IPにより、この層の身元も各自独立を保てます。同じ回線に複数の環境をかけると、ネットワーク層は重なります。プラットフォームに見えるのは、同じ接続元アドレスがアカウント間を行き来する光景です。この層の身元を立たせるための規律は、3つあります。
- 専有、共用しない:ログインに使うIPは、1つの環境に固定で割り当てます。同じ回線を、複数の環境に同時にかけません。ローテーションで変動する回線で複数アカウントを賄うこともしません。
- 安定、頻繁に変えない:IPの頻繁な変動は、それ自体がリスクシグナルです。アカウントは、慣れた回線を1本に固定して使います。どうしても変えるなら、アカウントの状態が安定している時期を見計らい、1回で切り替えます。MostMateのアカウント育成管理も、「ネットワーク変化」を当日タスクの延期シグナルに挙げています。回線の安定は、製品の中で規律として提示されるのです。
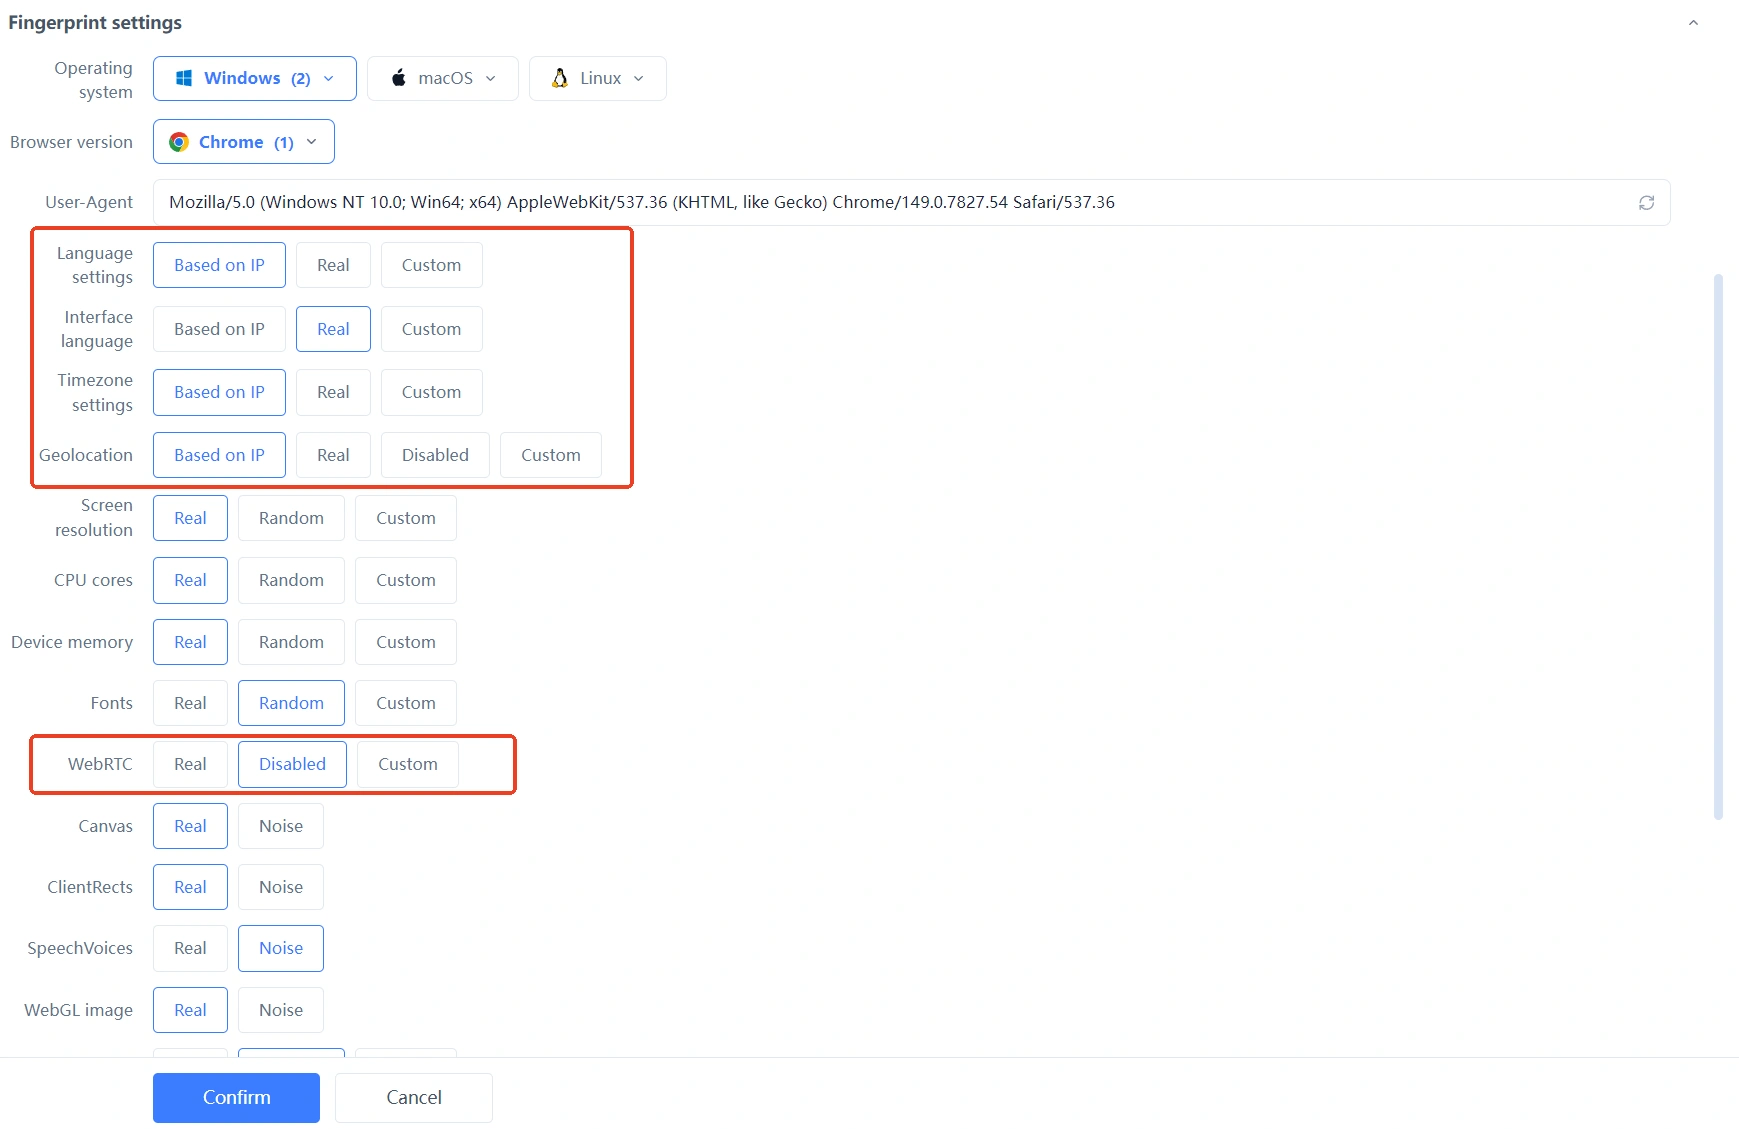
- 地域を合わせる:接続元IPの地域が、タイムゾーンと言語の取る値の方向を決めます。アカウントがどの市場向けかで、出口を置く場所を決めます。言語とタイムゾーンは「IPベースの設定」に任せて自動でそろえます。
3つを合わせると、「1 IP」とは、高価で珍しい回線のことではありません。各環境がネットワーク上に、固定された信頼できる出口をそれぞれ1つ持つ、ということです。
境界線はこう引きます。
MostMateでの隔離の姿:1行の環境が1組の帰属
環境管理ページでは、1アカウント1環境1IPは、スローガンで終わりません。リストに並ぶ1行として、はっきり目に見えます。各行の環境にはIDと名前があり、後ろにプロキシ、接続元IP、紐づくアカウント、グループ、メモ、カスタム番号と順に並びます。どの行がどの回線で、どのアカウントに属するか。一目で対応が取れます。
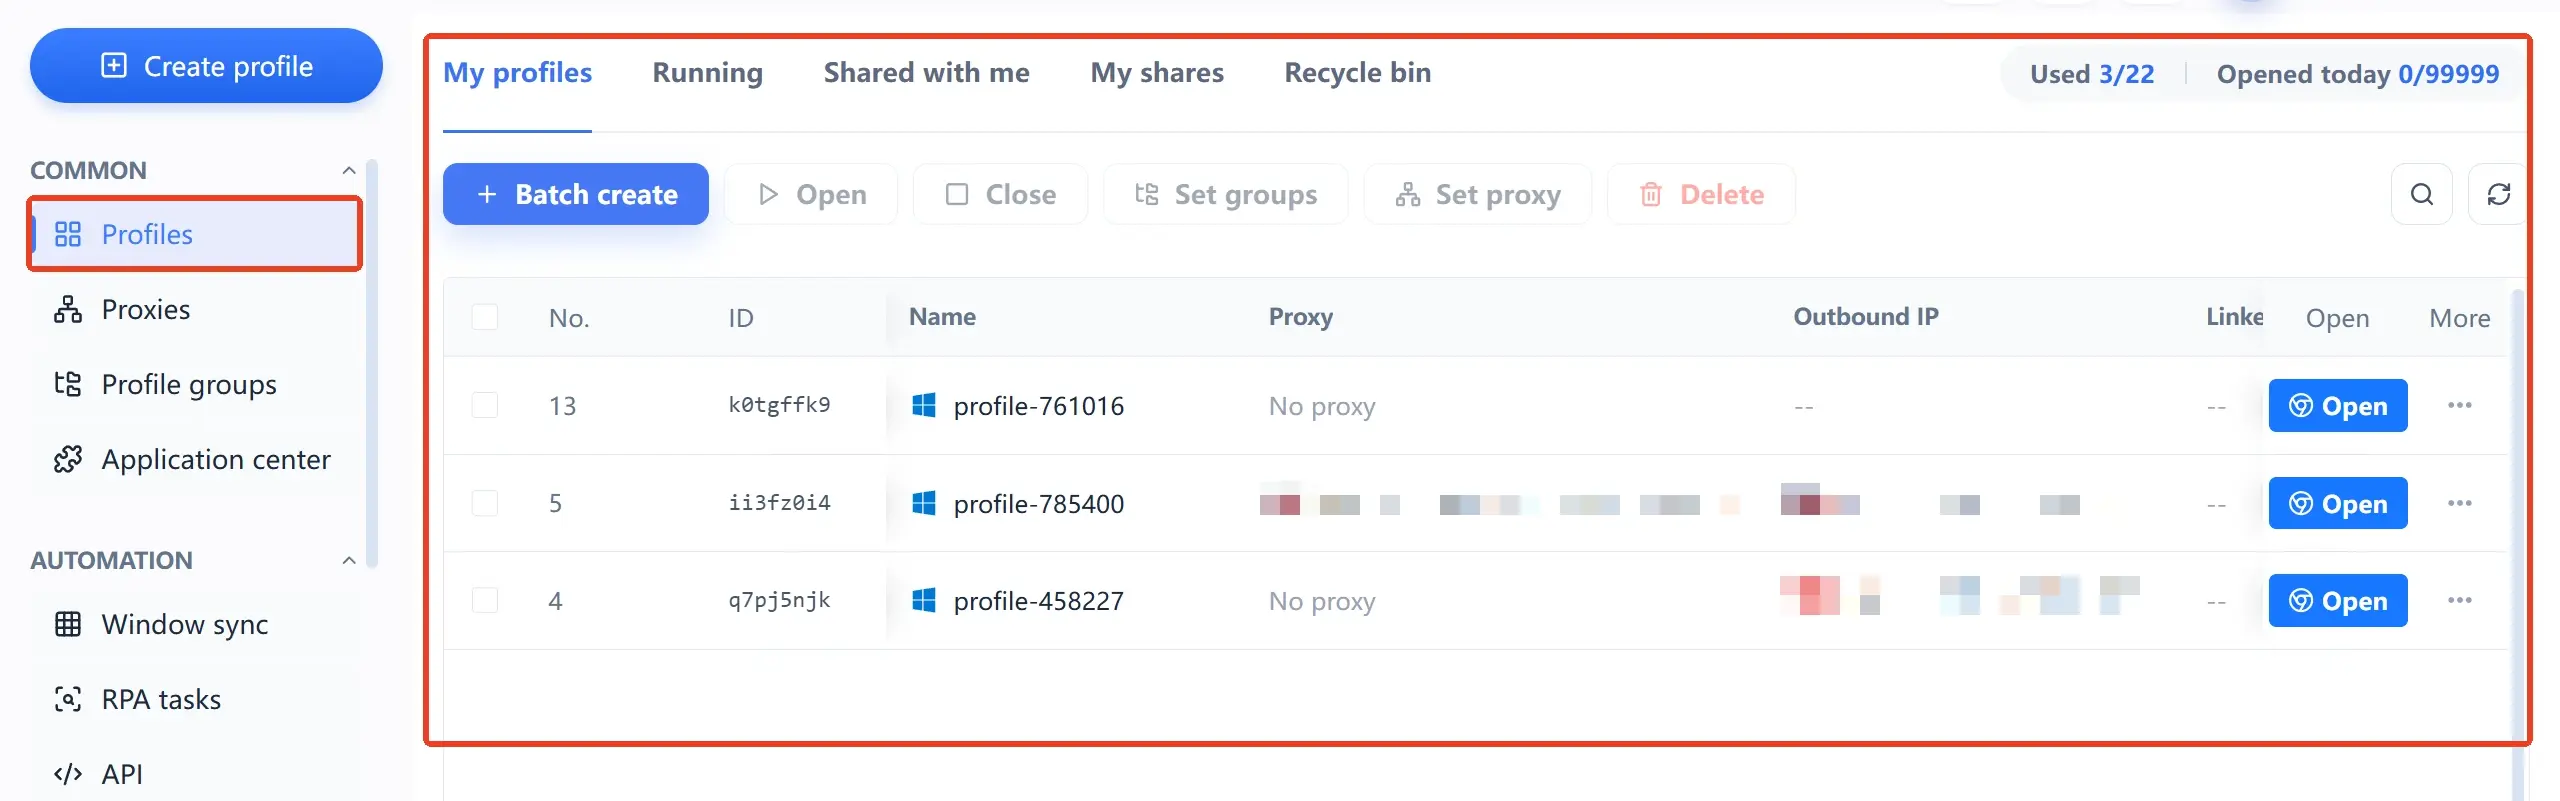
プロキシを環境内でその場しのぎで入力する必要はありません。独立したプロキシ管理リストで新規作成または一括インポートし、それから個別の環境へ割り当てます。環境管理ページの上部には「プロキシを設定」という一括操作も用意されています。保守と割り当ては別作業。こうすれば回線の帰属は乱れにくくなります。
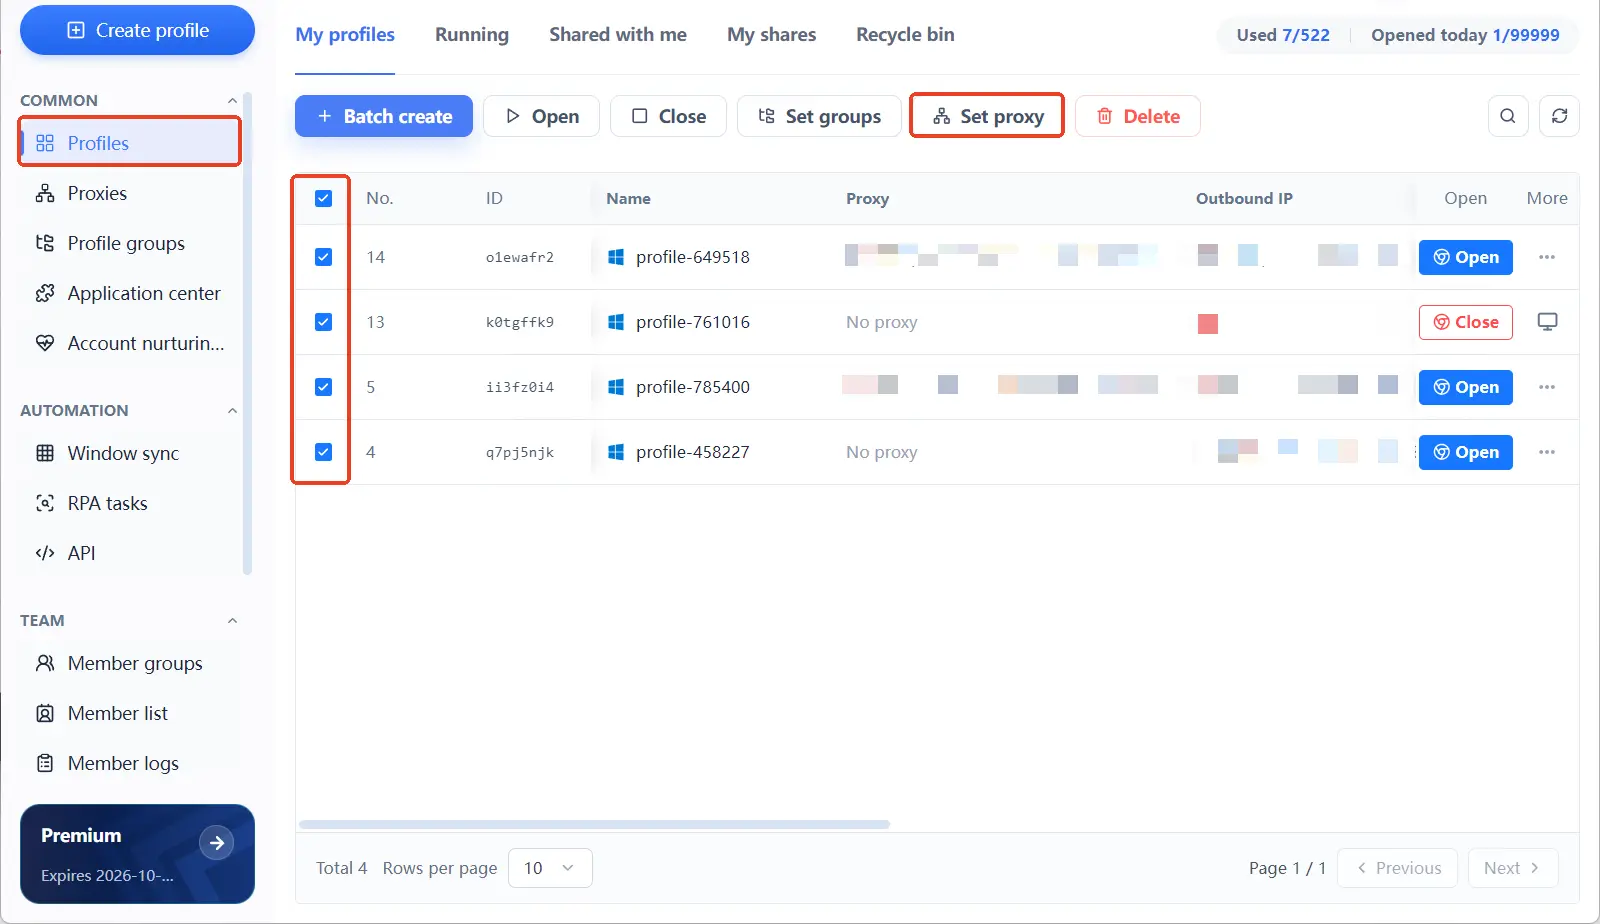
アカウントが増えたら、環境グループで業務ラインごとに分類し、カスタム番号でロットを示します。数十の環境があっても、帰属はきちんとたどれます。このツールにまだ触れたことのない読者は、まずMostMate製品説明で環境、指紋、プロキシの位置づけをつかんでください。そのうえで、このページの実践ステップに戻ってきてください。
1アカウント1環境1IPの5ステップ
5ステップ終えれば、各アカウントに独立のレールができます。
- アカウントを棚卸しし、1アカウントに1環境を確保します。運用するアカウントを一覧にし、環境の数を、アカウントの数に合わせます。対応関係は、初日から1対1と決めてしまいます。「この2つは当面1つで間に合わせる」という逃げ道は、最初から作りません。
- プロキシを準備し、1本の回線に1つの環境を対応させます。プロキシ管理で新規作成またはインポートし、数を環境に合わせます。ログイン用途には専有の固定回線を使い、地域はアカウントの向け先市場で選びます。
- 環境を作成するときに、帰属をフォームに記入します。環境名、紐づけるアカウント、プロキシ設定は、作成フォームで一度に揃えます。フォームの3ブロックがそれぞれ何を担うか、既定値をどう使うかは、設定プレビューから最初の環境までの4ステップで順番に解説しています。
- 言語とタイムゾーンは、「IPベースの設定」に任せてしまいます。言語、インターフェース言語、タイムゾーン、地理位置情報は、既定で接続元IPに従います。出口さえ決めてしまえば、この数項目は自然にそろいます。1つずつ手で直して回る必要はありません。
- 利用の境界を決めて、守り抜きます。1アカウントは、自分の環境の中でだけログインします。Cookieとログイン状態を環境の間で動かしません。チームで協業するときは、環境共有アクセスの許可と禁止を使い、誰がどの環境を開けるかを制御します。
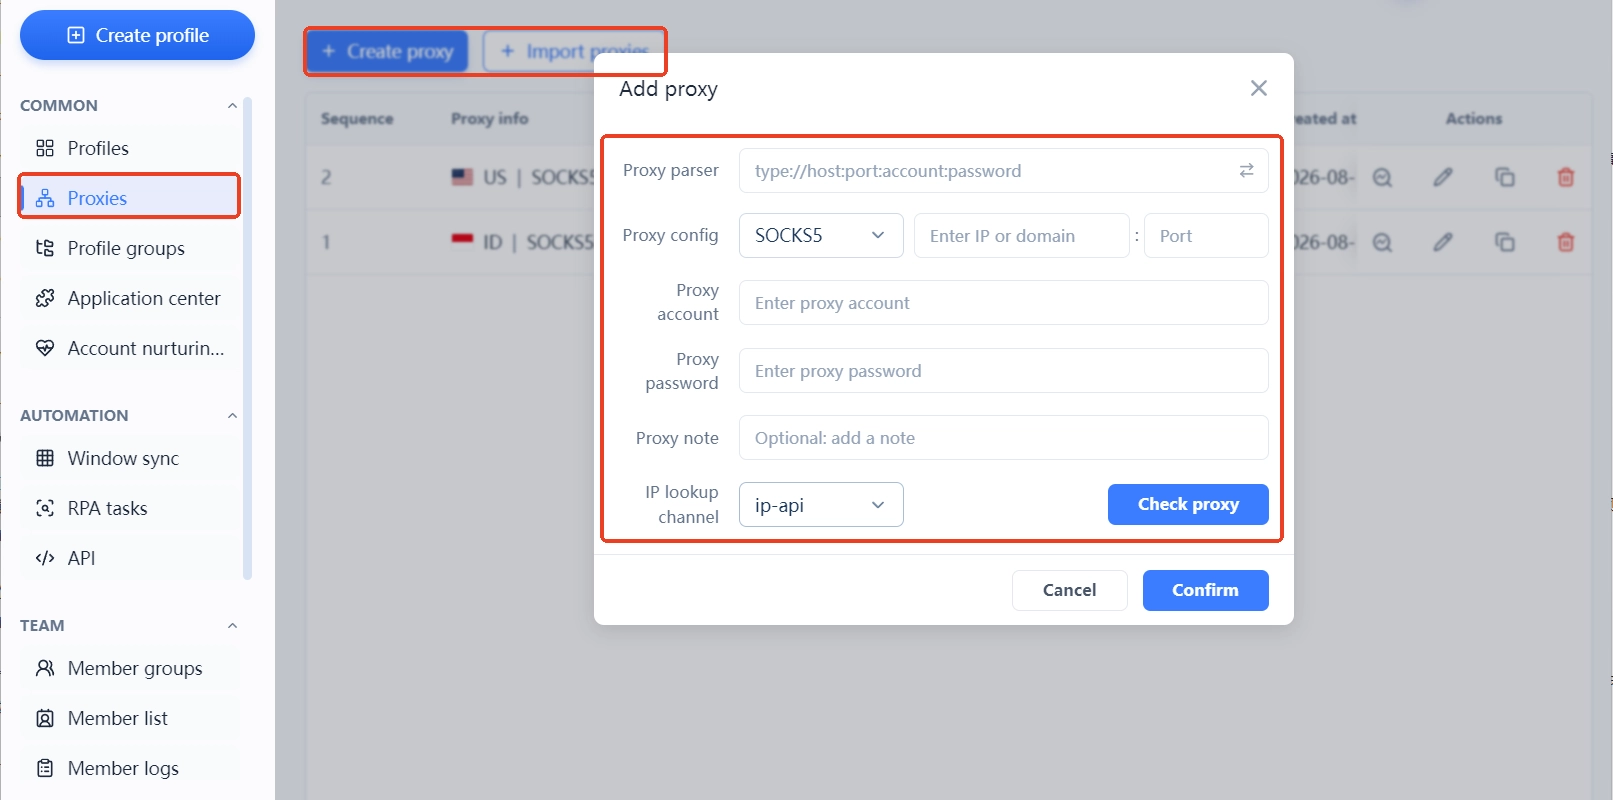
5ステップをページに落とすと、環境管理リストの中の行ごとの対応関係になります。アカウント、環境、接続元IPが、それぞれ対を成して並びます。確認するときは、上から下へと一巡して、行の取り違えがないかを確かめておきます。
最も多い3つの隔離の抜け穴
隔離が厳密かどうかは、パラメータをどれだけ細かく調整したかで決まるのではなく、境界をどれだけ守り切れるかで決まります。よくある抜け穴は、次の3つです。いずれも「手抜き」から生まれたものです。
- 環境の取り混ぜ:今日は環境Aでアカウント1にログインし、明日は手近な環境Bでもう1度ログインする。ログイン状態が歩き始めます。2アカウントが1環境を共用すれば、境界そのものを壊したのと同じです。
- 同じ回線の使い回し:環境を新しく作るとき、他の環境が使っているプロキシを何気なく選ぶ。いくつもの環境の出口が、その瞬間に重なります。共有ローテーション型の回線なら、この重なりがアカウント間をぐるぐる回ります。
- 出口だけ替えて装備を替えない:回線を別の地域へ移したのに、環境内のタイムゾーンと言語は旧地域のままです。ネットワーク層と端末層が、どうしてもかみ合いません。組み合わせ自体が説明のつかないものになります。
3つの抜け穴の根は同じです。手抜きです。境界が1度破れると、それまでに築いた隔離はやり直しになります。
よくある質問
2つのアカウントで1つの環境を共用できますか?
答えはノーです。環境を共用すれば、Cookie、ストレージ、端末、ネットワークのシグナルが、長期にわたって相互に付着します。プラットフォームには、同じ端末上の操作と見なす十分な理由があります。業務がどこまで似ていても、環境は別々に用意します。
1本のIPでいくつの環境を運用できますか?
1環境に1本を割り当てるのが最も安定します。同じ回線に複数の環境をかけると、ネットワーク層の身元が重なります。共有ローテーション回線はなおさらログインには向きません。出口が変われば、タイムゾーンと言語の装いも、追従させて直すことになります。
環境隔離と指紋の偽装は同じものですか?
同じものではありません。ただし、どちらも必要で、片方だけでは足りません。隔離が扱うのは、環境と環境の境界です。データと身元は、互いに共有しません。一貫性が扱うのは、1つの環境の内側でシグナル同士が説明し合えるかという問題です。隔離だけして一貫性がなければ、環境の内側にも抜け穴が残ります。
すでに環境を共用したアカウントを今から分けるのは、間に合いますか?
間に合います。ただし、一気には禁物。旧環境にログイン履歴があるアカウントは、パラメータを急に大きく変えたり回線を替えたりすると、新しい検証を引き起こすことがあります。まず新しい環境でタイムゾーンと言語をそろえます。機を見て移行します。移行後は安定を保ちます。
おわりに
環境隔離の本質は、境界を引くことです。アカウント、環境、IPという3つの身元をそれぞれの席に置く。誰も誰にも触れません。1アカウント1環境1IPは、難しい技術ではありません。毎日守るべき規律です。
これから始める人は、まず2アカウント2環境を回せるようにしてから、規模の話に進むのが順番です。すでに規模を運用している人は、対応関係を環境管理リストに落とし込みます。確認は一目で足ります。
MostMateは、この規律を製品そのものに組み込みました。環境管理では1行で帰属をすべて見られ、プロキシは独立して保守し環境ごとに割り当て、言語とタイムゾーンは、既定で出口に従う設定です。隔離と一貫性をめぐる設計の全体を先に確認したいなら、独立・一致・現実性・安定という4つの設計原則をお読みください。あるいはMostMateをダウンロードして、環境を2つ作り、上の5ステップを1周してみてください。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



