
환경 격리란? 1계정 1환경 1IP 실행 5단계
"계정을 분명 하나씩 등록하고 따로 길렀는데, 플랫폼은 여전히 같은 사람의 조작으로 판정했다." 다계정을 운영하는 사람이라면 대부분 이런 상황을 겪어 봤을 것입니다. 문제는 한 계정만 나는 경우가 드물고, 계정 한 무리가 동시에 제한되는 식으로 터집니다.
원인의 대부분은 등록 단계에 있지 않습니다. 로그인과 사용 단계에 있습니다. 여러 계정이 같은 컴퓨터의 같은 브라우저에서 돌면서, 보이는 흔적과 보이지 않는 흔적을 함께 공유합니다. 같은 기기 파라미터, 같은 Cookie와 저장 기록, 같은 아웃바운드 IP. 플랫폼 눈에는 이 계정들이 데이터상 한 대의 기기 뒤에 있는 한 명의 사용자입니다.
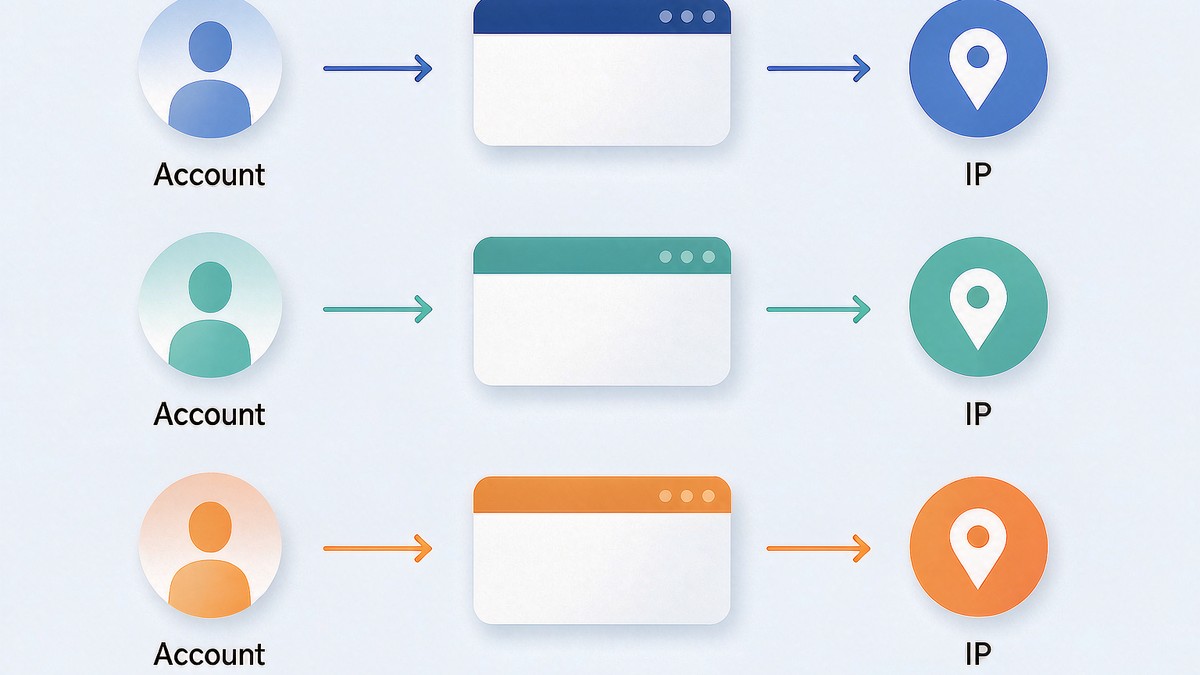
MostMate는 환경 격리를 기반에 넣은 핑거프린트 브라우저 입니다. 각 계정이 독립된 브라우저 환경 하나에 1:1로 대응합니다. 환경 안의 데이터, 신원 파라미터, 네트워크 설정은 서로 통하지 않습니다. 한국어로는 '핑거프린트 브라우저'라고 부르며, 다루는 것도 다계정이 어떻게 각자 독립하는가의 문제입니다.
결론부터 말합니다. 환경 격리가 가르는 것은 브라우저 환경의 경계입니다. 범위는 Cookie, 로컬 스토리지, IndexedDB 같은 로그인·사이트 데이터에 이르고, 여기에 세션, 캐시, 그리고 핑거프린트 파라미터와 프록시 설정까지 포함됩니다. 운영으로 옮기면 규율은 하나입니다. 1계정 1환경 1IP입니다. 아래에서는 이 경계가 무엇을 가리는지, 왜 이렇게 긋는지부터 분명히 하고, MostMate에서의 5단계 실행법과 가장 흔한 격리 취약점 3가지를 제시합니다.
환경 격리란 무엇인가: 계정마다 하나의 닫힌 브라우저 환경
환경 격리의 정의는 한 문장으로 끝납니다. 계정마다 독립된 브라우저 환경을 하나씩 주는 것입니다. 환경과 환경 사이에서는 어떤 데이터도 공유하지 않습니다. 창을 여러 개 띄우는 식의 이른바 '격리'와는 다릅니다. 창은 화면일 뿐이고, 그 아래의 Cookie, 로그인 상태, 기기 파라미터는 여전히 섞여 있습니다. 가리는 대상은 아래 목록 그대로입니다.
MostMate에서는 각 환경이 Cookie, Local Storage, IndexedDB, 세션, 캐시를 독립적으로 관리합니다. 핑거프린트 파라미터와 프록시 설정도 마찬가지로 환경별로 나뉩니다. IndexedDB 브라우저 인터페이스 문서는 이를 브라우저에 내장된 대용량 데이터베이스로 정의합니다. 사이트는 오프라인 데이터와 계정 관련 상태를 여기에 두는 일이 많습니다. 양이 많고 오래 살아 남아, '이 계정이 이 기기를 썼다'는 사실의 주요 담체 가운데 하나입니다.
Cookie는 별개의 선입니다. Cookie의 작동 방식이 정하는 것은 '이 계정이 아직 로그인 중'이라는 사실의 기록 장소입니다. 어느 브라우저가 어느 Cookie를 갖고, 어느 Cookie가 어느 로그인 상태에 대응하는지가 분명하게 갈려 있습니다. 이 두 종류의 데이터가 환경을 넘어 공유되면, 로그인 상태는 더 이상 갈라 놓을 수 없습니다.
저장 데이터는 '누가 아직 로그인 중인지'를 정하고, 핑거프린트 파라미터는 '이게 어떤 기기인지'를 정하고, 프록시는 '어디서 인터넷에 접속하는지'를 정합니다. 셋이 각자의 환경에 자리 잡어야 경계가 성립합니다. MostMate 공식 사이트의 현실성 있고 일관된 환경 격리 섹션에 나열된 것이 바로 이 항목들입니다. 모두 제품에서 기본으로 작동하는 격리 범위입니다.
왜 한 계정이 환경 하나를 독점해야 하는가: 환경 공유는 신원 흔적 공유
여러 계정이 환경 하나를 같이 쓰면, 플랫폼은 저장과 기기 층에서 이들을 같은 기기로 봅니다. 고도의 탐지 기술이 필요 없습니다. 환경 스스로가 증거를 남깁니다.
계정 A와 계정 B가 같은 환경에서 번갈아 로그인해도 첫 주에는 문제가 안 보입니다. Cookie 위에 Cookie가 쌓입니다. 로컬 스토리지에는 두 회사의 기록이 나란히 놓입니다. 핑거프린트 파라미터는 늘 같은 한 세트입니다. 시간이 지나면 이 환경의 이력에는 두 계정의 행동 궤적이 동시에 들어 앉습니다. 플랫폼 쪽에서는 애초에 같은 '기기 사용자'였던 셈입니다.
격리의 가치가 바로 여기에 있습니다. 로그인 상태가 누구 것인지, 행동 궤적이 누구 것인지를 환경 층에서부터 가른다는 점입니다. 한 곳에서 문제가 생겨도 다른 계정을 끌어들이기 어렵습니다. 한 계정이 환경 하나를 독점합니다. 이것이 이후 모든 행동의 전제입니다.
반대로 말하면, 격리가 각 계정을 서로 무관한 세계에 가두는 것도 아닙니다. 같은 업무의 환경은 같은 그룹에 넣어 묶어 관리할 수 있습니다. 경계가 관리하는 것은 데이터와 신원이고, 관리 효율은 대상이 아닙니다.
왜 환경마다 자기 IP가 필요한가: 네트워크층 신원의 세 가지 규율
IP는 환경의 네트워크층 신원이고, 1계정 1IP는 이 층의 신원까지 각자 독립되게 만듭니다. 같은 회선에 환경 여럿을 걸면 네트워크층이 겹칩니다. 플랫폼에 보이는 것은 같은 아웃바운드 주소가 계정 사이를 오가는 광경입니다. 이 층의 신원을 세우는 규율은 세 가지입니다.
- 독점, 공유하지 않기: 로그인에 쓰는 IP는 한 환경에 고정 배정합니다. 같은 회선을 여러 환경에 동시에 걸지 않고, 로테이션으로 바뀌는 회선으로 여러 계정을 떼우지도 않습니다.
- 안정, 잦은 교체 금지: IP가 잦아지는 것 자체가 리스크 신호입니다. 계정은 익은 회선 하나에 고정합니다. 꼭 바꿔야 한다면 계정 상태가 평온할 때 한 번에 갈아탑니다. MostMate의 계정 워밍업 관리도 '네트워크 변화'를 당일 작업 보류 신호로 꼽습니다. 회선 안정은 제품 안에서 규율로 안내되는 항목입니다.
- 지역 맞추기: 아웃바운드 IP의 지역이 시간대와 언어 값의 방향을 정합니다. 계정이 어느 시장을 향하면 거기에 출구를 둡니다. 언어와 시간대는 'IP 기반 설정'에 맡겨 자동으로 맞춥니다.
셋을 합치면, '1 IP'는 비싸고 희귀한 회선을 뜻하지 않습니다. 각 환경이 네트워크상에 고정되고 믿을 만한 출구를 하나씩 갖는다는 뜻입니다.
경계는 이렇게 긋습니다.
MostMate에서 격리는 어떤 모습인가: 환경 한 줄이 곧 한 묶음의 소속
환경 관리 페이지에서 1계정 1환경 1IP는 구호로 끝나지 않습니다. 목록에 보이는 한 줄입니다. 각 환경 줄에는 ID와 이름이 있고, 뒤로 프록시, 아웃바운드 IP, 연동 계정, 그룹, 메모, 사용자 지정 번호가 차례로 붙습니다. 어느 줄이 어느 회선에 배정되고 어느 계정에 속하는지 한눈에 맞춰집니다.
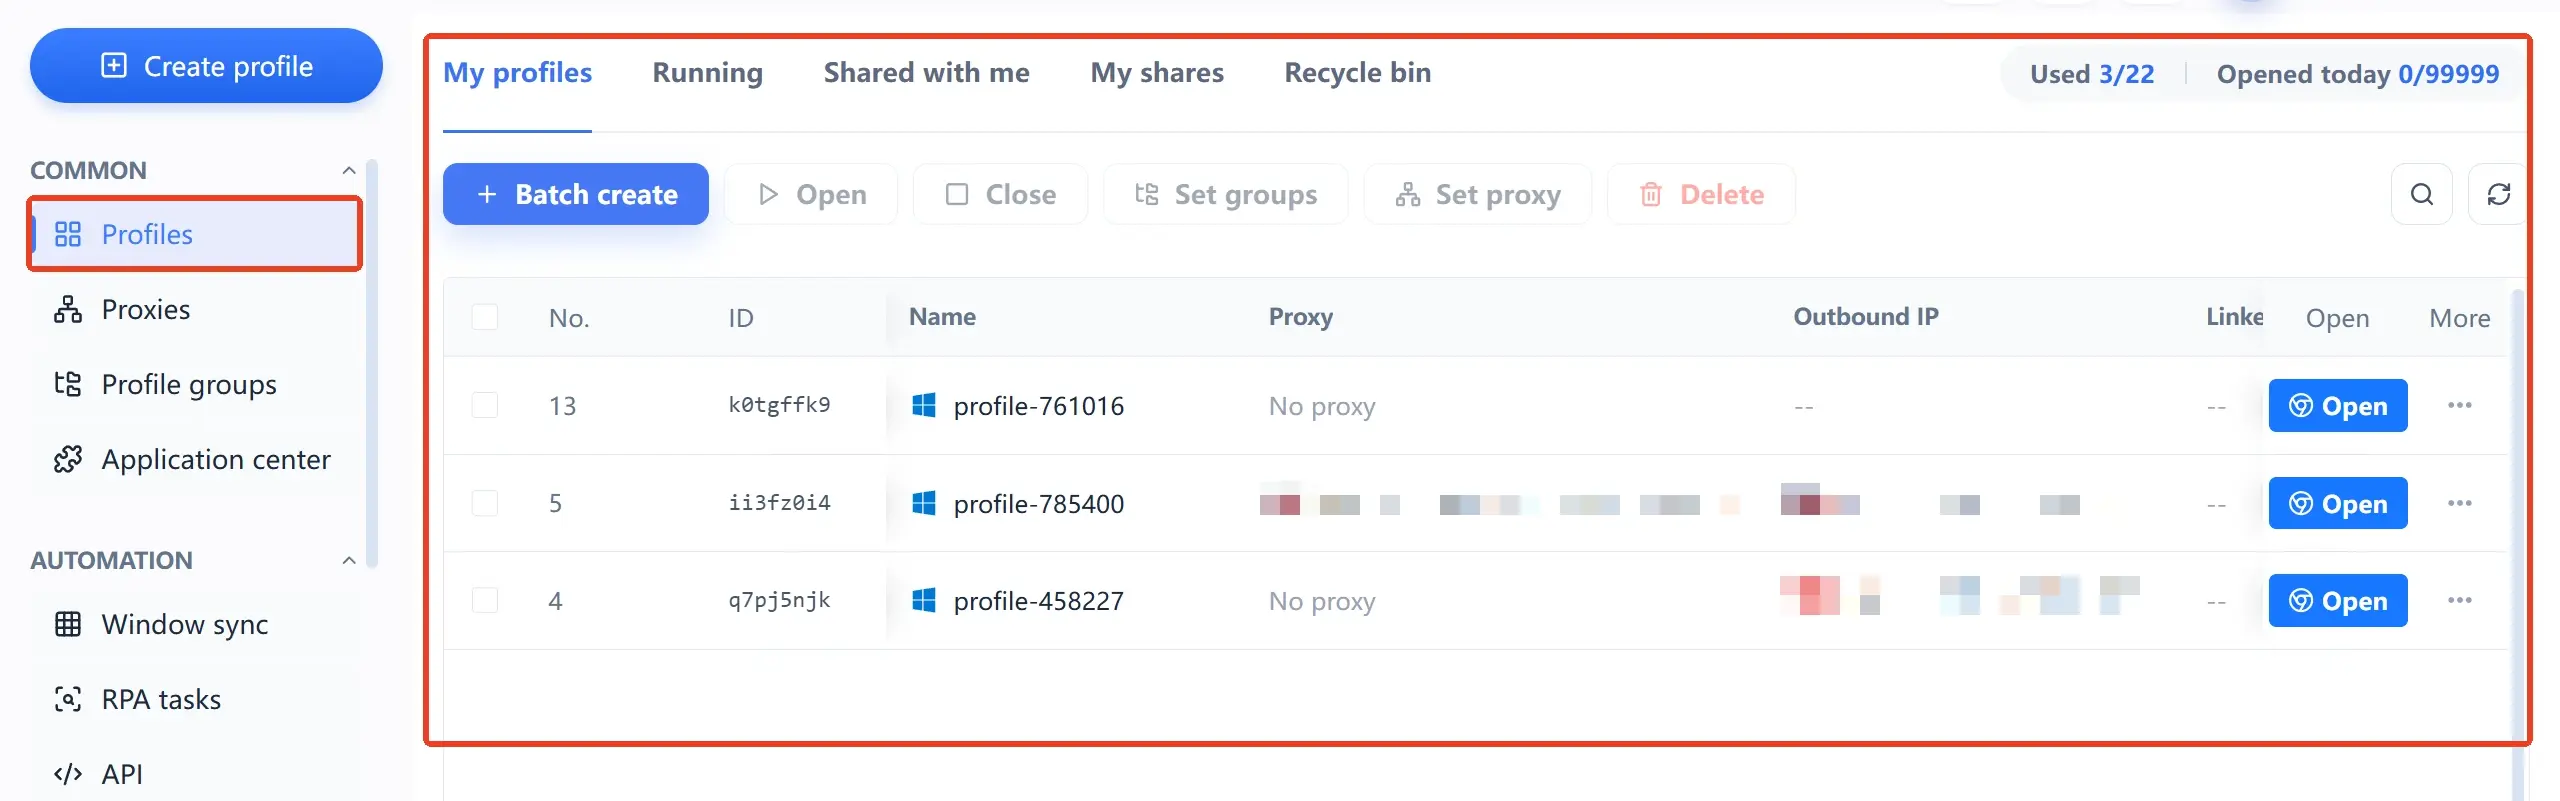
프록시를 환경 안에서 그때그때 적을 필요가 없습니다. 독립된 프록시 관리 목록에서 새로 만들거나 일괄 가져오기한 뒤 개별 환경에 배정하면 됩니다. 환경 관리 페이지 상단에는 '프록시 설정' 일괄 동작도 마련되어 있습니다. 유지와 배정을 따로 하면 회선의 소속이 어긋나기 어렵습니다.
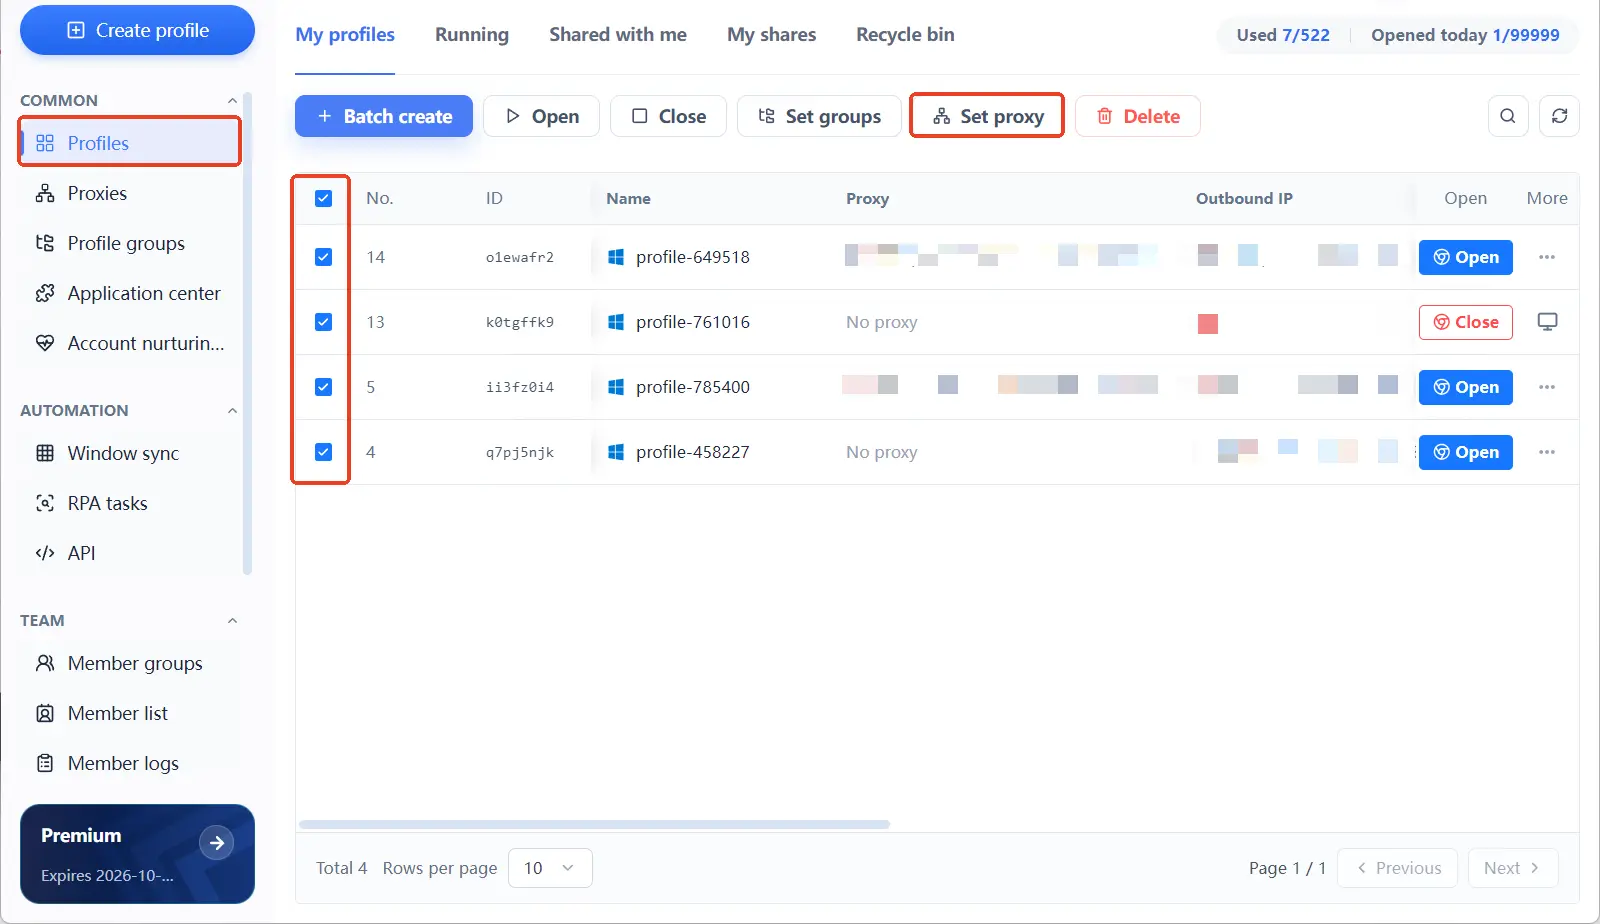
계정이 늘면 환경 그룹으로 업무 라인별로 분류하고, 사용자 지정 번호로 배치를 표시합니다. 수십 개 환경에서도 소속 관계를 거슬러 찾을 수 있습니다. 이 도구를 아직 접하지 않은 독자는 MostMate 제품 설명에서 환경, 핑거프린트, 프록시의 위치부터 파악하고 돌아와 실행 단계를 밟으면 됩니다.
1계정 1환경 1IP의 5단계
5단계를 끝내면 계정마다 로그인부터 출구까지 독립된 레일이 하나씩 깔립니다.
- 계정을 점검하고 계정 하나에 환경 하나를 확보합니다. 운영할 계정을 목록으로 만들고 환경 수를 계정 수에 맞춥니다. 대응 관계는 첫날부터 1:1로 정합니다. '이 둘은 당분간 하나로 때울 수 있다'는 구멍을 남기지 않습니다.
- 프록시를 준비하고 회선 하나에 환경 하나를 대응시킵니다. 프록시 관리에서 새로 만들거나 가져와 수를 환경에 맞춥니다. 로그인 용도에는 독점 고정 회선을 쓰고, 지역은 계정이 향하는 시장으로 고릅니다.
- 환경을 만들 때 소속을 폼에 기입합니다. 환경 이름, 연동 계정, 프록시 설정을 생성 폼에서 한 번에 채웁니다. 폼 세 블록이 각자 무엇을 맡는지, 기본값을 어떻게 쓰는지는 설정 미리보기에서 첫 환경까지의 4단계 글에서 순서대로 다뤘습니다.
- 언어와 시간대는 'IP 기반 설정'에 맡깁니다. 언어, 인터페이스 언어, 시간대, 지리적 위치는 기본적으로 아웃바운드 IP를 따릅니다. 출구만 정하면 이 항목들은 알아서 맞춰집니다. 하나씩 손으로 고칠 필요가 없습니다.
- 사용 경계를 정하고 지킵니다. 한 계정은 자기 환경에서만 로그인하고, Cookie와 로그인 상태를 환경 사이에서 옮기지 않습니다. 팀으로 협업할 때는 환경 공유 액세스의 허용과 차단으로 누가 어느 환경을 열 수 있는지 통제합니다.
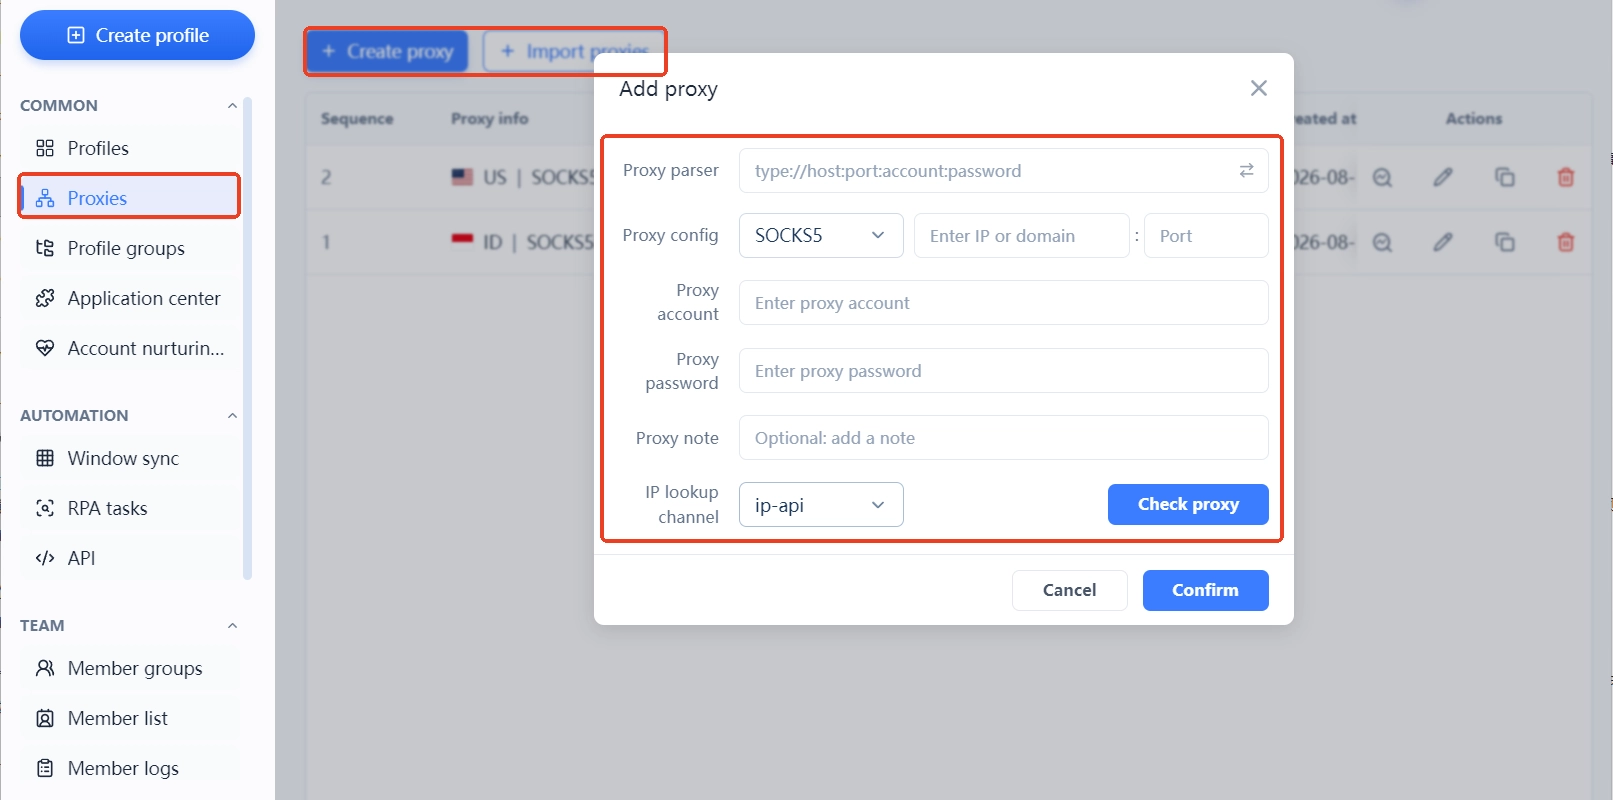
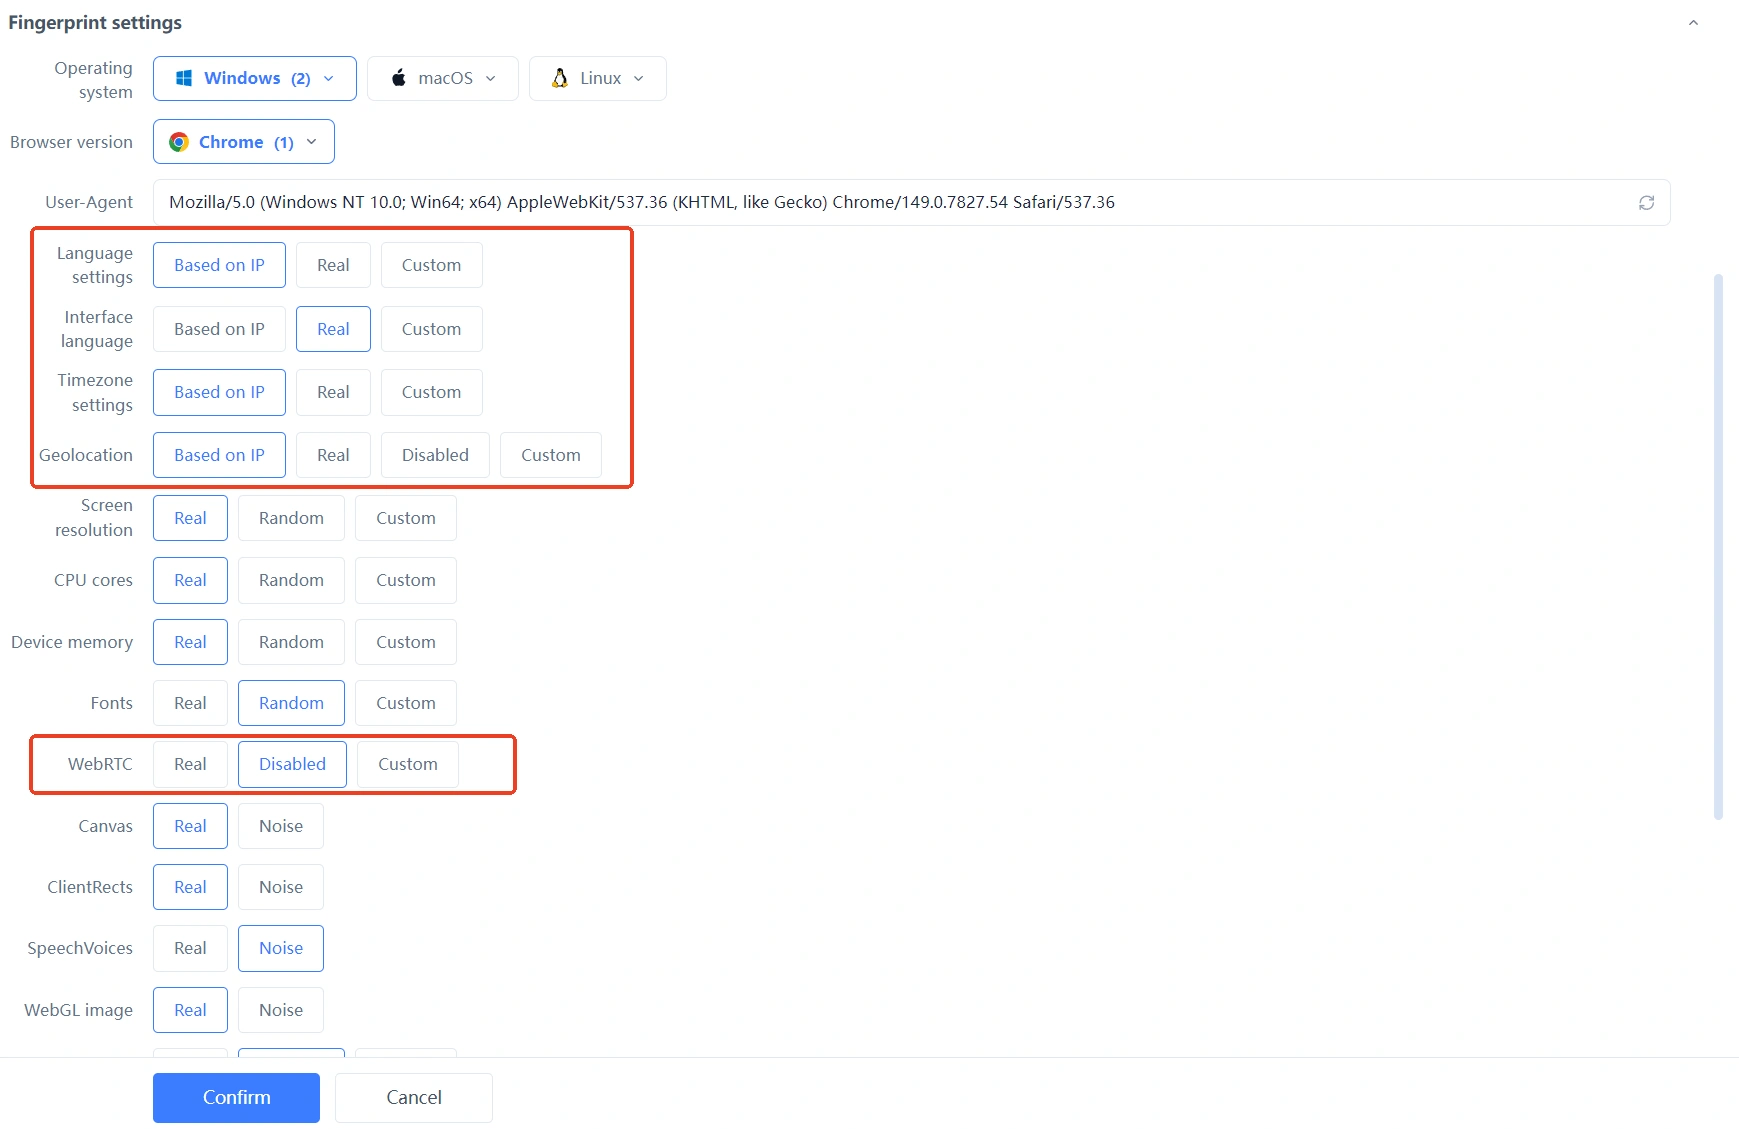
5단계를 페이지에 옮기면 환경 관리 목록의 한 줄한 줄 대응 관계가 됩니다. 계정, 환경, 아웃바운드 IP가 각각 짝을 이루고, 점검할 때는 위에서 아래로 한 번 훑습니다. 줄이 섞인 곳이 없는지 확인합니다.
가장 흔한 세 가지 격리 취약점
격리가 얼마나 엄격한지는 파라미터를 얼마나 곱게 조율했는지가 아니라, 경계를 얼마나 곧게 지키는지에 달려 있습니다. 아래 세 가지 취약점이 가장 흔합니다. 하나같이 '편하자'에서 나옵니다.
- 환경 교차 사용: 오늘은 환경 A에서 계정 1에 로그인하고, 내일은 편하다는 이유로 환경 B에서도 한 번 더 로그인합니다. 로그인 상태가 서로 넘기 시작합니다. 두 계정이 환경 하나를 같이 쓰면 경계를 직접 뜯는 것과 같습니다.
- 같은 회선 재사용: 환경을 새로 만들 때 다른 환경이 쓰는 프록시를 무심코 고르면, 몇몇 환경의 출구가 곧바로 겹칩니다. 공유 로테이션 회선은 이 겹침이 계정 사이를 돌게 만들기까지 합니다.
- 출구만 바꾸고 세트는 그대로: 회선을 다른 지역으로 옮겼는데 환경 안의 시간대와 언어는 옛 지역에 멈춰 있습니다. 네트워크층과 기기층이 맞지 않아 조합 자체가 설명이 서지 않습니다.
세 취약점의 뿌리는 하나입니다. 편하자는 마음입니다. 경계가 한 번 깨지면 그동안 쌓은 격리를 처음부터 다시 해야 합니다.
자주 묻는 질문
두 계정이 환경 하나를 같이 써도 되나요?
안 됩니다. 환경을 같이 쓰면 Cookie, 저장, 기기, 네트워크 신호가 오래 서로 묻습니다. 플랫폼이 이를 같은 기기 위의 조작으로 보는 충분한 근거가 생깁니다. 업무가 비슷해도 환경은 각자 둡니다.
IP 한 개에 환경 몇 개를 걸 수 있나요?
환경 하나에 하나가 가장 안정적입니다. 같은 회선에 환경 여럿을 걸면 네트워크층 신원이 겹칩니다. 공유 로테이션 회선은 로그인에 더욱 맞지 않습니다. 출구가 바뀌면 시간대와 언어 세트도 따라 고쳐야 합니다.
환경 격리와 핑거프린트 위장은 같은 것인가요?
같은 것이 아니며, 동시에 하나도 빠지면 안 됩니다. 격리는 환경과 환경 사이의 경계를 관리하고, 데이터와 신원은 공유하지 않게 합니다. 일관성은 환경 하나 안에서 신호끼리 서로를 설명할 수 있는지를 관리합니다. 격리만 하고 일관성이 없으면 환경 안에도 구멍이 남습니다.
이미 환경을 같이 쓴 계정, 지금 나눠도 늦지 않았나요?
늦지 않았습니다. 다만 한꺼번에 하지 마세요. 옛 환경에 로그인 이력이 있는 계정은 파라미터를 크게 바꾸거나 회선을 바꾸면 새로운 검증을 불러올 수 있습니다. 먼저 새 환경에서 시간대와 언어를 맞추고, 적기를 골라 옮깁니다. 옮긴 뒤에는 안정을 유지합니다.
맺음말
환경 격리의 본질은 경계 긋기입니다. 계정, 환경, IP라는 세 신원을 제자리에 두고 서로에게 묻지 않게 하는 것입니다. 1계정 1환경 1IP는 어려운 기술이 아닙니다. 매일 지켜야 할 규율입니다.
이제 시작하는 사람은 두 계정의 두 환경을 먼저 돌려 보고 규모를 논합니다. 이미 규모를 운영하는 사람은 대응 관계를 환경 관리 목록에 옮겨 두고, 점검은 한 번 훑는 것으로 끝냅니다.
MostMate는 이 규율을 제품에 넣었습니다. 환경 관리에서는 한 줄로 소속이 모두 보이고, 프록시는 독립적으로 관리해 환경별로 배정하며, 언어와 시간대는 기본적으로 출구를 따릅니다. 격리와 일관성에 대한 설계 전체를 먼저 보고 싶다면 독립, 일관성, 현실성, 안정이라는 네 가지 설계 원칙을 읽어 보세요. 바로 MostMate 다운로드에서 받아 환경 두 개를 만들고 위의 5단계를 한 바퀴 돌려도 됩니다.

MOSTMATE
안전한 다중 계정 관리, 더 간편하게
첫 계정부터 MostMate와 함께 더 안전하고 스마트하며 효율적인 다중 계정 운영을 시작하세요.
- 독립적인 프로필. 일관된 식별 정보.
- AI 자동화 · 계정 건전성 · 팀 운영



