
Wat is omgevingsisolatie: één account, één omgeving, één IP, stap voor stap
"Elk account apart geregistreerd en apart opgebouwd, en het platform ziet ze nog steeds als één persoon." De meeste mensen met meerdere accounts kennen dit. Als het misgaat, raakt het zelden één account. Hele reeksen worden tegelijk beperkt.
De oorzaak zit zelden in de registratie. Die zit in het inloggen en het dagelijkse gebruik. Meerdere accounts draaien in dezelfde browser op dezelfde computer en delen alle zichtbare en onzichtbare sporen: dezelfde apparaatparameters, dezelfde cookies en opslag, hetzelfde exit-IP. Voor het platform is dit in de data één gebruiker achter één apparaat.
MostMate is een anti-detect browser met omgevingsisolatie in de kern: elk account krijgt een eigen browseromgeving. Data, identiteitsparameters en netwerkinstellingen binnen een omgeving lopen niet in elkaar over. De categorienaam dekt precies de lading: meerdere accounts onafhankelijk van elkaar houden.
Vooraf de kern: omgevingsisolatie trekt een grens rond elke browseromgeving. Die grens omvat cookies, local storage en IndexedDB als login- en sitedata, plus sessies, cache, fingerprintparameters en proxy-instellingen. In de praktijk is het één regel: één account, één omgeving, één IP. Hieronder eerst wat die grens scheidt en waarom hij daar ligt, daarna vijf stappen in MostMate en de drie meest voorkomende isolatielekken.
Wat omgevingsisolatie is: één gesloten browseromgeving per account
De definitie past in één zin: geef elk account een eigen browseromgeving. Omgevingen delen onderling geen data. Een paar extra vensters tellen niet als isolatie. Vensters zijn alleen interface; daaronder mengen cookies, loginstatus en apparaatparameters zich nog steeds. Dit wordt gescheiden.
In MostMate beheert elke omgeving eigen cookies, Local Storage, IndexedDB, sessies en cache. Fingerprintparameters en proxy-instellingen worden eveneens per omgeving gescheiden. De MDN-documentatie van de IndexedDB-API omschrijft het als een ingebouwde browserdatabase met veel ruimte. Sites bewaren er vaak offlinedata en accountstatus: veel volume, lange levensduur, een van de belangrijkste dragers van "dit account heeft dit apparaat gebruikt".
Cookies vormen een tweede spoor. Hoe cookies werken, volgens MDN laat zien waarom "dit account is nog ingelogd" vooral daar wordt bijgehouden. Welke browser welke cookie vasthoudt en welke cookie bij welke loginstatus hoort, is duidelijk te herleiden. Zodra deze twee datatypen omgevingen delen, zijn loginstatus niet meer uit elkaar te houden.
Opslagdata bepaalt "wie nog ingelogd is", fingerprintparameters bepalen "wat dit voor een apparaat is", de proxy bepaalt "vanwaar er online wordt gegaan". Pas als elk ervan in de eigen omgeving blijft, staat de grens. De sectie echte en consistente omgevingsisolatie op de MostMate-site noemt precies deze punten. Het is het isolatiebereik dat in de applicatie standaard actief is.
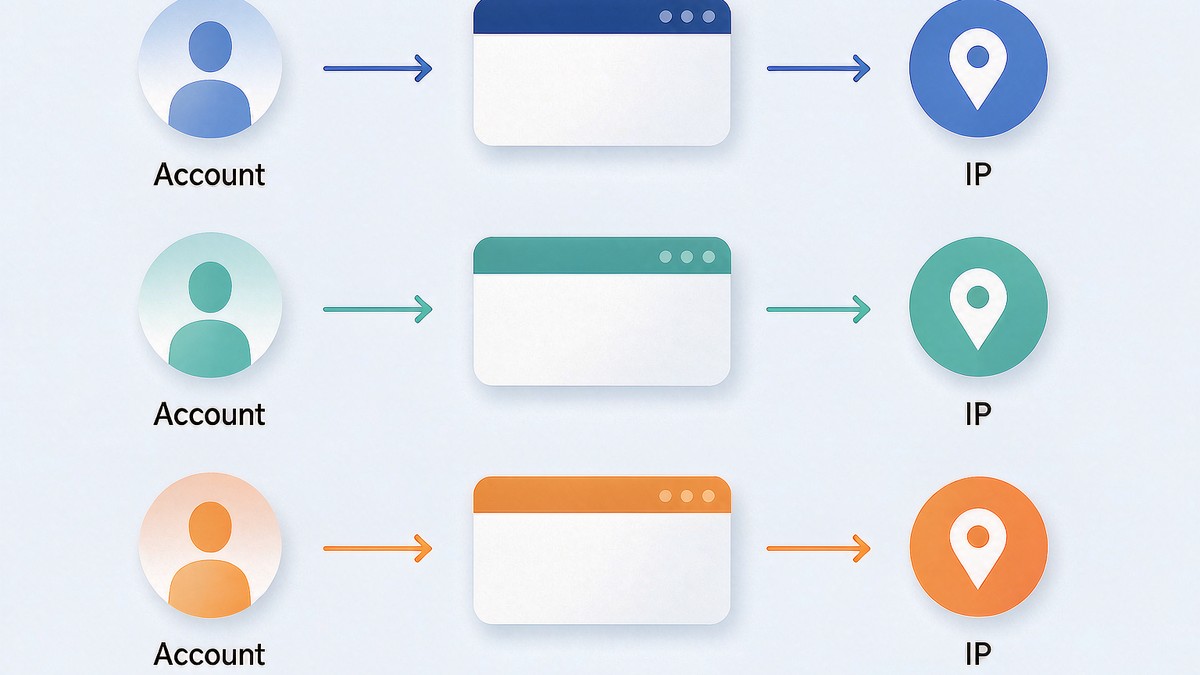
Waarom een account een eigen omgeving nodig heeft: een gedeelde omgeving is een gedeelde identiteit
Delen meerdere accounts één omgeving, dan leest het platform ze op opslag- en apparaatniveau als één apparaat. Daar is geen geavanceerde detectie voor nodig. De omgeving levert het bewijs zelf.
Account A en account B loggen om de beurt in op dezelfde omgeving. De eerste week valt niets op. Cookies stapelen zich op cookies. In de local storage liggen gegevens van twee platforms. De fingerprintparameters blijven gelijk. Na verloop van tijd draagt de geschiedenis van deze omgeving de gedragssporen van beide accounts. Aan platformkant waren het toch al dezelfde "apparaatgebruiker".
Daar zit de waarde van isolatie: loginstatus en gedragssporen splitsen op omgevingsniveau. Gaat er één stuk mis, dan worden andere accounts niet meegetrokken. Eén account bezit één omgeving. Alles daarna bouwt hierop voort.
Grenzen staan centraal beheer niet in de weg. Omgevingen van dezelfde bedrijfslijn komen in één omgevingsgroep en zijn zo centraal te beheren. De grens regelt data en identiteit. Beheergemak blijft buiten beschouwing.
Waarom elke omgeving een eigen IP nodig heeft: drie regels voor de identiteit op netwerkniveau
Het IP is de identiteit van de omgeving op netwerkniveau; één account, één IP houdt ook die laag gescheiden. Hangen meerdere omgevingen aan dezelfde lijn, dan overlapt de netwerklaag. Het platform ziet hetzelfde exitadres steeds terugkeren tussen accounts. Drie regels houden die identiteit overeind.
- Exclusief, nooit gedeeld: het IP waarmee een account inlogt, hoort bij één omgeving. Dezelfde lijn bedient nooit meerdere omgevingen tegelijk, en een roterende lijn wordt niet over accounts uitgesmeerd.
- Stabiel, zelden gewisseld: een vaak wisselend IP is op zich een risicosignaal. Zit een account eenmaal aan een lijn, dan blijft die daar. Moet het toch, dan één keer, in een rustige fase. Account warming in MostMate zet "netwerkwijzigingen" ook als signaal om de taken van die dag te pauzeren. De applicatie herinnert actief aan deze regel.
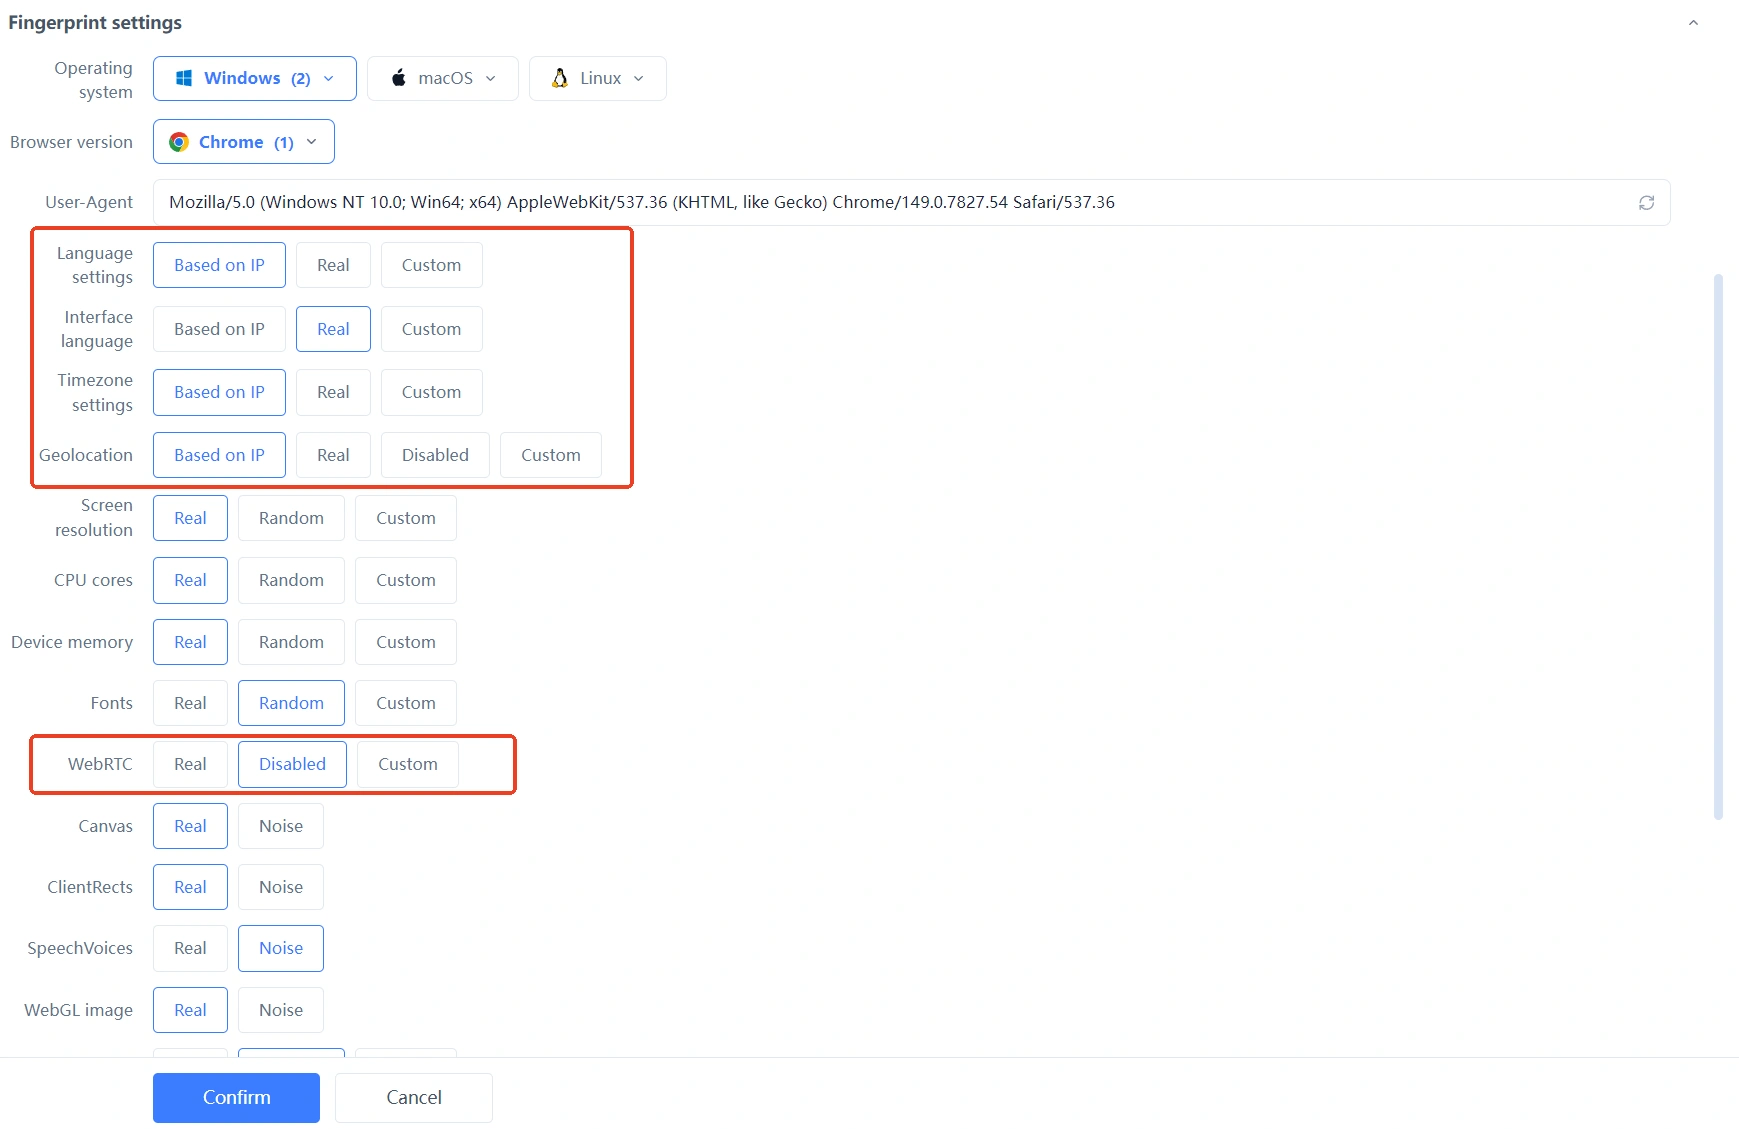
- Regio, passend: de regio van het exit-IP bepaalt tijdzone en taal. Het exitadres ligt in de markt waar het account op mikt. Taal en tijdzone worden door "Op basis van IP" automatisch gelijkgetrokken.
"Eén IP" betekent: één vaste, betrouwbare exit per omgeving.
Zo wordt de grens getrokken.
Hoe isolatie er in MostMate uitziet: één rij, één eigendomsverdeling
Op de pagina Omgevingsbeheer is één account, één omgeving, één IP zichtbaar als een echte rij in de lijst. Elke rij heeft eigen ID en naam, daarna volgen proxy, exit-IP, gekoppeld account, groep, notitie en aangepast nummer. Welke rij welke lijn gebruikt en bij welk account hoort, is in één oogopslag te herleiden.
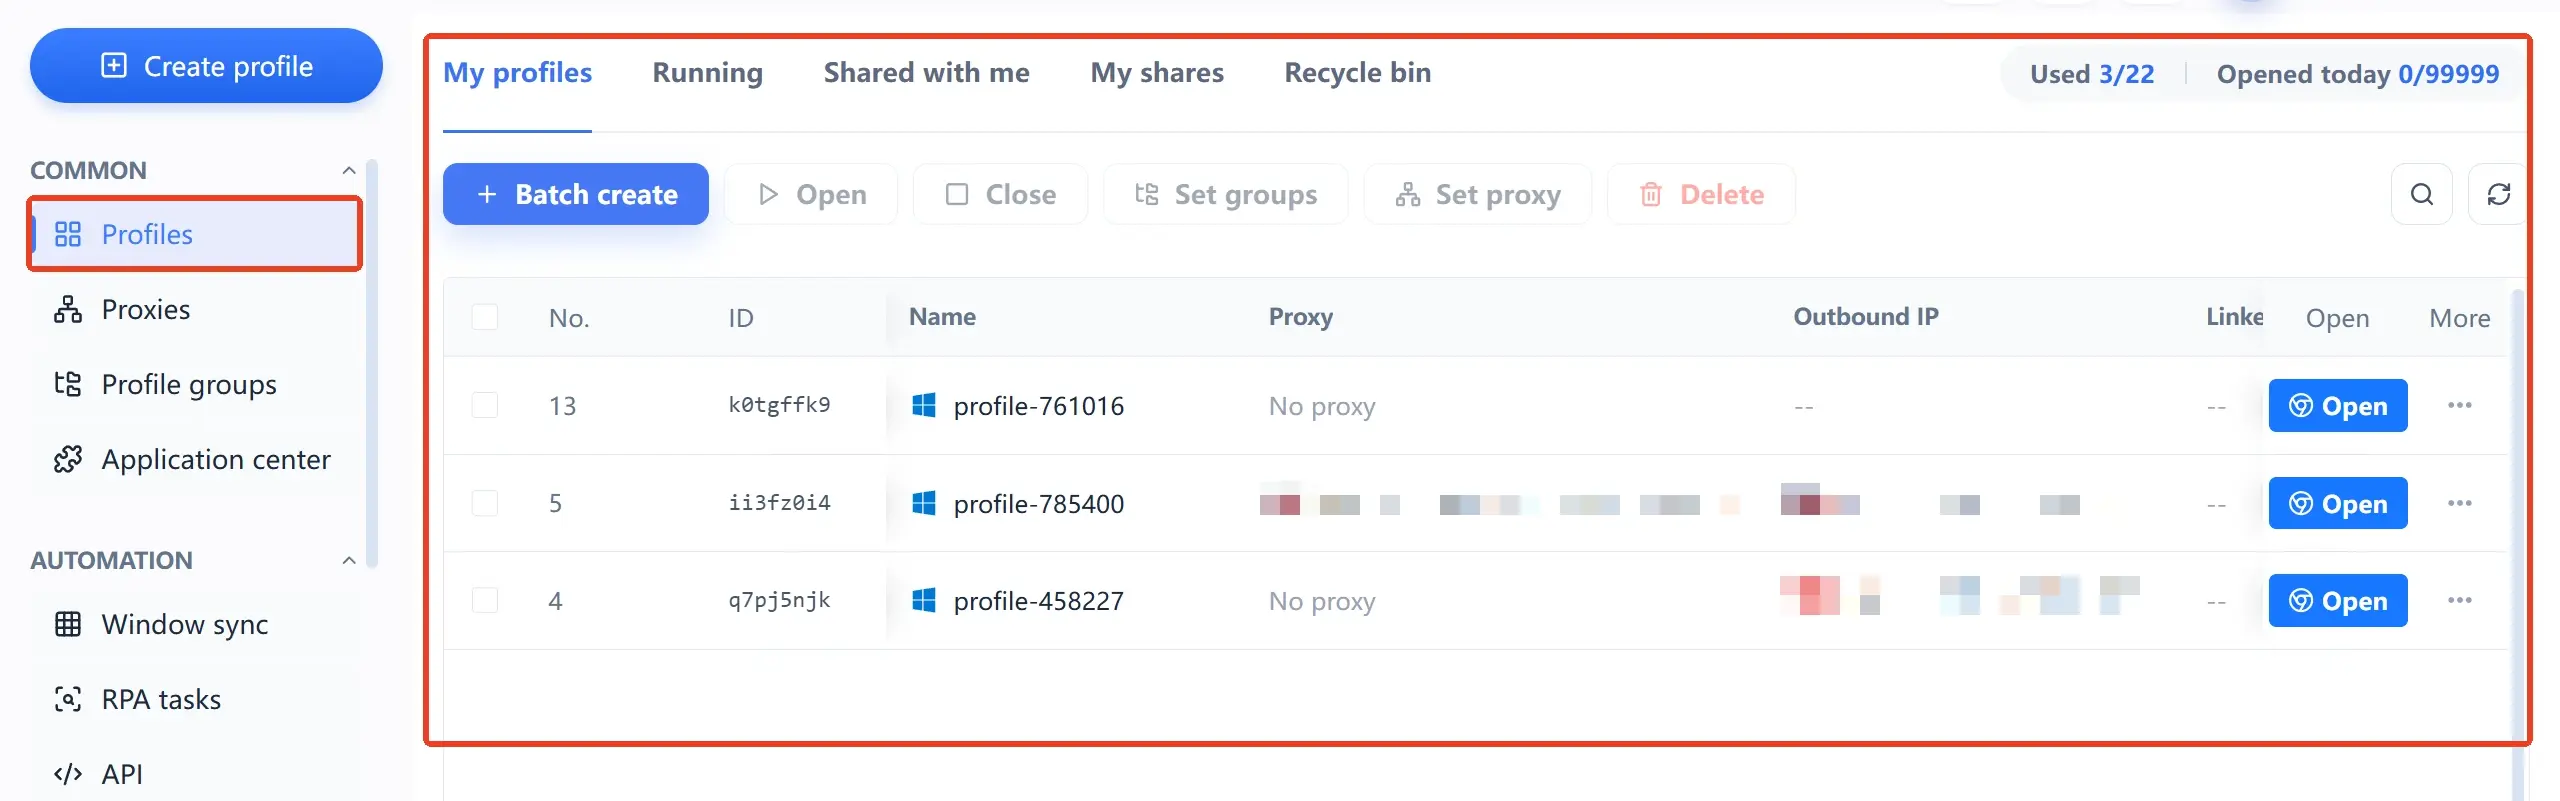
Proxies hoef je niet ter plekke in de omgeving in te vullen. Eerst aanmaken of importeren in de aparte Proxybeheer-lijst, daarna toewijzen aan specifieke omgevingen. Bovenaan de Omgevingsbeheer-pagina staat bovendien de bulkactie "Proxy instellen". Onderhoud en toewijzing blijven gescheiden. Zo raakt het eigendom van lijnen niet door de war.
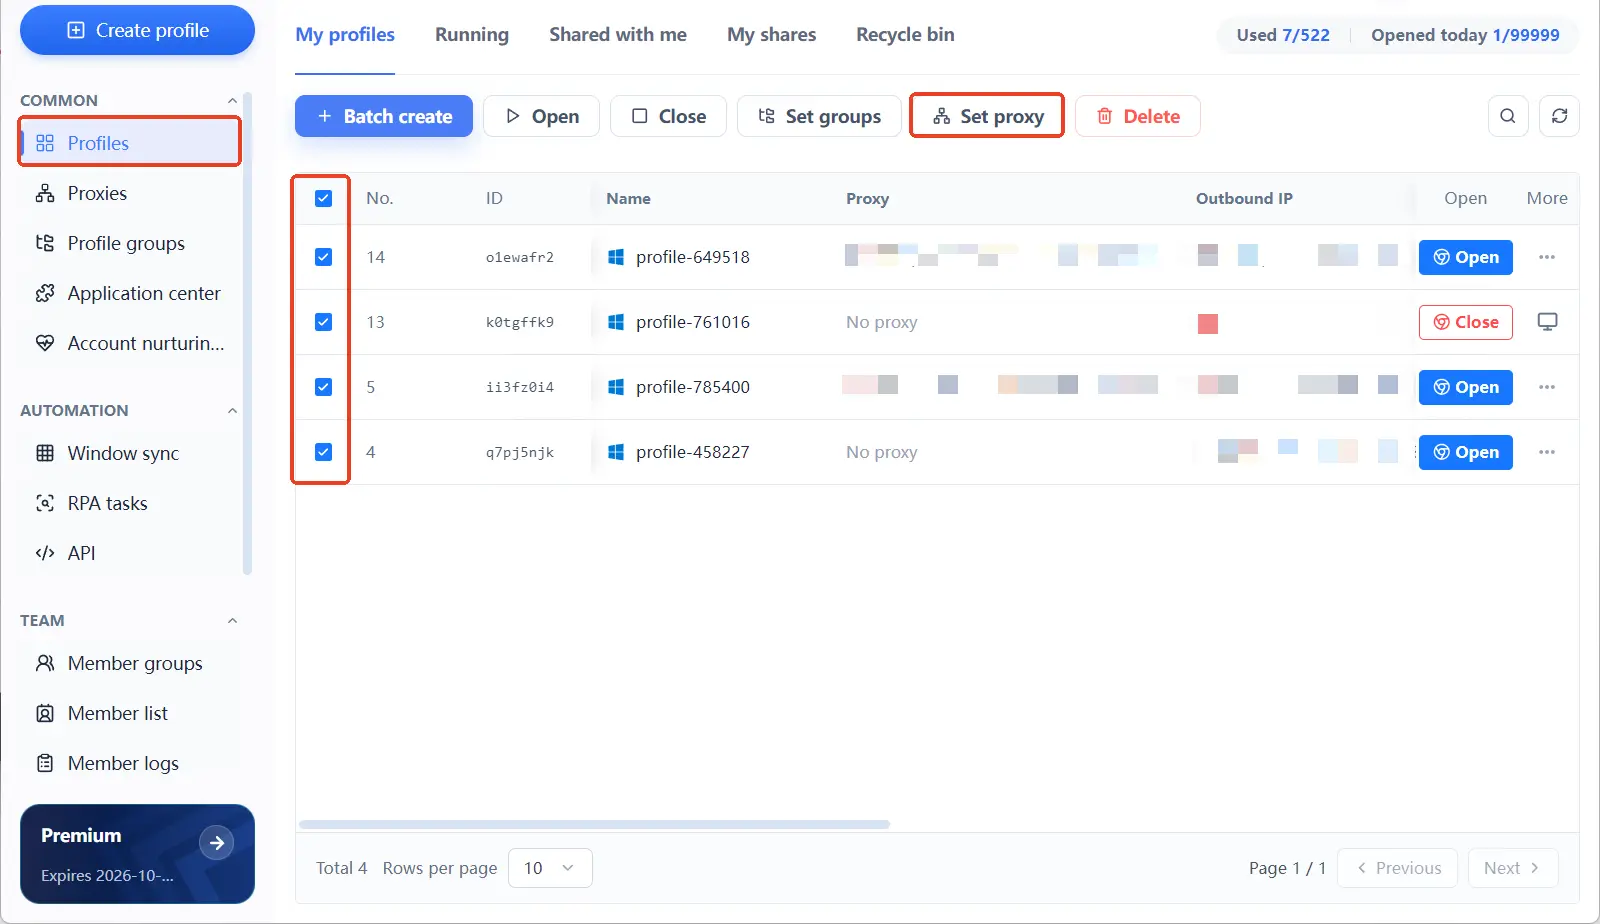
Lopen de accounts op, dan ordenen omgevingsgroepen per bedrijfslijn en markeer je batches met aangepaste nummers. De eigendomsverhouding blijft ook bij tientallen omgevingen terug te vinden. Ken je de tool nog niet, lees dan eerst de MostMate-productuitleg om omgevingen, fingerprints en proxies in het product te plaatsen, en kom daarna terug voor de stappen.
Vijf stappen naar één account, één omgeving, één IP
Vijf stappen klaar, en elk account draait op een eigen spoor van login tot exit.
- Inventariseer accounts en reserveer één omgeving per account. Zet de te beheren accounts op een lijst en stem het aantal omgevingen af op het aantal accounts. Vanaf dag één één-op-één, zonder gat als "deze twee delen voorlopig even een omgeving".
- Bereid proxies voor, één lijn per omgeving. Maak proxies aan of importeer ze in Proxybeheer en stem het aantal af op de omgevingen. Gebruik exclusieve vaste lijnen voor accountlogins en kies de regio op de markt van het account.
- Vul het eigendom in het formulier bij het aanmaken van de omgeving. Omgevingsnaam, gekoppeld account en proxy-instellingen worden in één keer in het aanmaakformulier gezet. Van instellingsvoorbeeld naar eerste omgeving in vier stappen neemt de drie formulierdelen en de standaardwaarden rustig door.
- Laat taal en tijdzone over aan "Op basis van IP". Taal, interfacetaal, tijdzone en geolocatie volgen standaard het exit-IP. Staat de exit eenmaal vast, dan richten deze waarden zichzelf uit. Handwerk niet nodig.
- Stel de grens voor gebruik vast en houd die aan. Een account logt alleen in zijn eigen omgeving in; cookies en loginstatus verhuizen nooit tussen omgevingen. In teamverband regel je met toestaan en weigeren van omgevingsdeling wie welke omgeving mag openen.
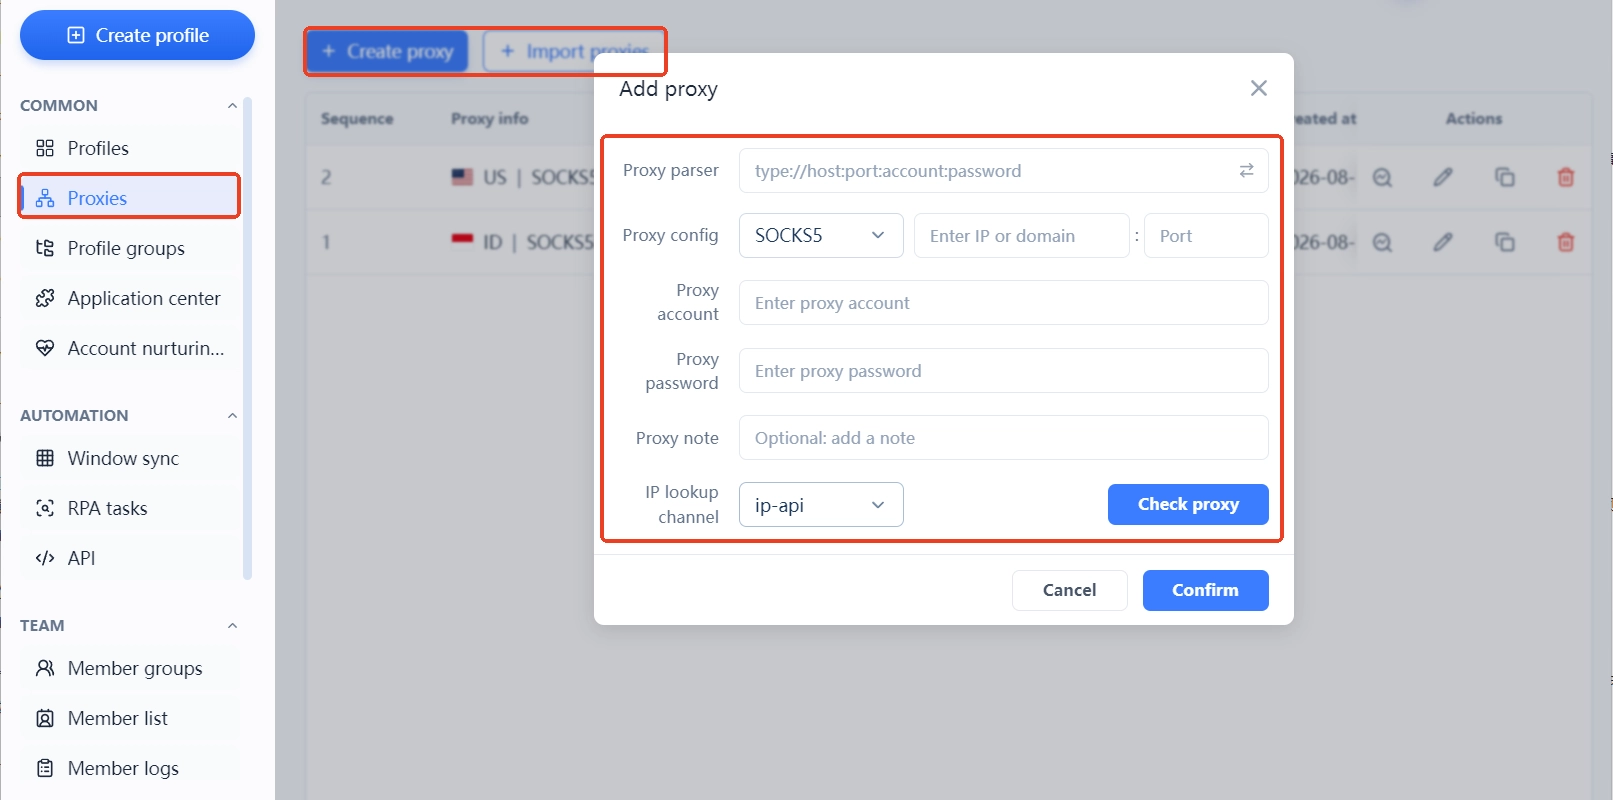
Op de pagina eindigen de vijf stappen als rij-voor-rij-koppelingen in de Omgevingsbeheerlijst. Account, omgeving en exit-IP paren; bij de controle één keer van boven naar beneden scannen. Geen enkele rij mag door elkaar lopen.
De drie meest voorkomende isolatielekken
Hoe strak de isolatie is, hangt minder af van fijn afgestelde parameters. Het hangt af van hoe stevig de grens wordt gehouden. Deze drie lekken komen het vaakst voor. Alle drie ontstaan ze uit gemak.
- Omgevingen door elkaar gebruiken: vandaag account één inloggen in omgeving A, morgen uit gemak ook in omgeving B. De loginstatus begint te lopen. Twee accounts in één omgeving sloopt de grens helemaal.
- Dezelfde lijn hergebruikt: bij het aanmaken van een nieuwe omgeving snel de proxy van een andere omgeving gekozen. Meerdere exits overlappen direct. Gedeelde roterende lijnen laten die overlapping bovendien tussen accounts ronddraaien.
- Nieuwe exit, oude instellingen: de lijn verhuist naar een andere regio, tijdzone en taal van de omgeving blijven in de oude. Netwerkniveau en apparaatniveau kloppen niet; de combinatie is onzin.
Alle drie de lekken hebben dezelfde wortel: gemak. Scheurt de grens één keer, dan begint de isolatie opnieuw.
Veelgestelde vragen
Mogen twee accounts één omgeving delen?
Nee. Een gedeelde omgeving laat cookies, opslag, apparaat- en netwerksignalen blijvend op elkaar afstralen. Het platform heeft alle reden om ze als één apparaat te lezen. Hoe gelijk de business ook is: elke omgeving apart.
Hoeveel omgevingen kunnen op één IP?
Eén omgeving per IP is het stabielst. Meerdere omgevingen op één lijn overlappen op netwerkniveau. Gedeelde roterende lijnen zijn voor accountlogins nog minder geschikt; verandert de exit, dan moeten tijdzone en taal mee.
Is omgevingsisolatie hetzelfde als fingerprint-maskering?
Twee verschillende dingen, en beide zijn nodig. Isolatie regelt de grens tussen omgevingen: geen gedeelde data, geen gedeelde identiteit. Consistentie regelt of signalen binnen één omgeving elkaar verklaren. Isolatie zonder consistentie laat gaten in de omgeving zelf.
Accounts deelden al een omgeving. Heeft scheiden nu nog zin?
Ja, maar zonder schokken. Accounts dragen loginhistorie in de oude omgeving; plotseling flink aanpassen van parameters of een nieuwe lijn kan nieuwe controles uitlokken. Eerst in de nieuwe omgeving tijdzone en taal gelijktrekken, dan op een rustig moment migreren. Daarna stabiel houden.
Slot
Omgevingsisolatie draait om grenzen trekken: account, omgeving en IP houden elk hun eigen identiteit, zonder overlapping. Eén account, één omgeving, één IP is technisch simpel. Het blijft een discipline om elke dag vast te houden.
Begin je net, krijg dan eerst twee accounts in twee omgevingen goed draaiend en schaal daarna. Zit je al in volume, zet de koppelingen in de Omgevingsbeheerlijst; één blik bij de controle volstaat.
MostMate bouwt deze discipline in het product in: Omgevingsbeheer laat per rij de volledige eigendomsverdeling zien, proxies worden apart onderhouden en per omgeving toegewezen, taal en tijdzone volgen standaard de exit. Wie het volledige ontwerp achter isolatie en consistentie wil zien, leest de vier ontwerpprincipes: onafhankelijk, consistent, echt, stabiel. Of download MostMate, maak twee omgevingen aan en loop de vijf stappen hierboven door.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



