
什么是环境隔离:一号一环境一 IP 的落地步骤
「账号明明是一个一个注册、分开养的,平台还是把他们判成同一个人在操作。」做多账号的人大多遇到过这种局面。出事往往不是某一个账号出问题,是一批账号一起被限制。
原因多半不在注册环节,在登录与使用的环节。多个账号跑在同一台电脑的同一个浏览器里,共享着同一批看得见与看不见的痕迹。同一套设备参数,同一份 Cookie 与存储记录,同一个出口 IP。对平台来说,这些账号在数据上就是一台设备后面的一个使用者。
MostMate 是一款把环境隔离做进底层的指纹浏览器:每个账号对应一套独立的浏览器环境。环境里的数据、身份参数与网络配置互不互通。中文站把它叫「指纹浏览器」,处理的正是多账号怎么各自独立这件事。
结论先说:环境隔离隔的是浏览器环境的边界,范围覆盖 Cookie、本地存储和 IndexedDB 这类登录与站点数据,外加会话、缓存,以及指纹参数与代理配置。落到操作上就是一条纪律:一号一环境一 IP。下文先讲清这条边界隔什么、为什么这样划。然后给出 MostMate 里的五步落地做法,以及三个最常见的隔离漏洞。
环境隔离是什么:每个账号一套封闭的浏览器环境
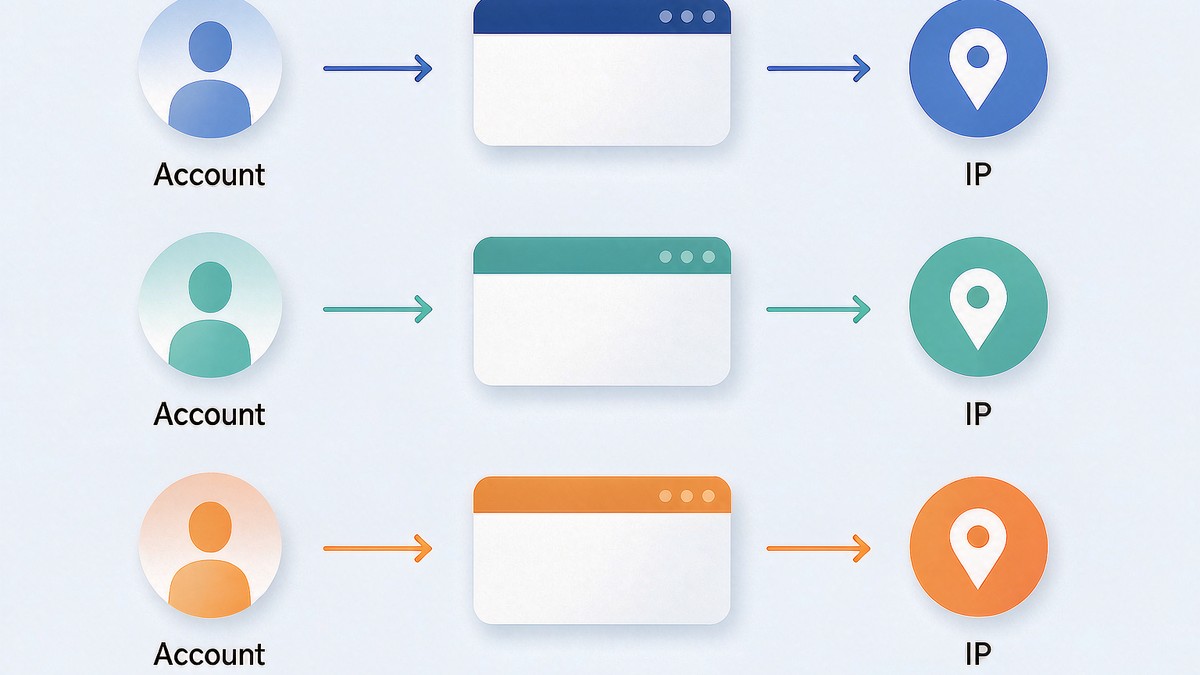
环境隔离的定义可以一句话说清:给每个账号一套独立的浏览器环境。环境与环境之间,不共用任何数据。它不是多开几个窗口那种「隔离」,窗口只是界面,界面底下的 Cookie、登录态和设备参数仍然混在一起。隔的就是下面这批东西。
在 MostMate 里,每个环境独立管理 Cookie、Local Storage、IndexedDB、会话与缓存。指纹参数与代理配置,同样按环境分开。IndexedDB 的浏览器接口文档把它定义成浏览器内置的大容量数据库。网站常用它存放离线数据与账号相关的状态,量大、存活久,是「这个账号用过这台设备」的主要载体之一。
Cookie 则是另一条线。Cookie 的工作机制决定了「这个账号还登录着」这件事主要记在它里面。哪台浏览器持有哪份 Cookie,哪份 Cookie 对应哪个登录态,分得清清楚楚。这两类数据一旦跨环境共用,登录态就分不开家。
存储数据决定「谁还登录着」,指纹参数决定「这是台什么设备」,代理决定「从哪里上网」。三样各归各的环境,边界才算成立。 MostMate 官网的真实且一致的环境隔离区块列的正是这几项。它们是产品里默认生效的隔离范围。
为什么一号要独占一个环境:共享环境等于共享身份痕迹
多个账号共用一个环境,等于让平台在存储与设备层面把他们看成同一台设备。这件事不需要什么高深的检测技术。环境自己会把证据留下来。
账号 A 和账号 B 轮流在同一个环境里登录,第一周看不出问题。Cookie 叠着 Cookie。本地存储里躺着两家平台的记录。指纹参数始终是同一套。时间一长,这个环境的历史里就同时装着两个账号的行为轨迹。在平台那边,它们本来就是同一个「设备使用者」。
隔离的价值就在这里:登录态归谁、行为轨迹归谁,从环境这一层就分开。 一处出问题,也不至于把别的账号拖下水。一号独占一个环境。这是所有后续动作的前提。
反过来说,隔离也不把每个账号关进互不相干的世界。同一批业务的环境可以放进同一个分组集中管理。边界管的是数据与身份,不管管理效率。
为什么每个环境要一条自己的 IP:网络层身份的三条纪律
IP 是环境在网络层的身份,一号一 IP 让这层身份也各自独立。同一条线路挂多个环境,网络层就重合了。平台看到的,是同一个出口地址在不同账号之间来回出现。要把这层身份立住,有三条纪律。
- 独享,不共用:账号登录用的 IP,固定分配给一个环境。同一条线路不同时挂到几个环境上,也不用一条会轮换变动的线路应付多个账号。
- 稳定,不频换:IP 频繁变动本身就是风控信号,账号用熟一条线路就固定下来。确要更换,挑账号状态平稳的时候一次换清。MostMate 的养号管理也把「网络变化」列为暂缓当日任务的信号。线路稳定这件事,产品里是当作纪律来提示的。
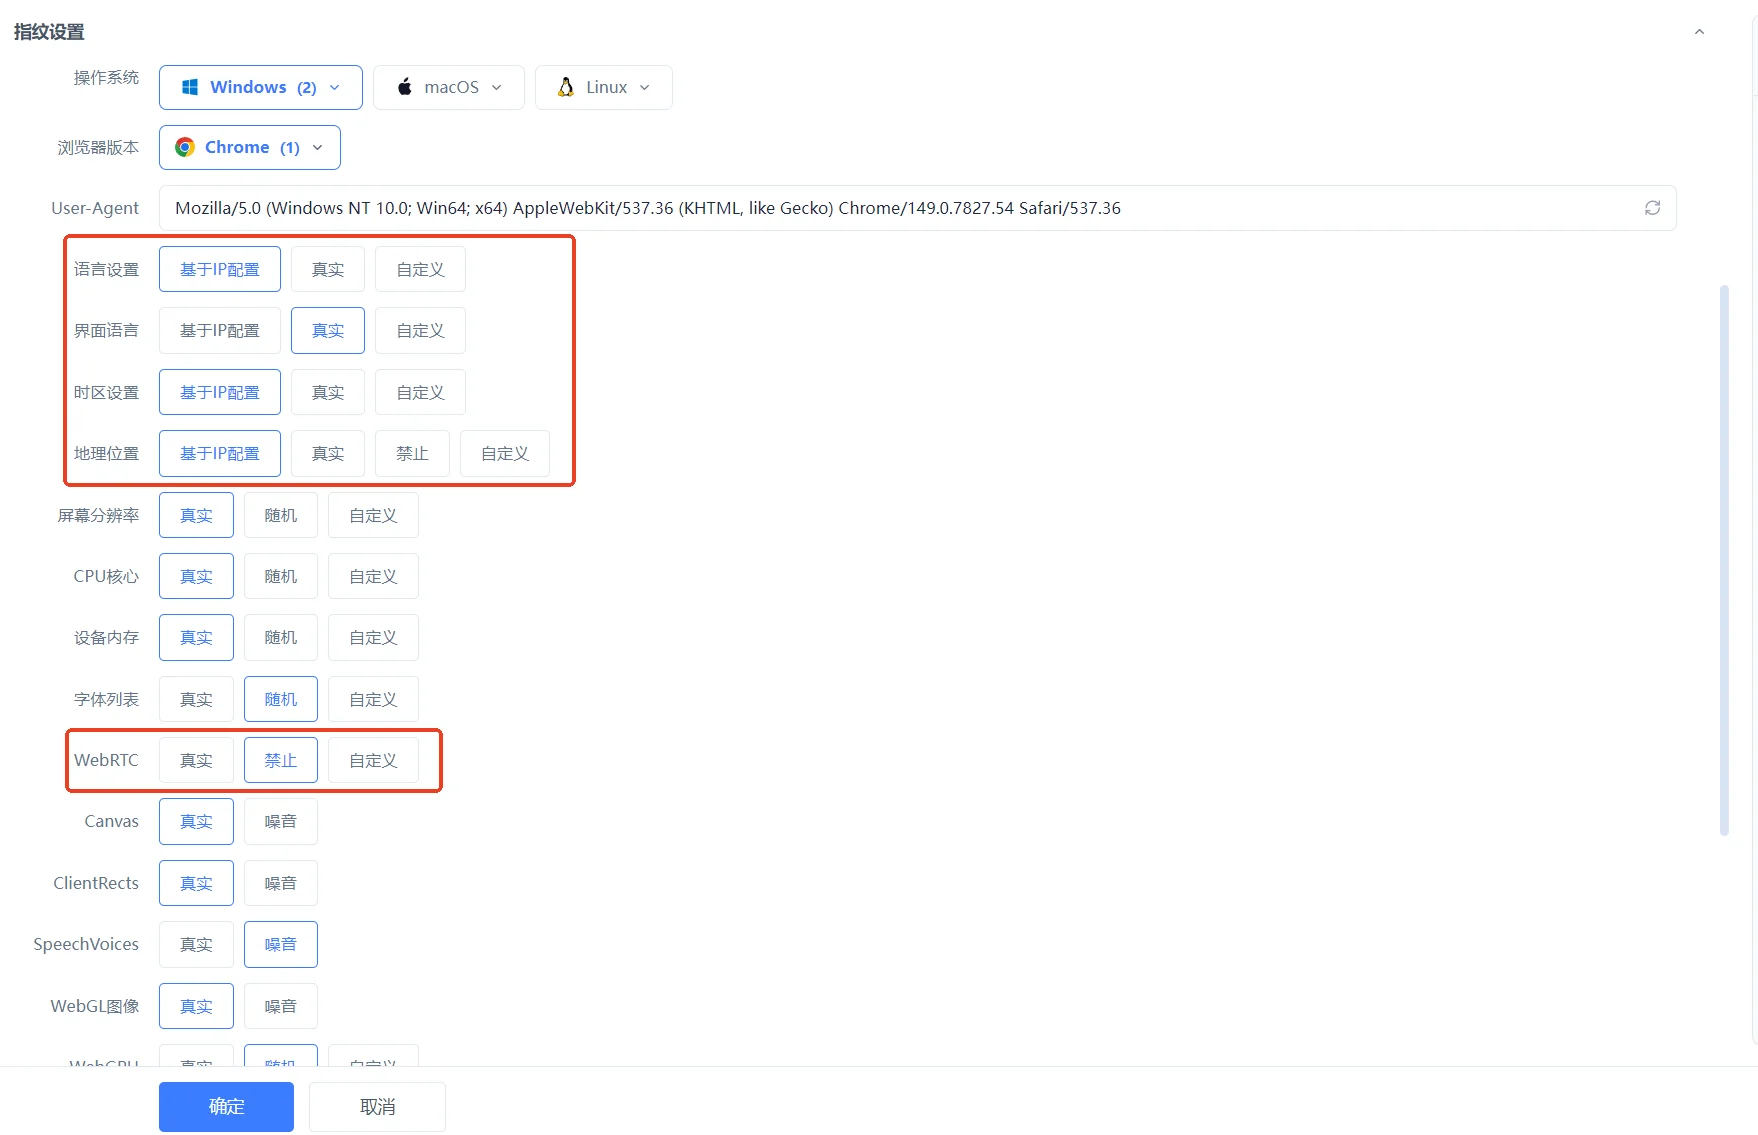
- 地区,要对上:出口 IP 的地区,决定时区与语言的取值方向。账号面向哪个市场,出口就放在哪里。语言与时区交给「基于 IP 配置」自动对齐。
三条合起来,「一 IP」指的不是多贵多罕见的线路。它指的是每个环境在网络上各有一份固定、可信的出口。
边界就是这么划的。
在 MostMate 里,隔离长什么样:一行环境就是一组归属
在环境管理页里,一号一环境一 IP 不是一句口号,是列表里看得见的一行。每一行环境都有自己的 ID 与名称,后面依次是代理、出口 IP、绑定账号、分组、备注与自定义编号。哪一行配哪条线路、属于哪个账号,一眼能对上号。
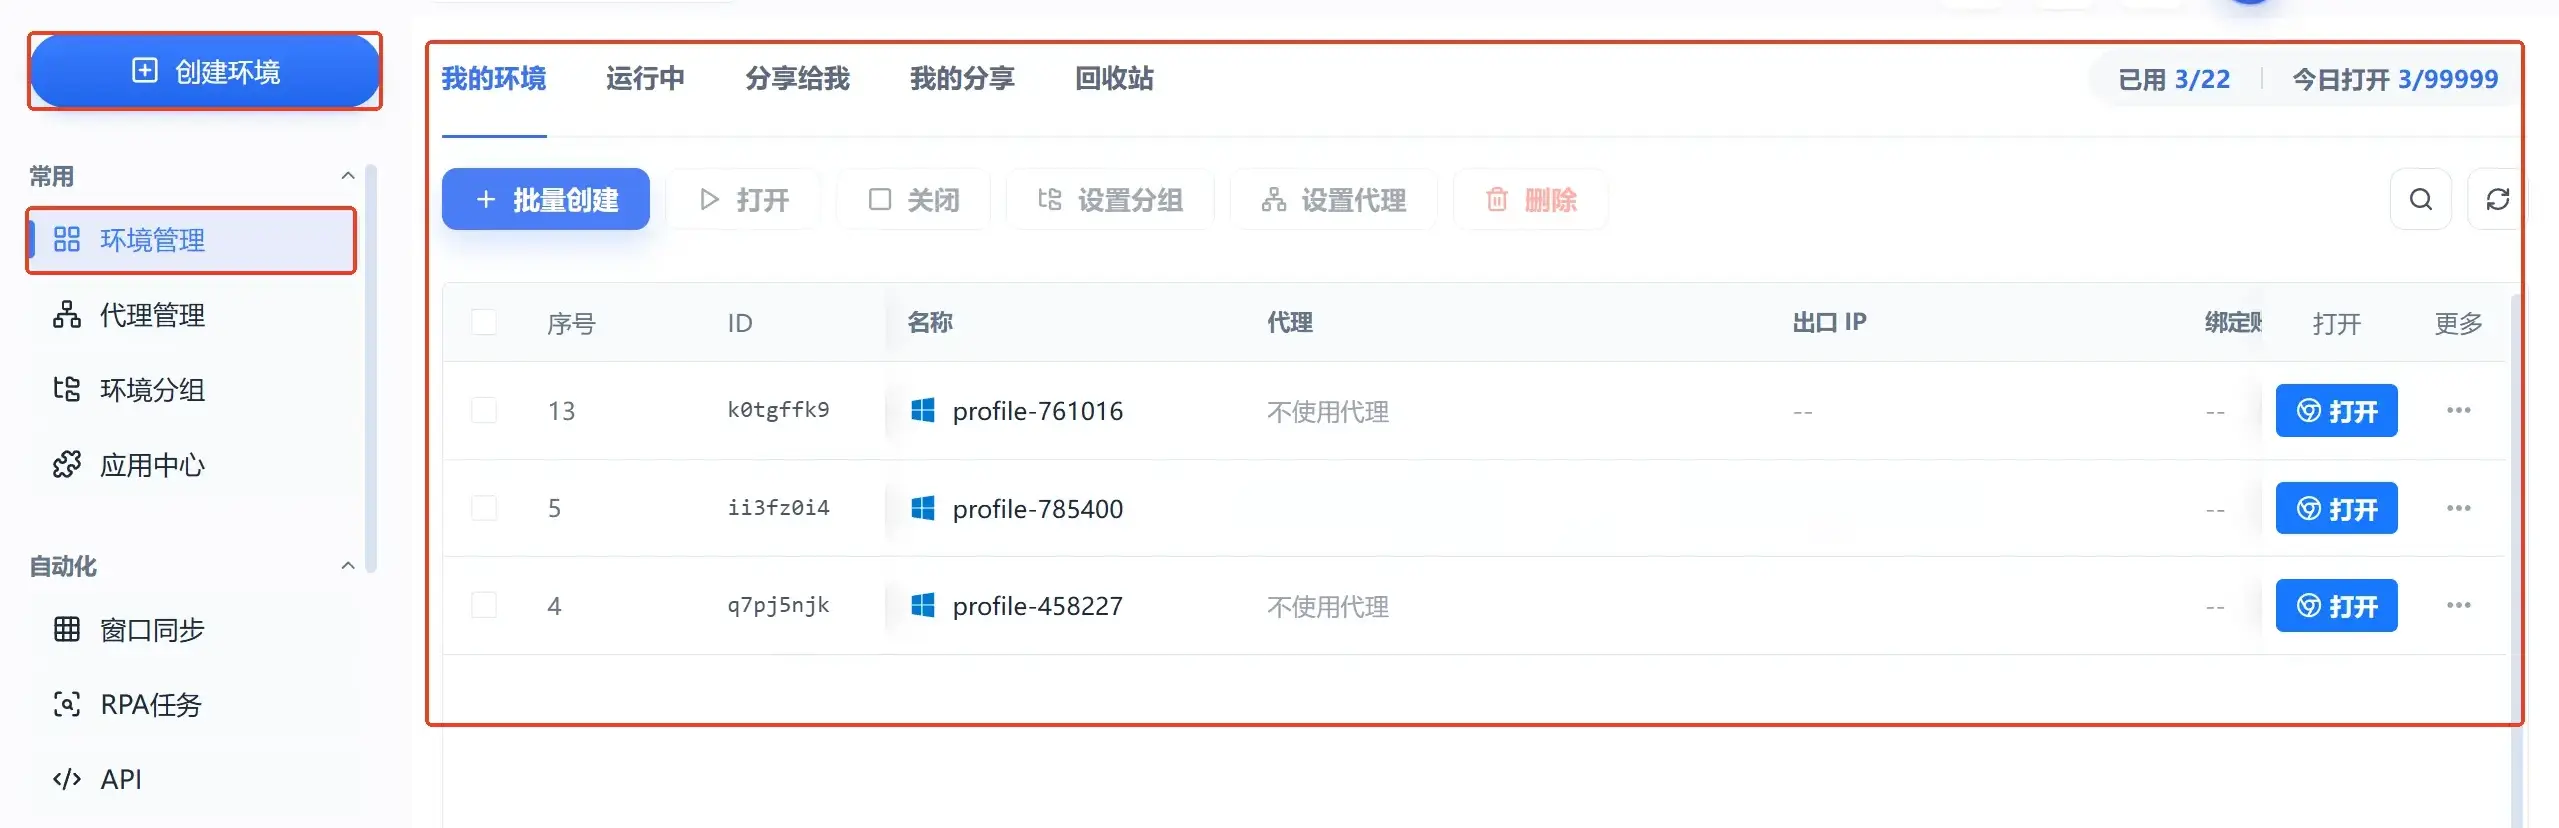
代理不必在环境里随手填。它们可先在独立的代理管理列表里新建或批量导入,再分配到具体环境。环境管理页顶部另提供「设置代理」批量动作。维护与分配分开做。线路的归属才不容易乱。
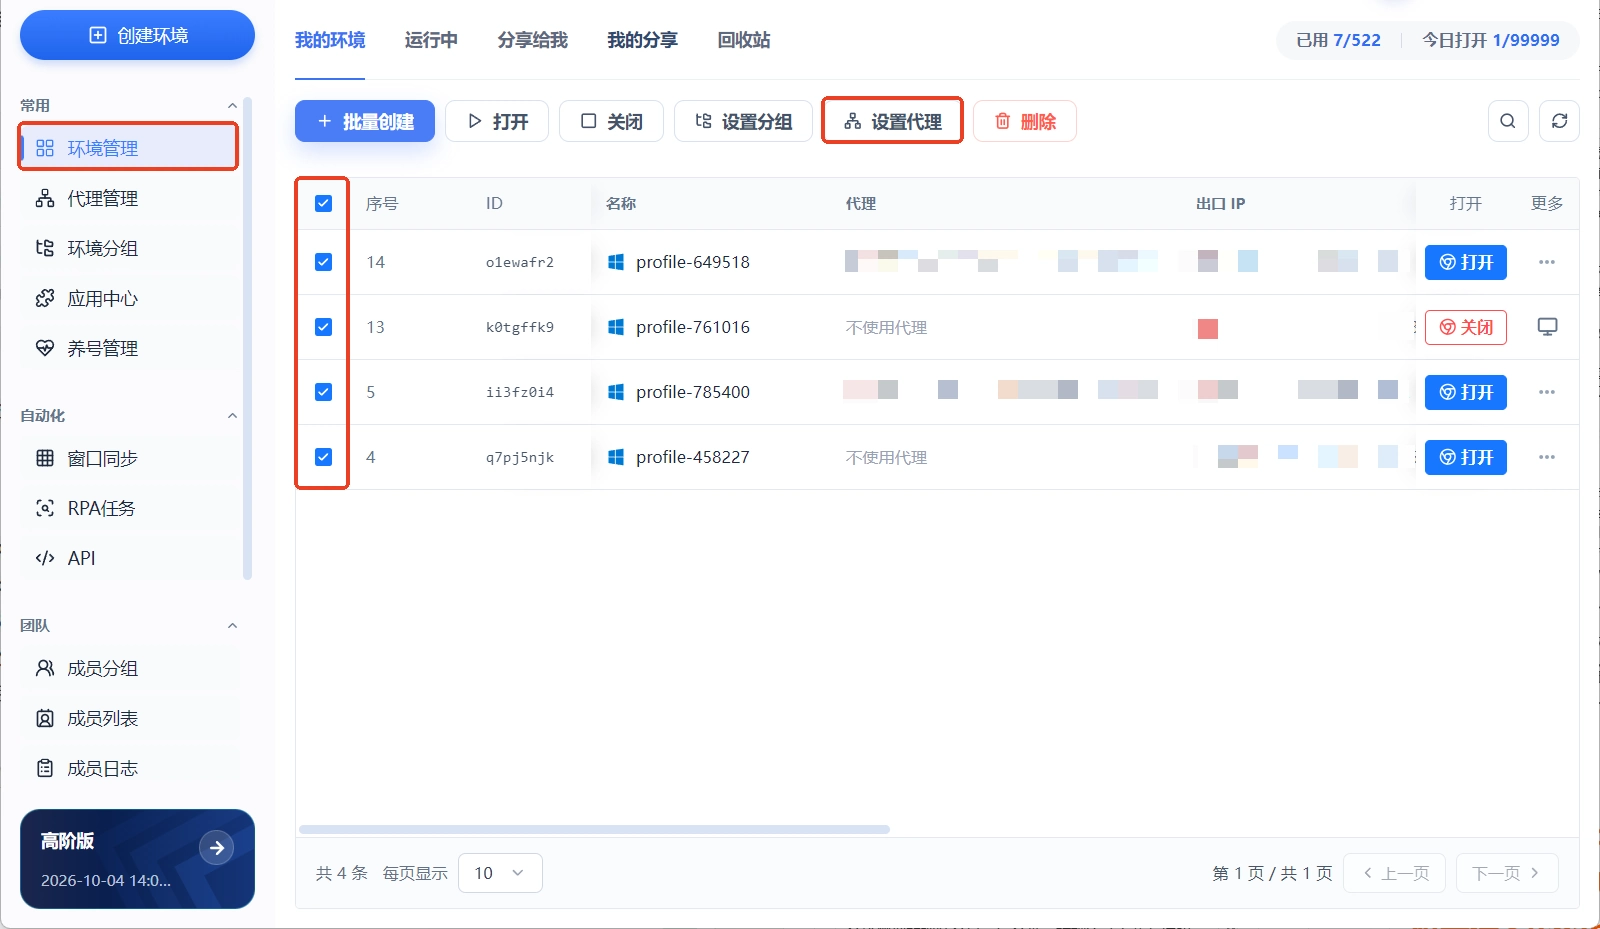
账号多了以后,用环境分组按业务线归类,再用自定义编号把批次标出来。归属关系在几十个环境里也查得回来。还没接触过这款工具的读者,可以先看MostMate 产品说明,了解环境、指纹与代理在产品里的位置,再回来走落地步骤。
一号一环境一 IP 的五步落地
五步做完,每个账号就有了一条从登录到出口都独立的运行轨道。
- 清点账号,一个账号预留一个环境。把要运营的账号列成清单,环境数量与账号数量对齐。对应关系从第一天就定成一对一,不留「这两个号先凑合用一个」的口子。
- 准备代理,一条线路对一个环境。在代理管理里新建或导入代理,数量与环境对齐。账号登录场景用独享固定的线路,地区按账号面向的市场选。
- 创建环境时把归属填进表单。环境名称、绑定账号、代理设置都在创建表单里一次配齐。表单三块各管什么、参数默认值怎么用,从设置预览到第一个环境的四步那篇按顺序讲过一遍。
- 语言与时区交给「基于 IP 配置」。语言、界面语言、时区、地理位置这几项默认跟着出口 IP 走。出口定了,这几项自己就对齐了,不需要逐个手动改。
- 定下使用边界并守住。一个账号只在它的环境里登录,Cookie 与登录态不跨环境搬动。团队协作时,用环境共享访问的允许与禁止,控制谁能打开哪个环境。
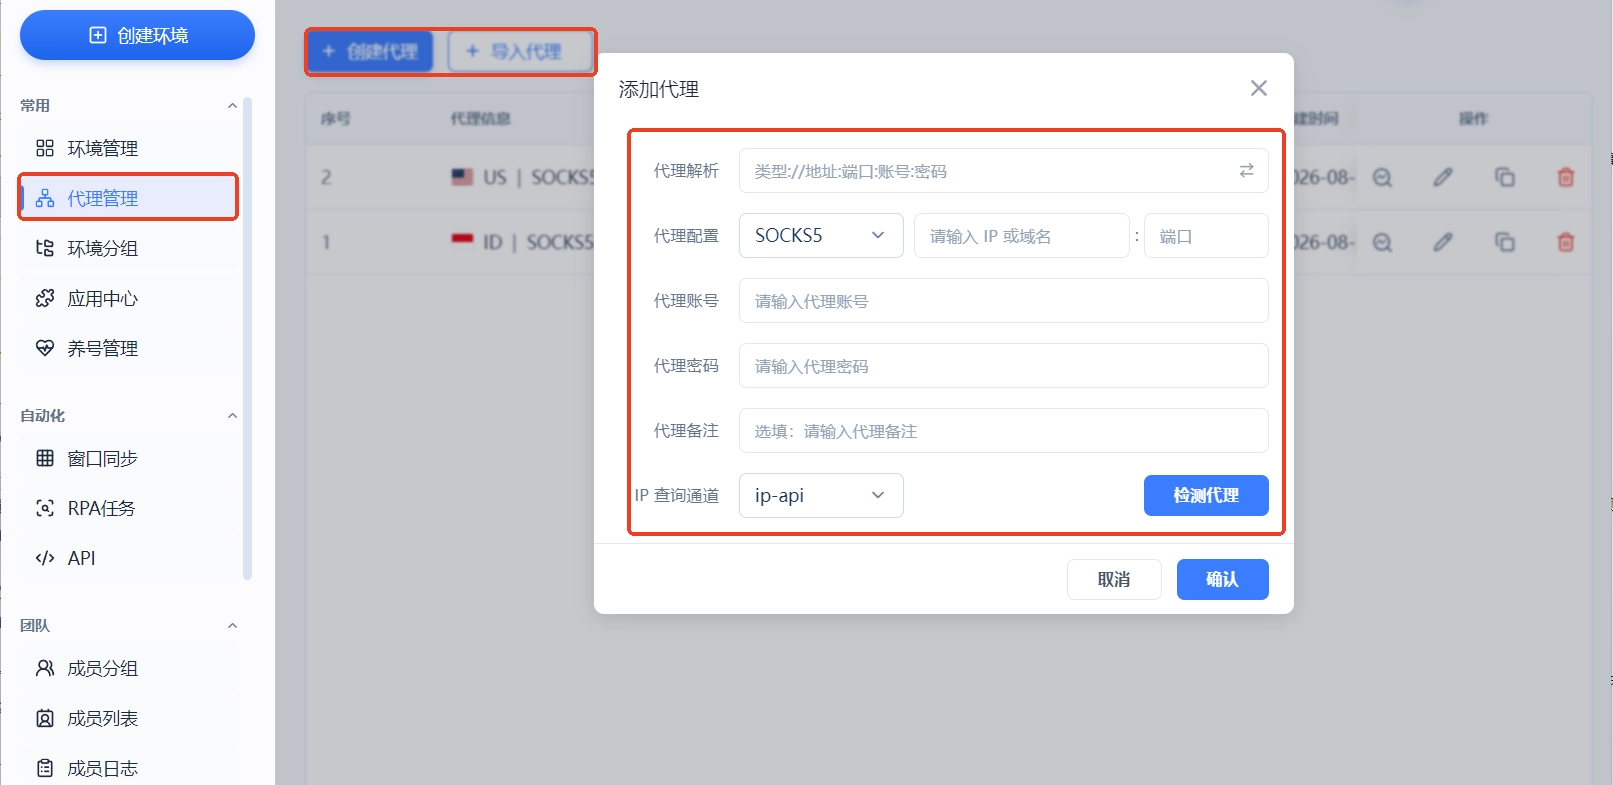
五步落到页面上,就是环境管理列表里一行行的对应关系。账号、环境、出口 IP 各自成对,检查时从上到下扫一遍。确认没有串号的行。
三个最常见的隔离漏洞
隔离做得严不严,往往不取决于参数调得多细,取决于边界守得稳不稳。下面三个漏洞最常见。每一个都出自「图省事」。
- 交叉使用环境:今天在环境 A 登账号一,明天图方便在环境 B 也登一次,登录态就开始串门。两个账号共用一个环境,更是直接把边界拆了。
- 复用同一条线路:新建环境时顺手选了别的环境在用的代理,几个环境的出口立即重合。共享轮换式的线路,还会让这种重合在不同账号之间轮转。
- 换了出口没换配套:线路换到了另一个地区,环境里的时区、语言还停在旧地区。网络层与设备层对不上,组合本身就说不通。
三条漏洞的根子是同一个:图省事。边界破一次,之前建好的隔离就要重新来过。
常见问题
两个账号可以共用一个环境吗?
不可以。共用环境会让 Cookie、存储、设备与网络信号长期互相沾染。平台有充分理由把它们看成同一台设备上的操作。业务再相近,也各配各的环境。
一条 IP 可以挂几个环境?
一个环境配一条最稳。同一条线路挂多个环境,网络层身份就重合了。共享轮换的线路更不适合账号登录,出口一变,时区与语言的配套也得跟着动。
环境隔离和指纹伪装是一回事吗?
不是一回事,也缺一不可。隔离管的是环境与环境的边界,数据与身份互不共享。一致性管的是单个环境内部的信号能不能互相解释。只做隔离不做一致,环境内部照样有漏洞。
已经共用环境的账号,现在分开还来得及吗?
来得及,但别一刀切。账号在旧环境里已有登录历史,突然大幅改参数、换线路可能触发新的验证。先在新环境里对齐时区与语言,再择机迁移。迁完保持稳定。
结语
环境隔离的本质是划边界:账号、环境、IP 三样身份各归各位,谁也不沾谁的。一号一环境一 IP 不是什么复杂技术。它是一条要每天守的纪律。
对刚起步的人,先把两个账号的两套环境跑通,再谈规模化。对已经批量化的人,把对应关系落进环境管理列表,检查时扫一眼就能确认。
MostMate 把这套纪律做进了产品:环境管理一行看全归属,代理独立维护、按环境分配,语言与时区默认跟着出口走。想先看清它对隔离与一致的完整设计,可以读独立、一致、真实、稳定四条设计原则。也可以直接下载 MostMate,建两个环境,把上面五步走一遍。

MOSTMATE
让多账号安全管理更简单
从第一个账号开始,用 MostMate 建立更安全、更智能、更高效的多账号运营方式。
- 环境彼此独立,身份逻辑一致。
- AI 自动化 · 账号健康 · 团队运营



