
什麼是環境隔離:一號一環境一 IP 的落地步驟
「帳號明明是一個一個註冊、分開養的,平台還是把他們判成同一個人在操作。」做多帳號的人大多遇過這種局面:出事時很少只牽連一個帳號,多數是一批帳號同時被限制。
原因多半不在註冊環節,多半落在登入與使用的環節。多個帳號跑在同一部電腦的同一個瀏覽器裏,共享著同一批看得見與看不見的痕跡。同一套裝置參數,同一份 Cookie 與儲存紀錄,同一個出口 IP。對平台來說,這些帳號在數據上,就是一部裝置後面的一個使用者。
MostMate 是一款把環境隔離做進底層的指紋瀏覽器:每個帳號對應一套獨立的瀏覽器環境。環境裏的數據、身份參數與網絡配置互不互通;官網把這類工具叫「指紋瀏覽器」,處理的正是多帳號怎樣各自獨立這件事。
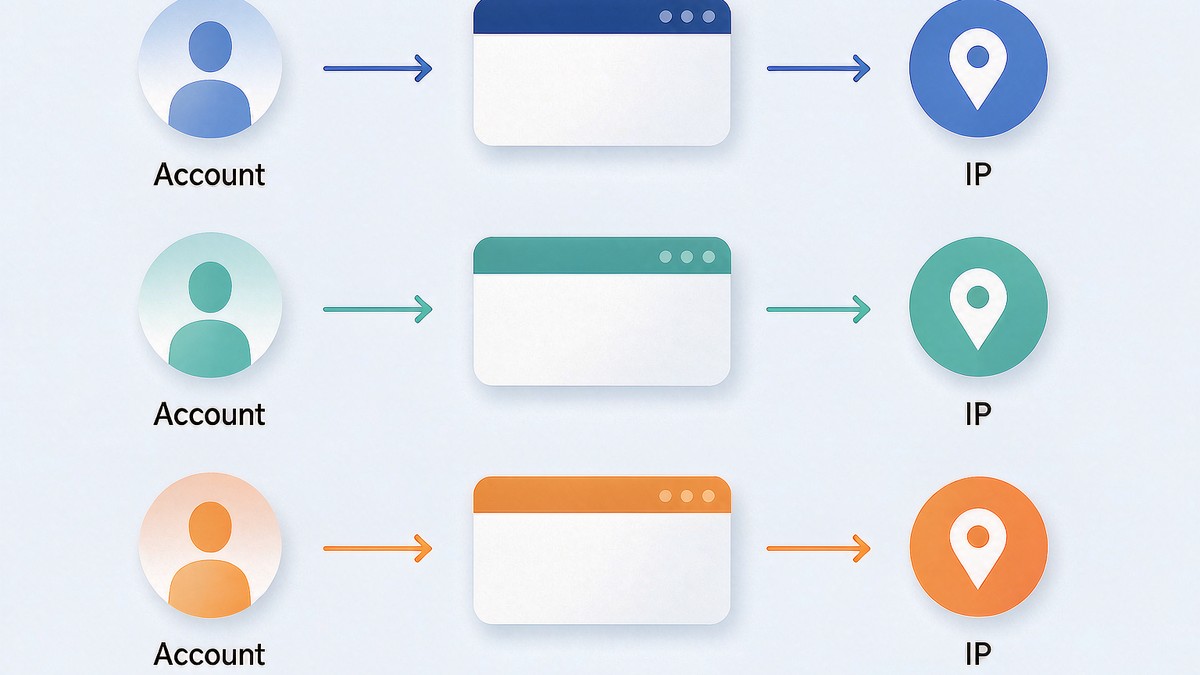
結論先講:環境隔離隔的是瀏覽器環境與瀏覽器環境之間的邊界,範圍覆蓋 Cookie、本地儲存和 IndexedDB 這類登入與網站數據,再往外一層是 Session 與快取,最外一層是指紋參數與代理配置。落到操作上就是一條紀律:一號一環境一 IP,帳號、環境、線路三者一一對應。下文先講清這條邊界到底隔什麼、為什麼這樣劃,然後再給出 MostMate 裏的五步落地做法,以及三個最常見的隔離漏洞。
什麼是環境隔離:每個帳號一套封閉的瀏覽器環境
環境隔離的定義,一句話就講得清:給每個帳號一套獨立的瀏覽器環境。環境與環境之間,不共用任何一項數據。它並非多開幾個視窗那種「隔離」,視窗只是介面,介面底下的 Cookie、登入狀態和裝置參數,仍然混在一起。隔的就是下面這批東西。
在 MostMate 裏,每個環境獨立管理 Cookie、Local Storage、IndexedDB、Session 與快取,指紋參數與代理配置也同樣是按環境分開的。IndexedDB 的瀏覽器介面文檔把它定義成瀏覽器內置的大容量資料庫。網站常用它存放離線數據與帳號相關的狀態,量大、存活又久,是「這個帳號用過這部裝置」的主要載體之一。
Cookie 則是另一條線。Cookie 的工作機制決定了「這個帳號還登入著」這件事主要記在它裏面。哪部瀏覽器持有哪份 Cookie,哪份 Cookie 對應哪個登入狀態,分得清清楚楚。這兩類數據一旦跨環境共用,登入狀態就再也分不開家。
儲存數據決定「誰還登入著」,指紋參數決定「這是一部什麼裝置」,代理決定「從哪裏上網」。三樣各歸各的環境,邊界才算成立。 MostMate 官網的真實且一致的環境隔離區塊列的正是這幾項,也就是產品裏預設就已生效的隔離範圍。
為什麼一號要獨佔一個環境:共享環境等於共享身份痕跡
多個帳號共用一個環境,等於讓平台在儲存與裝置層面,直接把他們看成同一部裝置。這件事不需要什麼高深的檢測技術。環境自己會把證據留下來。
帳號 A 和帳號 B 輪流在同一個環境裏登入,頭一個星期還看不出問題。Cookie 疊著 Cookie,本地儲存裏躺著兩家平台的紀錄,指紋參數始終是同一套。時間一長,這個環境的歷史裏,就同時裝著兩個帳號的行為軌跡。在平台那邊,它們本來就是同一個「裝置使用者」。
隔離的價值就在這裏:登入狀態歸誰、行為軌跡歸誰,從環境這一層就分開。 一處出問題,也不至於把別的帳號一併連累。一號獨佔一個環境。這是所有後續動作的前提。
反過來說,隔離也不把每個帳號關進互不相干的世界;同一批業務的環境,可以放進同一個分組集中管理。邊界管的是數據與身份,管理效率並非它要管的事。
為什麼每個環境要一條自己的 IP:網絡層身份的三條紀律
IP 是環境在網絡層的身份,一號一 IP 讓這一層的身份也各自獨立。同一條線路掛多個環境,網絡層就重疊了;平台看到的,是同一個出口地址,在不同帳號之間來回出現。要把這層身份立住,有三條紀律。
- 獨享,不共用:帳號登入用的 IP,固定分配給一個環境。同一條線路不同時掛到幾個環境上,也不用一條會輪換變動的線路應付多個帳號。
- 穩定,不頻換:IP 頻繁變動本身就是風控訊號,帳號用熟一條線路就固定下來。確要更換,就挑帳號狀態平穩的時候一次過換妥;MostMate 的養號管理也把「網絡變化」列為暫緩當日任務的訊號。線路穩定這件事,在產品裏是當作紀律來提示的。
- 地區,要對上:出口 IP 的地區,決定時區與語言的取值方向。帳號面向哪個市場,出口就放在哪裏;語言與時區,則交給「基於 IP 配置」自動對齊。
三條合起來,「一 IP」指的不是多貴多罕見的線路。它指的是每個環境在網絡上,各有一份固定、可信的專屬出口。
邊界就是這樣劃的。
在 MostMate 裏,隔離長什麼樣:一行環境就是一組歸屬
在環境管理頁裏,一號一環境一 IP 從來就不止是一句口號。它是列表裏看得見的一行。每一行環境都有自己的 ID 與名稱,後面依次排列代理、出口 IP、綁定帳號、分組、備註與自訂編號。哪一行配哪條線路、屬於哪個帳號,一眼能對上號。
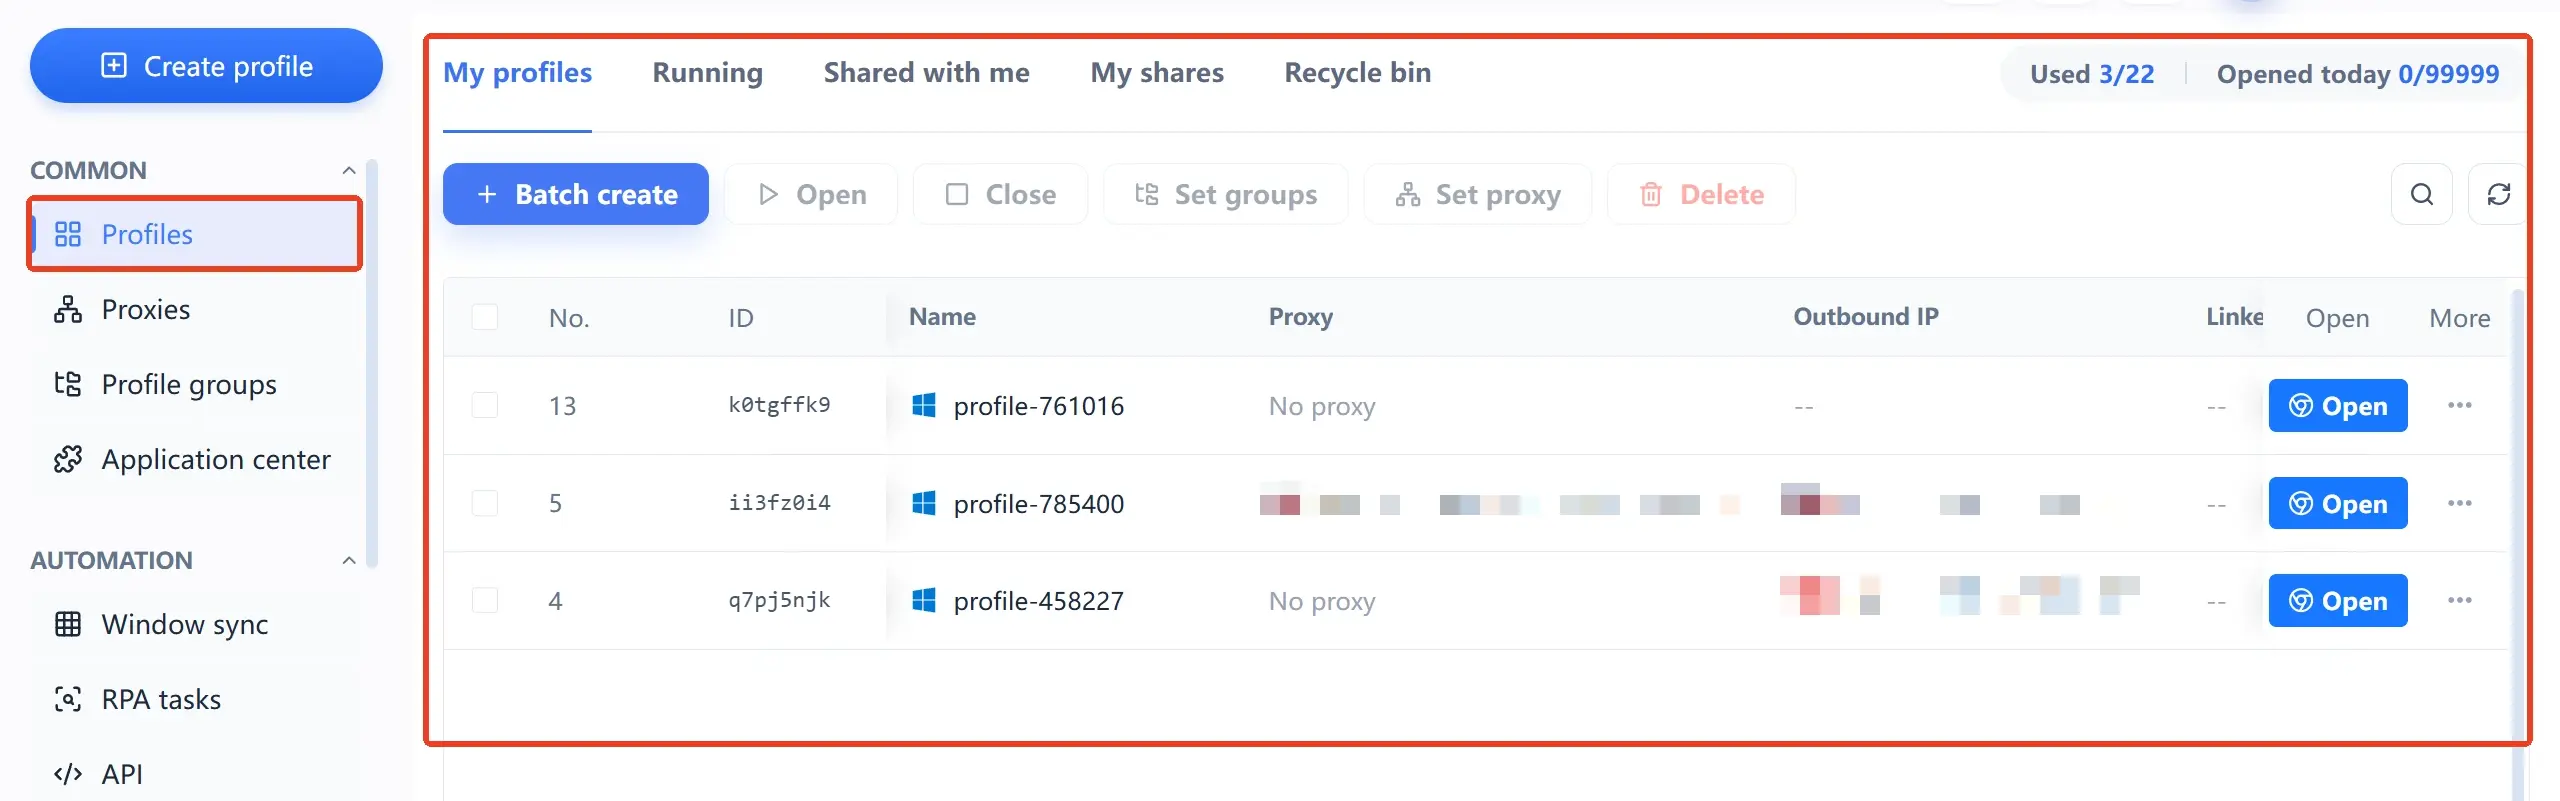
代理不必在環境裏隨手填。它們可先在獨立的代理管理列表裏新增或批量匯入,再分配到具體環境;環境管理頁頂部,另提供「設定代理」的批量動作。維護與分配分開做,線路的歸屬才不容易亂。
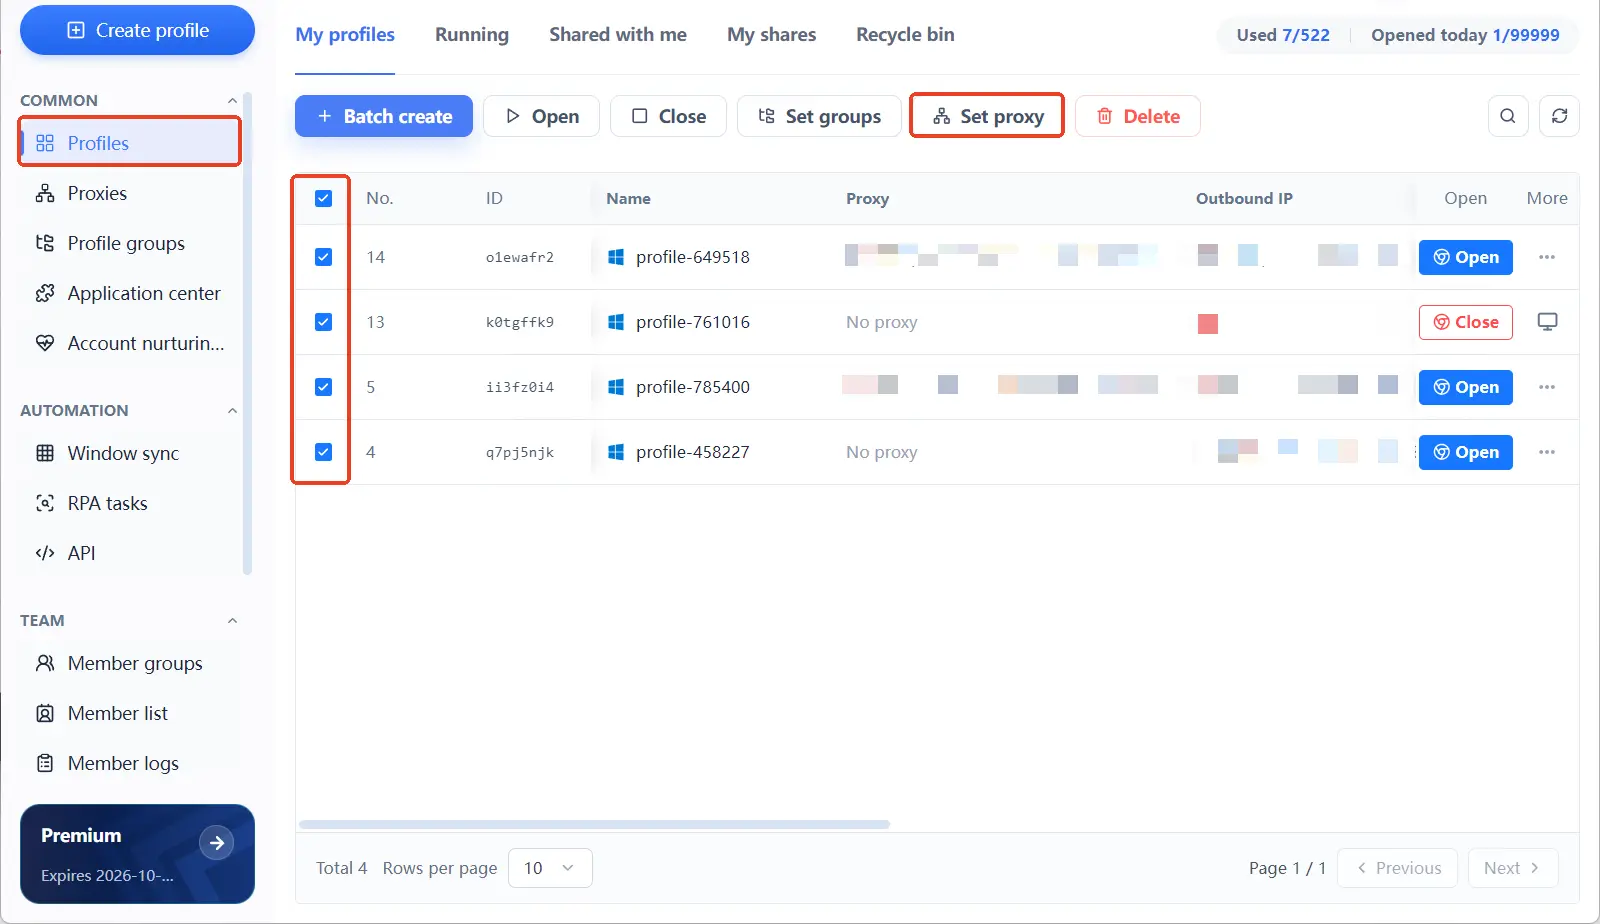
帳號多了以後,用環境分組按業務線歸類,再用自訂編號把批次標出來;這樣一來,歸屬關係在幾十個環境裏也一樣查得回來。還未接觸過這款工具的讀者,可以先看MostMate 產品說明,了解環境、指紋與代理在產品裏的位置,然後再回來走落地步驟。
一號一環境一 IP 的五步落地
五步做完,每個帳號就有一條由登入到出口都獨立的運行軌道。
- 清點帳號,一個帳號預留一個環境。把要營運的帳號列成清單,環境數量與帳號數量對齊;對應關係由第一天就定成一對一,不留「這兩個號先用同一個環境將就」的口子。
- 準備代理,一條線路對一個環境。在代理管理裏新增或匯入代理,數量與環境對齊;帳號登入場景用獨享固定的線路,地區按帳號面向的市場選。
- 建立環境時把歸屬填進表單;環境名稱、綁定帳號、代理設定,都在建立表單裏一次配齊。表單三塊各管什麼、參數預設值怎樣用,由設定預覽到第一個環境的四步那篇按順序講過一遍。
- 語言與時區交給「基於 IP 配置」;語言、介面語言、時區、地理位置這幾項,預設都跟著出口 IP 走。出口定了,這幾項自己就對齊了,不需要逐個手動改。
- 定下使用邊界並守住。一個帳號只在它的環境裏登入,Cookie 與登入狀態不跨環境搬動。團隊協作時,用環境共享存取的允許與禁止,控制誰能開啟哪個環境。
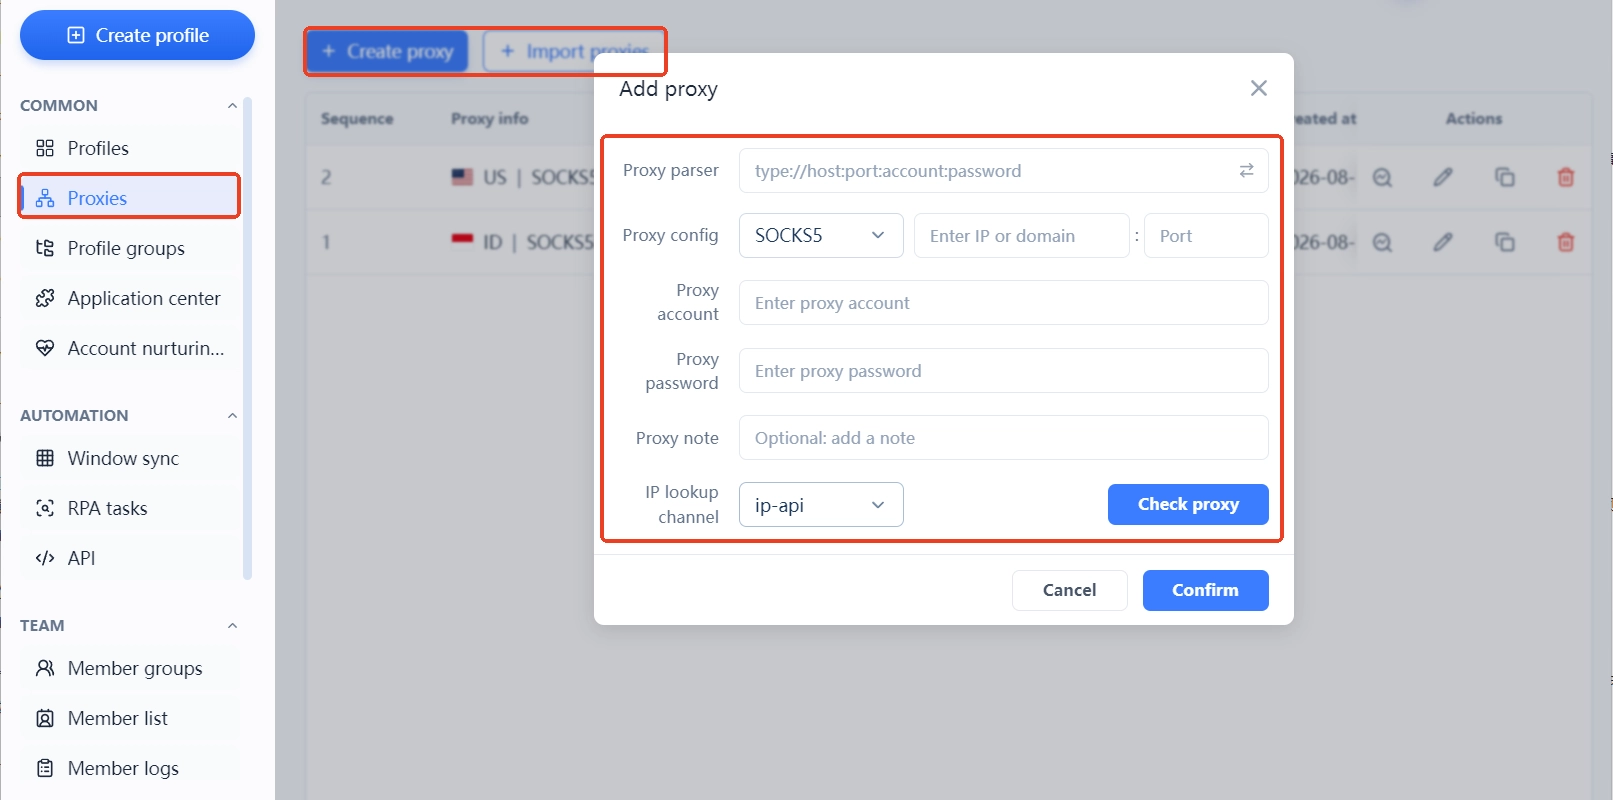
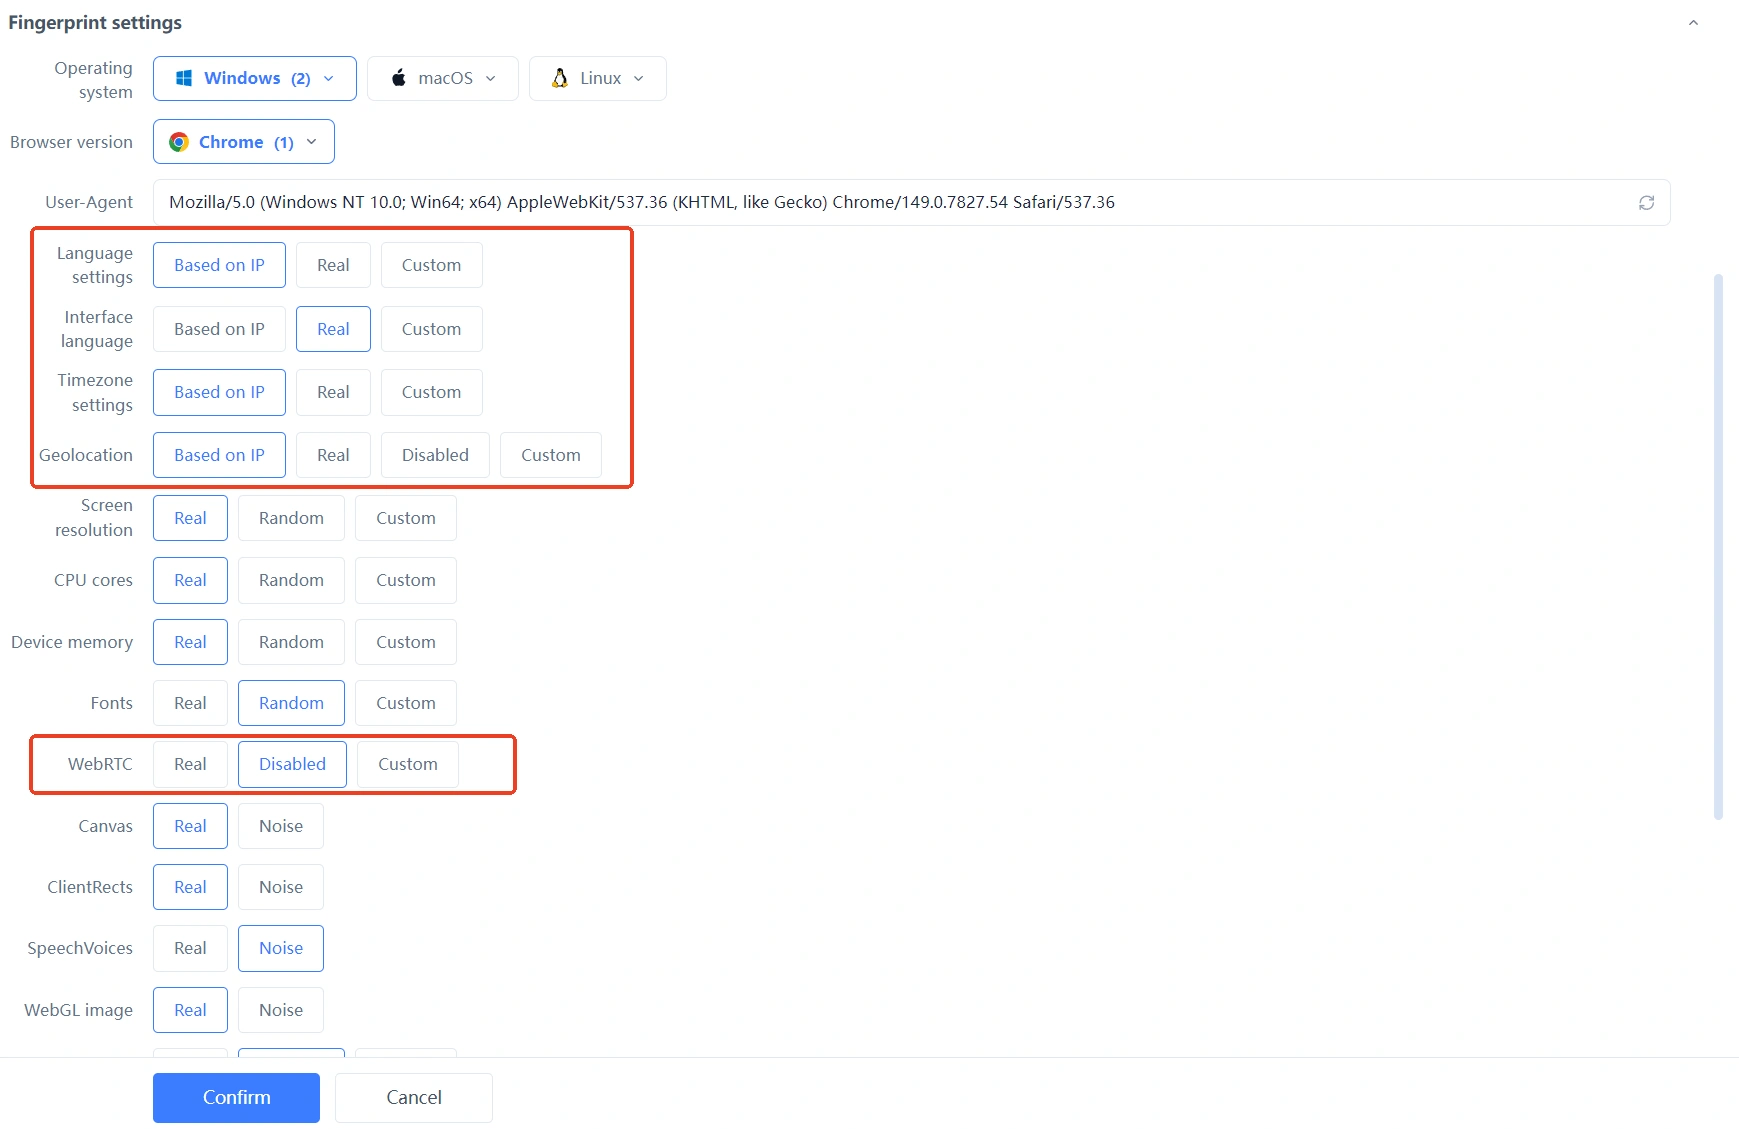
五步落到頁面上,就是環境管理列表裏一行行的對應關係;帳號、環境、出口 IP 各自成對,檢查時由上到下逐行掃一遍。確認沒有串號的行。
三個最常見的隔離漏洞
隔離做得嚴不嚴,往往不取決於參數調得有多細,取決於邊界守得穩不穩。下面這三個漏洞最常見,而且每一個都出自「貪方便」。
- 交叉使用環境:今天在環境 A 登帳號一,明天貪方便在環境 B 也登一次,登入狀態就開始跨環境走動。兩個帳號共用一個環境,更是直接把邊界拆了。
- 重用同一條線路:建立環境時順手選了別的環境在用的代理,幾個環境的出口立即重疊。共享輪換式的線路,還會讓這種重疊在不同帳號之間輪轉。
- 換了出口沒換配套:線路換到另一個地區,環境裏的時區、語言還停在舊地區。網絡層與裝置層對不上,組合本身就說不通。
三條漏洞的根子是同一個:貪方便。邊界破一次,之前建好的隔離就要重新來過。
常見問題
兩個帳號可以共用一個環境嗎?
不可以。共用環境會讓 Cookie、儲存、裝置與網絡訊號長期互相沾染;平台於是就有充分理由,把它們看成同一部裝置上的操作。業務再相近,也各配各的環境。
一條 IP 可以掛幾個環境?
一個環境配一條最穩。同一條線路掛多個環境,網絡層身份就重疊了;共享輪換的線路更不適合帳號登入,出口一變,時區與語言的配套也要跟著動。
環境隔離和指紋偽裝是一回事嗎?
不是一回事,也缺一不可。隔離管的是環境與環境的邊界,數據與身份互不共享;一致性管的,則是單一環境內部的訊號,能不能互相解釋。只做隔離不做一致,環境內部照樣有漏洞。
已經共用環境的帳號,現在分開還來得及嗎?
來得及,但別一刀切。帳號在舊環境裏已有登入歷史,突然大幅改參數、換線路,就有可能觸發新的驗證;所以先在新環境裏對齊時區與語言,再擇機遷移。遷完保持穩定。
結語
環境隔離的本質是劃邊界:帳號、環境、IP 三樣身份各歸各位,誰也不沾誰的。一號一環境一 IP 不是什麼複雜技術,它是一條要每天守的紀律。
對剛起步的人,先把兩個帳號的兩套環境跑通,再談規模化。對已經批量化的團隊,把對應關係落進環境管理列表,檢查時掃一眼就能確認。
MostMate 把這套紀律做進了產品:環境管理一行看全歸屬,代理獨立維護、按環境分配,語言與時區預設跟著出口 IP 走。想先看清它對隔離與一致這兩件事的完整設計,可以讀獨立、一致、真實、穩定四條設計原則。也可以直接下載 MostMate,建兩個環境,把上面五步走一遍。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



