
Що робити, якщо платформа заблокувала проксі IP? MostMate допомагає розділити проблему на рівні IP та середовища
Головний висновок: якщо платформа заблокувала роботу через проксі IP, проблема не обов'язково в самому IP. Платформи зазвичай одночасно оцінюють три групи сигналів: мережевий вихід, браузерне середовище та поведінку акаунта, тому зміна IP не гарантує повернення до норми. Спершу розберіться, що саме заблоковано: вихід, середовище чи зв'язок між акаунтами, і лише тоді вирішуйте, що змінювати. Це ефективніше, ніж знову і знову купувати нові проксі.
Знайомий, який займається міжнародною онлайн-торгівлею, минулого місяця написав: «Вже змінив три проксі, а акаунти все одно показують верифікацію. Хіба справа в тому, що продавець продає мені погані IP?» Я поставив лише одне запитання: після зміни IP ви входили через той самий браузер? Він завмер. Три IP при одному й тому самому браузерному середовищі та одному наборі Cookie: проблема не в постачальнику.
Такі розмови майже щотижня з'являються в різних спільнотах операторів. Багато хто за замовчуванням рахує, що блокування означає «брудний IP». Але логіка оцінки платформ складніша. Нижче розберемо три ситуації окремо, для кожної дамо відповідний підхід, а наприкінці пояснимо, як розподіляється робота між проксі та браузерним середовищем.
Чому платформи блокують проксі IP
Спершу про передумову, яку легко пропустити: проксі IP не є безпечним самим по собі. Проксі змінює лише мережевий вихід, тоді як браузерне середовище, Cookie та поведінка акаунта залишаються недоторканими.
Платформа починає підозрювати IP приблизно з трьох причин. Перша: погана репутація виходу. IP дата-центрів використовують почергово велика кількість людей, попередні користувачі залишили погані записи, і весь діапазон отримує низьку оцінку. Друга: поведінкові тригери. Коли один IP за короткий час генерує багато запитів, здійснює часті входи або дії з кількох акаунтів по черзі, особливості поведінки тягнуть IP на дно разом із собою. Третя: покарання за діапазоном. Якщо на тому самому ASN або в сусідньому діапазоні IP стався інцидент із акаунтом, ризик-контроль іноді поширюється на весь діапазон, і ваш акаунт міг нічого не порушити. Це несправедливо, але таке справді трапляється.
Спільне в цих трьох випадках очевидне: IP лише один із сигналів. Тип самого проксі також впливає на рівень ризику; відмінності між резидентними, дата-центровими та ISP-проксі й сценарії їх застосування порівнювалися в статті про ISP-проксі. Щоб знайти свій випадок, перегляньте три ситуації нижче.
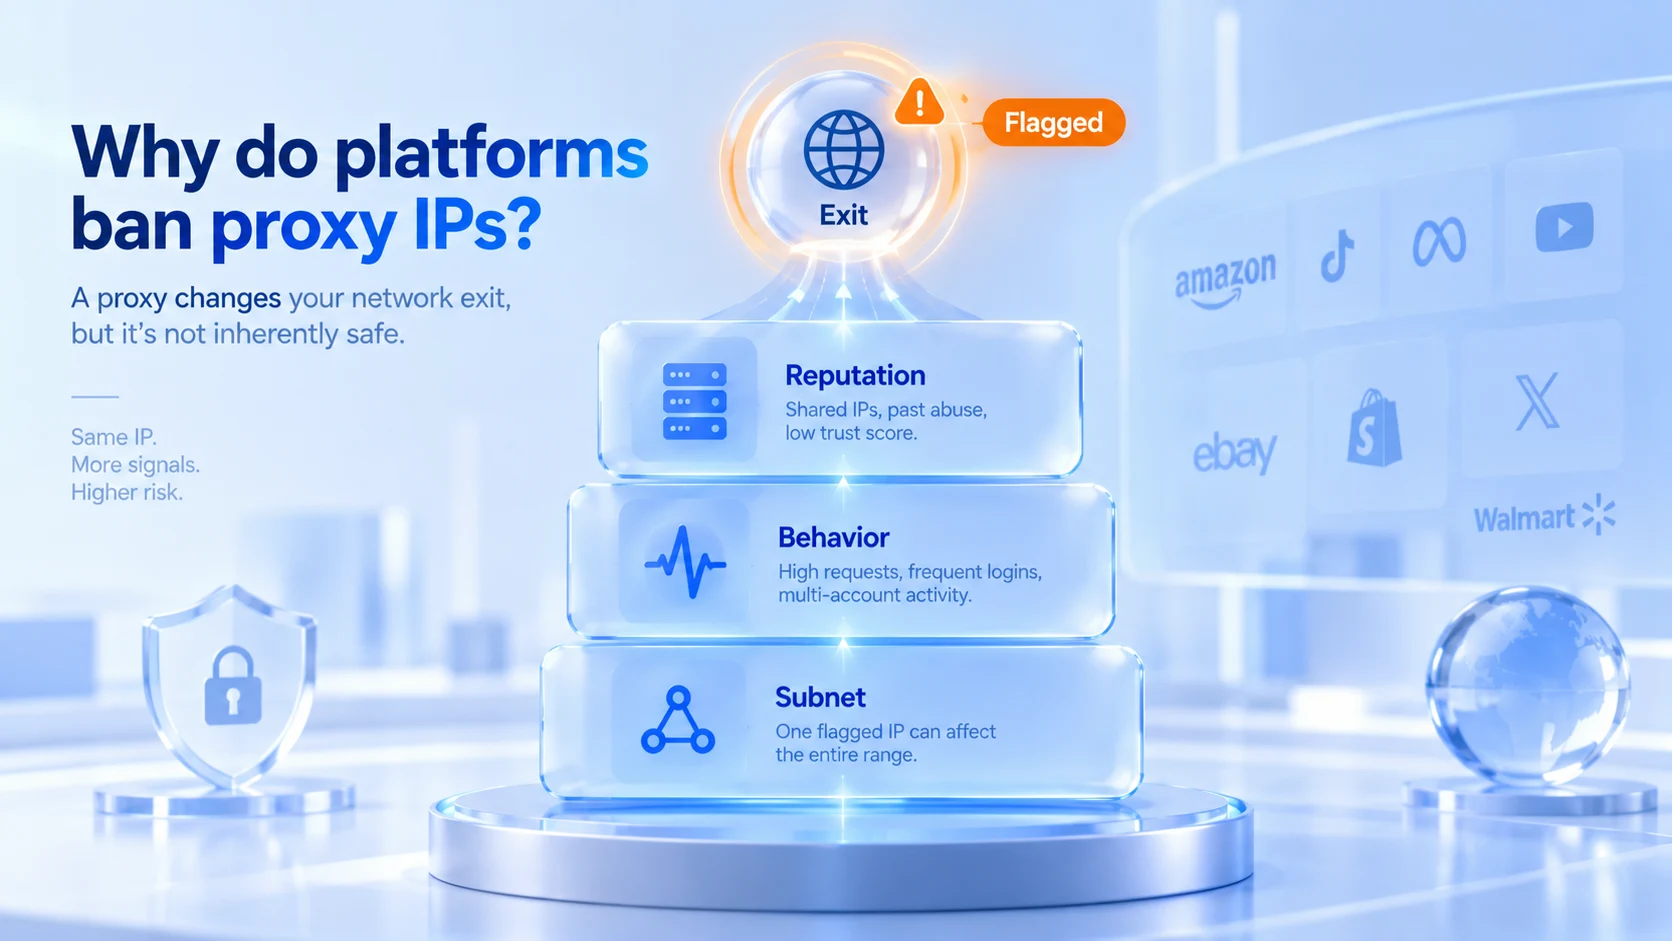
Три ситуації блокування проксі IP платформою
Ситуація 1: вихід IP потрапив у чорний список платформи.
Типова ознака: не вдається потрапити на сайт навіть зі зміною браузера. З одного IP, яким би браузером ви ні користувалися, з'являються мережеві обмеження або стіна верифікації. Перехід на точку доступу телефона відновлює доступ. Це означає, що платформа заблокувала сам вихід, і браузерне середовище тут ні до чого. Що робити:
- Спершу перевірте через точку доступу телефона, щоб переконатися, що проблема лише в проксі-мережі.
- Подивіться оцінку ризику виходу в сервісі перевірки IP; Scamalytics безкоштовно надає разову оцінку шахрайства.
- Зверніться до постачальника проксі по заміну виходу та уникайте спільного використання однієї IP кількома людьми.
- Змінюючи вихід, не стрибайте між регіонами: часта зміна регіону сама по собі новий сигнал аномалії.
Ситуація 2: IP змінено, а акаунт усе ще обмежений.
Це ситуація, яка заслуговує найбільше уваги. IP змінено, верифікація продовжує з'являтися, а вхід іноді взагалі відхиляють. Причина зазвичай у тому, що з виходом усе гаразд, а середовище не змінилося. Cookie досі несе старі сесії, а характеристики браузера на кшталт User-Agent, часового поясу, Canvas та WebGL повністю збігаються з записами на момент інциденту. Платформа бачить те саме браузерне середовище, змінився лише мережевий вихід.
Деякі платформи також порівнюють реальну адресу, визначену через WebRTC. Проксі налаштовано, але WebRTC не перевірено: фактично ви віддали обидва виходи одночасно; метод перевірки описано в статті про налаштування WebRTC. У такій ситуації подальша зміна IP практично марна: працювати треба з рівнем браузерного середовища. Очистіть старі сесійні дані, звірте, чи параметри середовища збігаються з тими, що були до інциденту, і за потреби нехай акаунт знову пройде безпекову верифікацію. Змінити лише IP, не перевіривши середовище, це як змінити табличку з номером будинку, не рухаючи жодних меблів усередині.
Ситуація 3: IP не заблоковано, але кілька акаунтів пов'язали між собою.
Найпідступніша ситуація в роботі з багатьма акаунтами. Кожен акаунт має власний проксі, на перший погляд ізоляція бездоганна, але верифікація спрацьовує в кількох акаунтах одночасно. Проблема в спільному середовищі: кілька акаунтів працюють в одній конфігурації браузера, Cookie, локальне сховище та параметри фінгерпринта сильно перетинаються, і ізоляція IP не приховує повторюваних сигналів на рівні середовища. Розв'язання: відновити відповідність за схемою «один акаунт, одне середовище, один проксі»; що саме ізолює ізоляція середовища, повноцінно роз'яснено в статті про ізоляцію середовища.
Спершу визначте, на якому рівні проблема
Після блокування не поспішайте купувати новий проксі, а пройдіть перевірку в такому порядку:
- Спробуйте іншу мережу, наприклад точку доступу телефона: доступ відновився? Якщо так, зосередьтеся на виході; якщо ні, рухайтеся далі.
- Чи виникли збої одночасно в інших акаунтах під тим самим IP? Якщо так, висока ймовірність колективного покарання виходу.
- Чи зберігається проблема після зміни IP? Якщо так, припиніть змінювати IP і переходьте до перевірки Cookie та фінгерпринта браузера.
- Чи працюють кілька акаунтів в одному браузерному середовищі? Якщо так, проблема на рівні середовища, і жодна заміна проксі її не вирішить.
Після чотирьох запитань проблему загалом можна локалізувати до однієї з трьох причин: вихід, середовище або зв'язок. Щось одне обов'язково збігнеться. Багато хто застрягає на третьому запитанні: після зміни IP акаунт досі аномальний, тож купують нові проксі, і з кожною заміною стан акаунтів лише погіршується.
Дій, яких не варто робити
- Часта зміна IP. Кожна зміна фіксується платформою як черговий перехід на новий вихід, а стрибки між регіонами навпаки додають ознак аномалії.
- Вхід у різні акаунти з того самого браузерного середовища. Змішування даних на рівні середовища є прямим джерелом зв'язку між акаунтами, і пояснити це складніше, ніж спільний IP.
- Зміна IP без перевірки середовища. Ізоляція IP та ізоляція середовища є різними речами, кожна відповідає за свій рівень. Дехто заодно виставляє всі параметри фінгерпринта на випадкові значення, але випадкова суперечлива комбінація лише сильніше впадає в око; це окремо розібрано в статті про те, чому рандомізація фінгерпринта небезпечна.
- Масові дії одразу після блокування. Серії входів, редагування профілю, повторні верифікації: висока частота дій за короткий час ще більше підвищує оцінку ризику. Спершу зробіть паузу, звірте середовище, і лише потім повертайтеся до роботи.
Діагностику та заборонені дії ми вже пройшли; залишилося з'ясувати, як розподіляється робота між двома рівнями.
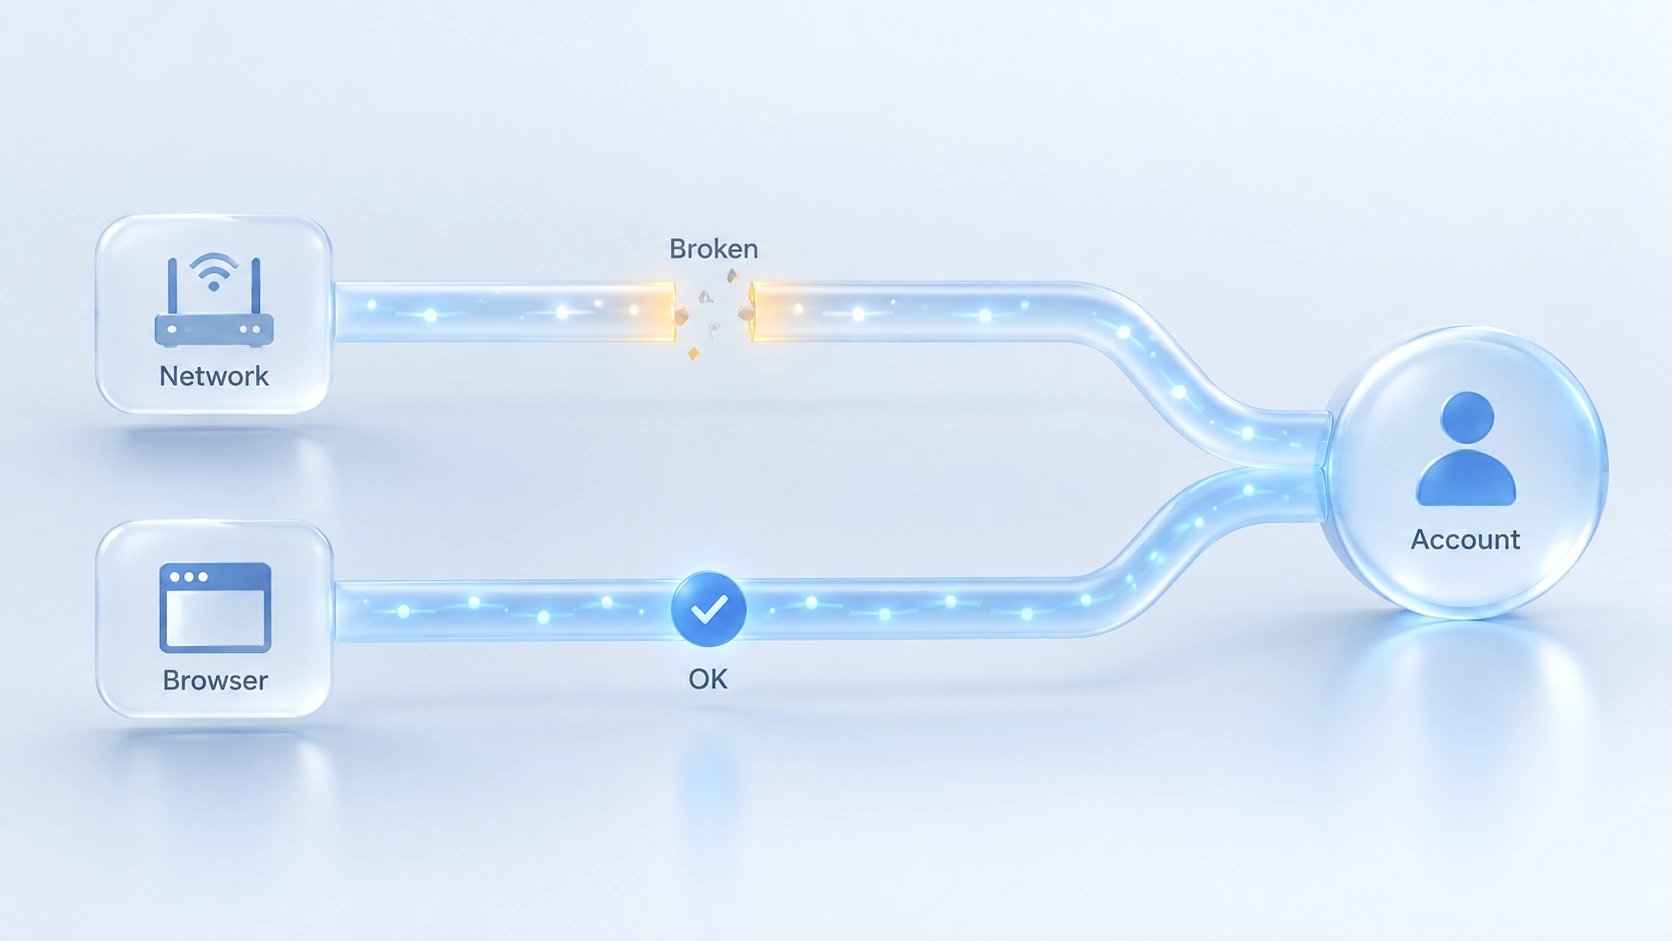
Як розподіляється робота між проксі та браузерним середовищем
Проксі відповідає за те, звідки виконується доступ, браузерне середовище за те, в якій ідентичності, кожен рівень відає своєю ділянкою. MostMate є антидетект-браузером, на сайті акаунтне середовище поділено на три рівні сигналів: пристрій, браузер і мережа. Проксі є лише одним із елементів мережевого рівня, тоді як ізоляція середовища вирішує завдання двох інших рівнів.
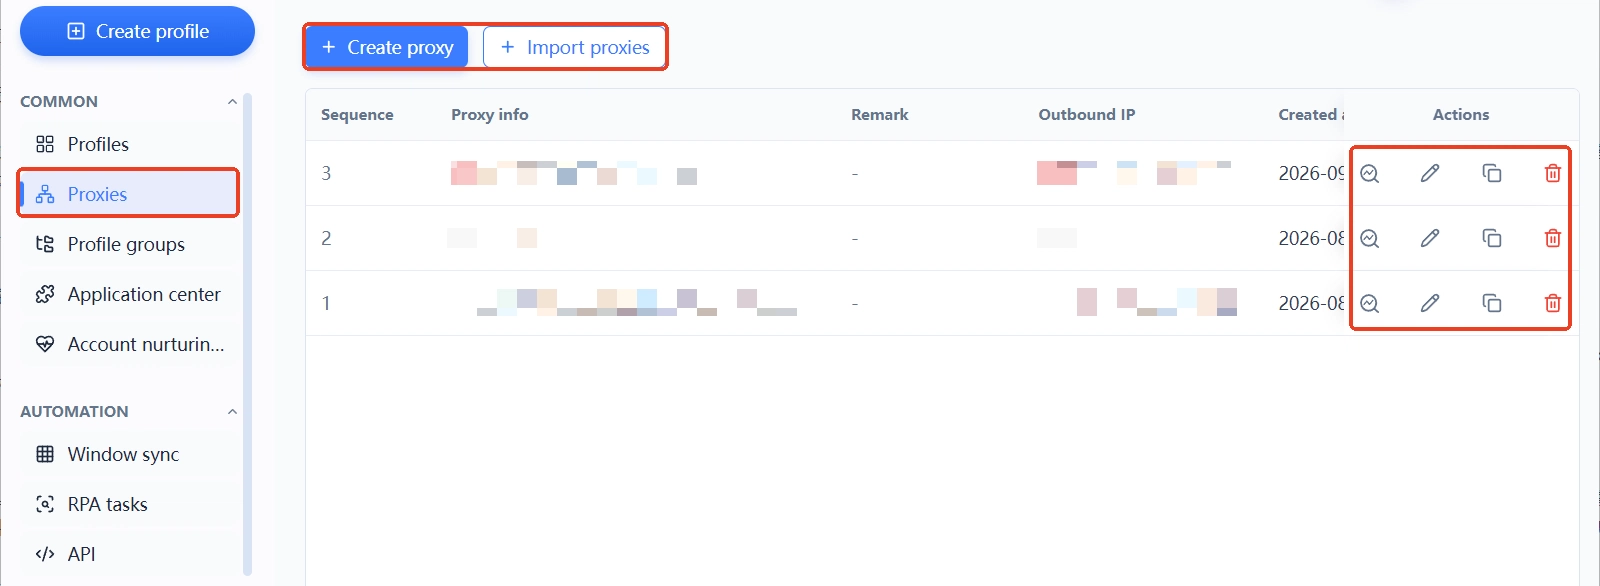
MostMate є антидетект-браузером, у якому проксі спершу ведуться централізовано, а потім розподіляються до використання. Керування проксі винесено в окреме меню: проксі спершу ведуться в окремому списку, підтримується створення та пакетний імпорт, після чого їх розподіляють до конкретних середовищ. Призначення, належність і статус кожного проксі мають записи, які можна переглянути, тож під час діагностики не доводиться з'ясовувати, хто користується якою IP.
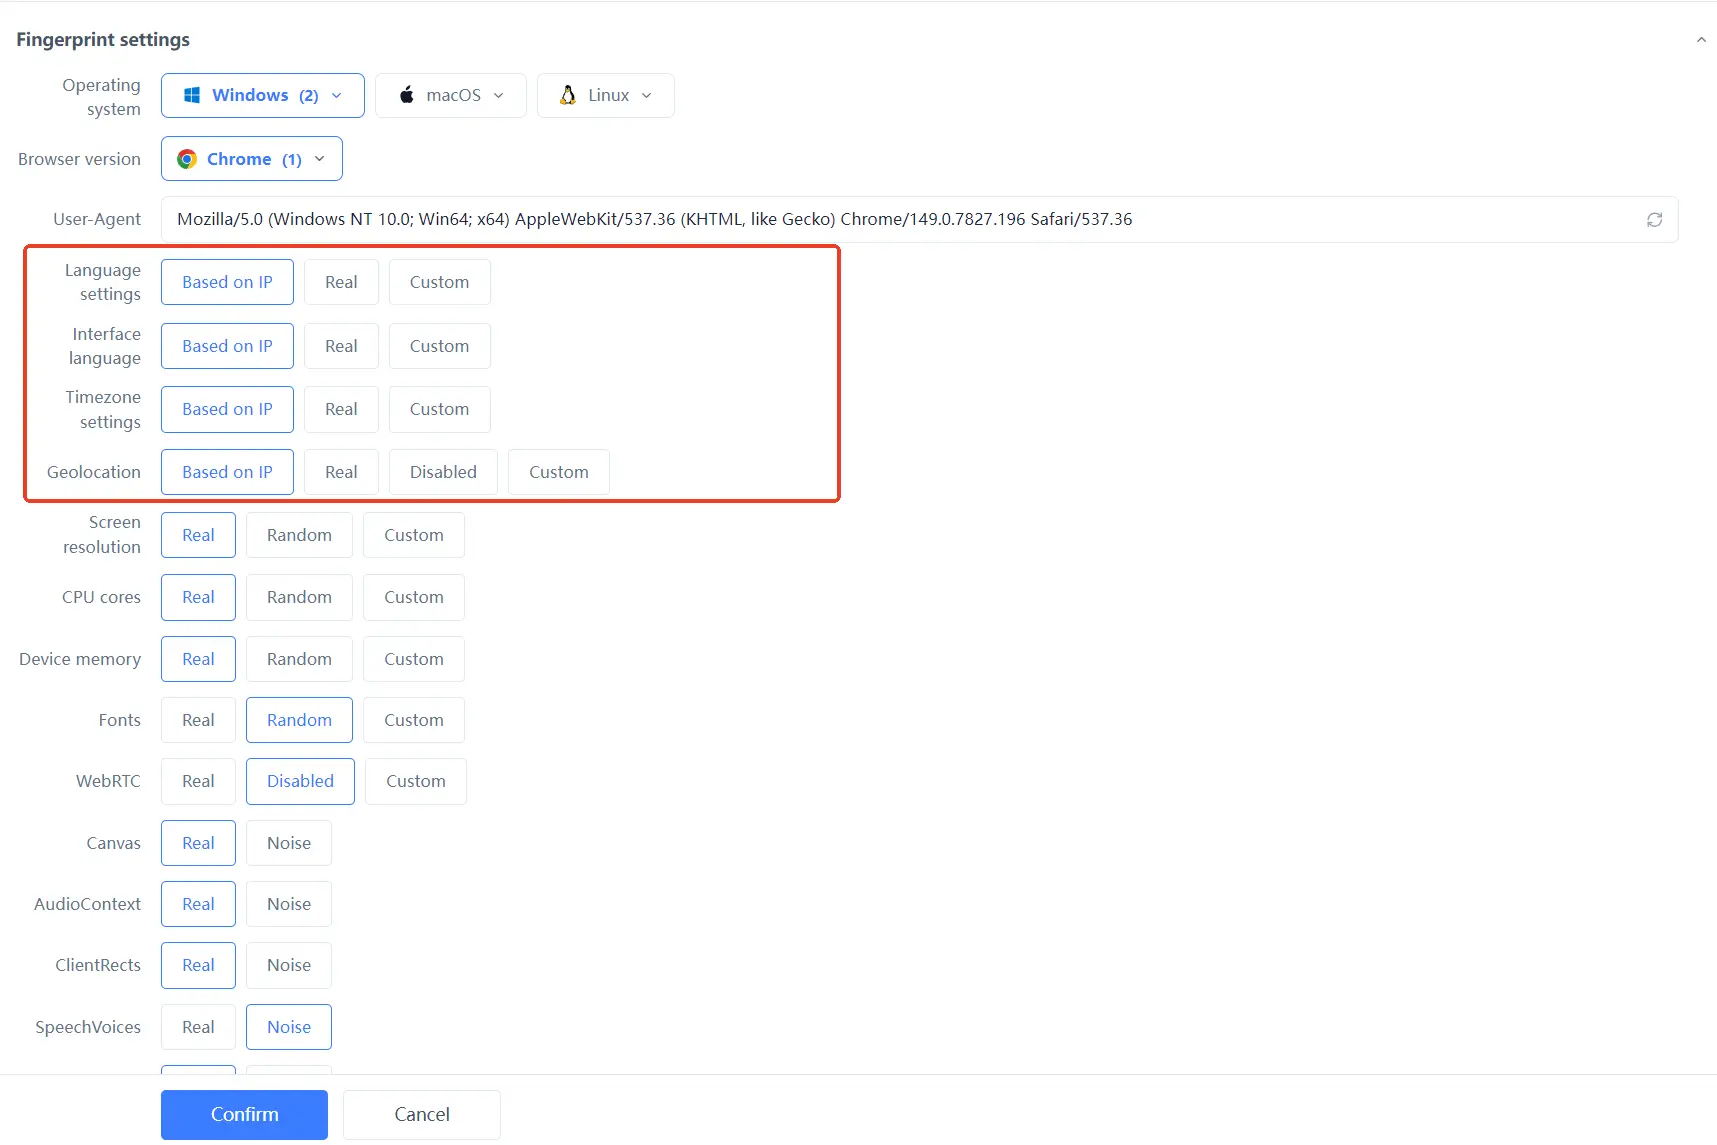
Зі сторони середовища це працює так: під час створення середовища в налаштуваннях проксі у формі доступні три варіанти: не використовувати проксі, власний проксі, обрати проксі. Мова, мова інтерфейсу, часовий пояс і геолокація за замовчуванням виставлені на «конфігурацію на основі IP»: щойно вихід визначено, ці пункти вирівнюються автоматично, що ускладнює суперечливі комбінації на кшталт американського IP із шанхайським часовим поясом; на сайті такі суперечливі комбінації наведено як типові приклади ризику.
У списку середовищ кожен рядок є повною ідентичністю одного середовища: проксі, вихідний IP, прив'язаний акаунт, група, примітки, все в одному рядку. У сценаріях із багатьма акаунтами з першого погляду видно, хто з ким ділить вихід.
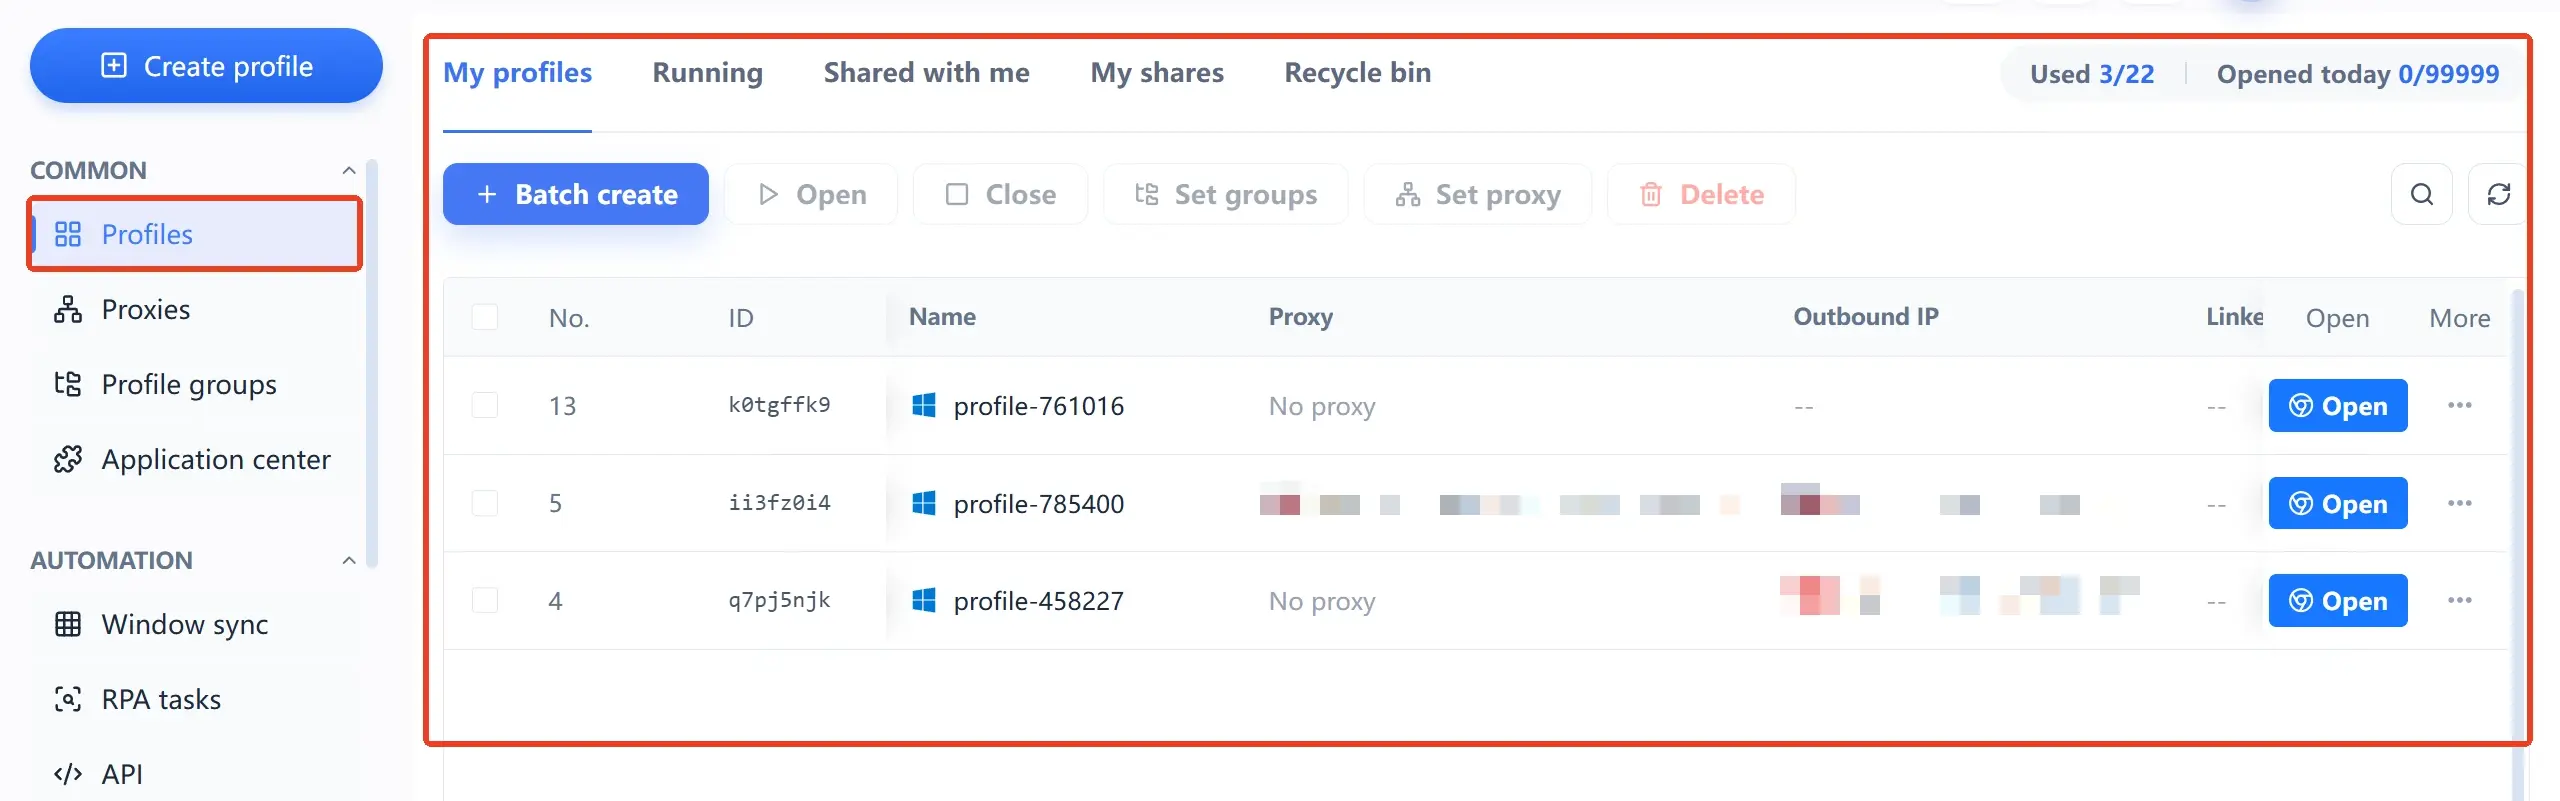
Варто окреслити і межі: ізоляція середовища скорочує змішування локальних даних і повторення параметрів, але не гарантує, що платформа не зможе пов'язати акаунти, і не повертає автоматично до ладу IP, уже внесений до чорного списку. Після блокування подавайте апеляцію там, де це передбачено, і проходьте процедури платформи, а інструмент відповідає за те, щоб рівень середовища було організовано правильно. Загальний огляд функцій наведено на сторінці «Що таке MostMate» за маршрутом для початківців.
Часті запитання
Змінив IP, а акаунт усе одно заблоковано: у чому причина?
Найімовірніше, середовище не змінилося. Cookie, фінгерпринт браузера та поведінка входу залишаються такими самими, як на момент блокування, тож платформа бачить те саме середовище. Спершу очистіть сесійні дані, звірте параметри середовища, і лише потім вирішуйте, чи змінювати проксі.
Чи можна продовжувати користуватися заблокованим проксі IP?
Залежить від ситуації. Якщо вихід потрапив до чорного списку, запис цього IP на відповідній платформі в найближчий час не покращиться, і простіше замінити вихід. Якщо ж це лише поведінкове спрацювання, після паузи та зниження частоти статус може відновитися, але без гарантій.
Чи можна прив'язати один проксі IP до кількох акаунтів?
Технічно так, з погляду ризику ні. Кілька акаунтів на одному виході: інцидент з будь-яким із них може зачепити решту. Якщо є можливість, найнадійніший варіант: одне середовище на один проксі.
Чи може антидетект-браузер вирішити проблему блокування IP?
Напряму ні. Антидетект-браузер відповідає за ізоляцію браузерного середовища, блокування IP належить до мережевого рівня, і обов'язки в них різні. Після приведення середовища до порядку зменшаться зв'язки та хибні спрацювання через повторення середовища, але вже внесений до чорного списку IP не розблокується автоматично.
Підсумок
Блокування проксі IP лише симптом; трьом ситуаціям (вихід, середовище, зв'язок) відповідають три способи дій. Наступного разу, зіткнувшись із блокуванням, спершу пройдіть чотири запитання, визначте рівень проблеми і лише потім вирішуйте, що змінювати: проксі чи середовище. Це надійніше, ніж сліпа заміна IP. Якщо хочете вибудувати рівень середовища правильно, завантажте MostMate і почніть зі списку проксі та відповідності середовищ.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



