
プロキシは通るだけでは不十分?可用性から論理整合までの2層チェック
核心結論:プロキシのテストが通ったのは、テスト条件下で接続が正常に確立できたことを示すだけです。設定全体の受け入れ完了を意味しません。完全な受け入れでは、さらに3点を確認します。実際の出口が表記と一致しているか。プロキシのタイプが業務に合っているか。環境のネットワークパラメータが想定どおりか。前者は「つながるか」を、後者は疎通テストでは見えない設定ずれを見つけるためのものです。
よくある場面です。チームが30個のブラウザ環境に一括でプロキシを設定しました。ベンダーのパネルは接続正常を表示。社内テストも全件合格。その日のうちに完了報告を出しました。ところが2週間後、一部の環境で地域情報が想定と異なるという指摘が発生します。再確認すると、実際の出口の地理位置が、購入時に表記されていた地域と一致していなかったのです。
ずれの原因は、IP位置情報データベースの誤差かもしれません。動的割り当てや、ベンダーの表記方式の可能性もあります。原因の特定には追加の確認が必要です。ただし結論は明確です。引き渡し前に出口確認をもう1ステップ挟めば、この種の問題は設定段階で表面化します。業務側からの障害報告を待つ必要はありません。
疎通テストで確認できるのは何か
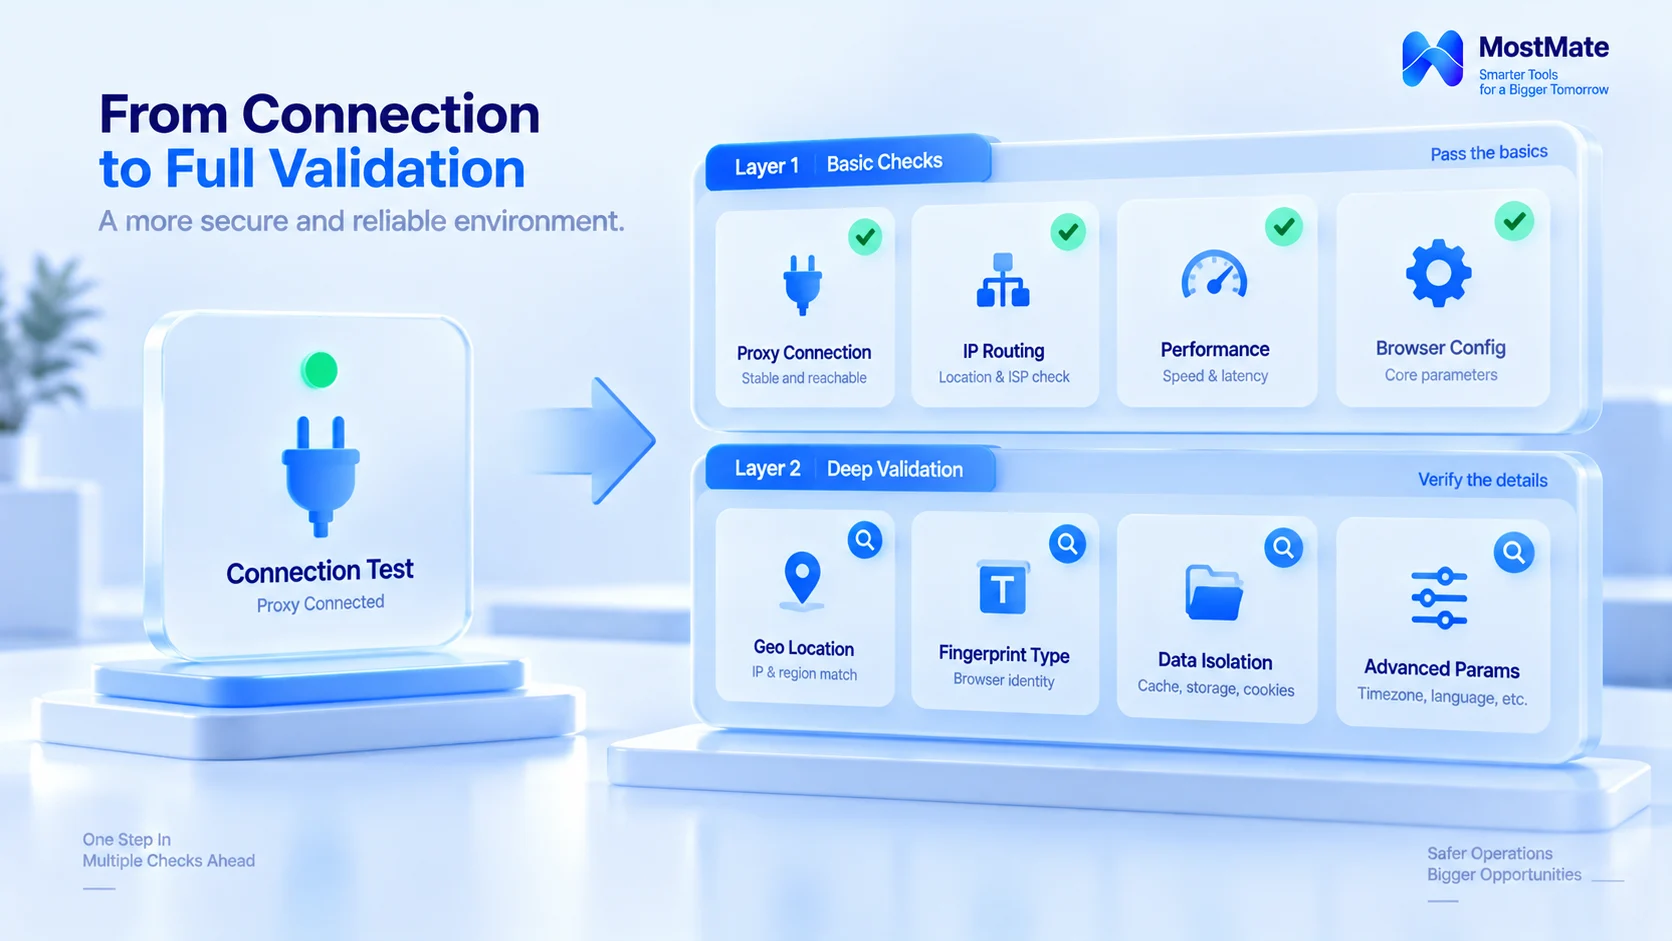
疎通テストが答える質問は1つだけです。このマシンから、このプロキシ経由でリクエストが通るか。通った後の話は別です。対象サービスにどの送信元が見えるのか。DNS解決はどの経路を通るのか。環境パラメータと出口は噛み合っているのか。疎通テストはどれも答えません。「疎通OK」を「設定完了」とみなすのは、基礎だけ検査して図面を検査しないのと同じです。
したがって完全な受け入れは2層に分けます。第1層はプロキシ自体の接続能力。第2層は、そのプロキシと接続先環境との設定関係です。各層にチェック項目があります。1層でも欠ければ、その層が担当する問題は環境に残ったままになります。
第1層:可用性の受け入れ
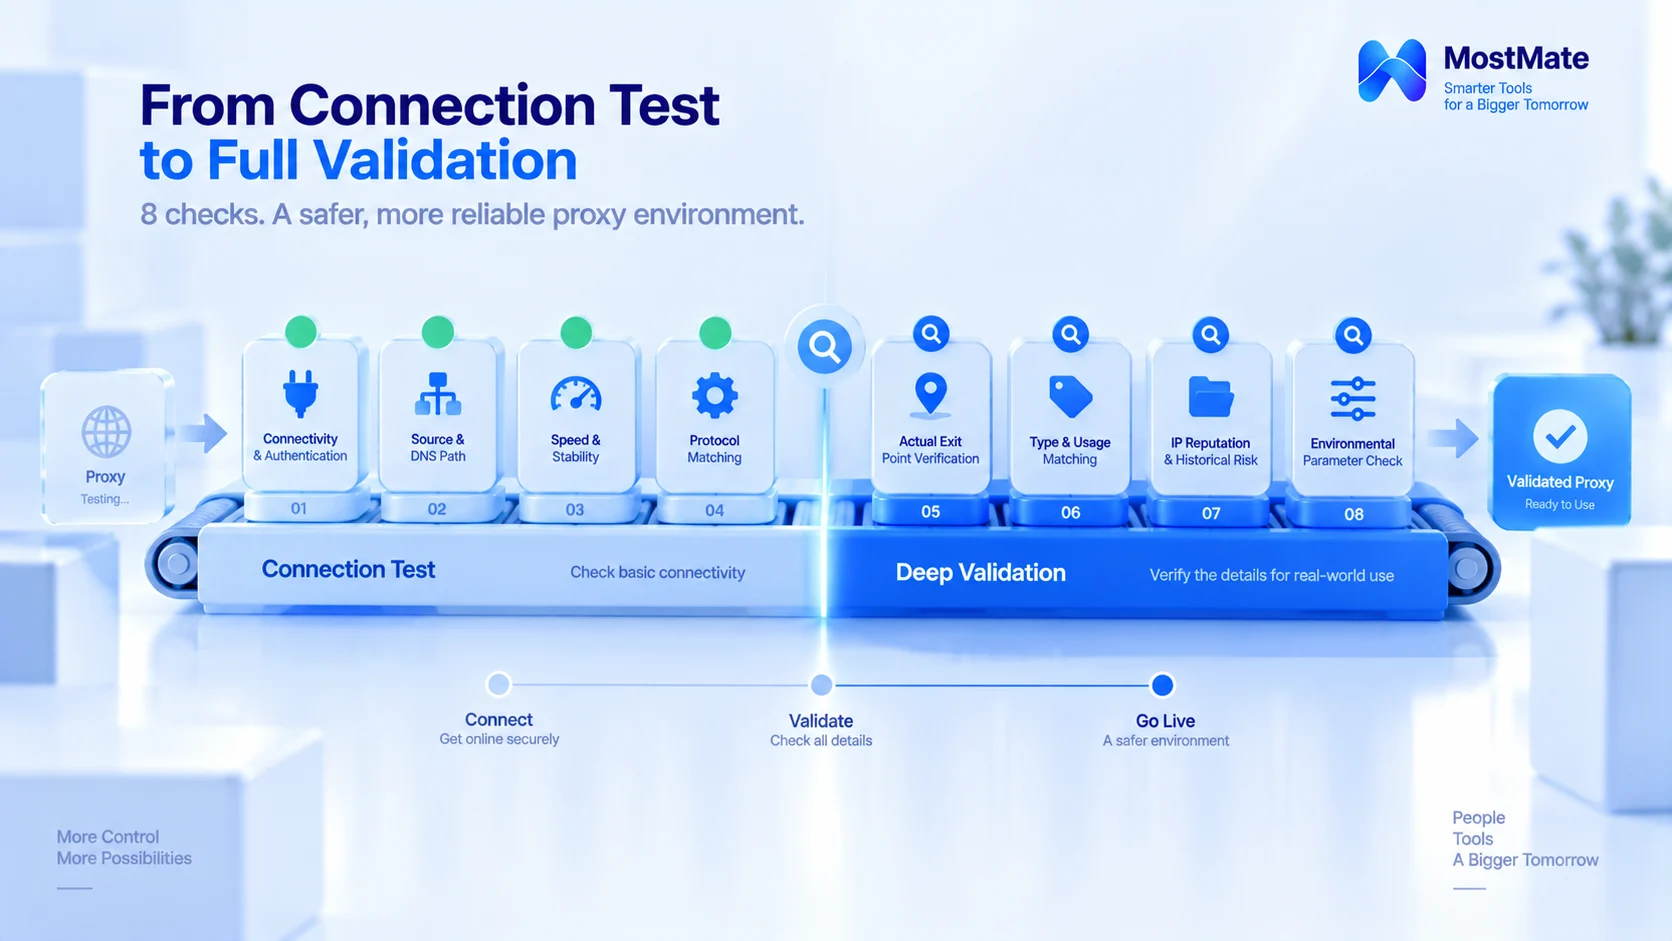
1. 接続と認証。まずプロキシサービス自体に接続できること、アカウント認証またはホワイトリスト認証が一発で通ることを確認します。次に、実業務でアクセスする対象サイトをいくつか個別にテストします。プロキシは正常なのに特定サイトだけ開かないケースは珍しくありません。原因がどの層にあるのかを見極めます。プロキシ回線か、認証設定か、対象サイトのアクセス制限か、ローカルクライアントの設定か。判明したら、ベンダーに問うか設定を直すかを判断します。
2. 送信元とDNS経路。環境内の検出ページで、対象サービスに見える送信元IPがプロキシ出口であり、自機ではないことを確認します。そのうえで、DNS解決が想定どおりプロキシを経由するかを見ます。DNSがプロキシを通るかどうかは、プロトコル種別とクライアント設定で決まります。妥当な経路は構成ごとに異なります。判定基準は「想定した構成と一致していること」です。全プロキシに単一ルールを当てはめないでください。
3. 速度と安定性。テストは実業務に寄せます。Web閲覧中心なら、ページの読み込み時間とリクエスト失敗を記録します。長時間接続を保つタスクなら、切断・再接続・タイムアウトの挙動を重点的に観察します。どれだけの期間を、何を測るのか。業務の使われ方に合わせて決めて構いません。全プロキシに数時間の連続稼働を求める必要はありません。
4. プロトコル一致。まずベンダー提供のプロトコル(HTTP、HTTPS、SOCKS5)と認証方式を確認します。次に、業務ソフトやブラウザ環境が実際に対応する設定が一致しているかを見ます。環境は確認結果どおりに設定し、プロトコル変換で無理に済ませるのは避けます。
ここまでの検査で、このプロキシが現行業務に必要な接続能力を持つと、ひとまず判断できます。ただし接続が正常でも、全体は語れません。出口地域、プロキシタイプ、環境設定が想定に合うかは、第2層で確認します。
第2層:論理整合性の受け入れ
第2層で確認する「一致」とは、設定が業務の想定に合っていることです。全パラメータをIPの地理位置と同一にする要求ではありません。普段の言語設定のまま出張する、業務用に別のシステム言語を残す。どちらも正常な使い方です。確認の目的は、誤設定と想定外の箇所を見つけることにあります。
実際の出口の確認。 ベンダーの表記地域と実際の出口を突き合わせます。IP情報ツールで出口の国・地域・ASNを調べます。たとえば ipinfo.io なら、帰属情報をそのまま読み取れます。データベースごとに位置結果が異なることはありますし、ASNだけでIPタイプを判定できません。照会結果と表記にずれがあれば、まずデータベース誤差か、割り当て方式か、表記側の問題かを切り分けます。確認してからベンダーに連絡します。プロキシ不良と決めつけないことが大切です。
タイプと用途の一致。 確認は3点です。ベンダーが約束したタイプ。実際の出口でどこまで検証できるか。そして地域・安定性・利用規約についての業務要件が満たされているか。住宅・データセンター・ISPには、それぞれ得意な場面があります。3タイプの違いと適用範囲は、ISPプロキシ解説 が詳しく比較しています。受け入れで確認すべきは、「買ったタイプ」と「使う場面」が一致するかです。
IP評価と履歴リスク。 共有プールのIPには前任利用者の痕跡が残ります。公開サービスの一部では、濫用報告・ブラックリスト・評価シグナルを調べられます。プラットフォームのBAN機構も同じシグナルを参照しており、プロキシIPがBANされる理由 はまさにこの経路を分析したものです。結果はあくまで参考値です。公開ツールでは、特定IPが特定プラットフォームから処分を受けたかは通常確認できません。より現実的な合格基準は「使用したツールと期間の範囲で、既知の評価異常が見当たらないこと」です。異常が見つかったら、割り当て方式と交換ポリシーをベンダーに確認し、必要なら出口を交換します。結論は受け入れ記録に記載します。
環境パラメータの確認。 タイムゾーン・言語・地理位置は、出口と関連するパラメータです。確認の重点は、誤設定がないか、業務の使用場面と想定構成に合っているかです。全項目をIPの所在地と一致させろと機械的に求めると、実際の使われ方からむしろずれます。MostMateは出口IPに基づくこの指紋パラメータの設定に対応しており、環境ごとの点検では組み合わせのずれがひと目で分かります。この連動の詳細は、プロキシ保守と出口確認 で解説済みのため、ここでは繰り返しません。
第2層の役割は、設定ずれと要確認リスクの検出です。IP位置情報にも評価照会にも限界があります。結果が食い違うときは、情報源と検出条件を先に確認します。そのうえで、設定を直すか、ベンダーに問い合わせるかを決めます。確認が終わって初めて、このプロキシを環境に引き渡せるかの根拠が得られます。
受け入れ結果を残す
記録がなければ、2週間後は未確認と同じです。
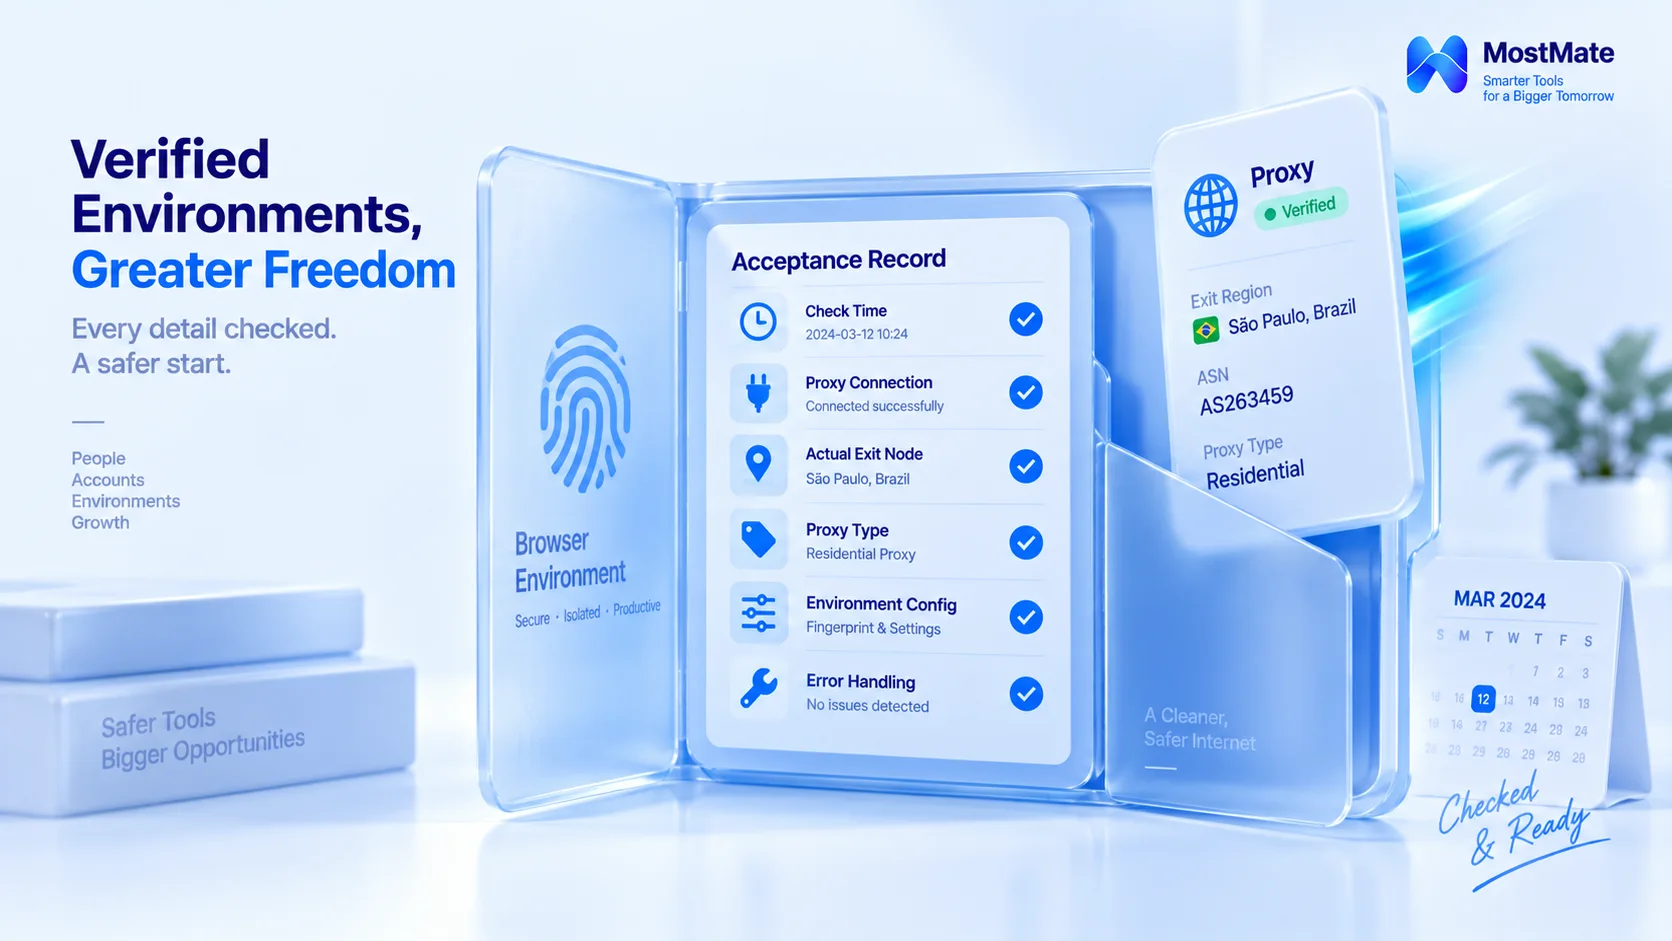
環境ごとのプロキシには受け入れ記録を1ページ残します。再点検のときに記録を開けば、当時の基準が分かります。値がずれたか。誰が設定を変えたか。ひと目で分かります。記録は次のテンプレートで整理できます。
| 記録項目 | 記録内容の目安 |
|---|---|
| 検査日時 | 日付と、使用した検出ツールまたは情報源 |
| プロキシ接続 | 認証結果、対象サービスのアクセス状況、主な異常 |
| 実際の出口 | 照会した国・地域、ASN、照会元 |
| プロキシタイプ | ベンダー表記のタイプと、検証できた情報 |
| 環境設定 | 実際のプロトコル、関連パラメータ、確認結果 |
| 異常対応 | 問題の内容、対応方法、再テストの要否 |
この表はチームの運用手順書にそのまま転記できます。プロキシ接続や実際の出口などの項目は、MostMate のプロキシ管理と環境メモでそのまま管理できます。照会元や異常対応といった経過情報は、チームで別途保存が必要です。各機能の全体像は MostMateとは を参照してください。受け入れ票の保存後は、日次のドリフト監視と定期再点検をつなげます。この2つのリズムが揃って、プロキシの運用は初めて全体をカバーします。
受け入れで起きやすい3つのずれ
誤解その1:パネルが全緑なら設定完了。ベンダーパネルの接続状態と実際の出口情報は、別の判断です。緑灯は前者のみです。出口が表記と合わないケースは、むしろ緑灯のまま引き渡されたプロキシに多く発生します。
誤解その2:受け入れは一度きり。変更の種類によって、再テストの範囲は変わります。出口IPを替えたら、出口地域・ASN・評価情報を再確認します。プロトコルや認証方式を変えたら、接続・認証・クライアント互換を重点的に再確認します。ブラウザ環境のパラメータを変えたら、関連設定を改めて確認します。受け入れは変更の影響範囲に合わせ、毎回ゼロからやり直すものではありません。
誤解その3:地域だけ見てタイプを見ない。出口地域が想定どおりでも、タイプと安定性が業務要件を満たすとは限りません。プロキシタイプ、ベンダーのサービス、対象業務の適合も確認してください。プロキシタイプだけから、プラットフォームが特定ユーザーをどう判定するかは推測できません。
よくある質問
プロキシの疎通後、ほかに何を確認すべきですか?
2層の追加確認です。接続層では、認証・送信元とDNS経路・速度と安定性・プロトコル一致を確認します。設定層では、実際の出口・タイプ一致・評価情報・環境パラメータを確認します。疎通は第1層の最初の項目にすぎません。
ベンダーのIPタイプの偽装はどう見分けますか?
IP情報ツールで出口のASNと通信事業者タイプを調べ、注文ページで約束されたタイプと突き合わせます。一致しない場合は、割り当て方式をベンダーに確認します。ASNは参考シグナルを提供するだけです。これ単体で結論を出してはいけません。
共有プロキシと専用プロキシで、受け入れは違いますか?
項目は同じ、重点は違います。
共有プロキシのリスクは、同一プール利用者の履歴に集中します。専用プロキシのリスクは、帰属情報とベンダーのサービス品質に及びます。だからこそ、管理のやり方も変わります。業務のリスク許容度に合わせて選べばよく、一律に決める必要はありません。
ノードを替えたあと、再確認は必要ですか?
必要です。ただし範囲は変更の影響で決めます。出口IPの変更なら、少なくとも出口地域と評価情報を再確認します。プロトコルや環境パラメータに関わる変更なら、対応する層の検査をまとめてやり直し、受け入れ記録も更新します。
おわりに
プロキシ受け入れの完全な手順は2層です。第1層で接続能力を確認。第2層で設定と業務想定の整合を確認。8項目の検査には、それぞれ道具と判断基準があります。結果を受け入れ記録に落とせば、再点検のたびに基準と比較できます。
最近設定したプロキシに受け入れを1回足したいなら、MostMateをダウンロード してください。プロキシテストも、出口IPに基づくパラメータ設定も、環境メモも1つのパネルで完結します。受け入れの結論は、対応する環境にそのまま記録しましょう。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



