
តេស្តជោគជ័យមិនគ្រប់គ្រាន់ទេ៖ ការពិនិត្យ proxy ជាន់ទាំងពីរ
សេចក្តីសន្និដ្ឋានសំខាន់៖ proxy ដែលជាប់តេស្ត មានន័យតែការតភ្ជាប់អាចធ្វើឡើងបានល្អនៅក្រោមលក្ខខណ្ឌតេស្ត មិនមែនការទទួលយកការកំណត់រូបរាង្គទាំងមូលបានបញ្ចប់នោះទេ។ ការទទួលយកពេញលេញ ត្រូវពិនិត្យបន្ថែម ៣ ចំណុច។ កន្លែងចេញជាក់ស្តែងត្រូវនឹងអ្វីដែលបានកំណត់ឬទេ ប្រភេទ proxy សមនឹងអាជីវកម្មឬទេ និងប៉ារ៉ាម៉ែត្របណ្តាញក្នុង environment ត្រូវនឹងការរំពឹងទុកឬទេ។ ចំណុចដំបូងឆ្លើយថា «តភ្ជាប់បានឬទេ» ចំណុចបន្ទាប់រកមើលភាពខុសប្រែក្នុងការកំណត់រូបរាង្គ ដែលតេស្តតភ្ជាប់មិនឃើញ។
ឧបមាថា ក្រុមមួយបានកំណត់ proxy សម្រាប់ environment របស់ browser ចំនួន ៣០ ក្នុងមួយគ្រាតែមួយ។ ផ្ទាំងបង្ហាញរបស់អ្នកផ្គត់ផ្គង់បង្ហាញថាការតភ្ជាប់ធម្មតា តេស្តផ្ទៃក្នុងក៏ជាប់ទាំងអស់ ហើយក៏រាយការណ៍ថាបានបញ្ចប់នៅថ្ងៃដដែលនោះ។ ពីរសប្តាហ៍ក្រោយមក មួយចំណែក environment ត្រូវបានព្រមានថា ព័ត៌មានតំបន់មិនត្រូវនឹងការរំពឹងទុក។ ពេលពិនិត្យឡើងវិញ ទើបដឹងថា ទីតាំងភូមិសាស្ត្រនៃកន្លែងចេញជាក់ស្តែង មិនត្រូវនឹងតំបន់ដែលបានកំណត់ពេលទិញ។
ភាពខុសប្រែនេះ អាចមកពីកំហុសនៃមូលដ្ឋានទិន្នន័យទីតាំង IP ពី dynamic allocation ឬពីវិធីកំណត់ស្លាករបស់អ្នកផ្គត់ផ្គង់។ មូលហេតុពិតប្រាកដ ត្រូវការពិនិត្យបន្ថែមទៀត។ ប៉ុន្តែសេចក្តីសន្និដ្ឋានច្បាស់លាស់៖ បើធ្វើការពិនិត្យកន្លែងចេញបន្ថែមមួយជំហាន មុននឹងប្រគល់ បញ្ហាប្រភេទនេះនឹងលេចឡើងនៅដំណាក់កាលកំណត់រូបរាង្គ មិនត្រូវរង់ចាំឲ្យផ្នែកអាជីវកម្មរាយការណ៍បញ្ហាសិននោះទេ។
តេស្តតភ្ជាប់ពិតជាពិនិត្យអ្វី
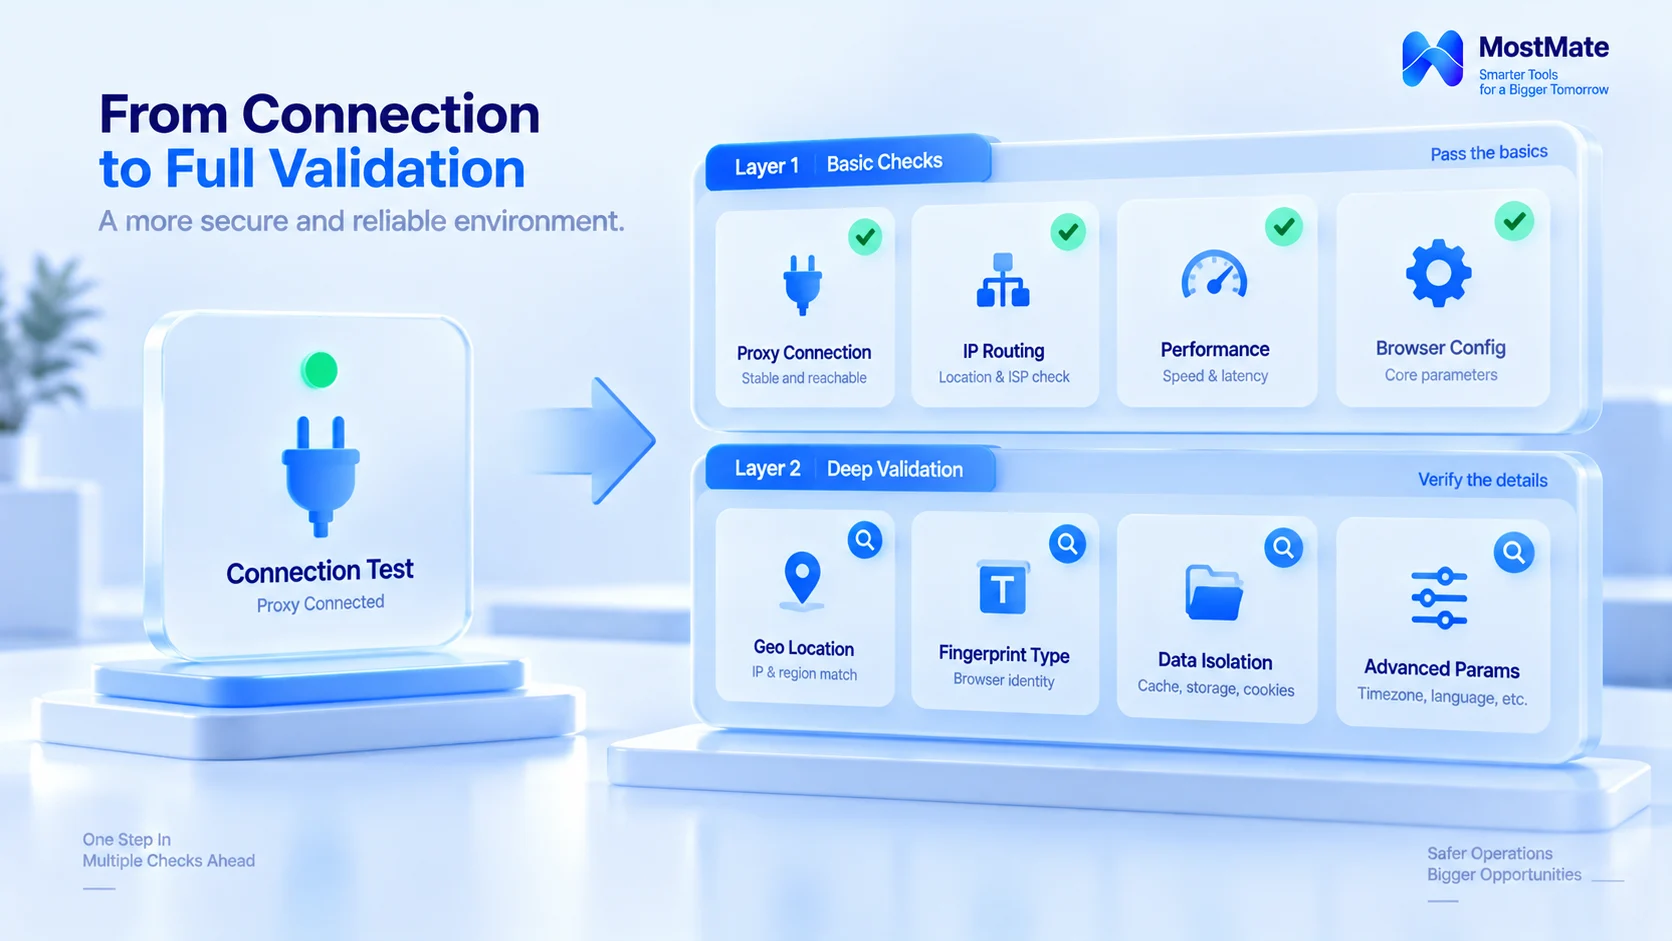
តេស្តតភ្ជាប់ឆ្លើយតែសំណួរមួយប៉ុណ្ណោះ៖ ពីម៉ាស៊ីននេះ តើ request អាចដើរកាត់ proxy នេះបានឬទេ? តើបន្ទាប់ពីឆ្លងកាត់ សេវាកម្មគោលដៅឃើញ source ណា DNS resolution ដើរតាមផ្លូវណា និងតើប៉ារ៉ាម៉ែត្រ environment ស៊ីសង្វាក់នឹងកន្លែងចេញដែរឬទេ តេស្តតភ្ជាប់មិនឆ្លើយអ្វីទាំងអស់នោះទេ។ ការយល់ថា «ជាប់តេស្ត» គឺ «ការកំណត់រូបរាង្គបានបញ្ចប់» ស្មើនឹងពិនិត្យមូលដ្ឋានគ្រឹះ តែមិនពិនិត្យគំនូរបញ្ជាក់សង់តែម្តង។
ដូច្នេះ ការទទួលយកពេញលេញ ត្រូវបែងចែកជាពីរជាន់។ ជាន់ទីមួយ មើលសមត្ថភាពតភ្ជាប់នៃ proxy ខ្លួនឯង ជាន់ទីពីរ មើលទំនាក់ទំនងកំណត់រូបរាង្គរវាង proxy និង environment ដែលប្រើវា។ ជាន់នីមួយៗមានចំណុចពិនិត្យរបស់ខ្លួន បើខ្វះជាន់ណា បញ្ហាដែលជាន់នោះទទួលបន្ទុកនឹងនៅគង់ក្នុង environment។
ជាន់ទី១៖ ការទទួលយកភាពអាចប្រើបាន
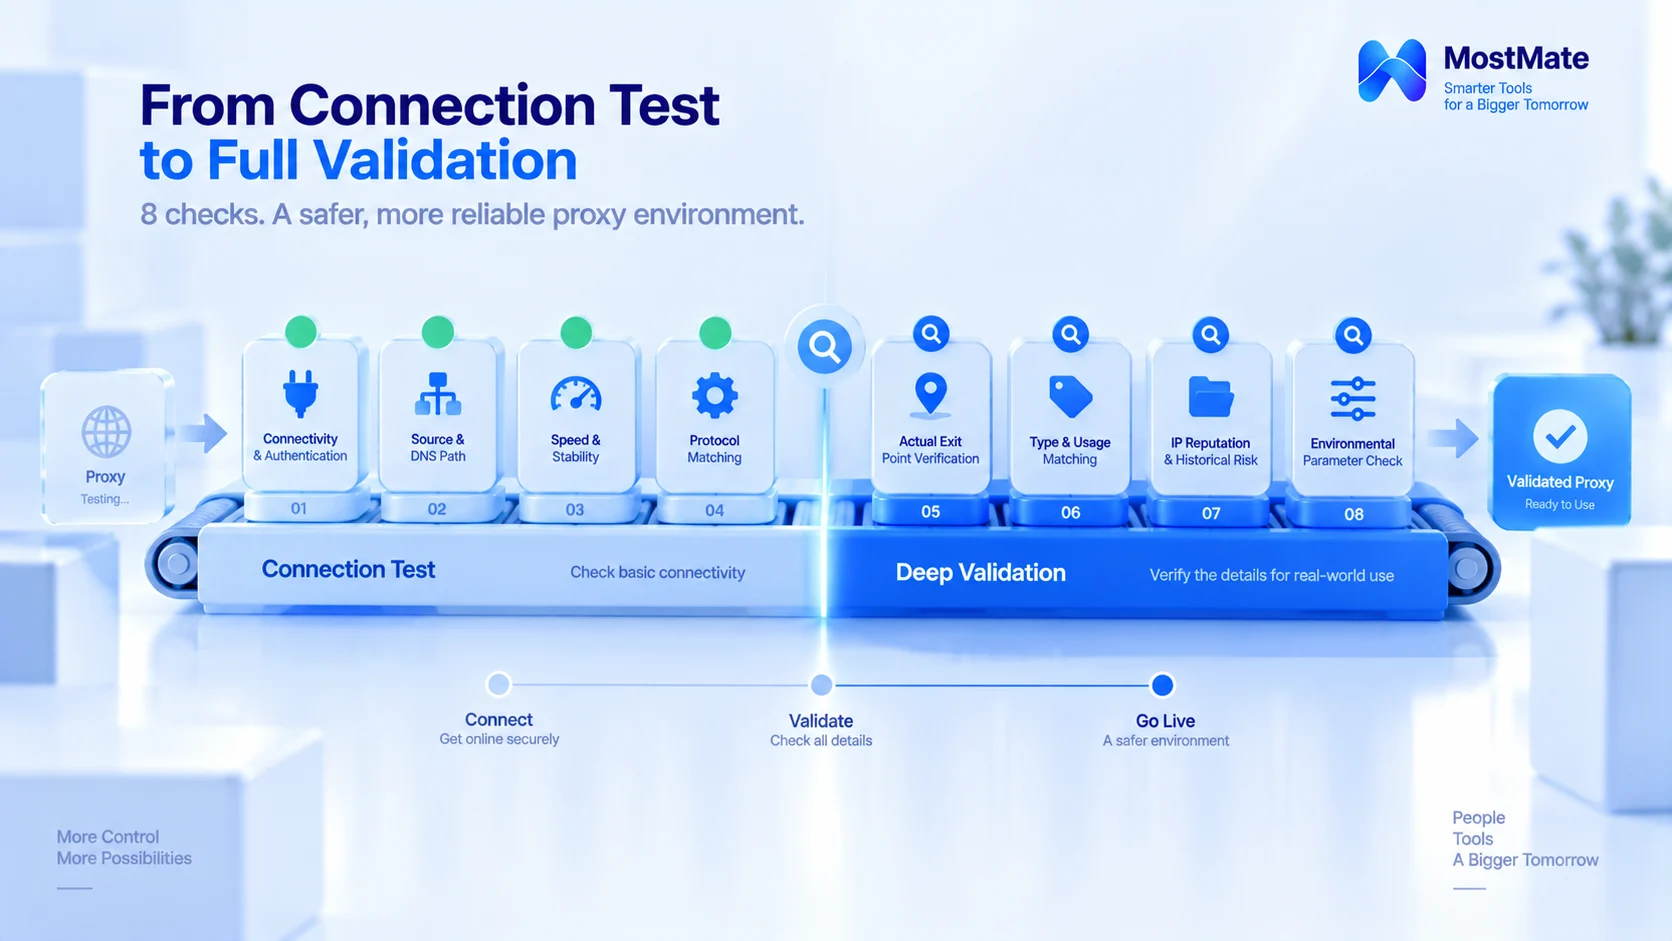
១. ការតភ្ជាប់និង authentication។ ជាដំបូង ផ្ទៀងផ្ទាត់ថាសេវាកម្ម proxy អាចតភ្ជាប់បាន ហើយ authentication តាម username-password ឬ whitelist ជាប់តែម្តង។ បន្ទាប់មក សាកល្បងតាមដានគេហទំព័រគោលដៅមួយចំនួន ដែលអាជីវកម្មពិតជាប្រើ។ ករណី proxy តភ្ជាប់បានល្អ តែគេហទំព័រគោលដៅខ្លះបើកមិនចូល ក៏មិនមែនចម្លែកដែរ។ ពេលនោះ ត្រូវកំណត់ថាមូលហេតុនៅជាន់ណា៖ បន្ទាត់ proxy ការកំណត់ authentication កម្រិតការចូលប្រើរបស់គេហទំព័រគោលដៅ ឬការកំណត់ client ក្នុងស្រុក។ ពេលគិតឃើញច្បាស់ សិនសម្រេចថានឹងទាក់ទងអ្នកផ្គត់ផ្គង់ ឬកែការកំណត់។
២. Source និងផ្លូវ DNS។ ក្នុង environment ប្រើទំព័រពិនិត្យ ដើម្បីផ្ទៀងផ្ទាត់ថា source IP ដែលសេវាកម្មគោលដៅឃើញ គឺជាកន្លែងចេញរបស់ proxy មិនមែនម៉ាស៊ីនខ្លួនឯង។ បន្ទាប់មក មើលថាតើ DNS resolution ដើរកាត់ proxy តាមការរំពឹងទុកឬទេ។ តើ DNS ដើរកាត់ proxy ឬអត់ អាស្រ័យលើប្រភេទ protocol និងការកំណត់ client។ របៀបខុសៗគ្នា មានផ្លូវសមរម្យខុសៗគ្នា។ លក្ខណៈវិនិច្ឆ័យគឺ «ត្រូវនឹងការកំណត់ដែលរំពឹងទុក» មិនមែនដាក់ច្បាប់តែមួយឲ្យ proxy ទាំងអស់នោះទេ។
៣. ល្បឿននិងស្ថេរភាព។ ការតេស្តត្រូវជិតនឹងការប្រើពិតប្រាកដ។ ក្នុងករណីដែលផ្តោតលើការ browse គេហទំព័រ ត្រូវកត់ត្រាពេលផ្ទុកទំព័រ និងករណី request បរាជ័យ។ ចំពោះភារកិច្ចដែលត្រូវរក្សាការតភ្ជាប់យូរ ត្រូវផ្តោតមើលការផ្តាច់ការតភ្ជាប់ ការតភ្ជាប់ឡើងវិញ និង timeout។ តេស្តយូរប៉ុនណា តេស្តអ្វីខ្លះ ត្រូវកំណត់តាមរបៀបប្រើរបស់អាជីវកម្ម មិនចាំបាច់ទាមទារឲ្យ proxy ទាំងអស់ដំណើរការជាប់គ្នាច្រើនម៉ោងនោះទេ។
៤. ការត្រូវគ្នានៃ protocol។ ជាដំបូង ត្រួតពិនិត្យ protocol ដែលអ្នកផ្គត់ផ្គង់ផ្តល់ (HTTP, HTTPS, SOCKS5) និងវិធី authentication។ បន្ទាប់មក មើលថាតើការកំណត់ដែល software អាជីវកម្មនិង environment របស់ browser គាំទ្រពិតប្រាកដ ត្រូវនឹងវាឬទេ រួចកំណត់ environment តាមលទ្ធផលពិនិត្យ ចៀសវាងប្រើ protocol conversion ដើម្បីរត់។
បន្ទាប់ពីពិនិត្យទាំងនេះ អាចសន្និដ្ឋានបឋមថា proxy នេះមានសមត្ថភាពតភ្ជាប់ដែលការប្រើបច្ចុប្បន្នត្រូវការ។ ប៉ុន្តែការតភ្ជាប់ល្អ នៅតែមិនឆ្លើយអ្វីទាំងអស់។ តើតំបន់ចេញ ប្រភេទ proxy និងការកំណត់ environment ត្រូវនឹងការរំពឹងទុកឬទេ ត្រូវទុកឲ្យជាន់ទីពីរពិនិត្យ។
ជាន់ទី២៖ ការទទួលយកភាពត្រឹមត្រូវឡូជីខល
«ភាពត្រឹមត្រូវ» ក្នុងជាន់ទីពីរ មានន័យថាការកំណត់រូបរាង្គត្រូវនឹងការរំពឹងទុករបស់អាជីវកម្ម មិនមែនទាមទារឲ្យប៉ារ៉ាម៉ែត្រទាំងអស់ស្មើនឹងទីតាំងនៃ IP នោះទេ។ អ្នកធ្វើដំណើរជាមួយការកំណត់ភាសារបស់ទីកន្លែងរស់នៅជាប្រចាំ ឬរក្សាភាសាប្រព័ន្ធផ្សេងដើម្បីការងារ សុទ្ធតែជារឿងធម្មតា។ គោលបំណងនៃការពិនិត្យ គឺរកឃើញការកំណត់ខុស និងចំណុចដែលខុសពីការរំពឹងទុក។
ពិនិត្យកន្លែងចេញជាក់ស្តែង។ តំបន់ដែលអ្នកផ្គត់ផ្គង់កំណត់ និងកន្លែងចេញជាក់ស្តែង ត្រូវប្រៀបធៀបគ្នាទៅវិញទៅមក។ ប្រើឧបករណ៍ព័ត៌មាន IP ដើម្បីមើលប្រទេស តំបន់ និង ASN នៃកន្លែងចេញ។ ឧទាហរណ៍ ipinfo.io អាចអានព័ត៌មាននៃការចាត់តាំងបានដោយផ្ទាល់។ មូលដ្ឋានទិន្នន័យខុសគ្នា អាចបង្ហាញទីតាំងខុសគ្នា ហើយ ASN តែមួយមុខ ក៏ប្រើដើម្បីសម្រេចប្រភេទ IP មិនបានដែរ។ ពេលលទ្ធផលស៊ើបអង្កេតមិនត្រូវនឹងការកំណត់ ត្រូវផ្ទៀងផ្ទាត់ជាដំបូងថា ជាកំហុសមូលដ្ឋានទិន្នន័យ ជាវិធីចាត់ចែង IP ឬជាបញ្ហាស្លាក សិនទាក់ទងអ្នកផ្គត់ផ្គង់ កុំប្រញាប់សម្រេចថាមានបញ្ហានៅត្រង់ proxy។
ត្រូវគ្នារវាងប្រភេទនិងការប្រើ។ ត្រូវពិនិត្យ ៣ ចំណុច៖ ប្រភេទដែលអ្នកផ្គត់ផ្គង់សន្យា កម្រិតដែលអាចផ្ទៀងផ្ទាត់បាននៅកន្លែងចេញជាក់ស្តែង និងថាតើការប្រើបានបំពេញតម្រូវការអំពីតំបន់ ស្ថេរភាព និងលក្ខខណ្ឌប្រើប្រាស់ដែរឬទេ។ ប្រភេទ residential, datacenter និង ISP មានករណីប្រើធម្មតារៀងៗខ្លួន។ ភាពខុសគ្នា និងព្រំដែននៃការប្រើប្រាស់របស់ប្រភេទទាំង ៣ ត្រូវបានបង្ហាញលម្អិតក្នុង ការពន្យល់អំពី ISP proxy។ ពេលទទួលយក អ្វីដែលត្រូវផ្ទៀងផ្ទាត់គឺថាតើ «ប្រភេទដែលទិញ» និង «ករណីដែលប្រើ» ត្រូវគ្នាឬទេ។
IP reputation និងហានិភ័យប្រវត្តិរូប។ IP ក្នុង pool រួមមានដាននៃការប្រើរបស់អ្នកប្រើមុនៗ ហើយសេវាសាធារណៈមួយចំនួនអាចស្វែងរករបាយការណ៍អំពើរំលោភ បញ្ជីខ្មៅ ឬសញ្ញា reputation បាន។ យន្តការ block របស់ platform ក៏យោងទៅសញ្ញាប្រភេទនេះដែរ។ ខ្សែសង្វាក់នេះត្រូវបានវិភាគក្នុង ពេលណា proxy IP ត្រូវបាន block។ លទ្ធផលទាំងនេះសម្រាប់យោងប៉ុណ្ណោះ ព្រោះឧបករណ៍សាធារណៈភាគច្រើនមិនអាចផ្ទៀងផ្ទាត់បានថា platform ណាមួយបានដាក់ទោស IP ណាមួយឬទេ។ លក្ខណៈវិនិច្ឆ័យឆ្លងសមរម្យជាងគឺ «ក្នុងឧបករណ៍ស៊ើបអង្កេតដែលបានប្រើ និងក្នុងរយៈពេលស៊ើបអង្កេត មិនឃើញភាពខុសប្រែ reputation ដែលគេស្គាល់ច្បាស់»។ ពេលឃើញភាពខុសប្រែ ត្រូវសួរអ្នកផ្គត់ផ្គង់អំពីវិធីចាត់ចែង និងគោលការណ៍ផ្លាស់ប្តូរ បើចាំបាច់ក៏ផ្លាស់កន្លែងចេញ ហើយកត់សេចក្តីសន្និដ្ឋានទុកក្នុងបញ្ជីទទួលយក។
ពិនិត្យប៉ារ៉ាម៉ែត្រ environment។ ពេលវេលា ភាសា ទីតាំងភូមិសាស្ត្រ ទាំងនេះមានទំនាក់ទំនងនឹងកន្លែងចេញ។ ចំណុចផ្តោតពិនិត្យគឺថាតើមានការកំណត់ខុសដែរឬទេ និងថាតើត្រូវនឹងករណីប្រើរបស់អាជីវកម្ម និងការកំណត់ដែលរំពឹងទុកឬទេ។ ការទាមទារបែបយន្តថាប៉ារ៉ាម៉ែត្រមួយៗស្មើនឹងទីតាំង IP ផ្ទុយទៅវិញ ធ្វើឲ្យឆ្ងាយពីការប្រើពិតប្រាកដ។ MostMate គាំទ្រការកំណត់ fingerprint parameters ក្រុមនេះដោយផ្អែកលើ IP ចេញ ដូច្នេះពេលពិនិត្យមួយៗតាម environment ភាពខុសគ្នានៃការរួមបញ្ចូល ឃើញតែម្តង។ ព័ត៌មានលម្អិតនៃការតភ្ជាប់គ្នានេះ ត្រូវបានពន្យល់រួចក្នុង ការថែរក្សា proxy និងការពិនិត្យកន្លែងចេញ ទីនេះនឹងមិនពន្យល់ឡើងវិញទេ។
តួនាទីនៃជាន់ទីពីរ គឺកំណត់អត្តសញ្ញាណភាពខុសប្រែនៃការកំណត់រូបរាង្គ និងហានិភ័យដែលត្រូវផ្ទៀងផ្ទាត់បន្ថែម។ ទាំងការកំណត់ទីតាំង IP ទាំងការស៊ើបអង្កេត reputation សុទ្ធតែមានកម្រិត។ ពេលលទ្ធផលមិនត្រូវគ្នា ត្រូវផ្ទៀងផ្ទាត់ប្រភពព័ត៌មាន និងលក្ខខណ្ឌតេស្តសិន សិនសម្រេចថានឹងកែការកំណត់ ឬទាក់ទងអ្នកផ្គត់ផ្គង់។ ពេលពិនិត្យរួចរាល់ ទើបមានមូលដ្ឋានសម្រាប់សម្រេចថា proxy នេះអាចប្រគល់ឲ្យ environment ប្រើបានដែរឬទេ។
រក្សាទុកលទ្ធផលនៃការទទួលយក
មិនកត់ត្រាទុក ស្មើមិនបានពិនិត្យ។
សម្រាប់ proxy នៃ environment នីមួយៗ ត្រូវមានទំព័រកត់ត្រាការទទួលយកមួយទំព័រ។ ពេលពិនិត្យឡើងវិញ បើកកត់ត្រាមើល ក៏ដឹងភ្លាមថា baseline ពេលនោះជាអ្វី តើមាន drift ដែរឬទេ និងអ្នកណាបានកែការកំណត់។ ការកត់ត្រាអាចរៀបចំតាមគំរូខាងក្រោម៖
| ចំណុចកត់ត្រា | អ្វីដែលគួរកត់ត្រា |
|---|---|
| ពេលពិនិត្យ | កាលបរិច្ឆេទ និងឧបករណ៍ប្រើ |
| ការតភ្ជាប់ proxy | លទ្ធផល authentication និងបញ្ហា |
| កន្លែងចេញជាក់ស្តែង | ប្រទេស តំបន់ ASN និងប្រភព |
| ប្រភេទ proxy | ប្រភេទដែលបានសន្យា និងពិត |
| កំណត់ environment | Protocol ប៉ារ៉ាម៉ែត្រ និងលទ្ធផល |
| ការដោះស្រាយបញ្ហា | បញ្ហា វិធីដោះស្រាយ ត្រូវតេស្តឡើងវិញ? |
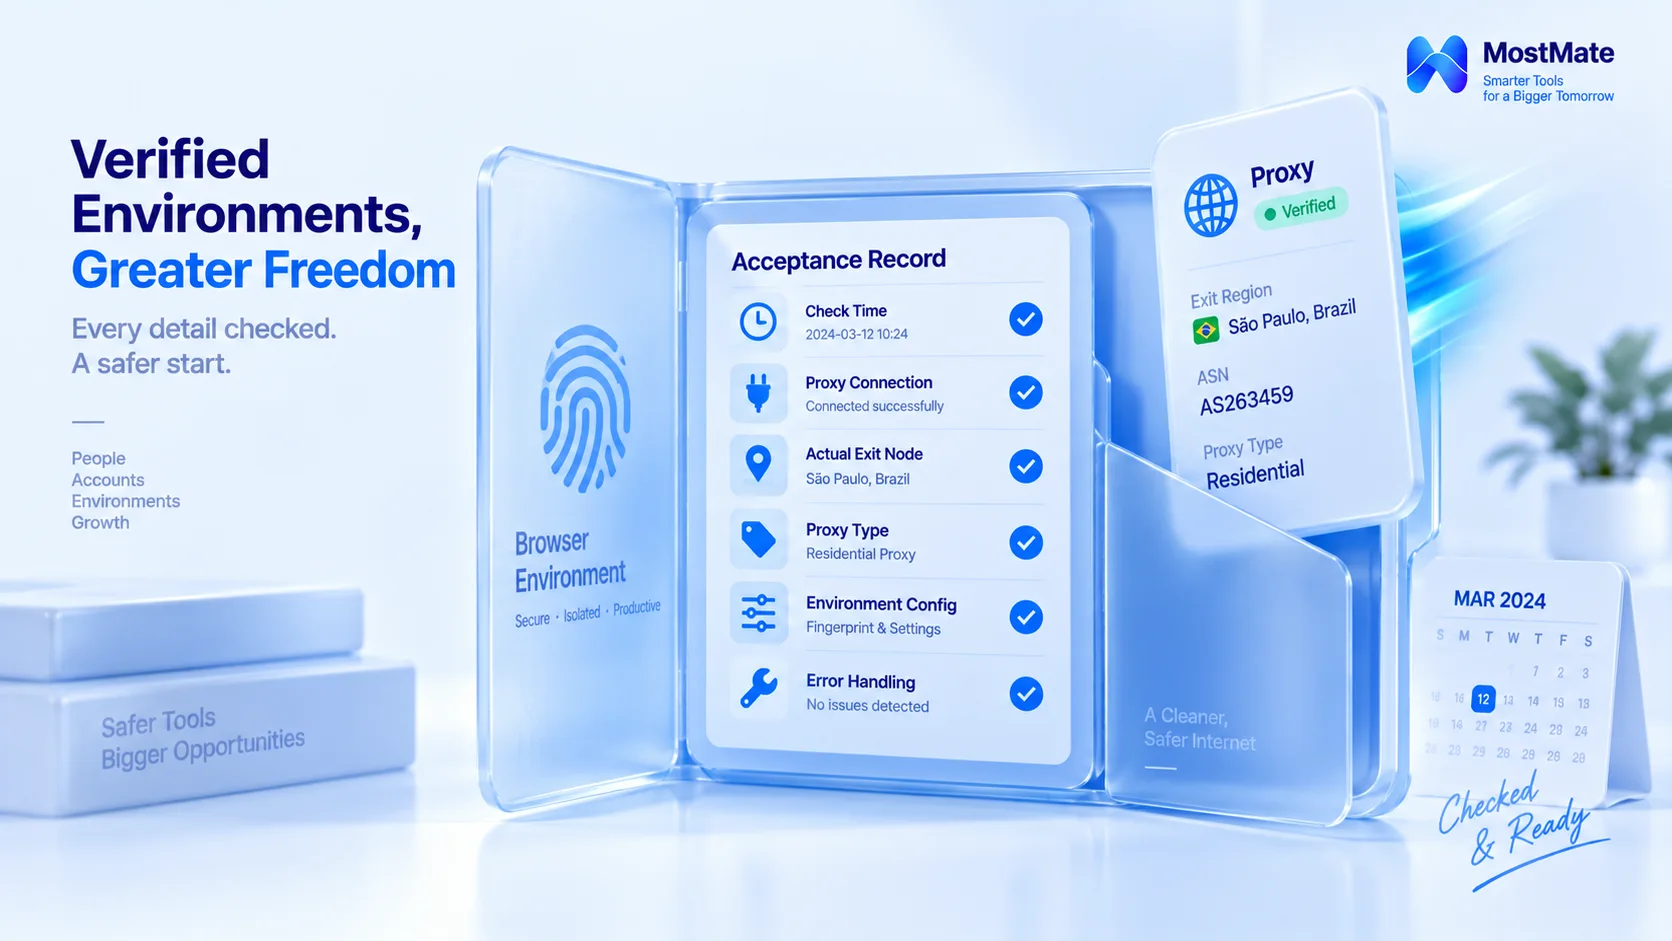
តារាងនេះអាចចម្លងដាក់ក្នុងមគ្គុទ្ទេសក៍ប្រតិបត្តិការរបស់ក្រុមដោយផ្ទាល់។ ចំណុចដូច proxy connection និងកន្លែងចេញជាក់ស្តែង អាចកត់ត្រាដោយផ្ទាល់ក្នុងការគ្រប់គ្រង proxy និងកំណត់សម្គាល់ environment របស់ MostMate។ ព័ត៌មានដំណើរការដូចជាប្រភពស៊ើបអង្កេត ការដោះស្រាយបញ្ហា ត្រូវឲ្យក្រុមធ្វើបណ្ណសារដាច់ដោយឡែក ព័ត៌មានពេញលេញនៃមុខងារមួយៗ មើលក្នុង MostMate ជាអ្វី។ ពេលបញ្ជីទទួលយកសរសេររួច រក្សាទុកក្នុងបណ្ណសារ ការត្រួតពិនិត្យ drift ប្រចាំថ្ងៃ និងការពិនិត្យឡើងវិញតាមកំណត់ពេល ក៏ជាប់បន្ត។ ចង្វាក់ទាំងពីរធ្វើការជាមួយគ្នា ទើបខ្សែ proxy ត្រូវបានគ្រប់គ្រងពេញលេញ។
គំនិតខុស ៣ យ៉ាងដែលងាយជួបនៅពេលទទួលយក
យោបល់ខុសទី១៖ ផ្ទាំងគ្រប់ចំណុចពណ៌បៃតង ការកំណត់រូបរាង្គក៏បានបញ្ចប់ដែរ។ ស្ថានភាពតភ្ជាប់ក្នុងផ្ទាំងរបស់អ្នកផ្គត់ផ្គង់ និងព័ត៌មានកន្លែងចេញជាក់ស្តែង ជាការវិនិច្ឆ័យពីរដាច់ពីគ្នា ពណ៌បៃតងគ្របដណ្តប់តែចំណុចដំបូង។ ករណីកន្លែងចេញមិនត្រូវនឹងការកំណត់ ភាគច្រើនកើតឡើងចំពោះ proxy ដែលប្រគល់ក្នុងស្ថានភាពពណ៌បៃតង។
យោបល់ខុសទី២៖ ការទទួលយកធ្វើតែមួយដង។ ប្រភេទការផ្លាស់ប្តូរខុសគ្នា វិសាលភាពតេស្តឡើងវិញក៏ខុសគ្នាដែរ។ ផ្លាស់កន្លែងចេញ IP ត្រូវពិនិត្យតំបន់ចេញ ASN និងព័ត៌មាន reputation ឡើងវិញ។ ប្តូរ protocol ឬវិធី authentication ត្រូវផ្តោតពិនិត្យការតភ្ជាប់ authentication និងភាពឆបគ្នារបស់ client ឡើងវិញ។ កែប៉ារ៉ាម៉ែត្រ environment របស់ browser ត្រូវពិនិត្យការកំណត់ពាក់ព័ន្ធឡើងវិញ។ ការទទួលយកដើរតាមវិសាលភាពនៃការផ្លាស់ប្តូរ មិនមែនរាល់ពេលចាប់ផ្តើមឡើងវិញពីដើមនោះទេ។
យោបល់ខុសទី៣៖ ពិនិត្យតែតំបន់ មិនពិនិត្យប្រភេទ។ តំបន់ចេញត្រូវនឹងការរំពឹងទុក មិនមានន័យថាប្រភេទនិងស្ថេរភាពបំពេញតម្រូវការអាជីវកម្មនោះទេ ត្រូវផ្ទៀងផ្ទាត់បន្ថែមថា ប្រភេទ proxy សេវាអ្នកផ្គត់ផ្គង់ និងអាជីវកម្មគោលដៅ ស៊ីសង្វាក់គ្នាប៉ុនណា។ ចេះតែពីប្រភេទ proxy មួយតែប៉ុណ្ណោះ សន្និដ្ឋានមិនបានថា platform នឹងវិនិច្ឆ័យអ្នកប្រើម្នាក់ៗដូចម្តេចនោះទេ។
សំណួរញឹកញាប់
បន្ទាប់ពី proxy ជាប់តេស្ត ត្រូវពិនិត្យអ្វីបន្ថែមទៀត?
បន្ថែមជាន់ទាំងពីរ។ ជាន់ការតភ្ជាប់ ពិនិត្យ authentication, source និងផ្លូវ DNS, ល្បឿនស្ថេរភាព, ការត្រូវគ្នានៃ protocol។ ជាន់ការកំណត់រូបរាង្គ ពិនិត្យកន្លែងចេញជាក់ស្តែង, ការត្រូវគ្នានៃប្រភេទ, ព័ត៌មាន reputation, និងប៉ារ៉ាម៉ែត្រ environment។ តេស្តតភ្ជាប់គ្រាន់តែជាចំណុចទី១ ក្នុងជាន់ទី១។
ដូចម្តេចដើម្បីដឹងថា ប្រភេទ IP ដែលអ្នកផ្គត់ផ្គង់ឲ្យ មានការក្លែងបន្លំឬទេ?
ប្រើឧបករណ៍ព័ត៌មាន IP មើល ASN និងប្រភេទ operator នៃកន្លែងចេញ ប្រៀបធៀបនឹងប្រភេទដែលសន្យានៅទំព័របញ្ជាទិញ បើមិនត្រូវគ្នា ត្រូវសួរអ្នកផ្គត់ផ្គង់អំពីវិធីចាត់ចែង។ ASN ផ្តល់លក្ខណៈសម្គាល់សម្រាប់យោងប៉ុណ្ណោះ មិនអាចដាច់អារសេចក្តីសន្និដ្ឋានដោយវាតែមួយនោះទេ។
ការទទួលយក shared proxy និង dedicated proxy ខុសគ្នាដែរឬទេ?
ចំណុចដូចគ្នា ផ្តោតខុសគ្នា។
ហានិភ័យរបស់ shared proxy ផ្តោតនៅដានប្រើប្រាស់របស់អ្នកប្រើក្នុង pool ដដែល ហានិភ័យរបស់ dedicated proxy ធ្លាក់លើព័ត៌មានចាត់តាំង និងគុណភាពសេវាអ្នកផ្គត់ផ្គង់ច្រើនជាង ដូច្នេះវិធីគ្រប់គ្រងក៏ខុសគ្នាដែរ។ ជ្រើសរើសតាមកម្រិតទ្រទ្រង់ហានិភ័យរបស់អាជីវកម្ម មិនចាំបាច់ដាក់ច្បាប់តែមួយ។
ផ្លាស់ node រួច ត្រូវពិនិត្យឡើងវិញដែរឬទេ?
ត្រូវ តែកំណត់វិសាលភាពតាមឥទ្ធិពលនៃការផ្លាស់ប្តូរ។ ផ្លាស់កន្លែងចេញ IP យ៉ាងតិចត្រូវពិនិត្យតំបន់ចេញ និងព័ត៌មាន reputation ឡើងវិញ។ បើការផ្លាស់ប្តូរពាក់ព័ន្ធនឹង protocol ឬប៉ារ៉ាម៉ែត្រ environment ត្រូវដើរជាន់ពាក់ព័ន្ធឡើងវិញទាំងមូល ហើយធ្វើបច្ចុប្បន្នភាពកត់ត្រាទទួលយកឲ្យត្រា។
សេចក្តីបញ្ចប់
ដំណើរការពេញលេញនៃការទទួលយក proxy បែងចែកជាពីរជាន់៖ ជាន់ទីមួយផ្ទៀងផ្ទាត់សមត្ថភាពតភ្ជាប់ ជាន់ទីពីរផ្ទៀងផ្ទាត់ការកំណត់រូបរាង្គនឹងការរំពឹងទុករបស់អាជីវកម្ម។ ចំណុចពិនិត្យទាំង ៨ មានឧបករណ៍និងលក្ខណៈវិនិច្ឆ័យរៀងៗខ្លួន លទ្ធផលត្រូវចុះក្នុងកត់ត្រាទទួលយក ពេលពិនិត្យឡើងវិញ ទើបមាន baseline សម្រាប់ប្រៀបធៀប។
បើចង់បន្ថែមការទទួលយកមួយសម្រាប់ proxy ដែលថ្មីៗនេះបានកំណត់ អាចទាញយក MostMate។ តេស្ត proxy ការកំណត់ប៉ារ៉ាម៉ែត្រដោយផ្អែកលើ IP ចេញ និងកំណត់សម្គាល់ environment ធ្វើក្នុងផ្ទាំងតែមួយ។ សេចក្តីសន្និដ្ឋានទទួលយក ក៏កត់ចូល environment ពាក់ព័ន្ធដោយផ្ទាល់ដែរ។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម



