
Proxy kurup bağlantı testini geçmek yetmez mi? Kullanılabilirlikten mantıksal tutarlılığa iki katmanlı kontrol
Temel sonuç: Proxy'nin testi geçmesi, yalnızca bağlantının test koşullarında düzgün kurulduğunu gösterir; yapılandırmanın kabulü tamamlandı demek değildir. Eksiksiz kabul için üç şey daha denetlenir: gerçek çıkış beyanla uyuşuyor mu, proxy türü işe uygun mu, ortamın ağ parametreleri beklentiye uyuyor mu. İlki "bağlanıyor mu" sorusunu yanıtlar; ikincisi ise bağlantı testinin göremediği yapılandırma sapmalarını ortaya çıkarır.
Sık görülen bir senaryo: Ekip, otuz tarayıcı ortamına tek seferde proxy kuruyor. Sağlayıcı paneli bağlantıları sorunsuz gösteriyor, iç testler de tamamen geçiyor; aynı gün iş bitmiş raporlanıyor. İki hafta sonra bazı ortamlar bölge bilgisinin beklentiyle uyuşmadığı uyarısını veriyor. Yeniden kontrol edildiğinde, gerçek çıkışın coğrafi konumu satın alma anında beyan edilen bölgeyle örtüşmüyor.
Bu sapma IP konum veritabanındaki bir hatadan, dinamik atamadan ya da sağlayıcının etiketleme biçiminden kaynaklanıyor olabilir; nedenin ayrıca doğrulanması gerekir. Ama sonuç nettir: Teslimden önce bir çıkış kontrolü yapılırsa bu tür sorunlar kurulum aşamasında ortaya çıkar; iş tarafı arıza bildirene kadar beklemek gerekmez.
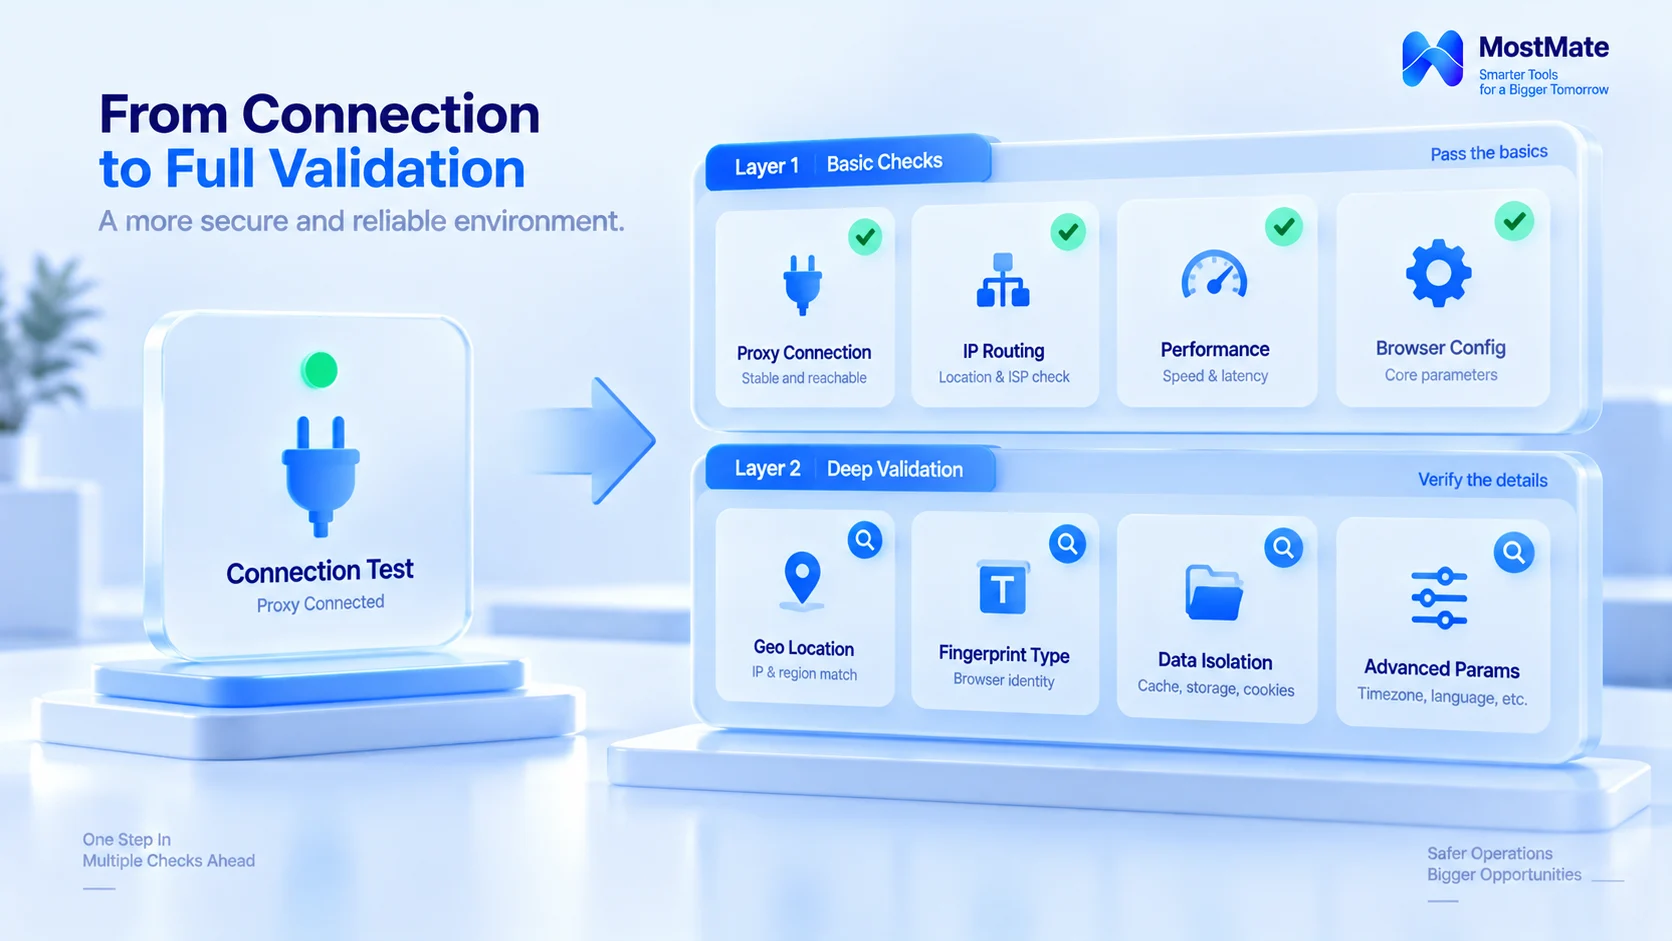
Bağlantı testi tam olarak neyi doğrular?
Bağlantı testi tek bir soruyu yanıtlar: Bu makineden gelen istekler bu proxy üzerinden geçebiliyor mu? Geri kalan her şey cevabın dışında kalır: Hedef servis hangi kaynağı görüyor, DNS çözümlemesi hangi yolu izliyor, ortam parametreleri çıkışla uyumlu mu. "Test geçti"yi "kurulum tamam" saymak, temeli kontrol edip projeye bakmamak gibidir.
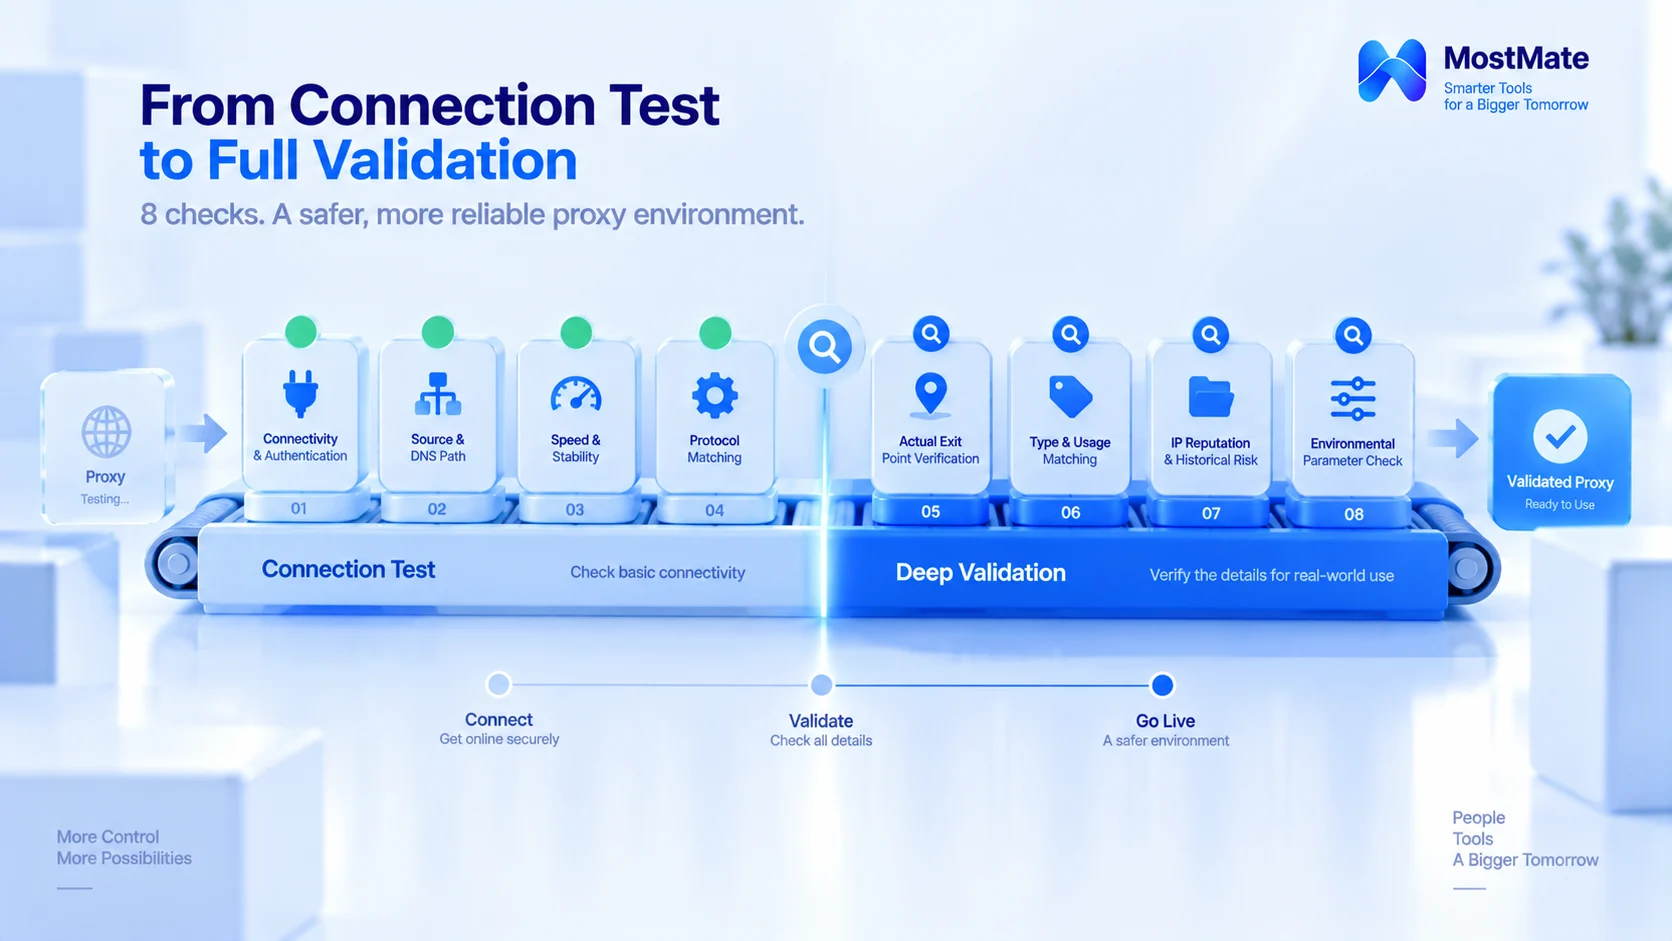
Bu yüzden eksiksiz kabul iki katmana ayrılır. Birinci katman proxy'nin kendi bağlantı kapasitesine bakar; ikincisi, proxy ile hizmet verdiği ortam arasındaki yapılandırma ilişkisine. Her katmanın kendi kontrol maddesi vardır; bir katman atlanırsa onun sorumluluğundaki sorunlar ortamda kalır.
Birinci katman: Kullanılabilirlik kabulü
1. Bağlantı ve kimlik doğrulama. Önce proxy servisine ulaşılabildiğini ve kullanıcı adı-şifre ya da beyaz liste doğrulamasının ilk denemede geçtiğini teyit edin. Ardından işin gerçekten erişeceği birkaç hedef siteyi ayrı ayrı test edin. Proxy çalıştığı hâlde tek tek sitelerin açılmaması hiç de nadir değildir. Bu durumda sorunun hangi katmanda olduğunu ayırt edin: proxy hattı mı, kimlik doğrulama yapılandırması mı, hedef sitenin erişim kısıtları mı, yerel istemci ayarları mı. Teşhis netleşince karar verin: sağlayıcıya mı başvurulur, yapılandırma mı düzeltilir.
2. Kaynak ve DNS yolu. Ortam içinde bir kontrol sayfasıyla hedef servisin gördüğü kaynağın proxy çıkışı olduğunu, kendi makineniz olmadığını doğrulayın. Sonra DNS çözümlemesinin beklendiği gibi proxy üzerinden gidip gitmediğine bakın. DNS'in proxy'i kullanması protokole ve istemci yapılandırmasına bağlıdır; her şemanın doğru yolu farklıdır. Ölçüt "öngörülen yapılandırmayla tutarlı olmak"tır, tüm proxy'lere aynı kuralı uygulamak değil.
3. Hız ve kararlılık. Test, gerçek iş kullanımına yakın olsun. Ağırlıklı olarak web gezinmesi varsa sayfa yükleme sürelerini ve başarısız istekleri kaydedin; uzun süreli bağlantı gerektiren işlerde bağlantı kopması, yeniden bağlanma ve zaman aşımı davranışına odaklanın. Ne kadar ve neyin test edileceği işin kullanım biçimine göre belirlenir; her proxy'den saatlerce kesintisiz çalışma beklemek şart değildir.
4. Protokol uyumu. Önce sağlayıcının sunduğu protokolleri (HTTP, HTTPS, SOCKS5) ve kimlik doğrulama yöntemini karşılayın. Sonra iş yazılımının ve tarayıcı ortamlarının gerçekten desteklediği yapılandırmanın bunlarla örtüşüp örtüşmediğine bakın; ortamı kontrol sonucuna göre kurun, protokol dönüşümüyle idare etmeye çalışmayın.
Bu kontrollerle proxy'nin güncel iş için gereken bağlantı kapasitesine sahip olduğu ön kabul edilir. Yalnız bağlantının düzgün olması her şeyi anlatmaz. Çıkış bölgesi, proxy türü ve ortam yapılandırmasının beklentiye uygun olup olmadığını ikinci katman gösterir.
İkinci katman: Mantıksal tutarlılık kabulü
İkinci katmandaki tutarlılık, yapılandırmanın iş beklentisine uyması demektir; her parametrenin IP'nin coğrafi konumuna denk gelmesi şart değildir. Kullanıcının daimi yerleşim yerinin dil ayarıyla seyahat etmesi ya da iş gereği başka bir sistem dili kullanması gayet normaldir. Kontrolün amacı yanlış yapılandırmaları ve beklentiyle uyuşmayan noktaları yakalamaktır.
Gerçek çıkış kontrolü. Sağlayıcının beyan ettiği bölge ile gerçek çıkış çapraz kontrol edilmelidir. Bir IP bilgi aracıyla çıkışın ülkesini, bölgesini ve ASN'sini okuyun; örneğin ipinfo.io bu bilgileri doğrudan gösterir. Farklı veritabanları farklı sonuç verebilir ve ASN tek başına IP türünü belirlemeye yetmez. Sorgu sonucu beyandan saparsa önce bunun veritabanı hatası mı, IP atama biçimi mi yoksa etiketleme sorunu mu olduğunu netleştirin; doğrulama yapılmadan doğrudan "proxy bozuk" hükmüne varmayın.
Tür ve kullanım uyumu. Üç şey karşılanır: sağlayıcının taahhüt ettiği tür, gerçek çıkışta türün ne kadar doğrulanabildiği ve işin bölge, kararlılık ile kullanım koşulları taleplerinin karşılanıp karşılanmadığı. Rezidansiyel, veri merkezi ve ISP proxy'lerin her birinin yaygın kullanım alanları vardır. Üç türün farklarını ve sınırlarını ISP proxy rehberi daha ayrıntılı karşılaştırır; kabulde denetlenen şey, "satın alınan tür" ile "kullanılan senaryo"nun örtüşmesidir.
IP itibarı ve geçmiş riski. Paylaşımlı havuzdaki IP'ler önceki kullanıcıların izlerini taşır; bazı kamusal servisler kötüye kullanım raporlarını, kara listeleri ya da itibar sinyallerini sorgulayabilir. Platformların engelleme mekanizmaları da benzer sinyallere bakar; tam bu zinciri proxy IP engelleme rehberi inceler. Bu sonuçlar yalnızca referanstır; kamusal araçlar genellikle bir IP'nin belirli bir platformda cezalı olup olmadığını teyit edemez. Daha makul geçme ölçütü şudur: "kullanılan sorgu aracı ve sorgu aralığında bilinen belirgin bir itibar anomalisi bulunamadı". Anomali görürseniz sağlayıcıya atama biçimini ve değişim politikasını sorun, gerekirse çıkışı değiştirin ve sonucu kabul kaydına işleyin.
Ortam parametreleri kontrolü. Saat dilimi, dil ve coğrafi konum çıkışla ilişkilidir. Denetlenecek şey yanlış yapılandırma olup olmadığı ve her şeyin işin kullanım senaryosuyla öngörülen yapılandırmaya uyup uymadığıdır. Her parametrenin IP konumuna eşit olmasını mekanik biçimde istemek gerçek kullanımdan uzaklaşır. MostMate bu parmak izi parametrelerini çıkış IP'sine göre ayarlamanıza izin verir; ortam ortam kontrolde uyumsuz kombinasyonlar ilk bakışta görünür. Bu bağlantının ayrıntılarını proxy bakımı ve çıkış kontrolü rehberi çoktan ele aldı; burada tekrara girmeyelim.
İkinci katmanın işlevi yapılandırma sapmalarını ve doğrulanmayı bekleyen riskleri ayırt etmektir. IP konumlama ve itibar sorgularının sınırları vardır; sonuçlar çeliştiğinde önce bilgi kaynağını ve test koşullarını netleştirin, sonra yapılandırmayı mı düzelteceğinize yoksa sağlayıcıya mı başvuracağınıza karar verin. Kontrol tamamlanmadan proxy'nin ortama teslim edilip edilemeyeceğine dayanak olmaz.
Kabul sonucunu kayıt altına alın
Kaydı tutulmayan kontrol, iki hafta sonra yapılmamış sayılır.
Ortamın her proxy'si için bir sayfalık kabul kaydı tutun: tekrar kontrolde kayda bakmak o günkü referans noktasını verir; sapma olmuş mu, yapılandırmayı kim değiştirmiş, tek bakışta anlaşılır. Kaydı şu şablona göre tutabilirsiniz:
| Kayıt maddesi | Önerilen içerik |
|---|---|
| Kontrol zamanı | Tarih ve kullanılan araç ya da kaynak |
| Proxy bağlantısı | Doğrulama sonucu, hedef erişimi, aksaklıklar |
| Gerçek çıkış | Sorgulanan ülke ya da bölge, ASN, kaynak |
| Proxy türü | Sağlayıcı beyanı ve doğrulanabilir bilgi |
| Ortam yapılandırması | Protokol, parametreler, kontrol sonucu |
| Aksaklık yönetimi | Sorun, alınan önlem, tekrar test gerek mi |
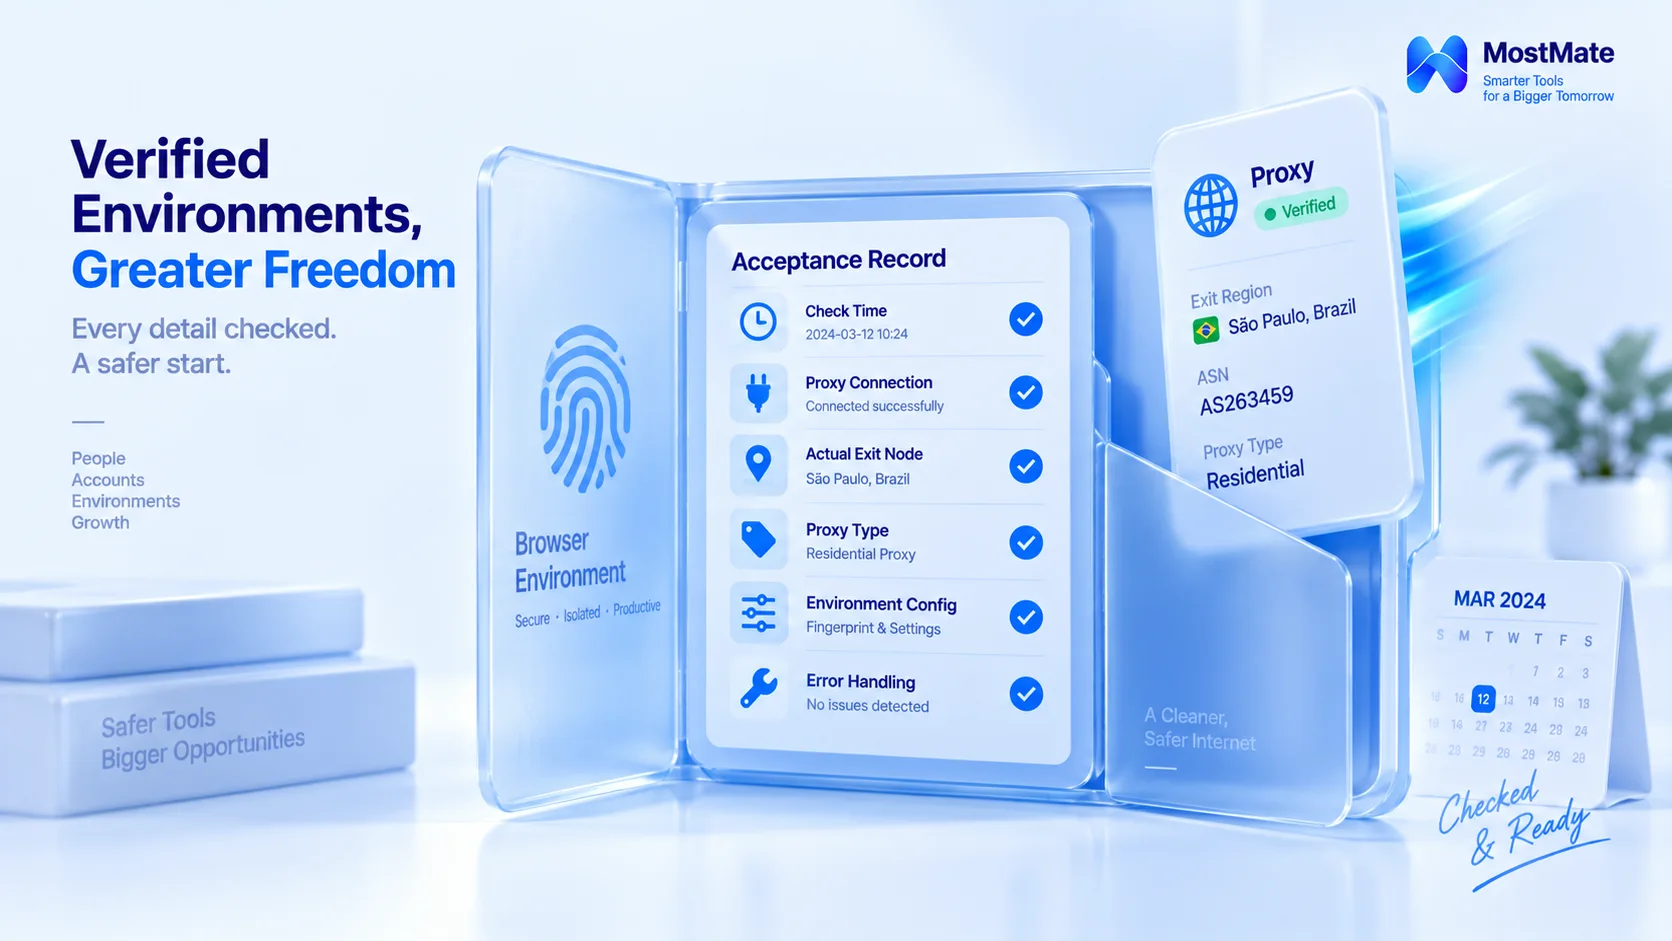
Bu tablo ekibin işlem kılavuzuna doğrudan kopyalanabilir. Proxy bağlantısı, gerçek çıkış gibi alanları MostMate proxy yönetimi ve ortam notları doğrudan karşılar. Sorgu kaynağı, aksaklık yönetimi gibi süreç bilgilerinin arşivlenmesi ekibe kalır; her modülün eksiksiz yeteneklerini MostMate nedir sayfası anlatır. Kabul formu arşive girdikten sonra günlük sapma izleme ve periyodik tekrar kontrol devreye girer. Bu iki ritim birleşince proxy hattı eksiksiz yönetilmiş olur.
Kabul aşamasında en sık yapılan üç sapma
Birinci sapma: Panel tamamen yeşilse kurulum tamamdır. Sağlayıcı panelindeki bağlantı durumu ile gerçek çıkış bilgisi iki ayrı yargıdır; yeşil ışık yalnızca ilki kapsar. Çıkış ile beyanın uyuşmazlığı ise çoğunlukla tam da yeşil ışıkla teslim edilen proxy'lerde görülür.
İkinci sapma: Kabul tek seferlik bir iştir. Değişikliğin türüne göre yeniden test kapsamı da değişir. Çıkış IP'si değiştiyse çıkış bölgesini, ASN'i ve itibar bilgisini yeniden kontrol edin. Protokol ya da kimlik doğrulama değiştiyse bağlantı, doğrulama ve istemci uyumluluğunu öncelikle tekrar gözden geçirin. Tarayıcı ortam parametreleri değiştiyse ilgili yapılandırmayı yeniden karşılaştırın. Kabul, değişikliğin etki alanını izler; her seferinde baştan başlamak gerekmez.
Üçüncü sapma: Yalnızca bölgeye bakıp türü atlamak. Çıkış bölgesinin beklentiye uyması, türün ve kararlılığın iş gereksinimini karşıladığı anlamına gelmez; proxy türü, sağlayıcı hizmeti ile hedef işin uyumunu da teyit etmek gerekir. Yalnızca proxy türünden bir platformun bir kullanıcıyı nasıl değerlendireceği çıkarılamaz.
Sık sorulan sorular
Proxy bağlantı testini geçtikten sonra neyi kontrol etmeli?
İki katman daha. Bağlantı katmanı: kimlik doğrulama, kaynak ve DNS yolu, hız ve kararlılık, protokol uyumu. Yapılandırma katmanı: gerçek çıkış, tür uyumu, itibar bilgisi ve ortam parametreleri. Bağlantı testi birinci katmanın yalnızca ilk maddesidir.
Sağlayıcının verdiği IP türünde yalan olup olmadığı nasıl anlaşılır?
Bir IP bilgi aracıyla çıkışın ASN'ini ve operatör türünü sorgulayın, sipariş sayfasındaki taahhütle karşılaştırın; uyuşmazsa sağlayıcıdan atama biçimini teyit isteyin. ASN yalnızca referans niteliği taşır, tek başına hüküm vermek için yeterli değildir.
Paylaşımlı proxy ile özel proxy'nin kabulü farklı mı?
Kontrol maddeleri aynı, ağırlık farklı.
Paylaşımlı proxy'de risk havuzdaki kullanıcıların geçmiş izlerinde yoğunlaşır; özel proxy'de ağırlık mülkiyet bilgilerine ve sağlayıcının servis kalitesine kayar, yönetim biçimi de bu yüzden farklılaşır. İşin risk toleransına göre seçin, tek kalıba sokmaya gerek yok.
Düğüm değişince kontrolü tekrarlamak gerekir mi?
Gerekir, kapsam değişikliğin etkisine göre belirlenir. Çıkış IP'si değişirse en azından çıkış bölgesi ve itibar bilgisi yeniden kontrol edilir; protokol ya da ortam parametrelerine dokunulduysa ilgili katmanın kontrolleri baştan yapılır ve kabul kaydı güncellenir.
Sonuç
Eksiksiz proxy kabulü iki katmanda yürür: birinci katman bağlantı kapasitesini doğrular, ikincisi yapılandırmayı iş beklentisiyle karşılaştırır. Sekiz kontrolün her birinin aracı ve ölçütü vardır; sonuçlar kabul kaydına işlediğinde tekrar kontrol için bir referans noktası oluşur.
Yeni kurulan proxy'ler için bir kabul turu atlamak isterseniz MostMate'i indirin: proxy testi, çıkış IP'sine dayalı parametre yapılandırması ve ortam notları tek panelde. Kabul kararı da ilgili ortamın notuna düşer.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



