
Proxy działa, ale to jeszcze nie wszystko? Dwupoziomowa weryfikacja od dostępności do spójności logiki
Kluczowy wniosek: pomyślny test proxy oznacza tylko, że połączenie da się nawiązać w warunkach testowych, a nie że odbiór całej konfiguracji jest zakończony. Pełny odbiór wymaga jeszcze trzech rzeczy. Czy rzeczywiste wyjście zgadza się z deklaracją, czy typ proxy pasuje do zastosowania i czy parametry sieciowe środowiska odpowiadają oczekiwaniom. Pierwsze rozstrzyga, „czy da się połączyć”, drugie wyłapuje odchylenia konfiguracji, których test łączności nie wykrywa.
Typowa sytuacja. Zespół jednorazowo skonfigurował proxy w trzydziestu środowiskach przeglądarkowych. Panel dostawcy pokazywał normalne połączenie, wewnętrzny test łączności też przeszedł w całości, i jeszcze tego samego dnia zgłoszono gotowość. Dwa tygodnie później w części środowisk pojawił się komunikat, że informacje o regionie nie odpowiadają oczekiwaniom. Dopiero ponowna kontrola ujawniła, że rzeczywista lokalizacja wyjścia nie zgadza się z regionem zadeklarowanym przy zakupie.
Rozbieżność może wynikać z błędu bazy geolokalizacji IP, z dynamicznej alokacji albo ze sposobu etykietowania dostawcy. Przyczynę trzeba dopiero zweryfikować. Wniosek jest jednak jasny: gdy przed przekazaniem zrobić jeden krok więcej, czyli kontrolę wyjścia, taki problem wychodzi już na etapie konfiguracji, zamiast czekać, aż zgłosi go strona biznesowa.
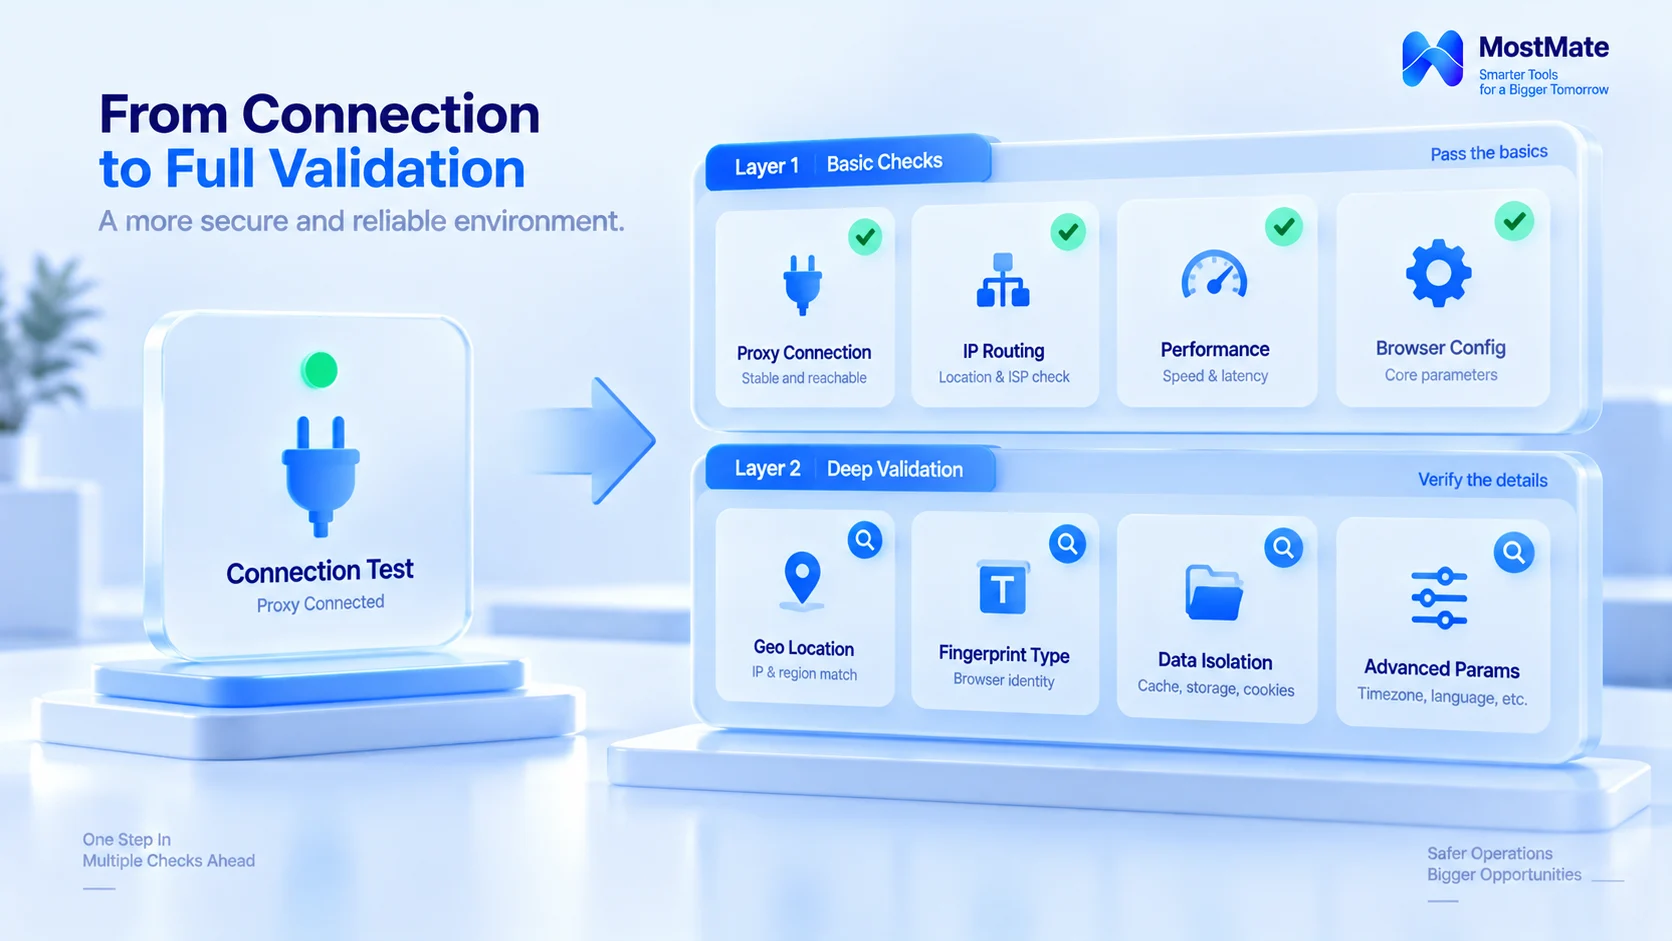
Co właściwie sprawdza test łączności
Test łączności odpowiada na jedno pytanie: czy z tej maszyny żądanie przejdzie przez to proxy. Po przejściu już nie odpowiada na to, jakie źródło widzi usługa docelowa, jaką drogą idzie DNS i czy parametry środowiska pasują do wyjścia. Traktowanie „testu zaliczonego” jako „konfiguracji skończonej” to sprawdzenie fundamentów bez weryfikacji planu.
Dlatego pełny odbiór dzieli się na dwa poziomy. Pierwszy ocenia zdolność połączeniową samego proxy, drugi relację konfiguracyjną między nim a obsługiwanym środowiskiem. Każdy poziom ma swoje punkty kontrolne; brakuje jednego, a problemy, za które on odpowiada, zostają w środowisku.
Poziom pierwszy: odbiór dostępności
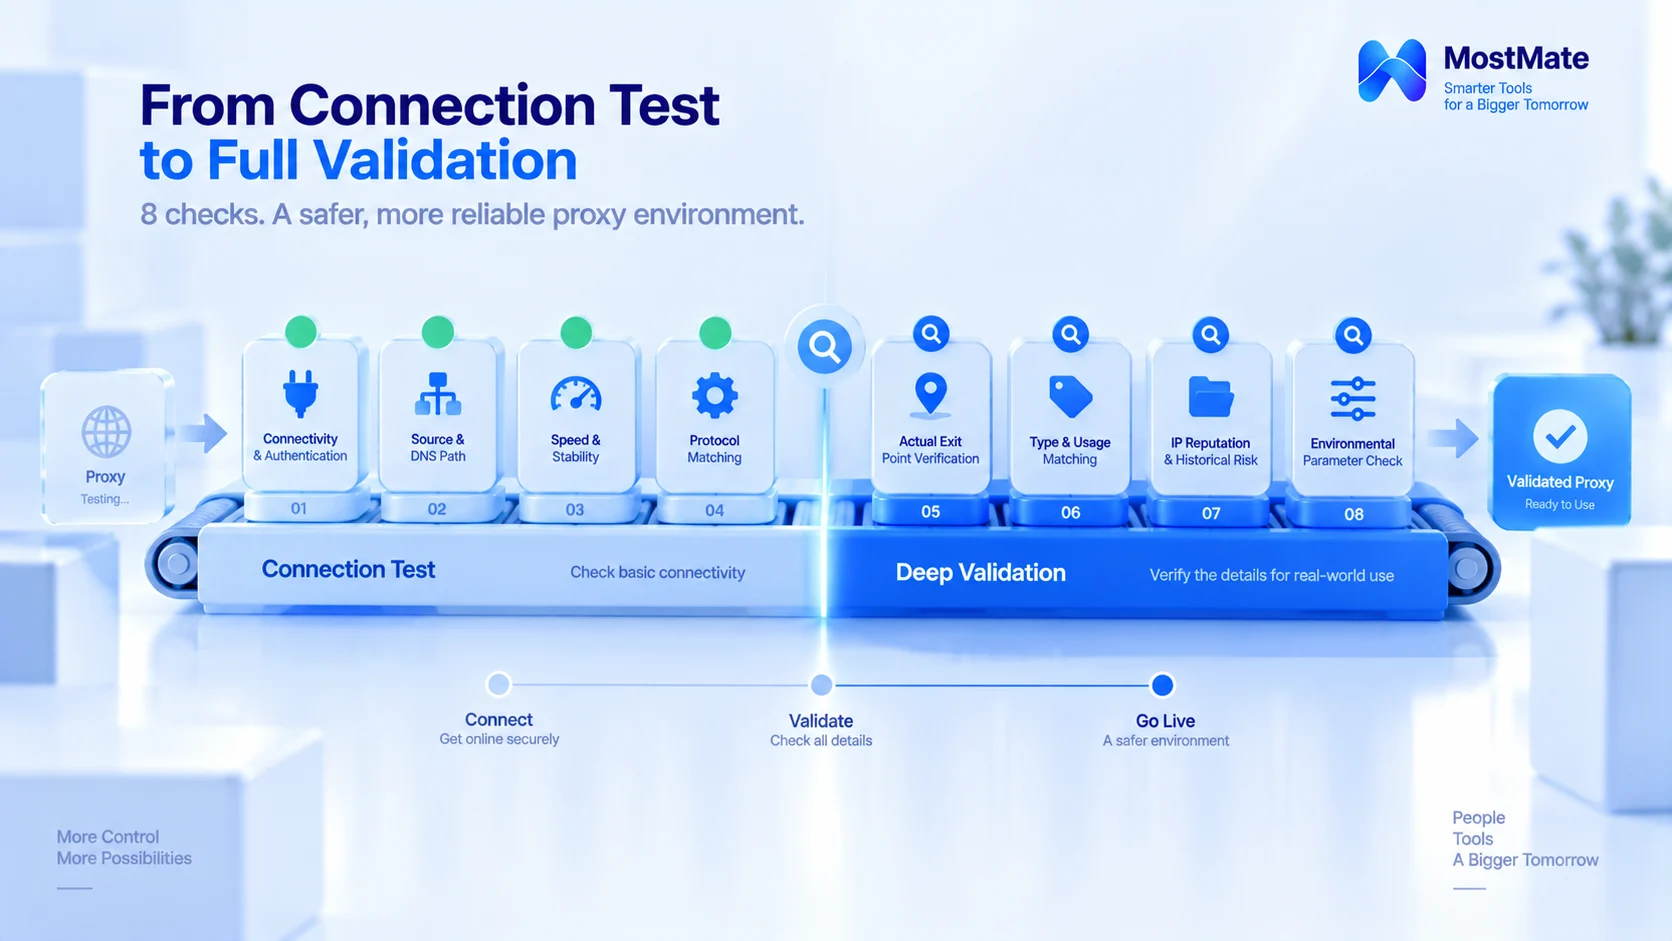
1. Łączność i uwierzytelnianie. Najpierw potwierdź, że usługa proxy w ogóle odpowiada, a logowanie hasłem lub whitelistą przechodzi za pierwszym razem. Potem przetestuj po kolei kilka rzeczywistych witryn docelowych. Sytuacja, w której proxy działa, a pojedyncze witryny się nie otwierają, nie należy do rzadkości. Wtedy trzeba ustalić, na której warstwie leży problem: linia proxy, konfiguracja uwierzytelniania, ograniczenia witryny czy ustawienia lokalnego klienta. Gdy przyczyna jest jasna, łatwiej zdecydować, czy pisać do dostawcy, czy poprawiać konfigurację.
2. Źródło i ścieżka DNS. W środowisku otwórz stronę detekcji i sprawdź, czy źródło widziane przez usługę docelową to wyjście proxy, a nie twoja maszyna. Następnie zweryfikuj, czy DNS rozwiązuje się zgodnie z oczekiwaną trasą. To, czy DNS idzie przez proxy, zależy od protokołu i konfiguracji klienta, a różne rozwiązania mają różne poprawne ścieżki. Kryterium brzmi „zgodność z oczekiwaną konfiguracją”, a nie jedna reguła narzucana każdemu proxy.
3. Szybkość i stabilność. Testy powinny być bliskie rzeczywistego zastosowania. Tam, gdzie dominują strony www, zapisuj czas ładowania i liczbę nieudanych żądań; przy zadaniach utrzymujących długie połączenia obserwuj zrywanie łącza, ponowne łączenie i timeouty. Jak długo i co testować, wyznacza sposób korzystania z usługi; nie trzeba od każdego proxy wymagać wielogodzinnej pracy ciągłej.
4. Zgodność protokołów. Najpierw zweryfikuj protokoły (HTTP, HTTPS, SOCKS5) i sposób uwierzytelniania podane przez dostawcę. Potem sprawdź, czy konfiguracje faktycznie obsługiwane przez oprogramowanie biznesowe i środowiska przeglądarkowe są z nimi zgodne; w środowisku konfiguruj według wyniku kontroli, zamiast kombinować z konwersją protokołów.
Po tych kontrolach wstępnie wiadomo, że proxy ma zdolność połączeniową potrzebną obecnemu zastosowaniu. Ale poprawne połączenie wciąż nie mówi wszystkiego. Czy region wyjścia, typ proxy i konfiguracja środowiska odpowiadają oczekiwaniom, to już domena drugiego poziomu.
Poziom drugi: odbiór spójności logiki
„Spójność” sprawdzana na drugim poziomie dotyczy tego, czy konfiguracja odpowiada oczekiwaniom biznesu, a nie wymaga, by każdy parametr równał się geolokalizacji IP. Użytkownik wyjeżdżający z ustawieniami języka swojego kraju albo zachowujący inny język systemu dla celów służbowych to normalne sytuacje. Celem kontroli jest wykrycie błędnej konfiguracji i miejsc niezgodnych z oczekiwaniami.
Kontrola rzeczywistego wyjścia. Region zadeklarowany przez dostawcę i rzeczywiste wyjście trzeba zestawić krzyżowo. Narzędziem informacji IP sprawdź kraj, region i ASN wyjścia. Na przykład ipinfo.io od razu pokazuje dane właścicielskie. Różne bazy mogą zwracać różne wyniki lokalizacji, a sam ASN nie wystarcza do określenia typu IP. Gdy wynik zapytania rozbiega się z deklaracją, najpierw ustal, czy to błąd bazy, sposób alokacji IP czy problem z etykietą, i dopiero po weryfikacji kontaktuj się z dostawcą; nie przypisuj proxy winy od razu.
Zgodność typu i zastosowania. Sprawdź trzy rzeczy. Typ obiecywany przez dostawcę, w jakim stopniu da się go potwierdzić na rzeczywistym wyjściu oraz czy wymagania biznesu dotyczące regionu, stabilności i warunków użytkowania są spełnione. Proxy rezydencjalne, datacenter i ISP mają swoje typowe zastosowania. Różnice i granice tych trzech typów dokładniej omawia przewodnik po proxy ISP; przy odbiorze chodzi o zgodność „kupionego typu” z „używanym scenariuszem”.
Reputacja IP i ryzyko historyczne. IP ze wspólnej puli niosą ślady po poprzednich użytkownikach, a część usług publicznych pozwala sprawdzić zgłoszenia nadużyć, blacklisty lub sygnały reputacji. Mechanizmy blokad platform też opierają się na takich sygnałach; dlaczego proxy IP dostaje bana analizuje właśnie ten łańcuch. Wyniki traktuj wyłącznie jako punkt odniesienia: narzędzia publiczne zwykle nie potrafią potwierdzić, czy dany IP jest karany przez konkretną platformę. Rozsądniejsze kryterium zaliczenia brzmi „w użytych narzędziach i w badanym oknie czasowym nie stwierdzono wyraźnej, znanej anomalii reputacji”. Przy anomaliach potwierdź u dostawcy sposób alokacji i politykę wymiany, w razie potrzeby zmień wyjście, a wniosek zapisz w protokole odbioru.
Kontrola parametrów środowiska. Strefa czasowa, język i lokalizacja powiązane są z wyjściem. Punkt odniesienia to brak błędnej konfiguracji i zgodność z realnym scenariuszem oraz z oczekiwaną konfiguracją. Mechaniczne żądanie, by każdy parametr równał się lokalizacji IP, odbiega od rzeczywistego użytkowania. MostMate pozwala konfigurować ten zestaw parametrów fingerprintu na podstawie IP wyjścia, więc przy przeglądzie środowisk źle dopasowane kombinacje widać od razu. Szczegóły tego powiązania opisuje artykuł konserwacja proxy i kontrola wyjścia, nie będę ich tu powtarzać.
Rola drugiego poziomu to wykrywanie odchyleń konfiguracji i ryzyk wymagających weryfikacji. Zarówno geolokalizacja IP, jak i zapytania o reputację mają ograniczenia; przy rozbieżnych wynikach najpierw zweryfikuj źródło danych i warunki pomiaru, a dopiero potem zdecyduj, czy korygować konfigurację, czy pisać do dostawcy. Dopiero po zakończonej kontroli można uzasadnić przekazanie proxy do środowiska.
Zostaw wyniki odbioru
Kontrola bez dokumentu to po dwóch tygodniach to samo, co jej brak.
Dla proxy w każdym środowisku prowadź stronę protokołu odbioru; przy ponownej kontroli wystarczy zajrzeć do zapisu, by znać wtedy obowiązującą bazę. Widać od razu, czy coś odjechało od normy i kto zmieniał konfigurację. Zapis można ułożyć według poniższego szablonu:
| Pozycja | Co warto zapisać |
|---|---|
| Czas kontroli | Data oraz użyte narzędzie lub źródło danych |
| Połączenie proxy | Uwierzytelnianie, dostęp, główne anomalie |
| Rzeczywiste wyjście | Kraj lub region, ASN, źródło zapytania |
| Typ proxy | Typ zadeklarowany i zweryfikowany |
| Konfiguracja środowiska | Protokół, parametry i wynik kontroli |
| Obsługa anomalii | Opis problemu, rozwiązanie, retest? |
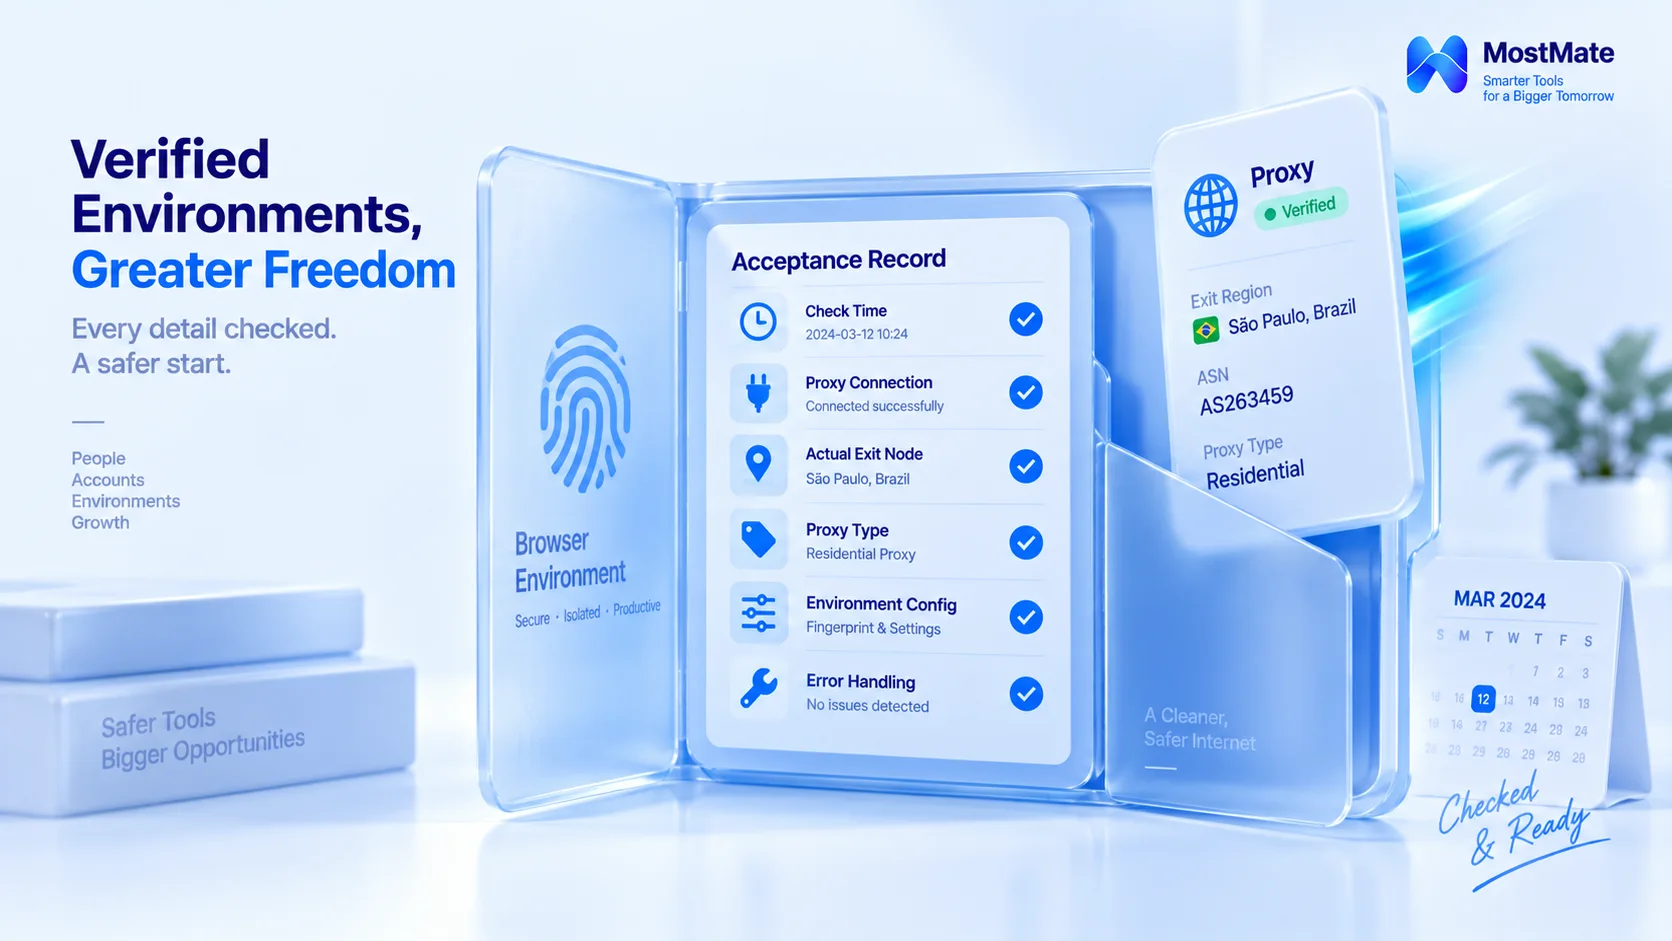
Tę tabelę można przenieść wprost do podręcznika operacyjnego zespołu. Pola takie jak połączenie proxy i rzeczywiste wyjście bezpośrednio obsłuży MostMate w module zarządzania proxy i notatkach środowisk. Informacje procesowe, jak źródło zapytania czy obsługa anomalii, wymagają osobnego archiwum po stronie zespołu; pełny opis możliwości poszczególnych modułów znajdziesz w artykule czym jest MostMate. Wypełnioną checklistę zarchiwizuj, a następnie dołącz codzienne monitorowanie dryfu i okresowe ponowne kontrole. Tylko te dwa rytmy razem dają pełną pieczę nad linią proxy.
Trzy najczęstsze odchylenia przy odbiorze
Pierwsza pułapka: wszystko zielone w panelu znaczy konfiguracja skończona. Status połączenia w panelu dostawcy i informacje o rzeczywistym wyjściu to dwie różne oceny; zielone światło pokrywa tylko tę pierwszą. Rozbieżności między wyjściem a deklaracją zdarzają się najczęściej właśnie na proxy przekazanym w stanie zielonego światła.
Druga pułapka: odbiór to jednorazowa czynność. Zakres ponownej kontroli zależy od rodzaju zmiany. Po wymianie IP wyjściowego zweryfikuj od nowa region wyjścia, ASN i informacje o reputacji. Po zmianie protokołu lub uwierzytelniania ponownie przejrzyj łączność, uwierzytelnianie i kompatybilność klienta. Po zmianie parametrów środowiska przeglądarkowego sprawdź od nowa odpowiednią konfigurację. Odbiór podąża za zasięgiem wpływu zmiany, a nie za każdym razem zaczyna się od zera.
Trzecia pułapka: sprawdzanie tylko regionu, bez typu. Zgodność regionu wyjścia z oczekiwaniami nie dowodzi, że typ i stabilność spełniają potrzeby biznesu; trzeba też potwierdzić dopasowanie typu proxy, usług dostawcy i docelowego zastosowania. Sam typ proxy nie pozwala wnioskować, jak platforma oceni konkretnego użytkownika.
Często zadawane pytania
Co jeszcze sprawdzić po pomyślnym teście proxy?
Dwa poziomy. Warstwa połączenia obejmuje uwierzytelnianie, źródło i ścieżkę DNS, szybkość ze stabilnością oraz zgodność protokołów. Warstwa konfiguracji obejmuje rzeczywiste wyjście, zgodność typu, informacje o reputacji i parametry środowiska. Test łączności to dopiero pierwszy punkt pierwszej warstwy.
Jak sprawdzić, czy deklarowany typ IP nie jest fałszywy?
Sprawdź ASN i typ operatora wyjścia narzędziem informacji IP i zestaw z typem obiecanym na stronie zamówienia; przy rozbieżności dopytaj dostawcę o sposób alokacji. ASN daje jedynie cechy orientacyjne, nie wolno wyciągać z niego samodzielnego wniosku.
Czy odbiór proxy współdzielonego różni się od dedykowanego?
Punkty te same, akcenty inne.
Ryzyko proxy współdzielonego skupia się w śladach po użytkownikach tej samej puli, ryzyko dedykowanego dotyczy raczej danych właścicielskich i jakości usług dostawcy, dlatego oba wymagają innego zarządzania. Wybieraj według tolerancji ryzyka biznesu, bez sztywnych podziałów.
Czy po zmianie węzła trzeba kontrolować od nowa?
Tak, ale zakres wyznacza wpływ zmiany. Po wymianie IP wyjściowego co najmniej ponownie sprawdź region wyjścia i informacje o reputacji; przy zmianach protokołu lub parametrów środowiska powtórz kontrolę odpowiedniej warstwy i zaktualizuj protokół odbioru.
Podsumowanie
Pełny odbiór proxy składa się z dwóch poziomów: pierwszy potwierdza zdolność połączeniową, drugi zgodność konfiguracji z oczekiwaniami biznesu. Każdy z ośmiu punktów ma swoje narzędzia i podstawy oceny, a wyniki trafiają do protokołu odbioru, by ponowna kontrola miała bazę odniesienia.
Jeśli chcesz zaliczyć odbiór ostatnio skonfigurowanym proxy, pobierz MostMate. Test proxy, konfiguracja parametrów na podstawie IP wyjściowego i notatki środowisk mieszczą się w jednym panelu. Wnioski z odbioru zapisz od ręki w odpowiednim środowisku.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



