
Hindi sapat na pumasa sa test ang proxy: two-layer na pagsusuri mula availability hanggang logical consistency
Pangunahing konklusyon: kapag pumasa sa test ang proxy, ibig sabihin lang noon na normal naitatag ang connection sa ilalim ng test conditions, hindi pa tapos ang acceptance ng buong configuration. Tatlo pang bagay ang tinitingnan sa buong acceptance. Tumutugma ba ang aktwal na exit sa naka-declare, bagay ba ang proxy type sa negosyo, at tama ba ang network parameters sa environment. Ang una ay "kaya bang ikonekta", ang ikalawa naman ay panghahanap ng mga configuration deviation na hindi nakikita ng connectivity test.
Kunin nating halimbawa ang isang karaniwang sitwasyon. Isang team ang nag-setup nang sabay-sabay ng proxy sa tatlumpung browser environment. Ligtas ang lagay sa vendor panel, pumasa lahat ng internal tests, at nai-report na tapos ang proyekto sa mismong araw na iyon. Makalipas ang dalawang linggo, may mga environment na binabalaan na hindi tugma ang region info sa inaasahan. Sa muling pagsusuri, saka lang nabuking na hindi tugma ang aktwal na exit location sa region na naka-declare noong binili.
Maaaring galing ang deviation sa margin of error ng IP geolocation databases, sa dynamic allocation, o sa paraan ng vendor sa pag-label ng stock. Kailangan pang imbestigahan ang aktwal na sanhi. Malinaw lang ang konklusyon: kapag nagdagdag ka ng isang exit check bago i-deliver, lalabas ang ganitong problema habang nasa configuration stage pa, at hindi na aabuting maging ticket mula sa business side.
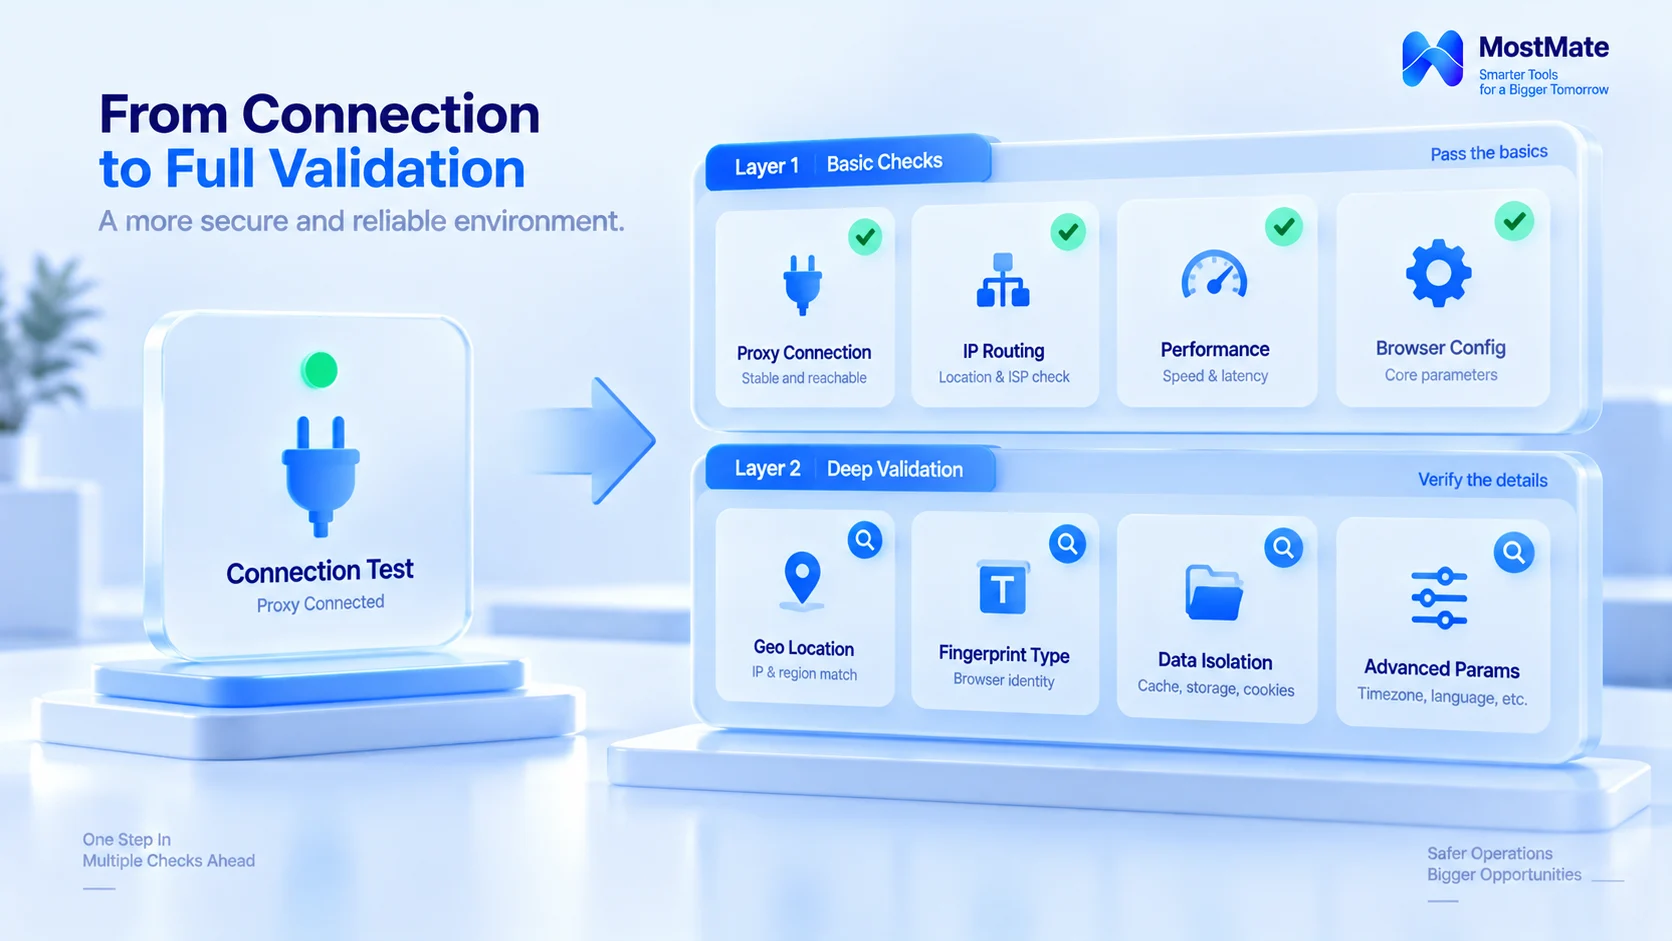
Ano talagang tinitest ng connectivity test
May iisang tanong lang na sinasagot ng connectivity test: mula sa machine na ito, dadaan ba ang request sa proxy na ito? Kung anong source ang nakikita ng target service pagkatapos, saang daan napupunta ang DNS resolution, at kung bagay ba ang environment parameters sa exit: wala diyan ang sagot ng test. Kapag hiningi mong "pumasa sa test" ay katumbas na ng "tapos na ang setup", para mo na ring sinabi na tinitingnan mo ang foundation pero hindi ang blueprint.
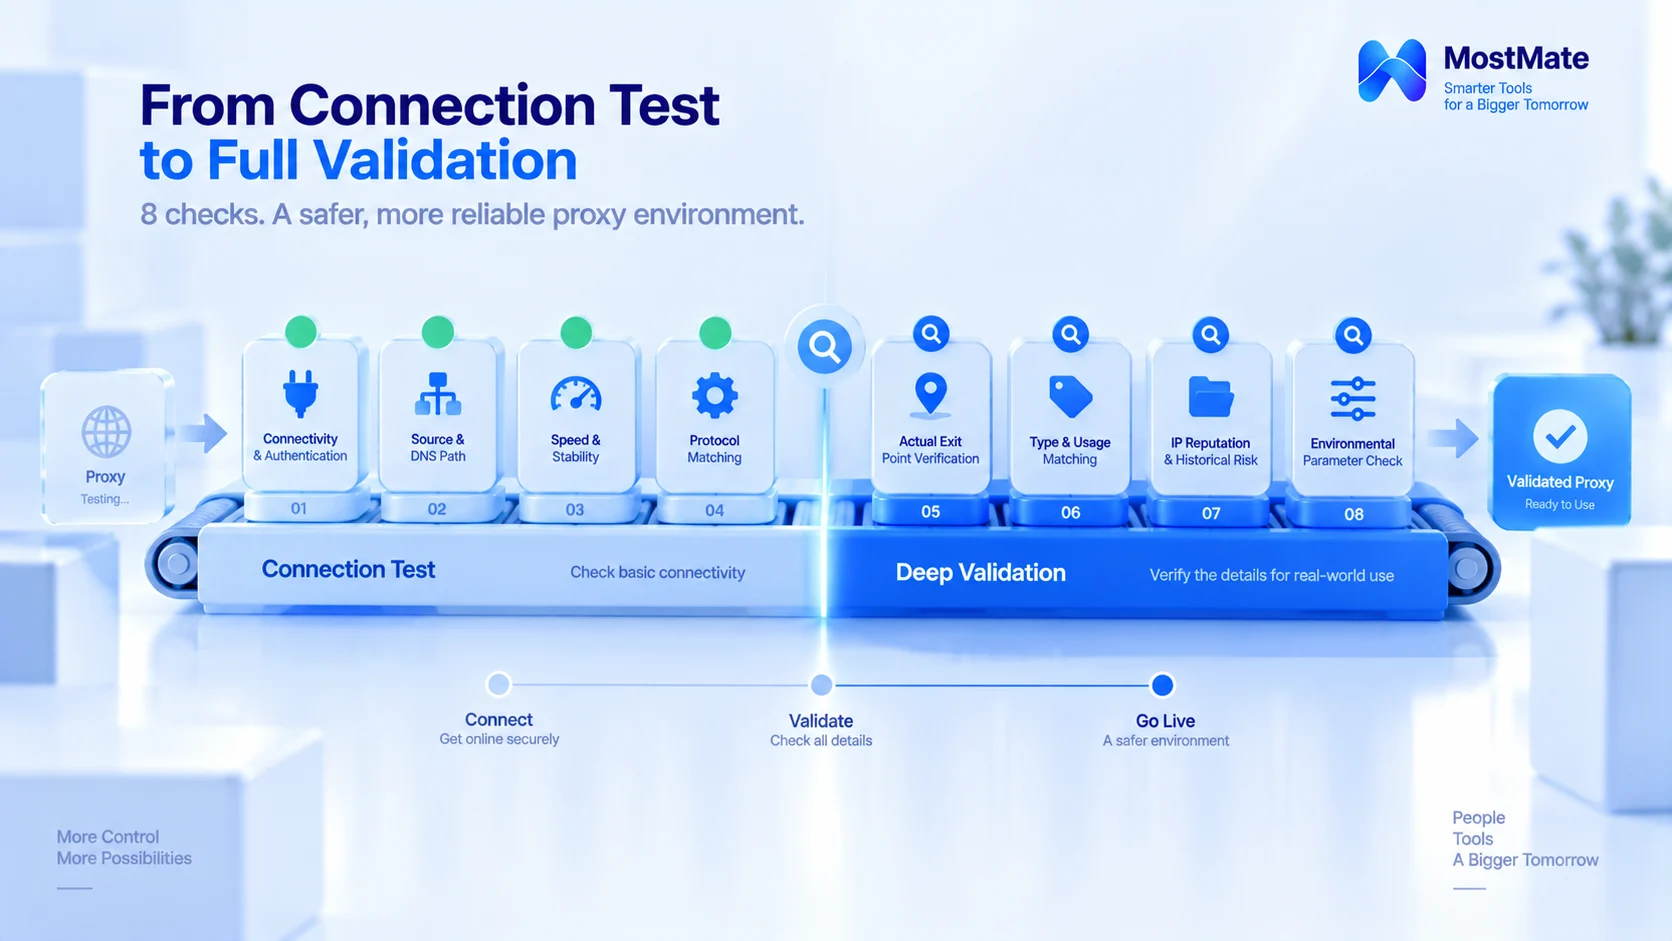
Kaya hinahati ang buong acceptance sa dalawang layer. Ang layer 1 ay tumitingin sa kakayahan mismo ng proxy sa connection, ang layer 2 naman sa configuration relationship ng proxy at ng environment na gumagamit nito. May sariling check items ang bawat layer; kapag may nawalang layer, maiiwan sa environment mismo ang mga problemang sakop ng layer na iyon.
Layer 1: acceptance ng availability
1. Connection at authentication. Siguraduhin muna na kaya i-connect ang proxy service mismo at pumapasa sa unang subok ang auth gamit ang username-password o whitelist. Pagkatapos, subukan nang hiwalay ang ilan sa mga target site na talagang ginagamit ng negosyo. Hindi bihira ang sitwasyong gumagana ang proxy connection pero may ilang target site na hindi ma-open. Alamin kung saang layer nanggagaling ang sanhi: proxy line, auth config, access restrictions ng target site, o local client settings. Kapag malinaw na, doon mo na desisyuhan kung tatawagin ang vendor o aayusin ang config.
2. Source at DNS path. Sa loob ng environment, gamit ang detection page, kumpirmahing proxy exit ang source IP na nakikita ng target service at hindi ang mismong machine. Tignan din kung dumadaan sa proxy ang DNS resolution gaya ng inaasahan. Depende sa protocol type at client config kung dadaan ang DNS sa proxy; kada setup, iba ang rasonableng daan. Ang batayan ay "tugma sa expected config", hindi isang parehong patakaran para sa lahat ng proxy.
3. Speed at stability. Dapat kalamang sa totoong usage ang pag-test. Sa mga senaryong web browsing ang bida, i-record ang page load times at mga nabigong request; sa mga task na may long-running connections, bantayan lalo ang pagkakadiskonekta, reconnection, at timeout behavior. Kung gaano katagal at ano ang itetest, sundan ang paraan ng paggamit ng negosyo; walang dahilang ipag-require sa lahat ng proxy na tumakbo nang tuloy-tuloy nang ilang oras.
4. Protocol match. Tignan muna ang mga protocol na binibigay ng vendor (HTTP, HTTPS, SOCKS5) at ang authentication method. Suriin pagkatapos kung tugma dito ang mga setting na talagang sinusuportahan ng business software at browser environments; i-configure ang environment base sa resulta ng check, at iwasan ang padaplis na pag-asa sa protocol conversion.
Pagkatapos ng mga check na ito, puwede nang sabihin nang paunang kumbensyon na kaya ng proxy ang connection capability na kailangan ng kasalukuyang usage. Pero hindi pa rin buong kuwento ang ligtas na connection. Kung tugma sa expected ang exit region, proxy type at environment config, iyon ang papel ng layer 2.
Layer 2: acceptance ng logical consistency
Ang "consistency" sa layer 2 ay nangangahulugang tugma ang configuration sa inaasahan ng negosyo, hindi na dapat pantay ang lahat ng parameters sa IP location. Normal lang ang taong naglalakbay gamit ang language settings ng kanyang home base, o nagpapanatili, dahil sa trabaho, ng ibang system language. Layunin ng check: mahuli ang misconfiguration at mga pagkakaiba sa expected.
Pagsusuri sa aktwal na exit. Kailangang i-cross-check ang naka-declare na region ng vendor at ang aktwal na exit. Gamit ang IP info tool, tignan ang bansa, region at ASN ng exit. Halimbawa, direktang makikita sa ipinfo.io ang attribution info. Posibleng mag-iba ang geolocation resulta ng iba't ibang databases, at hindi rin sapat ang ASN nang mag-isa para matukoy ang IP type. Kapag magkaiba ang query result sa declared, alamin muna kung database error, IP allocation method, o labeling issue ang dahilan; saka pa lang kontakin ang vendor, at huwag agad-agad na husgahang sira ang proxy.
Pagtutugma ng type at gamit. Tatlong bagay ang tinitingnan: ang type na ipinangako ng vendor, hanggang saan ito mave-verify sa aktwal na exit, at kung nasasakop ng usage ang mga requirements sa region, stability at terms of use. May kanya-kanyang karaniwang use case ang residential, datacenter at ISP proxy. Mas detalyadong inihahambing sa ISP proxy na ipinaliwanag ang pagkakaiba at mga limitasyon ng tatlong uri; sa acceptance, ang tinitingnan ay kung tugma ang "biniling type" sa "ginagamit na scenario".
IP reputation at historical risk. May mga bakas ng dating gumagamit ang IP mula sa shared pool, at may ilang public service na nagpapakita ng abuse reports, blacklist o reputation signals. Tumitingin din sa ganitong signals ang banning mechanism ng mga platform; ang chain na ito mismo ang dinadali sa kapag na-ban ang proxy IP. Pang-referensya lang ang mga resultang ito: kadalasan ay hindi kayang kumpirmahin ng public tools kung na-flag na ng isang partikular na platform ang isang partikular na IP. Mas rasonableng passing standard: "walang kitang-kita at kilalang reputation anomaly sa mga ginamit na query tool at sa nasakop na panahon". Kapag may nakita, kumpirmahin sa vendor ang allocation method at replacement policy, magpalit ng exit kung kailangan, at itala ang konklusyon sa acceptance record.
Pagsusuri sa environment parameters. Magkakaugnay ang timezone, language, at geolocation sa exit. Nakatuon ang check sa paghuli ng misconfiguration at sa kung tugma ba ang lahat sa usage scenario at expected config. Ang mekanikal na demand na pantay ang bawat parameter sa IP location, sa halip ay lalayo sa totoong usage. Sinusuportahan ng MostMate ang pag-set ng fingerprint parameters batay sa exit IP, kaya halata agad ang mismatched combinations kapag isang-isang environment ang tinitingnan. Napa-detalye na ang mga detalye ng linkage na ito sa proxy maintenance at exit check, kaya hindi na ito uulitin dito.
Pang-huli ng configuration deviation at ng mga risks na kailangan pang i-verify ang papel ng layer 2. May mga limitasyon ang IP geolocation at reputation lookup; kapag magkasalungat ang mga resulta, alamin muna ang pinagmulan ng info at ang test conditions, bago magdesisyon kung aayusin ang config o tatawagin ang vendor. Kapag natapos ang check, saka lang may batayan para sabing puwede nang i-deliver ang proxy sa environment.
Iwanan ang resulta ng acceptance
Walang tala, para na ring walang check pagkatapos ng dalawang linggo.
Mag-iwan ng isang acceptance record page bawat proxy kada environment; sa re-check, makikita agad kung ano ang baseline noong una, kung may drift, at sino ang nagbago ng config. Ayusin ang record gamit ang template sa ibaba:
| Item sa record | Ano ang ire-record |
|---|---|
| Check date | Petsa, ginamit na tools o data sources |
| Proxy connection | Auth result, access sa targets, anomalies |
| Aktwal na exit | Nakuhang bansa o rehiyon, ASN, source |
| Proxy type | Type mula sa vendor at na-verify na info |
| Environment config | Protocol, browser parameters, result |
| Anomaly handling | Problema, solusyon, kailangan ba retest |
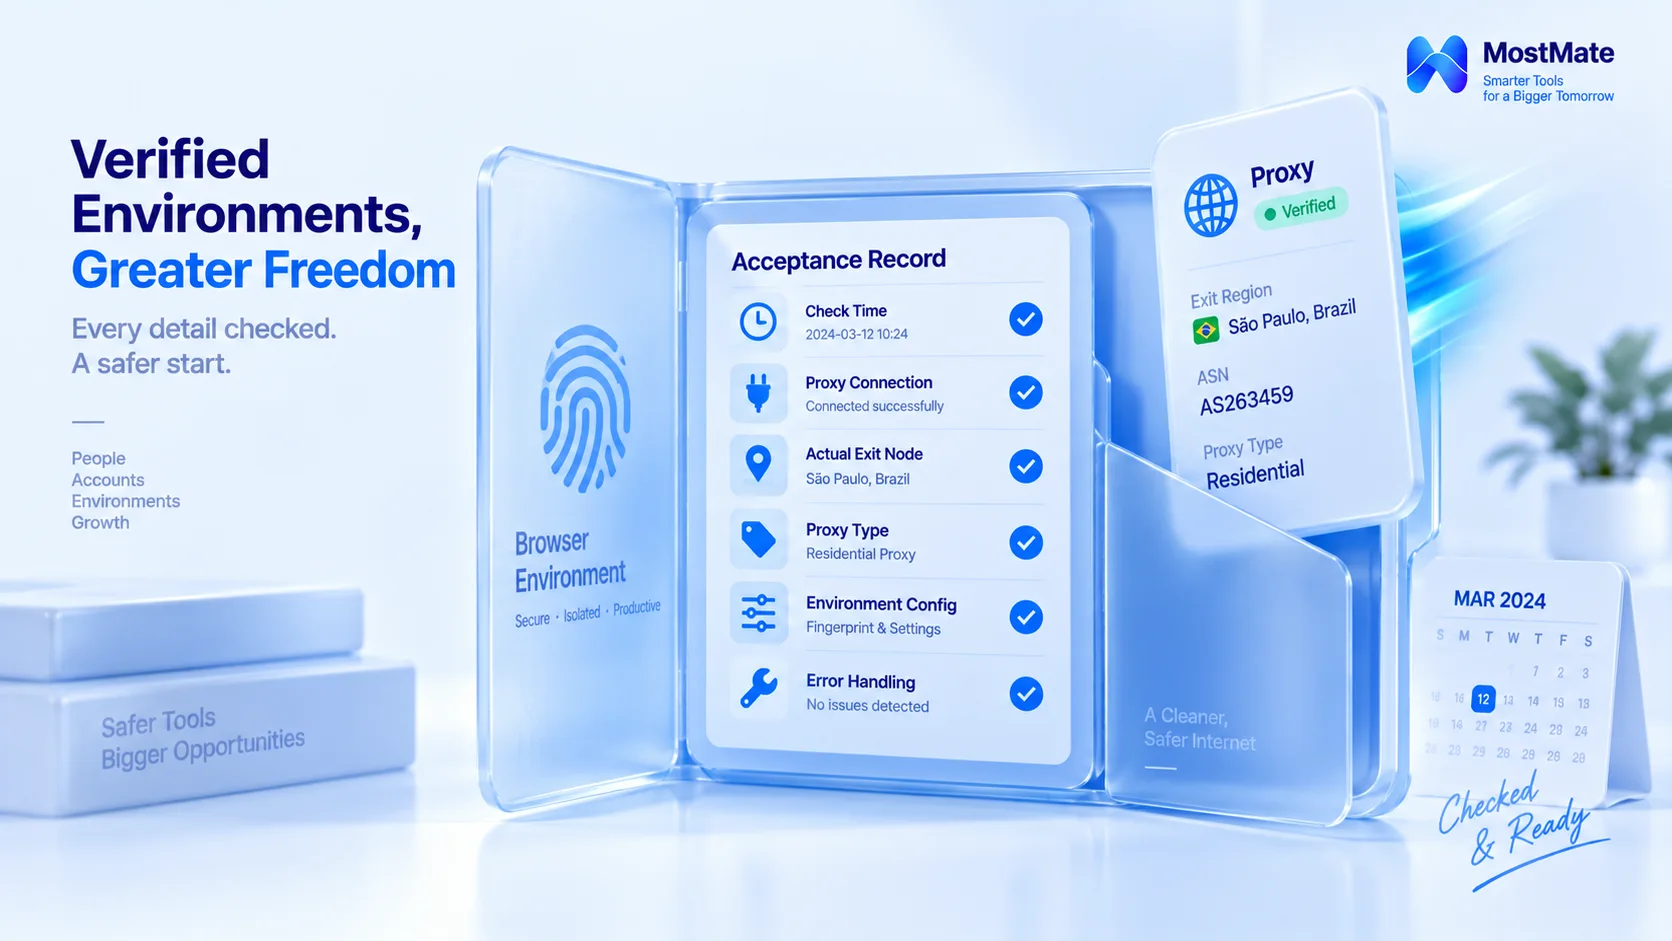
Direktang makokopya ang table na ito sa team playbook. Ang mga field gaya ng proxy connection at aktwal na exit ay kayang i-handle nang direkta ng proxy management at environment notes sa MostMate. Ang mga process info gaya ng query source at anomaly handling ay kailangang i-archive hiwalay ng team; ang buong detalye ng mga module ay nasa Ano ang MostMate. Kapag nakumpleto at na-archive na ang acceptance form, ikabit ang daily drift monitoring at periodic re-check. Kapag nagtutugma ang dalawang rhythm, saka lang masasabing kumpleto ang pamamahala sa proxy line.
Tatlong pinakamadaling pagkakamali sa acceptance
Maling akala 1: luntian ang buong panel, tapos na ang setup. Ibang-iba ang connection status sa vendor panel sa info ng aktwal na exit; green light lang ang sakop ng una. At tila sa mga proxy na na-deliver na may green light pinakamadalas mag-iba ang exit sa declared.
Maling akala 2: one-time lang ang acceptance. Depende sa type ng change ang saklaw ng re-test. Kapag nagpalit ng exit IP, muling i-check ang exit region, ASN at reputation info. Kapag nagbago ang protocol o authentication method, naka-focus ang recheck sa connection, auth at client compatibility. Kapag binago ang browser environment parameters, i-check muli ang kaugnay na config. Sumusunod ang acceptance sa saklaw ng epekto ng change, hindi ulit-ulit na from scratch.
Maling akala 3: region lang ang tinitingnan, hindi ang type. Kahit tugma ang exit region sa expected, hindi pa tiyak na sapat ang type at stability sa pangangailangan ng negosyo; kumpirmahin din kung magkakaangkop ang proxy type, vendor service at target na aktibidad. Mula sa proxy type mismo, hindi mahuhulaan kung paghuhusgahan ng platform ang isang user.
Mga madalas itanong
Ano pa ang dapat i-check pagkatapos pumasa ang proxy test?
Dalawa pang layer. Sa connection layer: auth, source at DNS path, speed at stability, protocol match. Sa configuration layer: aktwal na exit, type match, reputation info, at environment parameters. Ang connectivity test mismo ay unang item pa lang ng layer 1.
Paano makikita kung peke ang IP type na binigay ng vendor?
Tignan gamit ang IP info tool ang ASN at operator type ng exit, at i-cross-check sa type na ipinangako sa order page; kapag hindi tugma, itanong sa vendor ang allocation method. Pang-referensya lang ang ASN, hindi sapat para mag-isa itong maging basehan ng konklusyon.
Magkaiba ba ang acceptance ng shared at dedicated proxy?
Iisa ang checklist, magkaiba ang focus.
Naka-sentro ang risk ng shared proxy sa mga bakas ng ibang user sa parehong pool; sa dedicated proxy naman, mas nasa attribution info at sa service quality ng vendor ang risk, kaya magkaiba rin ang paraan ng pamamahala. Pumili base sa risk tolerance ng negosyo; walang dahilang i-isang patakaran ang lahat.
Kailangan bang ulitin ang check pagkatapos magpalit ng node?
Oo, pero depende sa impact ng change ang saklaw. Sa pagpalit ng exit IP, ulitin man lang ang exit region at reputation info; kapag nadamay ang protocol o environment parameters, daanan muli ang kaukulang layer at i-update nang sabay ang acceptance record.
Pangwakas
Dalawang layer ang kumpletong proseso ng proxy acceptance: ang layer 1 ay nagpapatunay ng connection capability, ang layer 2 naman ay nagtutugma ng configuration sa expectations ng negosyo. May kanya-kanyang tools at batayan ang walong check item; itala ang mga resulta sa acceptance record para may baseline sa re-check.
Kung gusto mong dagdagan ng acceptance ang mga proxy na kakakonfig lang, i-download ang MostMate: proxy test, parameter setting batay sa exit IP, at environment notes sa iisang panel. Itala na rin agad ang acceptance conclusion sa kaukulang environment.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



