
Чем SOCKS5 отличается от HTTP-прокси и как выбрать для мультиаккаунтов
Главный вывод: SOCKS5 и HTTP-прокси одинаково меняют исходящий IP для аккаунтов, граница проходит по способу обработки запросов. HTTP-прокси работает на прикладном уровне и понимает запросы; SOCKS5 только организует канал пересылки и не касается данных приложения. Для работы с чисто веб-панелями хватит любого из двух, для десктопных клиентов и скриптов лучше SOCKS5. Правильный протокол лишь один шаг: внутри антидетект-браузера впереди еще вся цепочка добавления, привязки, проверки и диагностики, и в статье она пройдена целиком.
Многие считают два этих прокси разными названиями одного и того же. Оба дают выход в сеть, аккаунты логинятся, разница будто бы только в цене. А потом платформа начинает показывать сбои сети или партия аккаунтов одна за другой уходит на повторную проверку, и вот тогда вспоминают про слой прокси.
На деле протоколы различаются уже местом работы, обрабатывают запросы по-разному, и пути настройки с диагностикой тоже разные. Сначала разберем границу между протоколами, затем соберем отличия в одну таблицу, а в конце опишем полный порядок действий в MostMate и диагностику трех частых сбоев.
Граница двух протоколов: кто обрабатывает ваши запросы
HTTP-прокси работает на прикладном уровне, SOCKS5 уровнем ниже, на сеансовом. Место определяет роль: кто понимает ваши запросы, у того есть шанс их изменить.
HTTP-прокси создавался под веб-трафик. Он понимает HTTP-запросы: какой адрес открывается, какие заголовки уходят, какой метод используется. Умение читать работает в обе стороны. Плюс: доступны кэширование и фильтрация. Минус: прокси стоит в позиции, где виден текст запроса.
В документации MDN о прокси-серверах и туннелировании отмечено: часть HTTP-прокси при пересылке добавляет или переписывает служебные поля вроде Via и Forwarded, зависит это от реализации и настроек конкретного прокси. Запросы после такого прокси могут нести отметку о прохождении через посредника, и сайт способен это заметить, хотя фиксированным поведением каждого HTTP-прокси это не является.
SOCKS5 устроен по другой логике. Протокол описан в RFC 1928 и делает ровно одно: поднимает канал пересылки и отправляет данные как есть. Он не анализирует содержимое, а потому ничего в запрос не добавляет. Цена тоже ясна. Кэш, фильтрация, маршрутизация по содержимому: все это вне его возможностей. Канал остается каналом.
В мультиаккаунтах эта граница означает, что сетевые следы у двух протоколов разные по самой форме. Какой лучше, единого ответа нет: смотрите, какие сигналы читает ваша платформа и какой трафик идет в вашем бизнесе.
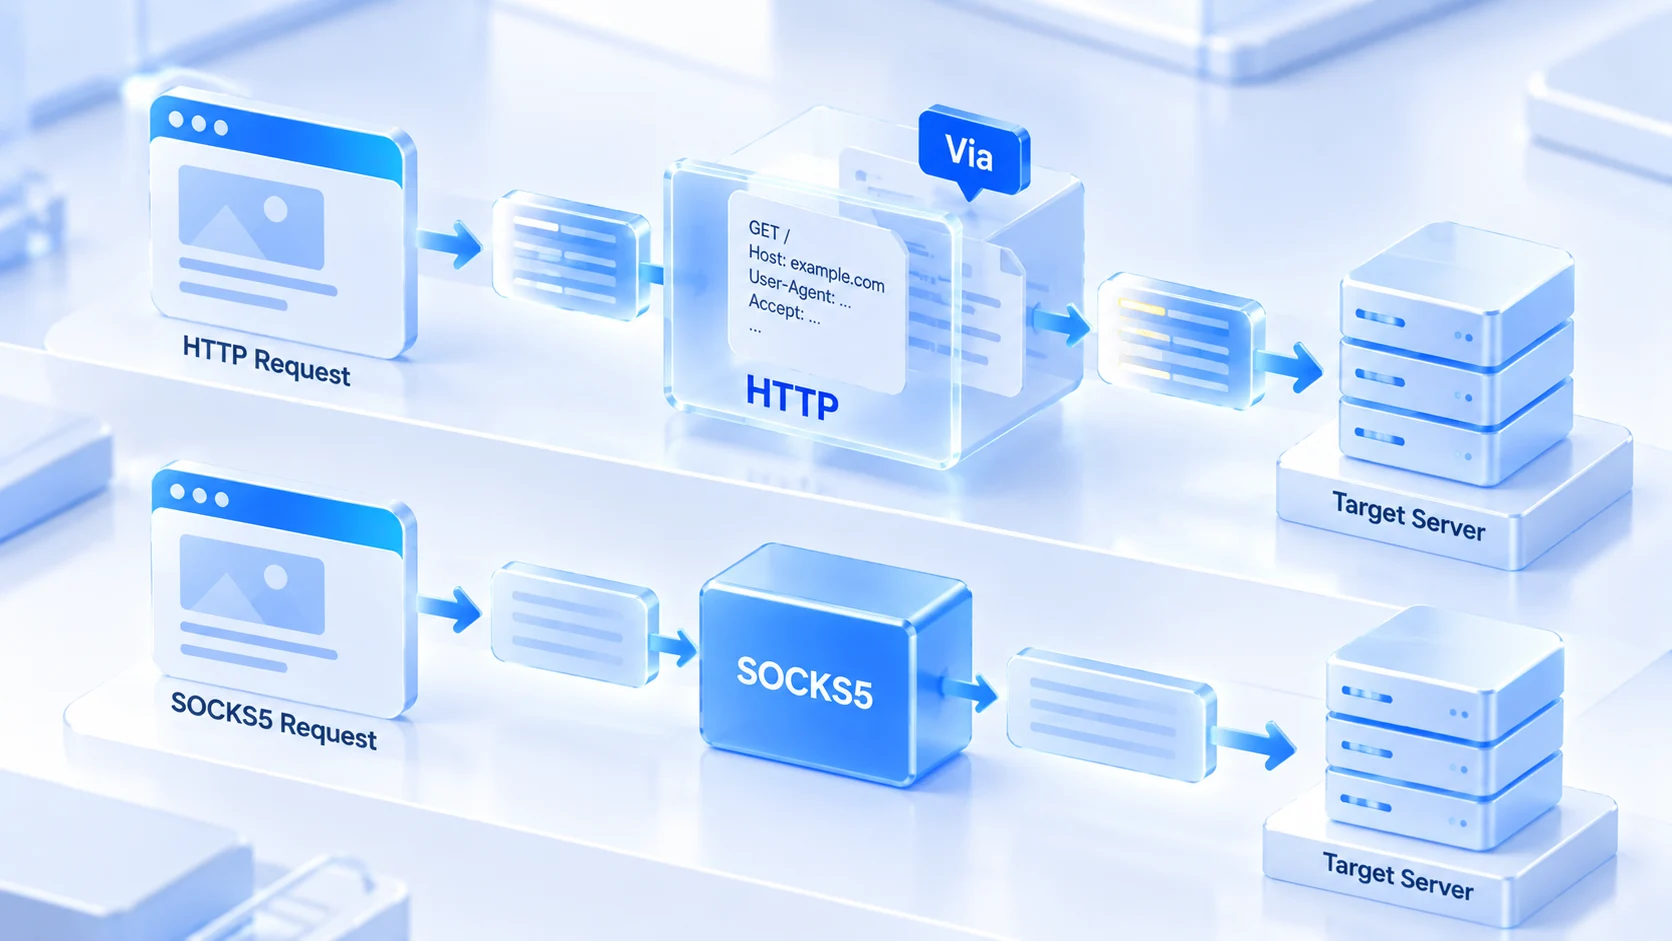
Вся картина в таблице: от обработки запросов до места разрешения DNS
Разбросанные по абзацам отличия сравнивать неудобно, поэтому сначала таблица. Критерии выбора должны опираться на построчное сравнение возможностей протоколов, а не на одну отдельно взятую характеристику:
| Критерий | HTTP-прокси | SOCKS5 |
|---|---|---|
| Уровень работы | Прикладной, понимает HTTP | Сеансовый, только канал пересылки |
| Обработка запросов | Читает запросы, умеет кэш и фильтр | Не анализирует, пересылает как есть |
| Следы в заголовках | Часть реализаций меняет поля | Данные приложения не трогает |
| Поддержка UDP | Нет | Пересылка UDP есть |
| Место разрешения DNS | Домен обычно уходит на прокси | Зависит от клиента: локально или на прокси |
| Типовые сценарии | Веб-панели, парсинг сайтов | Десктоп-клиенты, скрипты, аудио и видео |
| На что смотреть | Тип должен совпасть с протоколом | Учитывайте зону утечки от разрешения DNS |
Остальные строки таблицы читаются буквально. Строка про DNS заслуживает отдельного разбора. Через HTTP-прокси браузер обычно отдает целевой домен прямо прокси, разрешение выполняется на его стороне, и локальные запросы наружу не выходят. Через SOCKS5 такой договоренности по умолчанию нет, а место разрешения DNS зависит от того, как клиент передает адрес: одни сначала отдают домен прокси, другие разрешают локально и лишь потом подключаются. При локальном варианте DNS-запросы уходят из вашей сети прямо на DNS-серверы, и их содержимое никак не связано с исходящим IP прокси.
Обычно эта щель никак не ощущается и проявляется только при сбоях. Если подозреваете, что разрешение не следует за прокси, пройдите по шагам из руководства по проверке утечек DNS и посмотрите, из какой сети запросы уходят в итоге. Когда место разрешения DNS совпадает с исходящим IP, траектория доменов у аккаунта остается цельной.
Как выбрать под сценарии мультиаккаунтов: три линии
Вернемся к выбору. Состав трафика у большинства мультиаккаунт-задач определяется легко, дальше три линии по обстоятельствам:
1. Работа с чисто веб-панелями: кабинеты продавцов маркетплейсов, веб-версии соцсетей, рекламные кабинеты. Трафик весь веб-запросы, оба протокола справляются. Здесь линия получившегося качества важнее споров о типе протокола.
2. Десктоп-клиенты и скрипты: клиенты вроде Telegram, скрипты парсинга, инструменты, работающие с API. Такой трафик не всегда ложится в семантику HTTP, универсальная пересылка SOCKS5 подходит лучше. Двухслойную схему исходящих для клиентских сценариев по входам разобрала статья про настройку прокси для Telegram.
3. Аудио и видео в реальном времени, трафик UDP: интерактивные трансляции, голосовые звонки. SOCKS5 умеет пересылать UDP, у HTTP-прокси такой способности нет. Остается SOCKS5.
Кроме типа трафика есть решение, которое стоит принять еще при покупке: способ авторизации. Логин и пароль привязывают авторизацию к аккаунту, и смена устройства не требует трогать настройки прокси. Белый список IP привязывает авторизацию к исходящему IP вашей машины: поменялась линия, идите править список в кабинете провайдера. Когда команда делит один пул прокси, экономия на обслуживании у схемы с логином и паролем весьма ощутима.
Верный протокол не снимает риск связанности аккаунтов
Одну мысль стоит разобрать отдельно: SOCKS5 не читает содержимое, значит с ним мультиаккаунты незаметнее, и платформа не распознает. Первая половина рассуждения верна. Вторая не складывается.
Связанность платформа оценивает по качеству и истории исходящего IP, по согласованности отпечатков браузера, по паттернам поведения аккаунтов. Ни один из этих сигналов не исчезает от чистых заголовков. Десять аккаунтов на одном исходящем IP остаются десятью на одном IP, даже после перехода на SOCKS5. То, что SOCKS5 не разбирает запросы прикладного уровня, не значит, что по пути сети не осталось других опознаваемых деталей: качество исходящего IP и характер трафика тоже под наблюдением.
Тип IP и протокол независимы друг от друга. Качество исходящего IP зависит от того, что вы купили: резидентные адреса или датацентровые; логику выбора разобрала статья про разницу резидентных и датацентровых IP. Канал настроен, дальше проверка: в двухслойной проверке прокси задан порядок сверки доступности исходящего IP и совпадения параметров.
Настройка прокси в MostMate: от ввода до проверки
Выбранный прокси обретает смысл только внутри окружения. MostMate является антидетект-браузером: прокси и параметры отпечатка хранятся отдельно для каждого окружения, и исходящий IP каждого аккаунта не смешивается с чужими. От покупки прокси до реального использования в окружении путь состоит из шести шагов.
Шаг 1: сверьте параметры прокси от провайдера. До начала соберите все: тип протокола, адрес, порт, способ авторизации. Тип берите из пометок провайдера, а не по номеру порта: порт 1080 у SOCKS5 привычка отрасли, не правило. Ошиблись типом, проверка точно не пройдет.
Шаг 2: внесите прокси в список управления прокси. В MostMate прокси собраны в отдельном меню, вход через создание нового и импорт, в списке построчно видны сведения, заметка, исходящий IP и время создания. При добавлении сразу заполните заметку: назначение, провайдер или номер линии. Заметка пишется для того, кто примет работу после вас.
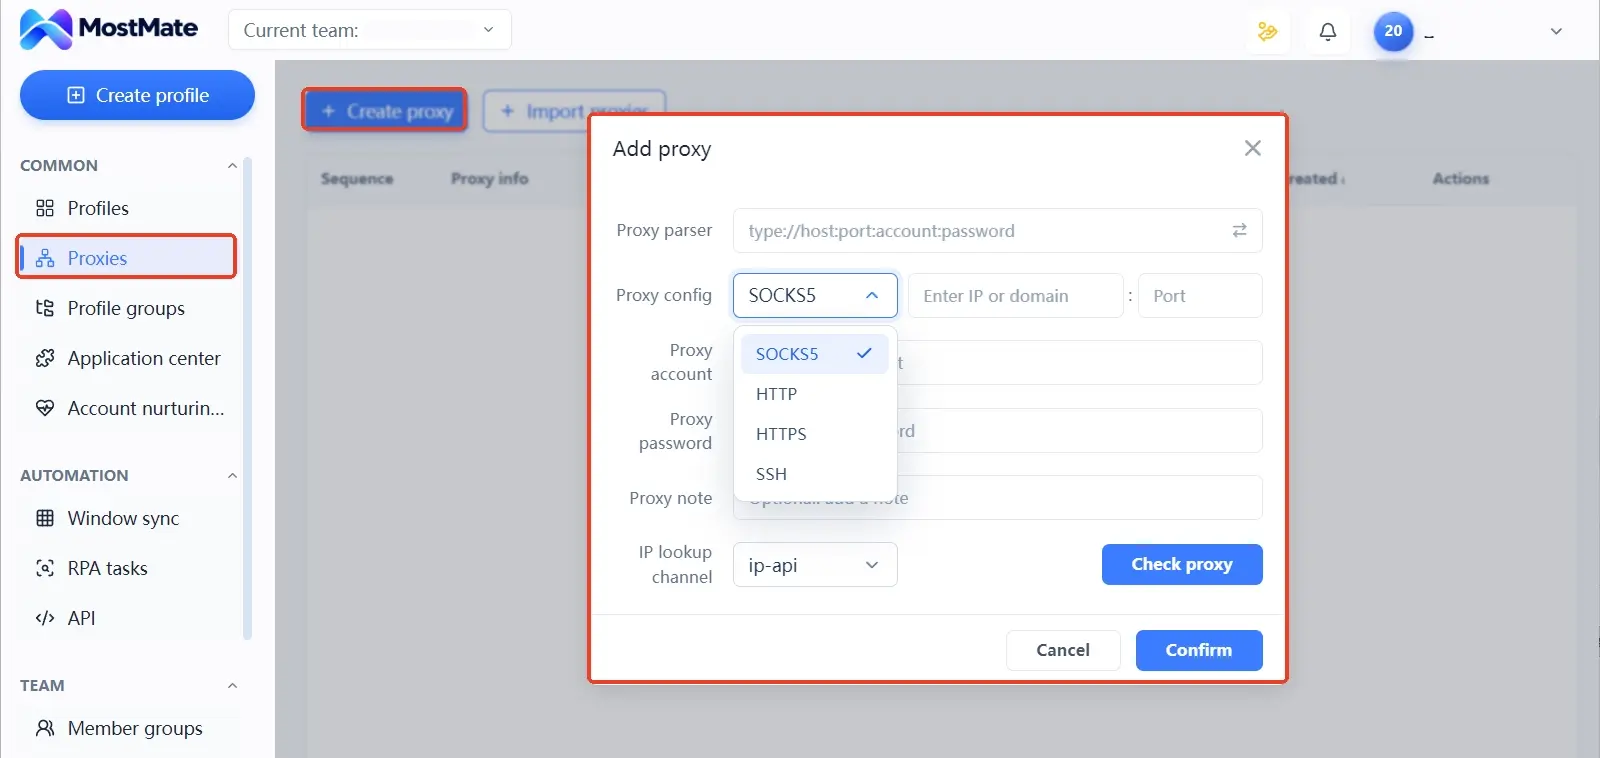
Шаг 3: привяжите прокси к окружению. В форме создания или редактирования окружения у блока прокси три варианта: без прокси, свой прокси либо выбор уже добавленного. В списке типов есть SOCKS5, HTTP, HTTPS и SSH. Выбор должен совпасть с реальным протоколом. При ручном вводе держитесь подсказки формата: если провайдер дал префикс socks5, выбирайте SOCKS5.
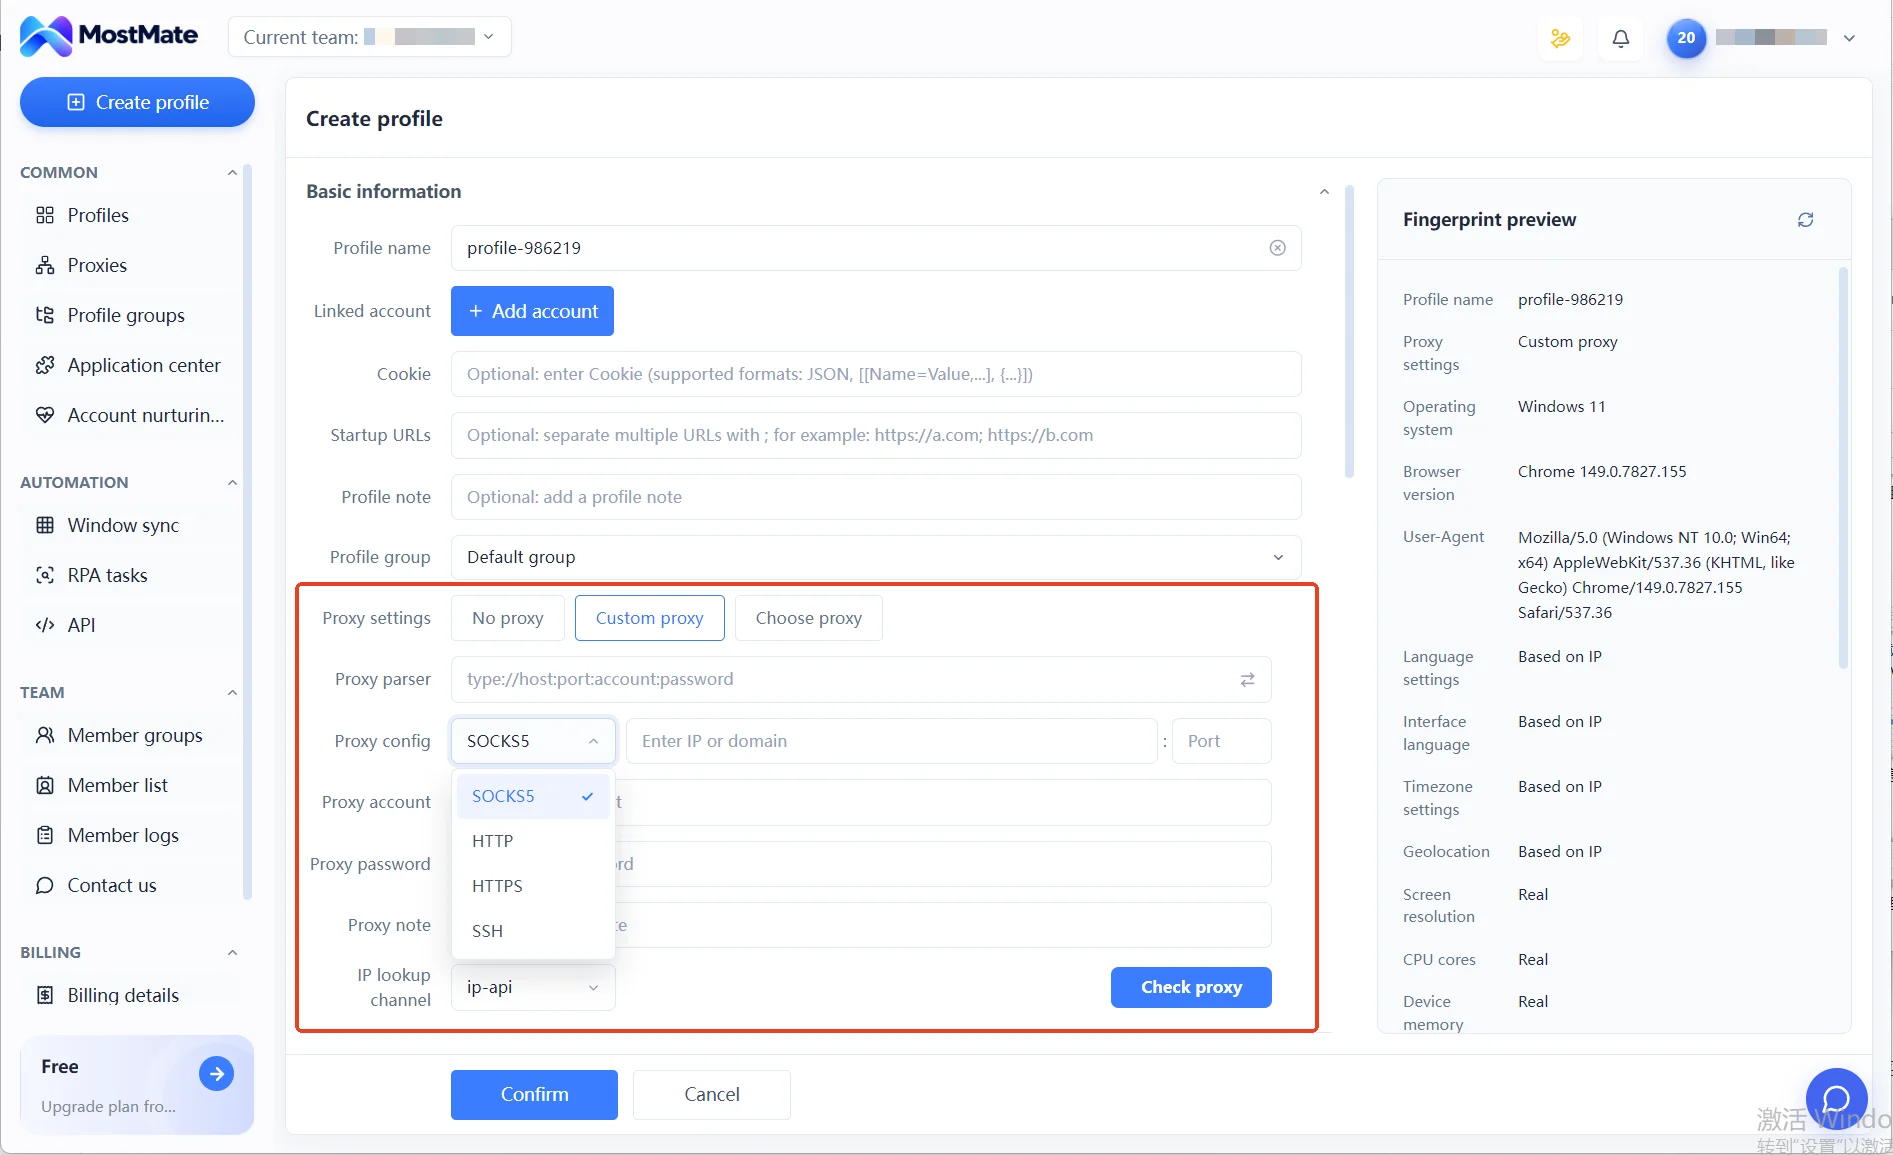
Шаг 4: проверьте подключение прокси. В форме есть кнопка проверки прокси: тестирует доступность и по каналу IP lookup сверяет географию исходящего IP. Пройти кнопку лишь первый рубеж. DNS и WebRTC в ее охват не входят, после запуска окружения потребуется внешняя страница проверки.
Шаг 5: запустите окружение и перепроверьте реальный исходящий IP. После успешного теста откройте окружение, зайдите на страницу проверки IP и убедитесь, что исходящий IP совпал с ожидаемым; при необходимости посмотрите и DNS с часовым поясом. Результат странный: сначала зафиксируйте симптом, затем меняйте по одному параметру и повторяйте тест. Правки сразу в нескольких местах не дают понять, где именно проблема.
Шаг 6: держите соответствие окружений и линий. В списке окружений колонки прокси и исходящего IP видны построчно, кто на какой линии ходит, проверяется на ходу. Сменили прокси, обновите заметку следом. При передаче дел между коллегами сверка по этим двум колонкам уберегает от выдачи прокси чужому окружению.
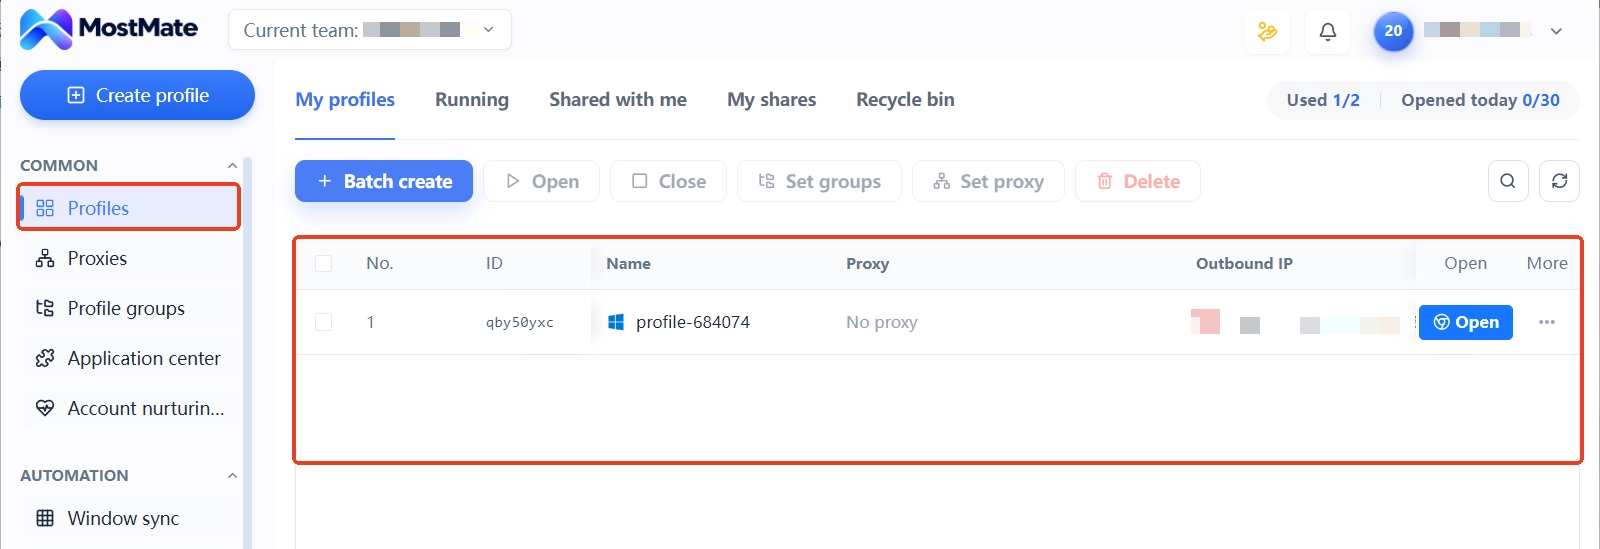
Интерфейсы и поля каждого модуля по пунктам показаны со скриншотами на странице что такое MostMate. Настроенный прокси лишь фрагмент сборки окружения, полный порядок сверьте по чек-листу нового окружения.
Настроено, но не работает: диагностика трех симптомов
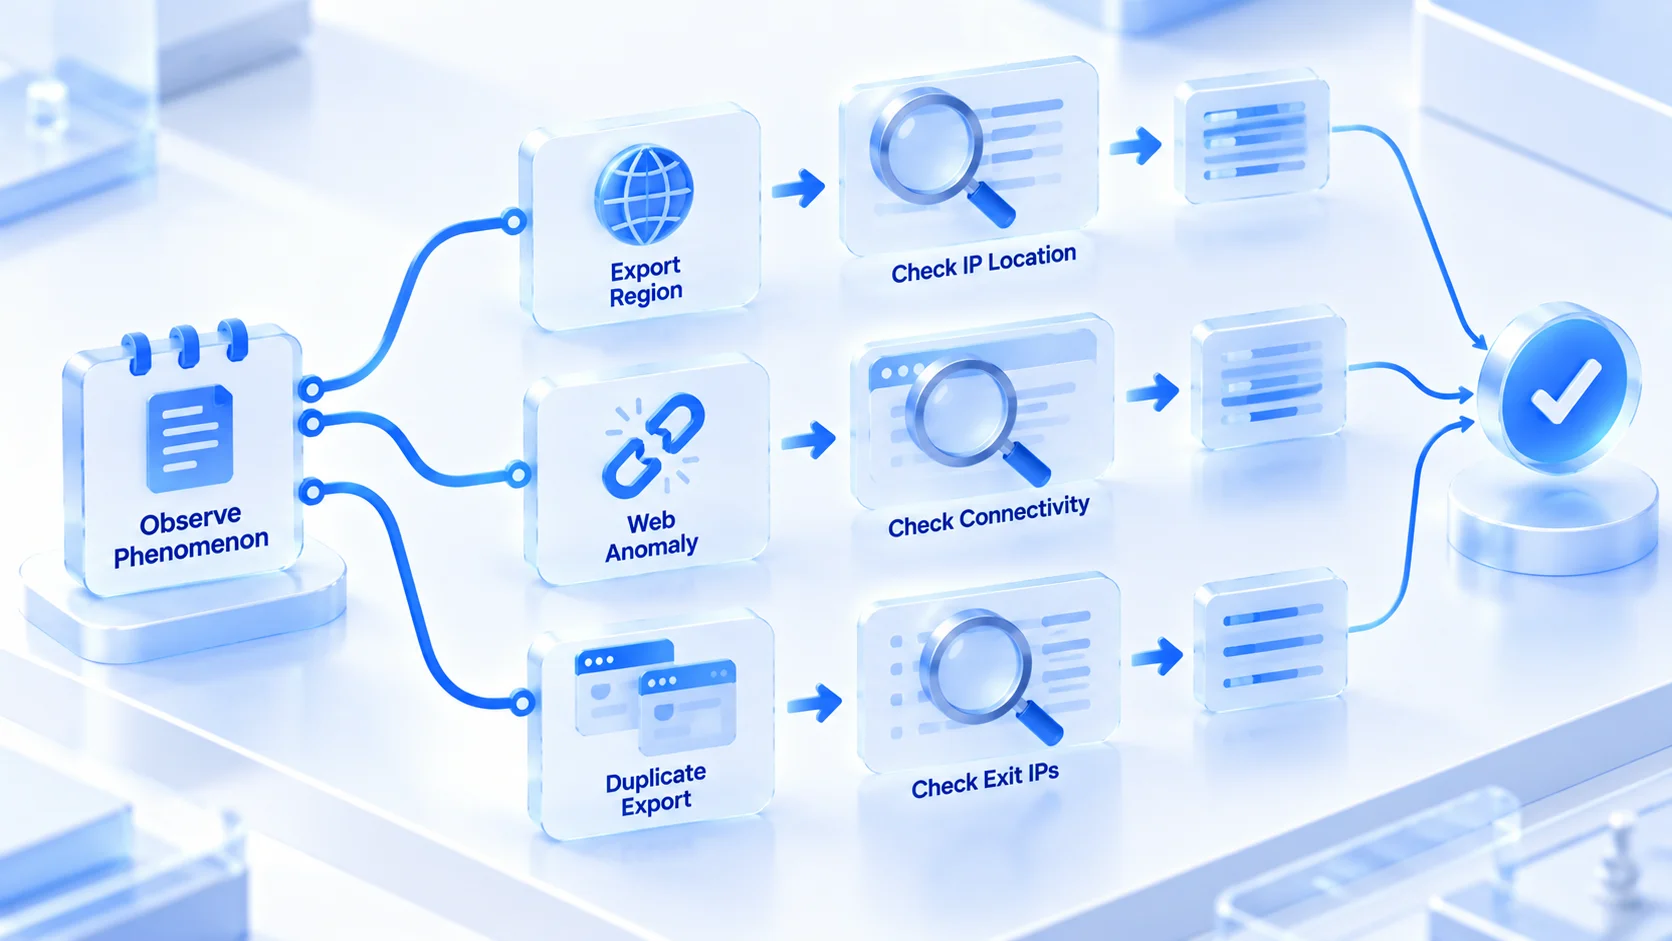
Цепочка настройки пройдена, дальше работа с отклонениями. Диагностика должна идти от симптома к причине, а не начинаться с переписывания всей конфигурации. В мультиаккаунт-сценариях чаще всего встречаются три симптома. Сначала фиксируем симптом, потом ищем причину.
Симптом 1: проверка пройдена, регион исходящего IP неверный
Прокси подключается, а география не та, что обещал провайдер. Три возможных причины: выданная линия не совпала с заказом, база геолокации IP дает смещение, полученный блок размечен ошибочно. Способ сверки: замените канал IP lookup сторонней страницей проверки и измерьте снова, сравните два результата. Расхождения повторяются, просите у провайдера замену линии, не крутите бесконечно свои настройки.
Симптом 2: проверка пройдена, страницы не открываются
Кнопка показывает успех, но часть сайтов внутри окружения не грузится. Такой сдвиг чаще сидит в самом исходящем IP: целевая платформа заблокировала блок линии, либо пропускная способность прокси нестабильна. Способ сверки: в том же окружении смените линию и повторите, либо временно смените тип протокола, чтобы отделить сбой канала от распознанного исходящего IP. Страница проверки в норме при сбоях на целевой платформе чаще всего указывает на распознанный исходящий IP.
Симптом 3: два окружения показывают один исходящий IP
Самое частое в больших партиях окружений: при привязке дважды выбрали один прокси либо клонирование скопировало конфигурацию вместе с собой. Способ сверки: в списке окружений пройдите колонки прокси и исходящего IP построчно, нашли совместное использование, перепривязывайте сразу. Два аккаунта на одной линии подолгу это самый прямой сигнал для вердикта о связанности. Колонка заслуживает регулярного взгляда.
Частые вопросы
Можно ли смешивать SOCKS5 и HTTP-прокси в одной партии окружений?
Можно. Смешивание по потребности является нормальной практикой: прокси каждого окружения независимы, окружения веб-панелей работают на одном типе, окружения с клиентами и скриптами на другом, друг другу не мешают. Условие одно: внутри каждого окружения тип должен совпадать с реальным протоколом.
Куда в этой схеме попадает HTTPS-прокси?
С зашифрованными страницами он работает через туннель поверх HTTP-прокси, в веб-сценарии годится так же, как SOCKS5. Логика выбора из статьи к нему применима без оговорок. Внимание отдано самым большим различиям, остальное повторять не будем.
Что быстрее, SOCKS5 или HTTP-прокси?
Скорость определяется качеством линии, дистанцией и пропускной способностью, накладные расходы самих протоколов в нынешних сетях различаются ничтожно. При одной и той же цене HTTP-прокси на хорошей линии заметно обгонит SOCKS5 на плохой. Считать протокол критерием скорости значит искать не туда.
Если стоит SOCKS5, антидетект-браузер все еще нужен?
Нужен, потому что вещи лежат на разных уровнях. Прокси меняет только исходящий IP, а отпечаток браузера, cookie и локальные данные остаются на совести браузера. Мультиаккаунту нужны независимые исходящий IP и личность, именно это закрывают окружения антидетект-браузера; страница о границах возможностей антидетект-браузера рассказывает полностью.
Заключение
Граница между SOCKS5 и HTTP-прокси лежит в способе обработки запросов и в месте разрешения DNS: один понимает запросы и может оставить следы в заголовках, другой только поднимает канал и пересылает как есть. Веб-панелям хватит любого, клиентам и скриптам лучше SOCKS5, способ авторизации фиксируйте при покупке. После выбора внесите прокси в общий список, привяжите к окружению, дождитесь успешной проверки и только потом логиньтесь; при сбоях идите от симптома к причине, и вопрос канала можно считать закрытым. Хотите сравнить исходящий IP своими глазами, скачайте бесплатную версию MostMate, откройте два окружения с разными линиями и проверьте: результат виден сразу.

MOSTMATE
Безопасное управление аккаунтами — это просто
Начните с первого аккаунта и выстройте с MostMate более безопасную, умную и эффективную работу с несколькими аккаунтами.
- Независимые профили. Согласованные цифровые идентичности.
- ИИ-автоматизация · Состояние аккаунтов · Командная работа



