
SOCKS5 ou proxy HTTP : que choisir pour gérer plusieurs comptes ?
À retenir : SOCKS5 comme HTTP permettent de changer l'IP de sortie d'un compte ; la frontière est dans le traitement des requêtes. Le proxy HTTP opère au niveau application et comprend vos requêtes ; SOCKS5 se contente d'établir un tunnel de transit sans toucher aux données applicatives. Pour une activité purement web, les deux suffisent ; pour des clients de bureau et des scripts, SOCKS5 passe avant. Choisir le bon protocole n'est qu'une étape : une fois dans le navigateur antidétection, il reste toute la chaîne de saisie, d'association, de vérification et de dépannage, que cet article parcourt d'un bout à l'autre.
Beaucoup de gens traitent les deux types de proxy comme deux noms pour une seule et même chose. Puisque les deux permettent de se connecter et de faire fonctionner des comptes, le choix semblerait n'être qu'une affaire de prix. C'est en général lorsqu'une plateforme commence à signaler des anomalies réseau, ou que les comptes d'un même lot partent un à un en réexamen, qu'on revient enfin examiner la couche du proxy.
En réalité, ces deux protocoles diffèrent dès leur position de travail, dans la façon de traiter les requêtes comme dans les chemins de configuration et de dépannage. Cet article commence par séparer la frontière protocolaire, rassemble ensuite les différences dans un tableau, puis détaille la chaîne d'opérations complète dans MostMate et le dépannage de trois pannes courantes.
La frontière entre les deux protocoles : qui traite vos requêtes
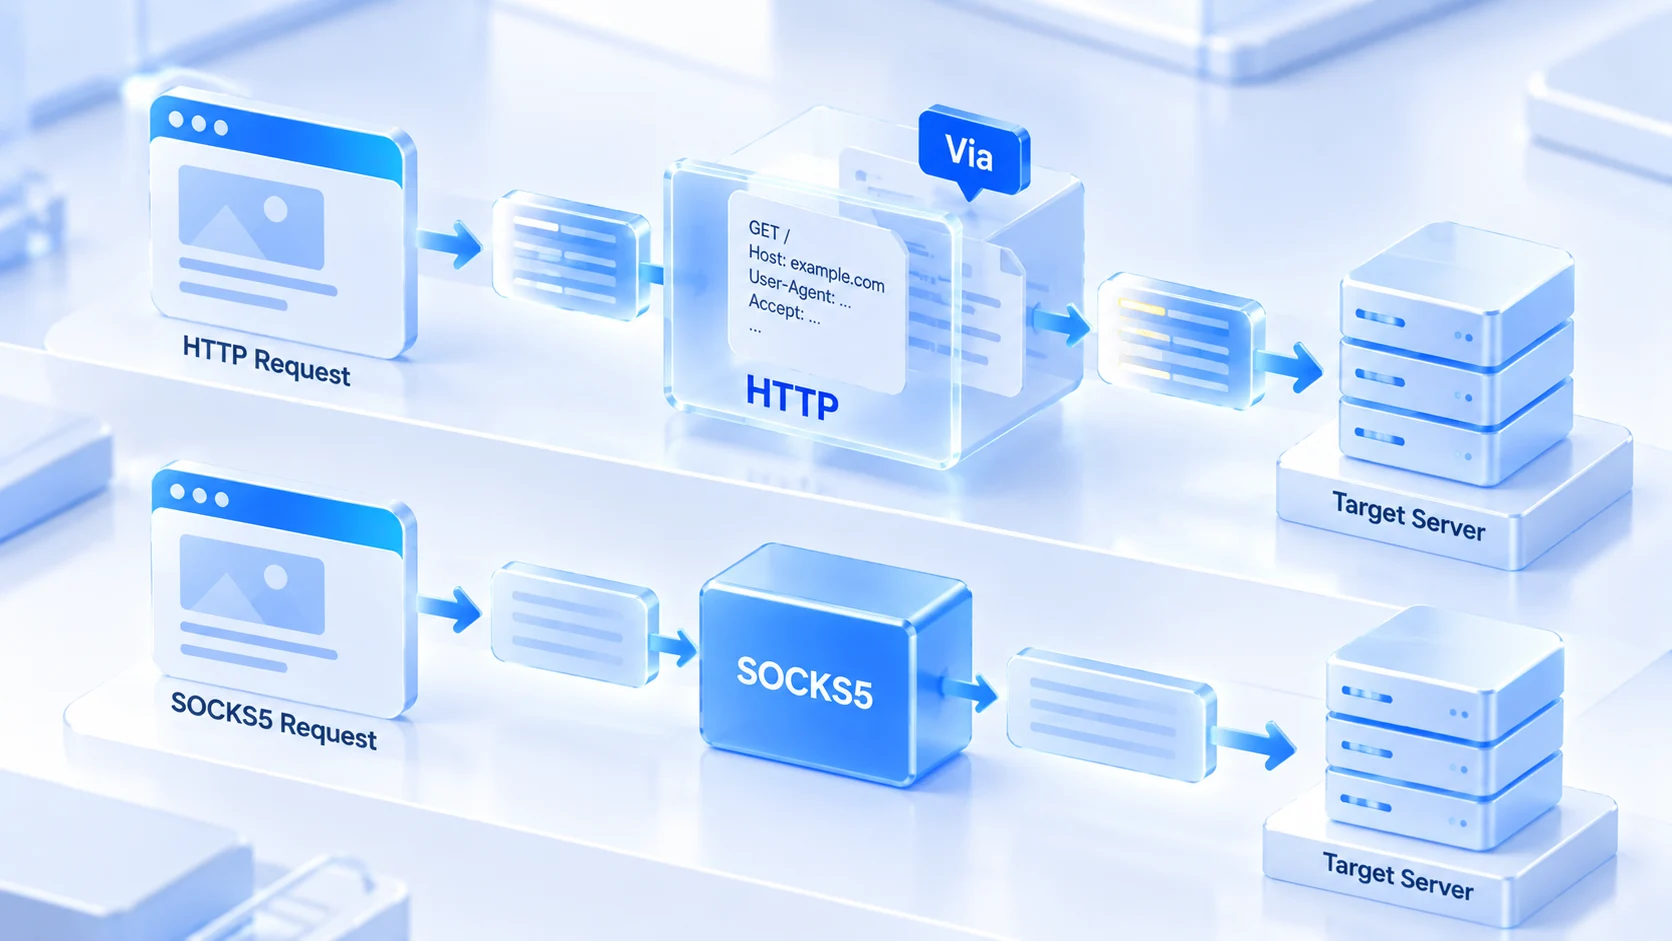
Le proxy HTTP opère au niveau application, SOCKS5 travaille à la couche juste en dessous. Position différente, répartition différente. Celui qui comprend vos requêtes a aussi la possibilité de les modifier.
Le proxy HTTP a été conçu pour le trafic web. Il comprend les requêtes HTTP : quelle adresse est visitée, quels en-têtes sont attachés, quelle méthode est employée. Cette capacité de « lecture » a deux faces. Le bon côté : le cache et le filtrage fonctionnent. Le côté à surveiller : il se place exactement là où les requêtes en clair sont visibles.
Dans sa présentation des serveurs proxy et des tunnels, MDN note que certains proxys HTTP ajoutent ou réécrivent au transit des champs de marquage comme Via ou Forwarded ; cet ajout dépend de l'implémentation et de la configuration de chaque proxy. Les requêtes qui passent par ce type de proxy peuvent donc porter la trace « déjà passé par un proxy », que le site a une occasion de repérer, mais ce n'est pas un comportement figé de tout proxy HTTP.
SOCKS5 suit une autre logique. Défini dans la RFC 1928, son travail est d'établir un tunnel de transit et de faire passer les données telles quelles. Il n'analyse pas ce que vous transmettez et n'ajoute donc rien aux requêtes. La contrepartie est tout aussi claire : cache, filtrage, répartition par contenu, rien de tout cela n'est possible. Le tunnel reste un tunnel.
Transposée à la gestion multi-comptes, cette frontière signifie que les deux proxys laissent des traces réseau de formes différentes dès l'origine. Il n'y a pas de réponse unique sur lequel est le meilleur : tout dépend des signaux que surveille votre plateforme et du trafic que fait tourner votre activité.
Tout comparer en un tableau : du traitement des requêtes au lieu de résolution
Des différences éparpillées dans les paragraphes se comparent mal ; commençons par les rassembler dans un tableau. Le choix doit reposer sur une comparaison point par point des capacités du protocole, pas sur le seul examen d'une dimension :
| Critère | Proxy HTTP | SOCKS5 |
|---|---|---|
| Couche de travail | Niveau application, lit la sémantique HTTP | Couche session, établit un tunnel de transit |
| Traitement des requêtes | Lit les requêtes, peut cacher et filtrer | N'analyse pas, retransmet tel quel |
| Traces d'en-têtes | Peut ajouter des champs de marquage | N'altère pas les données applicatives |
| Support UDP | Non | Oui, retransmission UDP |
| Lieu de résolution DNS | Confie en général le domaine au côté proxy | Selon le client : local ou côté proxy |
| Usages typiques | Back-offices web, collecte web | Clients de bureau, scripts, flux audio/vidéo |
| Point de vigilance | Aligner le type sur le protocole réel | Surface de fuite liée au lieu de résolution |
Les autres lignes du tableau se lisent au sens propre. Celle du DNS mérite qu'on s'y arrête. Via un proxy HTTP, le navigateur confie en général le domaine cible au proxy : la résolution se produit de ce côté-là et aucune requête de résolution ne sort de votre machine. Avec SOCKS5, pas de convention par défaut ; le lieu de résolution dépend de la façon dont le client transmet l'adresse cible : certains remettent le domaine au proxy pour qu'il résolve, d'autres résolvent localement avant de se connecter. Dans le second cas, les requêtes DNS partent directement de votre réseau vers les serveurs DNS, sans rapport avec la sortie du proxy.
Cette brèche passe inaperçue au quotidien et ne se révèle qu'au moment du problème. Si vous soupçonnez que la résolution ne suit pas le proxy, suivez la procédure du guide de détection des fuites DNS pour voir par quel réseau sortent au final vos requêtes de résolution. Quand le lieu de résolution suit la sortie, la trajectoire des domaines visités par le compte reste cohérente.
Que choisir selon votre scénario multi-comptes : trois pistes
Revenons au choix lui-même. Pour la plupart des activités multi-comptes, la composition du trafic ne pose pas de difficulté ; classez-vous selon ces trois cas :
1. Gestion de back-offices web : tableaux de bord e-commerce, réseaux sociaux en version web, régies publicitaires. Le trafic est intégralement fait de requêtes web ; les deux protocoles conviennent. Dans ce cas, mieux vaut choisir la meilleure ligne que s'acharner sur le type de protocole.
2. Clients de bureau et scripts : Telegram et autres clients, scripts de collecte, outils qui dialoguent avec une API. Ces trafics ne suivent pas forcément la sémantique HTTP ; le transit générique de SOCKS5 convient mieux. Les deux niveaux de sortie côté client sont détaillés par point d'entrée dans l'article sur la configuration d'un proxy Telegram.
3. Audio/vidéo en direct et trafic UDP : interactions en direct, appels vocaux. SOCKS5 gère la retransmission UDP, le proxy HTTP n'a pas cette capacité. Le choix ne peut être que SOCKS5.
Au-delà du type de trafic, une décision est à prendre dès l'achat : le mode d'authentification. Avec identifiants et mot de passe, l'autorisation est liée au compte : changer de machine ne demande aucune retouche du proxy. Avec la liste blanche d'IP, l'autorisation est liée à la sortie de votre machine : dès que la ligne change, il faut modifier la liste dans l'espace du fournisseur. Quand une équipe partage un lot de proxys, la maintenance économisée par l'authentification par identifiants est considérable.
Bien choisir le protocole ne résout pas le risque d'association
Une idée mérite d'être examinée à part : SOCKS5 n'analyse pas le contenu, donc l'utiliser pour plusieurs comptes serait plus discret et la plateforme ne reconnaîtrait rien. La première moitié du raisonnement tient. La seconde ne suit pas.
Pour juger que des comptes sont liés, une plateforme regarde la qualité et l'historique des IP de sortie, la cohérence des empreintes de navigateur, les schémas de comportement des comptes. Aucun de ces signaux ne disparaît parce que « les en-têtes sont propres ». Dix comptes sur la même IP de sortie resteront identiques après un passage à SOCKS5. Que SOCKS5 n'analyse pas les requêtes applicatives ne signifie pas non plus que le reste du chemin réseau soit dépourvu d'informations identifiables : la qualité de sortie et les caractéristiques du trafic restent dans le champ de l'observation.
Le type d'IP et le protocole sont deux dimensions indépendantes. La qualité de sortie dépend du type de ligne acheté, résidentielle ou centre de données ; la logique de choix est détaillée dans l'article sur les différences entre IP résidentielles et IP de centre de données. Une fois la couche tunnel réglée, reste la vérification : le contrôle en deux couches d'un proxy donne l'ordre de vérification entre connectivité de sortie et cohérence des paramètres.
Configurer un proxy dans MostMate : de la saisie à la vérification
Un proxy choisi ne prend sens qu'une fois placé dans un environnement. MostMate est un navigateur antidétection : proxys et paramètres d'empreinte sont conservés environnement par environnement, et chaque compte obtient une sortie sans chevauchement avec celle des autres. De l'achat d'un proxy à son usage effectif par un environnement, le parcours se fait en six étapes.
Étape 1 : rassembler les paramètres du proxy fournis par le fournisseur. Avant toute manipulation, réunissez les informations : type de protocole, adresse, port, mode d'authentification. Pour le protocole, fiez-vous à l'étiquette du fournisseur, ne déduisez rien du port : 1080 est souvent associé à SOCKS5 par habitude du secteur, pas par règle. Un type mal renseigné, et la vérification ne passera pas.
Étape 2 : enregistrer le proxy dans la liste de gestion des proxys. MostMate gère ses proxys dans un menu dédié : créer un proxy et importer des proxys, la liste consignant pour chaque entrée les informations du proxy, la note, l'IP de sortie et la date de création. Au moment de la saisie, remplissez la note : usage, fournisseur ou numéro de ligne. La note s'adresse à celui qui reprendra la main.
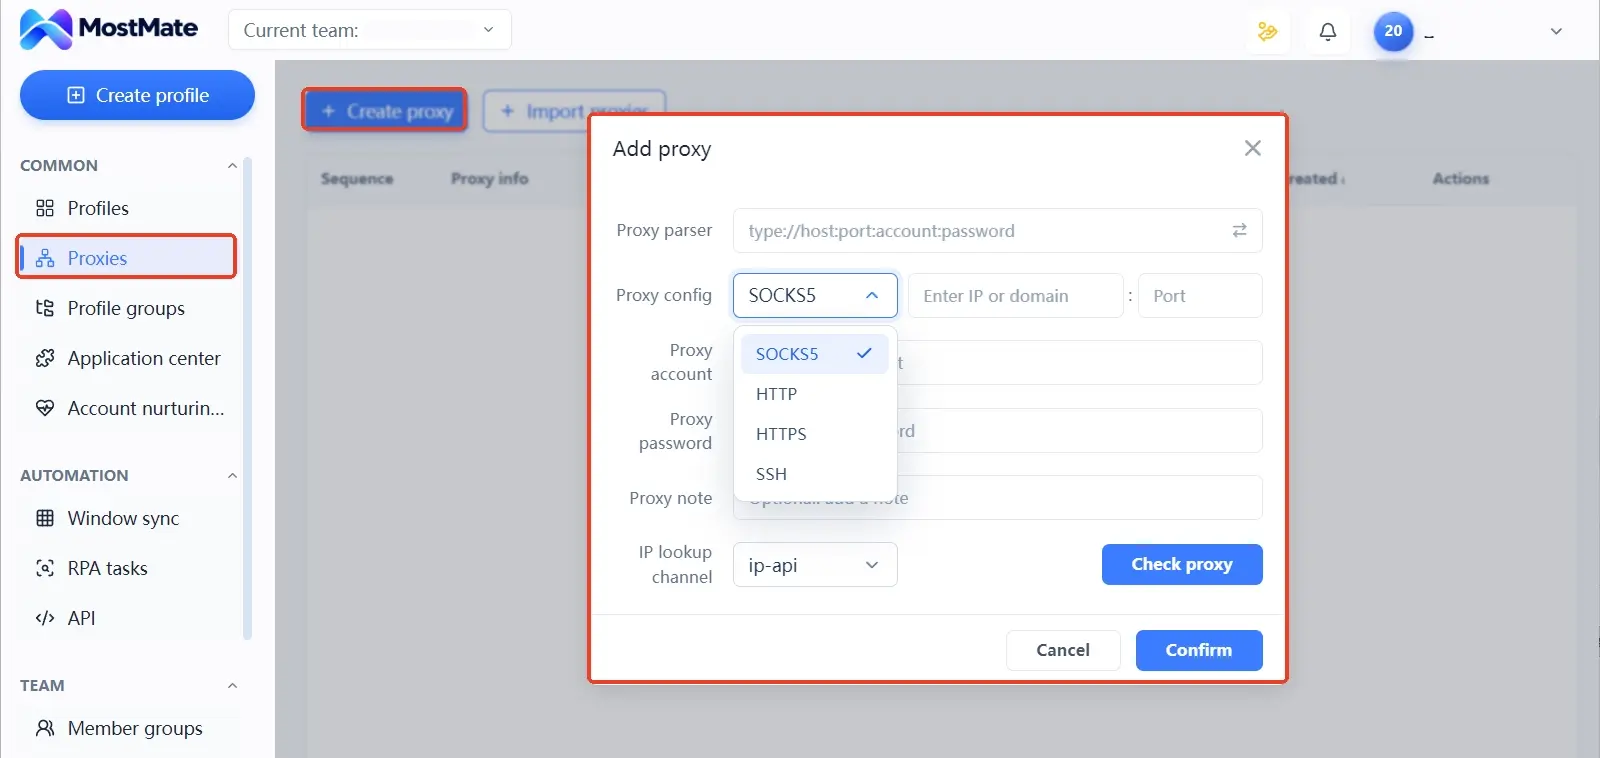
Étape 3 : associer le proxy à l'environnement. Dans le formulaire de création ou d'édition d'environnement, la configuration du proxy propose trois options : pas de proxy, proxy personnalisé, ou sélection directe d'un proxy déjà enregistré. Le menu déroulant de type couvre SOCKS5, HTTP, HTTPS et SSH. Alignez le choix sur le protocole réel. Pour un proxy personnalisé, suivez l'indication de format du formulaire : si le préfixe du fournisseur est socks5, choisissez SOCKS5.
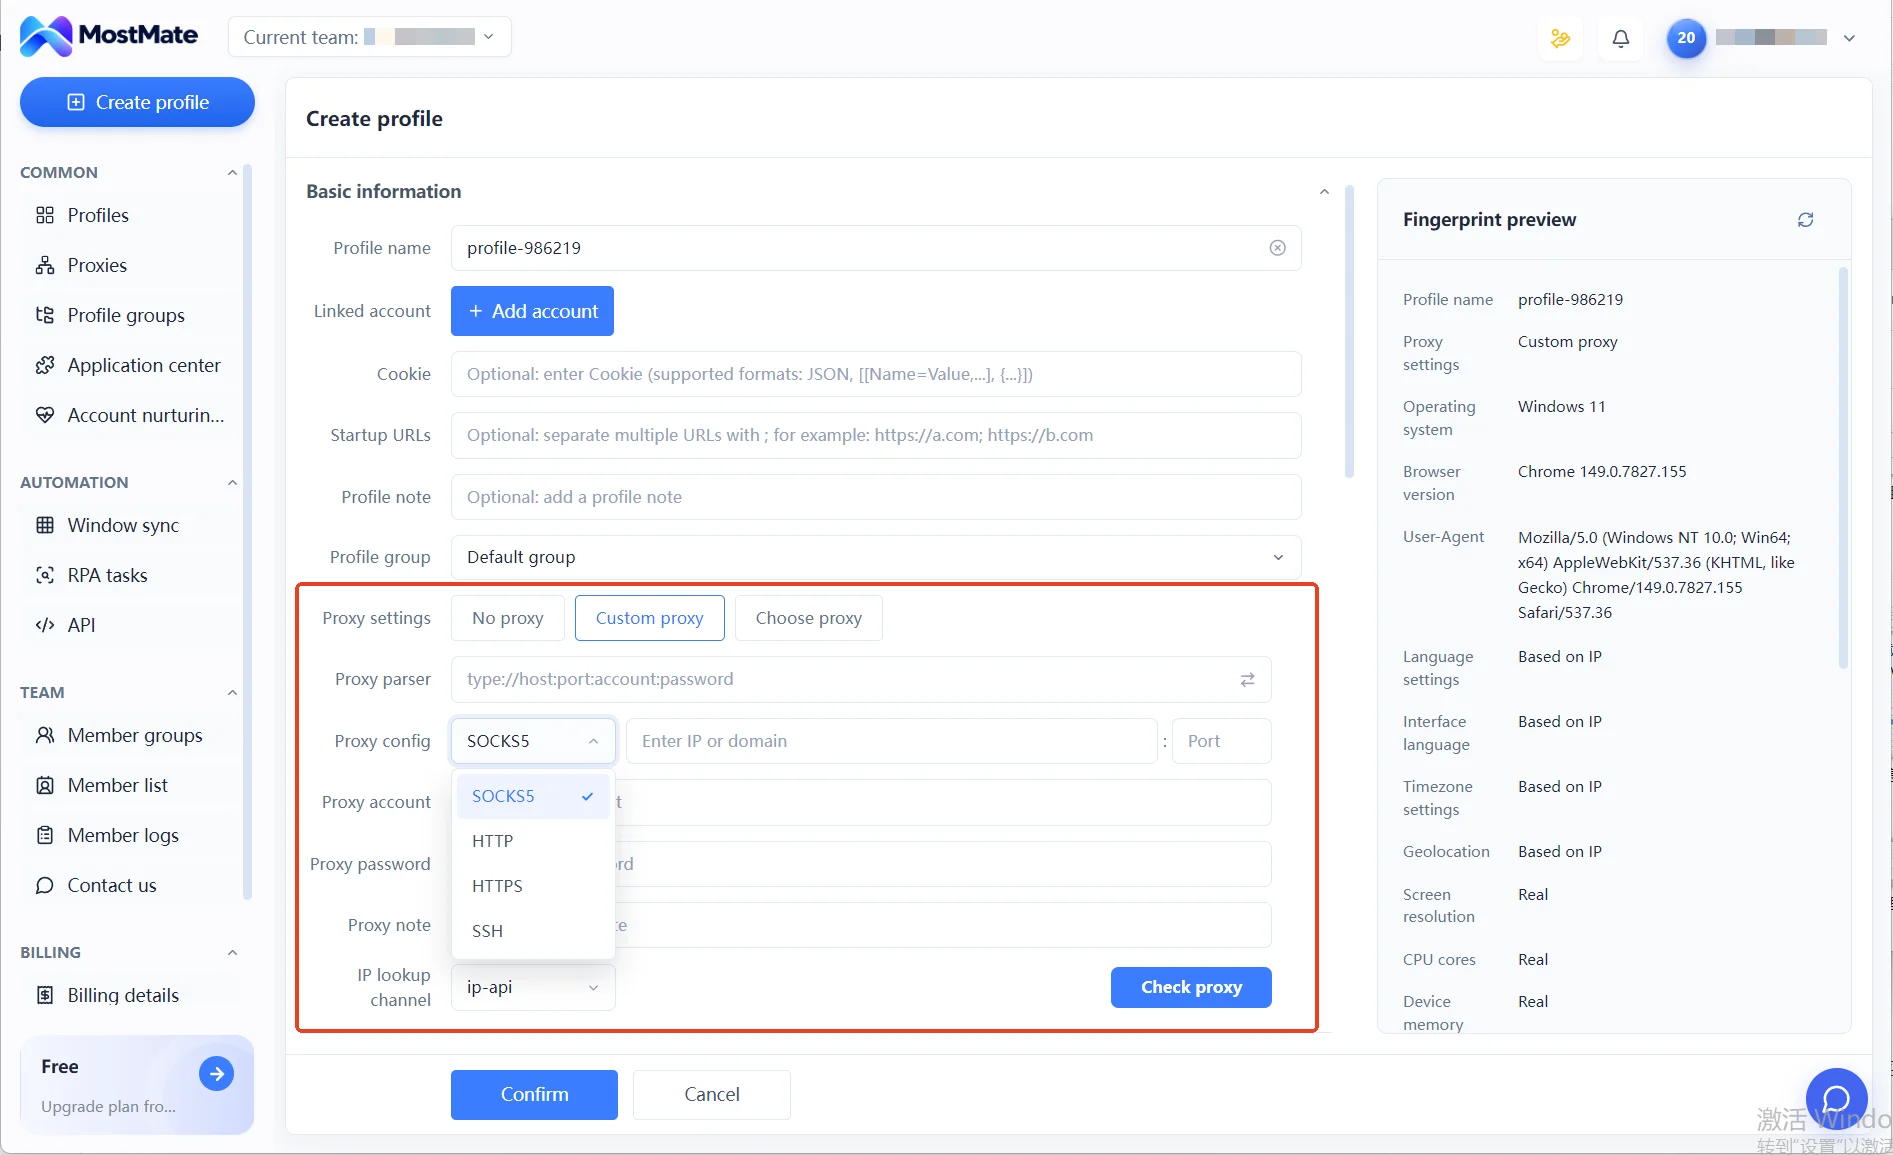
Étape 4 : vérifier la connexion du proxy. Le formulaire comporte un bouton de test du proxy qui contrôle la connectivité et croise la localisation de la sortie via le canal IP lookup. Passer ce test n'est qu'une première barrière. Le DNS, le WebRTC et ce genre d'informations ne sont pas couverts par le bouton : une fois l'environnement lancé, faites une vérification complémentaire sur une page de test externe.
Étape 5 : lancer l'environnement et contrôler la sortie réelle. Après un test concluant, ouvrez l'environnement et consultez une page de détection IP pour confirmer que la sortie réelle correspond à l'attendu ; regardez DNS et fuseau horaire en même temps si besoin. Si le résultat est anormal, notez d'abord le symptôme, puis ne modifiez qu'un seul paramètre avant de retester. Modifier plusieurs éléments d'un coup, et vous ne saurez plus où se trouve le problème.
Étape 6 : maintenir la correspondance entre environnements et lignes. Dans la liste des environnements, les colonnes proxy et IP de sortie sont visibles ligne par ligne : quel compte passe par quelle ligne se consulte à tout moment. Après un changement de proxy, pensez à mettre la note à jour. À la passation en équipe, une vérification sur ces deux colonnes évite d'attribuer un proxy au mauvais environnement.
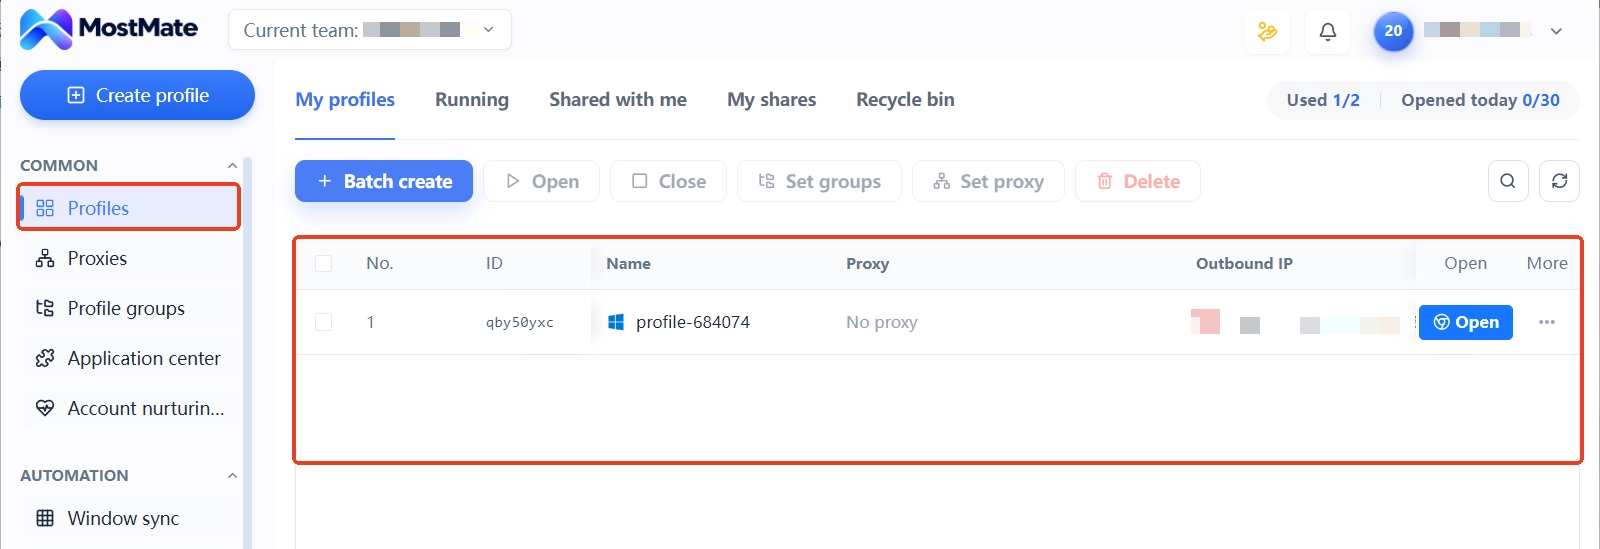
Pour l'interface et les champs de chaque module, la page Qu'est-ce que MostMate propose des captures d'écran comparées. Configurer le proxy n'est qu'un segment de la création d'environnement ; l'ordre complet peut se vérifier point par point avec la liste de vérification du nouvel environnement.
Configuré mais inopérant : le dépannage de trois symptômes
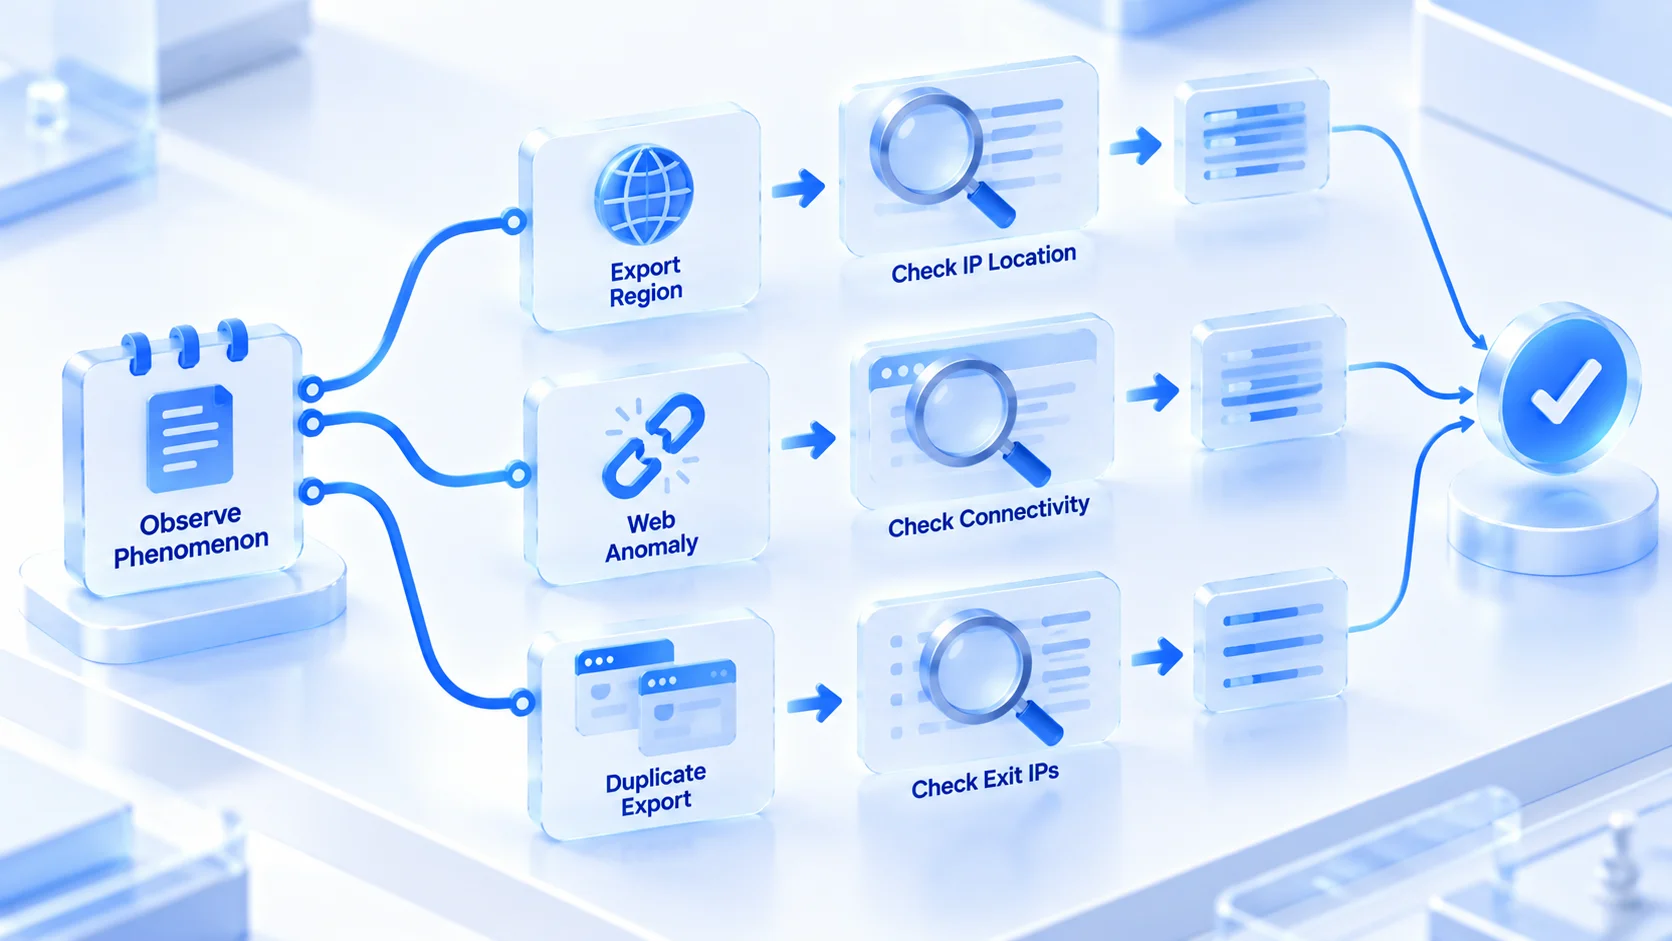
La chaîne de configuration est terminée ; reste la gestion des anomalies. Le dépannage doit remonter des symptômes vers la cause, pas commencer par ressaisir toute la configuration. Trois cas dominent en multi-comptes. Notez d'abord le symptôme, cherchez ensuite la cause.
Symptôme 1 : le test passe, la région de sortie est mauvaise
Le proxy répond, mais la localisation n'est pas celle annoncée par le fournisseur. Trois causes possibles : la ligne attribuée ne correspond pas à la commande, la base de géolocalisation IP se trompe, ou le bloc obtenu est mal étiqueté. Pour vérifier, refaites le test avec une page tierce à la place du canal IP lookup et comparez les deux côtés. Si l'écart se répète, demandez directement un changement de ligne au fournisseur, sans vous acharner sur votre configuration.
Symptôme 2 : les tests passent, les pages ne s'ouvrent pas
Le bouton est au vert, mais certains sites se chargent mal dans l'environnement. Cet écart vient en général de la sortie elle-même : la plateforme visée bloque le bloc IP de la ligne, ou la bande passante du proxy est instable. Pour vérifier, changez de ligne dans le même environnement et réessayez, ou testez temporairement un autre type de protocole pour distinguer un problème de tunnel d'une sortie reconnue. Page de test normale mais plateforme en échec : dans la plupart des cas, cela pointe vers une sortie reconnue.
Symptôme 3 : deux environnements affichent la même IP de sortie
Le cas se produit surtout avec de grands lots d'environnements : le même proxy a été sélectionné deux fois à l'association, ou le clonage d'un environnement a copié la configuration avec. Pour vérifier, parcourez ligne par ligne les colonnes proxy et IP de sortie de la liste des environnements ; dès qu'un usage partagé apparaît, réassociez immédiatement. Deux comptes sur la même ligne pendant longtemps sont le signal d'association le plus direct. Ces colonnes méritent un regard régulier.
Questions fréquentes
Peut-on mélanger SOCKS5 et HTTP dans un même lot d'environnements ?
Oui. Mélanger selon les besoins est une pratique normale : chaque environnement a son propre proxy, un type pour les back-offices web, l'autre pour les clients et scripts, sans interférence. La seule condition est que, dans chaque environnement, le type corresponde au protocole réel.
Où se place le proxy HTTPS dans ce raisonnement ?
Pour les pages chiffrées, son approche consiste à établir un tunnel par-dessus le mécanisme du proxy HTTP ; pour le trafic web, il se prête aux mêmes usages que SOCKS5. Les critères de choix exposés plus haut s'appliquent donc à lui aussi. L'espace de cet article est resté concentré sur les différences les plus marquées ; le reste n'est pas repris.
SOCKS5 ou HTTP, lequel est le plus rapide ?
La vitesse dépend surtout de la qualité de la ligne, de la distance et de la bande passante ; le surcoût de traitement propre à chaque protocole varie très peu avec les réseaux actuels. À prix égal, un proxy HTTP sur une bonne ligne ira nettement plus vite qu'un SOCKS5 sur une ligne médiocre. Prendre le protocole comme critère de vitesse, c'est risquer de choisir de travers.
Un navigateur antidétection reste-t-il nécessaire avec SOCKS5 ?
Oui : les deux n'agissent pas au même niveau. Le proxy ne change que la sortie réseau ; l'empreinte du navigateur, les cookies et les données locales relèvent du navigateur. Le multi-comptes demande une sortie et une identité indépendantes, et c'est justement ce que prennent en charge les environnements d'un navigateur antidétection ; la page sur le périmètre des capacités du navigateur antidétection l'explique en détail.
Pour finir
La frontière entre SOCKS5 et HTTP se joue dans le traitement des requêtes et le lieu de résolution : l'un comprend les requêtes et peut laisser des traces, l'autre ouvre un tunnel et fait passer les données telles quelles. Les back-offices web fonctionnent avec les deux, les clients et scripts préfèrent SOCKS5, et le mode d'authentification se décide dès l'achat. Une fois le choix fait, enregistrez le proxy dans la liste centralisée, associez-le à l'environnement, vérifiez, puis connectez-vous ; en cas d'anomalie, repartez du symptôme vers la cause, et la couche tunnel sera maîtrisée de bout en bout. Pour comparer vous-même deux sorties, téléchargez la version gratuite de MostMate, ouvrez deux environnements avec une ligne chacun, et un simple test tranchera.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



