
SOCKS5 और HTTP proxy में क्या अंतर है? मल्टी-अकाउंट के लिए चुनाव कैसे करें
मूल निष्कर्ष: SOCKS5 और HTTP proxy दोनों account को नया एग्ज़िट IP देते हैं; फ़र्क़ request को सँभालने के तरीक़े में है। HTTP proxy एप्लिकेशन लेयर पर काम करता है और request पढ़ लेता है; SOCKS5 सिर्फ़ फ़ॉरवर्डिंग चैनल बनाता है, एप्लिकेशन डेटा को छूता नहीं। सिर्फ़ web panel से चलने वाले काम के लिए दोनों काफ़ी हैं, desktop client और script के लिए SOCKS5 पहली पसंद है। सही protocol चुनना भर एक क़दम है; antidetect browser में इसके बाद entry, binding, verification और troubleshooting का पूरा रास्ता बाक़ी रहता है। यह लेख उस रास्ते को एक ही बार में पूरा करा देगा।
बहुत लोग दोनों proxy को एक ही चीज़ के दो नाम समझते हैं। आख़िर दोनों से इंटरनेट चलता है, दोनों से account लॉगिन हो जाता है; चुनाव सिर्फ़ क़ीमत का फ़र्क़ लगता है। जब कोई platform नेटवर्क असामान्यता की चेतावनी देने लगती है, या एक ही batch के account एक-एक कर review में आने लगते हैं, तब जाकर proxy लेयर की ओर ध्यान जाता है।
असल में दोनों protocol काम की जगह से ही अलग हैं; request सँभालने का तरीक़ा अलग है, और सेटअप व troubleshooting का रास्ता भी। यह लेख पहले protocol की सीमा खोलेगा, फिर एक तालिका में सारे फ़र्क़ इकट्ठा करेगा, और आख़िर में MostMate की पूरी प्रक्रिया और तीन आम गड़बड़ियों की जाँच साफ़ शब्दों में लिखेगा।
दोनों protocol की सीमा: आपका request कौन सँभाल रहा है
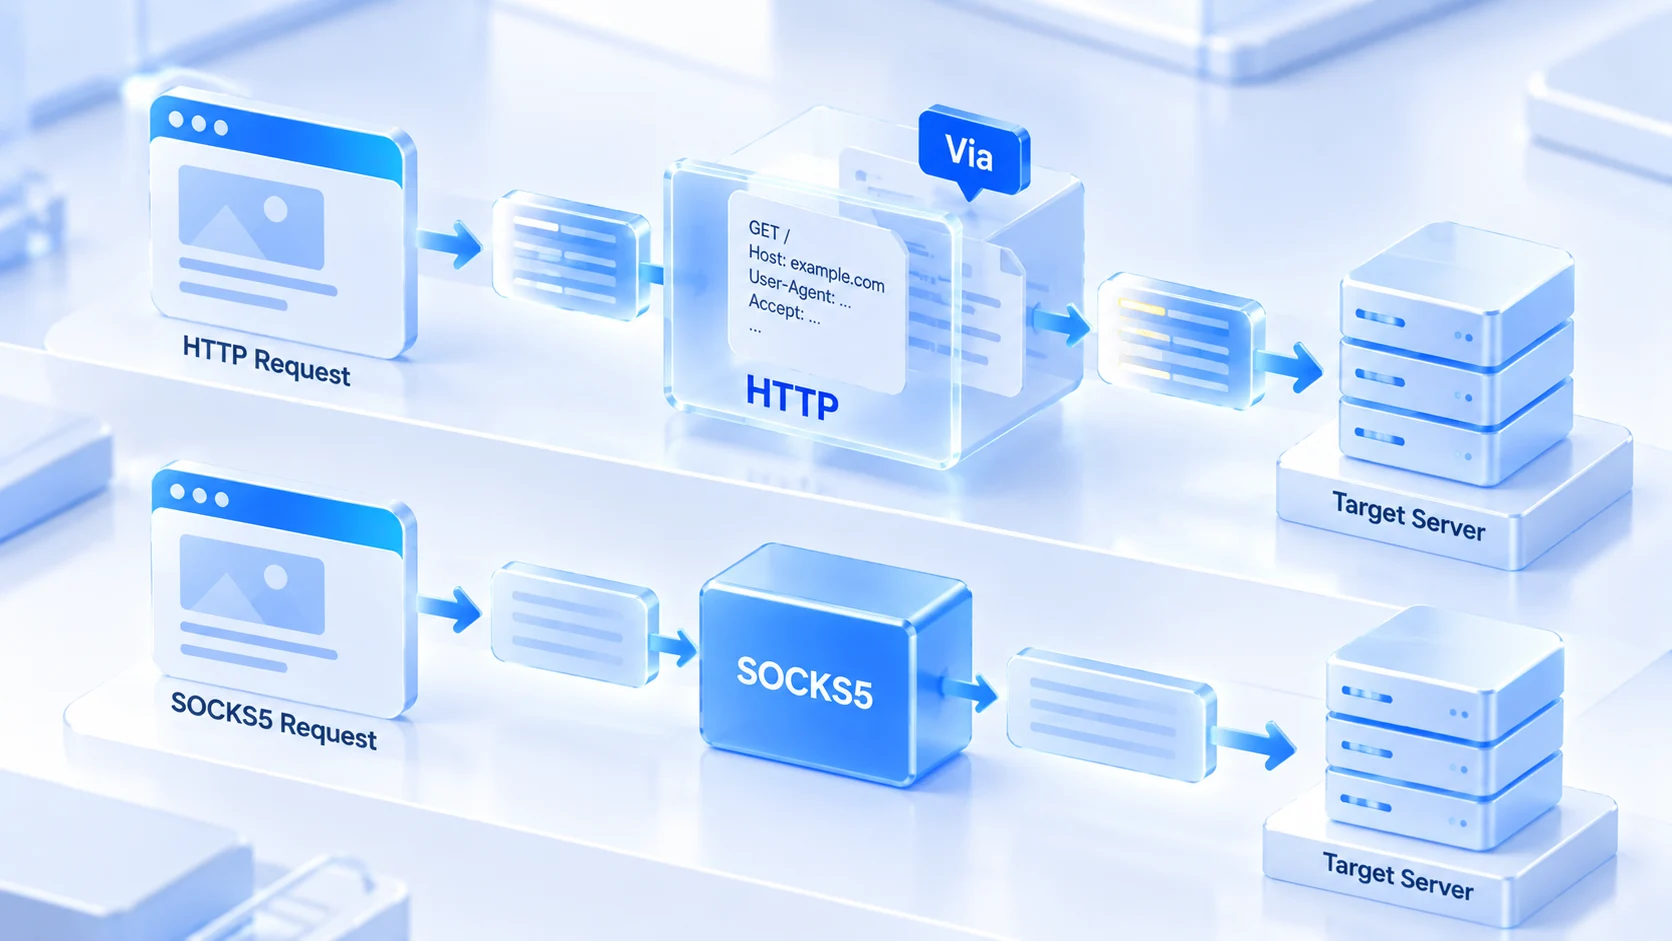
HTTP proxy एप्लिकेशन लेयर पर काम करता है, SOCKS5 उसके एक नीचे की लेयर पर। जगह अलग है तो काम भी अलग है। जो आपका request पढ़ सकता है, उसी के पास उसे बदलने का मौक़ा भी है।
HTTP proxy web traffic के लिए बना है। वह HTTP request पढ़ लेता है: किस address जाना है, कौन-कौन से header जा रहे हैं, कौन सी method इस्तेमाल हुई। इस पढ़ने की क्षमता के दो पहलू हैं। सकारात्मक पहलू: caching और filtering दोनों हो सकती हैं। नकारात्मक पहलू: वह ठीक उस जगह खड़ा होता है जहाँ plain-text request दिखाई देती है।
MDN के proxy servers और tunneling पर लिखे पेज में आता है कि कुछ HTTP proxy forward करते वक़्त Via या Forwarded जैसे marker fields जोड़ते या बदलते हैं; यह जोड़ना proxy की अपनी implementation और settings पर निर्भर करता है। ऐसे proxy से गुज़रा request यह निशान ले जा सकता है कि वह proxy से गुज़रा है, और site उसे पकड़ सकती है; लेकिन यह हर HTTP proxy का पक्का व्यवहार नहीं है।
SOCKS5 का रास्ता ही अलग है। यह RFC 1928 में परिभाषित है; इसका काम है एक फ़ॉरवर्डिंग चैनल बनाना और डेटा को वैसा का वैसा आगे पहुँचाना। यह नहीं देखता कि आप क्या भेज रहे हैं, इसलिए request में कुछ जोड़ भी नहीं सकता। क़ीमत भी साफ़ है। caching, filtering, content के हिसाब से बाँटना; यह सब वह नहीं कर सकता। चैनल तो बस चैनल है।
मल्टी-अकाउंट चलाने में इस सीमा का मतलब यह है कि दोनों proxy के छोड़े नेटवर्क निशान आकार से ही अलग होते हैं। कौन बेहतर है, इसका एक जवाब नहीं; यह आपकी platform किन सिग्नल पर नज़र रखती है और आपका काम कौन सा traffic चलाता है, उसी पर टिकता है।
एक ही तालिका में पूरा हिसाब: request सँभालने से रिज़ॉल्व की जगह तक
Protocol के फ़र्क़ पैराग्राफ़ में बिखरे रहते हैं तो तुलना मुश्किल होती है; पहले उन्हें एक तालिका में बाँध देते हैं। चुनाव protocol की क्षमताओं की बिंदुवार तुलना से होना चाहिए, किसी एक पहलू को देखकर नहीं:
| तुलना का पहलू | HTTP proxy | SOCKS5 |
|---|---|---|
| काम की लेयर | एप्लिकेशन लेयर, HTTP समझता है | सेशन लेयर, सिर्फ़ चैनल बनाता है |
| request सँभालना | request पढ़ता है; caching, filtering संभव | content नहीं पढ़ता, वैसे ही भेजता है |
| रिक्वेस्ट-हेडर निशान | कुछ में marker fields जुड़ते या बदलते हैं | एप्लिकेशन डेटा नहीं बदलता |
| UDP समर्थन | नहीं मिलता | UDP forward करता है |
| DNS रिज़ॉल्व की जगह | domain आमतौर पर proxy की तरफ़ से resolve | client पर निर्भर; लोकल भी, proxy भी |
| ख़ास इस्तेमाल | web panels, web scraping | desktop clients, scripts, ऑडियो-वीडियो |
| सेटअप में ध्यान | type असली protocol से मिले | रिज़ॉल्व की जगह के leak को ध्यान में रखें |
तालिका की बाक़ी पंक्तियाँ शब्दशः समझ लीजिए। DNS वाली पंक्ति अलग से खोलने लायक़ है। HTTP proxy से चलते वक़्त browser आमतौर पर लक्ष्य domain सीधे proxy को सौंप देता है; resolve proxy की तरफ़ होता है और लोकल के resolve requests बाहर नहीं निकलते। SOCKS5 में ऐसी कोई पूर्व-सहमति नहीं; रिज़ॉल्व की जगह इस पर टिकी है कि client लक्ष्य address कैसे पहुँचाता है: कोई पहले domain proxy को सौंपकर resolve कराता है, कोई लोकल पर resolve करके फिर जुड़ता है। लोकल resolve वाले तरीक़े में DNS queries आपके नेटवर्क से सीधे DNS servers तक जाती हैं; query का content proxy के एग्ज़िट से कोई संबंध नहीं रखता।
यह दरार रोज़ के इस्तेमाल में महसूस नहीं होती; मुसीबत आने पर ज़ाहिर होती है। शक हो कि resolve proxy के साथ नहीं चल रहा, तो DNS leak detection गाइड के चरण दोहराइए और देखिए आख़िर में requests किस नेटवर्क से बाहर जाती हैं। रिज़ॉल्व की जगह एग्ज़िट के साथ चलती है, तभी account के खोले domain का सफ़र एक रेखा में रहता है।
मल्टी-अकाउंट में चुनाव कैसे: तीन धाराएँ
चुनाव पर वापस चलते हैं। ज़्यादातर मल्टी-अकाउंट कारोबारों में traffic का मिक्स पहचानना मुश्किल नहीं; तीन धाराओं में से अपनी जगह चुन लीजिए:
1. सिर्फ़ web panel वाला काम: e-commerce के seller panels, सोशल मीडिया के web संस्करण, विज्ञापन management पेज। सारा traffic web requests का है, दोनों protocol यह सँभाल लेते हैं। यहाँ protocol के type पर बहस करने से बेहतर है कि वही चुनें जिसकी line quality अच्छी है।
2. Desktop clients और scripts: Telegram जैसे clients, scraping scripts, API से जुड़ने वाले tools। यह traffic हमेशा HTTP अर्थव्यवस्था से नहीं गुज़रता; SOCKS5 की सामान्य forwarding बेहतर फ़िट बैठती है। client स्थिति में दो-स्तरीय एग्ज़िट रिश्ता Telegram proxy सेटअप लेख में entry के हिसाब से खोला गया है।
3. रीयल-टाइम ऑडियो-वीडियो और UDP traffic: लाइव इंटरैक्शन, आवाज़ की कॉलें। SOCKS5 UDP forward करता है; HTTP proxy में यह क्षमता नहीं। चुनाव सिर्फ़ SOCKS5।
traffic के type के अलावा एक बात और है जो proxy ख़रीदते ही तय कर लेनी चाहिए: प्रमाणीकरण का तरीक़ा। यूज़रनेम-पासवर्ड पहचान को account से जोड़ता है; device बदलने पर proxy की settings नहीं छेड़नी पड़तीं। IP whitelist पहचान को आपकी लोकल line से जोड़ती है; line बदलते ही provider के पीछे जाकर list बदलनी पड़ती है। जब team मिलकर proxy pool चलाती है, username-password तरीक़ा बड़ी maintenance बचाता है।
protocol सही चुन लेना, जोड़े जाने का जोखिम हल नहीं करता
एक ख़याल है जिसे अलग से खोलना ज़रूरी है: SOCKS5 content नहीं पढ़ता, इसलिए मल्टी-अकाउंट उसी से चलाना ज़्यादा छिपा हुआ रहता है और platform पहचान नहीं पाती। इस तर्क का पहला आधा ठीक खड़ा है। दूसरा आधा जुड़ता नहीं।
platform जब account जोड़े जाने का फ़ैसला करती है, तो एग्ज़िट IP की quality और इतिहास, browser fingerprint की एकरूपता और account व्यवहार के pattern देखती है। इन सिग्नल में से कोई एक भी इसलिए ग़ायब नहीं हो जाता कि request headers साफ़ रह गए। एक ही एग्ज़िट IP के पीछे चल रहे दस account, protocol SOCKS5 कर देने से दस ही रहते हैं। SOCKS5 का एप्लिकेशन लेयर का request न पढ़ना यह भी मतलब नहीं कि नेटवर्क रास्ते के बाक़ी हिस्से में पहचान योग्य कोई जानकारी नहीं; exit quality और traffic pattern वहीं निगरानी के दायरे में हैं।
IP का type और protocol दो अलग-अलग पहलू हैं। exit की quality इस पर टिकी है कि आपने residential ली है या datacenter line; चुनाव का तर्क़ residential IP और datacenter IP का फ़र्क़ लेख में खोला गया है। चैनल का काम पूरा होने के बाद जाँच का क़दम आता है; proxy की दो-स्तरीय जाँच में exit connectivity और parameters की मेल की जाँच का क्रम दिया गया है।
MostMate में proxy सेट करना: entry से जाँच तक
ख़रीदा हुआ proxy तभी काम का है जब वह किसी environment में उतरे। MostMate एक antidetect browser है; proxy और fingerprint के parameters environment के हिसाब से अलग-अलग रखे जाते हैं, हर account को अपना अलग exit मिलता है, lines आपस में नहीं घुलतीं। एक proxy ख़रीदने से environment के उसे सच में इस्तेमाल करने तक रास्ता छह क़दमों का है।
क़दम 1: provider के दिए proxy parameters जाँच लें। शुरू करने से पहले जानकारी इकट्ठी रखें: protocol type, address, port, प्रमाणीकरण का तरीक़ा। protocol में provider के लिखे को मानिए, port देखकर अंदाज़ा न लगाएँ; 1080 का अक्सर SOCKS5 होना industry की आदत है, कोई rule नहीं। type ग़लत भरा तो जाँच पक्का फेल होगी।
क़दम 2: proxy को proxy management list में दर्ज करें। MostMate में proxies अलग menu में साथ रखे जाते हैं; प्रवेश दो है, नया proxy और proxy import, और list हर entry के लिए proxy की जानकारी, note, एग्ज़िट IP और बनने का समय दिखाती है। दर्ज करते ही note भर दें: काम, provider या line नंबर। note उसके लिए है जो बाद में काम सँभाले।
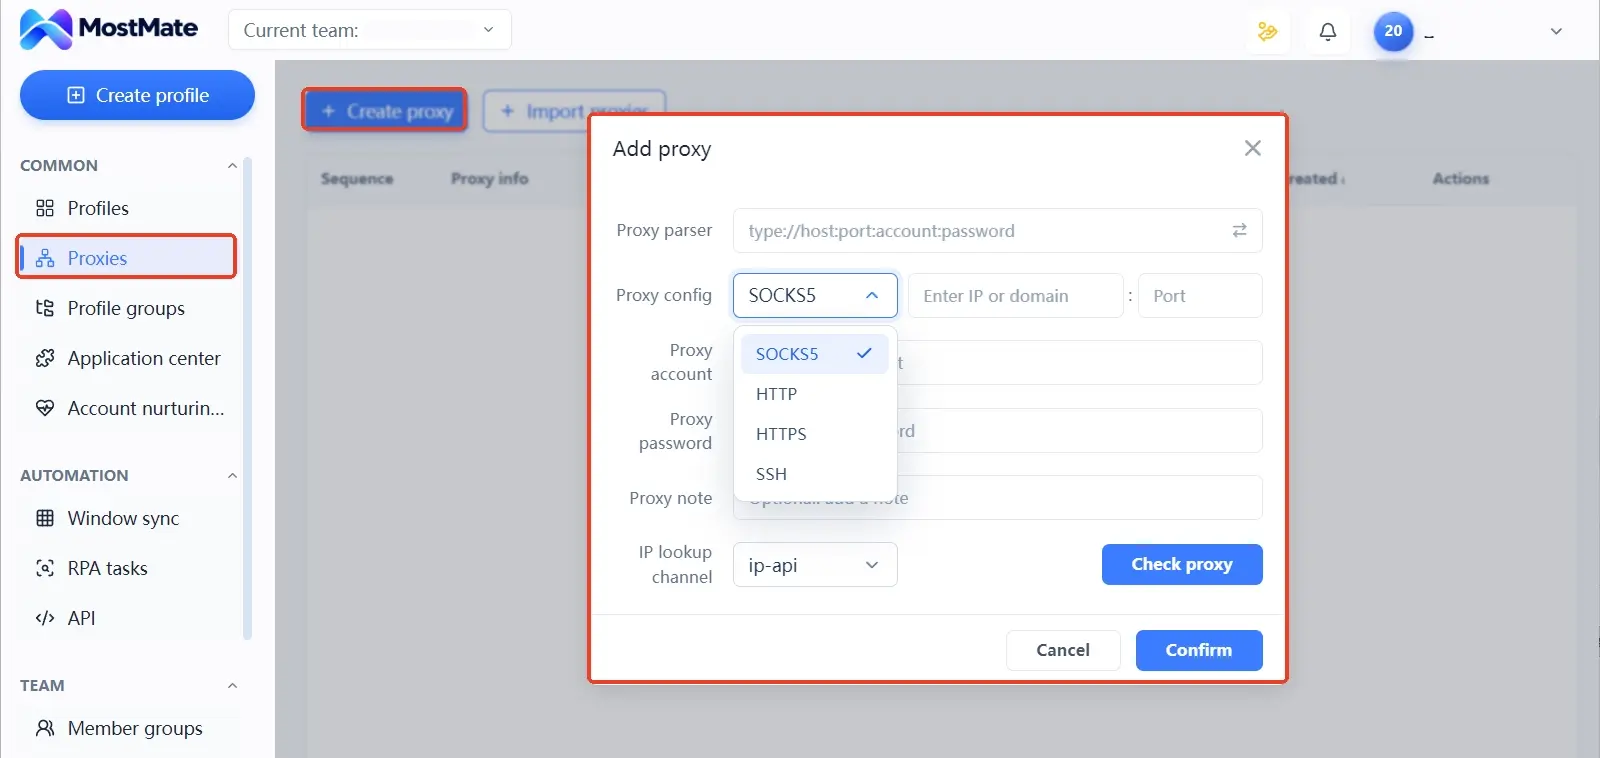
क़दम 3: proxy को environment से बाँधें। environment बनाने या बदलने का form खोलिए; proxy settings में तीन options हैं: proxy नहीं, अपना proxy भरना, या दर्ज proxy में से सीधे चुनना। type की dropdown में SOCKS5, HTTP, HTTPS और SSH आते हैं। चुनाव असली protocol से मिलना चाहिए। अपना proxy भरते समय form के format संकेत मानिए; provider का prefix socks5 है तो SOCKS5 चुनिए।
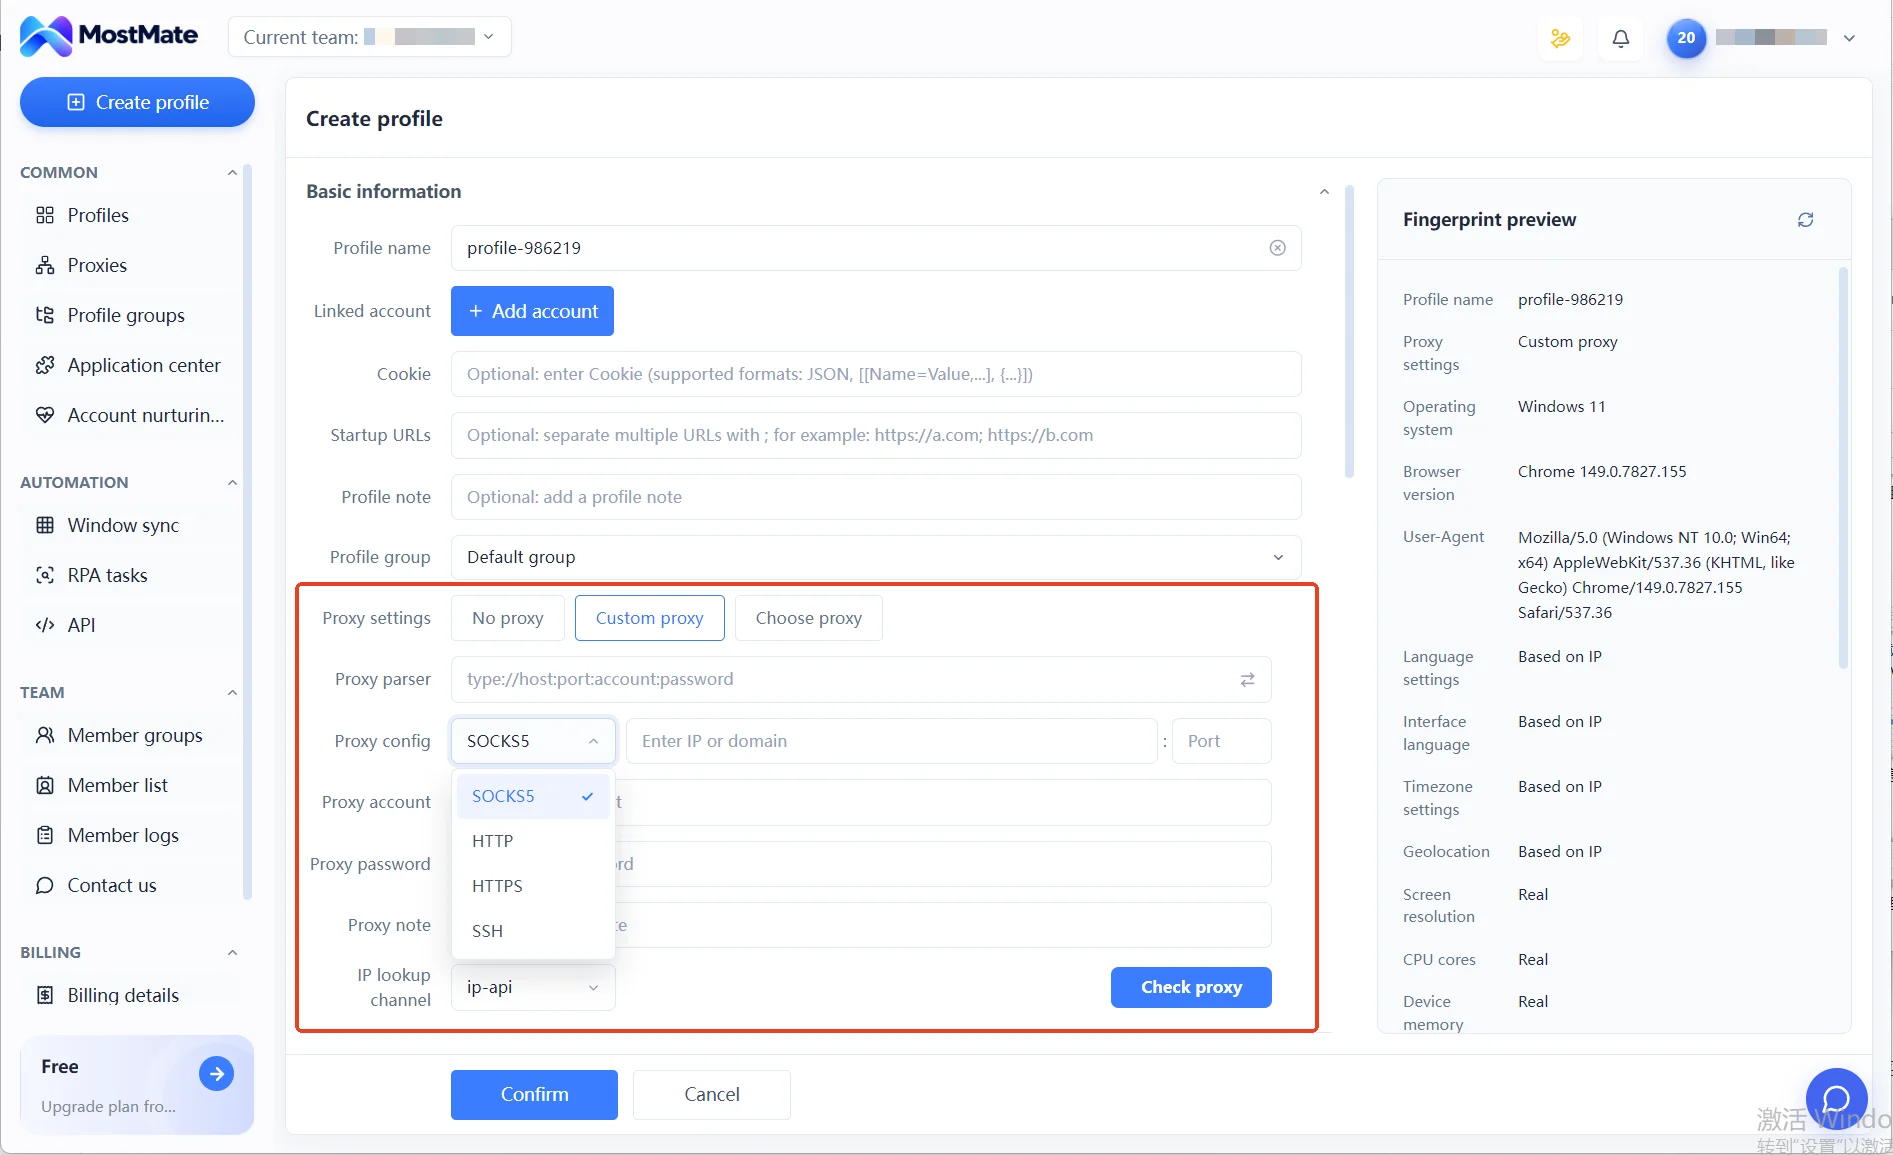
क़दम 4: proxy connection जाँचें। form में check proxy बटन है, जो connectivity परखता है; IP lookup रास्ते से exit का इलाक़ा भी मिला लें। connection चलना पहली ही दहलीज़ है। DNS, WebRTC जैसी जानकारी बटन के दायरे में नहीं आती; environment चालू करके किसी बाहरी test पेज से अलग से जाँचिए।
क़दम 5: environment चालू करके असली exit दोबारा देखें। test पास होने के बाद environment खोलें, IP test पेज से पक्का करें कि असली exit उम्मीद से मिलता है; ज़रूरत हो तो DNS और timezone भी साथ देख लें। नतीजा अजीब हो तो पहले observation नोट करें, फिर एक बार में सिर्फ़ एक setting बदलकर दोबारा परखें। एक साथ कई जगह बदल देंगे तो गड़बड़ी किस जगह की है, पता ही नहीं चलेगा।
क़दम 6: environment और line का जोड़ सँभालकर रखें। environment list में proxy और एग्ज़िट IP column पंक्ति-दर-पंक्ति दिखते हैं; कौन सा account किस line पर चल रहा है, जब चाहें देख लें। proxy बदलने के बाद note भी अपडेट करना न भूलें। team के हस्तांतरण में इन्हीं दो जगहों से मिलान करें; proxy का किसी दूसरे environment में ग़लत बँटना इसी से टलता है।
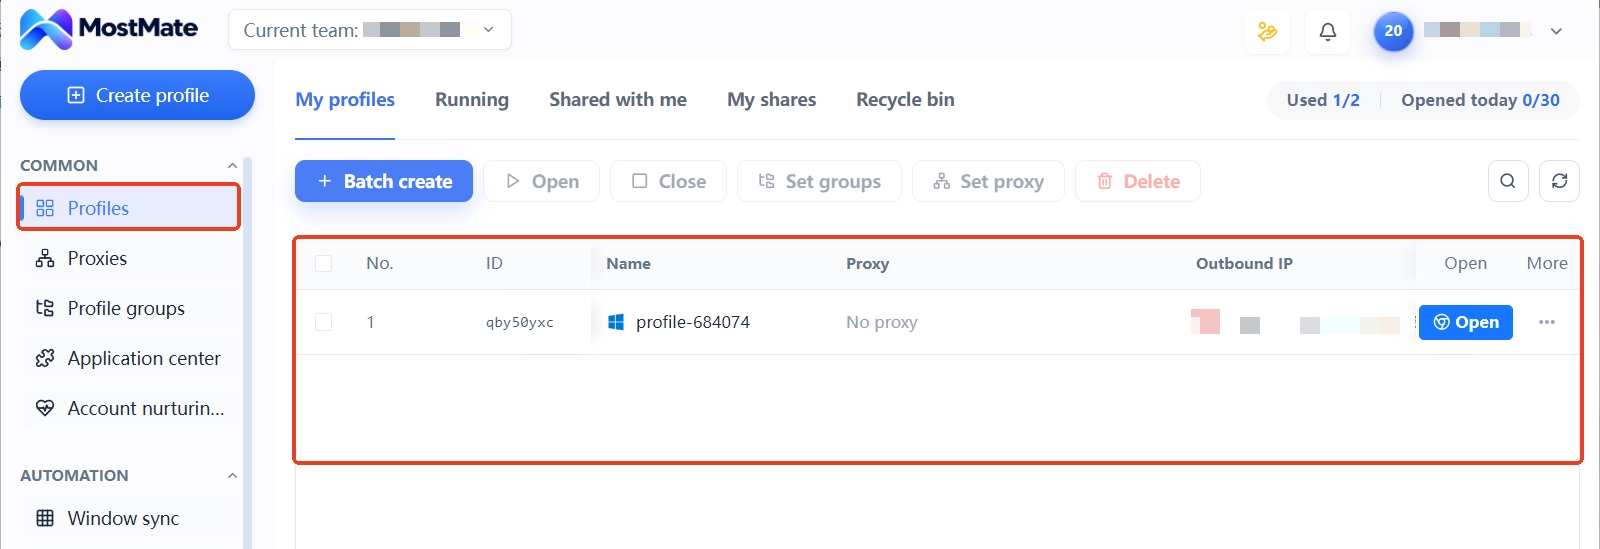
हर module के interface और fields, MostMate क्या है पेज पर एक-एक स्क्रीन से मिलाकर दिखाए गए हैं। proxy सेट करना environment बनाने का एक हिस्सा है; पूरा क्रम नए environment की checklist से बिंदुवार मिला लीजिए।
सेट है पर चल नहीं रहा: तीन हालतों की जाँच
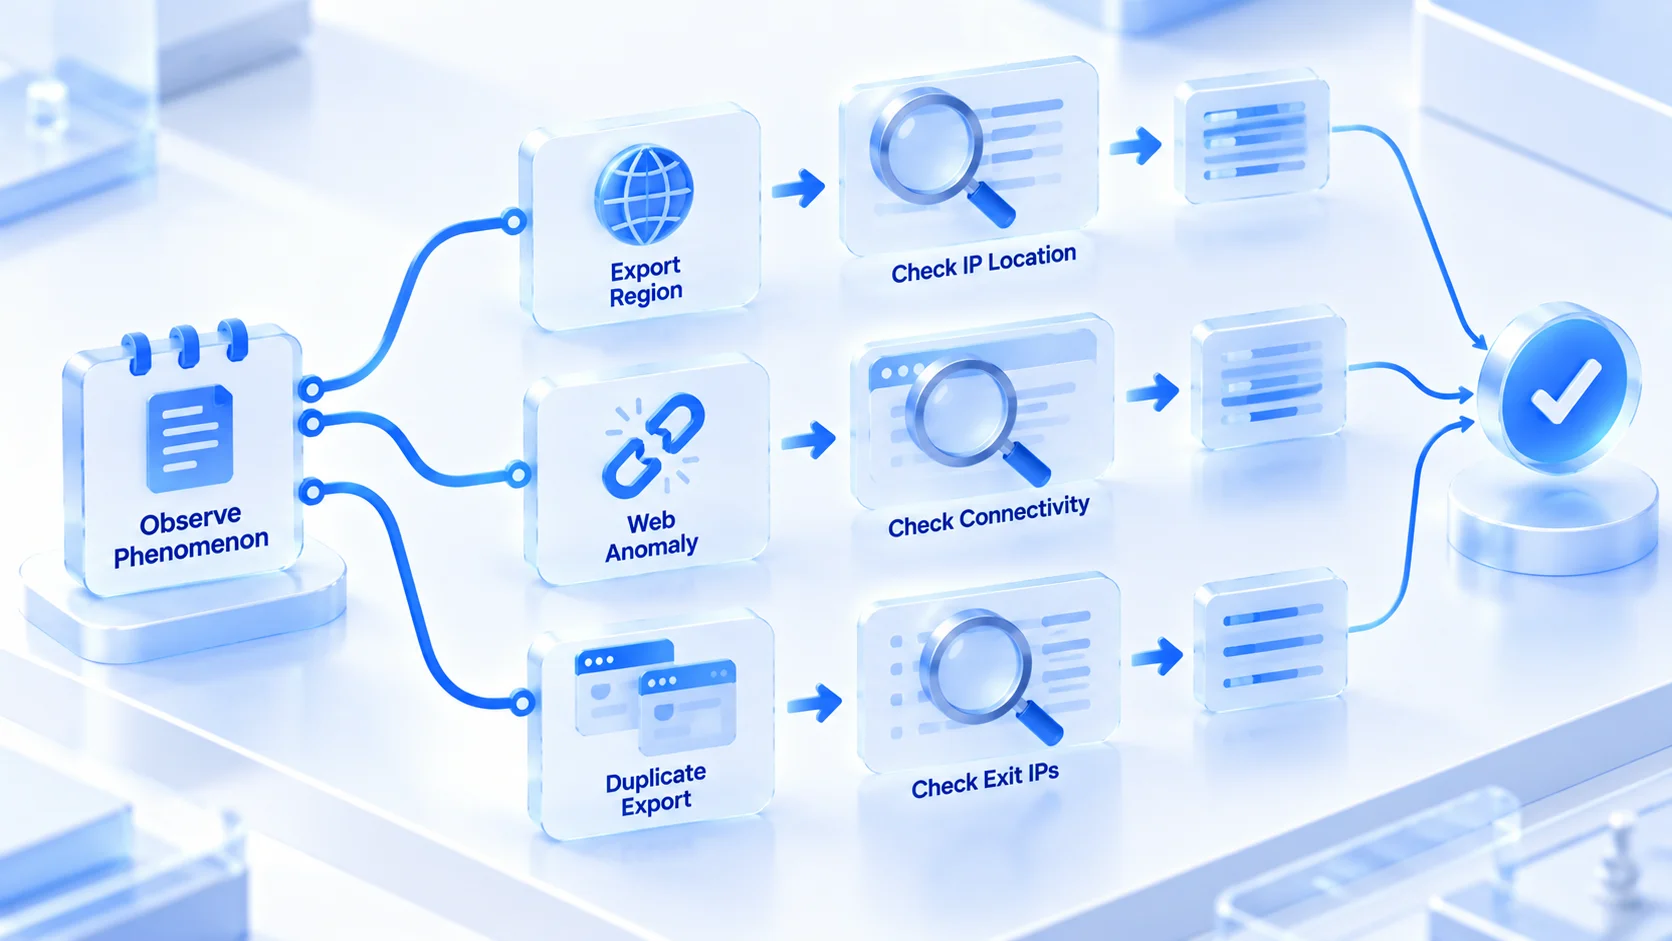
settings की ज़ंजीर पूरी होने के बाद बचता है गड़बड़ी का काम। जाँच का क्रम हालत से वजह की ओर पीछे चलना चाहिए; शुरू से पूरी settings फिर से भरना नहीं। मल्टी-अकाउंट में तीन हालतें सबसे आम हैं। पहले हालत नोट कीजिए, फिर वजह खोजिए।
हालत 1: जाँच पास, exit का इलाक़ा ग़लत
proxy जुड़ जाता है, पर इलाक़ा वह नहीं जिसका provider वादा करता है। तीन वजहें संभव हैं: provider ने order से अलग line बाँटी, IP की location database चूक करती है, या मिला हुआ block ग़लत tag हो गया। जाँच का तरीक़ा: IP lookup की जगह किसी तीसरे test पेज से दोबारा परखें और दोनों नतीजे साथ रखें। बार-बार मेल न खाए तो settings घुमाने की बजाय provider से सीधे line बदलवा लें।
हालत 2: test पास, पर web पेज नहीं खुलते
बटन का test चल जाता है, पर environment में कुछ sites अटकती हैं। यह चूक ज़्यादातर exit की अपनी होती है: लक्ष्य platform ने उस line का block रोक दिया है, या proxy की bandwidth टिकती नहीं। जाँच का तरीक़ा: उसी environment में दूसरी line लगाकर देखें या थोड़े लिए protocol type बदलकर परखें कि गड़बड़ चैनल में है या exit पकड़ा गया है। test पेज ठीक चले और लक्ष्य platform न चले, तो ज़्यादातर मामलों में exit पकड़ा गया है।
हालत 3: दो environment एक ही एग्ज़िट IP दिखाते हैं
बड़े पैमाने के environments में यह सबसे आसानी से हो जाता है: binding के वक़्त एक ही proxy दो बार चुन लिया गया, या environment क्लोन करते हुए settings भी साथ कॉपी हो गईं। जाँच का तरीक़ा: environment list में proxy और एग्ज़िट IP column एक-एक पंक्ति करके देखिए; साझा दिखे तो तुरंत दोबारा बाँधिए। दो account लंबे समय एक ही line पर चलना, ठीक वही सबसे सीधा जोड़े जाने का सिग्नल है। इन columns को समय-समय पर देखना लायक़ है।
अक्सर पूछे जाने वाले सवाल
क्या SOCKS5 और HTTP proxy को एक ही environments में मिलाकर चला सकते हैं?
चला सकते हैं। ज़रूरत के हिसाब से मिलाना आम तरीक़ा है; हर environment का proxy अपने आप में अलग रहता है, web panel वाले environments में एक type, client और script वालों में दूसरा type, आपस में कोई फ़र्क़ नहीं पड़ता। मिलाने की शर्त सिर्फ़ यह है कि हर environment में type और असली protocol आमने-सामने मिलते हों।
HTTPS proxy इस पूरे हिसाब में कहाँ ठहरता है?
वह एन्क्रिप्टेड web traffic को HTTP proxy के ऊपर tunnel बनाकर सँभालता है; web traffic की जगह वह भी SOCKS5 जितना ही काम का है। पिछले चुनाव का तर्क़ उस पर भी वैसा ही लागू होता है। जगह उन फ़र्क़ों को दी है जो सबसे बड़े हैं; बाक़ी को दोहराया नहीं गया।
SOCKS5 तेज़ है या HTTP proxy?
रफ़्तार ज़्यादातर line की quality, दूरी और bandwidth से तय होती है; protocol की अपनी processing का ख़र्च आज के नेटवर्क में मामूली है। एक ही क़ीमत में, अच्छी line वाला HTTP proxy ख़राब line वाले SOCKS5 से साफ़ तेज़ चलेगा। protocol को रफ़्तार का पैमाना बना लिया तो चुनाव ग़लत दिशा में जाएगा।
SOCKS5 लेने के बाद भी antidetect browser चाहिए?
चाहिए; दोनों काम एक लेयर पर नहीं होते। proxy सिर्फ़ नेटवर्क का exit बदलता है; browser fingerprint, cookies और लोकल डेटा browser के फ़ैसले में रहते हैं। मल्टी-अकाउंट को चाहिए कि exit और पहचान अलग-अलग रहें; ठीक यही antidetect browser के environments सँभालते हैं। antidetect browser की क्षमता की सीमा पेज पर पूरी बात लिखी है।
निष्कर्ष
SOCKS5 और HTTP proxy की सीमा request सँभालने के तरीक़े और रिज़ॉल्व की जगह पर बैठी है: एक request पढ़ता है और निशान छोड़ भी सकता है, दूसरा सिर्फ़ चैनल बनाता है और वैसा का वैसा भेजता है। web panel के लिए दोनों चलते हैं, client और script के लिए SOCKS5 पहली पसंद, और प्रमाणीकरण का तरीक़ा ख़रीदते ही तय कर लें। चुनाव के बाद proxy को एक list में दर्ज करें, environment से बाँधें, जाँच पास होने पर ही लॉगिन करें; गड़बड़ हो तो हालत से वजह की ओर पीछे जाइए। तब जाकर चैनल की लेयर पूरी सँभली होगी। एग्ज़िट का फ़र्क़ अपनी आँखों से परखना हो तो MostMate का फ़्री संस्करण डाउनलोड कीजिए, दो environment खोलकर हर एक में अलग line बाँधिए; नतीजा एक test में साफ़ दिख जाएगा।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



