
residential IP और datacenter IP में से कौन चुनें? पहले प्लेटफ़ॉर्म के आकलन का तरीका समझें
मुख्य निष्कर्ष: residential IP और datacenter IP का अंतर गति में नहीं, इस बात में है कि प्लेटफ़ॉर्म डेटाबेस इस पते की जड़ को कैसे चिह्नित करते हैं; datacenter ब्लॉक बड़े पैमाने पर डेटा सेंटर और proxy के रूप में चिह्नित होते हैं, जबकि residential ब्लॉक NAT साझाकरण का इस्तेमाल-किया-हुआ जोखिम साथ लाते हैं।
पहले आकलन का तरीका समझें, फिर काम के चरण के अनुसार चुनें। तभी बजट सही जगह लगेगा। नीचे पाँच हिस्सों में समझाया गया है: स्रोत, भरोसा, लागत, चुनाव और सेटअप। proxy खरीदते समय आम गलती चुनाव से शुरू होती है। दो सेवा देने वाले एक जैसी कीमत बताते हैं; एक ब्लॉक residential और दूसरा datacenter लिखा होता है, और दोनों पेजों पर ऊँची गुमनामी तथा तेज़ रफ़्तार लिखा होता है। गलत वाला अक्सर देर से पकड़ में आता है। नए खाते के रजिस्ट्रेशन के कुछ दिन बाद वेरिफ़िकेशन आता है, लाइक दिखते नहीं, और घंटों की जाँच के बाद पता चलता है कि समस्या IP ब्लॉक की उत्पत्ति में थी।
MostMate एक फ़िंगरप्रिंट ब्राउज़र है जो हर खाते को अलग नेटवर्क वातावरण बाँधता है; वातावरण के proxy एक-एक करके सेट और जाँचे जा सकते हैं। यह लेख दोनों IP प्रकारों का अंतर खोलकर समझाता है ताकि चुनाव का आधार सटीक फ़ील्ड तक उतरे।
दोनों IP प्रकारों का अंतर कहाँ से आता है
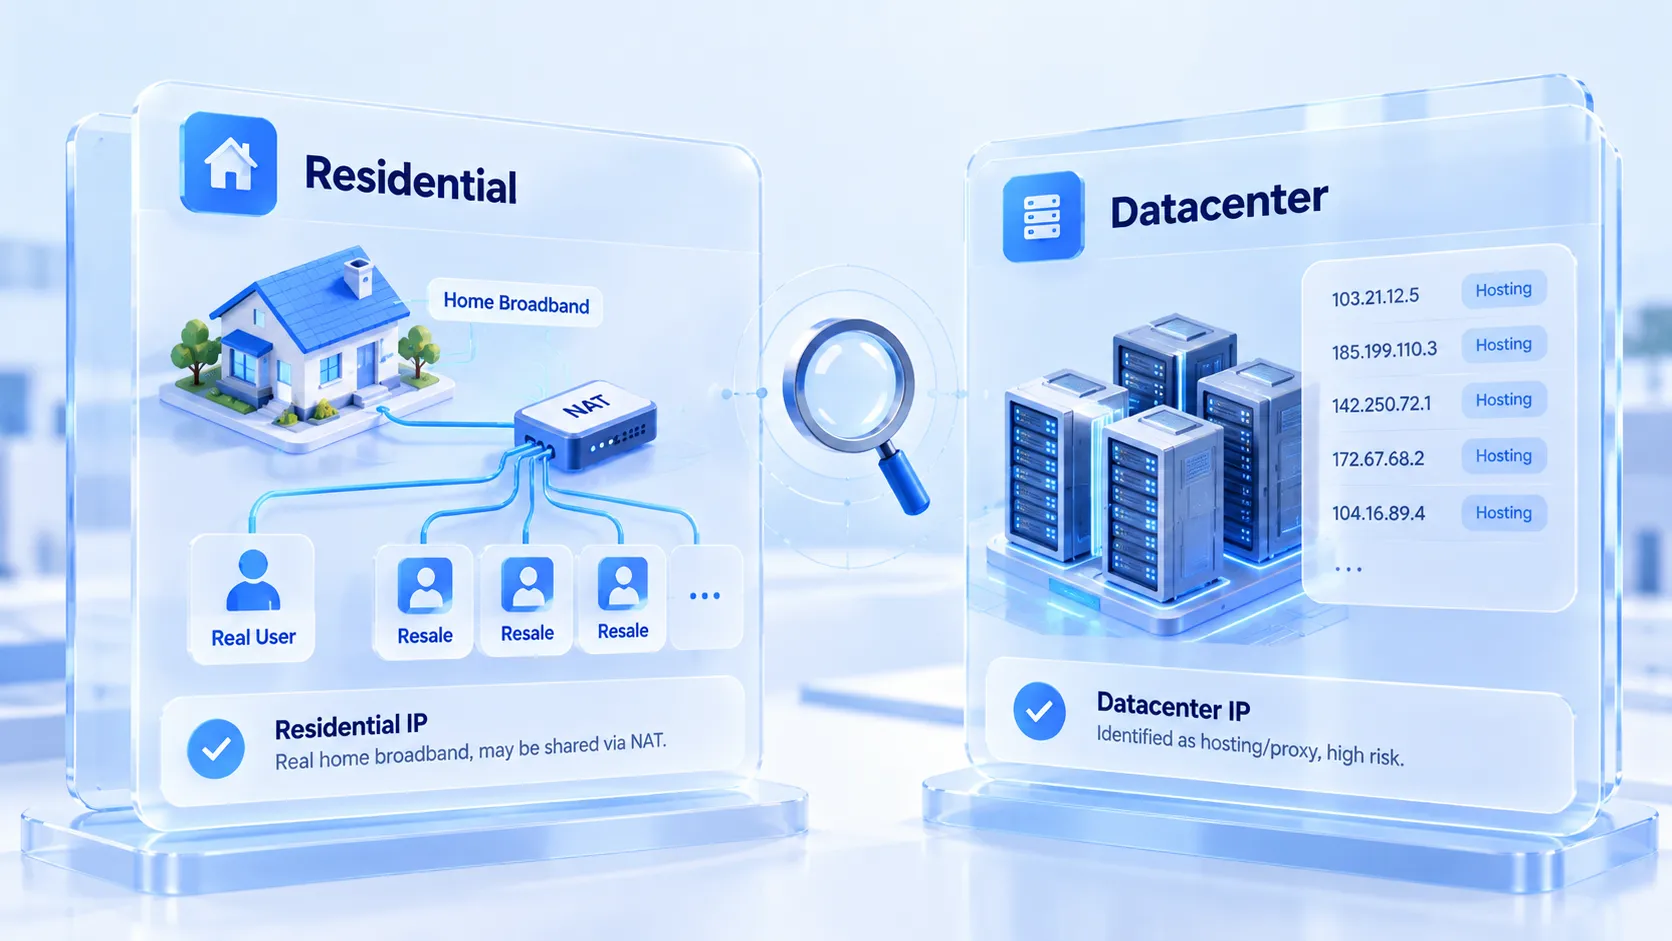
कोई IP ब्लॉक residential है या datacenter, यह पते के पंजीकरण रिकॉर्ड से तय होता है; सेवा देने वाले का लेबल सिर्फ़ संदर्भ है। दुनिया के हर IP ब्लॉक के साथ उसका स्वायत्त प्रणाली (ASN) और आवंटित संस्था दर्ज है। datacenter IP डेटा सेंटरों के पंजीकृत ASN ब्लॉक से निकले हैं, AWS, Alibaba Cloud, Hetzner जैसी होस्टिंग कंपनियों के नाम दर्ज हैं, और रिकॉर्ड देखते ही "डेटा सेंटर मूल" साफ़ दिखता है। residential IP टेलीकॉम और Comcast जैसे ऑपरेटर घर के ब्रॉडबैंड उपयोगकर्ताओं को देते हैं और ये residential ASN ब्लॉक में दर्ज होते हैं।
किसी IP ब्लॉक की मालिकियत जाँचने के लिए Hurricane Electric के BGP टूलबॉक्स को देख सकते हैं। पता डालते ही उसका ASN और पंजीकृत संस्था दिख जाता है; मूल साफ़ लिखा होता है। प्लेटफ़ॉर्म जोखिम जाँच में यही रिकॉर्ड पढ़ते हैं। डेटा सेंटर ASN ब्लॉक बहुत बड़े होते हैं और किराए पर लेना आसान है, इसलिए बैच रजिस्ट्रेशन और डेटा इकट्ठी यहीं सबसे ज़्यादा जमा रही है। बड़े प्लेटफ़ॉर्म अपनी datacenter ब्लॉक सूची रखते हैं। यह संरचनात्मक मूल की समस्या है। IP खुद कितना भी साफ़ चले, ब्लॉक की जगह नहीं बदलती।
भरोसा दो तरफ़ा है
दोनों IP प्रकारों में एक-एक जोखिम की परत है और दिशा ठीक उलटी है। datacenter IP का जोखिम खुला है। उसे IP इंटेलिजेंस डेटाबेस में जाँचें तो hosting या proxy फ़ील्ड ज़्यादातर जला हुआ आता है। हमने Google के एक डेटा सेंटर पते को असल में जाँचा; ip-api की फ़ील्ड क्वेरी proxy और hosting दोनों सही लौटाती है। ये लेबल सब प्लेटफ़ॉर्म के लिए खुले हैं; जोखिम प्रणाली इसे पढ़कर नए खाते की अनुमतियाँ कस देती है, या रजिस्ट्रेशन पर ही रोक देती है। IPinfo जैसी इंटेलिजेंस सेवाएँ और बारीक गोपनीयता लेबल भी रखती हैं; एक बार चिह्नित पता फिर साफ़ करना मुश्किल है।
residential IP का जोखिम साझाकरण के तरीके में छिपा है। घर के ब्रॉडबैंड निकास के पीछे अक्सर एक NAT नेटवर्क होता है। उसी पते पर असली घरेलू उपयोगकर्ता भी हो सकते हैं और उसी proxy पूल से बेचे गए दर्जनों खाते भी। residential IP इस्तेमाल-किया-हुआ होता है। पिछले उपयोगकर्ताओं ने इस पते पर क्या किया, यही तय करता है कि इस ब्लॉक की आज की जोखिम स्थिति क्या है। residential ब्लॉक पर hosting लेबल नहीं जलता, पर और छिपा हुआ पुराना बोझ हो सकता है।
दोनों जोखिम में कोई पूर्ण श्रेष्ठता नहीं है; चुनाव वही करें जिसे आप जाँच सकते हैं।
लागत की बनावट उपयोग का तरीका तय करती है
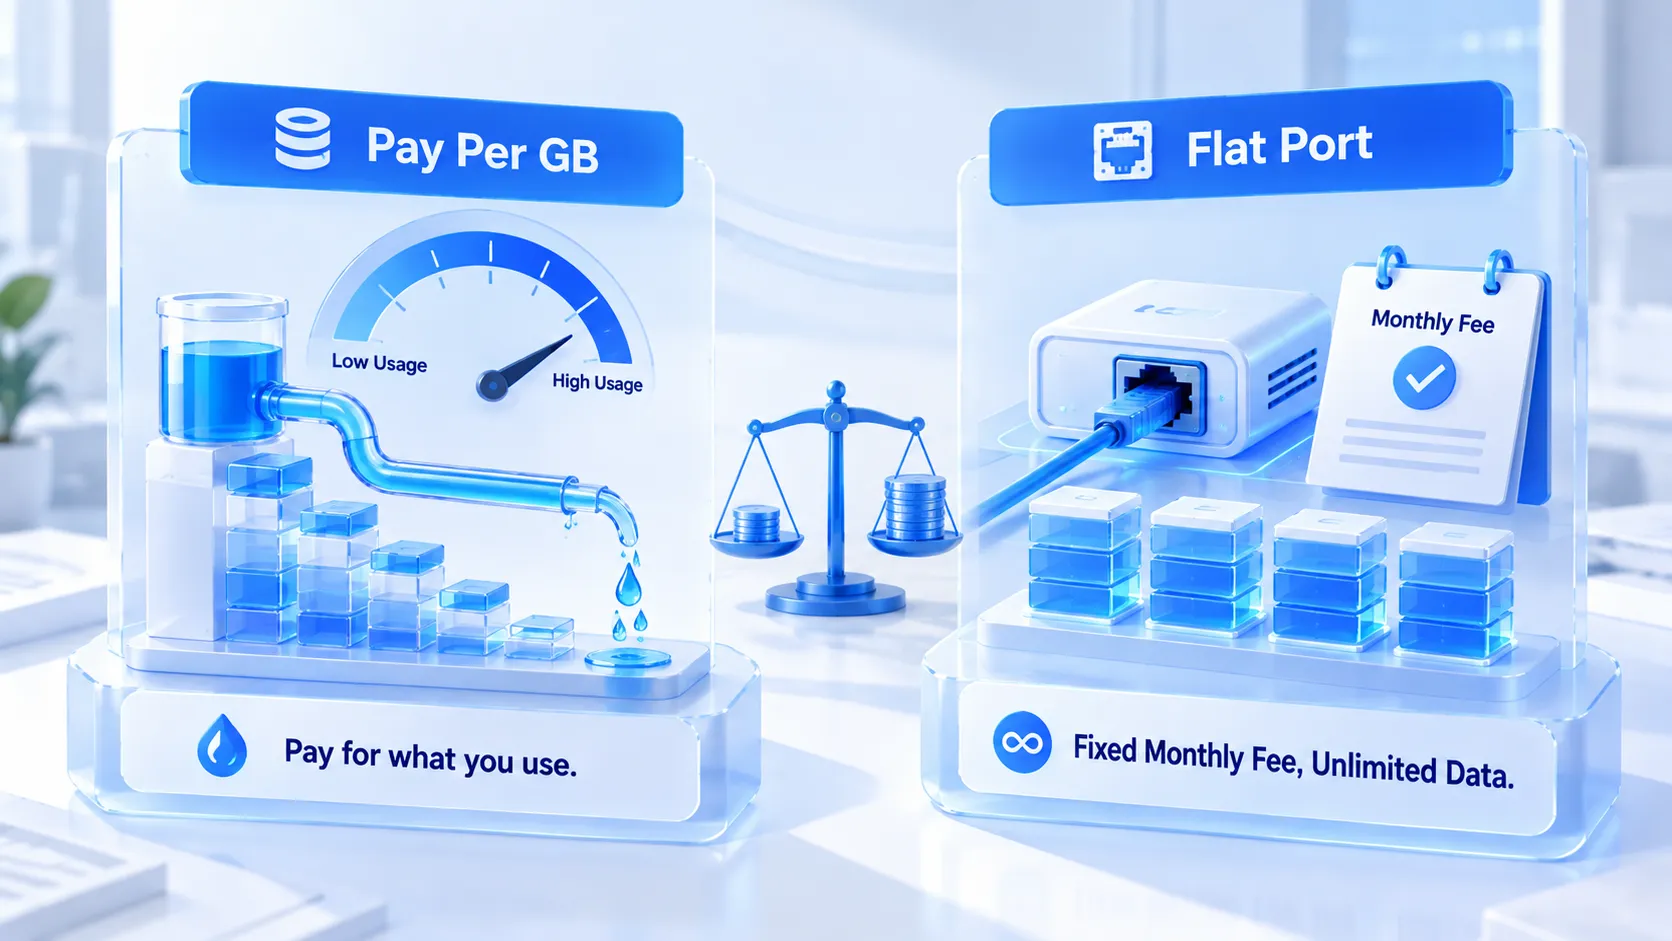
दोनों IP प्रकारों का बिलिंग तरीका अलग है और उपयुक्त काम की सघनता भी अलग है। datacenter IP संख्या या पोर्ट के हिसाब से बिल होते हैं; एक स्थिर मासिक शुल्क में ट्रैफ़िक खुला चलता है। डेटा इकट्ठी, निगरानी जैसे ज़्यादा ट्रैफ़िक वाले कामों में लागत नियंत्रण में रहती है। residential IP आम तौर पर ट्रैफ़िक के हिसाब से बिल होते हैं। दर काफ़ी ऊँची है; वीडियो लोडिंग और फ़ाइल डाउनलोड पैकेज जल्दी खत्म कर देते हैं। यह अंतर कीमत नीति से नहीं जुड़ा है: residential बैंडविड्थ असली घरेलू नेटवर्क से खरीदकर दोबारा बेचा जाता है, संसाधन खुद महँगा है।
बिलिंग तरीका संचालन की आदत सीधे बदल देता है। ट्रैफ़िक के हिसाब से बिल होने वाले residential proxy में संचालक हर कदम जानबूझकर बचाता है; ब्राउज़र में भारी पन्ने कम खोलता है, हमेशा चलने वाले काम कम रखता है। पोर्ट के हिसाब से बिल होने वाला datacenter proxy उन कामों के लिए ठीक है जहाँ ट्रैफ़िक की चिंता नहीं होती। खाते को proxy देने से पहले सोचें कि इस वातावरण का रोज़ का ट्रैफ़िक कैसा है, फिर तय करें कि पैसा किस प्रकार में लगेगा।
काम के चरण के अनुसार चुनाव
चुनाव तय करता है खाता किस चरण में है और वह कितना जोखिम उठा सकता है।
आम कामों को प्राथमिकता के क्रम में रखा है:
1. नए खाते का रजिस्ट्रेशन और तैयारी का दौर: residential IP को प्राथमिकता दें। रजिस्ट्रेशन पर प्लेटफ़ॉर्म की जाँच सबसे कड़ी होती है; datacenter ब्लॉक का hosting लेबल इसी कदम पर सबसे भारी पड़ता है। residential ब्लॉक पर पुराना बोझ हो सकता है, पर कम से कम पहली ही दहलीज़ पर proxy पहचान खुलती नहीं।
2. पके हुए खातों का रोज़ का रखरखाव: residential IP या अच्छी गुणवत्ता वाला ISP proxy दोनों चलते हैं; असली सवाल "बदलें या नहीं" से "स्थिर है या नहीं" पर आता है, और लंबे समय में एक ही निकास पर टिकना प्रकार से ज़्यादा मायने रखता है। निकास IP स्थिर रहे या ज़रूरत पर बदले, यह स्थिर IP और डायनामिक IP चुनाव गाइड के समय-आधारित मापदंड से तय करें।
3. बैच काम और ऑटोमेशन: datacenter IP का किफ़ायती इलाका। ऐसे काम ज़्यादातर लॉगिन बन चुके पुराने खातों पर चलते हैं; ट्रैफ़िक बड़ा, दोहराव तेज़, और datacenter ब्लॉक की नियंत्रित लागत का फ़ायदा यहीं सचमुच निकलता है।
4. अस्थायी और एक बार के काम: जो सस्ता हो वही लें, काम खत्म होते ही छोड़ दें; खाते की लंबी अवधि की सेहत इस IP के इतिहास पर टिकी नहीं है।
एक ही खातों का समूह अलग-अलग चरणों में अलग IP प्रकार इस्तेमाल करता है। बदलाव में एक अनुशासन है। ब्लॉक बदलना कम जोखिम वाले कामों के बाद रखें और खाते के चल रहे संवेदनशील काम की खिड़की से बचें।
चुनाव को MostMate में उतारें
चुनाव तय होने के बाद सेटअप में तीन चीज़ें जाँचनी हैं: कनेक्शन चलता है या नहीं, मालिकियत सही है या नहीं, वातावरण कदम मिलाता है या नहीं। MostMate एक फ़िंगरप्रिंट ब्राउज़र है जो proxy और वातावरण को अलग संभालता है; फ़ीचर मॉड्यूल का बँटवारा उत्पाद परिचय पेज पर देखें। चुनाव और जाँच दोनों इंटरफ़ेस में ही चलते हैं।
पहला कदम: proxy प्रबंधन में proxy दर्ज करें और स्रोत के अनुसार एक-एक नोट लगाएँ। आम HTTP और SOCKS5 के अलावा HTTPS और SSH भी समर्थित हैं। दर्ज करने के बाद अंदरूनी proxy जाँच से परीक्षण कनेक्शन चलाएँ। निकास IP तुरंत दिखता है। पेज का IP क्वेरी चैनल डिफ़ॉल्ट रूप से ip-api इस्तेमाल करता है; निकले क्षेत्र और ऑपरेटर की जानकारी सीधे खरीद पेज के दावे से मिलाई जा सकती है। दावा residential का है, जाँच datacenter निकली, एक रिकॉर्ड काफ़ी है। दर्ज से जाँच तक का पूरा रास्ता आधिकारिक साइट के सेटअप पूर्वावलोकन में चार कदमों में दिखाया गया है।
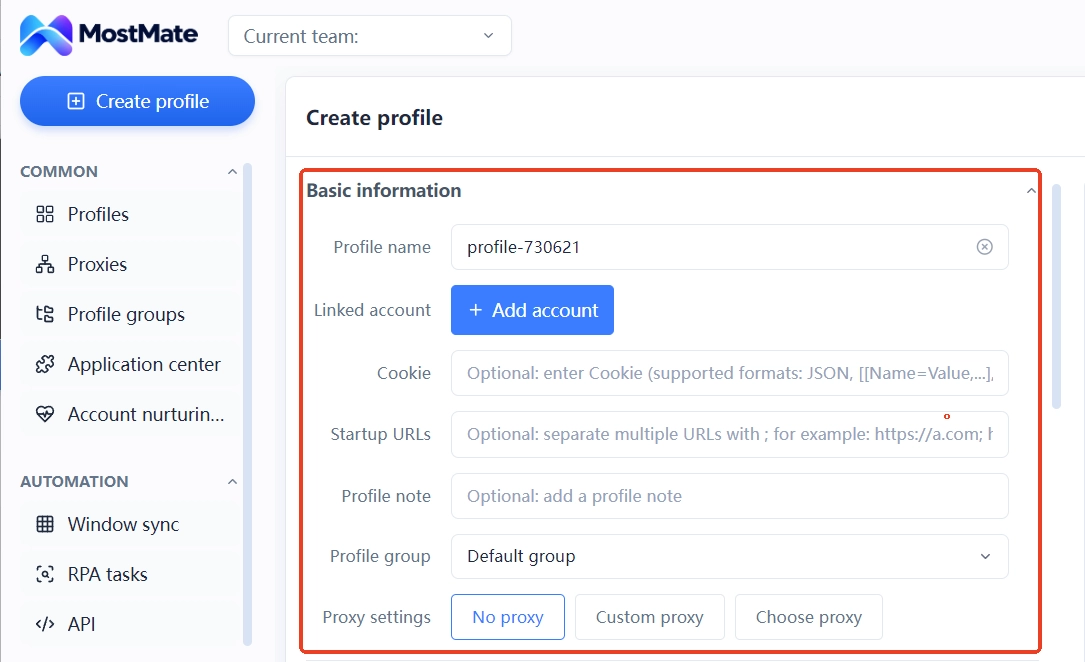
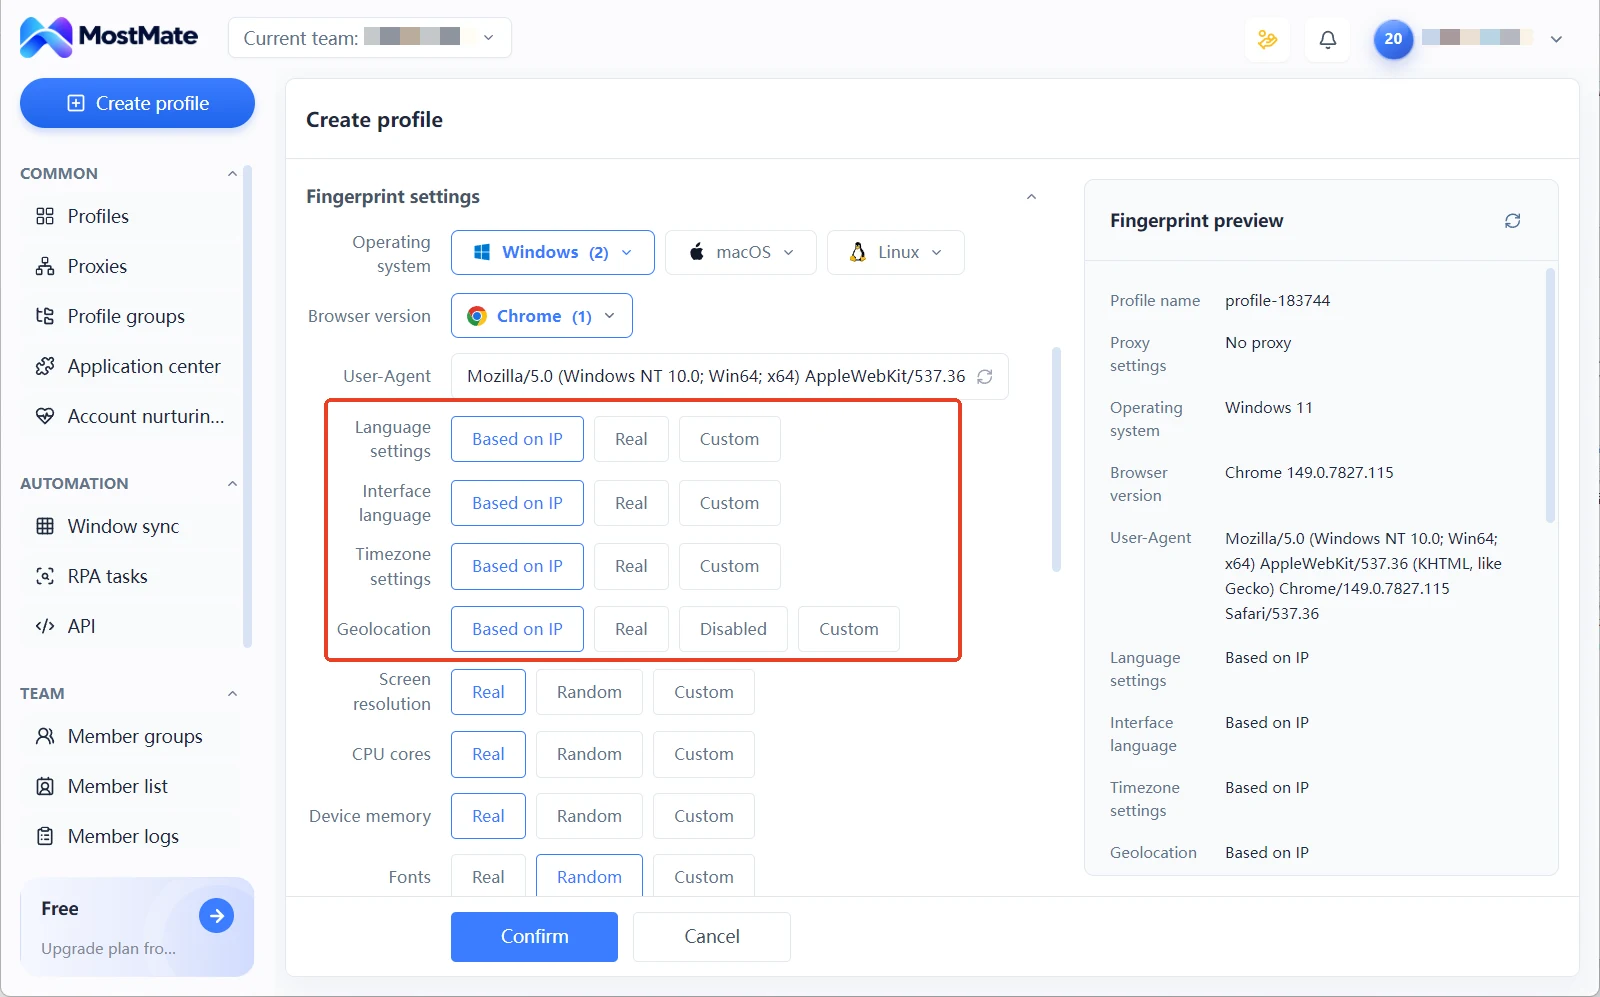
दूसरा कदम: वातावरण बनाते समय proxy उसमें आवंटित करें। वातावरण फ़ॉर्म की proxy सेटिंग तीन तरीके देती है: proxy नहीं, अपना proxy, सूची से proxy चुनना। proxy सूची से वही जाँचा हुआ रिकॉर्ड चुनना काफ़ी है। आवंटन पूरा होने पर वातावरण की भाषा, समय क्षेत्र और स्थान की रीडिंग डिफ़ॉल्ट रूप से निकास IP से ली जाती है। मालिकियत बदली तो रीडिंग भी बदलती है। एक-एक चीज़ हाथ से बदलने की ज़रूरत नहीं।
तीसरा कदम: कुछ समय चलने के बाद proxy की टिकाव की स्थिति देखें। निकास IP खिसका या नहीं, जवाब स्थिर है या नहीं, यह proxy सूची में दर्ज रहता है। असामान्यता दिखे तो एक-एक जाँचें; उपलब्धता और तर्क संगति की परतेदार जाँच के लिए proxy दो-परत जाँच गाइड देखें।
आम सवाल
क्या residential IP हमेशा datacenter IP से सुरक्षित होता है?
हमेशा नहीं। residential ब्लॉक पर hosting लेबल नहीं होता, पर इस्तेमाल का पुराना रिकॉर्ड नहीं देखा जा सकता; NAT साझाकरण में पिछलों का व्यवहार इसी पते पर लिखा जाता है। datacenter IP की उत्पत्ति पारदर्शी है, जोखिम पहले से आँकना आसान बनाती है। सुरक्षा का आधार पते की आज की जोखिम स्थिति है; प्रकार लेबल सिर्फ़ संदर्भ है।
क्या शुरू से आख़िर तक datacenter IP से खाते चलाए जा सकते हैं?
पुराने खाते, स्थिर लॉगिन और ज़्यादातर बैच काम वाले व्यवसाय के लिए संभव है। रजिस्ट्रेशन के दौर में datacenter ब्लॉक लेने पर जोखिम hosting लेबल पर सिमट जाता है; प्लेटफ़ॉर्म रजिस्ट्रेशन और शुरुआती जाँच में इस फ़ील्ड को ज़्यादा वज़न देते हैं। मिली-जुली व्यवस्था ज़्यादातर टीमों का संतुलन बिंदु है: संवेदनशील चरण में residential, पैमाने के चरण में datacenter।
कैसे जाँचें कि कोई IP प्लेटफ़ॉर्म ने चिह्नित किया है या नहीं?
IP इंटेलिजेंस सेवा से hosting और proxy फ़ील्ड जाँचें, ASN क्वेरी टूल से मालिकियत रिकॉर्ड मिलाएँ। निकास, प्रकार और लीक की सतह एक साथ जाँचनी हो तो IP लीक जाँच टूलकिट गाइड के तीन-परत रास्ते पर चलें।
proxy खरीदने के बाद पहले जाँच क्यों ज़रूरी है?
सेवा पेज के दावे और असली मालिकियत हर बार एक नहीं होते; ब्लॉक खिसकना और लाइन की अस्थिरता अक्सर कुछ दिन बाद दिखती है। पहले परीक्षण कनेक्शन से निकास IP और मालिकियत मिलाएँ, फिर किसी वातावरण को सौंपें; इससे समस्या खाते तक नहीं जाएगी।
निष्कर्ष
residential IP और datacenter IP का रिश्ता अच्छा-बुरा नहीं है; यह दो उत्पत्ति, दो बिलिंग और दो जोखिम की संरचनात्मक भिन्नता है। रजिस्ट्रेशन और तैयारी में residential, बैच काम में datacenter; बीच में जाँच से दावा और असली मालिकियत को मिलाएँ। बजट यहीं सही जगह लगता है। सेटअप के लिए कोई अतिरिक्त टूल नहीं चाहिए; MostMate में proxy दर्ज करने से वातावरण आवंटन तक का रास्ता एक ही बार में पूरा करें और पहले खाते के रजिस्ट्रेशन से पहले ही यह रास्ता जाँच लें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



