
residential IP чи datacenter IP? Спершу зрозумійте логіку платформ
Головний висновок: різниця між residential IP і datacenter IP не у швидкості, а в тому, як бази даних платформ позначають походження адреси; сегменти datacenter масово мають позначки дата-центрів і proxy, а сегменти residential несуть «вторинний» ризик спільного NAT.
Спершу зрозумійте логіку оцінки, а вже потім обирайте за етапом бізнесу, і бюджет витрачатиметься з розумом. Далі матеріал розгорнуто у п'яти частинах: походження, довіра, ціни, вибір, конфігурація. Типові пастки при купівлі proxy починаються ще на етапі вибору. Два постачальники пропонують однакову ціну: одна адреса позначена residential, інша datacenter, і обидві сторінки опису хвалять високу анонімність та швидкість. Помилковий вибір часто визріває непомітно: за кілька днів після реєстрації нові акаунти ловлять верифікації, лайки не мають охоплення, і лише після довгого пошуку виявляється, що причина в походженні сегмента IP.
MostMate це антидетект-браузер, який прив'язує кожен акаунт до окремого мережевого середовища, а proxy в кожному середовищі можна налаштовувати та перевіряти індивідуально. У цій статті ми розкладаємо відмінності двох типів IP на частини та допомагаємо сперти вибір на конкретних полях.
Звідки береться різниця між двома типами IP
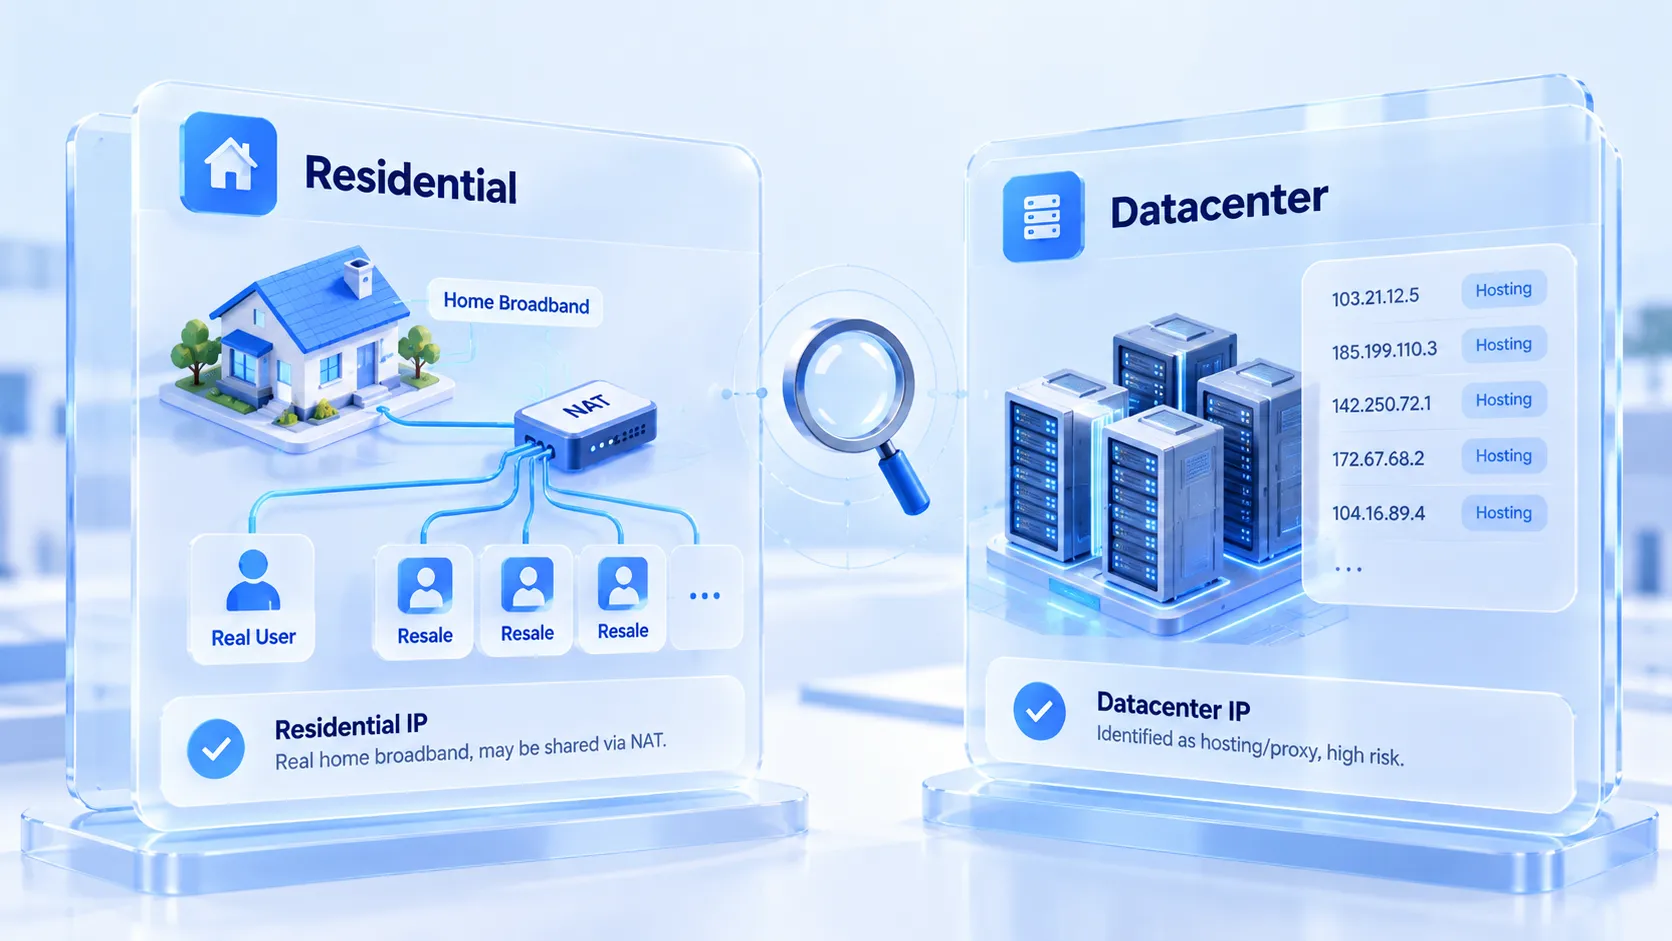
Чи адреса з residential, чи з datacenter сегмента, визначають реєстраційні записи, а позначки постачальників лише орієнтир. Для кожного сегмента IP у світі зареєстровано автономну систему (ASN) та отримувача виділення. datacenter IP вирізані з ASN-сегментів, зареєстрованих дата-центрами, належать хостинг-провайдерам на кшталт AWS, Alibaba Cloud чи Hetzner, і вже з реєстрації видно «дата-центрове походження». residential IP оператори зв'язку на кшталт Comcast виділяють домашнім користувачам широкосмугового доступу, і вони прописані у residential ASN сегментах.
Щоб перевірити належність сегмента, зазирніть у BGP-інструментарій Hurricane Electric. Введіть адресу й одразу побачите ASN та власника реєстрації, походження записано чорним по білому. Саме цей самий запис читають платформи, коли оцінюють ризик. Сегменти дата-центрових ASN величезні, дешеві в оренді, і саме там здавна відбувається найбільше масових реєстрацій і збору даних. Основні платформи тримають власні списки таких сегментів. Це структурна проблема походження: як би чисто не працював сам IP, положення сегмента це не змінює.
Довіра працює в обидва боки
У кожного з двох типів IP свій шар ризику, і напрямки протилежні. Ризик дата-центрових IP публічний: перевірте адресу в базі IP-розвідки, і поля hosting чи proxy здебільшого світяться. Ми насправді протестували одну дата-центрову адресу Google: запит полів ip-api одразу повернув proxy і hosting обидва true. Такі позначки відкриті всім платформам; після їх прочитання ризик-менеджмент щонайменше звужує права нових акаунтів, а щонайбільше блокує на етапі реєстрації. Сервіси розвідки на кшталт IPinfo ведуть і детальніші позначки приватності, і адресу, позначену одного разу, майже неможливо відмити.
Ризик residential IP схований у способі спільного використання. За виходом домашнього broadband часто стоїть мережа NAT. На одній адресі є справжні домашні користувачі, але водночас і десятки акаунтів, перепроданих через один і той самий proxy-пул. residential IP завжди «з других рук»: те, що робили попередники, визначає поточний ризик-статус адреси. residential сегменти не світяться позначкою hosting, але можуть нести менш помітний історичний вантаж.
У двох ризиків немає абсолютної переваги: вибір полягає в тому, щоб узяти той, який ви вмієте перевіряти.
Структура цін визначає сценарій використання
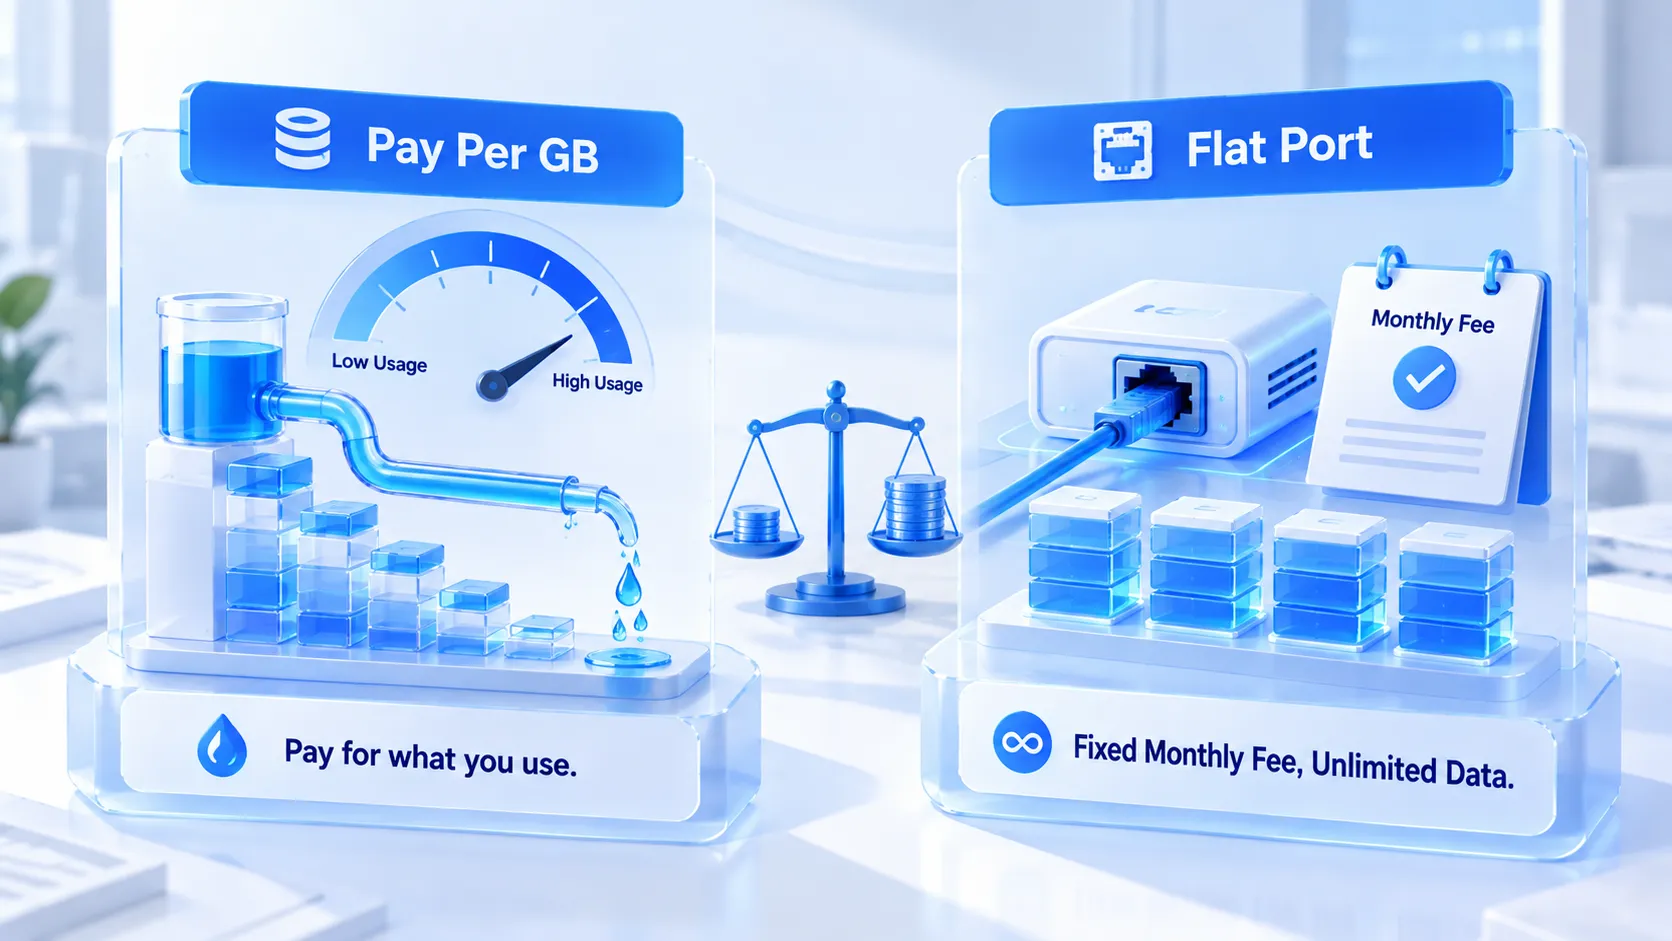
Два типи IP мають різні моделі білінгу і пасують різній щільності задач. datacenter IP тарифікуються за кількість або порт, із фіксованою місячною платою та необмеженим трафіком: для збору даних, моніторингу й інших задач із великим трафіком собівартість контрольована. residential IP зазвичай тарифікуються за трафік, ціна за одиницю помітно вища, і завантаження відео чи файлів швидко спалюють пакет. Різниця в ціні не залежить від цінової стратегії: residential смуга перепродається з реальних домашніх мереж, і сама ресурсна база дорога.
Модель білінгу безпосередньо формує операційні звички. residential proxy з оплатою за трафік мимоволі змушує економити кожну дію: рідше відкривати важкі сторінки, менше тримати фонових задач. datacenter proxy з оплатою за порт пасує роботі, де трафік не шкода. Перш ніж прикріплювати proxy до акаунта, спершу продумайте щоденний профіль трафіку середовища, а вже потім вирішуйте, куди йдуть гроші.
Обираємо за етапом бізнесу
Вирішують етап акаунта та рівень прийнятного ризику.
Типові задачі за пріоритетом:
1. Реєстрація та прогрів нових акаунтів: пріоритет у residential IP. Реєстрація це етап із найсуворішим ризик-контролем платформи, і позначка hosting у дата-центрових сегментах б'є найсильніше саме тут. residential сегменти можуть мати історичний вантаж, але щонайменше не показують proxy-ідентичність із першого порогу.
2. Щоденне обслуговування зрілих акаунтів: підійде і residential IP, і якісний ISP proxy; питання змінюється з «міняти чи ні» на «наскільки стабільно», і довготривала фіксована вихідна адреса важить більше за сам тип. Фіксувати вихідний IP чи перемикати за потреби, можна визначити за критеріями тривалості зі гайду щодо фіксованих і динамічних IP.
3. Масові задачі та автоматизація: територія вигідності datacenter IP. Такі задачі здебільшого йдуть на старих акаунтах зі встановленою сесією, із великим трафіком і високою частотою; саме тут контрольована собівартість дата-центрових сегментів по-справжньому виправдовується.
4. Тимчасові та одноразові задачі: беріть той тип, що дешевший, і викидайте після завершення; довгострокове здоров'я акаунта не залежить від історії цього IP.
Один і той самий пул акаунтів часто використовує різні типи IP на різних етапах. При переключенні існує дисципліна: змінюйте сегмент переважно після дій із низьким ризиком і оминайте вікна високочутливих операцій, у яких акаунт працює прямо зараз.
Втілюємо вибір у MostMate
Після того як вибір зроблено, на етапі конфігурації слід перевірити три речі: чи проходить з'єднання, чи правильна належність і чи встигає середовище. MostMate це антидетект-браузер із роздільним керуванням proxy та середовищем; розподіл функціональних модулів описано на сторінці продукту. І вибір, і приймання відбуваються прямо в інтерфейсі.
Крок перший: додайте proxy в менеджері proxy та зробіть примітки за джерелом. Окрім звичних HTTP і SOCKS5, підтримуються також HTTPS і SSH. Після додавання спробуйте з'єднання вбудованою функцією перевірки proxy; вихідний IP видно одразу. Вбудований канал перевірки IP на сторінці за замовчуванням іде через ip-api, і регіон та оператор із запиту можна прямо зіставити з обіцянками на сторінці продажу: купували residential, а вийшов datacenter, одного запису досить. Повний ланцюжок від додавання до приймання показано чотирма кроками у попередньому перегляді налаштувань на сайті.
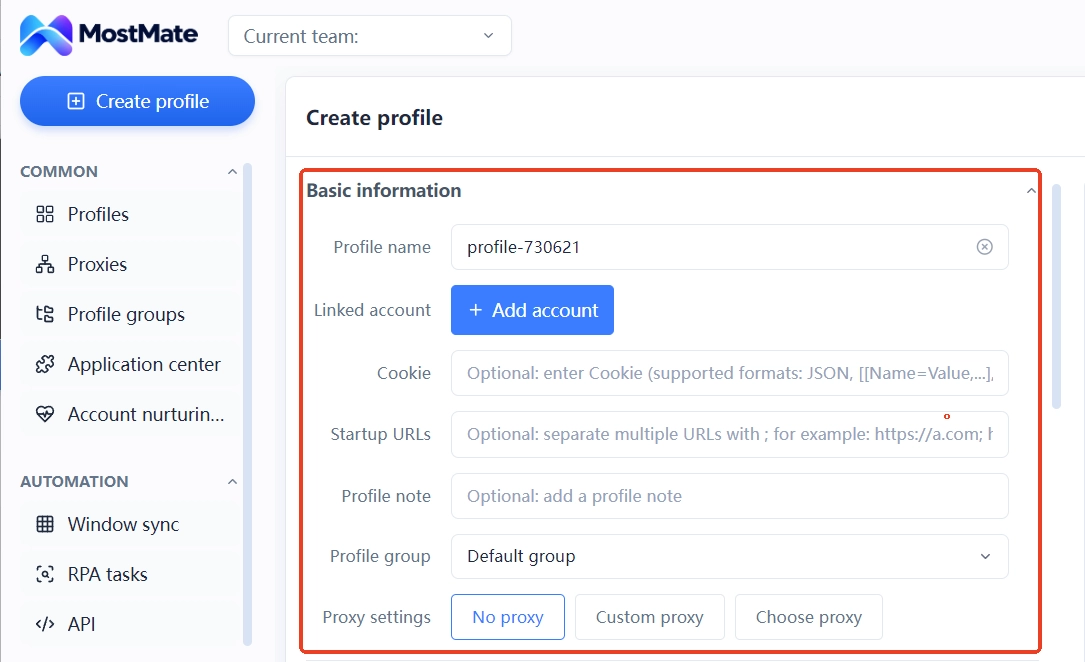
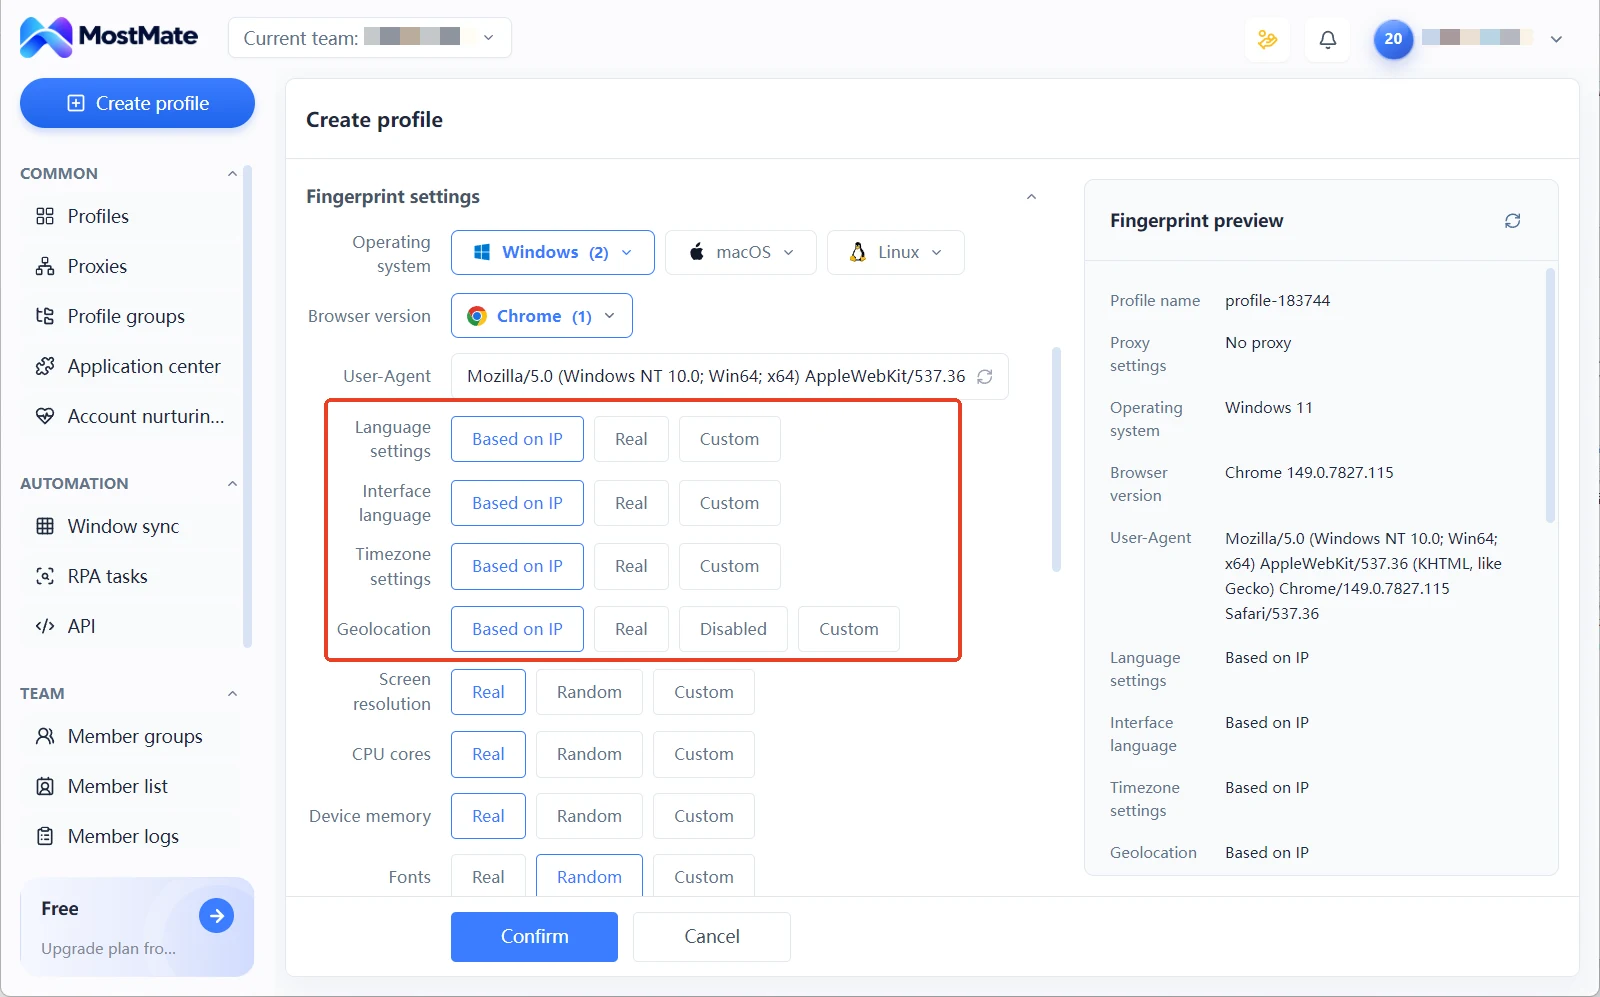
Крок другий: під час створення середовища розподіліть proxy. Форма середовища пропонує три варіанти в налаштуваннях proxy: без proxy, власний proxy або вибір зі списку; досить обрати вже перевірений рядок. Після розподілу мова, часовий пояс і локація в середовищі за замовчуванням зчитуються з вихідного IP: змінюється належність, змінюються показники, без ручних правок.
Крок третій: після деякого часу роботи перегляньте стан утримання proxy. Дрейф вихідного IP і стабільність відповідей фіксуються у списку proxy; за аномалій перевіряйте покроково, а поділ приймання на доступність та логічну узгодженість описано у гайді з дворівневої перевірки proxy.
Часті запитання
Чи residential IP завжди безпечніший за datacenter IP?
Не обов'язково. residential сегменти не мають позначки hosting, але «вторинну» історію використання не вдасться запитати, і за спільного NAT поведінка попередників записується на цю адресу. datacenter IP мають прозоре походження, що навіть полегшує прогнозування ризику. Безпека визначається поточним ризик-статусом адреси, а тип лише орієнтир.
Чи можна вести акаунти виключно на datacenter IP?
Це реально для старих акаунтів, стабільної сесії та бізнесу, домінованого масовими задачами. На етапі реєстрації нових акаунтів ризик дата-центрових сегментів концентрується на позначці hosting, і платформи надають цьому полю більшу вагу в реєстрації та ранньому контролі. Змішаний підхід є балансом для більшості команд: residential у чутливих фазах, datacenter у масштабуванні.
Як дізнатися, чи IP уже позначено платформою?
Перевірте поля hosting і proxy сервісом IP-розвідки, а потім звірте записи належності інструментом ASN-запитів. Коли треба за один раз побачити вихід, тип і поверхню витоків, пройдіть три рівні перевірки зі гайду з набору інструментів для перевірки витоків IP.
Чому proxy треба приймати одразу після купівлі?
Обіцянки на сторінці постачальника не завжди збігаються з реальною належністю, а дрейф сегмента й нестабільність каналу часто проявляються лише за кілька днів. Спершу тестове з'єднання, перевірка вихідного IP і належності, і лише потім розподіл конкретним середовищам: так проблеми не потрапляють в акаунт.
Підсумок
residential IP і datacenter IP не є парою «добре чи погано»: це структурна різниця двох походжень, двох білінгів і двох ризиків. Реєстрація та прогрів з residential, масові задачі з дата-центром, а прийманням звірте заявлену належність із реальною. Тоді бюджет опиняється там, де треба. Додаткові інструменти не потрібні: у MostMate весь шлях від додавання proxy до розподілу середовищ проходиться за один захід, і ланцюжок перевірено ще до реєстрації першого акаунта.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



