
IP residential sau IP datacenter? Înțelege întâi logica platformelor
Concluzia esențială: diferența dintre IP residential și IP datacenter nu ține de viteză, ci de cum marchează bazele de date ale platformelor originea adresei; segmentele datacenter sunt marcate în masă drept hosting și proxy, în timp ce segmentele residential poartă riscul de mâna a doua al NAT-ului partajat.
Înțelegi întâi logica de evaluare, abia apoi alegi în funcție de etapa activității, și doar așa bugetul merge unde trebuie. Mai jos, materialul se desfășoară în cinci părți: origine, încredere, costuri, alegere, configurare. Capcanele frecvente la cumpărarea de proxy-uri încep chiar de la selecție. Doi furnizori afișează același preț: o adresă marcată residential, alta marcată datacenter, iar ambele pagini de prezentare laudă anonimat ridicat și viteză mare. Tipul ales greșit își arată problemele cu întârziere. La câteva zile după înregistrare apar verificări pe conturile noi, aprecierile nu primesc vizibilitate, iar după ore de investigație afli că vinovată este chiar originea segmentului de IP.
MostMate este un browser antidetect care leagă fiecare cont de un mediu de rețea separat, iar proxy-urile din fiecare mediu pot fi configurate și verificate una câte una. Articolul acesta descompune diferențele dintre cele două tipuri de IP și te ajută să-ți întemeiezi alegerea pe câmpuri concrete.
De unde vine diferența dintre cele două tipuri de IP
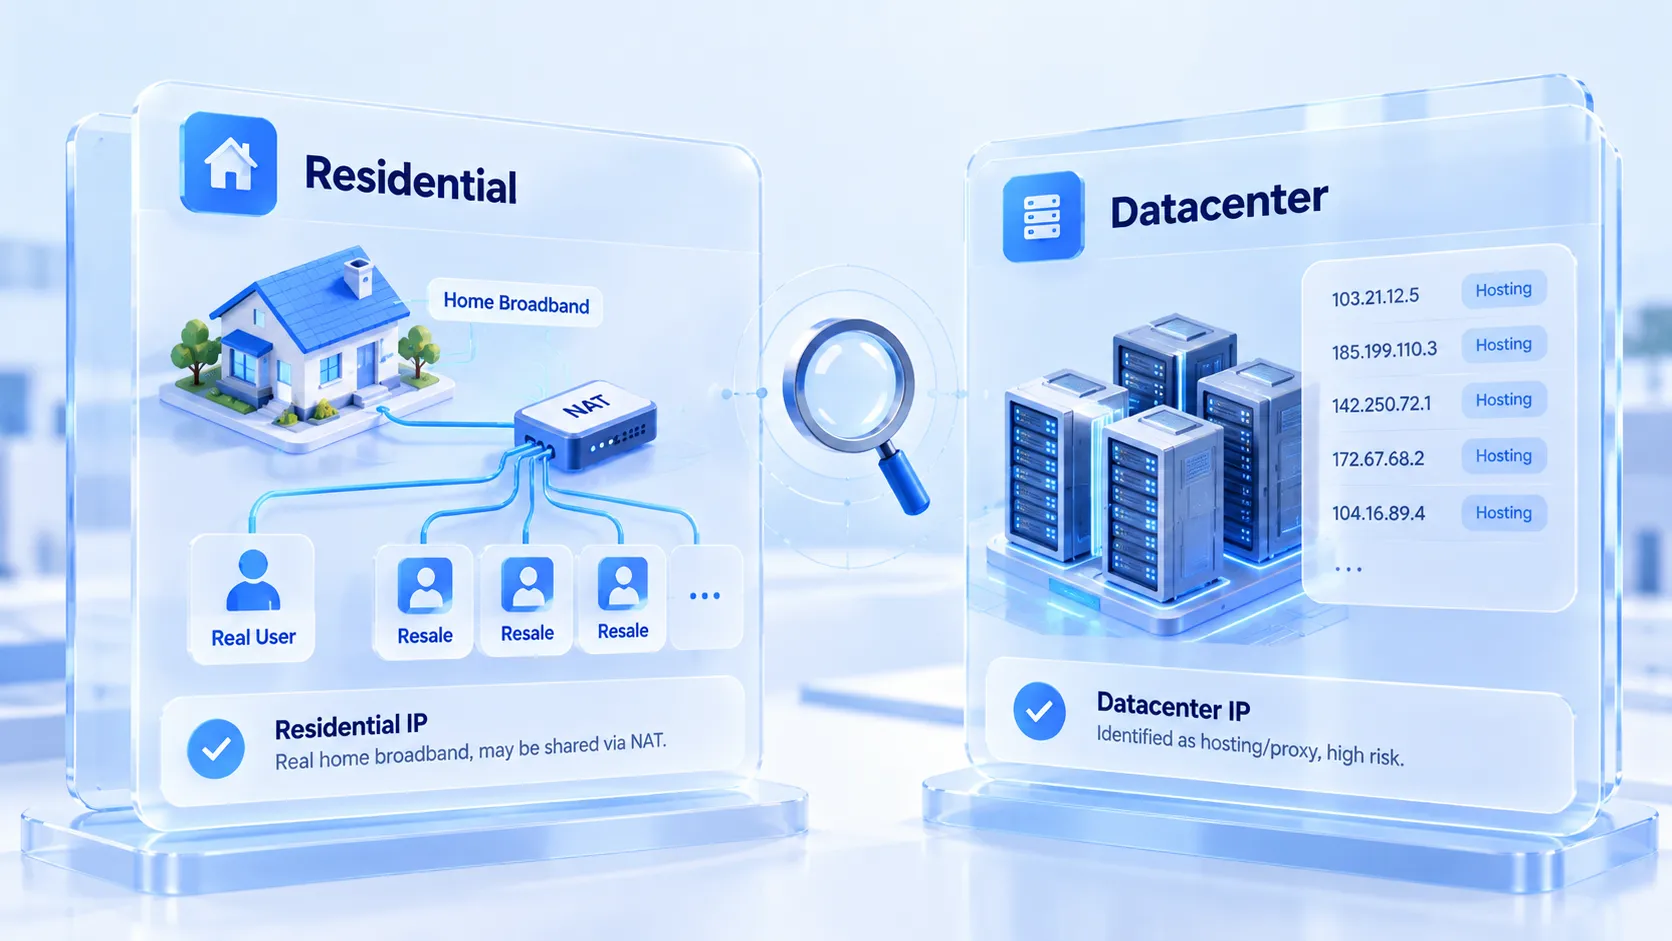
Dacă un segment de IP e residential sau datacenter decid înregistrările adresei, iar etichetele furnizorilor sunt doar un indiciu. Fiecare segment de IP din lume are înregistrate un sistem autonom (ASN) și un titular al alocării. IP-urile datacenter sunt tăiate din segmente ASN înregistrate de centre de date, aparțin unor găzduitori precum AWS, Alibaba Cloud sau Hetzner, iar din înregistrare se vede imediat «originea de datacenter». IP-urile residential sunt alocate de operatori de telecomunicații precum Comcast utilizatorilor de internet fix de acasă și figurează în segmente ASN residential.
Ca să verifici cui aparține un segment, poți consulta BGP toolkit-ul Hurricane Electric. Introduci adresa și vezi dintr-o privire ASN-ul și titularul înregistrării, cu originea scrisă limpede. Iar când evaluează riscul, platformele citesc exact aceeași evidență. Segmentele de datacenter ASN sunt uriașe și ieftin de închiriat, de aceea au fost dintotdeauna zona cu cele mai multe înregistrări în masă și colectări de date. Marile platforme își țin fiecare liste proprii cu aceste segmente. E o problemă structurală de origine: oricât de curat ar rula IP-ul, statutul segmentului nu se schimbă.
Nivelul de încredere merge în ambele sensuri
Cele două tipuri de IP poartă fiecare câte un strat de risc, în direcții opuse. Riscul IP-urilor datacenter e public: verifici adresa într-o bază de inteligență IP, iar câmpurile hosting sau proxy sunt de regulă aprinse. Am testat pe bune o adresă de datacenter a Google: interogarea de câmpuri de la ip-api a returnat proxy și hosting amândouă true, pe loc. Marcajele de acest fel sunt deschise tuturor platformelor; după ce le citesc, echipele de risc restrâng cel puțin permisiunile conturilor noi, iar în cel mai rău caz blochează direct la înregistrare. Servicii de inteligență precum IPinfo mai țin și etichete de detecție a vieții private, mai fine, iar o adresă marcată o dată se spală foarte greu.
Riscul IP-urilor residential se ascunde în felul partajării. În spatele ieșirii unui abonament de acasă stă adesea o rețea NAT. Pe aceeași adresă există utilizatori reali de acasă, dar și zeci de conturi revândute prin același proxy pool. Un IP residential e la mâna a doua: ce au făcut foștii utilizatori decide starea actuală de risc a adresei. Segmentele residential nu aprind eticheta hosting, dar pot căra un bagaj istoric mai greu de observat.
Cele două riscuri nu au o ierarhie absolută: alegerea înseamnă să optezi pentru riscul pe care știi să-l investighezi.
Structura de cost decide modul de folosire
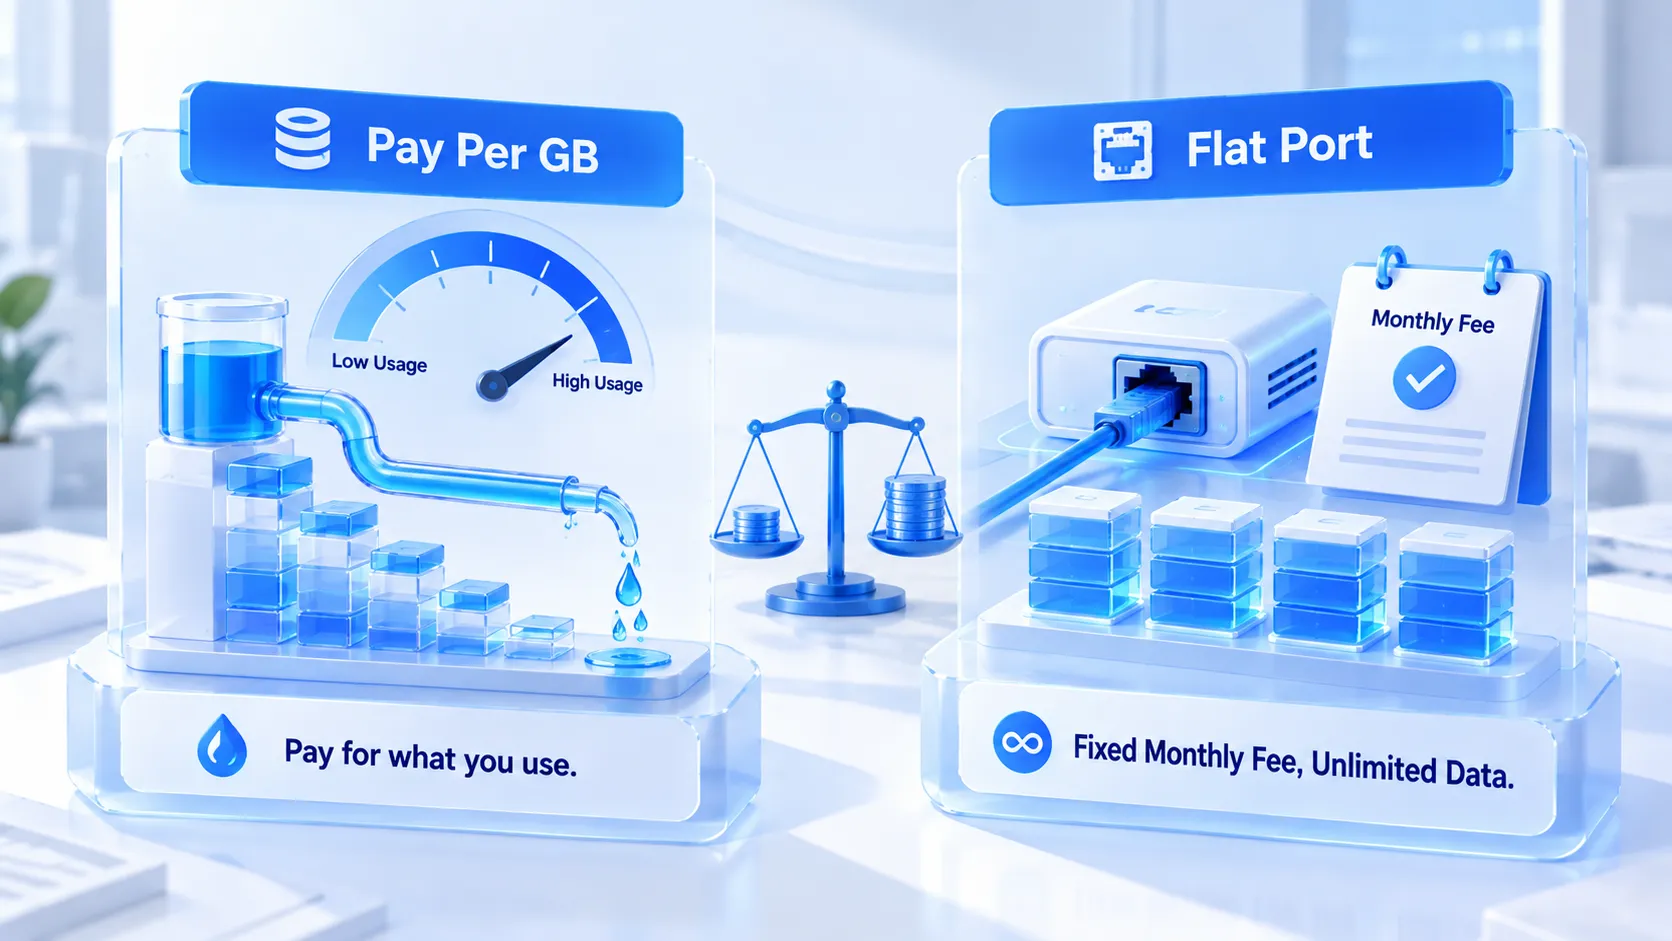
Cele două tipuri de IP se facturează diferit și se potrivesc unor intensități de lucru diferite. IP-urile datacenter se facturează pe bucată sau pe port, cu taxă lunară fixă și trafic nelimitat: pentru colectare de date, monitorizări și alte sarcini cu trafic mare, costul rămâne sub control. IP-urile residential se facturează de regulă pe trafic, prețul unitar e vizibil mai mare, iar încărcarea de video și descărcările ard repede pachetul. Diferența de preț nu ține de strategia de tarifare: banda residential se revinde din rețele reale de acasă, iar resursa în sine e scumpă.
Modul de facturare îți modelează direct obiceiurile de operare. Un proxy residential facturat pe trafic te face să economisești fiecare acțiune fără să-ți dai seama: pagini grele deschise mai rar, sarcini permanente mai puține. Un proxy datacenter facturat pe port se potrivește muncii în care traficul nu te doare. Înainte să asociezi un proxy unui cont, gândește mai întâi care e profilul de trafic zilnic al mediului, apoi decide unde merg banii.
Alegi în funcție de etapa activității
Decisivă este etapa contului și prețul pe care ți-l poți permite.
Iată sarcinile obișnuite, ordonate după prioritate:
1. Înregistrarea conturilor noi și creșterea lor: prioritate la IP residential. Înregistrarea e etapa cu cel mai stricte controale din partea platformei, iar eticheta hosting a segmentelor datacenter lovește cel mai tare exact aici. Segmentele residential pot avea un trecut încărcat, dar cel puțin nu își dezvăluie identitatea de proxy din prima poartă.
2. Întreținerea zilnică a conturilor maturizate: merge la fel de bine un IP residential sau un proxy ISP de calitate; întrebarea trece de la «schimb sau nu» la «cât de stabil», iar o ieșire fixă pe termen lung contează mai mult decât tipul în sine. Dacă ieșirea trebuie fixă sau comutată la nevoie, poți decide după criteriile de durată din ghidul de alegere între IP fix și IP dinamic.
3. Sarcini în masă și execuție automată: teritoriul raportului calitate-preț al IP-urilor datacenter. Astfel de sarcini rulează de obicei pe conturi vechi cu sesiune deja stabilită, cu trafic mare și frecvență ridicată; abia aici avantajul de cost controlabil al segmentelor datacenter se concretizează pe deplin.
4. Sarcini temporare și de o singură folosință: ia ce e mai ieftin, aruncă totul după terminarea sarcinii; sănătatea pe termen lung a contului nu depinde de istoricul acestui IP.
Același lot de conturi folosește adesea tipuri diferite de IP în etape diferite. La comutare există o regulă de disciplină: mută schimbarea de segment după acțiuni cu risc mic și ocolește ferestrele cu operațiuni de înaltă sensibilitate în care contul e ocupat chiar atunci.
Pui selecția în practică în MostMate
După ce decizia e luată, la configurare trebuie verificate trei lucruri: trece sau nu traficul, cui aparține adresa și dacă mediul ține pasul. MostMate e un browser antidetect care gestionează separat proxy-ul și mediul; rolul fiecărui modul poți vedea în pagina de prezentare a produsului. Atât selecția, cât și acceptarea se fac din interfață.
Primul pas: introduci proxy-urile în gestionarea de proxy și le notezi una câte una pe sursă. Pe lângă HTTP și SOCKS5, cele obișnuite, sunt suportate și HTTPS și SSH. După introducere, testezi conexiunea cu funcția integrată de verificare a proxy-ului; IP-ul de ieșire apare pe loc. Canalul implicit de interogare IP din pagină merge pe ip-api, iar regiunea și operatorul afișate se pot compara direct cu promisiunile din pagina de vânzare: ai cumpărat residential, a ieșit datacenter, o singură înregistrare ajunge. Întregul flux de la introducere la acceptare e demonstrat în patru pași în previzualizarea setărilor de pe site.
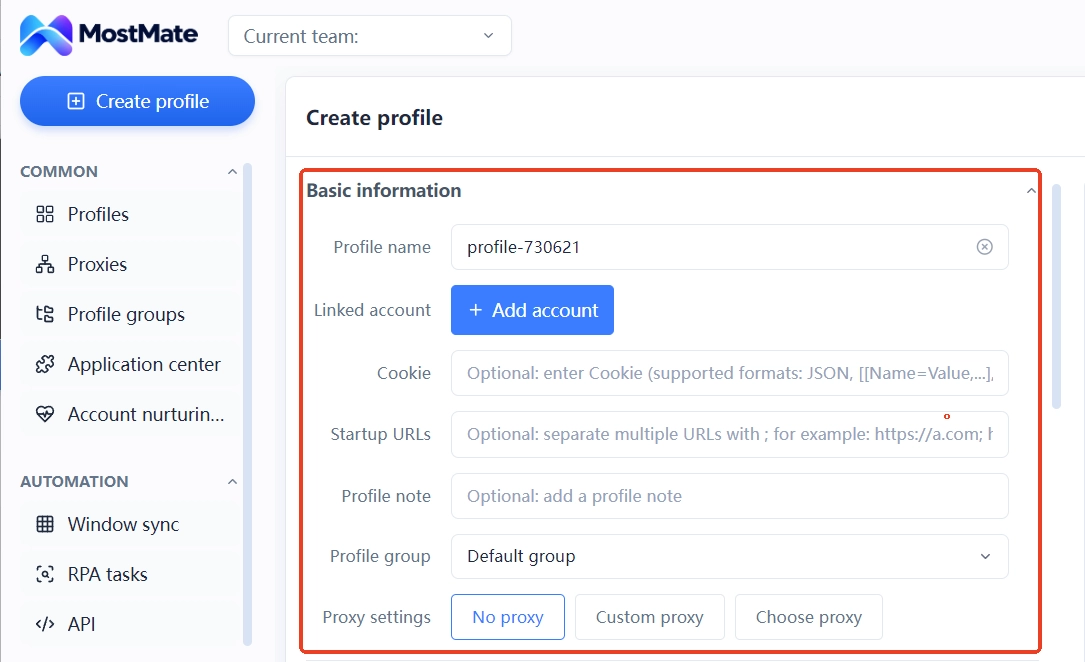
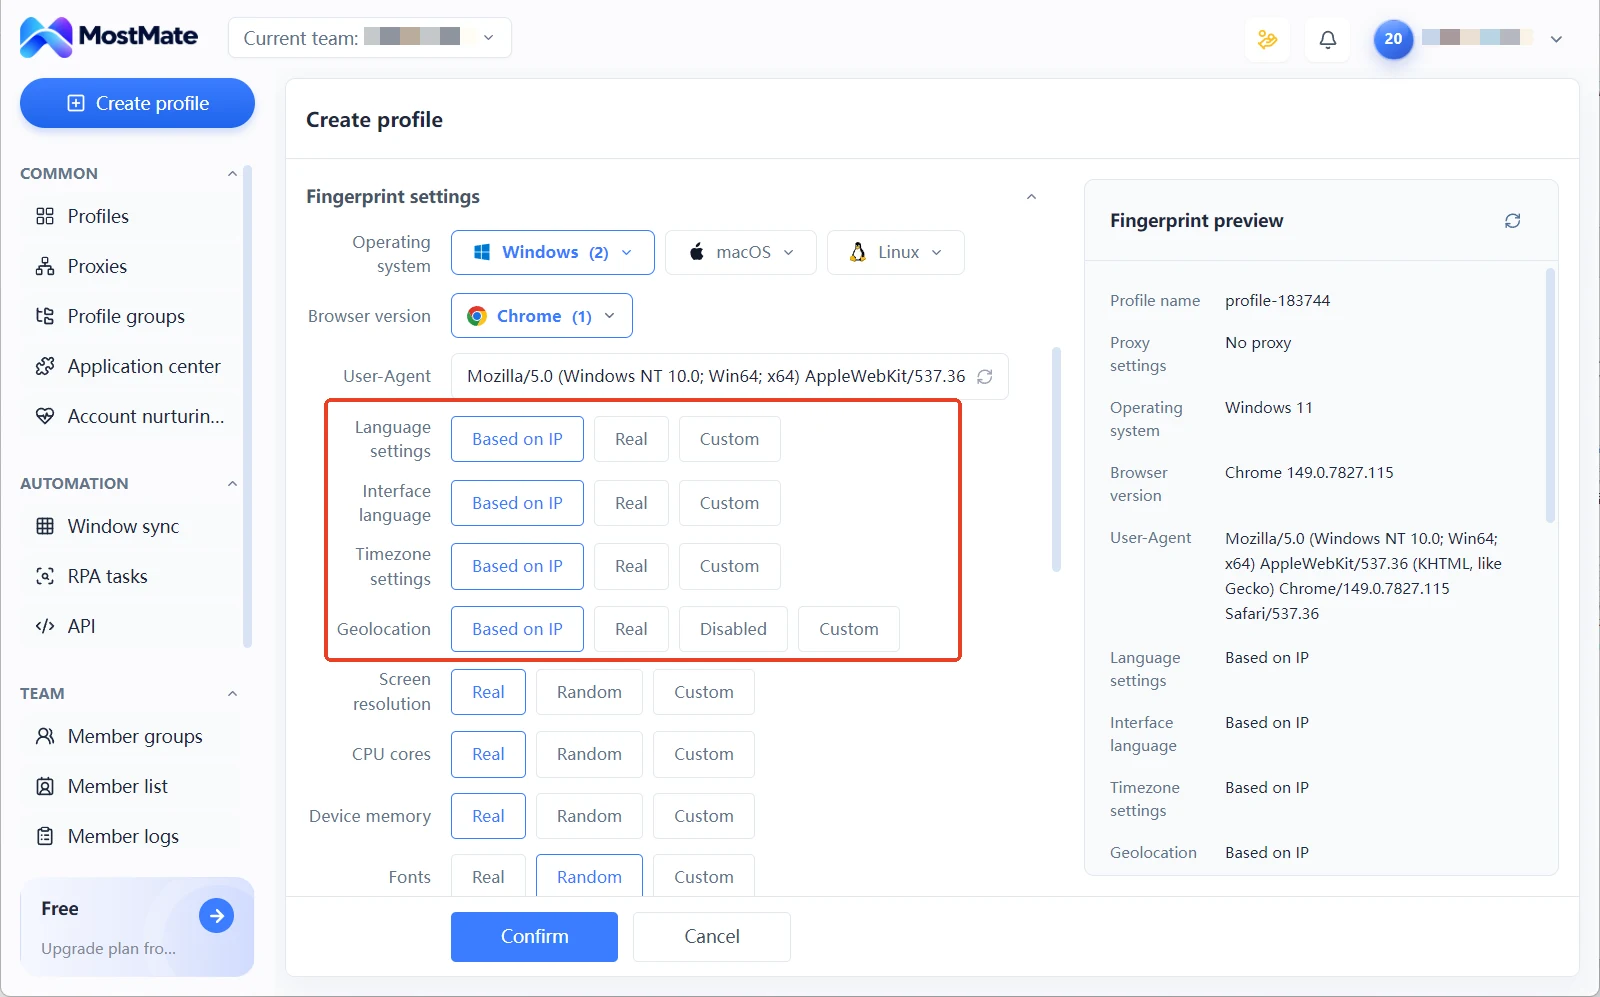
Al doilea pas: la crearea mediului atribui proxy-ul. Formularul mediului oferă la secțiunea de proxy trei variante: fără proxy, proxy personalizat sau alegere din listă; îți ajunge să bifezi din listă rândul deja verificat. După atribuire, limba, fusul orar și locația din mediu se citesc implicit din IP-ul de ieșire: se schimbă apartenența, se schimbă citirile, fără corecturi manuale.
Al treilea pas: după o perioadă de rulare, verifici starea de retenție a proxy-urilor. Deriva IP-ului de ieșire și stabilitatea răspunsurilor sunt consemnate în lista de proxy-uri; dacă apare ceva suspect, investighezi punct cu punct, iar pentru acceptarea pe niveluri a disponibilității și a coerenței logice poți lua drept reper ghidul de verificare a proxy-urilor pe două niveluri.
Întrebări frecvente
Un IP residential e mereu mai sigur decât unul datacenter?
Nu neapărat. Segmentele residential nu poartă eticheta hosting, dar istoricul de mâna a doua nu poate fi interogat, iar sub NAT partajat, comportarea foștilor utilizatori se înscrie pe această adresă. IP-urile datacenter au o origine transparentă, ceea ce chiar ajută la anticiparea riscurilor. Siguranța se judecă după starea actuală de risc a adresei, iar tipul e doar un indiciu.
Se poate opera un cont exclusiv pe IP datacenter?
E fezabil pentru conturi vechi, cu sesiune stabilă și activitate dominată de sarcini în masă. În faza de înregistrare a conturilor noi, riscul segmentelor datacenter se concentrează pe eticheta hosting, iar platformele cântăresc acest câmp mai puternic la înregistrare și în controalele de început. Combinația e punctul de echilibru al majorității echipelor: residential în fazele sensibile, datacenter la scară.
Cum afli dacă o adresă IP a fost deja marcată de o platformă?
Verifici câmpurile hosting și proxy cu un serviciu de inteligență IP, apoi confrunți evidențele de apartenență cu un instrument de interogare ASN. Când vrei să vezi dintr-o dată ieșirea, tipul și suprafața de scurgere, parcurge cele trei niveluri de control din ghidul cu setul de instrumente pentru verificarea scurgerilor de IP.
De ce trebuie verificat proxy-ul imediat după cumpărare?
Promisiunile de pe pagina furnizorului nu coincid mereu cu apartenența reală, iar deriva de segment și instabilitatea liniei se arată adesea abia după câteva zile. Testezi conexiunea, verifici IP-ul de ieșire și apartenența, abia apoi atribui mediilor concrete: așa problemele nu intră odată cu contul.
Concluzie
IP residential și IP datacenter nu sunt o relație de bun și rău, ci o diferență structurală între două origini, două facturări și două riscuri. Residential la înregistrare și creștere, sarcinile în masă către datacenter, iar acceptarea leagă apartenența declarată de cea reală. Așa bugetul ajunge exact unde trebuie. Configurarea nu cere unelte suplimentare: în MostMate parcurgi dintr-un singur traseu drumul de la introducerea proxy-ului la atribuirea mediilor, iar lanțul e verificat înainte de înregistrarea primului cont.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



